CloudWatch Logs Insights는 쿼리 결과에서 패턴을 자동으로 분석해주는 기능이 있다.
예를 들어 error code = 500 같은 로그가 반복되면, 그 패턴이 몇 번 나왔는지도 보여준다.

🧠 쿼리 설명
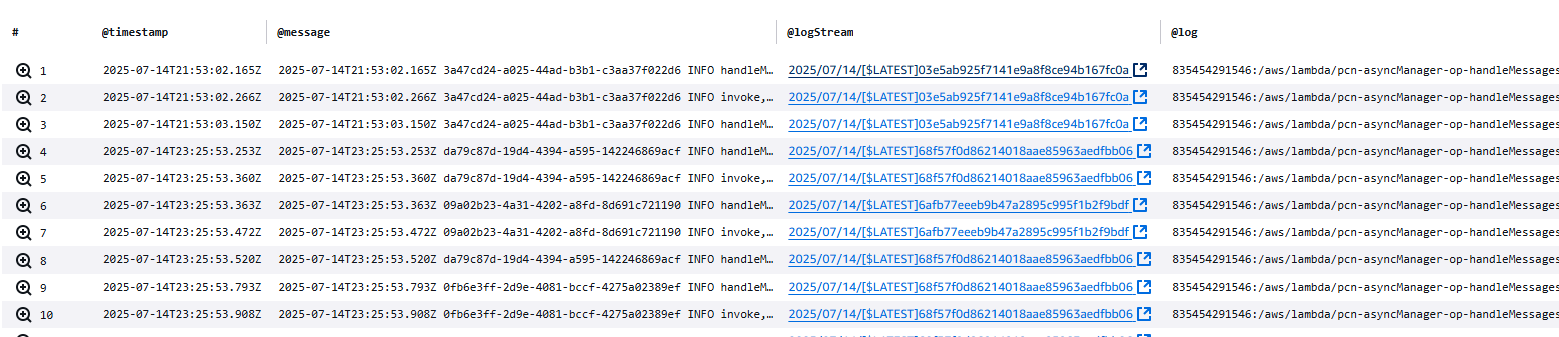
- fields @timestamp, @message, @logStream, @log : 로그에서 어떤 필드를 보여줄지 지정하는 거다.
@timestamp: 로그가 찍힌 시간이다.
@message: 로그의 원문 메시지다.
@logStream: 로그가 저장된 스트림 이름이다. 로그가 어디서 찍혔는지 알 수 있다.
@log: 로그 그룹 정보다. 어떤 서비스나 함수에서 찍힌 로그인지 알 수 있다.
- filter : 조건을 걸어서 원하는 로그만 걸러내는 거다.
- sort @timestamp asc : 로그를 시간 기준으로 오름차순 정렬하는 거다. desc 쓰면 내림차순이다.
- limit 1000 : 결과를 최대 1000개까지만 보여주는 거다.
안녕하세요