쇼핑몰 상담봇이 잘 돌아가자 팀이 욕심을 냅니다. "문의 메일도 읽고, 주문도 찾아보고, 적립금 환불까지 알아서 처리하게 하자." 상담봇이 백오피스 에이전트로 자라는 순간입니다. 이제 질문이 바뀝니다. 답이 틀릴까 걱정하던 팀이 "에이전트가 무슨 행동을 할까"를 걱정해야 합니다. 이 시리즈는 그 걱정을 정리한 OWASP의 「Top 10 for Agentic Applications 2026」을 한 편에 한 항목씩 풀어 갑니다.
OWASP Agentic Top 10은 무엇인가
OWASP GenAI Security Project 안의 Agentic Security Initiative(ASI)가 2025년 12월에 낸 문서입니다. 정식 이름은 「OWASP Top 10 for Agentic Applications」, 줄여서 OWASP Agentic Top 10입니다. 항목 번호도 ASI01부터 ASI10까지 붙습니다.
머리말은 이 문서의 자리를 분명히 밝힙니다. ASI는 이미 에이전트의 위협과 완화책을 다룬 두꺼운 문서들(위협 분류, 위협 모델링 가이드, 안전한 설계·배포 가이드, 거버넌스 문서)을 냈습니다. 그런데 너무 넓어서 매일의 실무로 옮기기 어려웠습니다. 그래서 익숙한 Top 10 형식으로 영향이 가장 큰 위협 열 가지를 골라, 실무자가 오늘 시작할 수 있는 나침반으로 만들었다고 합니다. 항목마다 짧은 설명, 흔한 취약 모습, 공격 시나리오, 그리고 무엇보다 바로 적용할 수 있는 완화책이 들어 있습니다.
에이전트는 무엇이 다른가
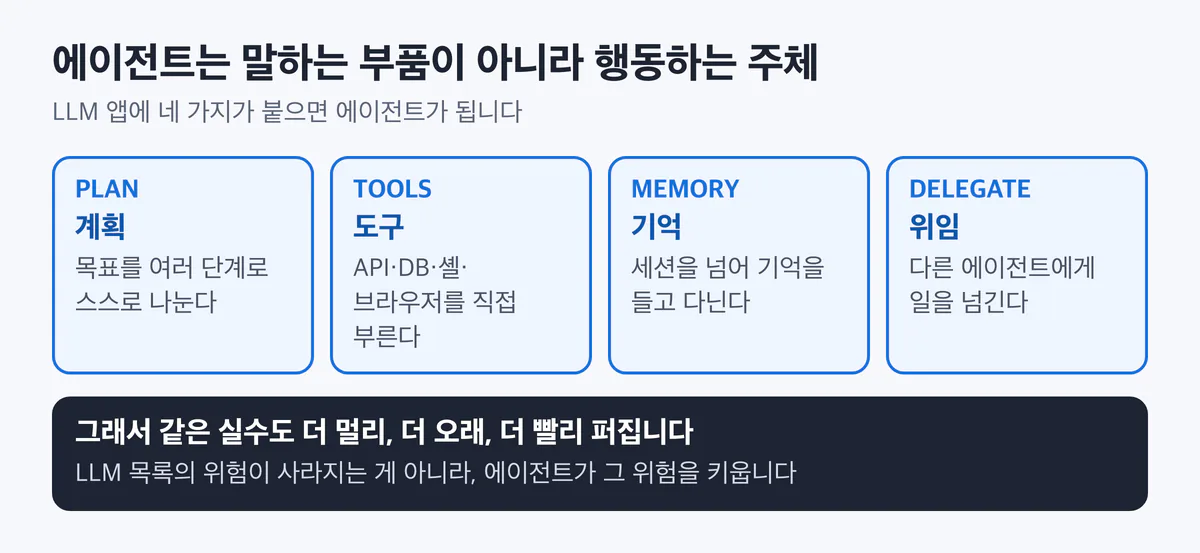
머리말의 표현을 빌리면 에이전트는 여러 단계와 여러 시스템에 걸쳐 계획하고, 결정하고, 행동합니다. 사용자나 팀을 대신해서요. 입문자라면 네 가지를 기억하면 충분합니다.
- 계획: 목표를 받으면 단계를 스스로 나눕니다.
- 도구: API, DB, 셸, 브라우저를 직접 부릅니다.
- 기억: 세션이 끝나도 기억을 들고 다닙니다.
- 위임: 다른 에이전트에게 일을 넘깁니다.
그래서 이 문서의 첫 메시지는 "에이전트는 기존 취약점을 증폭한다"입니다. 프롬프트 인젝션이 사라지는 게 아니라, 인젝션된 지시가 이제 도구를 부르고 기억에 남고 다른 에이전트로 건너갑니다.
최소 에이전시와 관찰 가능성
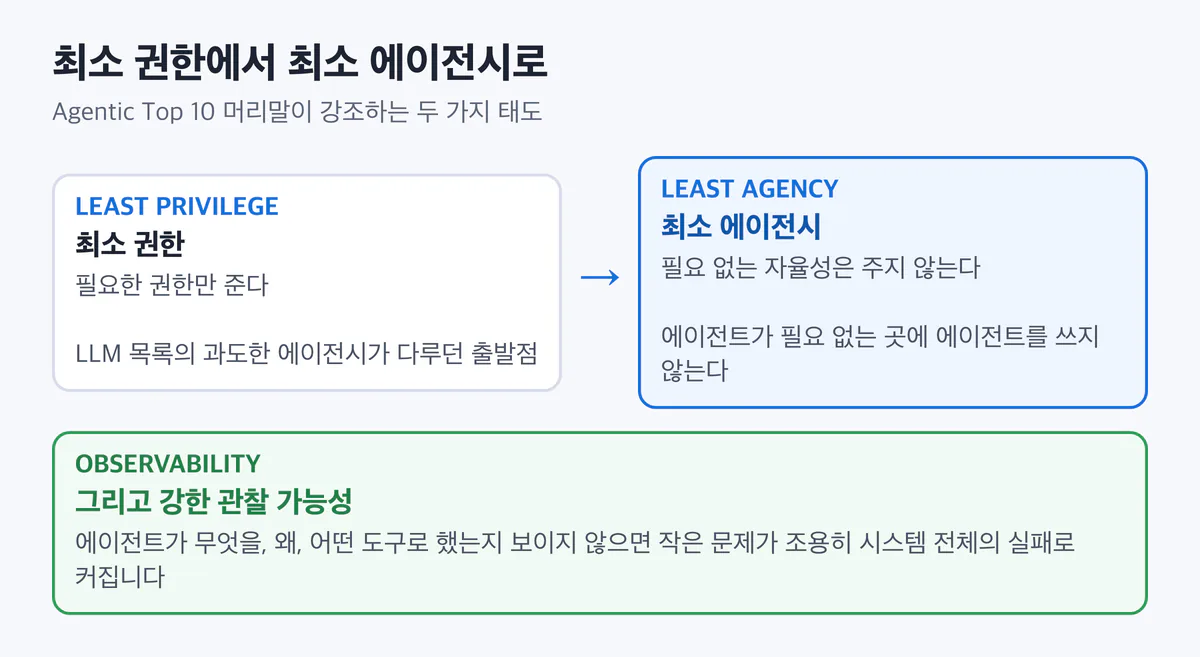
머리말이 강조하는 태도는 두 가지입니다.
- 최소 에이전시(Least-Agency). 최소 권한과 LLM 목록의 과도한 에이전시 개념을 한 걸음 넓힌 말입니다. 필요 없는 자율성은 주지 말라는 뜻입니다. 에이전트가 필요 없는 곳에 에이전트를 쓰면, 가치는 늘지 않고 공격 표면만 넓어집니다.
- 강한 관찰 가능성. 에이전트가 무엇을, 왜, 어떤 도구로 하고 있는지 보이지 않으면 불필요한 자율성이 조용히 공격 표면을 넓히고, 작은 문제가 시스템 전체의 실패로 커집니다. 머리말은 이것을 "타협할 수 없는 것"이라고 적었습니다.
열 가지를 한 장에
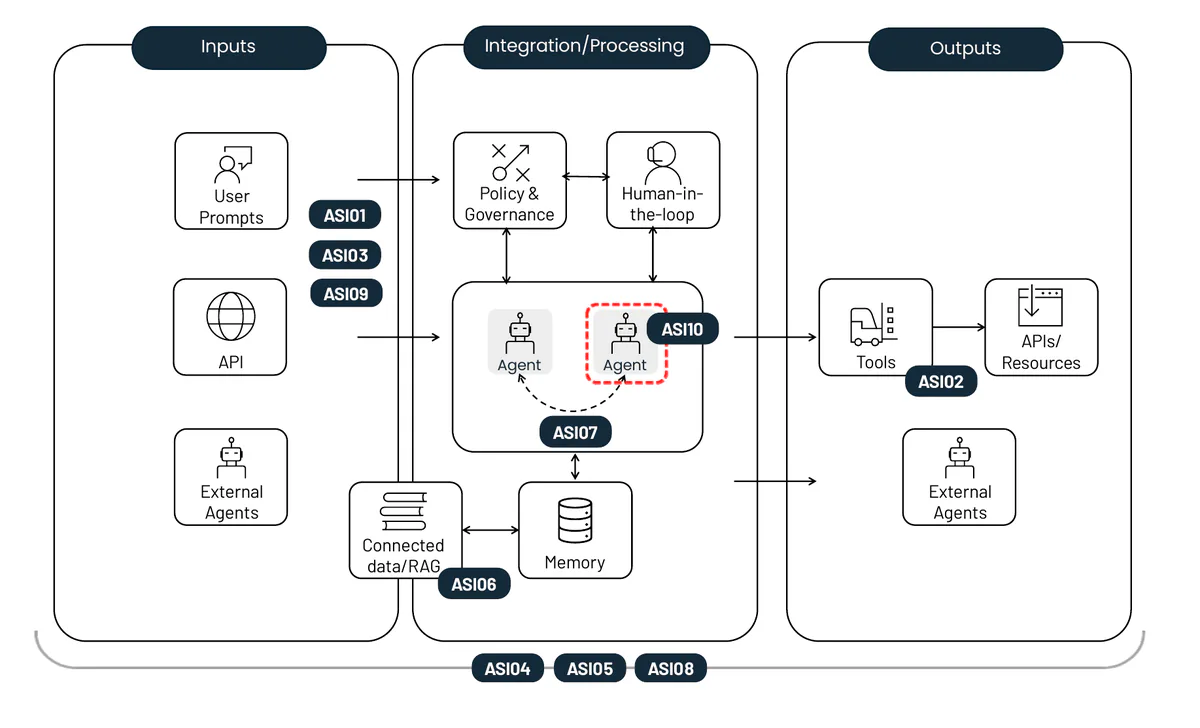
출처: OWASP Top 10 for Agentic Applications 2026, CC BY-SA 4.0
OWASP 원문의 「Agentic Top 10 At A Glance」 그림입니다. 왼쪽 입력(사용자 프롬프트, API, 외부 에이전트) 옆에 목표 탈취(ASI01), 신원·권한 남용(ASI03), 사람-에이전트 신뢰 악용(ASI09)이 붙어 있습니다. 가운데 통합·처리 영역에는 에이전트끼리의 통신(ASI07), 빨간 점선으로 표시된 폭주 에이전트(ASI10), 메모리와 연결 데이터(ASI06)가 있습니다. 오른쪽 출력 쪽 도구에는 도구 오용(ASI02)이 붙습니다. 그리고 세 영역 전체를 감싸는 띠에 공급망(ASI04), 코드 실행(ASI05), 연쇄 실패(ASI08)가 걸려 있습니다. 어느 한 곳이 아니라 시스템 전체의 문제라는 뜻입니다.
LLM Top 10 2026판은 투표와 사고 기록으로 순위를 정한 방법을 자세히 밝혔지만, 이 문서는 번호를 정한 방법을 따로 설명하지 않습니다. 그래서 이 시리즈는 ASI 번호를 항목의 이름표로 쓰고 번호 순서대로 다룹니다.
LLM Top 10과의 관계, 그리고 번호 주의
에이전트 앱도 결국 LLM 앱 위에 만들어집니다. 그래서 각 항목은 OWASP LLM Top 10을 계속 참조합니다. LLM 시리즈 첫 글 OWASP LLM Top 10이란? 2026에서 무엇이 바뀌었나에서 본 경계와 같은 이야기입니다. 모델이 앱 안의 부품이면 LLM 목록, 도구와 기억을 가진 행위자가 되면 이 목록을 함께 봅니다.
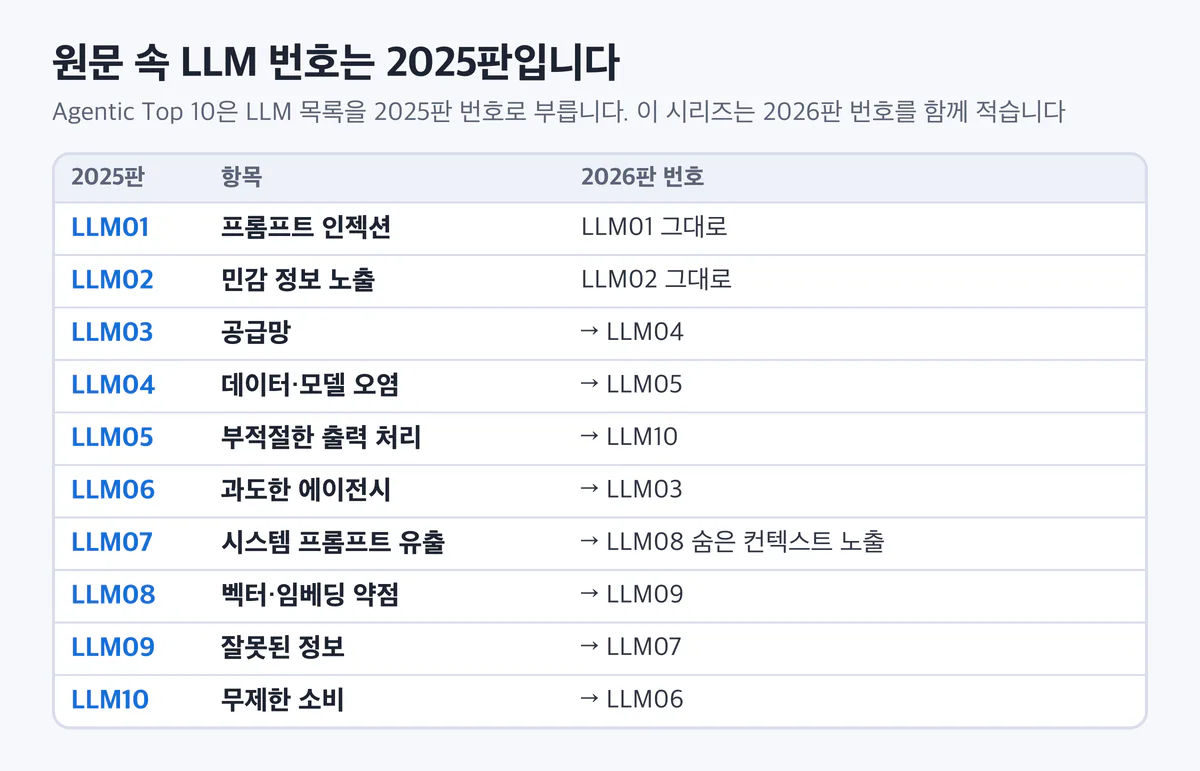
한 가지 주의할 점이 있습니다. Agentic 문서는 LLM 항목을 2025판 번호로 부릅니다. 예를 들어 "LLM06:2025 Excessive Agency"는 2026판에서 LLM03 과도한 에이전시입니다. 이 시리즈는 헷갈리지 않도록 "2025판 LLM06(2026판 LLM03)"처럼 두 번호를 함께 적고, 링크는 2026판 LLM 시리즈로 겁니다.
이 시리즈를 읽는 법
- 1편부터 10편까지 ASI01부터 ASI10까지 한 항목씩 다룹니다. 각 글은 쇼핑몰 백오피스 에이전트의 한 장면으로 시작해 정의, 흔한 모습, 이웃 항목과의 경계, 개념 수준의 방어 순서로 갑니다.
- 공격 문장이나 실행 코드는 싣지 않습니다. "메일 속에 숨은 지시"처럼 개념으로만 설명합니다. 계정, 주문 번호, 할인 코드도 모두 가짜 값입니다.
- 마지막 11편에서는 열 가지를 LLM 목록과 이어 한 장에 모으고, 입문자가 어디서부터 막으면 좋을지 정리합니다.
정리
- OWASP Agentic Top 10은 계획·도구·기억·위임을 가진 에이전트의 영향 큰 위협 열 가지를 고른 실무용 나침반입니다.
- 핵심 태도는 필요 없는 자율성을 빼는 최소 에이전시와, 에이전트의 행동이 보이게 하는 관찰 가능성입니다.
- 각 항목은 LLM Top 10 위에 서 있습니다. 문서 속 LLM 번호는 2025판이니 2026판 번호와 함께 읽으세요.
출처
이 글은 OWASP GenAI Security Project – Agentic Security Initiative의 「OWASP Top 10 for Agentic Applications 2026」(CC BY-SA 4.0)을 바탕으로 한국어로 풀어 쓴 글입니다.
- 원문: OWASP GenAI Security Project의 「OWASP Top 10 for Agentic Applications 2026」(Version 2026, December 2025)
- 라이선스: CC BY-SA 4.0
- 원문을 번역·요약하고 예시를 바꿔 썼습니다(변경 있음). 이 글의 본문과 새로 그린 그림도 같은 CC BY-SA 4.0 조건으로 공유합니다. At A Glance 그림은 원문 8쪽의 그림을 그대로 실었습니다.
- 쇼핑몰 백오피스 에이전트 장면, 계정, 주문 번호는 설명을 위해 만든 가짜 값입니다.
다음 글 ASI01 에이전트 목표 탈취: 일을 시켰는데 목표가 바뀐다
시리즈 전체 목록 입문자를 위한 OWASP Agentic Top 10 2026 전체 목록
