Linux 로그 경로 정리 · 11/50 · Part 2. RHEL / Rocky Linux 로그 경로
선행 학습 → 10. Linux 로그를 읽을 때 주의할 점 · 기초 48. Linux 로그와 journalctl
이번 글 → Rocky Linux 주요 로그 경로
이어서 → 12. /var/log/messages 분석
1. 들어가며
Part 2는 Rocky Linux / RHEL 계열의 로그 경로를 다룹니다. 국내 공공·금융·기업 서버에서 RHEL 계열 비중이 높기 때문에 SOC 신입이 가장 먼저 마주칠 환경입니다.
경로를 외우기보다 "왜 그 파일에 그 로그가 들어가는가" 를 rsyslog 규칙으로 설명할 수 있게 하는 것이 목표입니다.
핵심 요약
- Rocky 9 기본 로그 경로는
/etc/rsyslog.conf의 7개 규칙이 결정한다.- 핵심 3종:
messages(범용) ·secure(인증) ·audit/audit.log(감사)- 로테이션 기본값: 주 1회, 4세대 보관, 날짜 접미사(dateext), 압축 안 함
2. 핵심 개념
Rocky Linux 9.8 실습 환경에서 확인한 기본 rsyslog 규칙입니다.
*.info;mail.none;authpriv.none;cron.none   /var/log/messages
authpriv.*                                 /var/log/secure
mail.*                                     /var/log/maillog   (sync="on")
cron.*                                     /var/log/cron
*.emerg                                    :omusrmsg:*
uucp,news.crit                             /var/log/spooler
local7.*                                   /var/log/boot.log
입력 쪽은 module(load="imjournal") 이고 imuxsock 의 SysSock.Use="off" 입니다. 즉 journald가 받은 로그를 rsyslog가 읽어 파일로 나눕니다.
3. 로그 생성 구조
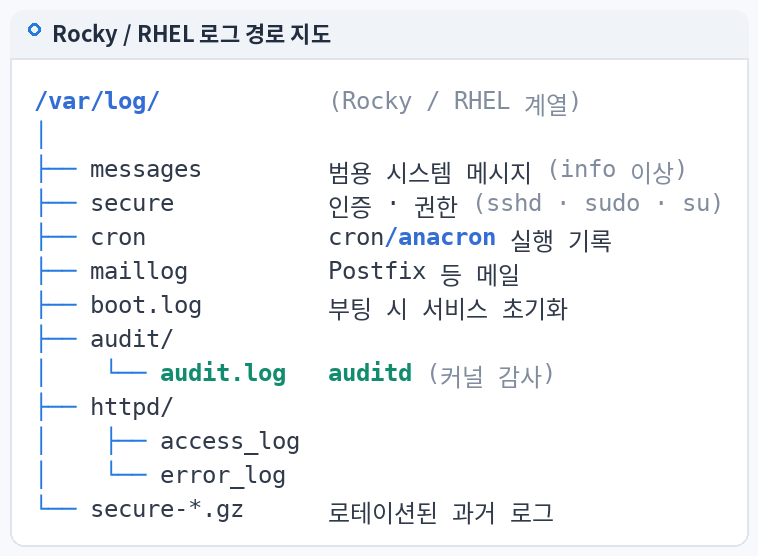
sshd / sudo / su ──(authpriv)──┐
crond ───────────(cron)────────┤
postfix ─────────(mail)────────┤──▶ journald ──imjournal──▶ rsyslog ──규칙──▶ /var/log/{secure,cron,maillog,messages}
systemd / kernel ─(daemon,kern)┤
boot scripts ────(local7)──────┘                                       └──▶ /var/log/boot.log

kernel audit ──netlink──▶ auditd ──▶ /var/log/audit/audit.log      (rsyslog 와 별개)
httpd ──────────────────────────▶ /var/log/httpd/{access_log,error_log} (서비스 자체 기록)
4. 실제 로그 경로
| 로그 | 경로 | 주요 이벤트 | 보안 활용 |
|---|---|---|---|
| 범용 | /var/log/messages | systemd, 커널, 데몬 | 서비스 등록/기동, 커널 경고 |
| 인증 | /var/log/secure | sshd, sudo, su, useradd, passwd | 계정 탈취·권한 상승 |
| cron | /var/log/cron | CROND 실행, crontab 변경 | 지속성 |
| 메일 | /var/log/maillog | postfix | 스팸 릴레이, SMTP 인증 공격 |
| 부팅 | /var/log/boot.log | 부팅 중 서비스 메시지 | 재부팅 시점·실패 서비스 |
| 감사 | /var/log/audit/audit.log | 커널 감사 레코드 | 실행·파일 접근의 주체 증명 |
| 웹 | /var/log/httpd/access_log, error_log | Apache 요청/오류 | 웹 공격 |
| 패키지 | /var/log/dnf.log, /var/log/dnf.rpm.log | 설치·삭제 | 공격 도구 설치 흔적 |
| 로그인 | /var/log/wtmp, btmp, lastlog | 로그인 세션 (바이너리) | last, lastb |
5. 명령어 실습
cat /etc/rocky-release
systemctl is-active rsyslog auditd systemd-journald

# 기본 규칙 확인 (주석·빈 줄 제외)
grep -vE '^\s*#|^\s*$' /etc/rsyslog.conf | grep -E '/var/log|omusrmsg'

# 핵심 로그 존재 여부 (없는 파일은 조용히 제외)
ls -l /var/log/{messages,secure,cron,maillog,boot.log} /var/log/audit/audit.log 2>/dev/null
ls -d /var/log/{httpd,nginx,mariadb} 2>/dev/null

# 로테이션 정책
grep -vE '^#|^$' /etc/logrotate.conf
cat /etc/logrotate.d/rsyslog
6. 로그 예시
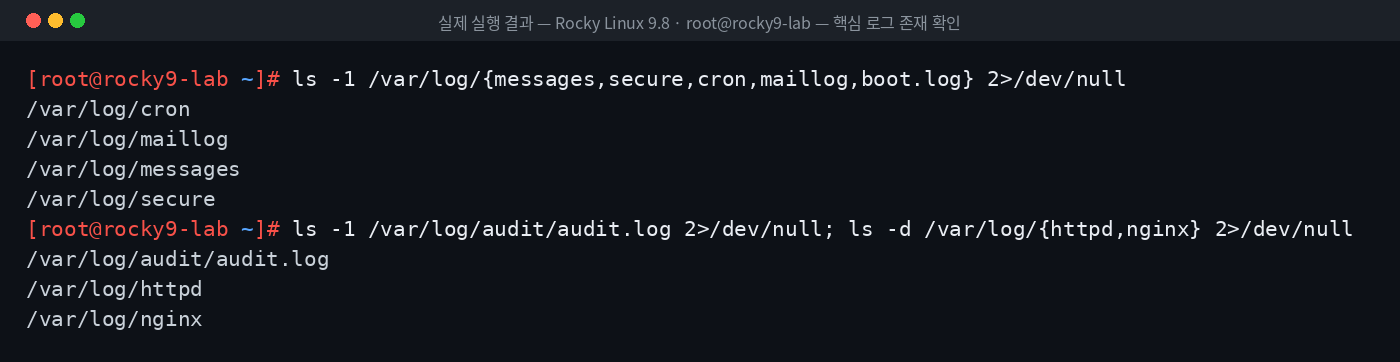
위 이미지는 Rocky Linux 9.8 실습 환경에서 실제로 실행한 결과입니다. 설치하지 않은 서비스(httpd 등)의 디렉터리는 존재하지 않는 서버도 있으므로 2>/dev/null 로 안전하게 확인합니다.
실습 환경의 /etc/logrotate.conf 실제 내용(주석 제외):
[실제 실행 결과 · Rocky Linux 9.8]
weekly
rotate 4
create
dateext
include /etc/logrotate.d
7. 로그 필드 분석
Rocky의 파일 형식은 RSYSLOG_TraditionalFileFormat 입니다.
| 필드 | 형식 | 비고 |
|---|---|---|
| 시각 | Sep 20 02:14:52 | 연도·TZ 없음 |
| 호스트 | web01 | 짧은 호스트명 |
| 태그[PID] | sshd[4101]: | |
| 메시지 | 자유 형식 |
8. 보안관점
| 확인 | 정상 | 의심 |
|---|---|---|
| rsyslog 규칙 | 기본 7개 규칙 유지 | authpriv 규칙 삭제·none 추가 |
| auditd | active, audit.log 증가 | inactive, audit.log 크기 정체 |
| 순환 파일 | secure-YYYYMMDD 주 단위 | 날짜 공백, 최신 순환 파일 누락 |
| 패키지 로그 | 정기 업데이트 | 새벽 시간대 nmap, socat 등 설치 |
9. SOC 관점
- 수집 우선순위(Wazuh
localfile):secure>audit.log>cron>messages> 웹 로그 >maillog - Triage: RHEL 서버 Alert의 원본은 대부분
/var/log/secure또는audit.log에서 온다. - Investigation: 순환 파일(
secure-*)이 압축되지 않으므로grep으로 바로 검색 가능 — Ubuntu보다 편리. - Response: rsyslog/auditd 상태를 대응 체크리스트 첫 줄에 둔다.
10. 실습 체크리스트
[ ] /etc/rocky-release 확인
[ ] rsyslog 기본 규칙 7개 확인
[ ] imjournal 입력 구조 이해
[ ] 핵심 로그 파일 존재 확인
[ ] logrotate 기본값(weekly, rotate 4, dateext) 확인
[ ] 수집 우선순위 설명 가능
11. 핵심 정리
- Rocky 9 로그 경로는 rsyslog 기본 규칙이 결정한다.
- rsyslog는 journald에서 읽어(imjournal) 파일로 분배한다.
secure는 authpriv,messages는 나머지 info 이상을 담는다.- auditd는 별도 경로로
/var/log/audit/audit.log에 기록한다. - 순환 파일은 날짜 접미사, 기본 비압축이다.
12. 다음 편 연결
| 구분 | 글 |
|---|---|
| ◀ 이전 글 | 10. Linux 로그를 읽을 때 주의할 점 |
| ▶ 다음 글 | 12. /var/log/messages 분석 |
| 시리즈 | Linux 로그 경로 정리 전체 보기 |
| 선행 시리즈 | 리눅스 시스템 기초 · 파일 · 권한 · 사용자 관리 · 서비스 · 프로세스 관리 · Linux 시스템 보안 기초 |

코드에 숨겨진 위협을 읽고 AI로 보안의 미래를 설계합니다. 프론트엔드 개발 경험을 자산 삼아 더 견고하고 지능적인 보안 운영 시스템을 구축해 나가는 과정을 기록합니다