📌 BOOT+JPA KIM★GRAM - 회원수정 기능
🧑🏻⚕️ update.jsp → update.js → UserApiController → UserUpdateDto → UserService
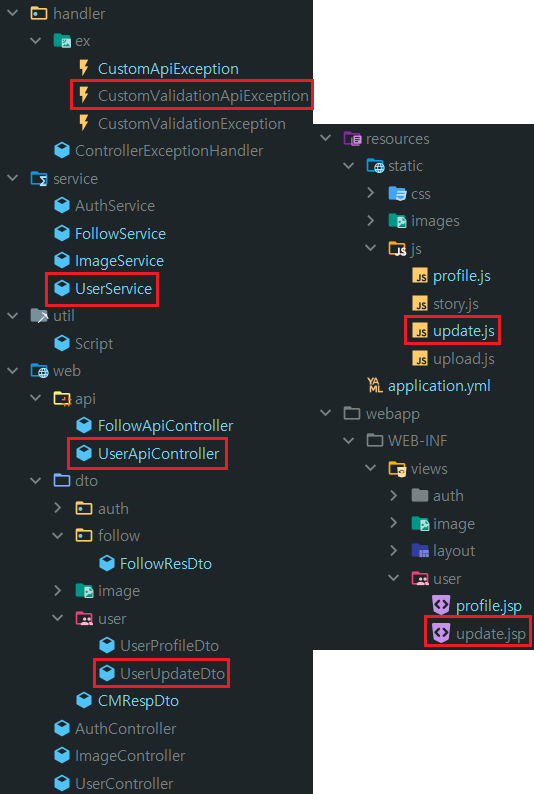
💁🏻♂️ 회원수정 기능
1. update.jsp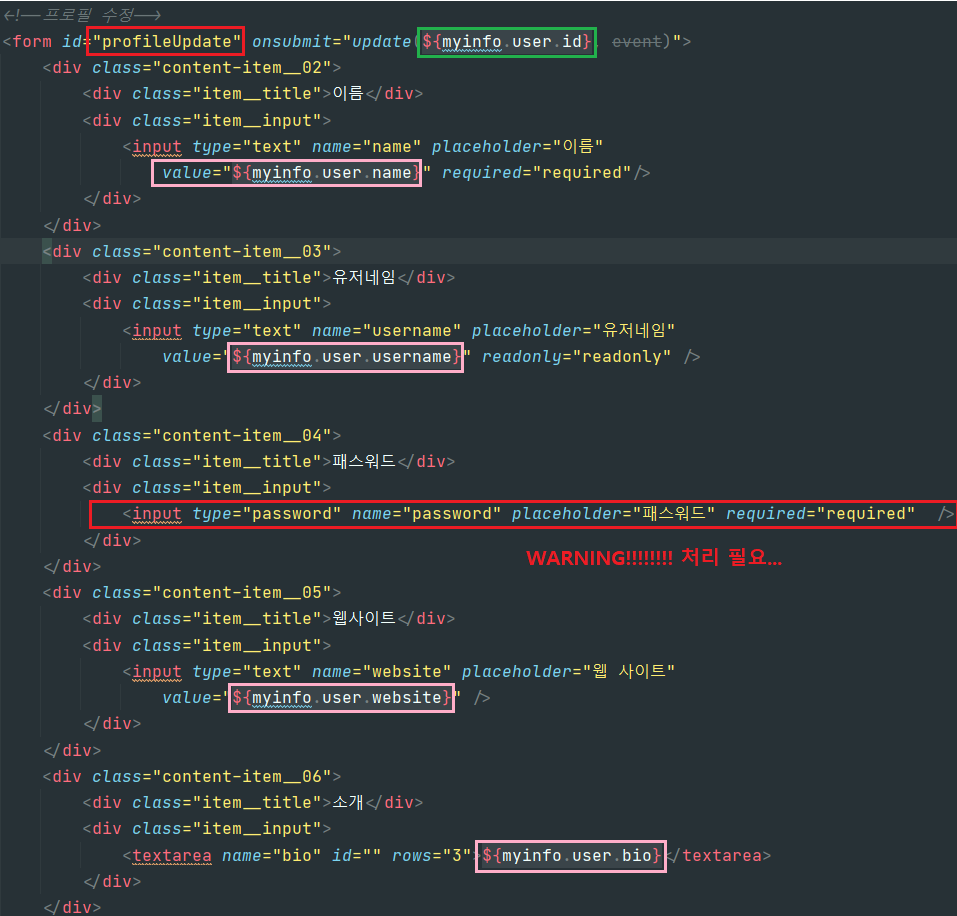 : 지금 WARNING이라고 표시한 부분만 처리하면 회원수정이 완료될 것 같은데, 조금 생각을 해야할 것 같다...
→ 과정 : 패스워드 확인 과정 → update.js부분에도 받는 방법을 좀 다르게 해야할 것 같다. 지금 이 상태에서 console.log찍어보면 쿼리로 비밀번호가 다 보이는 상황이다.........ㅠㅠ
2. update.js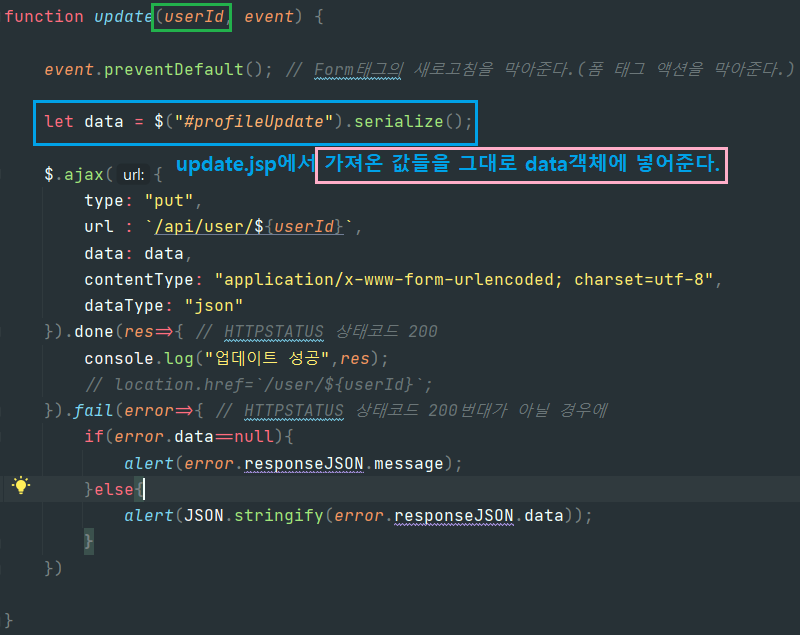
3. UserApiController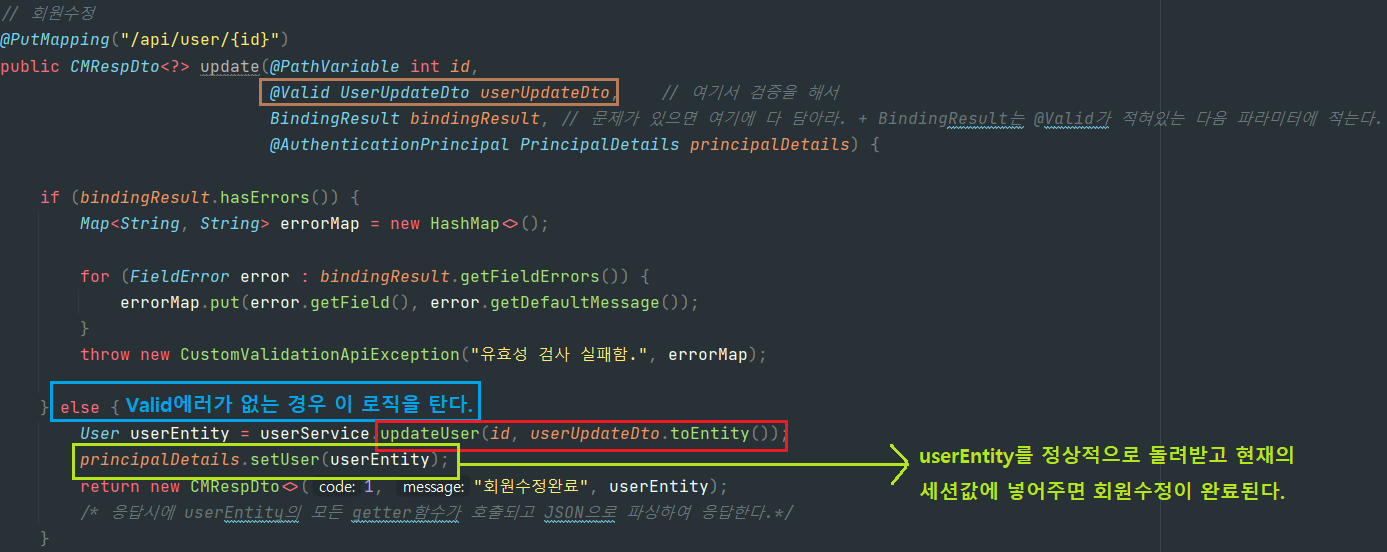
4. UserUpdateDto
: @NotBlank 어노테이션을 걸어놓은 두 부분은 없으면 회원수정 처리에서 Exception을 터뜨린다.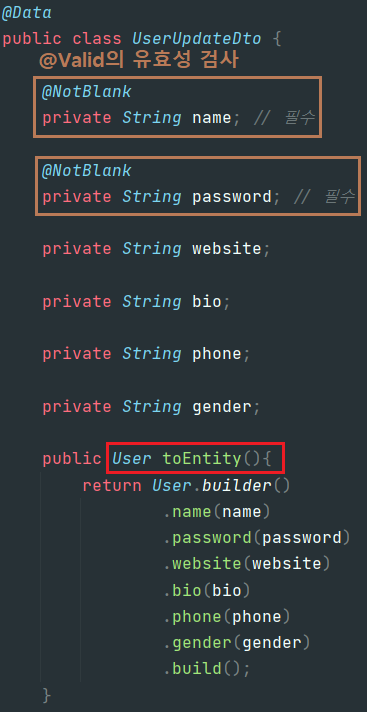
5. UserService
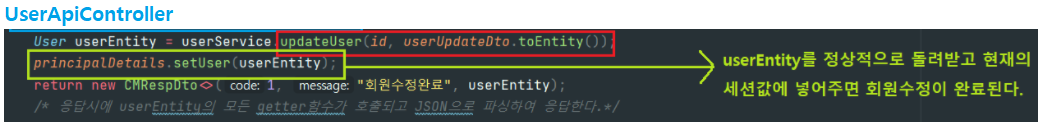
: 그렇게 정상적으로 userEntity객체를 가져오면 userEntity객체들에 정보들을 넣어서 다시 UserApiController로 돌려주고, UserApiController는 그거를 principalDetails에 넣어서 세션값을 변경해주면 회원수정이 완료된다. 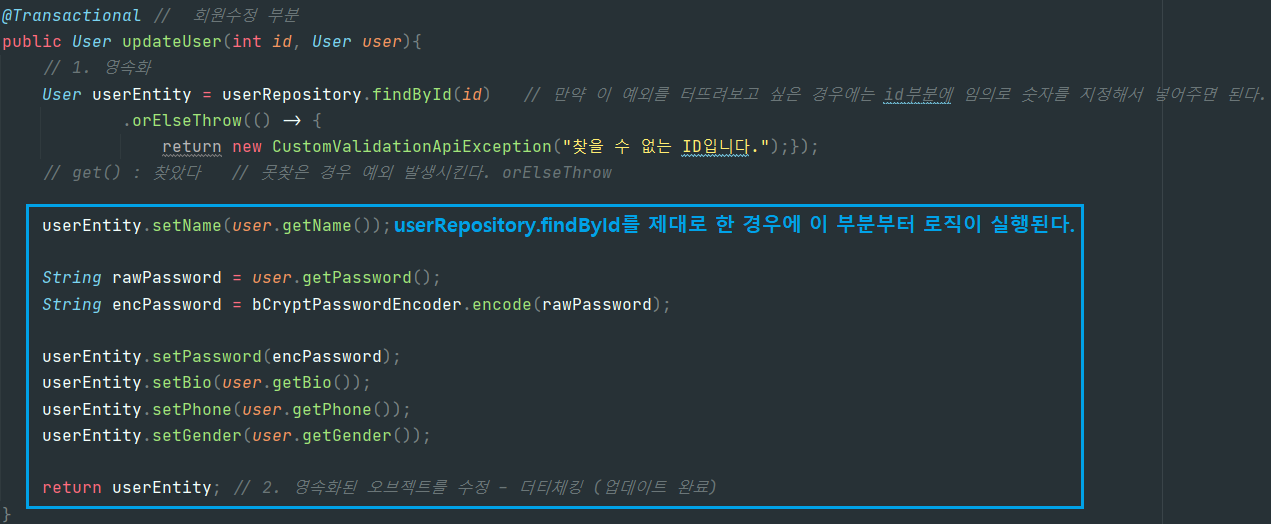
🤦🏻♂️ Exception처리 방법
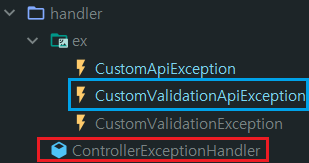
CustomApiException 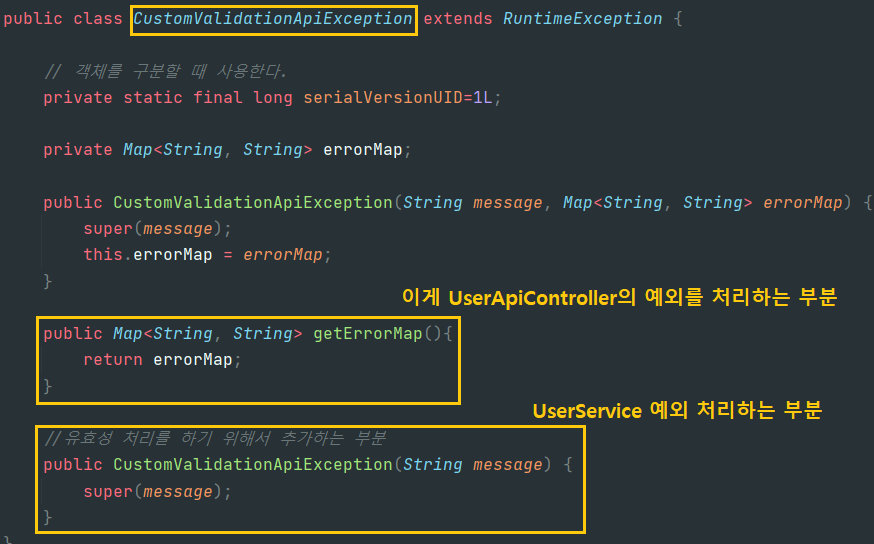
ControllerExceptionHandler
: @ControlleAdvice라는 어노테이션이 결국 모든 Exception을 이 파일로 가져오게 만들고,
그리고 각종 Exception들을 처리할 수 있게끔 이 클래스에 선언을 해주고, 위와 같이 사용할 수 있게 해준다.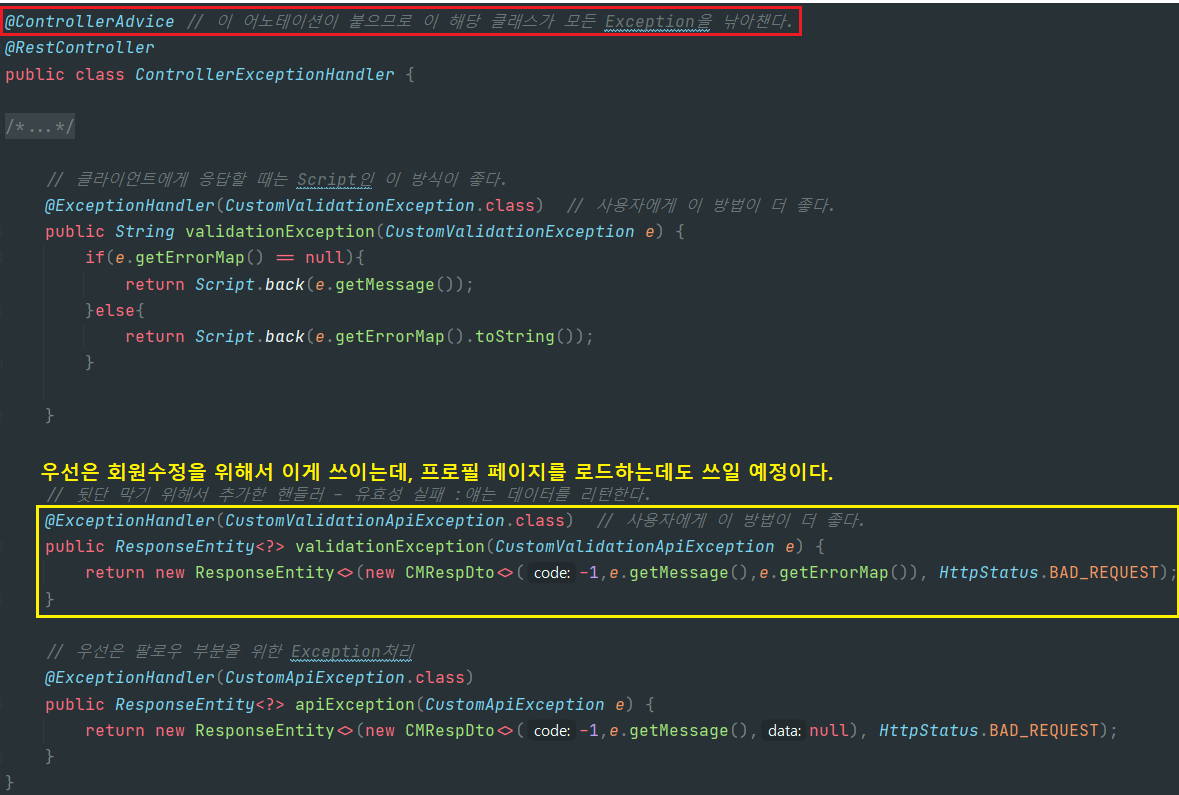
⟴ 개운하지 않은 포스팅이다...ㅠㅠ 패스워드가 지금 다 노출되고 있는데, 이 부분을 빨리 해결해서 이번 주 안으로 업데이트할 예정이다.