u-19
figer 활성화(취약점)
$ sudo apt update
$ sudo apt install finger
$ sudo nano finger
service finger
{
socket_type = stream
wait = no
user = nobody
server = /usr/sbin/in.fingerd
disable = yes
}$ sudo service xinetd restart #xinetd 재시작
스크립트:
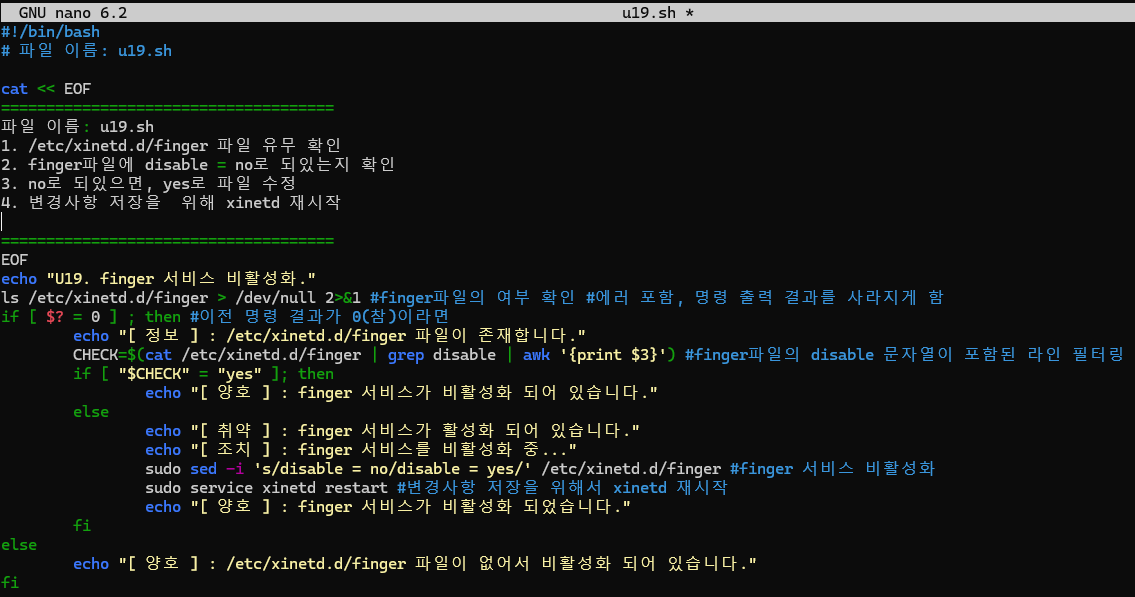
결과 - 취약상태
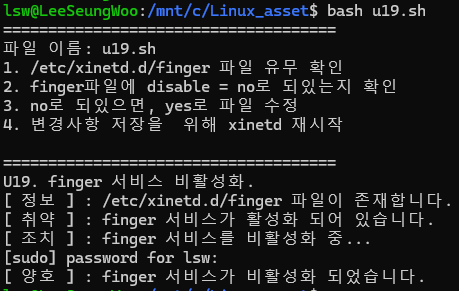
결과 - 양호상태

u-20
Anonymous FTP: 로그인 없이 누구나 접근할 수 있는 FTP 서비스(회원가입이나 인증 없이 누구나 접속 가능)
anonymous ftp 접속(취약점)
$ sudo apt install vsftpd
$ sudo useradd -d /srv/ftp ftp #익명 ftp 사용자가 사용할 계정 생성 #FTP 사용자의 홈 디렉토리를 /srv/ftp로 설정
$ cat /etc/passwd | grep "ftp" #"ftp"이름으로 접속중인 사용자 찾기
$ sudo chown ftp:ftp /srv/ftp #/srv/ftp 디렉토리 소유권을 'ftp'에게 부여

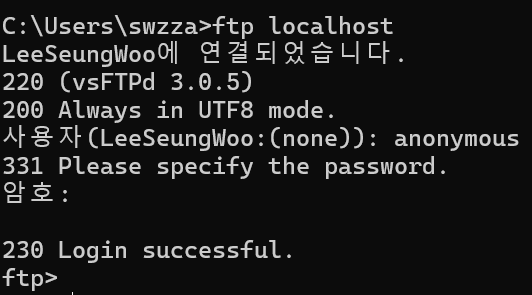
$ sudo nano /etc/vsftpd.confanonymous_enable=YES<다른 터미널에서>:
> ftp localhost -> 사용자 이름(anonymous), 비밀번호 설정
스크립트:
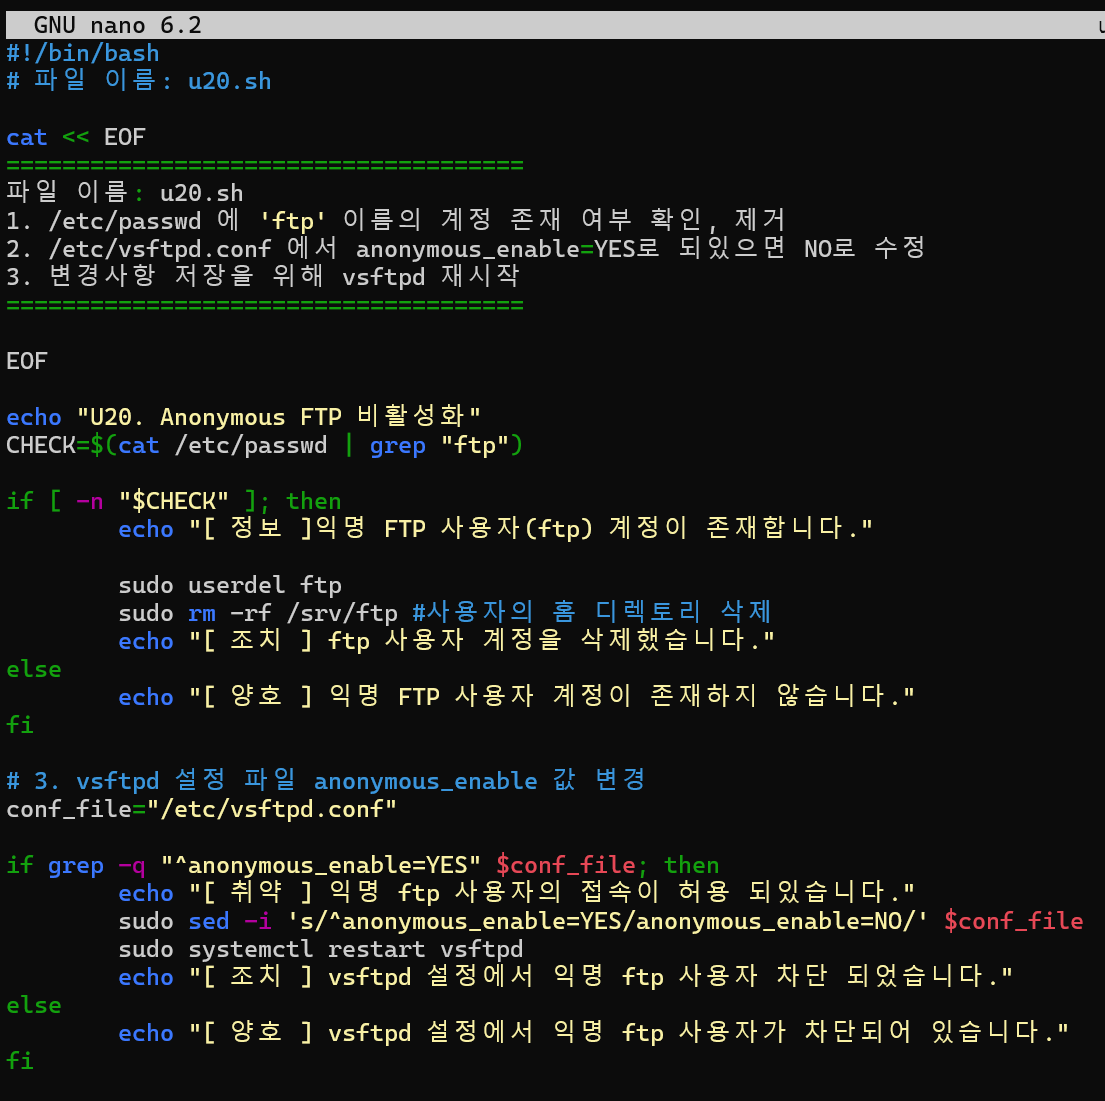
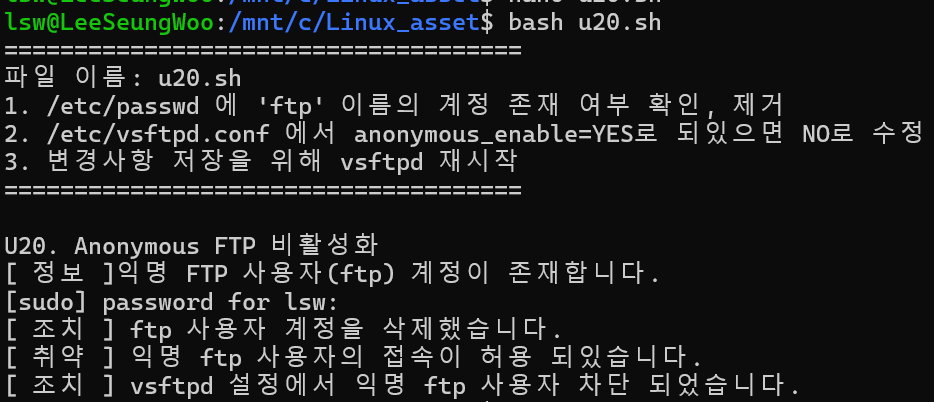
결과 - 취약상태
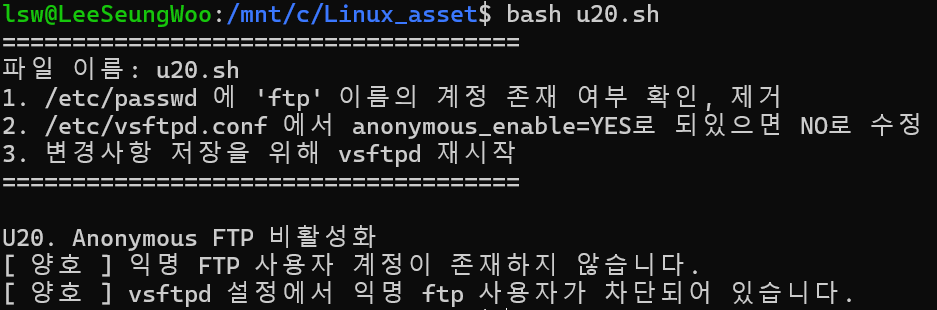
결과 - 양호상태
u-21
r-command: 인증 없이 관리자의 원격접속을 가능하게 하는 명령어들로 rsh(remsh),
rlogin, rexec, rsync 등이 있음. 원격에서 인증절차 없이 터미널 접속, 쉘 명령어를 실행이 가능함
r계열 서비스 파일 생성
$ sudo nano rsh
$ sudo nano rlogin
$ sudo nano rexec
ex)
service shell
{
        socket_type = stream
        wait = no
        user = nobody
        log_on_success += USERID
        log_on_failure += USERID
        server = /usr/sdin/in.rshd
        disable = no # 이 값아 yes로 변경되야 한다
}
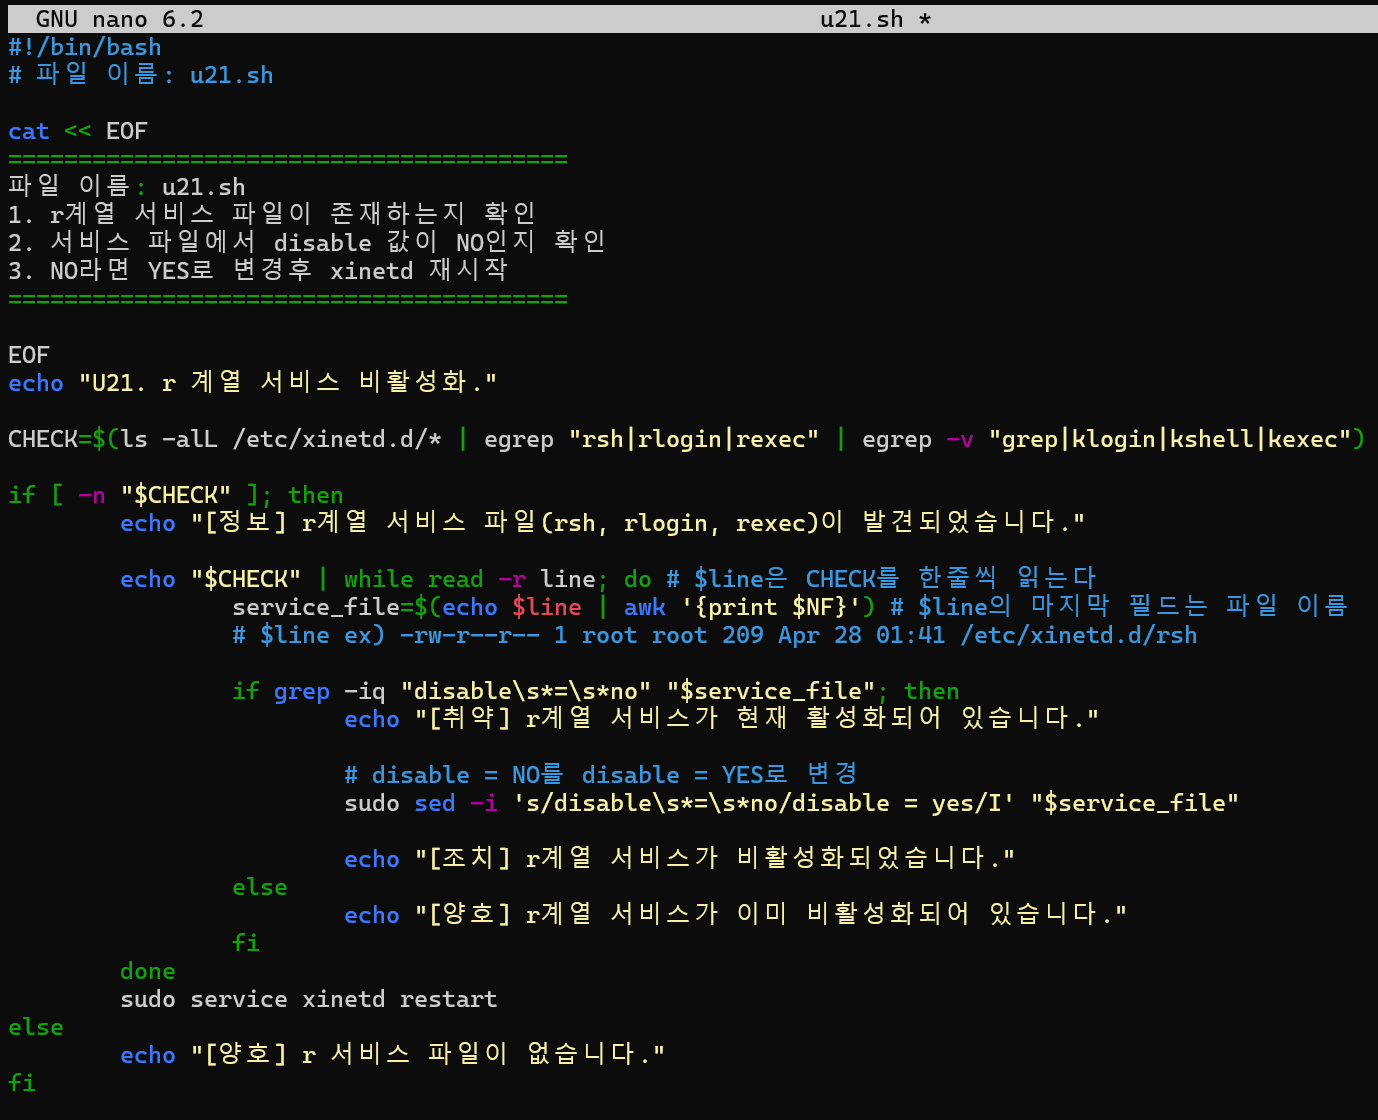
스크립트:
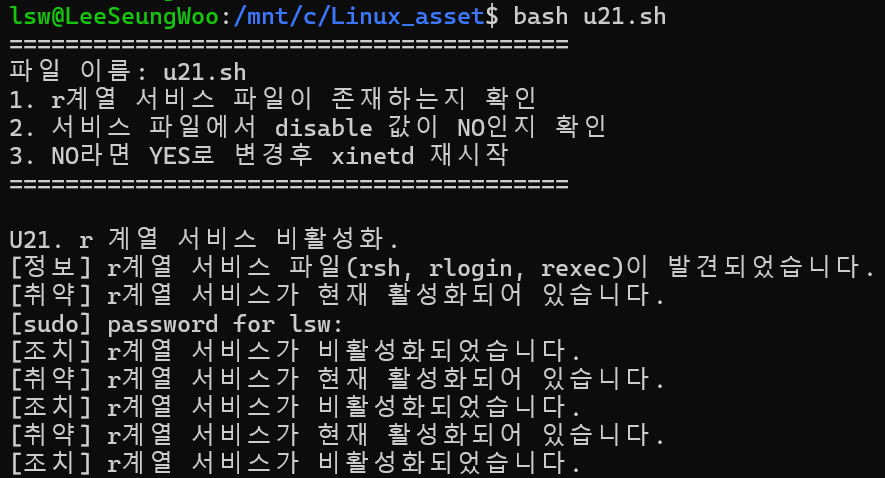
결과 - 취약상태
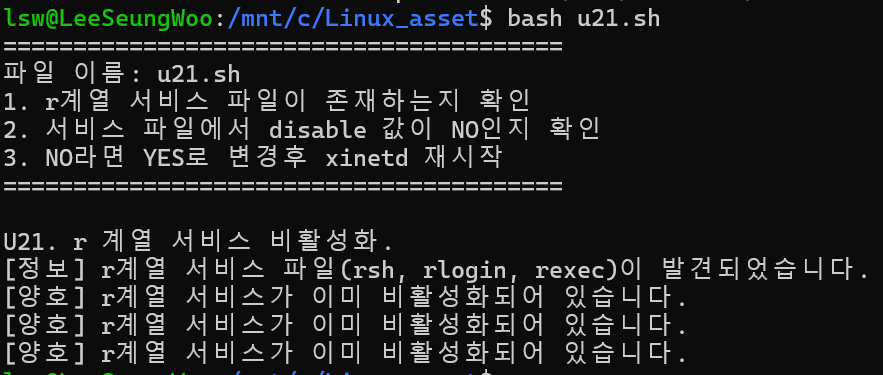
결과 - 양호상태
u-22
Cron 시스템: 특정 작업을 정해진 시간에 주기적이고 반복적으로 실행하기 위한 데몬 및 설정
/usr/bin/crontab: 실행 파일
/etc/crontab: 시스템 전역 설정 파일
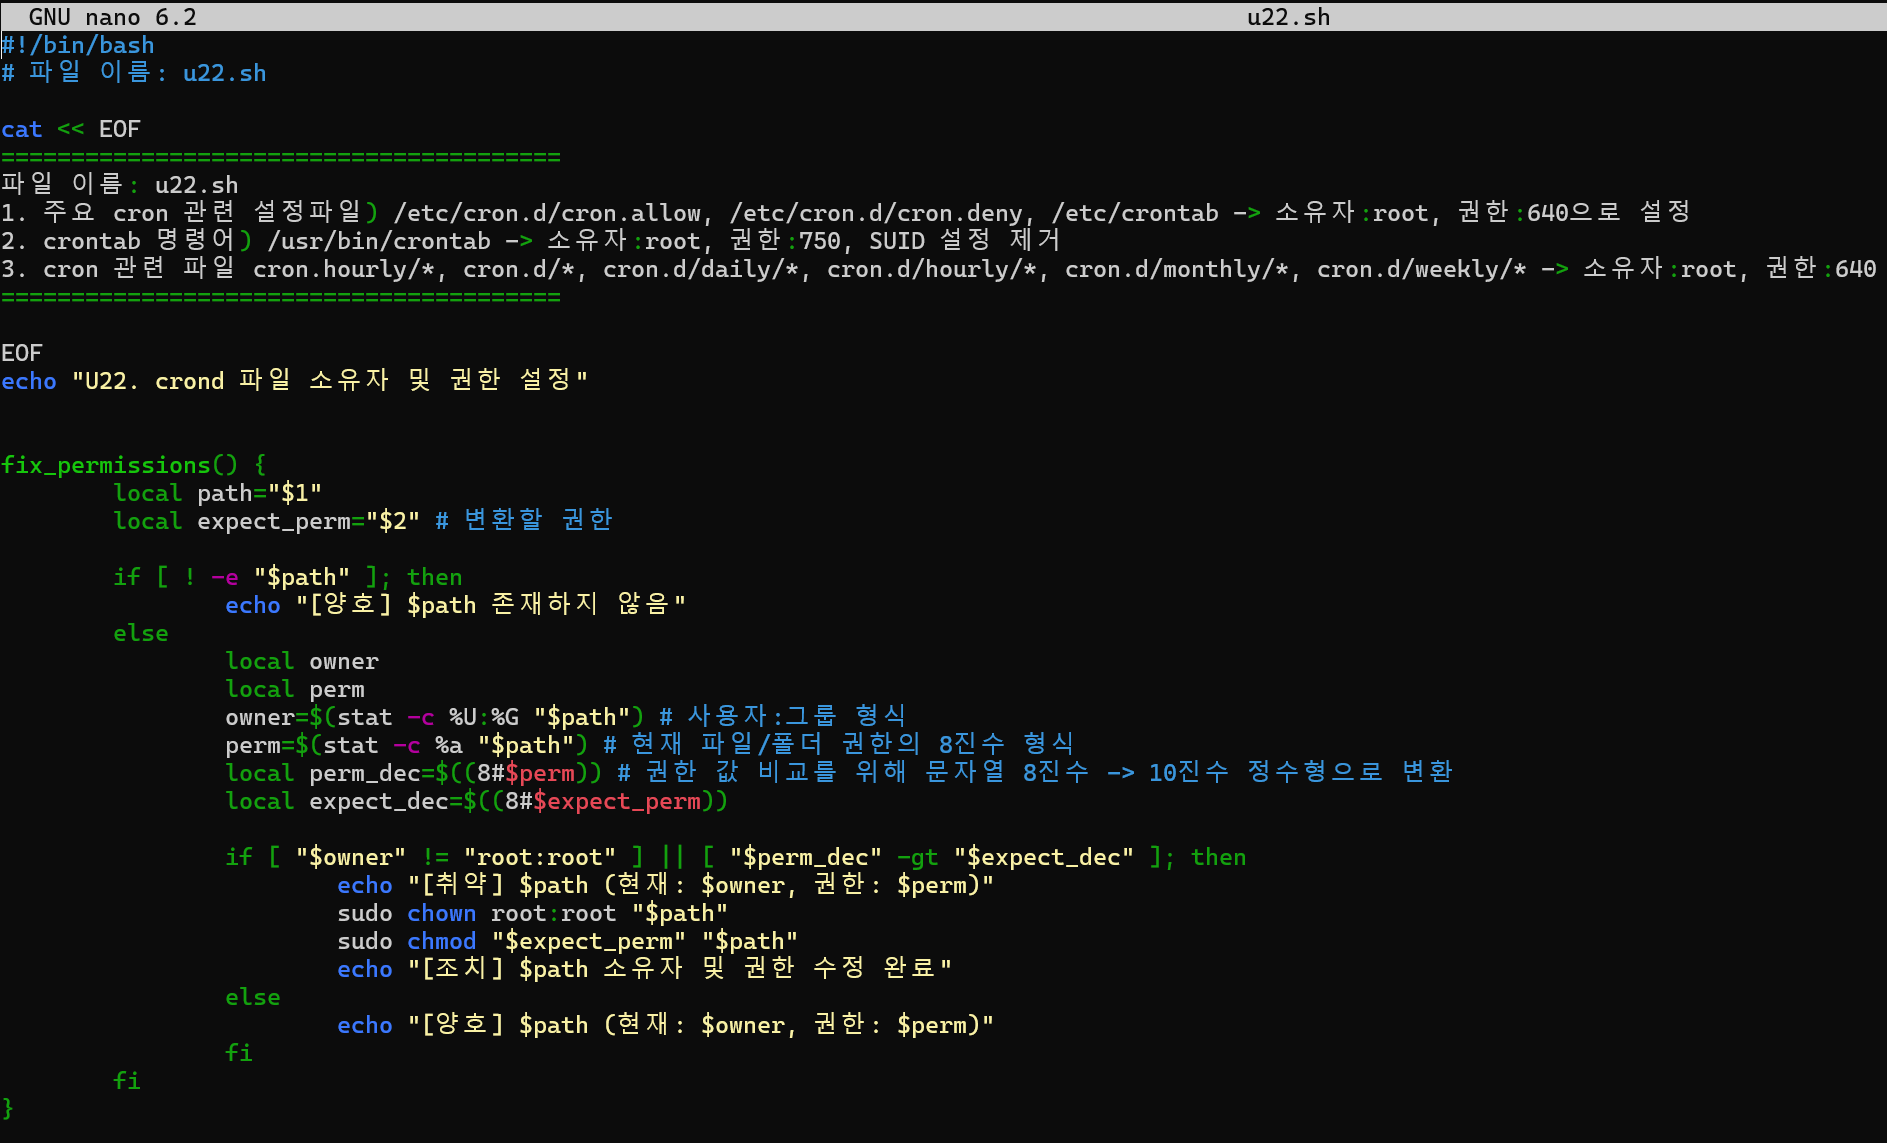
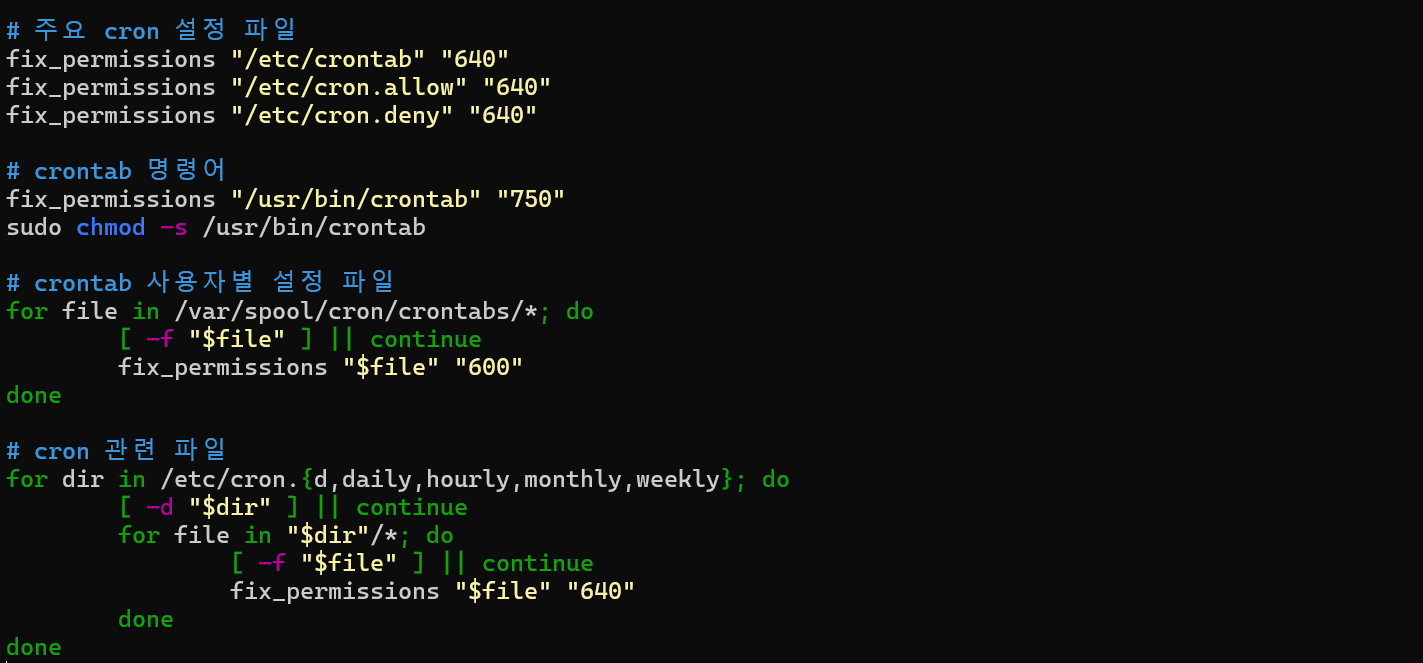
스크립트:
결과 - 취약상태
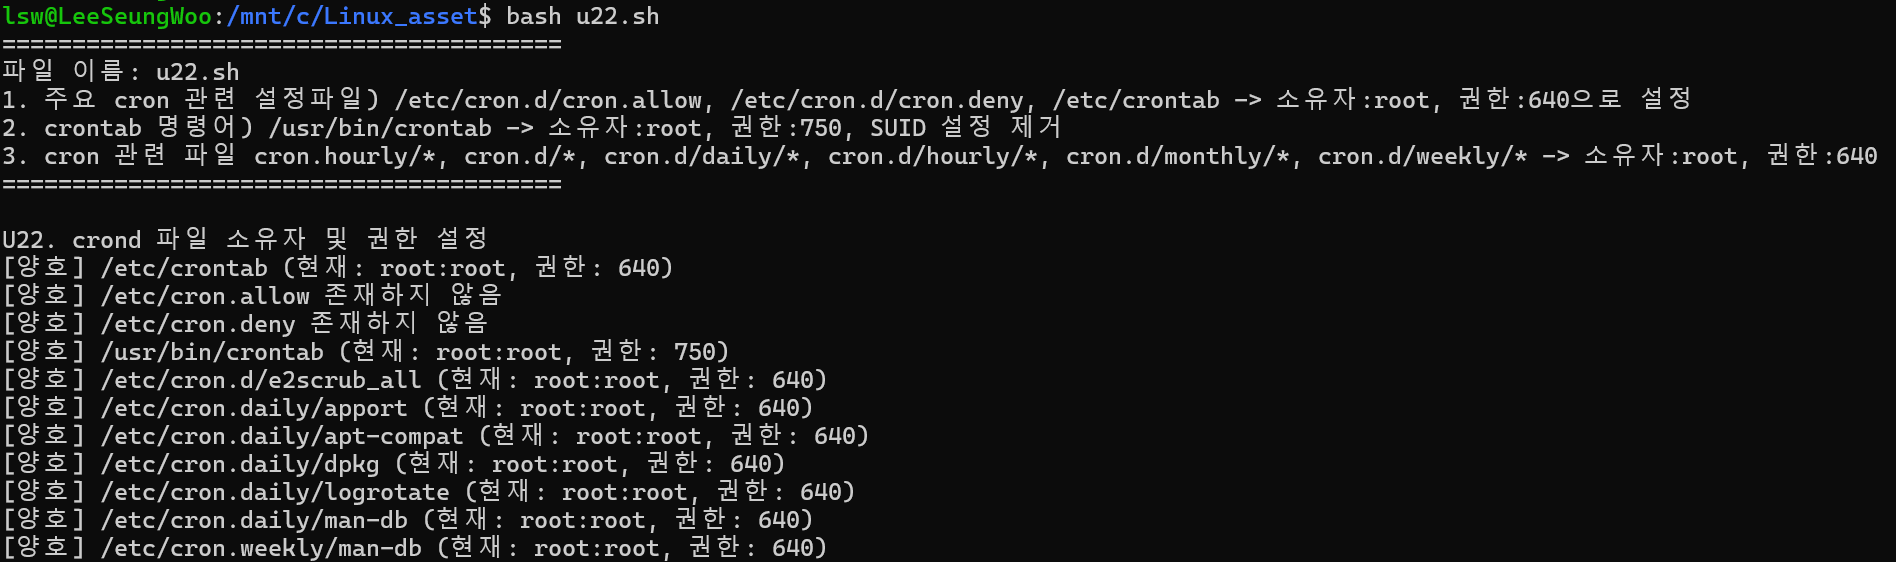
결과 - 양호상태
u-23
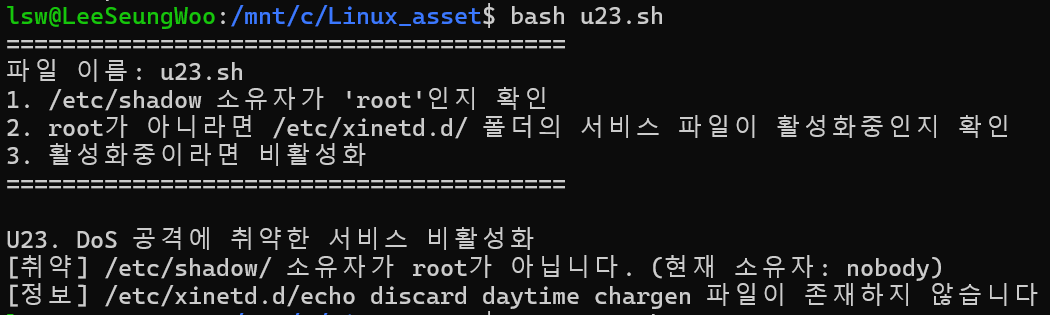
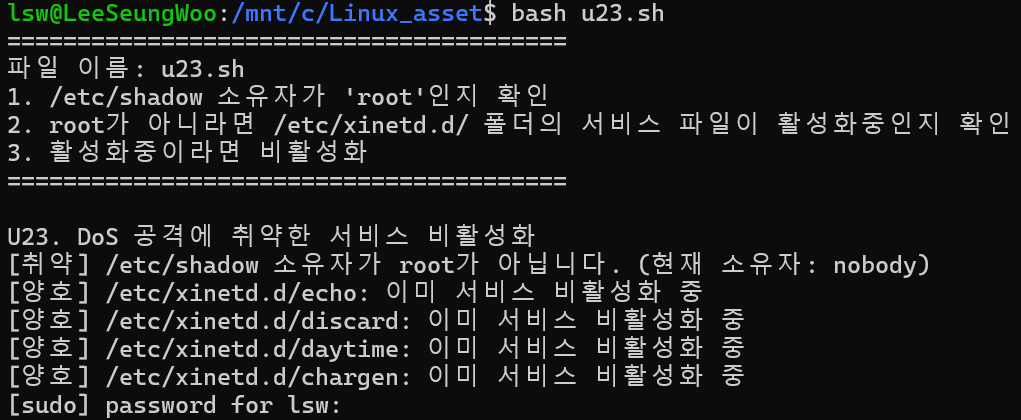
/etc/shadow 사용자 변경

스크립트:
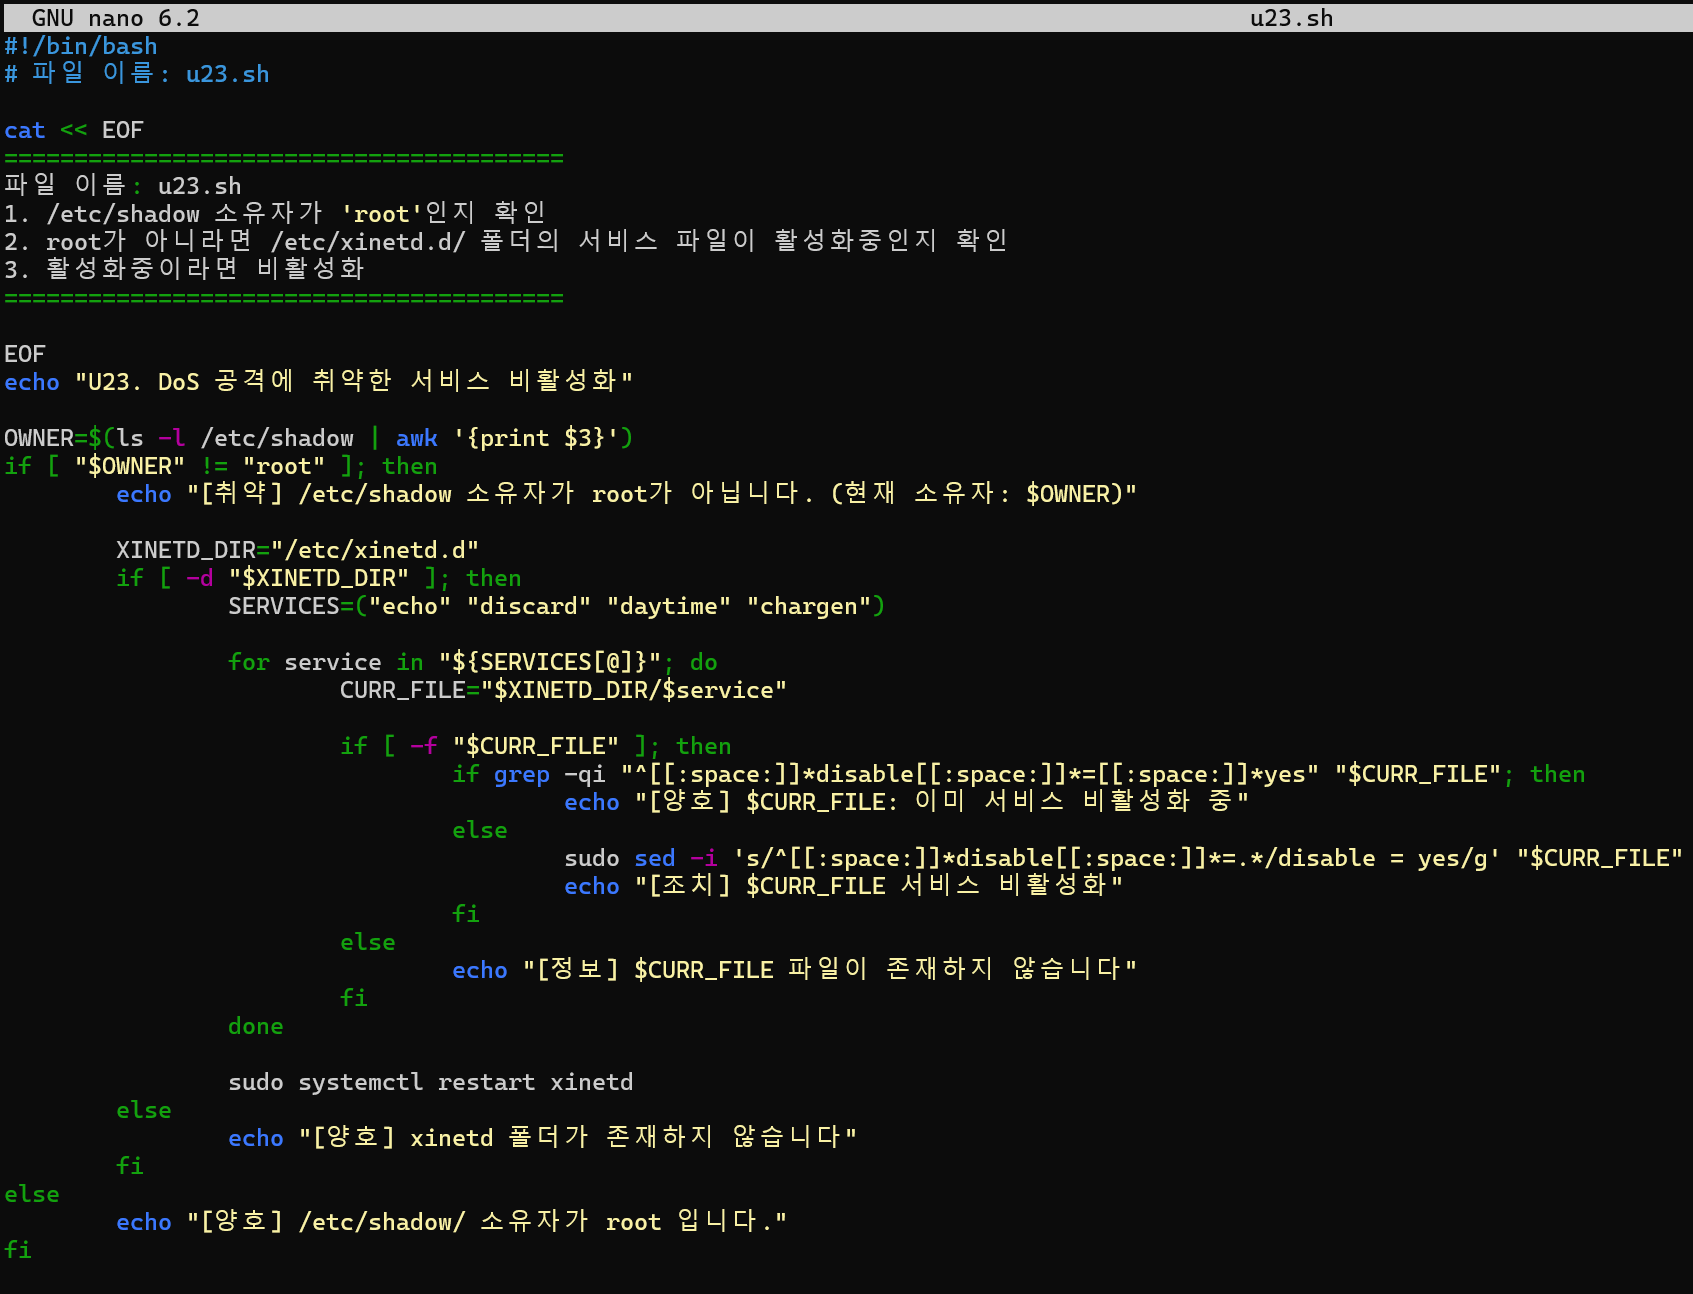
결과 - 취약상태
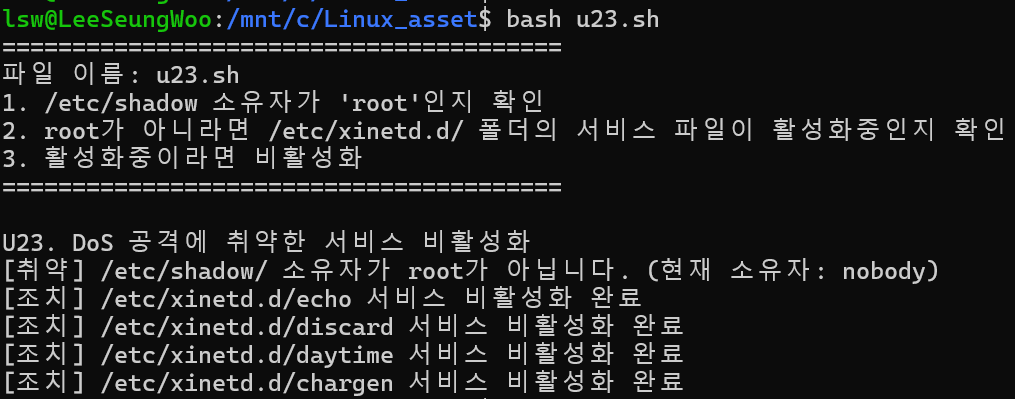
결과 - 양호상태1
결과 - 양호상태2
u-24
NFS(Network File System): 원격 컴퓨터의 파일시스템을 로컬 시스템에 마운트하여 마치 로컬 파일시스템처럼 사용할 수 있는 프로그램
심볼릭 링크: 시스템 부팅 시 자동으로 서비스 시작 ex) S60nfs
파일 이름 앞에 '_' 붙여서 비활성화
NFS 서버 패키지 실행
$ sudo apt-get update
$ sudo apt-get install nfs-kernel-server

$ sudo systemctl start nfs-kernel-server
$ sudo ln -s /etc/init.d/nfs-kernel-server /etc/rc2.d/S60nfs #S60nfs 심볼릭 링크 생성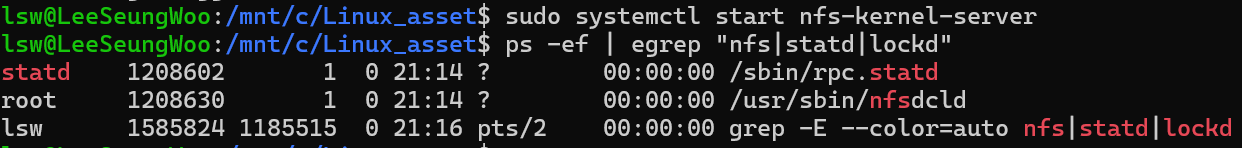
스크립트:
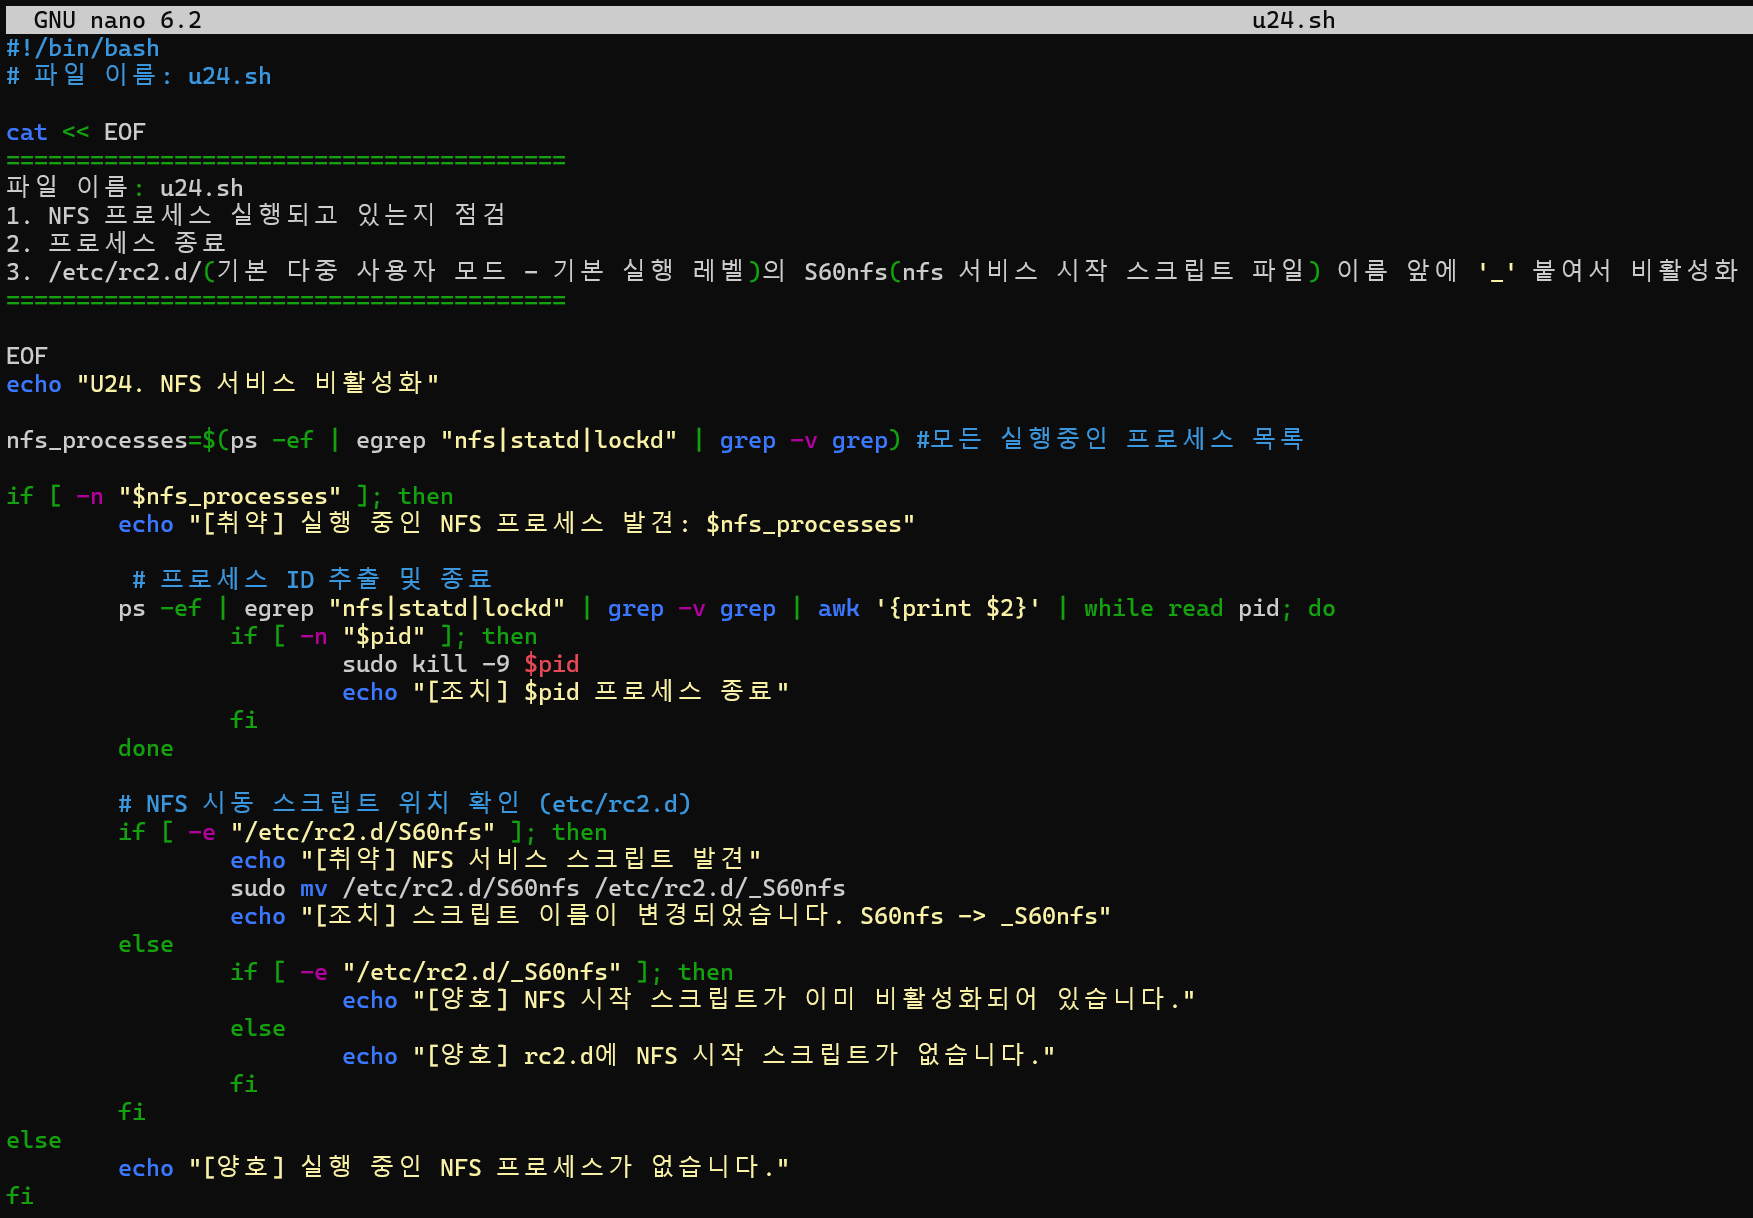
결과 - 취약상태
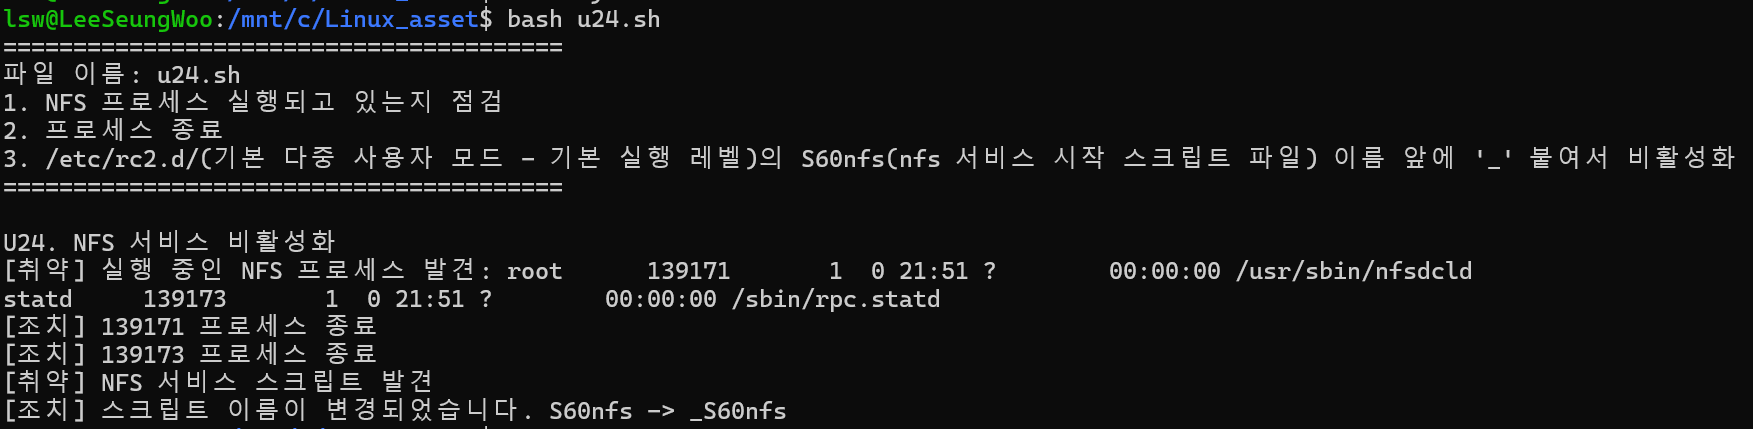
결과 - 양호상태
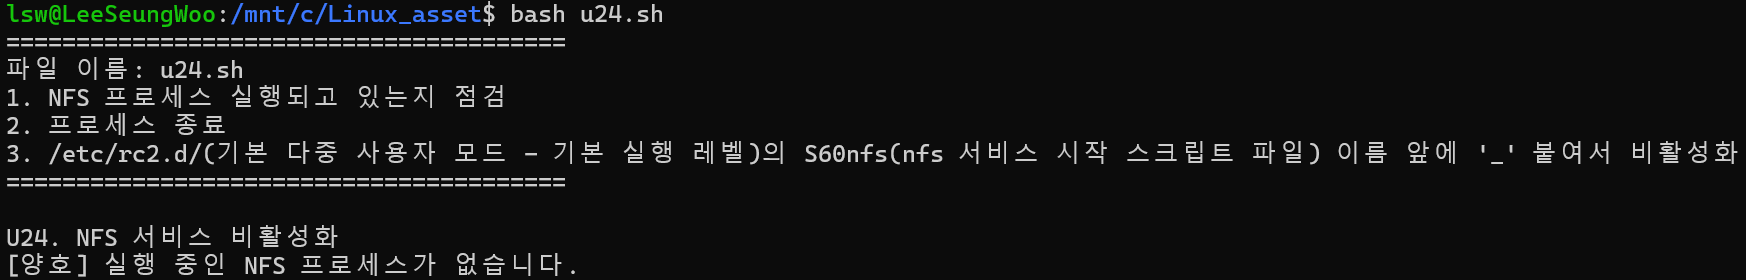
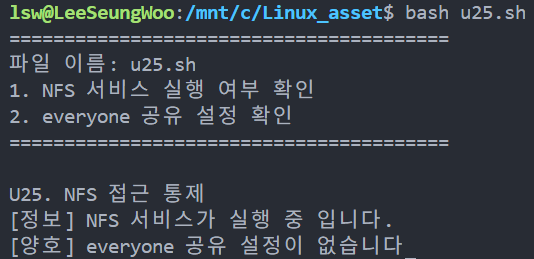
u-25
$ sudo nano /etc/exports
# (맨 아래에 /shared/data *(rw,sync,no_subtree_check) 추가) # 누구나 /shared/data 디렉토리에 읽기/쓰기 가능

$ sudo mkdir -p /shared/data
$ sudo exportfs -ra #적용
스크립트:
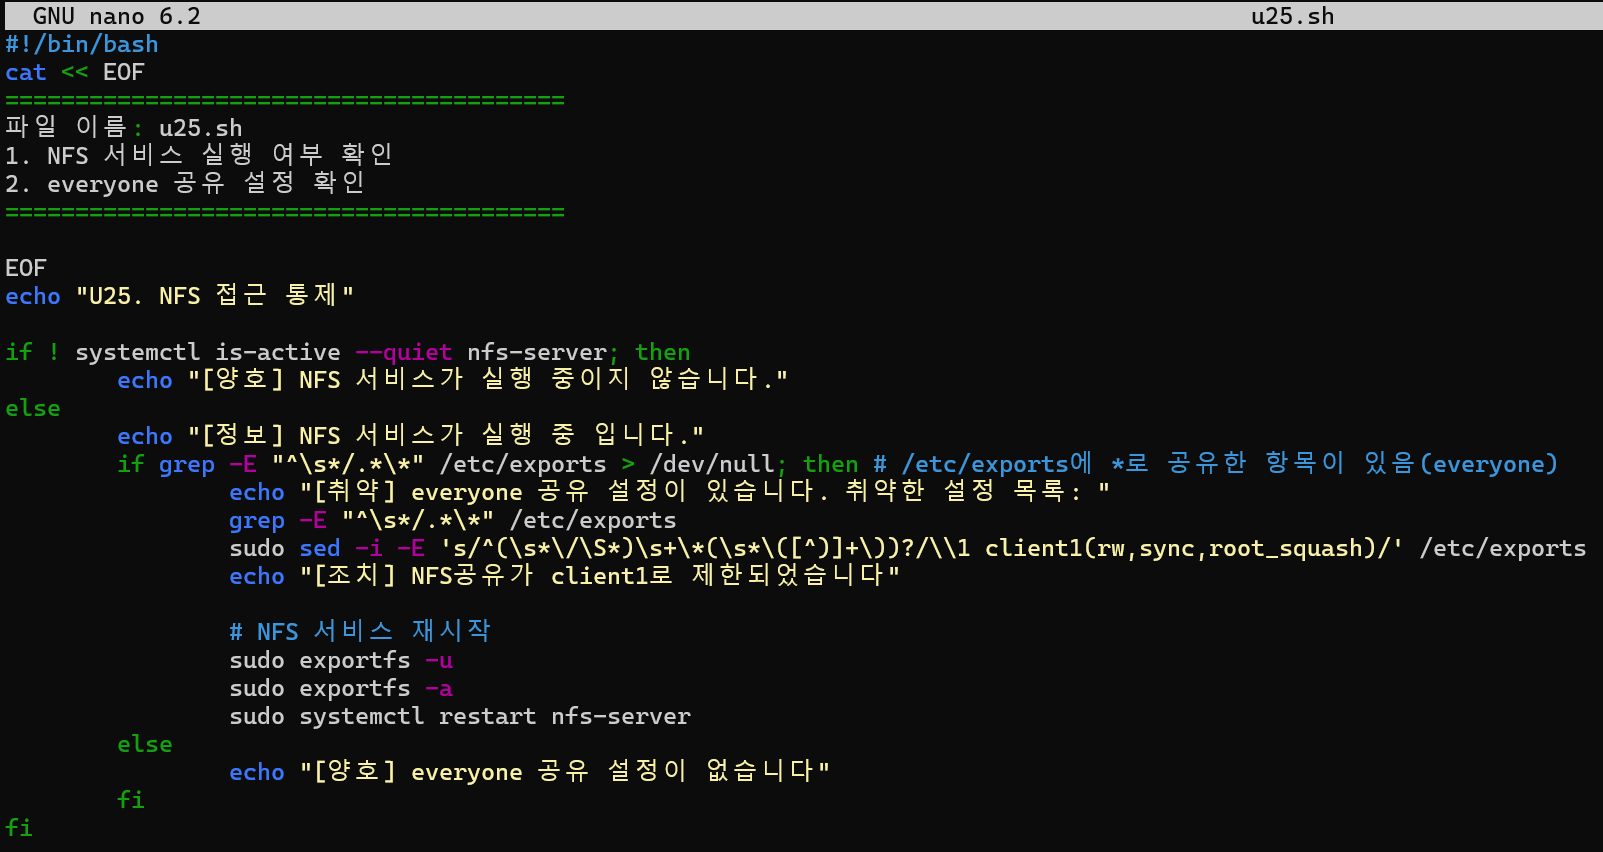
결과 - 취약상태
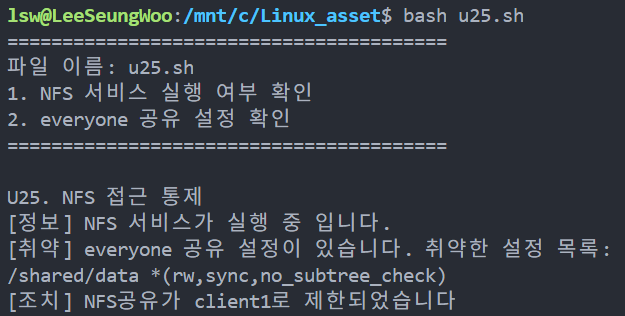
결과 - 양호상태
u-26
automount 서비스 실행
$ sudo apt update
$ sudo apt install autofs
$ sudo systemctl start autofs

$ sudo ln -s /etc/init.d/autofs /etc/rc2.d/S28automountd #심볼릭 링크 생성
스크립트:
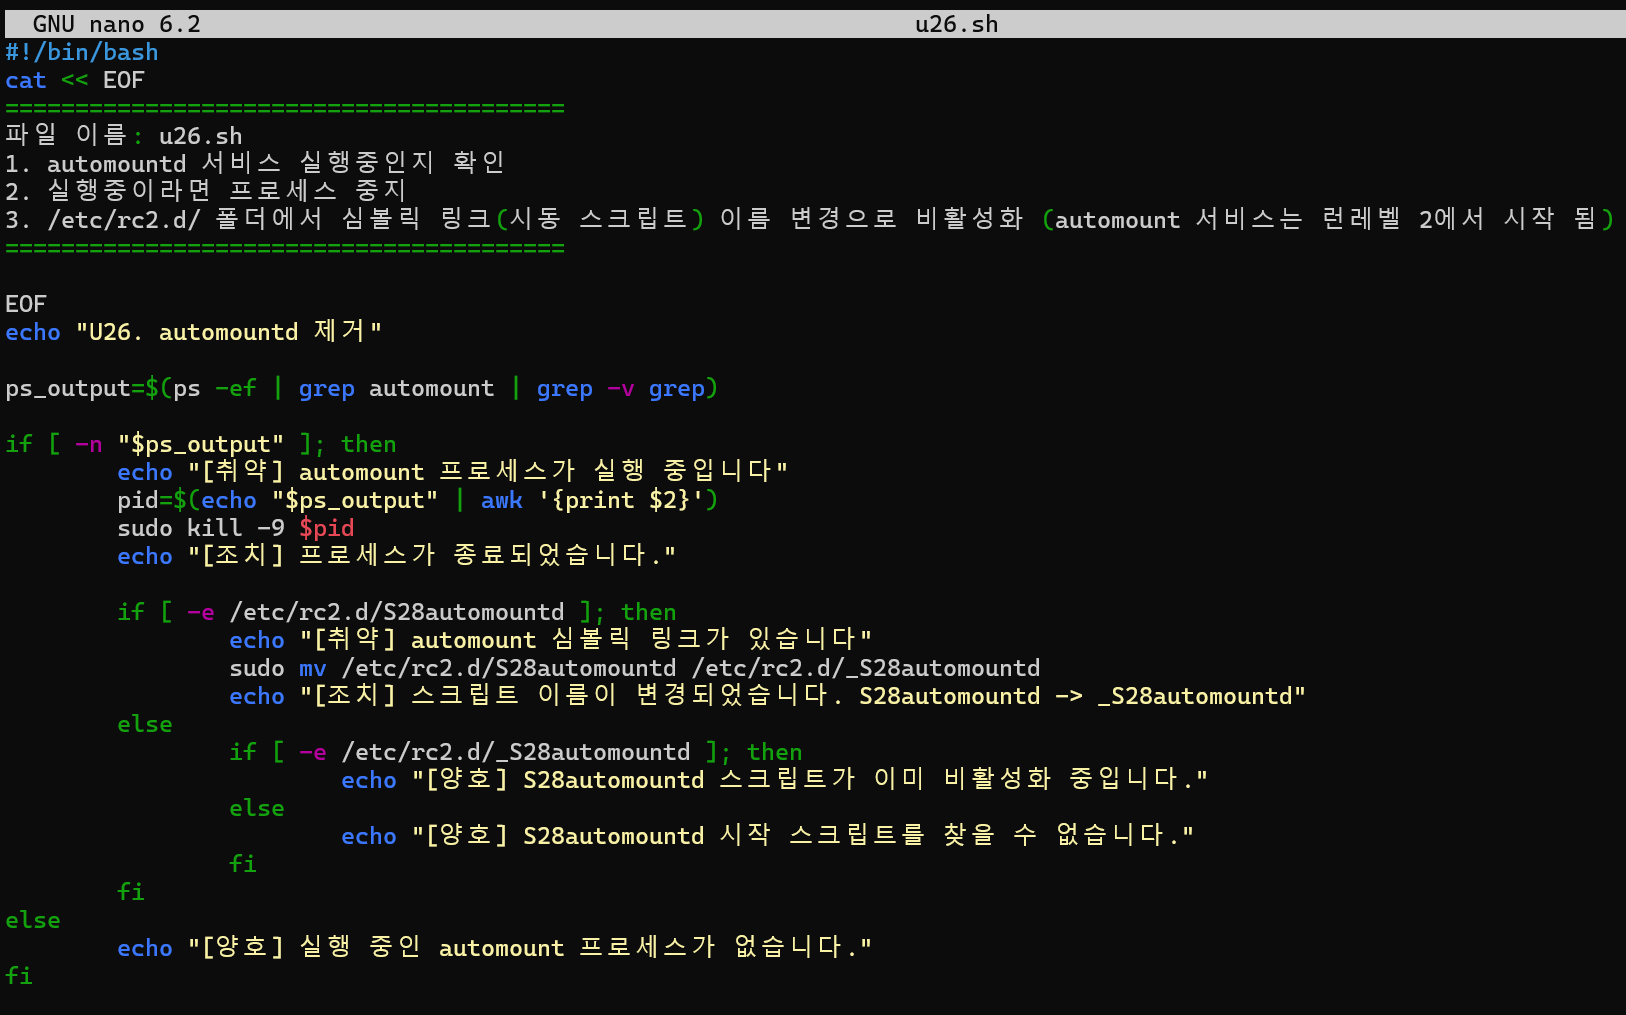
결과 - 취약상태
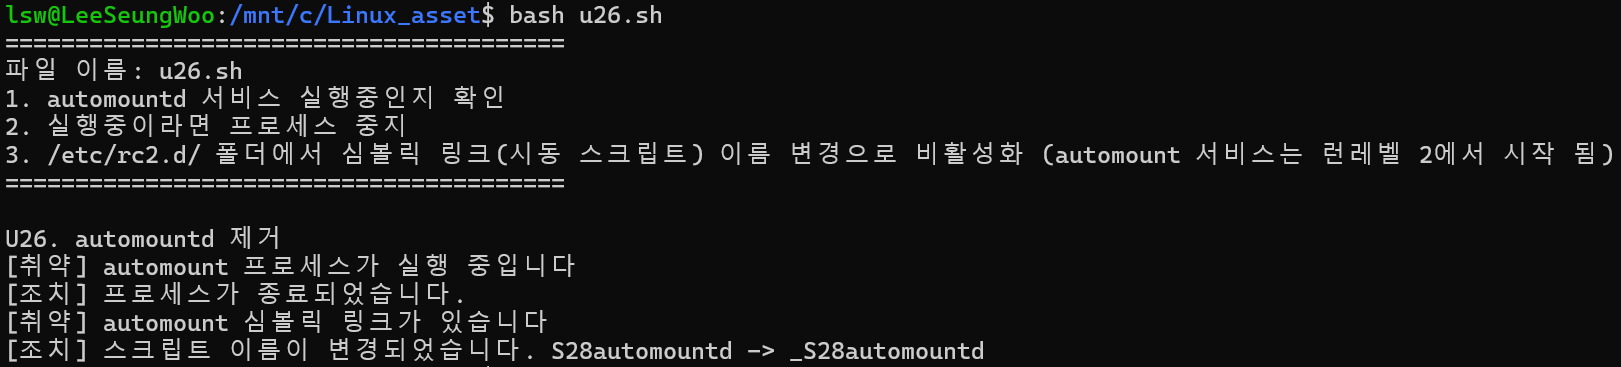
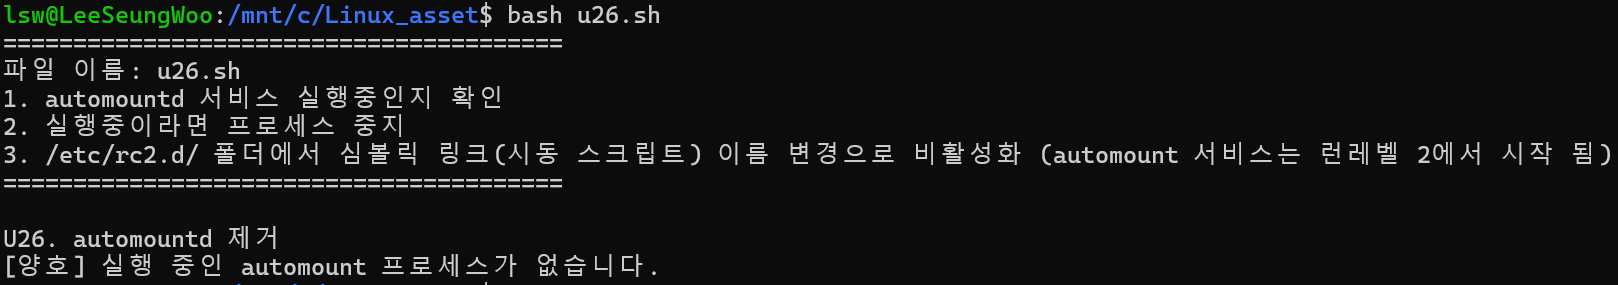
결과 - 양호상태
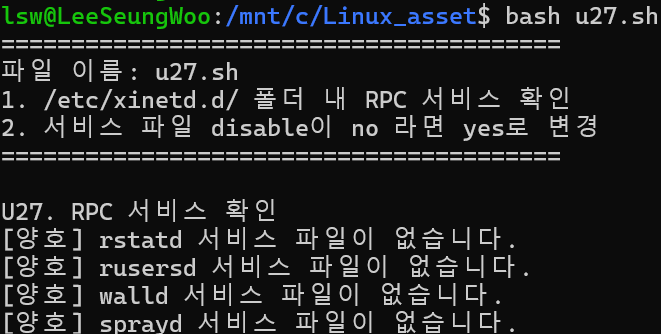
u-27
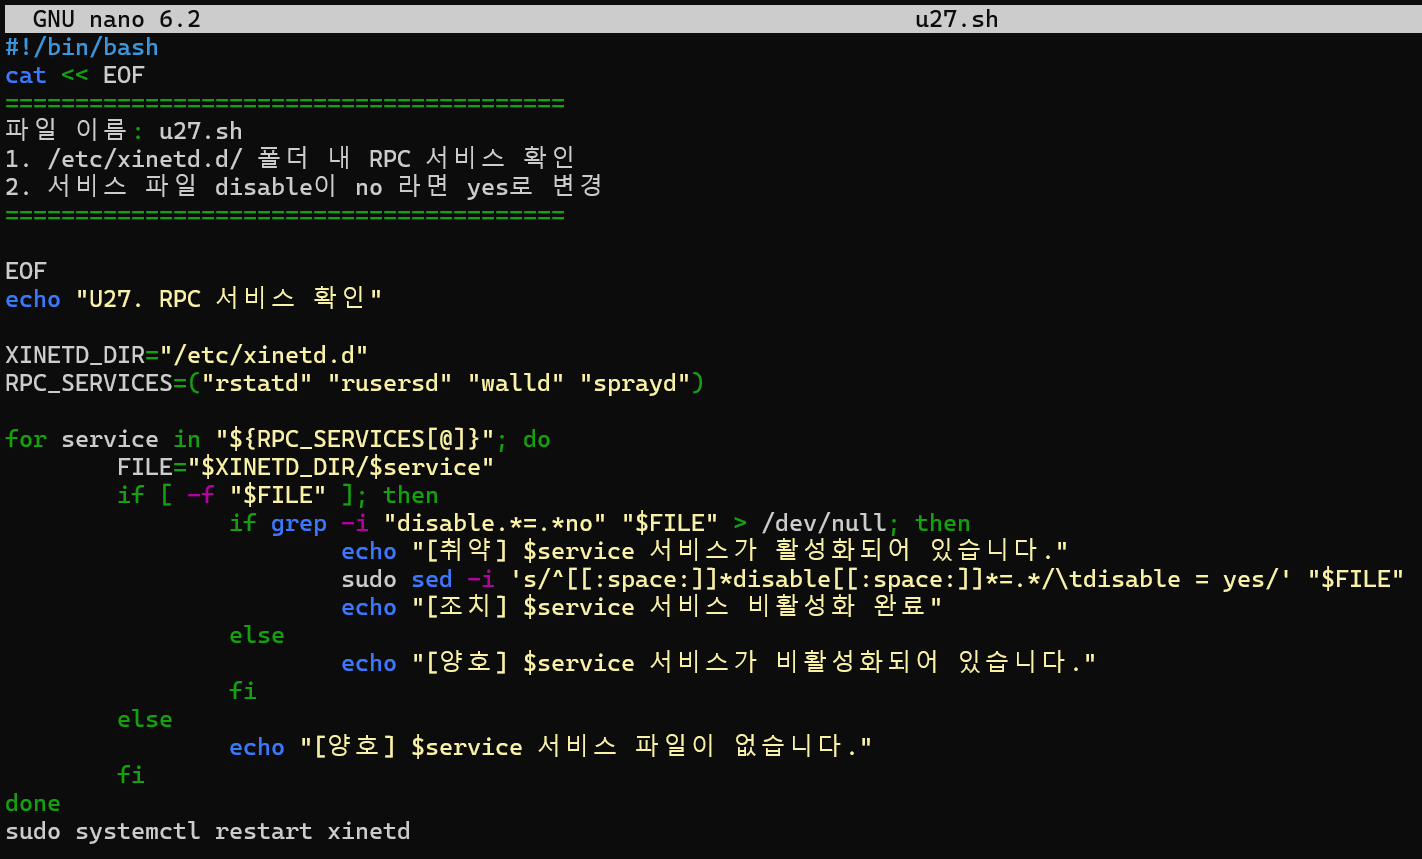
스크립트:
결과 - 취약상태
결과 - 양호상태