금융권, nginx 등 고위험 오픈소스 긴급 점검 지시... 미토스發 충격파 대비
앤트로픽이 미토스를 통해 찾아낸 대규모 오픈소스 취약점을 공개함에 따라 금융 당국이 금융권에 신속한 자산 점검과 실무적 방어 조치를 촉구했다고 한다. 앤트로픽은 2026년 5월 23일 소수 파트너 기업 및 기관에 미토스 프리뷰를 제공하는 프로젝트 글래스윙을 추진하며 식별한 취약점을 정리, 주요 취약점을 공개했다.
총 23,019개의 취약점 후보군이 발견되었고 1,726건이 실체 취약점으로 확정되었다. 그중 1,596건이 제조사에 공식 전달되었지만 패치가 완료된 취약점은 97건이다. 취약점 중 28.9%는 힙 버퍼 오버플로우 등 치명적 메모리 안전성 결함이 있었다.
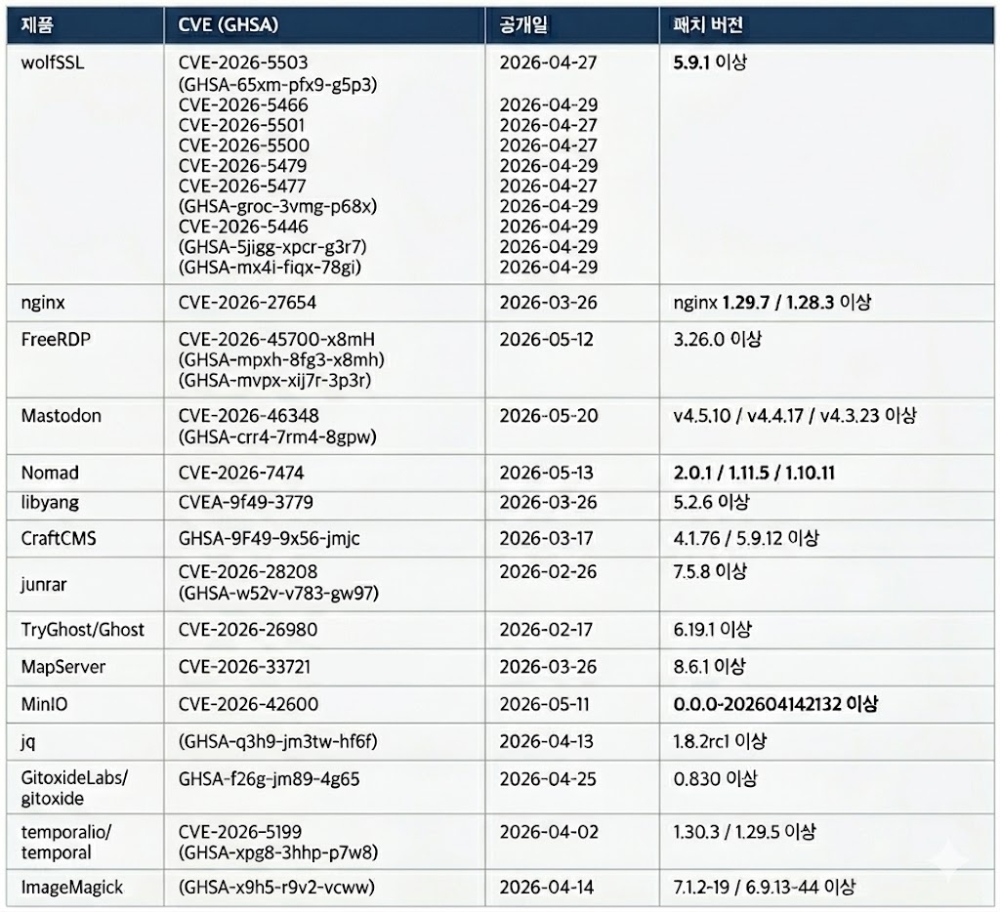
금융보안원은 공개된 취약점 중 국내 금융 서비스에 당장 큰 영향을 미칠만한 것은 없다고 판단하지만 취약한 제품을 사용중일 경우 신속히 패치하라고 하였다.
국내외 인프라에 널리 쓰이는 핵심 모듈의 치명적 결함이 다수 포함되었다고 한다.
- nginx : 특정 조건에서 원격 파일쓰기를 유발할 수 있는 취약점(CVE-2026-27654)
- wolfSSL : 서명 검증을 건너뛰는 결함
- FreeRDP : 원격코드 실행 취약점
- Ghost : 데이터베이스 탈취가 가능한 SQL 인젝션 결함
금융보안원은 소프트웨어 자재명세서(SBOM)을 통한 자산 식별이 선행돼야 한다고 강조했다. 오... 보안기사공부할 때 위험관리의 첫번째 Step인 자산식별을 선행해야 한다..... 뭐든간에 공부한게 실무에서 사용되는걸 볼때는 신기하면서 뿌듯하다.
국가 취약점 데이터베이스 기준 연간 3만건 이상 쏟아지는 CVE에 일일이 대응하기 불가능하기 때문에 단순히 무엇을 쓰는가만 알지말고 환경적 맥락을 파악해야 한다고 지적한다. 그러면 지가 잘 해주던가