02. 네트워크 정보수집
-
대상 네트워크 범위 식별
ping,whois
-
특정 네트워크 대역에 있는 호스트 중 웹 서비스를 구동 중인 호스트 식별
nmap 163.152.6.1/24 -p 80,443 -oN 163.152.6.1-255.nmap -vv
-
내부 네트워크 대역에 있는 호스트 중 살아있는 호스트 식별
fping -q -a -s -g 192.168.219.0/24- ping은 OS에서 차단할 수도 있기때문에
arp-ping을 더 선호함
-
IP 주소 Tracking
- https://dev.maxmind.com/geoip/legacy/geolite/
- 국가고유의 IP를 알 수 있는 데이터 set
- ip-tracker.org
- 해당 IP의 대략적인 위치로 볼 수 있음
- https://www.visualtraceroute.net/
- 위의 두 사이트처럼 말고 프로그램으로 더 자세하게 알 수 있음
- 이걸 CLI에서
tracert사용하는거임
- https://dev.maxmind.com/geoip/legacy/geolite/
-
Network Scanning
-
공격자가 목표에 대한 네트워크나 시스템의 자세한 정보를 수집하기 위함
- 시스템에 실행되고 있는 TCP, UDP 서비스들
- 시스템 및 운영체제 종류
- 그 외 다양한 종류
-
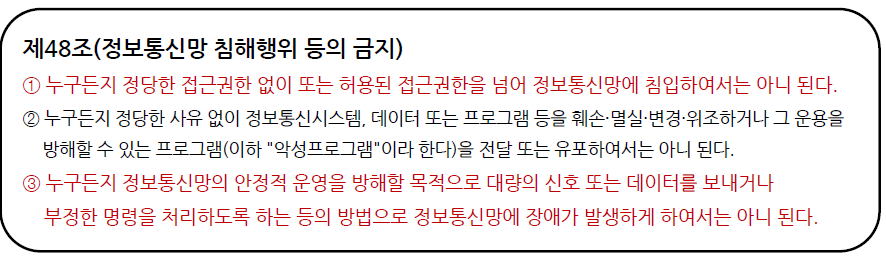
국내에서는 스캐닝만으로도 불법이 될 수 있음
-
Nmap = 대표적인 Network Scanning 도구
- Zenmap은 Nmap의 GUI
-
-
TCP의 Port Scanning 기법
-
TCP (Connect) Scan
- 3 Way-Handshak으로 세션을 맺은 후 스캔을 하기 때문에 서버에 로그가 남는다. 닫힌 경우 RST, ACK 응답을 받는다
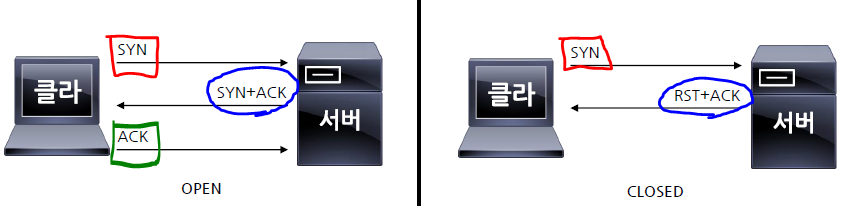
- 모든 포트에 SYN 패킷을 보냈는데 SYN+ACK가 왔으면 포트가 열려있구나!
nmap -sT tartgetIP명령어로 모든 TCP 포트를 TCP scan방법으로 scanning 할 수 있음
- 3 Way-Handshak으로 세션을 맺은 후 스캔을 하기 때문에 서버에 로그가 남는다. 닫힌 경우 RST, ACK 응답을 받는다
-
-
SYN Scan
-
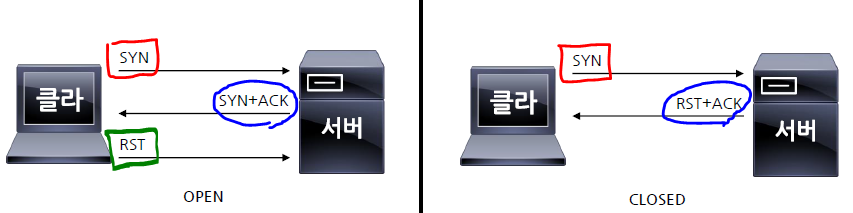
TCP Scan에서 더나아간건데, SYN 패킷 전송 후 열린 포트 확인하고, RST 패킷으로 연결을 종료하기 때문에 로그를 남기지 않음, 닫힌 경우 똑같이 RST, ACK 응답을 받음.
-
이때문에 Half-Open 스캔이라고 부름
-
nmap -sS tartgetIP명령어로 모든 TCP 포트를 SYN scan방법으로 scanning 할 수 있음
-
-
FIN Scan
-
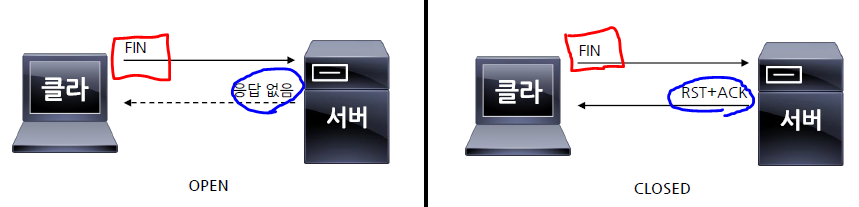
공격자는 TCP 패킷의 FIN 플래그를 설정한 패킷을 전송해서 열린 포트 확인
-
포트가 열려있는 경우, 아무응답 오지 않음
-
포트가 닫혀있는 경우, RST+ACK응답 받음
-
nmap -sF tartgetIP명령어로 모든 TCP 포트를 FIN scan방법으로 scanning 할 수 있음
-
-
X-mas Scan
-
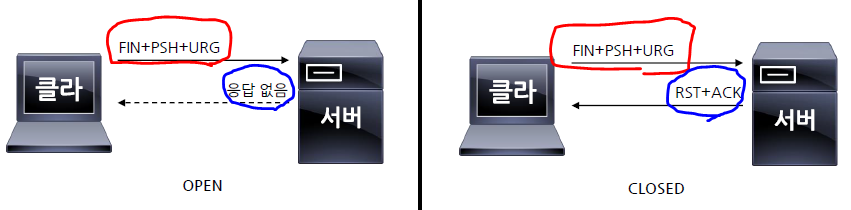
공격자는 FIN, PSH, URG 패킷을 전송해 열린 포트 확인
-
포트가 열려있는 경우, 아무 응답 오지않음
-
포트가 닫혀있는경우 RST+ACK 응답 받음
-
-
Null Scan
-
서버의 탐지를 우회하기 위한 Stealth Scan
- 불법, 현재는 Stealth 스캔 방법이 오히려 탐지하기 더 쉬움
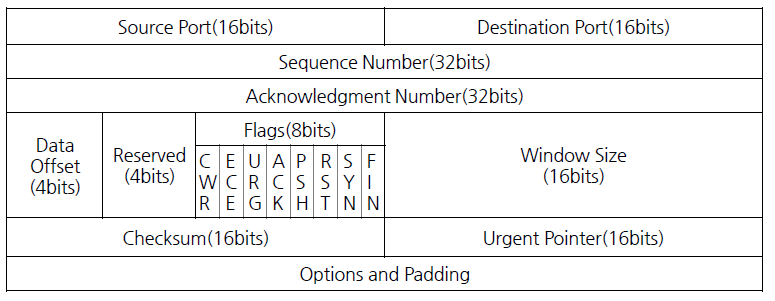
- TCP Header 참고
-
UDP의 Port Scanning 기법
-
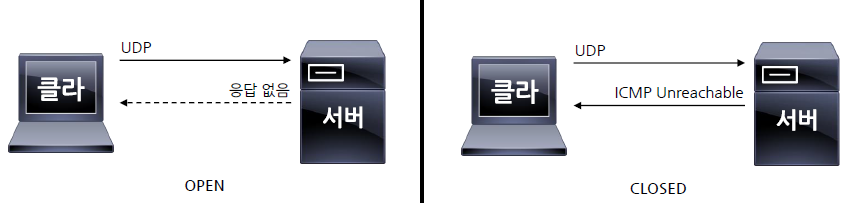
공격자는 UDP패킷을 전송해 열린 포트 확인
-
포트가 열려있는 경우, 아무응답 오지 않음
-
포트가 닫혀있는 경우, ICMP Unreachable 응답 받음
-
