HTTP Cookie
Stateless인 HTTP에서 Stateful 효과를 얻기 위한 기술Key 값이 Cookie 혹은 Set-Cookie인 헤더이다.
Value 값은 그 안에 key=value 형태로 존재하며, ;를 구분자로 사용한다.
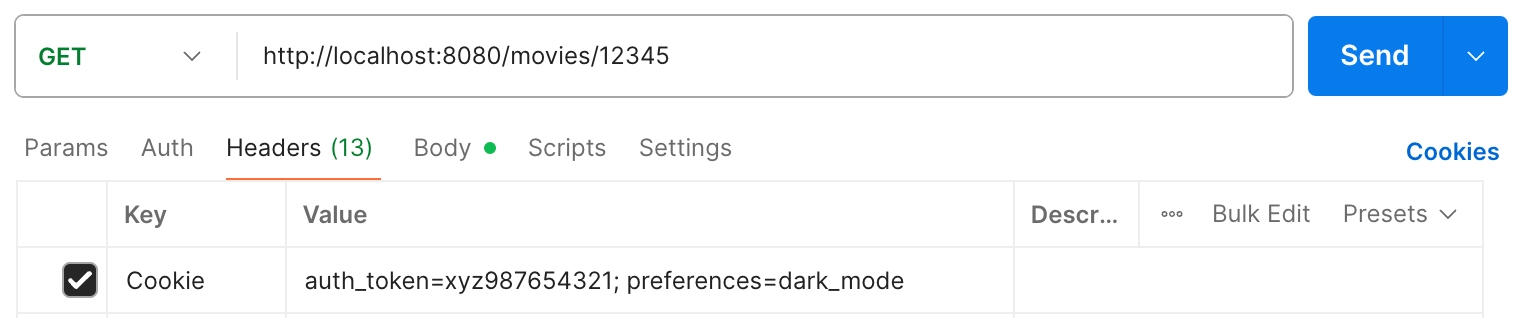
쿠키는 사용자를 식별하는 정보이기에, 보안 설정이 적용되어야 한다.
Set-Cookie의 보안 설정
1.Secure
- 쿠키가 HTTPS 통신일 때만 서버로 전송된다.
- HTTP(암호화 X) 연결에서 쿠키가 탈취되는 것을 막는다.
HttpOnly
- 자바스크립트에서 쿠키에 접근(
document.cookie)하지 못하게 한다.- 악성 스크립트가 쿠키를 탈취하는 것을 막는다.
SameSite
- 다른 도메인에서 요청을 보낼 때 쿠키 전송 여부를 설정한다.
- 사용자가 의도하지 않은 요청에 쿠키가 포함되지 않도록 한다.
- CSRF 공격을 방지한다.