세션 기반 인증과 토큰 기반 인증을 비교해서 설명해 주세요.
🗝️인증과 인가
인증 (Authentication)
쉽게 말하자면 인증은 로그인 이다. 클라이언트가 자기자신이라고 주장하고 있는 사용자가 맞는지를 검증하는 과정이다. 예를 들어 로그인 화면에서 내가 유저 아이디를 USER1 로 입력하고 패스워드를 입력해 제출하면, 서버에서는 내가 진짜로 USER1 이라는 유저가 맞는지 확인한다.
인가 (Authorization)
인가는 인증 작업 이후에 행해지는 작업으로, 인증된 사용자에 대한 자원에 대한 접근 확인 절차를 의미한다.
➡️HTTP의 비상태성(Stateless)
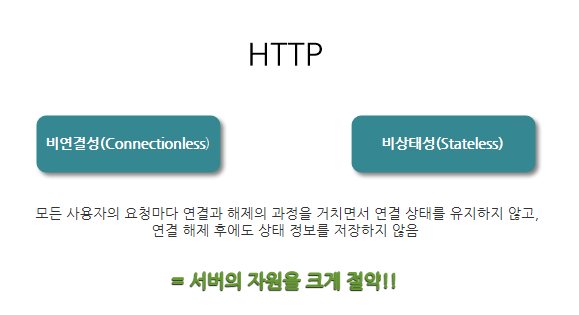
HTTP는 비상태성이라는 특성을 갖는다.
서버는 클라이언트의 상태를 저장하지 않으며, 따라서 이전 요청과 다음 요청의 맥락이 이어지지 않는다. HTTP는 바로 직전에 발생한 통신을 기억하지 못한다. 따라서 HTTP 단독으로는 요청한 클라이언트가 이전에 이미 인증과정을 거쳤는지 알 방법이 없다.
비상태성의 문제
비상태성 자체로의 문제점은 이전 요청에 대한 정보를 기억할 수 없는 것에서 이어진다. 글을 조회하거나 작성할 때 마다 사용자에게 로그인을 하라고 요청해야한다는 것이다.
그렇다면,
사용자의 아이디와 패스워드를 브라우저에 그대로 저장해놓고, 매 요청마다 함께 그 정보를 보내는 방법은 어떨까? 이런 방식은 전송 데이터가 커져 비효율적일 뿐더러 클라이언트에 민감한 데이터가 그대로 저장되어 보안에도 굉장히 취약하다. 서버 입장에서도 매 작업마다 데이터베이스를 조회하고, 인증과정을 거치는 것이 비효율일 것 이다.
이런 HTTP 환경에서 서버는 어떤 방식으로 사용자를 인가할까?
웹 어플리케이션에서는 이 문제를
세션또는토큰을 사용하여 문제를 해결한다.
즉,세션과토큰은인증보다인가와 관련된 기술이라고 할 수 있다.
세션기반 인증
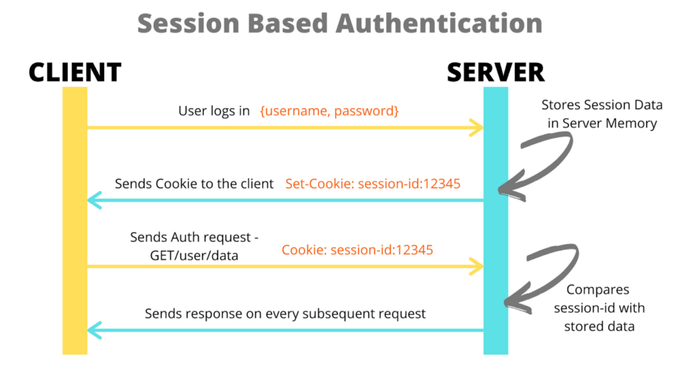
세션기반 인가는
사용자의 인증 정보가 서버의
세션 저장소에 저장되는 방식이다.
사용자가 로그인을 하면, 해당 인증 정보를 서버의 세션 저장소에 저장하고, 사용자에게는 저장된 세션 정보의 식별자인 Session ID를 발급한다. 발급된 Session ID는 브라우저에 쿠키 형태로 저장되지만, 실제 인증 정보는 서버에 저장되어 있다.
브라우저는 인증 절차를 마친 이후의 요청마다 HTTP Cookie 헤더에 Session ID 를 함께 서버로 전송한다. 서버는 요청을 전달받고, Session ID에 해당하는 세션 정보가 세션 저장소에 존재한다면 해당 사용자를 인증된 사용자로 판단한다.
토큰기반 인증
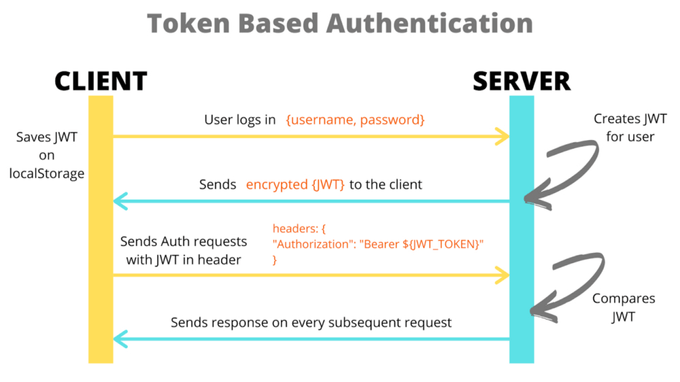
세션 기반 인증이 인증 정보를 서버에 저장하는 방식이라면,
토큰 기반 인증은 인증 정보를클라이언트가 직접 들고 있는 방식이다.
이때 인증 정보가 토큰의 형태로 브라우저의 로컬 스토리지(혹은 쿠키)에 저장된다. 토큰의 종류에 따라 다르겠지만, 대표적인 토큰인 JWT의 경우 디지털 서명이 존재해 토큰의 내용이 위변조 되었는지 서버측에서 확인할 수 있다.
토큰 기반 인증에서는 사용자가 가지고 있는 토큰을 HTTP 의
Authorization헤더에 실어 보낸다. 이 헤더를 수신한 서버는 토큰이 위변조 되었거나, 만료 시각이 지나지 않은지 확인한 이후 토큰에 담겨있는 사용자 인증 정보를 확인해 사용자를 인가한다.
Authorization Code를 활용하는 구글 소셜 로그인을 실행하기 까지 유저, 프론트엔드, 백엔드, OpenID Connect 프로바이더 사이에 어떤 과정을 거치는지 설명해 주세요.
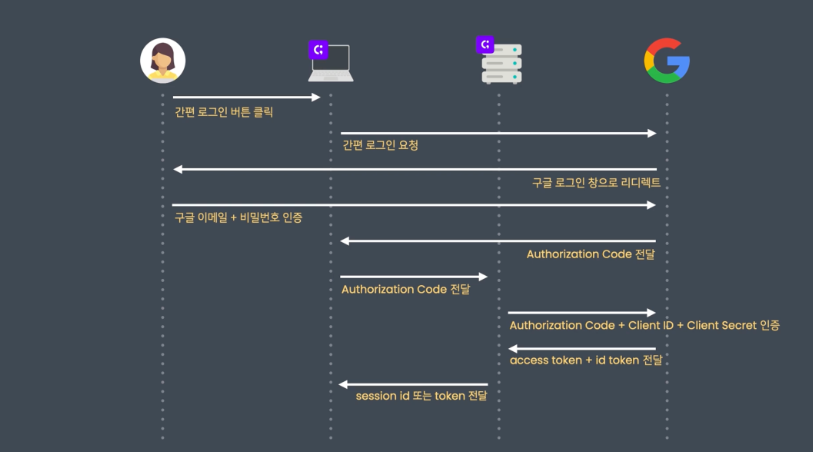
- 유저 서비스 접근 및 간편 로그인 버튼 클릭
- 프론트엔드 간편 로그인 요청
- OpenID Connect 프로바이더 로그인 페이지 제공, 간편 로그인 이메일/PW 요청
- 유저 간편 로그인 이메일/PW 입력하여 본인 인증
- OpenID Connect 프로바이더 프론트엔드에 Authorization Code 발급
- 프론트엔드 백엔드에 Authorization Code 전달
- 백엔드 Authorization Code + Client ID + Client Secret 인증
- OpenID Connect 프로바이더 백엔드에 Access Token + ID Token 발급
- 백엔드 프론트엔드로 Session ID 또는 Token 전달