1. 사건 개요
사건 요약
2019년 말레이시아 저가항공사 말린도 에어(Malindo Air)에서 대규모 고객 데이터 유출 사고가 발생했다.
이 사고는 클라우드 스토리지 오설정(misconfiguration)으로 인한 침해로 초기에 보도되었으나, 이후 조사에서 외부 공격이 아닌 내부자(Insider) 소행으로 밝혀졌다.
2022년에는 유출된 데이터가 다시 온라인 포럼에 게시되며 재조명되었다.
발생 시점: 2019년 3월
공식 공개: 2019년 9월 (다크웹 유포 발견 후)
피해 항공사: 말린도 에어(Malindo Air), 타이 라이언 에어(Thai Lion Air) — 모두 라이언 에어(Lion Air) 그룹 소속
재유포 확인: 2022년 9월, 약 4,500만 건의 탑승객 레코드가 온라인 포럼에 다시 게시됨
현재 항공사 상태: 말린도 에어는 이후 바틱 에어(Batik Air) 로 리브랜딩
유출된 데이터 항목은 다음과 같다.
- 성명, 생년월일, 성별, 국적
- 이메일 주소, 전화번호, 실거주지 주소
- 여권 번호 및 여권 만료일
- 예약 번호, 탑승객 고유 ID, 비상 연락처
- 항공사 마일리지(로열티 프로그램) 정보
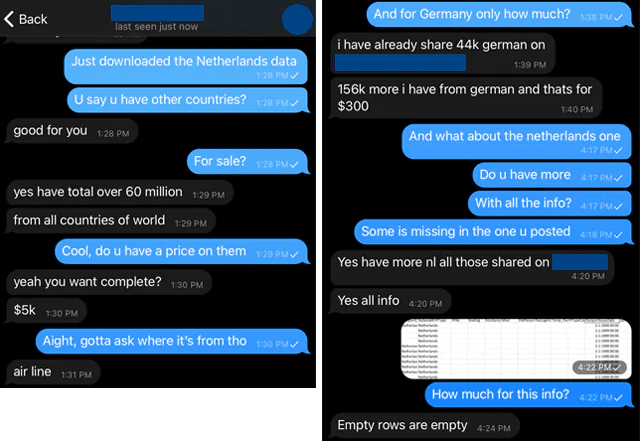
PaymentGateway라는 이름으로 백업 파일이 올라왔다고 한다. 다음 이미지는 유출된 정보의 샘플이다.

2. Insider Threat
내부자 위협이란 조직 내부에 있거나 내부 시스템에 대한 접근 권한을 가진 개인이 — 의도적이든 비의도적이든 — 조직의 정보자산, 시스템, 네트워크에 피해를 입히는 보안 위협을 말한다. 외부 공격자와 달리 내부자는 이미 방화벽 안쪽에 있기 때문에, 탐지와 대응이 훨씬 어렵다는 점에서 특히 위험하다.
3. 보완 방안
“To protect customer data, organizations should employ continuous security validation tools to identify and prioritize gaps in security that need to be addressed first, and continuously assessing the viability of their security controls to make sure they are enabled, configured correctly and operating effectively at all times.”
1. IAM/접근제어 설계
-
최소 권한(Least Privilege) 기본값
-
모든 IAM User/Role은 태스크 단위로 권한을 쪼개고, AdministratorAccess, s3:, rds: 같은 광범위 정책은 Security Hub / Config 룰로 탐지 및 금지
-
정기적인 권한 리뷰와 unused permission 제거(Access Advisor, IAM Access Analyzer).
-
-
계정 구조와 Guardrail (AWS Organizations)
-
Prod/Dev/Shared/Vendor 계정을 분리하고, Organization SCP로 “절대 하면 안 되는 행위”(예: s3:PutBucketAcl 로 public-read, iam:CreateUser, kms:DisableKey 등)를 상위에서 차단.
-
루트 계정 사용 금지·알림, 보안 계정(security tooling) 분리.
-
-
벤더/운영자 계정 전략
-
개인별 federation(SAML/OIDC+AWS IAM Identity Center)로 들어오게 하고, 장기 Access Key는 금지 또는 자동 회전·폐기.
-
JIT(Just‑in‑Time) 접근: 평소에는 권한 최소, 필요 시에만 STS AssumeRole + 세션 정책으로 짧은 시간 Elevated 권한 부여.
-
업무 분리(SoD): 같은 사람이 Dev+Prod, IAM+Billing, 보안툴+운영툴을 모두 가지지 않도록 역할 분리.
-
2. 로깅·모니터링(이상행위 탐지)
-
필수 감사 로그
-
Organization‑wide CloudTrail (모든 리전, 모든 계정) 활성화 후, 별도 로그 계정의 S3에 저장 + 버전관리 + Write‑only 권한.
-
주요 데이터 소스(RDS, Aurora, DynamoDB, Redshift, OpenSearch 등)에 Database Activity Streams / 감사 로그 활성화.
-
-
탐지 컨트롤
-
Amazon GuardDuty: IAM 이상 행위(비정상 API, region, 시간대, 대량 데이터 조회 등) 알림.
-
Amazon Macie: S3 내 민감정보(PII, 카드 정보 등) 자동 식별·분류 후, 대량 다운로드/퍼블릭 버킷 같은 이벤트 감지.
-
UEBA/행위 분석(필요 시 써드파티): 동일 사용자가 갑자기 다른 리전에서, 새 S3 버킷 전체를 복제하는 패턴 등 이상행위를 모델링.
-
-
알림 및 자동 대응
- CloudWatch + EventBridge로 “고위험 이벤트”(예: s3:GetObject 대량, iam:CreateAccessKey, kms:DisableKey)를 감지할 경우
- Security 채널(Slack/Teams/Email) 알림
- 자동화 Lambda로 계정 비활성화/세션 revoke, 임시 네트워크 차단 등.
- CloudWatch + EventBridge로 “고위험 이벤트”(예: s3:GetObject 대량, iam:CreateAccessKey, kms:DisableKey)를 감지할 경우
3. 데이터 레벨 보호(유출 시 피해 최소화)
-
S3·백업 보안 (Malindo 유사 케이스 방지 포인트)
-
S3 Block Public Access “계정 전체” 활성화 + public ACL/Policy 탐지 Config 룰.
-
민감 데이터가 저장된 버킷의 경우
- KMS 암호화, VPC Endpoint+Bucket Policy로 내부 네트워크만 접근, Cross‑Account Access는 Role+조건부 정책으로만 허용.
-
-
최소 수집·보존 정책
-
여권번호, 주소 같은 고위험 PII는 반드시 필요한 용도/보존기간을 정의하고, 그 이상은 수집·저장하지 않도록 애플리케이션/DB 설계.
-
백업/스냅샷에 대해서도 별도의 Retention 정책과 삭제 Job을 두고 “영원히 남는 백업”을 없앰.
-
-
마스킹·토큰화
-
운영자/CS가 보게 되는 화면·쿼리에는 완전한 식별정보 대신 토큰/마스킹된 데이터만 제공.
-
결제 정보는 PCI‑DSS 호환 PG/토큰화 솔루션에 위임, 자체 저장 금지.
-
4. 계정 라이프사이클·오프보딩
-
Joiner‑Mover‑Leaver 프로세스 자동화
-
HR 시스템과 IdP 연동: 직원/벤더 계약 종료 시 IdP 계정 비활성화 → AWS 접근 자동 회수.
-
Role 변경 시, 이전 권한을 자동으로 회수하고, 중복 고권한 Role이 남지 않게 Identity Governance 도입.
-
-
자격 증명 정기 점검
-
사용 안 하는 IAM User, Access Key, 콘솔 로그인 90일 이상 없음 등은 자동 비활성·삭제.
-
Root, 보안관리자, CI/CD용 Role 등 높은 위험 계정은 별도 PAM(Privileged Access Management)나 강제 MFA, session re‑auth 적용.
-
5. 프로세스·조직 관점 (Insider Threat Program)
-
Insider Threat 프로그램 수립
-
IT/보안 + HR + 법무가 같이 참여하는 공식 프로그램으로, 정책·교육·조사·징계 프로세스를 정의.
-
비정상 행위 발생 시 디지털 포렌식·법적 대응까지 염두에 둔 절차(증거 보존, 접근 제한, 내부 조사) 마련.
-
-
교육·심리적 요인 관리
-
운영자·벤더에게 “민감 데이터 취급 원칙, 로그가 남는다는 점, 위반 시 제재”를 주기적으로 교육.
-
과도한 압박·불만이 쌓이지 않도록 HR 차원의 관리도 Insider Threat 가이드에서 중요하게 다룸.
-
출처:
Malindo Air 침해사고 사례
- Malindo Air Data Leak Reveals Info of 60 Million Passengers
- MalindoAir Data Breach
- Backup files for Lion Air and parent airlines exposed and exchanged on forums
- Lion Air Breach Hits Millions of Passengers
내부자 위협