이 후기는 구름 부트캠프에서 제공한 소정의 원고료를 받고 작성된 후기입니다.
지원동기
구름톤에 지원하게 된 이유는 보안쪽으로 커리어를 잡고 싶었는데 보안 쪽에 커리어를 잡기엔 너무 난이도 높았다. 그래서 부트캠프를 통해 보안쪽에 커리어를 잡기 위해 지원하게 되었다.
(현재는 KT 클라우드이지만 9회차 당시에는 카카오였음)
온라인 교육
교육은 온라인(인프런 또는 줌)으로 진행되며 OT때만 오프라인으로 진행되었다. 배우는 내용은 네트워크 보안, 보안 프로그래밍, 모의해킹, 알고리즘, 클라우드 등이 있다.
개인적으로 재미있던 것은 원래부터 관심이 있었던 모의해킹과 인텔리전스였다. 인텔리전스는 처음 접해본 것이라 더욱 신기해하며 들었다.
그리고 중간에 제대로 배웠는지 확인을 위한 과제도 따로 나가고 과제에 대한 피드백을 받을 수도 있다.
강의를 듣는 일정이 끝나게 되면 프로젝트 활동으로 넘어가게 된다.
스터디 활동
프로젝트 활동전까지 같이하고 싶은 주제를 가지고 스터디를 모집하게 되는데 나는 CTF를 주제로한 스터디에 참가하게 되었다. 하는 활동은 CTF 문제를 풀고 주마다 돌아가며 발표하는 것이였다.
프로젝트 활동
프로젝트 활동에서는 세미 프로젝트라고 불리는주어지는 주제 3개 + 자기가 하고 싶은 파이널 프로젝트 1개로 이루어져있다.
1. MobSF 자동화 스크립트
모바일 앱을 분석할 수 있는 MobSF라는 툴이 있다. 해당 툴의 API를 가지고 주어진 악성 앱을 자동적으로 분석할 수 있게 스크립트를 작성하는 것이였다. 여기서 내 역할을 다른 사람이 작성한 코드를 종합적으로 실행할 수 있게 만드는 것이였다.
링크 : https://github.com/InGyu/deepdive_semi_project_01
2. 포트 스캐너
이건 말 그대로 포트 스캐너를 만드는 것이다. 우리는 기준을 NMAP 기준을 삼았으며 모든 동작이 NMAP과 같은 결과가 나오도록 만들었다. 처음에 C언어로 RAW 패킷를 작성하고 멀티프로그래밍 까지 적용하려고 했으나 수많은 에러야 향연으로 인한 GG를 치며 파이썬으로 작성하였다.
링크 : https://github.com/InGyu/deepdive_semi_project_01
3. 다크웹 유출 정보 탐지 알람 서비스
이 프로젝트는 인텔리전스와 관련이 있다. 다크웹이라는 일반인들이 접근하기 힘든 사이트를 크롤링하여 유출된 정보가 있는지 파악하고 알림까지 만드는 서비스를 만드는 것이다. 우리 팀은 10개 이상 크롤러 만들어서 디스코드와 이메일에 알림을 보내는 것으로 하였다.
링크 : https://github.com/limchansu/darkweb_and_osint_viewer
4. MIPS 아키텍처 기반 IoT 기기 분석 및 해킹
파이널 프로젝트로 우리 팀이 하고 싶은 프로젝트로 IoT 기기를 대상으로한 분석 및 해킹으로 주제를 삼았다. 개인적으로 모의해킹에 관심이 있어서 재미있게 했던 프로젝트다. 하지만 고비가 많아 정신적으로 너무 힘들었다. (우수상 수여받음)
링크 : https://github.com/goldenGlow21/softwares_PoC
장점과 단점
장점
- 보안에 입문하고 싶은 사람은 좋은 부트캠프인 것 같다.
- 보안을 광범위하게 배울 수 있다.
- 커리어가 화려한 사람들에게 멘토링을 받을 수 있다.
단점
- 온라인으로 듣는 강의는 보안에 조금 아는 사람이면 별로 쓸모가 없을 것 같다.
- 트랜드와 맞지 않는(오래된) 강의를 듣는 것 같다.
- 온라인이라서 수업 참여 하지 않는 사람이 많은 것 같다. (프로젝트 활동, 스터디 활동 포함)
- 학업 도우미가 너무 자주 바뀐다. (9회차 하는 동안 3번 바뀜;;)
- 지원금이 너무 적다. (공휴일에는 수당이 안나와서 20만원 미만으로 받은적도 있음)
- 중도하차율이 높다. (11회차에서 30명중에 무려 21명이 나가리;;)
결론
나는 보안에 대해 100중에 5정도 알고 있는 사람이여서 나한테 도움이 되었던 프로그램이였다. 특히 인텔리전스에 대해 아는 것이 없었지만 해당 프로그램을 통해 알 수 있었고 모의해킹에 대한 진로를 확실하게 잡을 수 있었다.
그래서 내가 하고 싶은 말은 보안에 입문할 사람이면 추천
번외
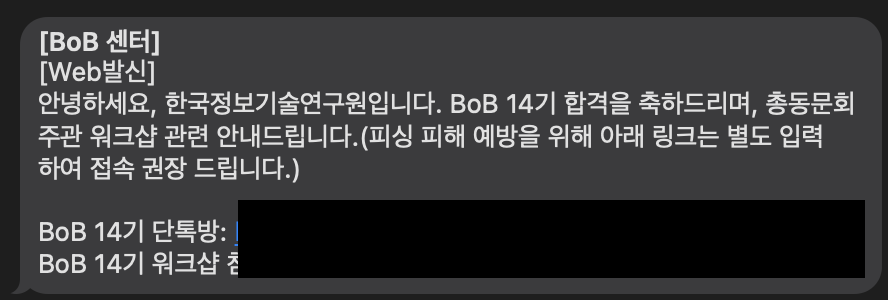
이걸로 BoB 취약점 분석 트랙에 합격함

중도 하차율이 높다 ㅋㅋㅋㅋㅋㅋㅋㅋㅋ