[AWS] Bastion & EKS 접근 제어 에러
1. 문제 상황 (Problem)
- SSM으로 Bastion EC2 접속은 정상
- Bastion 안에서
aws eks update-kubeconfig --region ap-northeast-2 --name team5-dev-eks로 kubeconfig 설정까지는 정상
- 하지만 이후
kubectl get nodes 등 EKS 클러스터에 실제로 요청을 보내는 명령어를 입력하면 인증 거부 에러 발생
2. 원인 분석 (Cause)
- 처음엔 보안 그룹의 443 포트 허용 여부를 의심해서 확인했지만 이상 없음을 확인
- Terraform 코드 전체를 리뷰하던 중, EKS 클러스터 접근에 필요한 설정이 빠져 있는 것을 발견
- ✅ Bastion EC2 ↔ IAM Role — 연결돼 있음
- ❌ Bastion IAM Role ↔ EKS 클러스터 — 연결 안 돼 있음 (
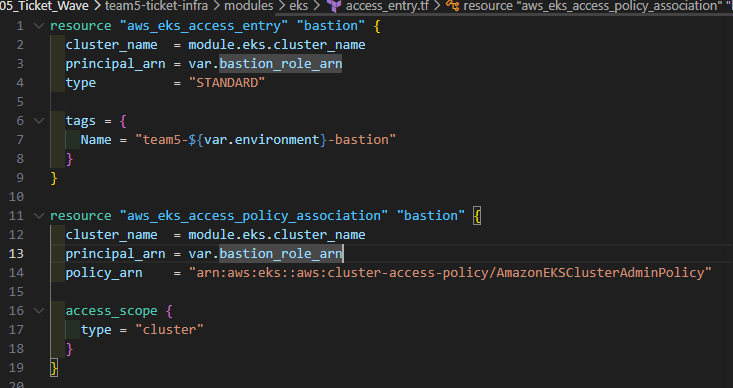
aws_eks_access_entry, aws_eks_access_policy_association 코드 누락)
- EKS 접근은 IAM Role 등록과 권한 부여 두 단계가 모두 필요한 구조인데, 이 코드가 통째로 빠져 있어서
kubectl get nodes 요청이 인증 단계에서부터 거부되고 있었음
3. 해결 방법 (Solution)
- 누락된
aws_eks_access_entry, aws_eks_access_policy_association 코드를 작성하여 Bastion IAM Role을 EKS 클러스터에 등록하고, 필요한 권한까지 부여
4. 결과 (Result)
- 코드 적용 후
kubectl get nodes 명령어가 정상적으로 동작하는 것을 확인
- IAM Role을 EC2에 연결하는 것과, 그 Role을 EKS가 별도로 인식하도록 등록하는 것은 서로 다른 작업이라는 점을 체감
- 리소스 간의 권한 흐름을 하나하나 점검하는 코드 리뷰의 중요성을 깊이 느낌
