임*우
1. 점검 요약 (5대 관점 판정표)
| 관점 | 판정(취약/안전/미확인) | 심각도 |
|---|---|---|
| SQLi | 안전 | |
| XSS | 안전 | |
| IDOR/접근제어 | 안전 | |
| 인증우회 | 안전 | |
| 업로드/설정 | 취약(httponly/secure) | low/medium |
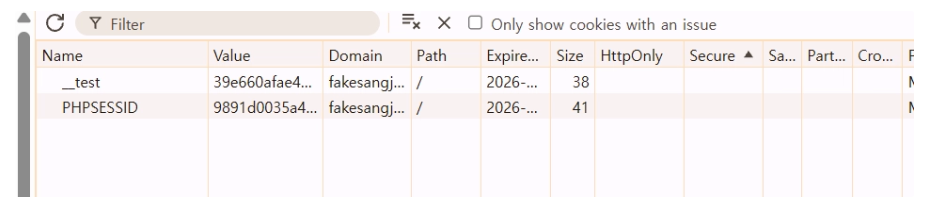
[low] 세션 쿠키의 httponly 속성 미설정
-
위치: (URL·파라미터)
⇒개발자도구-application-cookie-https://f-------.xo.je -
요약: 한 문장으로 무엇이 가능한가
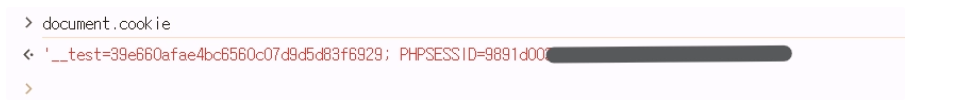
⇒ httponly 속성 미설정으로 인해 javascript가 세션 쿠키에 접근할 가능성이 높아지며, xss와 결합 시 세션 탈취 위험이 커질 수 있다. -
재현 절차: 1. … 2. …
⇒ 개발자도구 → application → cookie → https://f------.xo.je에서 httponly 속성 확인
⇒ 개발자도구 → console → document.cookie → PHPSESSID 쿠키 값 노출. -
사용 페이로드:
… -
증거: (스크린샷/요청·응답)
-
영향 & 권고: 공격자가 무엇을 얻나 / 어떻게 막나
⇒ XSS 등의 공격과 결합될 경우 세션 탈취 위협이 증가.
현재 점검에서는 xss 페이로드가 실행되지 않았으나, 향후 xss 취약점이 발생할 경우 세션 쿠키 노출 위험이 증가할 수 있음.
⇒ https 환경에서 httponly 속성을 설정
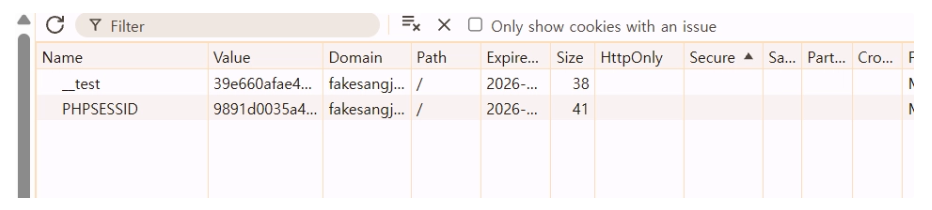
[medium] 세션 쿠키의 secure 속성 미설정
- 위치: (URL·파라미터)
⇒개발자도구-application-cookie-https://f-----.xo.je - 요약: 한 문장으로 무엇이 가능한가
⇒ secure 속성 미설정으로 인해 http 요청 시에도 해당 쿠키가 전송될 가능성이 있다. - 재현 절차: 1. … 2. …
⇒ 개발자도구 → application → cookie → https://f-----.xo.je에서 secure 속성 확인 - 사용 페이로드:
… - 증거: (스크린샷/요청·응답)
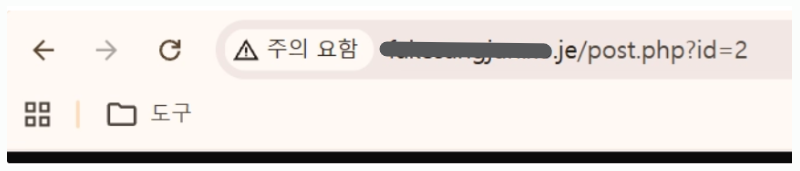
http 상태로 페이지가 열림
 http 상태에서 세션 쿠키 노출.
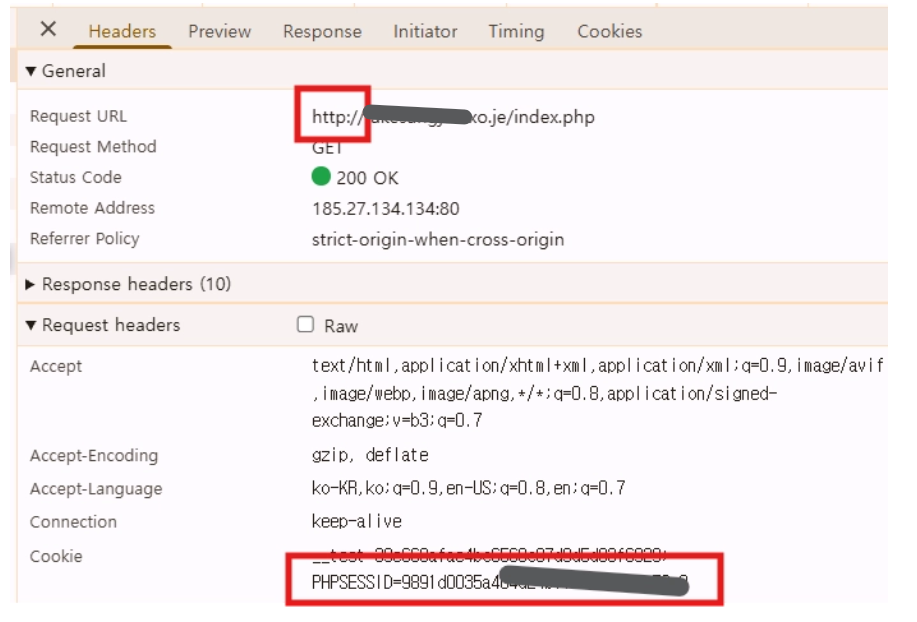
- 영향 & 권고: 공격자가 무엇을 얻나 / 어떻게 막나
⇒ http 환경에서 세션 쿠키가 전송될 수 있으며, http 통신 자체가 암호화되지 않은 경우 네트워크 상에서 노출될 위험 존재.
⇒ https 환경에서 secure 속성 설정
고*현
| 관점 | 판정(취약/안전/미확인) | 심각도 |
|---|---|---|
| SQLi | 안전 | |
| XSS | 취약 | MEDIUM |
| IDOR/접근제어 | 안전 | |
| 인증우회 | 안전 | |
| 업로드/설정 | 미확인 |
[MEDIUM]댓글 입력값 검증 미흡으로 인한 Stored XSS
-
위치: (URL·파라미터)
⇒post.php의 댓글 기능 -
요약: 한 문장으로 무엇이 가능한가
⇒ 댓글에 저장된 스크립트가 브라우저에서 실제 javascript로 저장되고 해당 댓글 조회 시 실행된다. -
재현 절차: 1. … 2. …
게시글의 댓글 작성 기능에 접근한다.
댓글 작성 창에 XSS 페이로드(<img src=x onerror=alert(1)>)를 입력 후 댓글을 등록한다.
등록한 댓글을 조회하면 입력된 JavaScript가 실행되며 alert(1) 팝업이 출력된다. -
사용 페이로드:
…
⇒ <script>alert(1)</script>, <img src=x onerror=alert(1)> -
증거: (스크린샷/요청·응답)
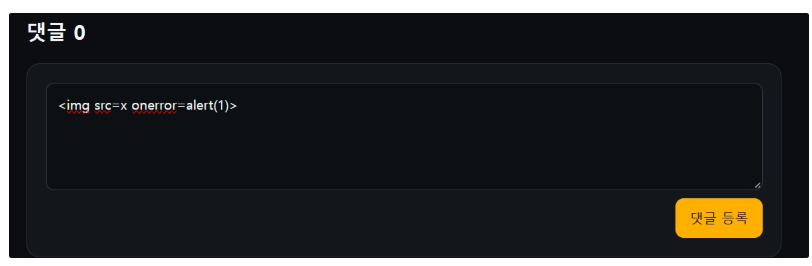
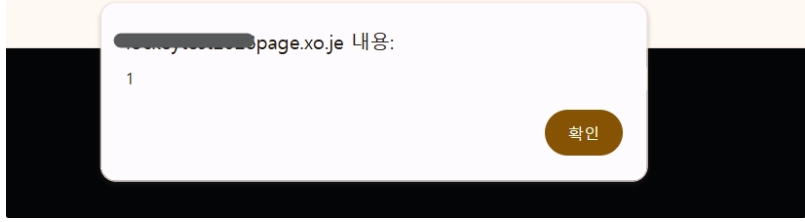
-
영향 & 권고: 공격자가 무엇을 얻나 / 어떻게 막나
⇒ 댓글에 삽입한 javascript가 서버에 저장되고, 게시글을 조회하는 모든 사용자의 브라우저에서 자동 실행 된다. 이는 피싱 페이지 삽입, 사용자 입력값 탈취 등의 추가적인 공격으로 이어질 수 있다.
⇒ 댓글 출력 시 적적한 HTML 이스케이프를 적용하여 스크립트 javascript로 실행되지 않도록 한다.
전*현
1. 점검 요약 (5대 관점 판정표)
| 관점 | 판정(취약/안전/미확인) | 심각도 |
|---|---|---|
| SQLi | 안전 | |
| XSS | 안전 | |
| IDOR/접근제어 | 안전 | |
| 인증우회 | 안전 | |
| 업로드/설정 | 취약 | LOW |
[LOW]오류 메시지를 통한 시스템 내부 정보 노출
- 위치: (URL·파라미터)
⇒ 회원가입 페이지 - 요약: 한 문장으로 무엇이 가능한가
오류 메시지를 통해 서버의 절대경로와 소스파일의 위치가 노출되고 있다. - 재현 절차: 1. … 2. …
⇒ 회원가입 페이지와 다음과 같이 정보를 입력 후 가입 버튼을 눌렀다.
⇒ 원인 : 이미 사용중인 아이디로 다시 회원가입을 시도할 경우 발생
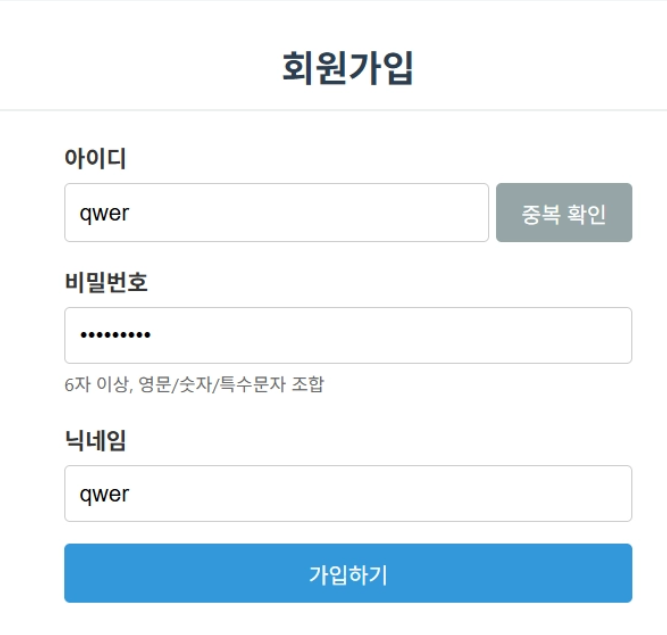
- 사용 페이로드:
… - 증거: (스크린샷/요청·응답)
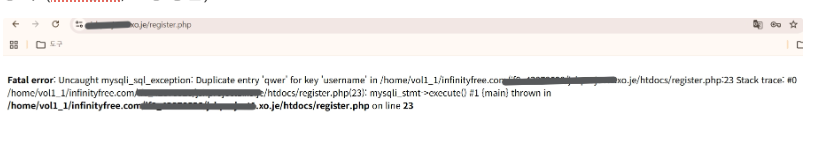
- 영향 & 권고: 공격자가 무엇을 얻나 / 어떻게 막나
⇒ 공격자에게 서버의 디렉터리 구조, 소스 파일명 및 데이터베이스 오류 정보가 노출되어 추가적인 공격을 위한 정보로 악용될 수 있다.
⇒ 중복 아이디 가입 시도에 대해 예외를 적절히 처리하여 “이미 사용중인 아이디입니다.”와 같은 메시지 표시. 상세 오류 정보는 display_errors 속성을 off로 설정하여 사용자에게 표시되지 않도록 한다.
강*진
1. 점검 요약 (5대 관점 판정표)
| 관점 | 판정(취약/안전/미확인) | 심각도 |
|---|---|---|
| SQLi | 미확인 | |
| XSS | 취약 | MEDIUM |
| IDOR/접근제어 | 취약 | MEDIUM |
| 인증우회 | 미확인 | |
| 업로드/설정 | 취약 | LOW |
[MEDIUM] 게시글 내 저장형 XSS 취약점
- 위치: (URL·파라미터)
게시글 페이지 / view.php - 요약: 한 문장으로 무엇이 가능한가
댓글에 저장된 스크립트가 브라우저에서 실제 javascript로 저장되고 해당 게시물 조회 시 실행됨. - 재현 절차: 1. … 2. …
게시글 작성 페이지 진입
제목, 내용 란에 XSS 페이로드 입력 후 등록
게시글을 조회 시 alert 팝업 출력 - 사용 페이로드:
…
⇒<img src=x onerror=alert(1)> ⇒<script>alert(1)</script> - 증거: (스크린샷/요청·응답)
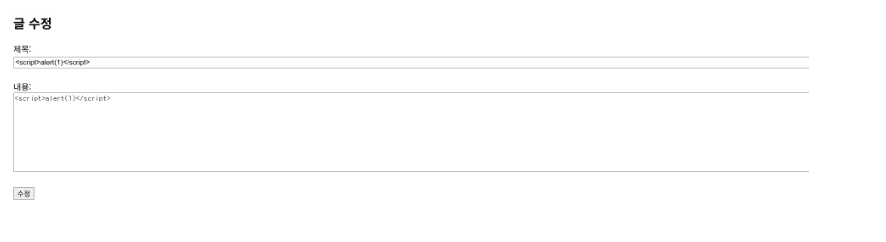
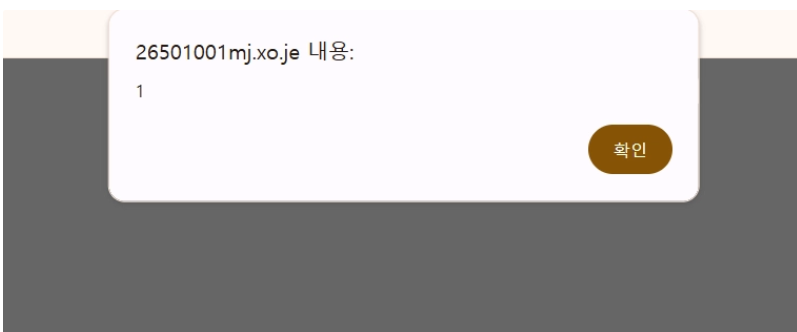
- 영향 & 권고: 공격자가 무엇을 얻나 / 어떻게 막나
⇒ 공격자가 게시글의 제목이나 내용에 악성 스크립트를 삽입하여 저장이 가능하며, 해당 게시글을 조회하는 사용자의 브라우저에서 스크립트가 실행될 수 있다.
⇒ 사용자 입력값을 출력할 때 HTML 특수문자 이스케이프 등 검증을 적용하고, 서버측에서도 사용자 입력에 대한 검증 및 필터링을 수행한다.
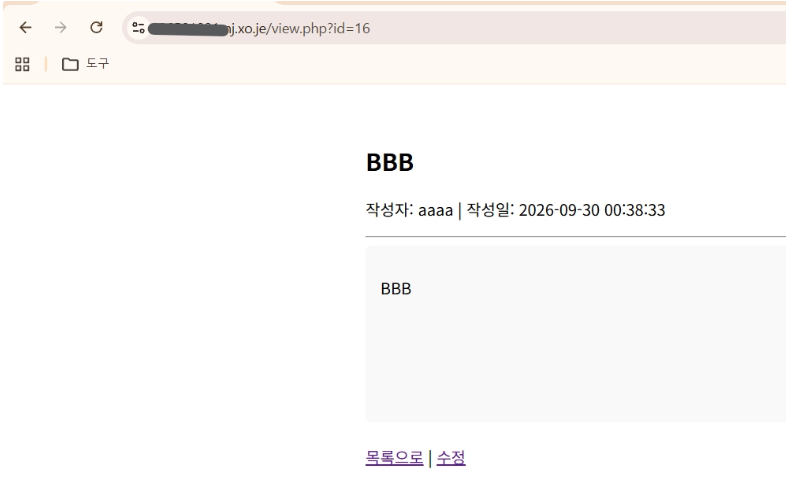
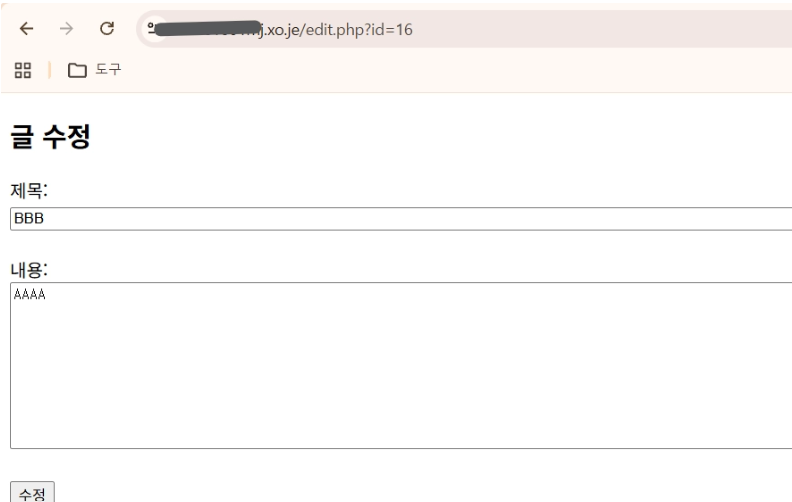
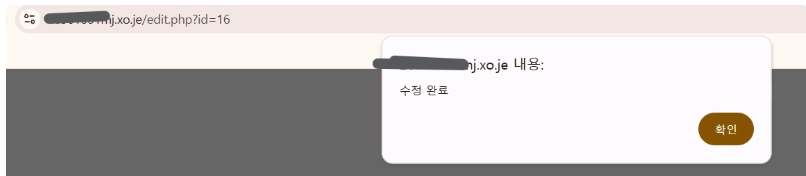
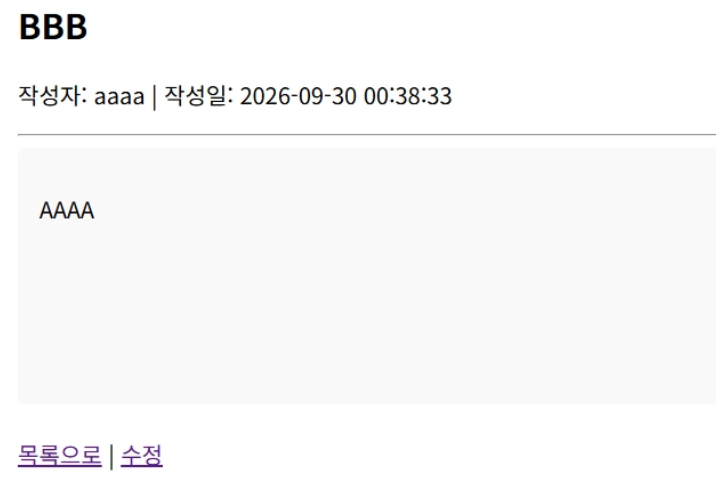
[MEDIUM] 게시글 수정 권한 검증 미흡
-
위치: (URL·파라미터)
⇒ 게시글 수정 -
요약: 한 문장으로 무엇이 가능한가
⇒ 다른 사용자의 게시글을 수정할 수 있음. -
재현 절차: 1. … 2. …
로그인 후 다른 사용자의 게시글 페이지에 진입 → 수정버튼 활성화 되어있는 상태 → 수정 시도 → 수정 성공 -
사용 페이로드:
… -
증거: (스크린샷/요청·응답)
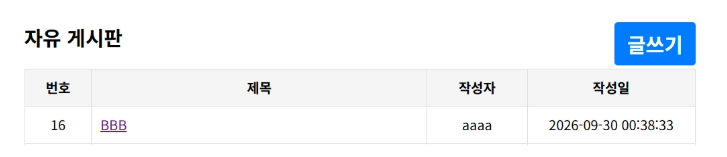
-
영향 & 권고: 공격자가 무엇을 얻나 / 어떻게 막나
⇒ 일반 사용자가 다른 사용자의 게시글을 수정할 수 있어 게시글의 무단 변경 및 무결성 훼손이 발생할 수 있음.
⇒ 게시글 수정 요청 시 서버 측에서 로그인한 사용자의 식별자와 게시글 작성자를 비교하여 수정 권한을 검증해야 함.
[MEDIUM] PHP 파일 업로드를 통한 확장자 검증 우회
-
위치: (URL·파라미터)
⇒ 게시글 작성 페이지 -
요약: 한 문장으로 무엇이 가능한가
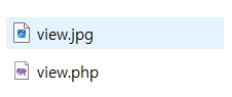
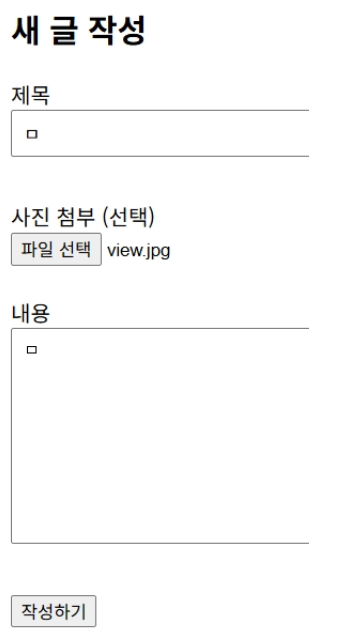
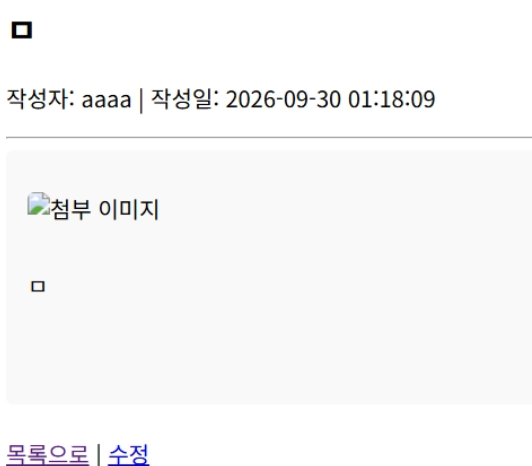
⇒ php파일의 확장자를 jpg로 바꿨을 때 업로드 가능. -
재현 절차: 1. … 2. …
php 파일의 이름을 jpg 확장자로 이름만 변경(ex. view.php → view.jpg)
파일 업로드 후 게시글 등록
정상 업로드 -
사용 페이로드:
… -
증거: (스크린샷/요청·응답)
-
영향 & 권고: 공격자가 무엇을 얻나 / 어떻게 막나
⇒ 업로드 기능에서 파일의 실제 형식에 대한 적절한 검증이 이루어지지 않ㅇ나 php 파일을 다른 확장자로 변경하여 업로드 가능. 악성코드 실행 및 서버 침해로 이어질 가능성 존재.
⇒ 허용할 파일 확장자를 서버 측에서 화이트 방식으로 제한. 확장자 뿐 아닌 파일 mime 타입 및 실제 파일 형식을 함께 검증.
고*길
1. 점검 요약 (5대 관점 판정표)
| 관점 | 판정(취약/안전/미확인) | 심각도 |
|---|---|---|
| SQLi | 안전 | |
| XSS | 안전 | |
| IDOR/접근제어 | 안전 | |
| 인증우회 | 안전 | |
| 업로드/설정 | 취약 | MEDIUM |
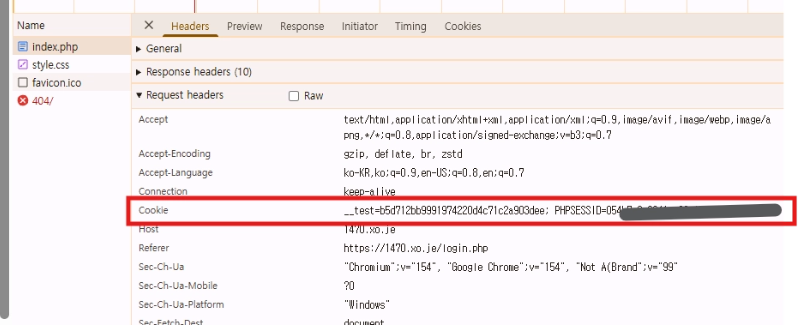
[medium] 세션 쿠키의 secure 속성 미설정
-
위치: (URL·파라미터)
⇒개발자도구-application-cookie-https://14-----.xo.je/ -
요약: 한 문장으로 무엇이 가능한가
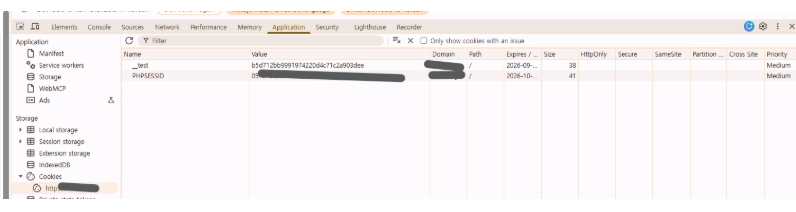
⇒ secure 속성 미설정으로 인해 http 요청 시에도 해당 쿠키가 전송될 가능성이 있다. -
재현 절차: 1. … 2. …
⇒ 개발자도구 → application → cookie →https://14-----.xo.je/에서 secure 속성 확인 -
사용 페이로드:
… -
증거: (스크린샷/요청·응답)
-
영향 & 권고: 공격자가 무엇을 얻나 / 어떻게 막나
⇒ http 환경에서 세션 쿠키가 전송될 수 있으며, http 통신 자체가 암호화되지 않은 경우 네트워크 상에서 노출될 위험 존재.
⇒ https 환경에서 secure 속성 설정
김*림
1. 점검 요약 (5대 관점 판정표)
| 관점 | 판정(취약/안전/미확인) | 심각도 |
|---|---|---|
| SQLi | 안전 | |
| XSS | 미확인 | |
| IDOR/접근제어 | 안전 | |
| 인증우회 | 안전 | |
| 업로드/설정 | 취약 | MEDIUM |
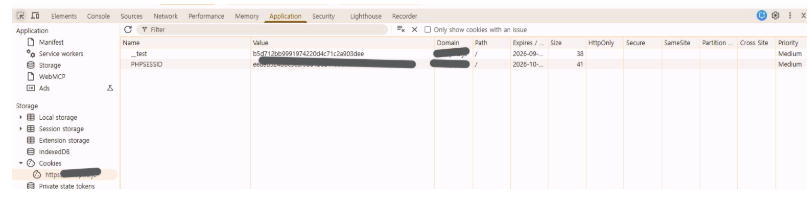
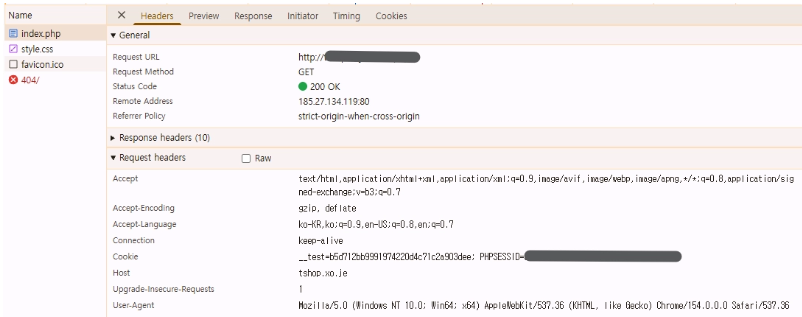
[medium] 세션 쿠키의 secure 속성 미설정
-
위치: (URL·파라미터)
⇒개발자도구-application-cookie-https://ts-------.xo.je/ -
요약: 한 문장으로 무엇이 가능한가
⇒ secure 속성 미설정으로 인해 http 요청 시에도 해당 쿠키가 전송될 가능성이 있다. -
재현 절차: 1. … 2. …
⇒ 개발자도구 → application → cookie →https://ts--------.xo.je/에서 secure 속성 확인 -
사용 페이로드:
… -
증거: (스크린샷/요청·응답)
-
영향 & 권고: 공격자가 무엇을 얻나 / 어떻게 막나
⇒ http 환경에서 세션 쿠키가 전송될 수 있으며, http 통신 자체가 암호화되지 않은 경우 네트워크 상에서 노출될 위험 존재.
⇒ https 환경에서 secure 속성 설정
