네트워크
1.[HTTP] 네트워크에 대한 이해
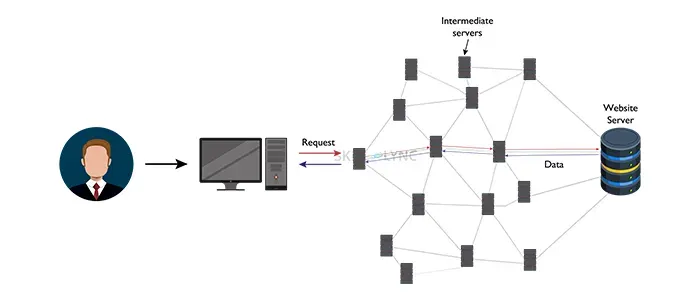
Request는 어떻게 ‘전송 가능한 형태’가 될까?웹에서 Request(요청)를 던진다고 했을 때, 그 데이터는 처음에는 “아주 원시적인 형태”로 생각하면 된다.즉, 사용자가 브라우저에서 어떤 동작을 했다고 해서 그 순간부터 바로 인터넷 회선으로 흘러가는 것이 아니라
2.[HTTP] 개요 및 문서 구조
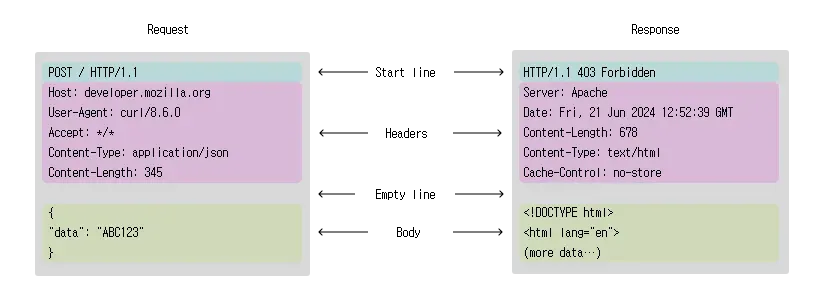
HTTP(하이퍼텍스트 전송 프로토콜, Hypertext Transfer Protocol)는 웹에서 데이터를 주고받기 위해 사용되는 통신 프로토콜(규약) 중 하나임.HTTP/1.1이 현재 가장 많이 사용되는 버전임.현대의 웹서비스는 HTTP 기반으로 데이터 전송함.HTM
3.[HTTP] HTTP 상태코드
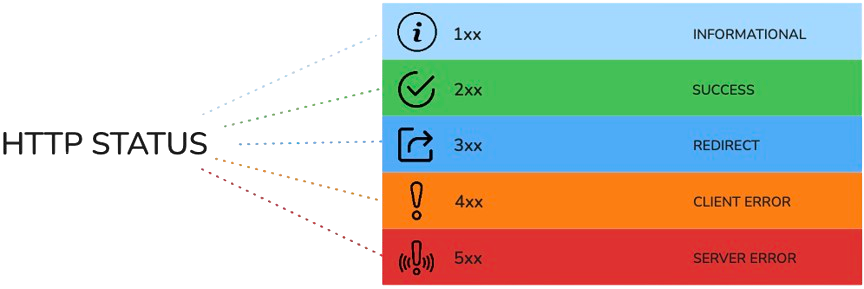
HTTP 상태코드란 클라이언트가 보낸 요청의 처리 상태를 서버의 응답에서 알려주는 값임.적절한 상태코드를 서버에서 클라이언트로 return 해줌으로써 클라이언트가 그에 맞는 대처를 할 수 있기 위해 사용함.100번대부터 500번대까지 존재함 → 100단위로 각각의 특성
4.[HTTP] HTTP의 Stateless 특성: Stateful vs Stateless

HTTP의 핵심 특성인 Stateless를 이해하려면, 먼저 로그인 시나리오를 통해 서버가 사용자 상태를 어떻게(혹은 어떻게 하지 않는지) 관리하는지 살펴보자.데이터베이스 예시)신대방에서 사용자가 로그인 시도 → POST 요청으로 id, 비밀번호 전송 → 서버에서 DB
5.[CORS] Preflight OPTIONS 요청 분석
CORS(Cross-Origin Resource Sharing)는 브라우저의 동일 출처 정책(Same-Origin Policy)을 우회해 다른 출처 리소스 접근을 허용하는 표준 메커니즘이다.브라우저는 다른 출처 요청을 기본 차단 → CSRF 등 보안 공격 방지.다른 출
6.[보안] CSRF vs XSS : 저장 방식에 따른 트레이드오프
CSRF와 XSS는 서로 다른 공격 벡터지만, 인증 정보 저장 방식에 따라 취약점이 완전히 뒤바뀐다.사용자가 은행 A에 로그인한 상태(세션 쿠키 발급)에서 악성 사이트 B를 방문하면:핵심: 브라우저가 쿠키를 자동 첨부하는 특성 악용.세션 기반 (기본 설정):JWT +