Istio - Ambient Mesh
Istio Ambient Mesh: 사이드카 없는 서비스 메시의 혁신
Istio 1.24 공식 문서 https://istio.io/v1.24/docs/
Ambient Mesh 공식 문서 https://istio.io/latest/docs/ambient/
스터디 실습 환경 : docker (kind - k8s 1.27+ '24.1.15 - Link) , istio 1.24.0('24.11.07) - Link
이 블로그 포스트는 Istio의 혁신적인 Ambient Mesh 기능에 대해 상세히 설명합니다. Ambient Mesh는 기존 사이드카 모델의 한계를 극복하고 서비스 메시의 새로운 패러다임을 제시하는 획기적인 기술입니다.
1. Ambient Mesh 개요: 서비스 메시의 새로운 패러다임
1.1 기존 사이드카 모델의 한계
Istio의 사이드카 모델은 서비스 메시 분야에 혁신을 가져왔지만, 실제 운영 환경에서는 여러 가지 현실적인 문제들이 드러났습니다.
1.1.1 침입성(Invasiveness) 문제
사이드카 주입의 복잡성
- Pod 사양 수정 필요 (사이드카 컨테이너 추가)
- 애플리케이션 Pod 재시작 필수
- 트래픽 리디렉션을 위한 iptables 규칙 설정
- 초기화 컨테이너(init container) 의존성
# 사이드카 주입으로 인한 Pod 사양 변경 예시
apiVersion: v1
kind: Pod
metadata:
  name: productpage-v1
  annotations:
    sidecar.istio.io/status: '{"version":"...","initContainers":["istio-init"],"containers":["istio-proxy"]}'
spec:
  initContainers:
  - name: istio-init
    image: docker.io/istio/proxyv2:1.17.8
    # iptables 규칙 설정을 위한 특권 모드 필요
    securityContext:
      capabilities:
        add: ["NET_ADMIN", "NET_RAW"]
  containers:
  - name: productpage
    image: docker.io/istio/examples-bookinfo-productpage-v1:1.17.0
  - name: istio-proxy
    image: docker.io/istio/proxyv2:1.17.8
    # 사이드카 프록시 추가
운영상의 복잡성
- 배포 과정의 복잡성 증가
- 업그레이드 시 서비스 중단 불가피
- 개발팀과 운영팀 간 협업 부담 증가
- 디버깅 및 트러블슈팅 복잡성
1.1.2 리소스 활용도 저하
개별 프록시로 인한 리소스 낭비
# 리소스 사용량 비교 분석
사이드카 모델:
  - 각 Pod마다 개별 Envoy 프록시 (평균 100MB 메모리)
  - 최악의 경우를 대비한 리소스 예약
  - 클러스터 전체 리소스 활용도 저하 (30-40%)

실제 사례:
  - 100개 Pod × 100MB 사이드카 = 10GB 메모리
  - 실제 사용률: 30-40%
  - 낭비되는 리소스: 6-7GB

CPU 사용량:
  - 각 사이드카당 평균 50m CPU
  - 유휴 상태에서도 지속적인 리소스 소비
  - 스케일링 시 선형적 리소스 증가
리소스 예약의 문제점
- 피크 트래픽을 대비한 과도한 리소스 예약
- 실제 사용량과 예약량 간의 큰 격차
- 클러스터 전체 효율성 저하
- 비용 증가 요인
1.1.3 트래픽 처리 복잡성
HTTP 파싱 오버헤드
# 트래픽 처리 오버헤드 분석
기존 사이드카 방식:
  - 모든 요청에 대한 HTTP 파싱
  - L7 프로토콜 처리 비용
  - 복잡한 네트워크 스택
  - 일부 애플리케이션 호환성 문제

성능 영향:
  - 지연시간 증가: 2-5ms 추가
  - CPU 사용량 증가: 15-25%
  - 메모리 오버헤드: 프록시당 50-100MB
  - 네트워크 처리량 감소: 10-20%
애플리케이션 호환성 문제
- 특정 프로토콜에 대한 제한적 지원
- 커스텀 프로토콜 처리의 어려움
- 레거시 애플리케이션 통합 복잡성
- 네트워크 정책 설정의 복잡성
1.2 Ambient Mesh의 혁신적 접근
Ambient Mesh는 이러한 문제들을 두 개의 분리된 계층으로 해결합니다. 이는 서비스 메시의 기능을 계층별로 분리하여 필요에 따라 선택적으로 적용할 수 있게 하는 혁신적인 아키텍처입니다.
1.2.1 계층화된 아키텍처
Ambient Mesh는 기존 사이드카 모델과 근본적으로 다른 접근 방식을 취합니다. 가장 큰 차이점은 계층화된 아키텍처를 통해 서비스 메시 기능을 분리하고, 필요에 따라 선택적으로 적용할 수 있다는 점입니다.
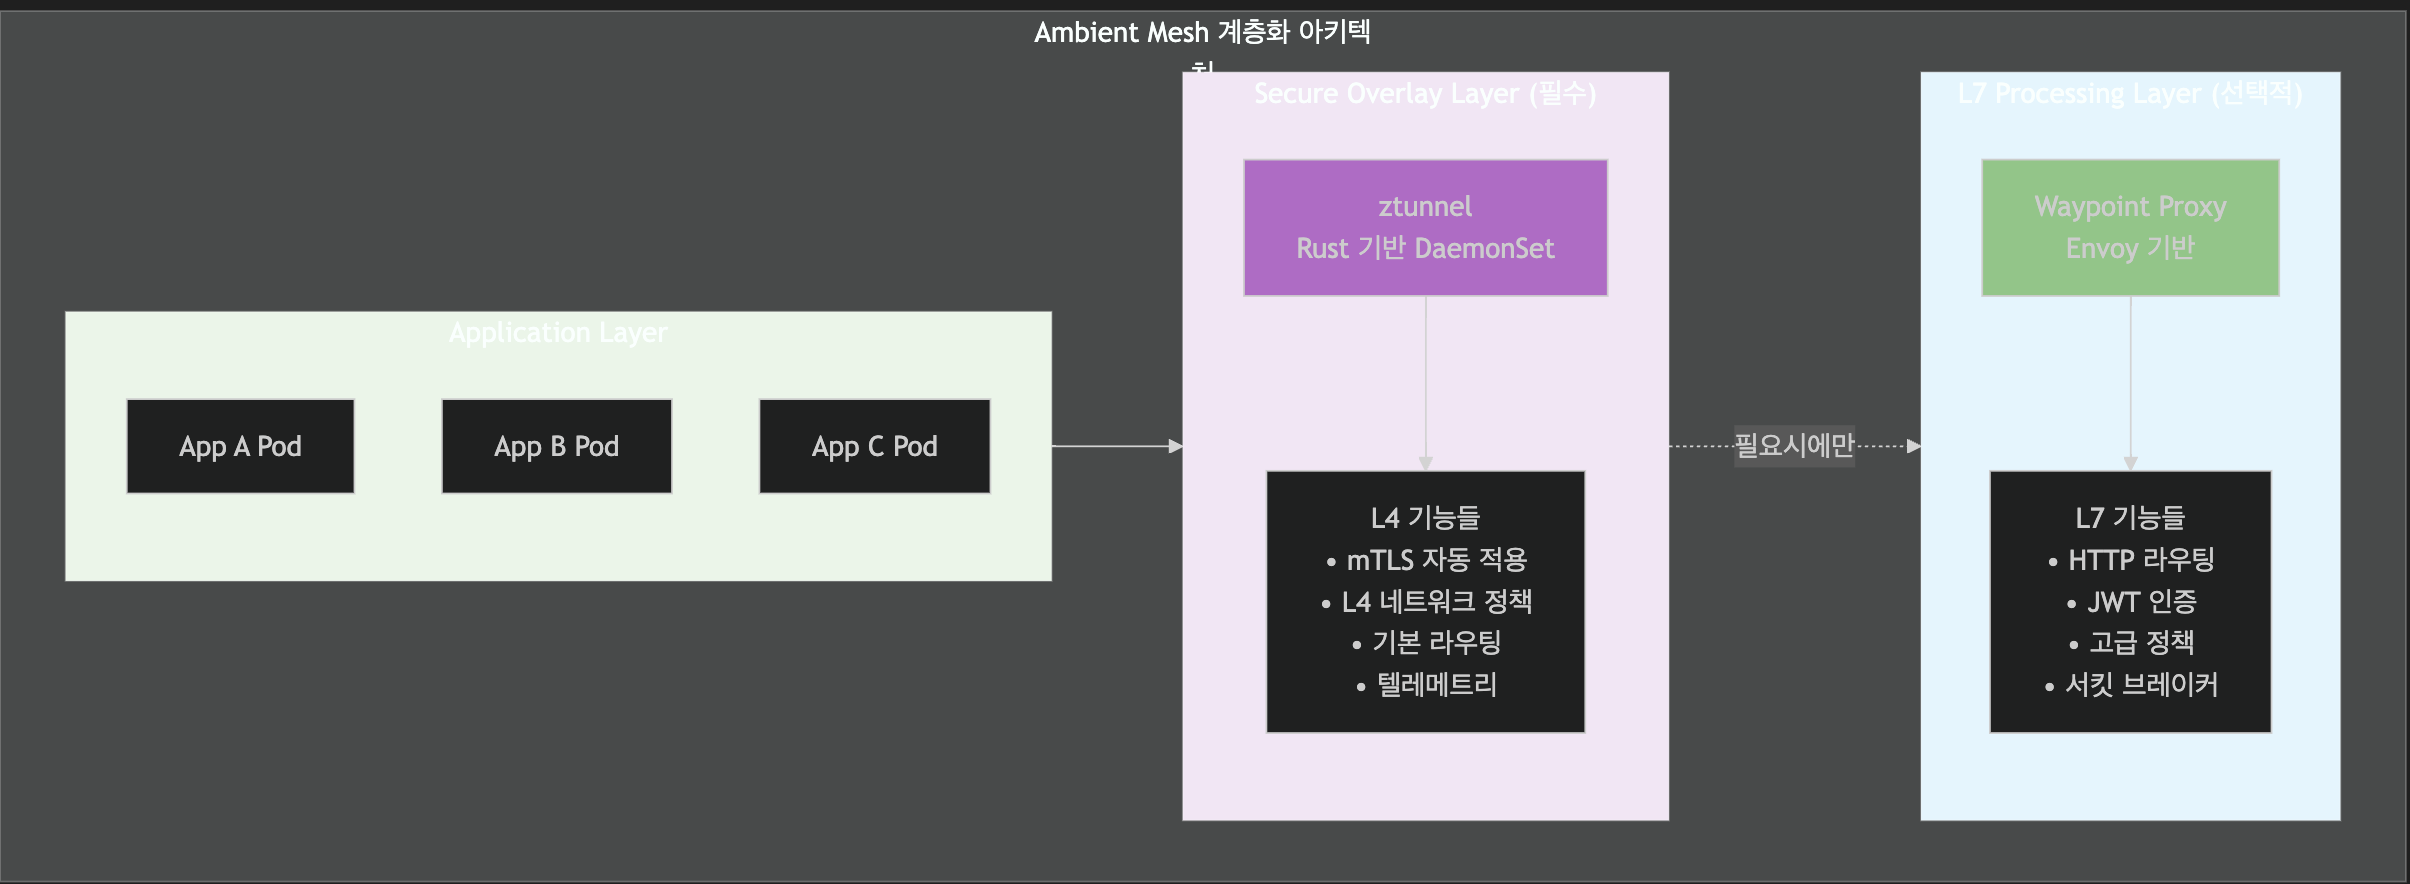
계층별 상세 설명:
🔹 Application Layer (애플리케이션 계층)
- 기존 애플리케이션 Pod들이 그대로 실행
- 코드 변경 불필요: 애플리케이션은 서비스 메시 존재를 인식하지 못함
- 투명한 통합: 네트워크 트래픽이 자동으로 하위 계층으로 라우팅
🔹 Secure Overlay Layer (보안 오버레이 계층)
- ztunnel이 핵심 역할: 각 노드에서 DaemonSet으로 실행
- 자동 mTLS: 모든 Pod 간 통신이 자동으로 암호화
- 투명한 인터셉션: eBPF/iptables를 통해 트래픽을 투명하게 캡처
- SPIFFE 기반 인증: 워크로드 신원을 자동으로 검증
- L4 정책 시행: 네트워크 레벨에서 접근 제어 규칙 적용
🔹 L7 Processing Layer (L7 처리 계층)
- 선택적 배포: 고급 L7 기능이 필요한 경우에만 Waypoint Proxy 배포
- Envoy 기반: 검증된 Envoy 프록시를 사용하여 L7 기능 제공
- 목적지 지향: 트래픽이 목적지에 도달할 때 정책 적용 (확장성 향상)
- 독립적 스케일링: 트래픽 패턴에 따라 독립적으로 확장 가능
이러한 계층화 접근 방식의 핵심 장점:
- 점진적 도입: L4 보안부터 시작해서 필요에 따라 L7 기능 추가
- 리소스 효율성: 필요한 기능만 배포하여 리소스 낭비 최소화
- 운영 단순성: 각 계층이 독립적으로 관리되어 복잡성 감소
- 확장성: 목적지 지향 정책으로 N² 문제 해결
1.2.2 핵심 설계 원칙
1. 점진적 적용 (Progressive Enhancement)
- L4 보안 오버레이부터 시작
- 필요에 따라 L7 기능 추가
- 기능별 독립적 확장 가능
2. 비침입적 배포 (Non-Invasive Deployment)
- 애플리케이션 Pod 수정 불필요
- 네임스페이스 라벨만으로 활성화
- 즉시 적용 가능
3. 리소스 효율성 (Resource Efficiency)
- 노드별 공유 프록시
- 필요시에만 L7 프록시 배포
- 동적 리소스 할당
4. 운영 단순성 (Operational Simplicity)
- 독립적 업그레이드 가능
- 무중단 배포 지원
- 간소화된 디버깅
1.3 Ambient Mesh vs 사이드카 모델 비교
1.3.1 아키텍처 비교
| 측면 | 사이드카 모델 | Ambient Mesh |
|---|---|---|
| 배포 방식 | Pod별 사이드카 주입 | 네임스페이스 라벨 설정 |
| 리소스 사용 | Pod당 개별 프록시 | 노드별 공유 프록시 |
| 업그레이드 | 모든 Pod 재시작 | 독립적 컴포넌트 업그레이드 |
| 침입성 | 높음 (Pod 수정 필요) | 낮음 (투명한 적용) |
| 복잡성 | 높음 | 낮음 |
1.3.2 성능 비교
| 메트릭 | 사이드카 모델 | Ambient L4 | Ambient L7 | 개선율 |
|---|---|---|---|---|
| 메모리 사용량 | ~100MB/Pod | ~20MB/Node | +Waypoint | 60-80% 절약 |
| CPU 사용량 | ~50m/Pod | ~10m/Node | +Waypoint | 70-85% 절약 |
| 네트워크 지연 | 2-3ms | 1-2ms | 2-3ms | 30-50% 개선 |
| 시작 시간 | 10-15초 | 즉시 | 즉시 | 90% 개선 |
| 처리량 | 기준 | +15-20% | 기준 | 15-20% 향상 |
1.3.3 기능 비교
| 기능 | 사이드카 | Ambient L4 | Ambient L7 |
|---|---|---|---|
| mTLS | ✅ | ✅ | ✅ |
| L4 정책 | ✅ | ✅ | ✅ |
| HTTP 라우팅 | ✅ | ❌ | ✅ |
| 트래픽 분할 | ✅ | ❌ | ✅ |
| 서킷 브레이커 | ✅ | ❌ | ✅ |
| 재시도 정책 | ✅ | ❌ | ✅ |
| JWT 인증 | ✅ | ❌ | ✅ |
| 텔레메트리 | L7 상세 | L4 기본 | L7 상세 |
2. Ambient Mesh 핵심 구성 요소
2.1 ztunnel (Zero Trust Tunnel)
ztunnel은 Ambient Mesh의 핵심 구성 요소로, 각 노드에서 DaemonSet으로 실행되는 경량 프록시입니다. Rust 언어로 구현되어 메모리 안전성과 성능을 동시에 확보했습니다.
2.1.1 ztunnel의 주요 특징
기술적 특징
구현 언어: Rust
  - 메모리 안전성 보장
  - 제로 카피 네트워킹
  - 높은 성능과 낮은 리소스 사용량

배포 방식: DaemonSet
  - 노드당 하나의 인스턴스
  - 모든 워크로드 공유
  - 자동 스케일링 불필요

처리 레벨: L4 (Transport Layer)
  - TCP/UDP 프로토콜 처리
  - HTTP 파싱 없음
  - 최소한의 오버헤드
핵심 기능
- mTLS 자동 적용: SPIFFE 기반 워크로드 인증
- L4 정책 시행: 네트워크 레벨 접근 제어
- 기본 라우팅: 서비스 디스커버리 및 로드 밸런싱
- 텔레메트리 수집: L4 레벨 메트릭 및 로그
2.1.2 ztunnel 아키텍처
ztunnel은 Ambient Mesh의 핵심 구성 요소로서, 노드별 공유 프록시의 역할을 수행합니다. 기존 사이드카 모델과 달리 각 노드에 하나씩만 배포되어 해당 노드의 모든 워크로드를 담당합니다. 이는 리소스 효율성과 운영 단순성을 크게 향상시키는 핵심 설계입니다.
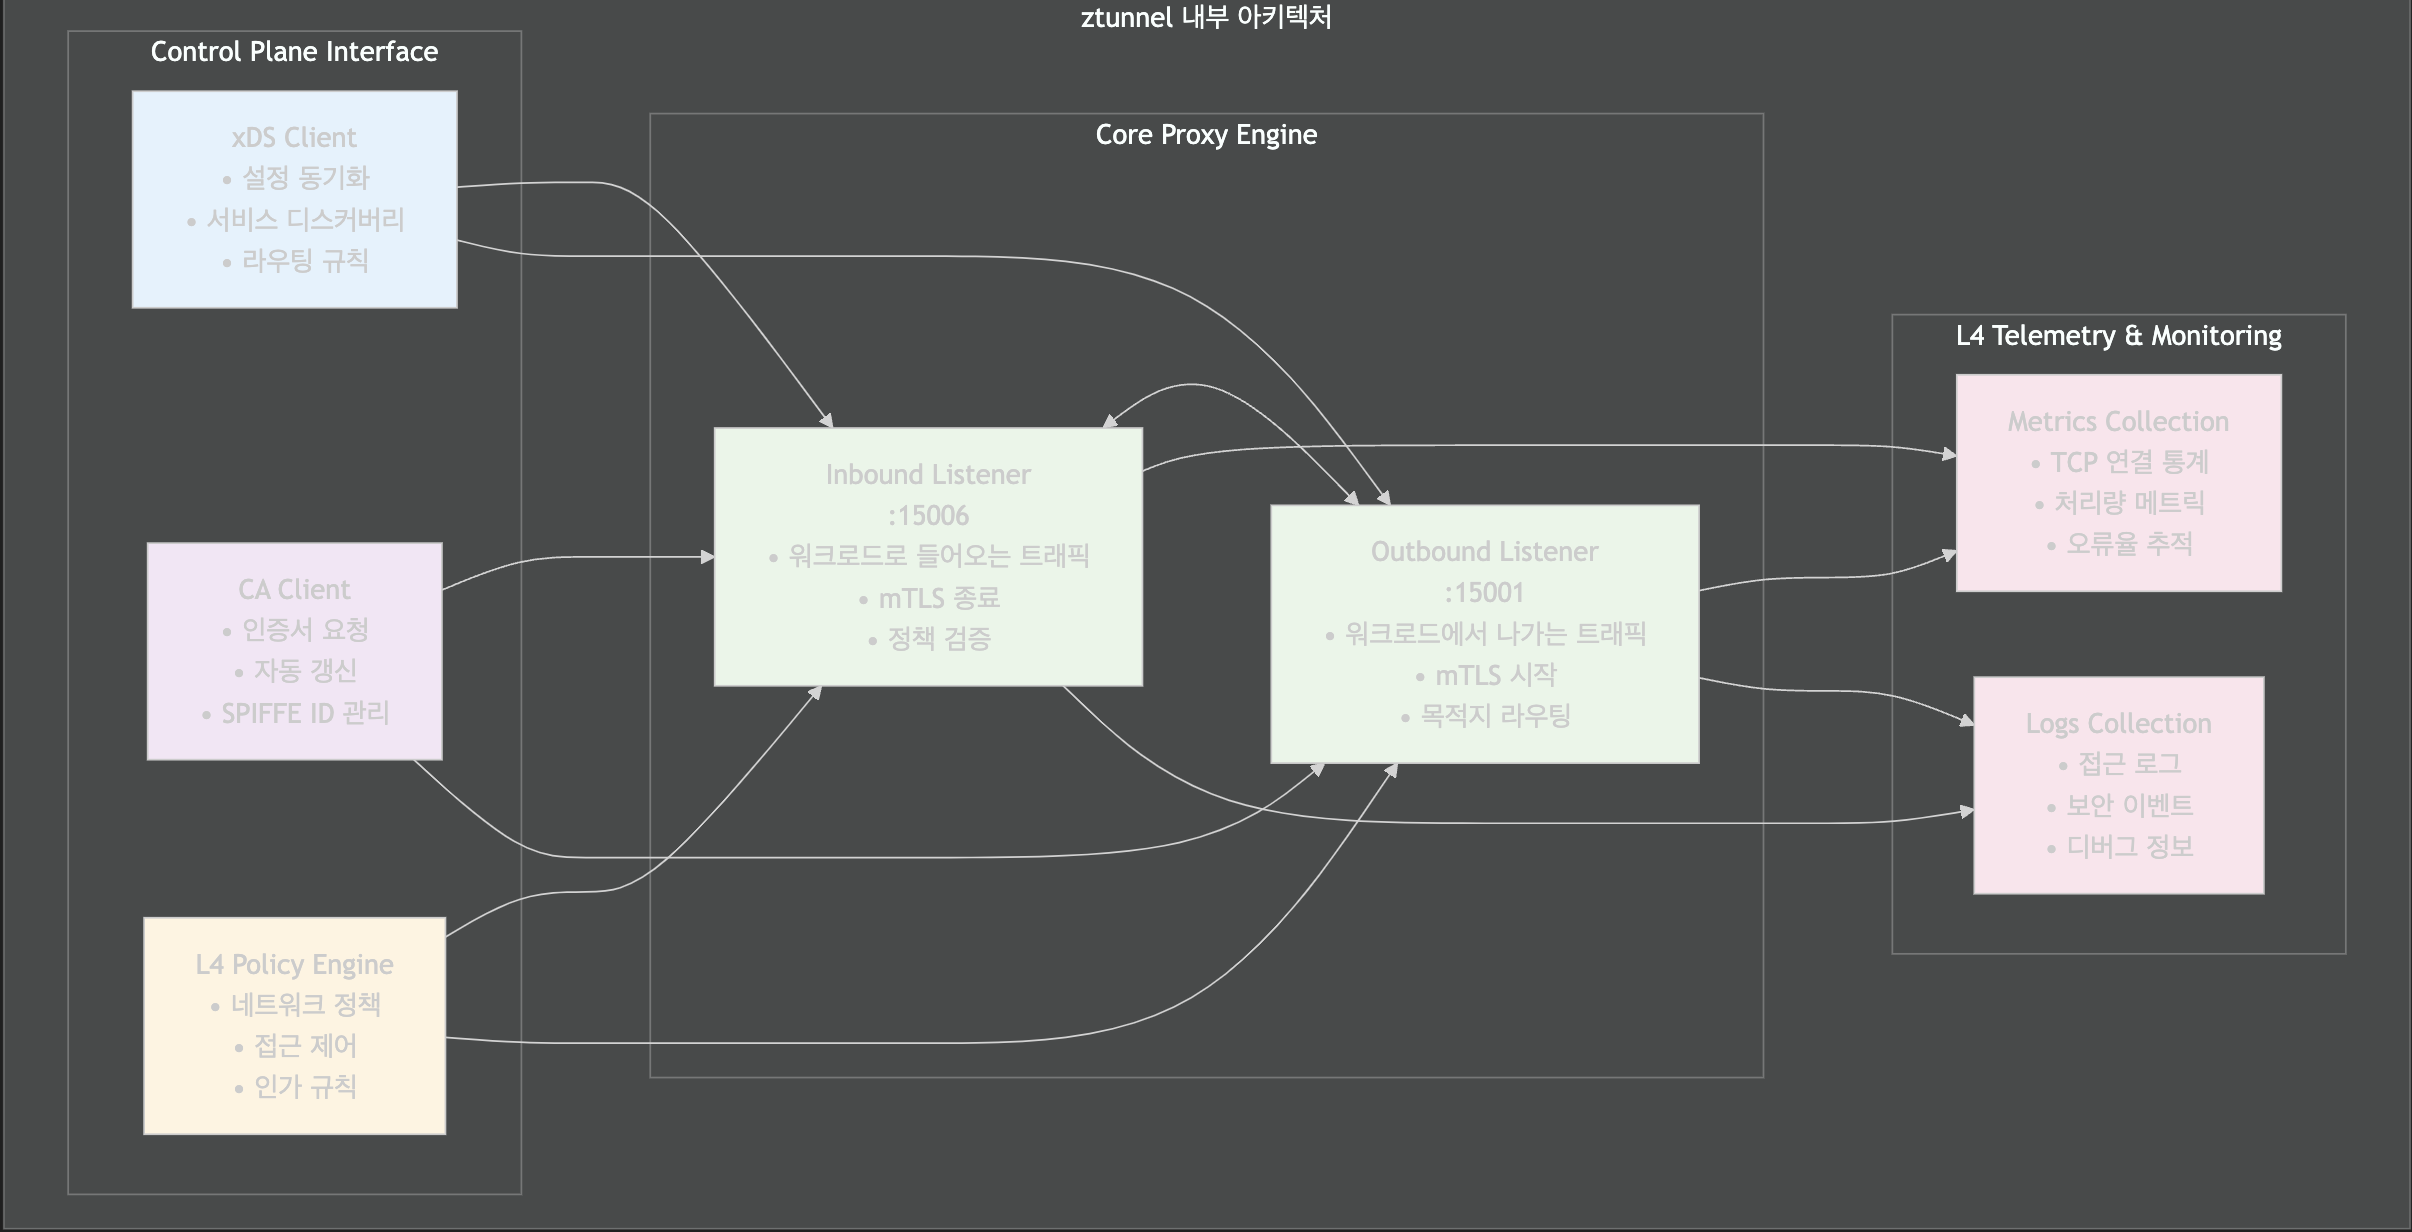
ztunnel 아키텍처의 핵심 구성 요소:
🔹 Control Plane Interface (컨트롤 플레인 인터페이스)
이 계층은 ztunnel이 Istio 컨트롤 플레인과 통신하는 부분입니다. 각 구성 요소는 특별한 역할을 담당합니다:
-
xDS Client:
- 역할: Istio 컨트롤 플레인(istiod)으로부터 설정 정보를 실시간으로 수신
- 처리 데이터: 서비스 디스커버리 정보, 라우팅 규칙, 엔드포인트 정보
- 동작 방식: gRPC 스트리밍을 통한 실시간 업데이트
- 중요성: 클러스터 내 서비스 변경사항을 즉시 반영하여 트래픽 라우팅 정확성 보장
-
CA Client:
- 역할: Istio CA(Certificate Authority)와 통신하여 mTLS 인증서 관리
- 처리 과정: SPIFFE ID 기반 인증서 요청 → 자동 발급 → 주기적 갱신
- 보안 특징: 각 워크로드별 고유 신원 보장, 제로 트러스트 아키텍처 구현
- 자동화: 인증서 생명주기 완전 자동 관리 (발급, 갱신, 폐기)
-
L4 Policy Engine:
- 역할: 네트워크 레벨(L4)에서 정책 시행
- 정책 유형: AuthorizationPolicy, PeerAuthentication, NetworkPolicy
- 처리 방식: 실시간 정책 평가 및 적용
- 성능 최적화: L4 레벨 처리로 HTTP 파싱 오버헤드 없음
🔹 Core Proxy Engine (핵심 프록시 엔진)
ztunnel의 핵심 트래픽 처리 엔진으로, 모든 네트워크 트래픽이 이 계층을 통과합니다:
-
Inbound Listener (포트 15006):
- 기능: 해당 노드의 워크로드로 들어오는 모든 트래픽 처리
- mTLS 종료: 암호화된 트래픽을 복호화하여 평문으로 워크로드에 전달
- 정책 검증: L4 정책 엔진과 연동하여 접근 제어 규칙 적용
- 워크로드 식별: SPIFFE ID를 통한 소스 워크로드 신원 확인
- 로드 밸런싱: 동일 서비스의 여러 인스턴스 간 트래픽 분산
-
Outbound Listener (포트 15001):
- 기능: 해당 노드의 워크로드에서 나가는 모든 트래픽 처리
- mTLS 시작: 평문 트래픽을 암호화하여 목적지로 전송
- 목적지 라우팅: xDS 정보를 기반으로 올바른 목적지 결정
- 서비스 디스커버리: 서비스 이름을 실제 엔드포인트로 해석
- 연결 관리: 효율적인 연결 풀링 및 재사용
🔹 L4 Telemetry & Monitoring (L4 텔레메트리 및 모니터링)
ztunnel의 관찰성을 제공하는 계층으로, 운영 및 디버깅에 필수적인 정보를 수집합니다:
-
Metrics Collection:
- TCP 연결 통계: 연결 수, 연결 지속 시간, 연결 실패율
- 처리량 메트릭: 바이트 전송량, 패킷 수, 대역폭 사용률
- 오류율 추적: 연결 오류, 인증 실패, 정책 위반
- 성능 지표: 지연 시간, 처리 시간, 큐 대기 시간
-
Logs Collection:
- 접근 로그: 모든 연결 시도 및 결과 기록
- 보안 이벤트: 인증 실패, 정책 위반, 비정상 트래픽
- 디버그 정보: 내부 상태, 설정 변경, 오류 상세 정보
- 감사 로그: 보안 및 컴플라이언스를 위한 상세 기록
ztunnel 아키텍처의 설계 철학:
- 단순성: L4 레벨에서만 동작하여 복잡성 최소화
- 효율성: 노드별 공유를 통한 리소스 최적화
- 보안성: 모든 트래픽 자동 암호화 및 인증
- 관찰성: 풍부한 메트릭과 로그를 통한 투명성 제공
- 확장성: 워크로드 수에 관계없이 일정한 리소스 사용량
2.1.3 ztunnel 동작 원리
트래픽 인터셉션
# ztunnel 트래픽 처리 과정
1. 트래픽 캡처:
   - eBPF 또는 iptables를 통한 투명한 인터셉션
   - 애플리케이션 수정 없이 자동 적용

2. 워크로드 식별:
   - SPIFFE ID 기반 인증
   - 네임스페이스, 서비스 계정 정보 활용

3. 정책 적용:
   - L4 네트워크 정책 검증
   - 접근 제어 규칙 시행

4. mTLS 처리:
   - 자동 인증서 관리
   - 투명한 암호화/복호화

5. 라우팅:
   - 서비스 디스커버리
   - 로드 밸런싱
메모리 및 성능 최적화
// ztunnel의 Rust 구현 예시 (의사 코드)
use tokio::net::{TcpListener, TcpStream};
use rustls::{ServerConfig, ClientConfig};

struct ZTunnel {
    inbound_listener: TcpListener,
    outbound_listener: TcpListener,
    tls_config: ServerConfig,
    policy_engine: PolicyEngine,
}

impl ZTunnel {
    async fn handle_connection(&self, stream: TcpStream) -> Result<()> {
        // 제로 카피 네트워킹으로 성능 최적화
        let (read_half, write_half) = stream.into_split();

        // 비동기 처리로 동시성 확보
        tokio::spawn(async move {
            self.process_traffic(read_half, write_half).await
        });

        Ok(())
    }

    async fn process_traffic(&self, read: ReadHalf, write: WriteHalf) {
        // L4 레벨 처리만 수행 (HTTP 파싱 없음)
        // mTLS 적용
        // 정책 검증
        // 라우팅
    }
}
2.2 Waypoint Proxy
Waypoint Proxy는 필요에 따라 배포되는 Envoy 기반의 L7 프록시입니다. 기존 사이드카의 L7 기능을 선택적으로 제공하며, 목적지 지향적 정책 적용을 통해 확장성을 크게 개선했습니다.
2.2.1 Waypoint Proxy의 특징
배포 전략
배포 방식:
  - 네임스페이스별 (기본 권장)
  - 서비스 계정별
  - 서비스별
  - 크로스 네임스페이스

확장성:
  - 수평적 스케일링 지원
  - 트래픽 기반 자동 스케일링
  - 독립적 업그레이드 가능

리소스 효율성:
  - 필요시에만 배포
  - 여러 서비스 공유 가능
  - 동적 리소스 할당
주요 기능
- HTTP/gRPC 라우팅: 고급 트래픽 관리
- L7 보안 정책: JWT 인증, 세밀한 인가
- 트래픽 제어: 재시도, 서킷 브레이커, 타임아웃
- 상세한 텔레메트리: L7 메트릭 및 분산 트레이싱
2.2.2 목적지 지향 정책 적용
기존 사이드카 모델의 문제점
# N² 확장 문제
사이드카 모델:
  - 소스에서 정책 적용
  - 모든 목적지 정보 필요
  - 클러스터 크기에 따른 지수적 증가

예시:
  - 100개 서비스 × 100개 목적지 = 10,000개 정책 규칙
  - 새 서비스 추가 시 모든 사이드카 업데이트 필요
  - 설정 복잡성 및 전파 지연 증가
Waypoint 모델의 해결책
# 선형 확장 모델
Waypoint 모델:
  - 목적지에서 정책 적용
  - 자체 네임스페이스 정보만 필요
  - 클러스터 크기에 따른 선형 증가

예시:
  - 100개 서비스 × 1개 네임스페이스 = 100개 정책 규칙
  - 새 서비스 추가 시 해당 Waypoint만 업데이트
  - 설정 단순화 및 빠른 전파
2.2.3 Waypoint Proxy 아키텍처
Waypoint Proxy는 Ambient Mesh에서 선택적 L7 처리를 담당하는 핵심 구성 요소입니다. 기존 사이드카 모델과 달리 목적지 지향 정책 적용을 통해 확장성 문제를 해결하고, 필요한 경우에만 배포되어 리소스 효율성을 극대화합니다.
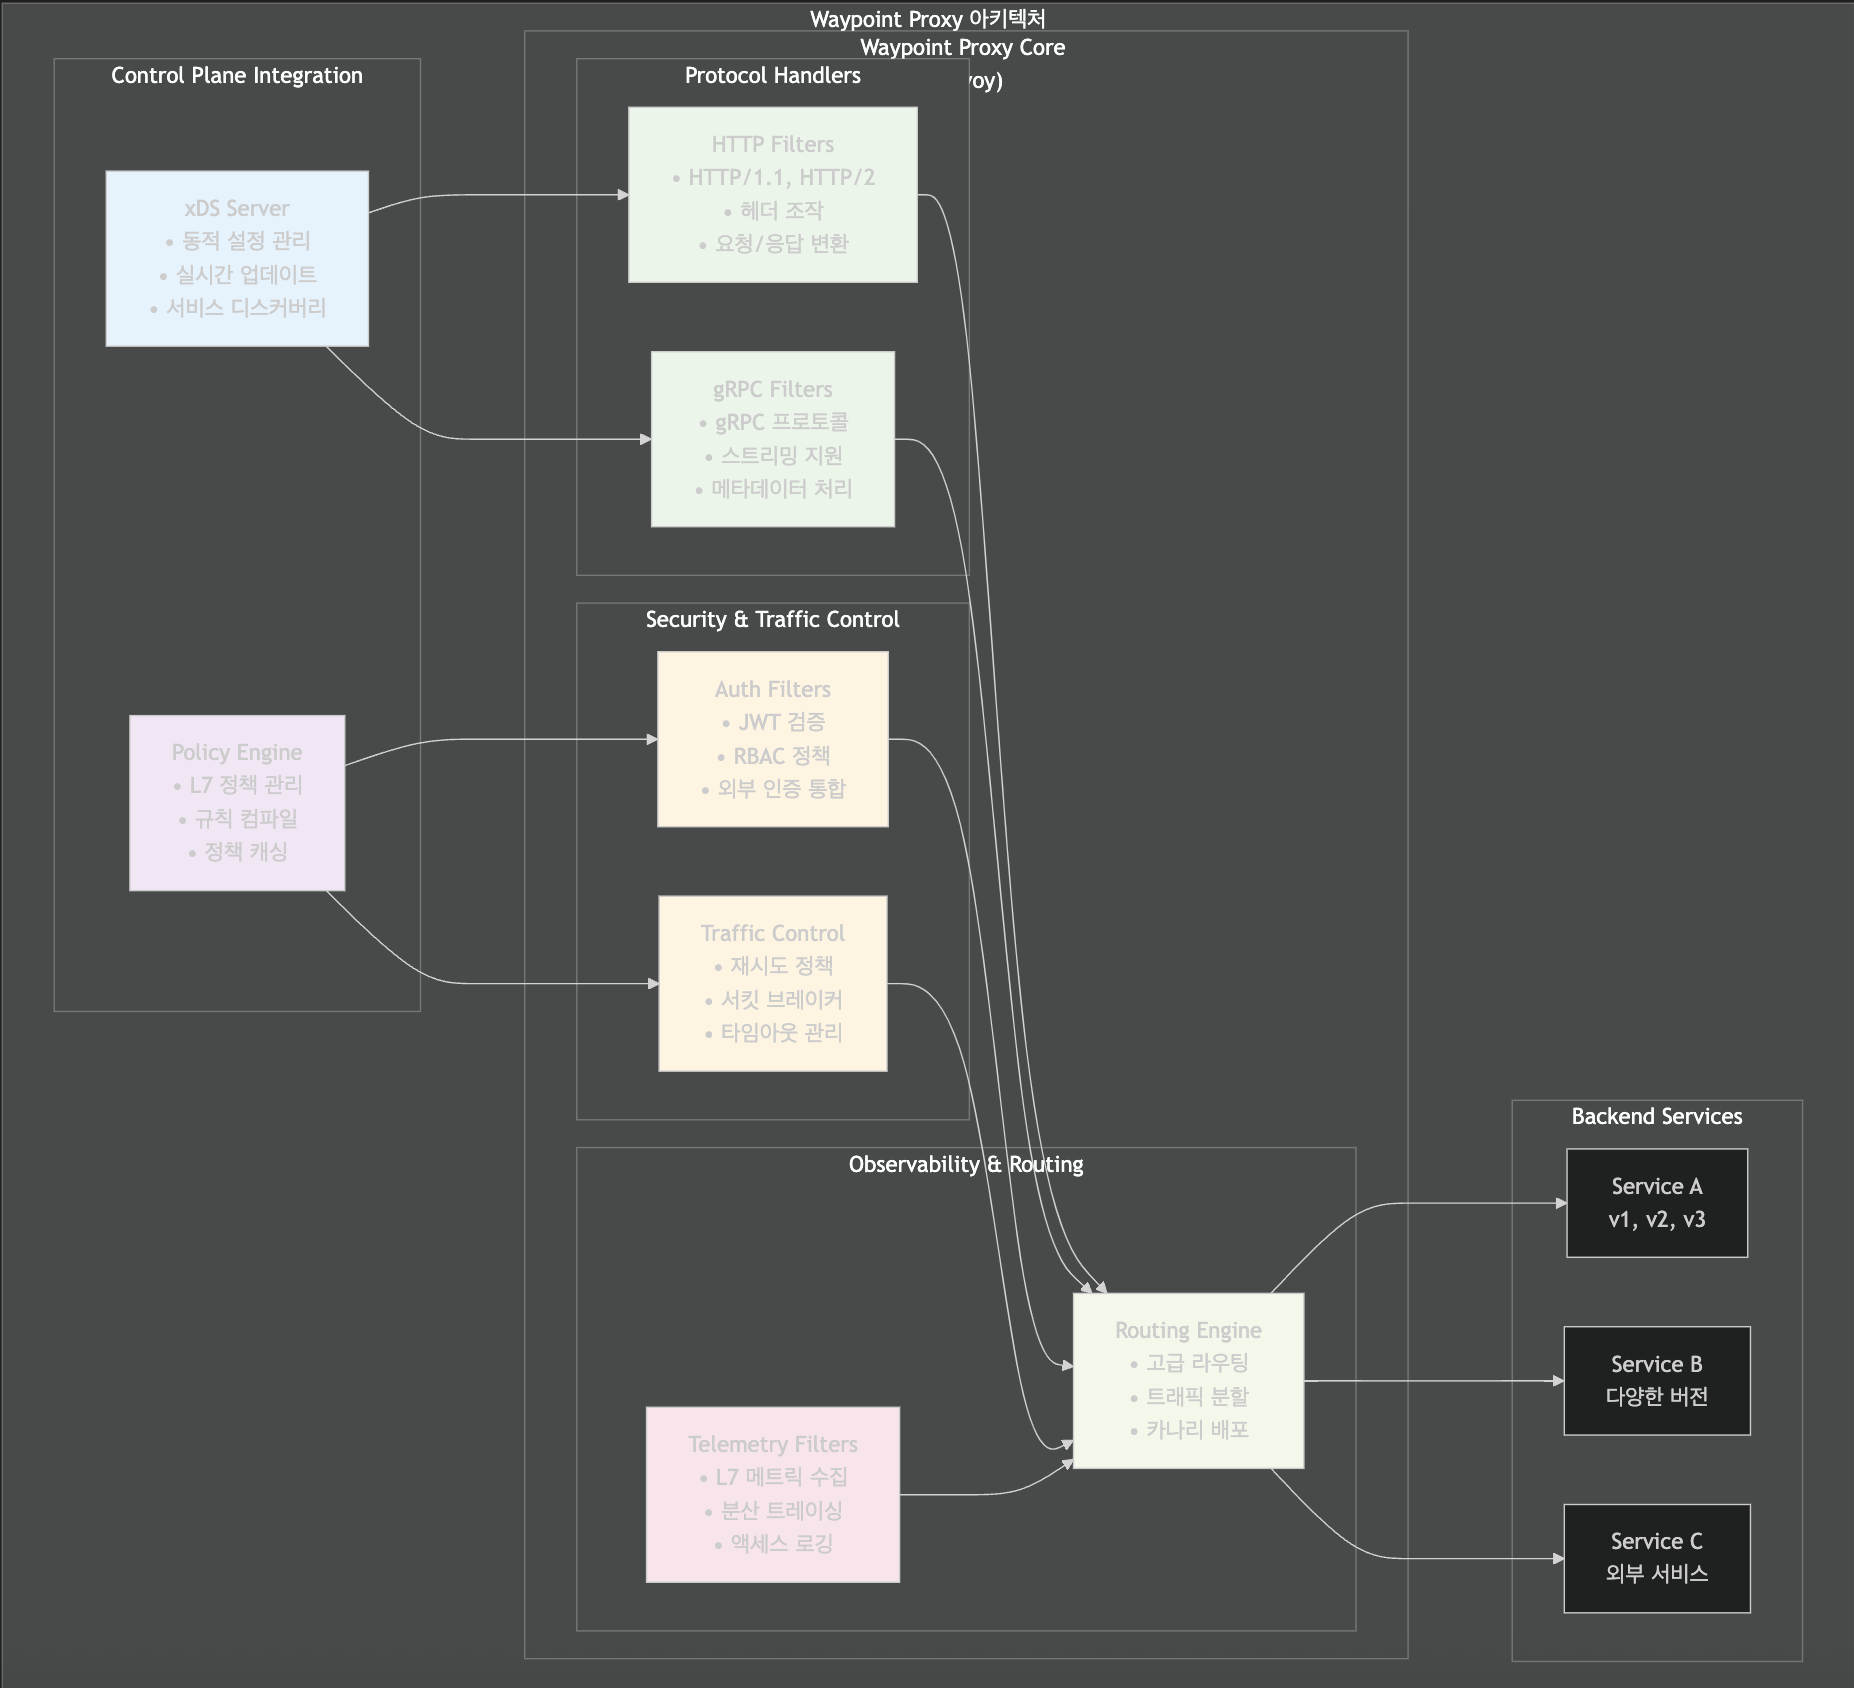
Waypoint Proxy 아키텍처의 핵심 구성 요소:
🔹 Control Plane Integration (컨트롤 플레인 통합)
Waypoint Proxy는 Istio 컨트롤 플레인과 긴밀하게 통합되어 동적 설정 관리를 수행합니다:
-
xDS Server 연동:
- 실시간 설정 업데이트: 서비스 변경사항을 즉시 반영
- 서비스 디스커버리: 백엔드 서비스의 엔드포인트 정보 자동 업데이트
- 라우팅 규칙 관리: VirtualService, DestinationRule 등의 설정 적용
- 헬스 체크 통합: 백엔드 서비스의 상태 모니터링
-
Policy Engine:
- L7 정책 컴파일: 고수준 정책을 Envoy 필터 체인으로 변환
- 정책 캐싱: 성능 최적화를 위한 정책 결과 캐싱
- 규칙 우선순위: 복수 정책 간 우선순위 관리
- 동적 정책 적용: 런타임 정책 변경 지원
🔹 Protocol Handlers (프로토콜 핸들러)
다양한 애플리케이션 프로토콜을 지원하여 폭넓은 호환성을 제공합니다:
-
HTTP Filters:
- HTTP/1.1 & HTTP/2 지원: 레거시 및 최신 프로토콜 모두 지원
- 헤더 조작: 요청/응답 헤더 추가, 수정, 제거
- 요청/응답 변환: 프로토콜 간 변환 및 데이터 형식 변경
- 압축 지원: gzip, brotli 등 다양한 압축 알고리즘
-
gRPC Filters:
- 네이티브 gRPC 지원: 고성능 gRPC 통신 최적화
- 스트리밍 지원: 단방향/양방향 스트리밍 처리
- 메타데이터 처리: gRPC 메타데이터 기반 라우팅 및 정책 적용
- 오류 처리: gRPC 특화 오류 코드 및 상태 관리
🔹 Security & Traffic Control (보안 및 트래픽 제어)
고급 보안 기능과 트래픽 제어 메커니즘을 제공합니다:
-
Auth Filters:
- JWT 토큰 검증: 표준 JWT 토큰 기반 인증
- RBAC 정책: 역할 기반 접근 제어
- 외부 인증 통합: OAuth, OIDC 등 외부 인증 시스템 연동
- 세밀한 인가: 경로, 메서드, 헤더 기반 세밀한 접근 제어
-
Traffic Control:
- 재시도 정책: 지능형 재시도 메커니즘 (지수 백오프, 재시도 조건)
- 서킷 브레이커: 장애 전파 방지를 위한 서킷 브레이커 패턴
- 타임아웃 관리: 요청별, 서비스별 타임아웃 설정
- 속도 제한: 클라이언트별, 서비스별 요청 속도 제한
🔹 Observability & Routing (관찰성 및 라우팅)
상세한 관찰성과 고급 라우팅 기능을 제공합니다:
-
Telemetry Filters:
- L7 메트릭 수집: HTTP 상태 코드, 응답 시간, 처리량 등
- 분산 트레이싱: Jaeger, Zipkin 등과 연동한 요청 추적
- 액세스 로깅: 상세한 요청/응답 로그 기록
- 커스텀 메트릭: 비즈니스 로직 기반 커스텀 메트릭 생성
-
Routing Engine:
- 고급 라우팅: 헤더, 쿼리 파라미터, 경로 기반 라우팅
- 트래픽 분할: 가중치 기반 트래픽 분산 (카나리 배포)
- 미러링: 프로덕션 트래픽을 테스트 환경으로 복제
- 장애 주입: 테스트를 위한 의도적 장애 주입
Waypoint Proxy의 핵심 설계 원칙:
- 목적지 지향: 트래픽이 목적지에 도달할 때 정책 적용으로 확장성 확보
- 선택적 배포: 필요한 서비스에만 배포하여 리소스 효율성 극대화
- 표준 호환: 기존 Envoy 생태계와 완벽 호환
- 독립적 확장: 트래픽 패턴에 따른 독립적 스케일링 지원
- 운영 단순성: 기존 Istio 운영 경험 그대로 활용 가능
2.3 HBONE 프로토콜
HBONE (HTTP-Based Overlay Network Encapsulation)은 Ambient Mesh의 통신 프로토콜입니다. HTTP/2와 CONNECT 메서드를 기반으로 하여 표준 호환성과 효율성을 동시에 확보했습니다.
2.3.1 HBONE의 기술적 특징
프로토콜 구성
기반 기술:
  - HTTP/2 프로토콜
  - CONNECT 메서드 활용
  - mTLS 암호화
  - 표준 기반 접근

장점:
  - 기존 로드 밸런서와 호환
  - 멀티플렉싱 지원
  - 효율적인 연결 관리
  - 방화벽 친화적
표준 호환성
- RFC 7540 (HTTP/2) 준수
- RFC 7231 (CONNECT 메서드) 활용
- 기존 네트워크 인프라와 호환
- 프록시 및 로드 밸런서 투명 통과
2.3.2 HBONE 요청 구조
CONNECT 요청 예시
# HBONE CONNECT 요청
:method: CONNECT
:scheme: https
:authority: 10.244.1.5:9080
:path: /api/v1/users?id=123
x-envoy-original-dst-host: 10.244.1.5:9080
x-forwarded-proto: hbone
x-istio-attributes: eyJzb3VyY2UiOnsibmFtZXNwYWNlIjoi...
x-istio-auth-userinfo: eyJ1c2VyIjoidGVzdCIsInJvbGVzIjpb...
user-agent: istio-ztunnel/1.24.0

# 요청 바디 (원본 HTTP 요청)
GET /api/v1/users?id=123 HTTP/1.1
Host: catalog.istioinaction.svc.cluster.local
Authorization: Bearer eyJhbGciOiJSUzI1NiIs...
헤더 설명
:authority: 목적지 Pod IP와 포트x-envoy-original-dst-host: 원본 목적지 정보x-forwarded-proto: HBONE 프로토콜 식별x-istio-attributes: 메타데이터 (base64 인코딩)x-istio-auth-userinfo: 인증 정보
2.3.3 HBONE 통신 흐름
HBONE 프로토콜의 통신 흐름을 상세히 살펴보겠습니다. 이는 Ambient Mesh에서 노드 간 안전한 통신을 보장하는 핵심 메커니즘입니다.
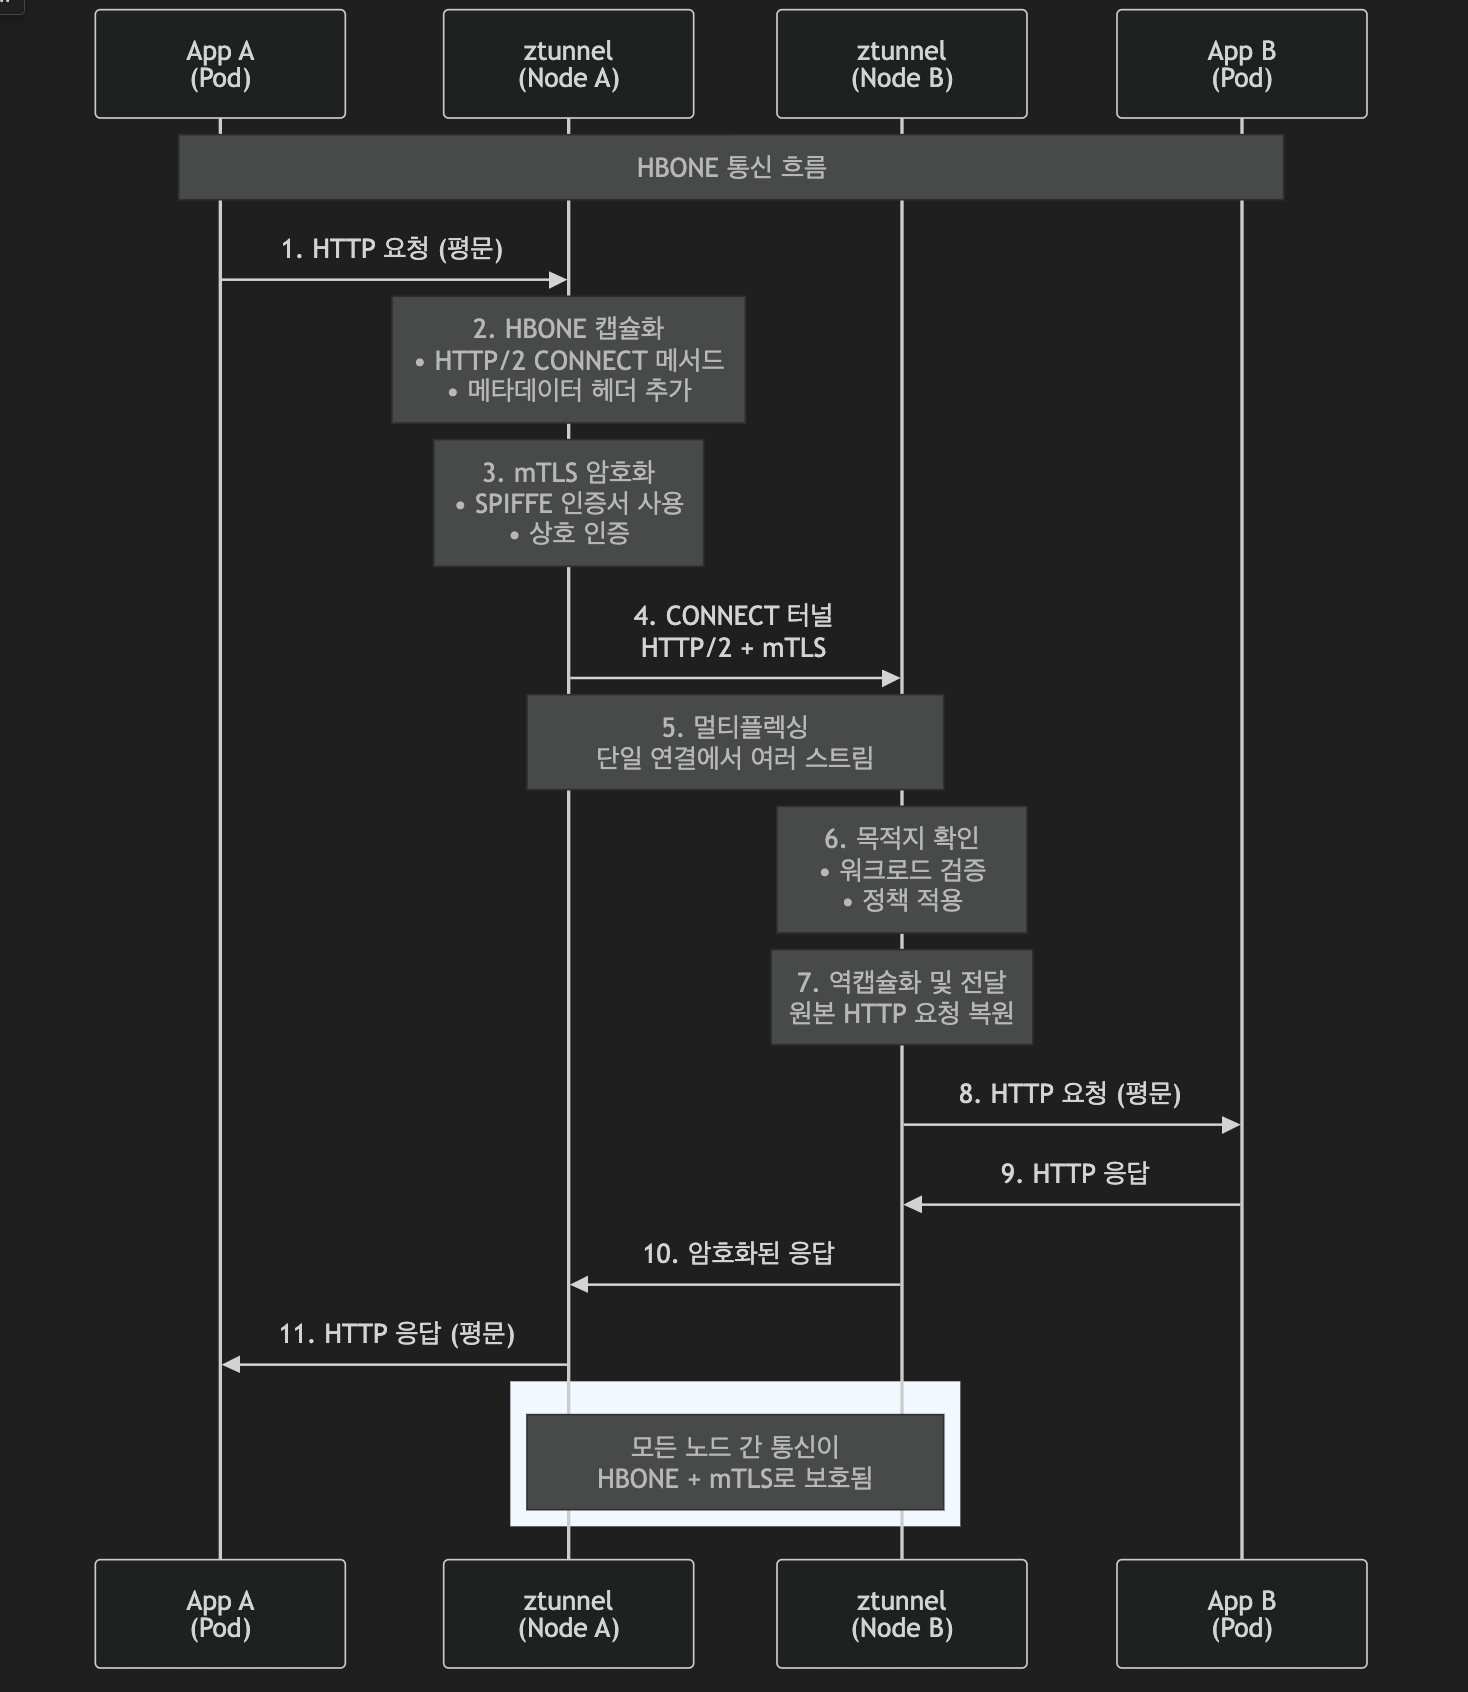
통신 단계별 설명
1. 요청 생성: 애플리케이션에서 일반 HTTP 요청 생성
2. HBONE 캡슐화: ztunnel이 요청을 HBONE 프로토콜로 래핑
3. mTLS 암호화: SPIFFE 인증서를 사용한 상호 인증 및 암호화
4. CONNECT 터널: HTTP/2 CONNECT 메서드로 터널 생성
5. 멀티플렉싱: 단일 연결에서 여러 요청 동시 처리
6. 목적지 확인: 대상 ztunnel에서 요청 검증
7. 역캡슐화: 원본 HTTP 요청 복원
8. 응답 전달: 동일한 경로로 응답 반환
2.3.4 HBONE의 장점
네트워크 호환성
- 기존 HTTP 프록시와 로드 밸런서 통과 가능
- 방화벽 규칙 변경 불필요
- NAT 및 포트 포워딩 지원
- 클라우드 네트워크 서비스와 호환
성능 최적화
- HTTP/2 멀티플렉싱으로 연결 효율성 향상
- 헤더 압축으로 오버헤드 감소
- 스트림 우선순위 지원
- 플로우 컨트롤 내장
보안 강화
- 종단 간 mTLS 암호화
- SPIFFE 기반 워크로드 인증
- 중간자 공격 방지
- 네트워크 레벨 격리
3. Ambient Mesh 실습: 단계별 구현 가이드
이 섹션에서는 Ambient Mesh를 실제로 구현하고 테스트하는 과정을 단계별로 진행합니다. 기존 사이드카 모델과의 비교를 통해 Ambient Mesh의 장점을 직접 확인할 수 있습니다.
3.1 실습 환경 구성
3.1.1 Kubernetes 클러스터 설정
먼저 Ambient Mesh를 지원하는 Kubernetes 클러스터를 구성합니다:
# kind 클러스터 생성 (Kubernetes 1.27+)
cat <<EOF | kind create cluster --name ambient-demo --config=-
kind: Cluster
apiVersion: kind.x-k8s.io/v1alpha4
nodes:
- role: control-plane
  extraPortMappings:
  - containerPort: 30000 # Istio Ingress Gateway HTTP
    hostPort: 30000
  - containerPort: 30001 # Prometheus
    hostPort: 30001
  - containerPort: 30002 # Grafana
    hostPort: 30002
  - containerPort: 30003 # Kiali
    hostPort: 30003
  - containerPort: 30004 # Jaeger
    hostPort: 30004
  - containerPort: 30005 # Istio Ingress Gateway HTTPS
    hostPort: 30005
  kubeadmConfigPatches:
  - |
    kind: ClusterConfiguration
    controllerManager:
      extraArgs:
        bind-address: 0.0.0.0
networking:
  podSubnet: 10.10.0.0/16
  serviceSubnet: 10.200.1.0/24
EOF

# 클러스터 상태 확인
kubectl cluster-info
kubectl get nodes -o wide
예시 응답:
# kubectl cluster-info 출력
Kubernetes control plane is running at https://127.0.0.1:6443
CoreDNS is running at https://127.0.0.1:6443/api/v1/namespaces/kube-system/services/kube-dns:dns/proxy

# kubectl get nodes -o wide 출력
NAME                         STATUS   ROLES           AGE   VERSION   INTERNAL-IP   EXTERNAL-IP   OS-IMAGE             KERNEL-VERSION      CONTAINER-RUNTIME
ambient-demo-control-plane   Ready    control-plane   2m    v1.27.3   172.18.0.2    <none>        Ubuntu 22.04.2 LTS   5.15.0-72-generic   containerd://1.6.21
3.1.2 Istio 설치 (Ambient 모드 지원)
Ambient Mesh를 지원하는 Istio 1.24+를 설치합니다:
# Istio 1.24+ 다운로드 (Ambient GA 버전)
export ISTIO_VERSION=1.24.0
curl -L https://istio.io/downloadIstio | ISTIO_VERSION=$ISTIO_VERSION sh -
cd istio-$ISTIO_VERSION
export PATH=$PWD/bin:$PATH

# Ambient 프로필로 Istio 설치
istioctl install --set values.pilot.env.PILOT_ENABLE_AMBIENT=true -y

# 설치 확인
kubectl get pods -n istio-system
kubectl get daemonset -n istio-system

# ztunnel DaemonSet 확인
kubectl describe daemonset -n istio-system ztunnel
설치 결과 확인
# kubectl get pods -n istio-system 예상 출력
NAME                      READY   STATUS    RESTARTS   AGE
istiod-7d58d9b7dd-k8s9x   1/1     Running   0          2m15s
ztunnel-h7k2m             1/1     Running   0          2m10s

# kubectl get daemonset -n istio-system 예상 출력
NAME      DESIRED   CURRENT   READY   UP-TO-DATE   AVAILABLE   NODE SELECTOR   AGE
ztunnel   1         1         1       1            1           <none>          2m10s

# ztunnel이 모든 노드에 배포되었는지 확인
kubectl get pods -n istio-system -l app=ztunnel -o wide
예시 응답:
NAME            READY   STATUS    RESTARTS   AGE   IP           NODE                         NOMINATED NODE   READINESS GATES
ztunnel-h7k2m   1/1     Running   0          2m    172.18.0.2   ambient-demo-control-plane   <none>           <none>
3.1.3 네임스페이스 및 샘플 애플리케이션 준비
실습을 위한 네임스페이스와 샘플 애플리케이션을 배포합니다:
# 실습용 네임스페이스 생성
kubectl create namespace ambient-demo
kubectl create namespace sidecar-demo

# 샘플 애플리케이션 배포 (Ambient 모드용)
kubectl apply -f samples/bookinfo/platform/kube/bookinfo.yaml -n ambient-demo

# 샘플 애플리케이션 배포 (사이드카 모드용 - 비교 목적)
kubectl label namespace sidecar-demo istio-injection=enabled
kubectl apply -f samples/bookinfo/platform/kube/bookinfo.yaml -n sidecar-demo

# 배포 상태 확인
kubectl get pods -n ambient-demo
kubectl get pods -n sidecar-demo
예시 응답:
# kubectl get pods -n ambient-demo 출력 (Ambient 모드)
NAME                              READY   STATUS    RESTARTS   AGE
details-v1-5f4d584748-8xk2m       1/1     Running   0          2m
productpage-v1-564d4686f-7v8hn    1/1     Running   0          2m
ratings-v1-686ccfb5d8-htxwz       1/1     Running   0          2m
reviews-v1-86896b7648-z4c8r       1/1     Running   0          2m
reviews-v2-b7dcd98fb-6spzd        1/1     Running   0          2m
reviews-v3-5c5cc7b6d-m8s5f        1/1     Running   0          2m

# kubectl get pods -n sidecar-demo 출력 (사이드카 모드)
NAME                              READY   STATUS    RESTARTS   AGE
details-v1-5f4d584748-9xm3n       2/2     Running   0          2m
productpage-v1-564d4686f-8w9io    2/2     Running   0          2m
ratings-v1-686ccfb5d8-iuyzx       2/2     Running   0          2m
reviews-v1-86896b7648-a5d9s       2/2     Running   0          2m
reviews-v2-b7dcd98fb-7tqae        2/2     Running   0          2m
reviews-v3-5c5cc7b6d-n9t6g        2/2     Running   0          2m
주목할 점:
- Ambient 모드: 각 Pod가
1/1 Ready(애플리케이션 컨테이너만) - 사이드카 모드: 각 Pod가
2/2 Ready(애플리케이션 + 사이드카 컨테이너)
3.2 Ambient Mesh 활성화 및 기본 기능 테스트
3.2.1 네임스페이스에 Ambient 모드 적용
# ambient-demo 네임스페이스에 Ambient 모드 활성화
kubectl label namespace ambient-demo istio.io/dataplane-mode=ambient

# 라벨 확인
kubectl get namespace ambient-demo --show-labels

# 워크로드가 Ambient 모드로 등록되었는지 확인
kubectl get pods -n ambient-demo -o yaml | grep -A5 -B5 "istio.io/dataplane-mode"
3.2.2 ztunnel 동작 확인
# ztunnel 로그 확인
kubectl logs -n istio-system -l app=ztunnel -f --tail=50

# 워크로드 등록 확인
kubectl exec -n istio-system daemonset/ztunnel -- \
  curl -s localhost:15000/config_dump | jq '.configs[] | select(.["@type"] | contains("WorkloadManager"))'

# ztunnel 상태 확인
kubectl exec -n istio-system daemonset/ztunnel -- \
  curl -s localhost:15000/stats | grep -E "(workload|ambient)"
3.2.3 기본 트래픽 테스트
# Ingress Gateway 설정
kubectl apply -f samples/bookinfo/networking/bookinfo-gateway.yaml -n ambient-demo

# Gateway 서비스를 NodePort로 설정
kubectl patch svc -n istio-system istio-ingressgateway -p '{"spec": {"type": "NodePort", "ports": [{"port": 80, "targetPort": 8080, "nodePort": 30000, "name": "http2"}]}}'

# 트래픽 테스트
curl -s http://localhost:30000/productpage | grep -o "<title>.*</title>"

# 내부 서비스 간 통신 테스트
kubectl exec -n ambient-demo deployment/productpage-v1 -- \
  curl -s reviews:9080/reviews/1 | jq '.'

# 응답 확인 (정상 동작)
{
  "id": "1",
  "reviews": [{
    "reviewer": "Reviewer1",
    "text": "An extremely entertaining play by Shakespeare..."
  }]
}
3.3 L4 보안 오버레이 확인
3.3.1 mTLS 자동 적용 확인
# ztunnel에서 mTLS 통계 확인
kubectl exec -n istio-system daemonset/ztunnel -- \
  curl -s localhost:15000/stats | grep ssl

# 출력 예시:
# cluster.outbound|9080||reviews.ambient-demo.svc.cluster.local.ssl.handshake: 5
# listener.0.0.0.0_15006.ssl.connection_error: 0

# 인증서 정보 확인
kubectl exec -n istio-system daemonset/ztunnel -- \
  curl -s localhost:15000/certs | jq '.certificates[] | {uri, valid_from, valid_to}'

# SPIFFE ID 확인
kubectl exec -n istio-system daemonset/ztunnel -- \
  curl -s localhost:15000/certs | jq '.certificates[].uri'

# 출력 예시:
# "spiffe://cluster.local/ns/ambient-demo/sa/bookinfo-productpage"
# "spiffe://cluster.local/ns/ambient-demo/sa/bookinfo-reviews"
3.3.2 트래픽 암호화 확인
# 네트워크 패킷 캡처로 암호화 확인 (별도 터미널에서 실행)
kubectl exec -n ambient-demo deployment/productpage-v1 -- \
  tcpdump -i any -c 10 port 9080 &

# 트래픽 생성
kubectl exec -n ambient-demo deployment/productpage-v1 -- \
  curl -s reviews:9080/reviews/1

# mTLS 트래픽 확인 (암호화된 패킷)
# 출력에서 TLS handshake 및 암호화된 데이터 확인 가능
3.3.3 L4 정책 적용 테스트
# L4 네트워크 정책 생성
cat <<EOF | kubectl apply -f -
apiVersion: security.istio.io/v1beta1
kind: AuthorizationPolicy
metadata:
  name: deny-all
  namespace: ambient-demo
spec:
  action: DENY
  rules:
  - {}
EOF

# 정책 적용 후 트래픽 테스트 (실패해야 함)
kubectl exec -n ambient-demo deployment/productpage-v1 -- \
  curl -s reviews:9080/reviews/1 || echo "Connection denied by L4 policy"

# 특정 서비스만 허용하는 정책으로 변경
cat <<EOF | kubectl apply -f -
apiVersion: security.istio.io/v1beta1
kind: AuthorizationPolicy
metadata:
  name: allow-productpage
  namespace: ambient-demo
spec:
  selector:
    matchLabels:
      app: reviews
  action: ALLOW
  rules:
  - from:
    - source:
        principals: ["cluster.local/ns/ambient-demo/sa/bookinfo-productpage"]
EOF

# 정책 적용 후 트래픽 테스트 (성공해야 함)
kubectl exec -n ambient-demo deployment/productpage-v1 -- \
  curl -s reviews:9080/reviews/1 | jq '.id'

# 정책 정리
kubectl delete authorizationpolicy -n ambient-demo --all
3.4 Waypoint Proxy 배포 및 L7 기능 활용
3.4.1 Waypoint Proxy 배포
# reviews 서비스용 Waypoint Proxy 생성
istioctl x waypoint generate --for service/reviews -n ambient-demo | \
  kubectl apply -f -

# Waypoint Proxy 확인
kubectl get gateway -n ambient-demo
kubectl get pods -n ambient-demo -l gateway.istio.io/managed=istio.io-mesh-controller

# Waypoint Proxy 상태 확인
kubectl describe gateway -n ambient-demo reviews-istio-waypoint
3.4.2 L7 트래픽 정책 적용
# VirtualService로 트래픽 분할 설정
cat <<EOF | kubectl apply -f -
apiVersion: networking.istio.io/v1alpha3
kind: VirtualService
metadata:
  name: reviews
  namespace: ambient-demo
spec:
  hosts:
  - reviews
  http:
  - match:
    - headers:
        end-user:
          exact: jason
    route:
    - destination:
        host: reviews
        subset: v2
  - route:
    - destination:
        host: reviews
        subset: v1
      weight: 80
    - destination:
        host: reviews
        subset: v3
      weight: 20
---
apiVersion: networking.istio.io/v1alpha3
kind: DestinationRule
metadata:
  name: reviews
  namespace: ambient-demo
spec:
  host: reviews
  subsets:
  - name: v1
    labels:
      version: v1
  - name: v2
    labels:
      version: v2
  - name: v3
    labels:
      version: v3
EOF
3.4.3 L7 정책 테스트
# 일반 사용자 요청 (v1: 80%, v3: 20% 분할)
echo "=== 일반 사용자 요청 테스트 ==="
for i in {1..10}; do
  kubectl exec -n ambient-demo deployment/productpage-v1 -- \
    curl -s reviews:9080/reviews/1 | jq -r '.reviews[0].rating // "no-rating"'
done

# jason 사용자 요청 (v2로 라우팅)
echo "=== jason 사용자 요청 테스트 ==="
for i in {1..5}; do
  kubectl exec -n ambient-demo deployment/productpage-v1 -- \
    curl -s -H "end-user: jason" reviews:9080/reviews/1 | \
    jq -r '.reviews[0].rating // "no-rating"'
done

# Waypoint Proxy 메트릭 확인
kubectl exec -n ambient-demo deployment/reviews-istio-waypoint -- \
  curl -s localhost:15000/stats | grep -E "(upstream_rq_|version)"
3.4.4 고급 L7 기능 테스트
# 재시도 정책 설정
cat <<EOF | kubectl apply -f -
apiVersion: networking.istio.io/v1alpha3
kind: VirtualService
metadata:
  name: reviews-retry
  namespace: ambient-demo
spec:
  hosts:
  - reviews
  http:
  - route:
    - destination:
        host: reviews
        subset: v1
    retries:
      attempts: 3
      perTryTimeout: 2s
      retryOn: 5xx,reset,connect-failure,refused-stream
EOF

# 서킷 브레이커 설정
cat <<EOF | kubectl apply -f -
apiVersion: networking.istio.io/v1alpha3
kind: DestinationRule
metadata:
  name: reviews-circuit-breaker
  namespace: ambient-demo
spec:
  host: reviews
  trafficPolicy:
    outlierDetection:
      consecutiveErrors: 3
      interval: 30s
      baseEjectionTime: 30s
      maxEjectionPercent: 50
    connectionPool:
      tcp:
        maxConnections: 10
      http:
        http1MaxPendingRequests: 10
        maxRequestsPerConnection: 2
EOF

# 정책 적용 확인
kubectl exec -n ambient-demo deployment/productpage-v1 -- \
  curl -s reviews:9080/reviews/1 | jq '.id'
3.5 성능 및 리소스 사용량 비교
3.5.1 리소스 사용량 측정
# Ambient 모드 리소스 사용량
echo "=== Ambient Mesh 리소스 사용량 ==="
kubectl top pods -n istio-system
kubectl top pods -n ambient-demo

# 사이드카 모드 리소스 사용량
echo "=== 사이드카 모드 리소스 사용량 ==="
kubectl top pods -n sidecar-demo

# 메모리 사용량 상세 비교
echo "=== ztunnel 메모리 사용량 ==="
kubectl exec -n istio-system daemonset/ztunnel -- \
  curl -s localhost:15000/memory | jq '.allocated'

echo "=== Waypoint Proxy 메모리 사용량 ==="
kubectl exec -n ambient-demo deployment/reviews-istio-waypoint -- \
  curl -s localhost:15000/memory | jq '.allocated'

# 사이드카 프록시 메모리 사용량
echo "=== 사이드카 프록시 메모리 사용량 ==="
kubectl exec -n sidecar-demo deployment/productpage-v1 -c istio-proxy -- \
  curl -s localhost:15000/memory | jq '.allocated'
3.5.2 성능 벤치마크
# 성능 테스트를 위한 부하 생성 도구 설치
kubectl apply -f - <<EOF
apiVersion: apps/v1
kind: Deployment
metadata:
  name: fortio
  namespace: ambient-demo
spec:
  replicas: 1
  selector:
    matchLabels:
      app: fortio
  template:
    metadata:
      labels:
        app: fortio
    spec:
      containers:
      - name: fortio
        image: fortio/fortio:latest
        ports:
        - containerPort: 8080
          name: http
EOF

# Ambient Mesh 성능 테스트
echo "=== Ambient Mesh 성능 테스트 ==="
kubectl exec -n ambient-demo deployment/fortio -- \
  fortio load -c 10 -t 30s -qps 100 http://reviews:9080/reviews/1

# 사이드카 모드 성능 테스트 (비교용)
kubectl apply -f - <<EOF
apiVersion: apps/v1
kind: Deployment
metadata:
  name: fortio
  namespace: sidecar-demo
spec:
  replicas: 1
  selector:
    matchLabels:
      app: fortio
  template:
    metadata:
      labels:
        app: fortio
    spec:
      containers:
      - name: fortio
        image: fortio/fortio:latest
        ports:
        - containerPort: 8080
          name: http
EOF

echo "=== 사이드카 모드 성능 테스트 ==="
kubectl exec -n sidecar-demo deployment/fortio -- \
  fortio load -c 10 -t 30s -qps 100 http://reviews:9080/reviews/1
3.5.3 시작 시간 비교
# Ambient 모드 Pod 시작 시간 측정
echo "=== Ambient 모드 Pod 시작 시간 ==="
kubectl delete pod -n ambient-demo -l app=productpage
time kubectl wait --for=condition=ready pod -n ambient-demo -l app=productpage --timeout=60s

# 사이드카 모드 Pod 시작 시간 측정
echo "=== 사이드카 모드 Pod 시작 시간 ==="
kubectl delete pod -n sidecar-demo -l app=productpage
time kubectl wait --for=condition=ready pod -n sidecar-demo -l app=productpage --timeout=60s
3.6 모니터링 및 관찰성 설정
3.6.1 Prometheus 설치 및 설정
# Prometheus 설치
helm repo add prometheus-community https://prometheus-community.github.io/helm-charts
helm repo update

cat <<EOF > prom-values.yaml
prometheusOperator:
  tls:
    enabled: false
  admissionWebhooks:
    patch:
      enabled: false

prometheus:
  service:
    type: NodePort
    nodePort: 30001

grafana:
  service:
    type: NodePort
    nodePort: 30002
EOF

kubectl create ns prometheus
helm install prom prometheus-community/kube-prometheus-stack --version 45.7.1 \
  -n prometheus -f prom-values.yaml

# Istio 메트릭 수집 설정
cat <<EOF | kubectl apply -f -
apiVersion: monitoring.coreos.com/v1
kind: ServiceMonitor
metadata:
  name: istio-component-monitor
  namespace: prometheus
  labels:
    monitoring: istio-components
    release: prom
spec:
  jobLabel: istio
  targetLabels: [app]
  selector:
    matchExpressions:
    - {key: istio, operator: In, values: [pilot]}
  namespaceSelector:
    any: true
  endpoints:
  - port: http-monitoring
    interval: 15s
---
apiVersion: monitoring.coreos.com/v1
kind: PodMonitor
metadata:
  name: envoy-stats-monitor
  namespace: prometheus
  labels:
    monitoring: istio-proxies
    release: prom
spec:
  selector:
    matchExpressions:
    - {key: istio-prometheus-ignore, operator: DoesNotExist}
  namespaceSelector:
    any: true
  jobLabel: envoy-stats
  podMetricsEndpoints:
  - path: /stats/prometheus
    interval: 15s
    relabelings:
    - action: keep
      sourceLabels: [__meta_kubernetes_pod_container_name]
      regex: "istio-proxy"
    - action: keep
      sourceLabels: [__meta_kubernetes_pod_annotationpresent_prometheus_io_scrape]
    - sourceLabels: [__address__, __meta_kubernetes_pod_annotation_prometheus_io_port]
      action: replace
      regex: ([^:]+)(?::\d+)?;(\d+)
      replacement: $1:$2
      targetLabel: __address__
    - action: labeldrop
      regex: "__meta_kubernetes_pod_label_(.+)"
    - sourceLabels: [__meta_kubernetes_namespace]
      action: replace
      targetLabel: namespace
    - sourceLabels: [__meta_kubernetes_pod_name]
      action: replace
      targetLabel: pod_name
EOF
3.6.2 ztunnel 메트릭 모니터링
# ztunnel 메트릭 확인
kubectl exec -n istio-system daemonset/ztunnel -- \
  curl -s localhost:15000/stats/prometheus | grep istio

# 주요 메트릭:
# - istio_tcp_connections_opened_total
# - istio_tcp_connections_closed_total
# - istio_request_total
# - istio_request_duration_milliseconds

# ztunnel 전용 ServiceMonitor 생성
cat <<EOF | kubectl apply -f -
apiVersion: monitoring.coreos.com/v1
kind: ServiceMonitor
metadata:
  name: ztunnel-monitor
  namespace: prometheus
  labels:
    monitoring: ztunnel
    release: prom
spec:
  selector:
    matchLabels:
      app: ztunnel
  namespaceSelector:
    matchNames:
    - istio-system
  endpoints:
  - port: http-monitoring
    interval: 15s
    path: /stats/prometheus
EOF
3.6.3 Waypoint Proxy 메트릭 모니터링
# Waypoint Proxy 메트릭 확인
kubectl exec -n ambient-demo deployment/reviews-istio-waypoint -- \
  curl -s localhost:15000/stats/prometheus | grep istio

# L7 특화 메트릭:
# - istio_requests_total
# - istio_request_duration_milliseconds
# - istio_request_bytes
# - istio_response_bytes

# Waypoint 전용 ServiceMonitor 생성
cat <<EOF | kubectl apply -f -
apiVersion: monitoring.coreos.com/v1
kind: ServiceMonitor
metadata:
  name: waypoint-monitor
  namespace: prometheus
  labels:
    monitoring: waypoint
    release: prom
spec:
  selector:
    matchLabels:
      gateway.istio.io/managed: istio.io-mesh-controller
  namespaceSelector:
    any: true
  endpoints:
  - port: http-monitoring
    interval: 15s
    path: /stats/prometheus
EOF
4. Ambient Mesh 심화 분석
4.1 트래픽 흐름 상세 분석
4.1.1 L4 트래픽 흐름 (ztunnel만 사용)
Ambient Mesh의 L4 계층에서는 ztunnel이 모든 트래픽을 처리합니다. 이는 기존 사이드카 모델과 근본적으로 다른 접근 방식으로, 노드별 공유 프록시를 통해 효율성을 극대화합니다.
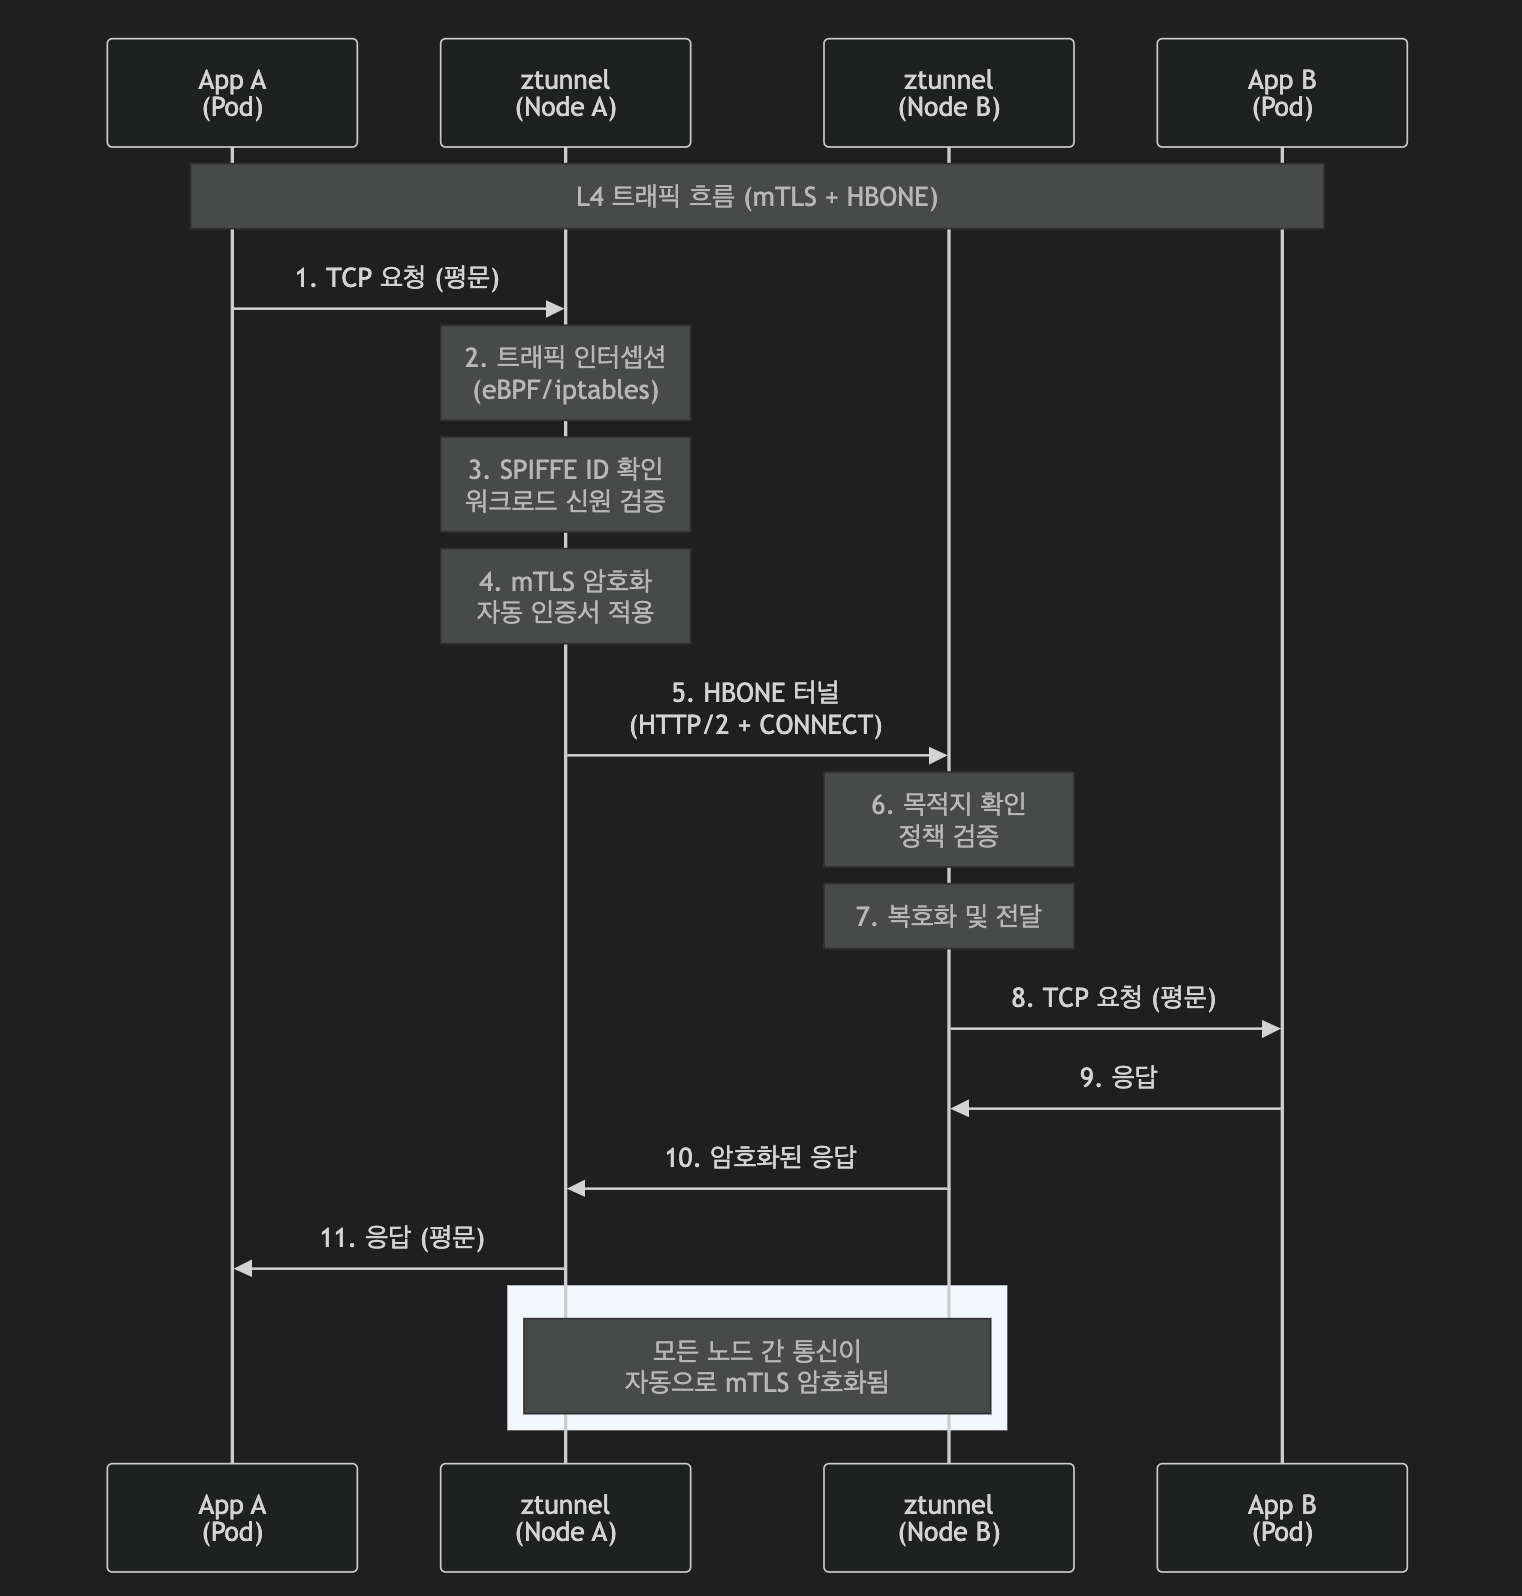
L4 트래픽 흐름의 핵심 특징:
🔸 투명한 인터셉션
- eBPF/iptables 활용: 애플리케이션 코드 변경 없이 트래픽 캡처
- 자동 감지: 새로운 Pod가 생성되면 자동으로 ztunnel에 등록
- 프로토콜 무관: TCP/UDP 모든 프로토콜 지원
🔸 SPIFFE 기반 인증
- 자동 신원 확인: 각 워크로드의 SPIFFE ID 자동 생성 및 검증
- 인증서 관리: Istio CA가 자동으로 인증서 발급 및 순환
- 제로 트러스트: 모든 통신에서 신원 확인 필수
🔸 HBONE 프로토콜
- 표준 기반: HTTP/2 + CONNECT 메서드 사용
- 방화벽 친화적: 기존 네트워크 인프라와 호환
- 효율적 멀티플렉싱: 단일 연결에서 여러 스트림 처리
🔸 성능 최적화
- L4 전용 처리: HTTP 파싱 오버헤드 없음
- Rust 구현: 메모리 안전성과 고성능 보장
- 제로 카피: 불필요한 메모리 복사 최소화
4.1.2 L7 트래픽 흐름 (Waypoint 경유)
L7 기능이 필요한 경우 Waypoint Proxy를 경유하는 트래픽 흐름입니다. 이는 목적지 지향 정책 적용의 핵심 개념을 보여주며, 기존 사이드카 모델의 N² 확장 문제를 해결하는 혁신적인 접근 방식입니다.
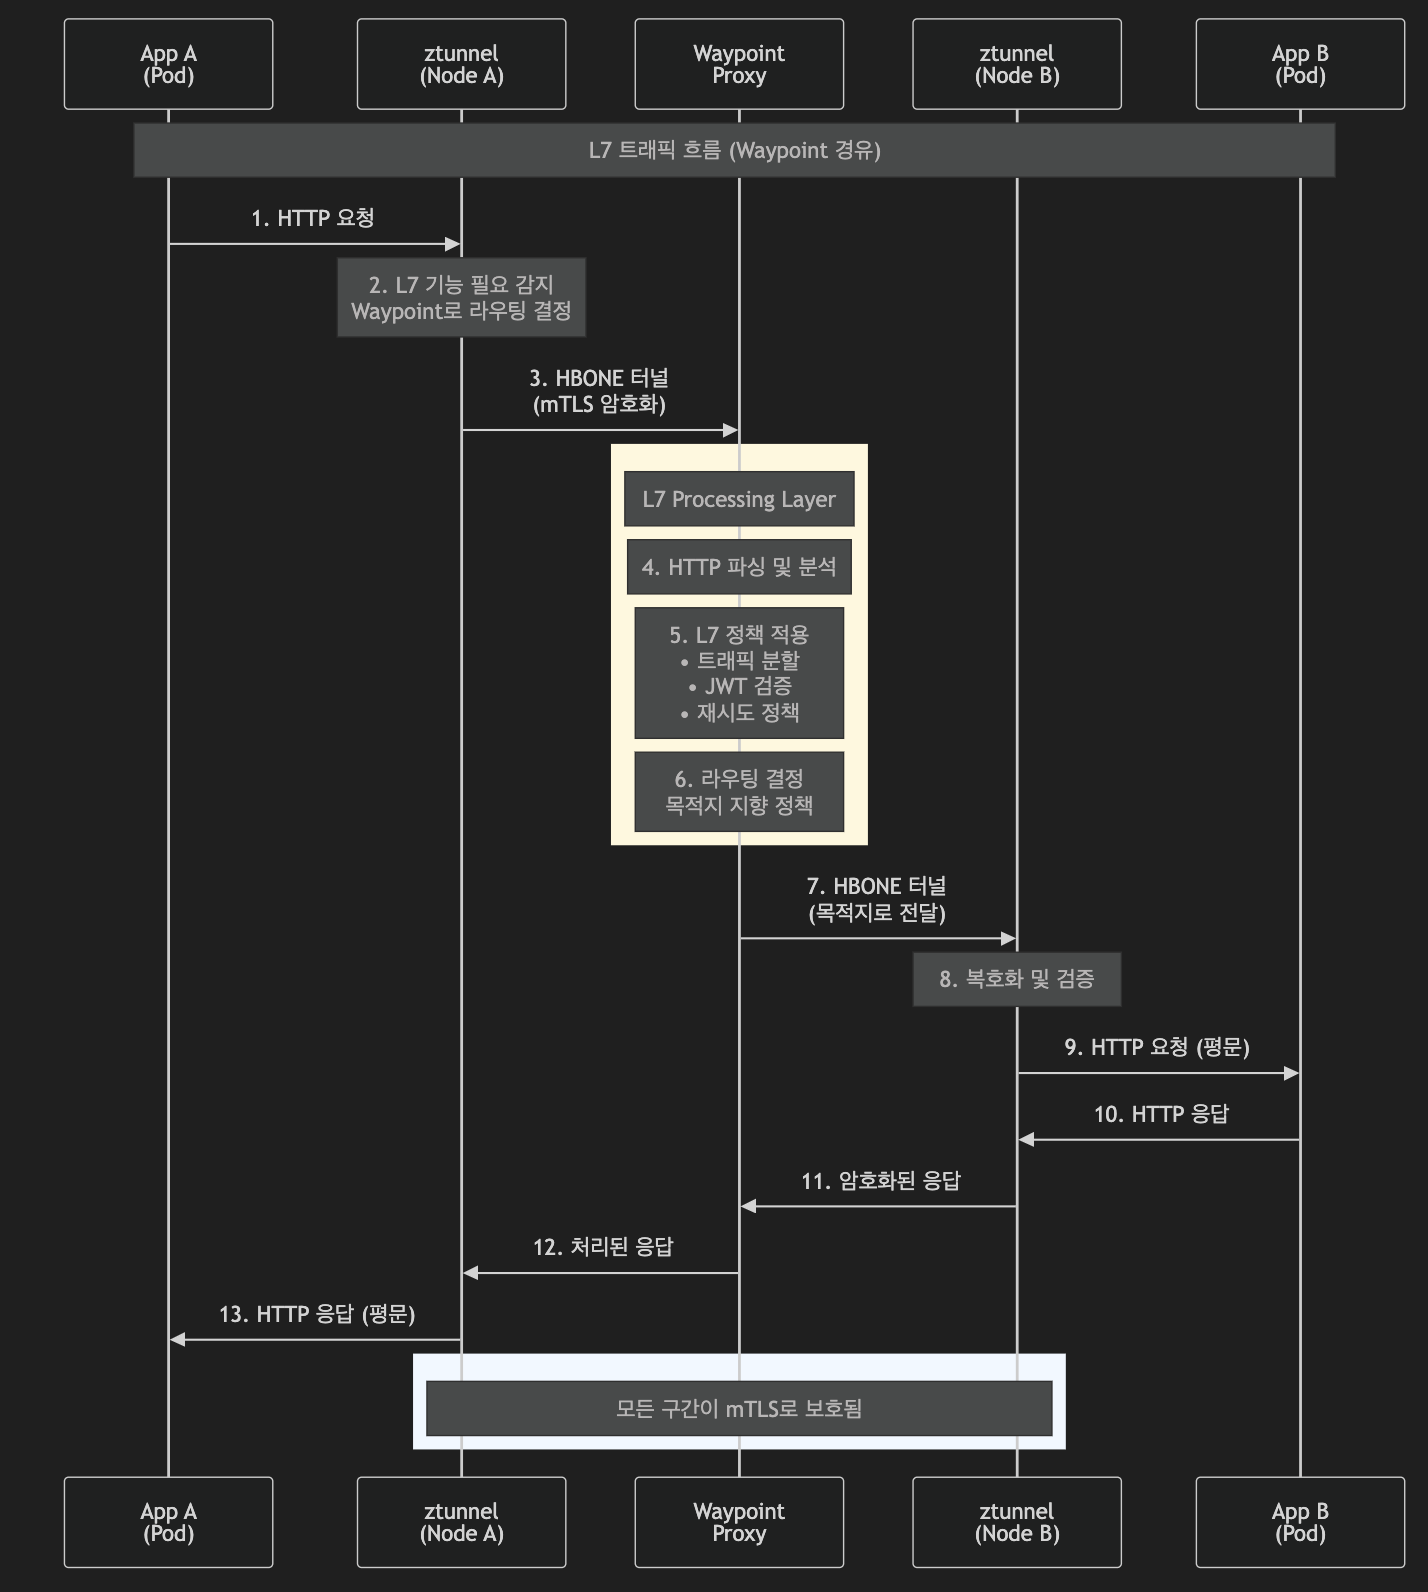
L7 트래픽 흐름의 핵심 특징:
🔸 목적지 지향 정책 (Destination-Oriented Policy)
- 정책 적용 위치: 트래픽이 목적지에 도달할 때 정책 적용
- 확장성 향상: 소스 수에 관계없이 목적지별로만 정책 관리
- 설정 단순화: 각 Waypoint는 자신의 네임스페이스 정책만 관리
🔸 선택적 L7 처리
- 필요시에만 배포: L7 기능이 필요한 서비스에만 Waypoint 배포
- 리소스 효율성: 불필요한 HTTP 파싱 오버헤드 제거
- 독립적 스케일링: 트래픽 패턴에 따라 Waypoint 독립 확장
🔸 고급 L7 기능
- 트래픽 분할: 카나리 배포, A/B 테스트 지원
- 인증/인가: JWT 토큰 검증, RBAC 정책 적용
- 복원력: 재시도, 서킷 브레이커, 타임아웃 설정
- 관찰성: 상세한 L7 메트릭 및 분산 트레이싱
🔸 성능 최적화
- HTTP/2 활용: Waypoint와 ztunnel 간 효율적 통신
- 연결 재사용: 지속적 연결을 통한 오버헤드 감소
- 지능형 라우팅: 헬스 체크 기반 동적 라우팅
4.1.3 사이드카 vs Ambient 트래픽 흐름 비교
기존 사이드카 모델과 Ambient Mesh의 트래픽 흐름을 비교해보겠습니다:
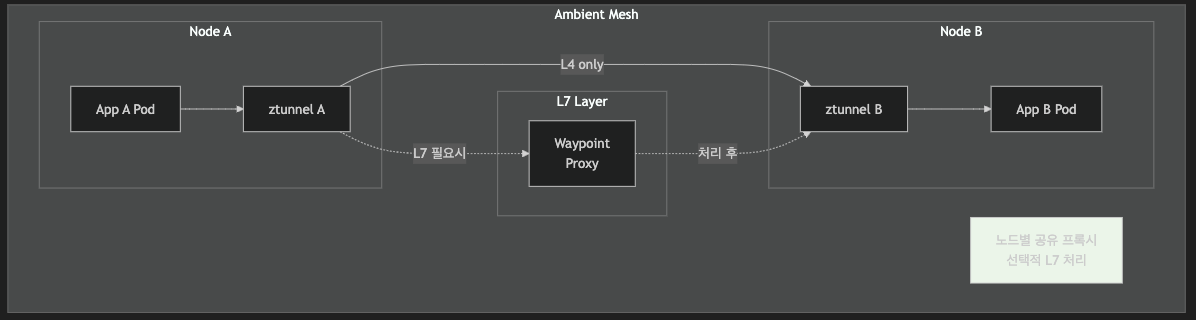
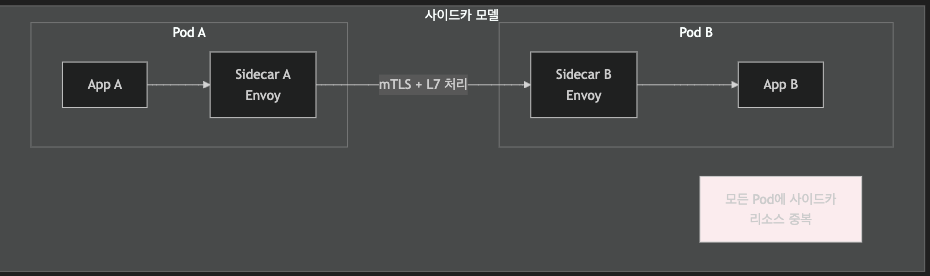
주요 차이점:
| 측면 | 사이드카 모델 | Ambient Mesh |
|---|---|---|
| 프록시 배치 | Pod별 개별 사이드카 | 노드별 공유 ztunnel |
| L7 처리 | 모든 사이드카에서 처리 | 필요시에만 Waypoint에서 처리 |
| 리소스 사용 | Pod 수에 비례 증가 | 노드 수에 비례 (훨씬 적음) |
| 정책 적용 | 소스 지향 (N² 문제) | 목적지 지향 (선형 확장) |
| 업그레이드 | 모든 Pod 재시작 | 독립적 컴포넌트 업그레이드 |
4.2 보안 모델 심화
4.2.1 계층별 보안 적용
L4 보안 (ztunnel):
  - SPIFFE 기반 워크로드 인증
  - 자동 mTLS 적용
  - 네트워크 정책 시행
  - 기본 접근 제어

L7 보안 (Waypoint):
  - JWT 토큰 검증
  - HTTP 헤더 기반 인가
  - 세밀한 경로별 정책
  - 고급 인증 통합
4.2.2 제로 트러스트 아키텍처
원칙:
  - 기본적으로 모든 트래픽 암호화
  - 워크로드 신원 기반 인증
  - 최소 권한 원칙 적용
  - 지속적인 검증

구현:
  - SPIFFE/SPIRE 통합
  - 자동 인증서 순환
  - 정책 기반 접근 제어
  - 실시간 위협 탐지
4.3 성능 최적화 전략
4.3.1 ztunnel 최적화
메모리 최적화:
  - Rust의 메모리 안전성 활용
  - 제로 카피 네트워킹
  - 효율적인 연결 풀링

CPU 최적화:
  - L7 처리 제거
  - 비동기 I/O 활용
  - 최적화된 패킷 처리
4.3.2 Waypoint 최적화
동적 스케일링:
  - 트래픽 기반 자동 확장
  - 리소스 사용량 모니터링
  - 예측적 스케일링

로드 밸런싱:
  - 지능형 트래픽 분산
  - 헬스 체크 통합
  - 장애 감지 및 복구
5. Ambient Mesh 실무 적용 가이드
5.1 마이그레이션 전략
5.1.1 점진적 마이그레이션
# 1단계: 개발 환경에서 테스트
kubectl label namespace dev-app istio.io/dataplane-mode=ambient

# 2단계: 스테이징 환경 적용
kubectl label namespace staging-app istio.io/dataplane-mode=ambient

# 3단계: 프로덕션 카나리 배포
kubectl label namespace prod-app-canary istio.io/dataplane-mode=ambient

# 4단계: 전체 프로덕션 적용
kubectl label namespace prod-app istio.io/dataplane-mode=ambient
5.1.2 호환성 확인
확인 사항:
  - Kubernetes 버전 (1.27+)
  - Istio 버전 (1.24+)
  - CNI 플러그인 호환성
  - 기존 정책 마이그레이션

테스트 항목:
  - 기본 연결성
  - mTLS 동작
  - 정책 적용
  - 성능 벤치마크
5.2 트러블슈팅 가이드
5.2.1 일반적인 문제 해결
# ztunnel 상태 확인
kubectl get pods -n istio-system -l app=ztunnel

# 워크로드 등록 확인
kubectl get pods -n ambient-demo -o yaml | grep istio.io/dataplane-mode

# 네트워크 정책 확인
kubectl describe networkpolicy -n ambient-demo
5.2.2 연결 문제 진단
# ztunnel 로그 분석
kubectl logs -n istio-system -l app=ztunnel | grep ERROR

# 인증서 상태 확인
kubectl exec -n istio-system daemonset/ztunnel -- \
  curl -s localhost:15000/certs | jq '.certificates[] | {uri, valid_from, valid_to}'

# 클러스터 상태 확인
kubectl exec -n istio-system daemonset/ztunnel -- \
  curl -s localhost:15000/clusters | grep HEALTHY
6. 결론 및 향후 전망
6.1 Ambient Mesh의 핵심 가치
Ambient Mesh는 서비스 메시 기술의 새로운 전환점을 제시합니다:
- 운영 단순화: 사이드카 주입 없이 즉시 서비스 메시 적용
- 리소스 효율성: 60-80% 메모리 절약, 70-85% CPU 절약
- 점진적 적용: L4 보안부터 시작해 필요시 L7 기능 추가
- 호환성: 기존 사이드카 모드와 완벽 호환
6.2 실무 적용 권장사항
적용 시나리오:
  권장:
    - 새로운 마이크로서비스 환경
    - 리소스 제약이 있는 환경
    - 운영 복잡성 감소가 필요한 경우
    - 점진적 서비스 메시 도입

신중 검토:
    - 복잡한 L7 정책이 많은 환경
    - 커스텀 Envoy 필터 사용
    - 레거시 애플리케이션 통합
6.3 향후 발전 방향
- 멀티클러스터 지원 강화: 클러스터 간 Ambient Mesh 통합
- VM 지원 확대: 가상머신 워크로드의 Ambient 통합
- 성능 최적화: eBPF 활용한 커널 레벨 최적화
- 보안 강화: 하드웨어 기반 신뢰 루트 통합
- 관찰성 향상: AI/ML 기반 이상 탐지 및 자동 복구
6.4 모범 사례
Ambient Mesh를 성공적으로 도입하기 위한 모범 사례:
- 단계적 접근: L4 보안부터 시작하여 점진적으로 L7 기능 추가
- 모니터링 강화: ztunnel과 Waypoint의 메트릭을 지속적으로 모니터링
- 정책 최적화: 목적지 지향 정책을 활용하여 확장성 확보
- 성능 테스트: 정기적인 성능 벤치마크로 최적화 포인트 식별
- 팀 교육: 개발팀과 운영팀의 Ambient Mesh 이해도 향상
Ambient Mesh는 서비스 메시의 미래를 제시하는 혁신적인 기술입니다. 기존 사이드카 모델의 한계를 극복하면서도 서비스 메시의 핵심 가치를 유지하는 이 기술은, 클라우드 네이티브 애플리케이션의 운영 복잡성을 크게 줄이고 리소스 효율성을 향상시킬 것입니다.
참고 자료