스프링 시큐리티 개념
- 애플리케이션의 인증, 인가 등의 보안 기능을 제공하는 스프링 하위 프로젝트
스프링 시큐리티 동작 구조
- 스프링 시큐리티는 서블릿 필터를 기반으로 동작
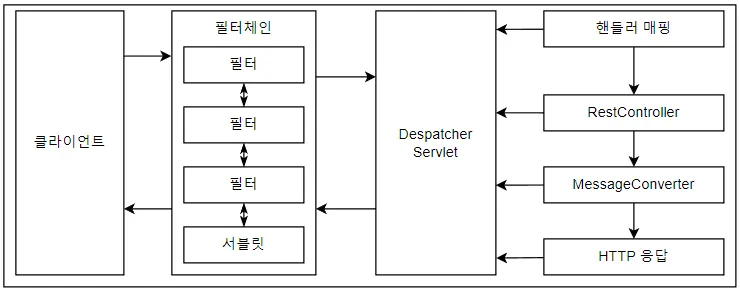
필터 체인은 서블릿 컨테이너에서 관리하는 ApplicationFilterChain을 의미한다
클라이언트에서 애플리케이션으로 요청을 보내면 서블릿 컨테이너는 URI를 확인해서 필터와 서블릿 매핑
스프링 시큐리티는 사용하고자 하는 필터체인을 서블릿 컨테이너의 필터 사이에서 동작 시키기 위해 DelegatingFilterProxy 사용
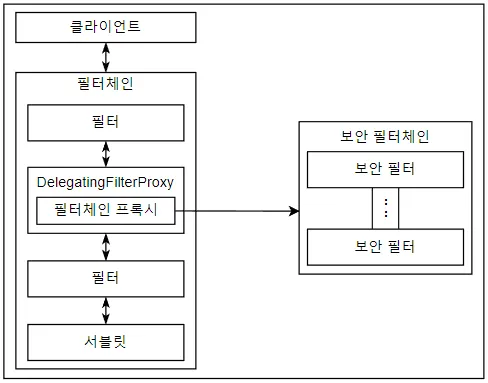
DelegatingFilterProxy 는 서블릿 컨테이너 생명 주기와 스프링 애플리케이션 컨텍스트 사이에서 다리 역할을 사용하는 구현체. 표준 서블릿 필터를 구현하고 있으며, 역할을 위임할 필터체인 프록시(FilterChainProxy)를 내부에 가지고 있다. 필터체인 프록시는 스프링 부트의 자동 설정에 의해 자동 생성
필터체인 프록시는 스프링 시큐리티에서 제공하는 필터로서 보안 필터체인(SecurityFilterChain)을 통해 많은 보안 필터를 사용할 수 있다. 필터체인 프록시에서 사용할 수 있는 보안 필터체인은 List 형식으로 담을 수 있게 설정돼 있어 URI 패턴에 따라 특정 보안 필터 체인을 선택해 사용하게 된다
보안 필터체인은 WebSecurityConfigurerAdapter 클래스를 상속 받아 설정할 수 있다
필터체인 프록시는 여러 보안 필터체인을 가질 수 있는데, 여러 보안 필터페인을 만들기 위해서는 WebSecurityConfigurerAdapter 클래스를 상속받은 클래스를 여러 개 생성하면 된다.
@Order 어노테이션으로 순서를 정할 수 있다
디폴트로 스프링 시큐리티에서는 SecurityFilterChain에서 사용하는 필터 중 UsernamePasswordAuthenticationFilter을 사용해 인증 처리
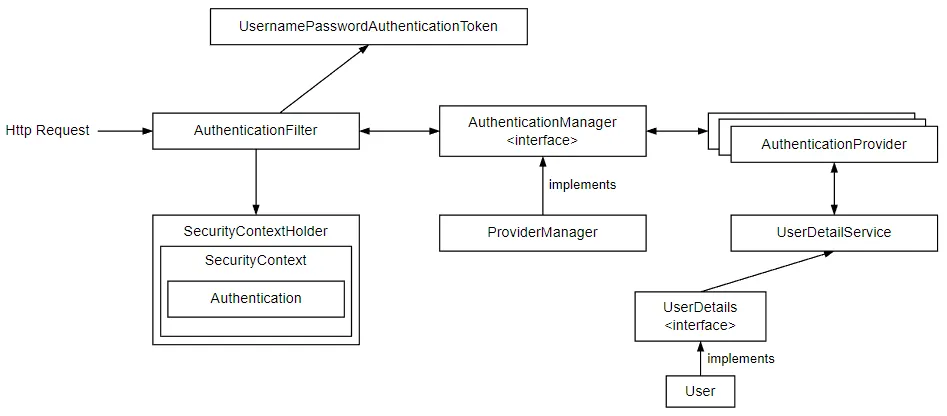
인증 수행 과정
- 클라이언트로부터 요청을 받으면 서블릿 필터에서
SecurityFilterChain으로 작업이 위임되고 그중UsernamePasswordAuthenticationFilter(위 그림에서AuthenticationFitler에 해당)에서 인증을 처리한다. AuthenticationFilter는 요청 객체(HttpServletRequest)에서username과password를 추출해서 토큰을 생성한다.- 그리고 나서
AuthenticationManager에게 토큰을 전달한다.AuthenticationManager는 인터페이스이며, 일반적으로 사용되는 구현체는ProviderManager이다. ProviderManager는 인증을 위해AuthenticationProvider로 토큰을 전달한다.AuthenticationProvider는 토큰의 정보를UserDetailsService에 전달한다.UserDetailsService는 전달받은 정보를 통해 데이터베이스에서 일치하는 사용자를 찾아UserDetails객체를 생성한다.- 생성된
UserDetails객체는AuthenticationProvider로 전달되며, 해당Provider에서 인증을 수행하고 성공하게 되면ProviderManager로 권한을 담은 토큰을 전달한다. ProviderManager는 검증된 토큰을AuthenticationFilter로 전달한다.AuthenticationFilter는 검증된 토큰을SecurityContextHolder에 있는SeucirytContext에 저장한다.