기술부채도 이제 AI에게 티켓처럼 던진다
기술부채도 이제 AI에게 티켓처럼 던진다
GitHub Agentic Autofix가 바꾸는 기술부채 처리 방식
프로젝트를 오래 운영하다 보면 이상하게 없어지지 않는 목록이 하나 있습니다.
Code Quality backlog입니다.
당장 장애를 만드는 버그는 아니지만 언젠가는 고쳐야 하는 코드들입니다.
중복 코드
불필요한 조건문
사용되지 않는 표현식
복잡도가 높은 함수
유지보수성이 떨어지는 코드
신뢰성 문제
CodeQL이나 각종 정적 분석 도구가 계속 문제를 찾아내지만 실제 프로젝트에서는 이런 finding이 빠르게 쌓입니다.
이유는 간단합니다.
급하지 않기 때문입니다.
신규 기능
   ↓
버그 수정
   ↓
긴급 배포
   ↓
성능 문제
   ↓
기술부채
항상 기술부채가 마지막으로 밀립니다.
그런데 GitHub가 9월 9일 공개한 Agentic Autofix는 이 오래된 흐름을 조금 다른 방식으로 바꾸기 시작했습니다.
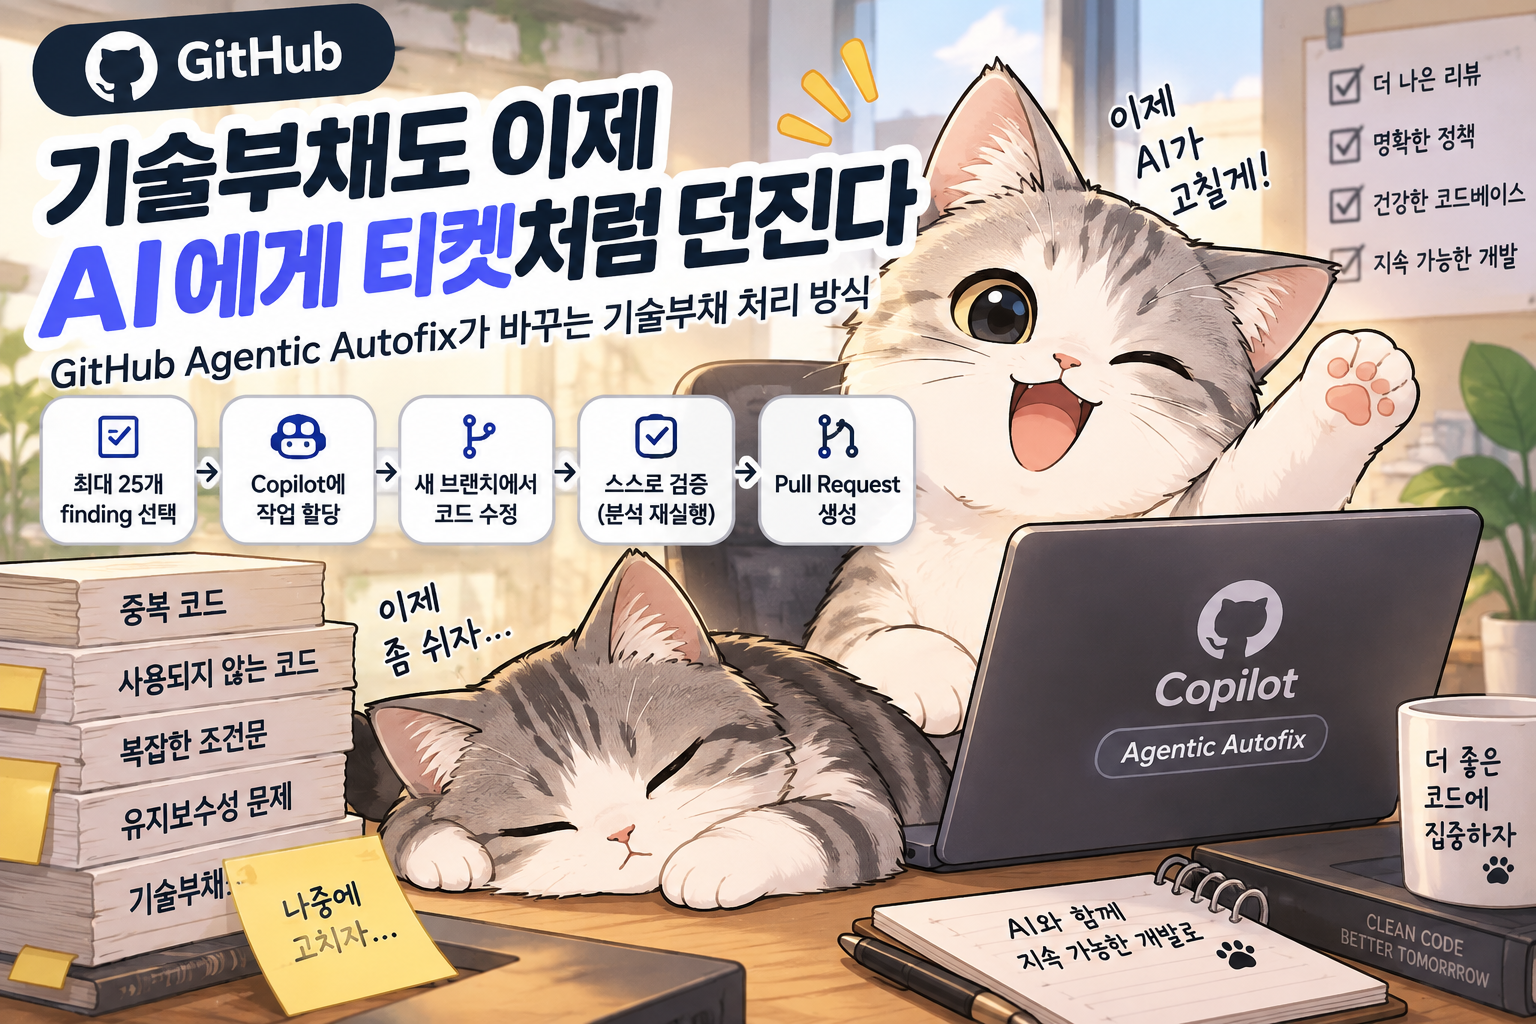
이제 Code Quality 화면에서 최대 25개의 finding을 한꺼번에 선택해서 Copilot에게 작업으로 넘길 수 있습니다.
그리고 Copilot은 단순히 수정 코드를 제안하는 데서 끝나지 않습니다.
Finding 선택
     ↓
Assign to Copilot
     ↓
Branch 생성
     ↓
코드 탐색
     ↓
수정
     ↓
검증
     ↓
Pull Request 생성
     ↓
Developer Review
기술부채를 하나씩 직접 처리하는 것이 아니라,
backlog 자체를 Agent의 작업 큐처럼 사용하는 방식입니다.
기존 Autofix와 뭐가 다른가
GitHub에는 이미 Copilot Autofix가 있었습니다.
Code Quality나 Code Scanning에서 문제가 발견되면 수정안을 생성해주는 기능입니다.
흐름은 대략 이런 형태였습니다.
Finding
   ↓
Generate Fix
   ↓
Suggested Change
   ↓
Developer 확인
   ↓
Commit
개발자 입장에서는 꽤 편하지만 본질적으로는 코드 수정 제안 기능에 가깝습니다.
Finding 하나를 보고 수정안을 생성하고, 개발자가 그 결과를 확인해서 적용합니다.
이번 Agentic Autofix는 작업 단위가 조금 다릅니다.
Finding
   ↓
Fix suggestion
이 아니라
Finding 묶음
   ↓
Agent Task
이 됩니다.
GitHub Code Quality 화면에서 최대 25개의 standard finding을 선택하고 Assign to Copilot을 누르면 하나의 remediation 작업으로 넘길 수 있습니다.
예를 들어 프로젝트에 이런 finding이 있다고 해보겠습니다.
Overwritten property     12
Expression has no effect  8
Redundant condition       5
총 25개를 선택해서 Agent에게 넘깁니다.
그다음부터는 Copilot이 작업을 진행합니다.
중요한 차이는 Agent가 코드베이스를 본다는 것
기존 Autofix는 문제가 발생한 코드 주변에서 수정안을 만드는 방식에 가까웠습니다.
Agentic Autofix는 Copilot Cloud Agent를 사용합니다.
따라서 필요한 경우 해당 파일 하나만 보는 것이 아니라 관련된 코드까지 탐색할 수 있습니다.
예를 들어 이런 코드가 있다고 해보겠습니다.
final class UserRepository {

    private let apiClient: APIClient

    init(apiClient: APIClient) {
        self.apiClient = apiClient
    }

    func fetchUser() async throws -> User {
        let result = try await apiClient.fetchUser()
        return result
    }
}
정적 분석에서는 단순한 코드 하나가 문제로 잡혔더라도 실제 수정에는 다른 요소가 영향을 줄 수 있습니다.
Protocol
Dependency
Test
Caller
Configuration
기존의 단순 fix generator라면 finding 주변 코드만 수정하기 쉽습니다.
Agent는 필요하면 Repository를 탐색하면서
이 코드는 어디에서 호출되는가?
이 타입을 사용하는 테스트가 있는가?
수정하면 다른 코드가 깨지는가?
같은 패턴이 다른 파일에도 존재하는가?
를 확인할 수 있습니다.
이 차이가 Autofix와 Agentic Autofix를 구분하는 핵심입니다.
수정한 다음에는 스스로 검증한다
Agentic Autofix에서 더 중요한 부분은 Validation입니다.
코드 생성 AI의 가장 큰 문제는 코드를 만드는 것 자체가 아니었습니다.
그 코드가 정말 맞는지 확인해야 한다는 것이 문제였습니다.
예전 AI Coding Workflow는 흔히 이랬습니다.
Developer
   ↓
AI에게 수정 요청
   ↓
코드 생성
   ↓
Developer가 Build
   ↓
Error
   ↓
다시 AI
Agentic Workflow에서는 이 반복 일부를 Agent가 가져갑니다.
Agent
 ↓
Analyze
 ↓
Modify
 ↓
Validate
 ↓
Problem?
 ├─ Yes → 다시 수정
 │
 └─ No → Pull Request
GitHub의 Agentic Autofix는 변경한 내용을 검증한 뒤 Pull Request를 생성합니다.
Code scanning alert의 경우에는 원래 문제를 찾았던 분석을 다시 실행해서 실제로 alert가 사라졌는지 확인하는 방식도 사용됩니다.
즉 목표가
“코드를 수정했다.”
가 아니라
“finding을 해결했다.”
로 달라집니다.
이 차이는 생각보다 큽니다.
이제 finding 하나와 finding 25개의 Workflow가 같다
이번 변경에서 눈에 띄는 UI 변화도 있습니다.
기존의 개별 finding용 Generate fix 흐름이 Assign to Copilot으로 통합됐습니다.
따라서 하나의 finding을 처리하든 25개를 처리하든 기본 흐름은 같습니다.
1 Finding
    ↓
Assign to Copilot
또는
25 Findings
     ↓
Assign to Copilot
입니다.
이런 구조가 중요한 이유는 AI 기능을 별도의 도구처럼 사용하지 않아도 되기 때문입니다.
기존에는
Code Quality
      ↓
Finding 확인
      ↓
IDE 이동
      ↓
코드 찾기
      ↓
AI에게 설명
      ↓
수정
과정이 필요했다면,
이제 Finding 자체가 Agent Task가 됩니다.
Code Quality Finding
        =
   Agent Ticket
에 가까워지는 것입니다.
기술부채 관리에서 가장 비싼 것은 수정 코드가 아니다
기술부채를 직접 수정해보면 실제로 시간을 많이 쓰는 곳은 몇 줄의 코드를 변경하는 부분이 아닙니다.
오히려 이런 과정에서 시간이 많이 듭니다.
어떤 finding부터 고칠지 찾기

↓

관련 코드 확인

↓

영향 범위 파악

↓

수정

↓

테스트

↓

PR 작성

↓

리뷰
특히 오래된 Repository에서는 첫 번째와 두 번째 단계가 훨씬 어렵습니다.
몇 년 전에 작성된 코드의 warning 하나를 수정하려고 파일을 열었는데,
왜 이렇게 작성했지?부터 시작하는 경우도 많습니다.
그리고 결국
나중에 하자가 됩니다.
Agentic Autofix가 줄이려는 부분은 바로 이 작업 비용입니다.
Developer가 직접 finding마다 Context를 다시 만드는 대신,
Finding
+
Repository Context
+
Analysis Result
를 Agent에게 넘깁니다.
이게 반복되면 기술부채 처리 방식 자체가 달라질 수 있습니다.
Technical Debt Backlog가 Agent Queue로 바뀐다
기존 기술부채 관리 방식은 보통 이렇습니다.
Static Analysis
      ↓
Finding
      ↓
Jira Ticket
      ↓
Backlog
      ↓
Sprint 여유?
      ↓
Developer Assign
      ↓
Fix
문제는 Sprint 여유?에서 대부분 멈춘다는 것입니다.
Agent가 이 과정에 들어오면 흐름이 달라집니다.
Code Quality
     ↓
Finding
     ↓
Select
     ↓
Assign to Copilot
     ↓
Agent Fix
     ↓
Pull Request
     ↓
Human Review
즉 개발자의 시작점이
Issue에서
Pull Request쪽으로 이동합니다.
사람이 문제를 직접 수정하는 것이 아니라,
Agent가 만든 해결안을 검토하는 것부터 업무가 시작되는 구조입니다.
그렇다고 25개를 무조건 한꺼번에 넘기면 될까
여기서 실무적으로 중요한 부분이 있습니다.
25개를 처리할 수 있다고 해서 항상 25개를 한 번에 넘기는 것이 좋은 것은 아닙니다.
예를 들어 이런 두 묶음은 성격이 다릅니다.
Batch A

Expression has no effect
Redundant condition
Unused assignment
서로 비교적 독립적입니다.
반면
Batch B

Authentication
Session management
Database transaction
Concurrency
처럼 서로 다른 영역에 걸쳐 있는 finding은 하나의 PR로 묶으면 오히려 리뷰하기 어려워질 수 있습니다.
Agent가 많은 코드를 수정할수록 중요한 것은 결국 Reviewability입니다.
따라서 실제 팀에서는 finding을
Rule
Module
Feature
Risk
단위로 묶는 방식이 더 현실적일 수 있습니다.
예를 들어
Networking 관련 12개또는
동일한 CodeQL Rule 20개처럼 만드는 방식입니다.
AI가 많은 코드를 수정할 수 있게 될수록 PR을 작게 유지하는 원칙은 오히려 더 중요해질 수 있습니다.
이제 사람의 역할은 Fix보다 Policy 쪽으로 이동한다
Agentic Autofix가 흥미로운 이유는 단순히 개발 시간을 줄여주기 때문만은 아닙니다.
개발자의 역할이 조금 달라지기 때문입니다.
기존에는
Developer

Finding 확인
코드 분석
수정
테스트
PR 작성
을 했다면 Agent가 들어온 뒤에는
Agent

코드 분석
수정
검증
PR 작성
을 맡을 수 있습니다.
그렇다면 Developer가 더 많이 봐야 하는 것은 이런 부분입니다.
이 finding은 실제 문제인가?

이 수정 범위가 적절한가?

Architecture를 훼손하지 않았는가?

테스트가 충분한가?

이 PR을 Merge해도 되는가?
즉
Implementation
비중이 줄고
Review + Policy
비중이 올라갑니다.
Quality Gate가 더 중요해지는 이유
Agent가 많은 코드를 자동으로 수정하는 환경에서는 CI가 더욱 중요해집니다.
사람이 직접 작성한 코드라면 개발자가 어느 정도 변경 의도를 알고 있습니다.
하지만 Agent가 만든 PR은 다릅니다.
따라서 Merge 조건을 더 명확하게 만들어야 합니다.
Agent PR
   ↓
Build
   ↓
Unit Test
   ↓
Integration Test
   ↓
CodeQL
   ↓
Code Coverage
   ↓
Review
   ↓
Merge
앞으로 좋은 Agent Workflow를 만드는 핵심은 Agent에게
“코드를 잘 만들어.”
라고 하는 것이 아니라
“이 조건을 통과해야 작업이 완료된 것이다.”
라고 정의하는 데 있을 가능성이 큽니다.
AI Coding에서도 결국 중요한 것은 Done의 정의입니다.
Agent가 기술부채를 만들고 Agent가 기술부채를 갚는 구조
여기서 조금 재미있는 상황도 생깁니다.
AI Coding Agent가 빠르게 코드를 생성하면서 개발 속도가 올라가고 있습니다.
하지만 코드 생산량이 늘어나면 Quality Issue도 같이 증가할 가능성이 있습니다.
AI Code Generation ↑
        ↓
Code Volume ↑
        ↓
Quality Finding ↑
그러면 다시 AI가 이를 수정합니다.
AI가 코드 생성
      ↓
Code Quality 분석
      ↓
Finding 발생
      ↓
AI Agent가 수정
결국 이런 Loop가 만들어질 수 있습니다.
          ┌─────────────┐
          │ Coding Agent│
          └──────┬──────┘
                 ↓
               Code
                 ↓
        ┌────────────────┐
        │ Quality Analysis│
        └───────┬────────┘
                ↓
             Finding
                ↓
        ┌────────────────┐
        │ Remediation Agent│
        └───────┬────────┘
                ↓
               PR
그래서 앞으로 중요한 것은 AI가 코드를 얼마나 많이 작성하는지가 아닐 수 있습니다.
AI가 생성한 코드를 어떤 시스템으로 통제하느냐가 더 중요해집니다.
지금 당장 모든 프로젝트에서 쓸 수 있는 것은 아니다
이번 기능에는 몇 가지 조건이 있습니다.
GitHub Code Quality가 활성화된 Repository에서 사용할 수 있고, 현재 GitHub Team과 GitHub Enterprise Cloud 환경을 대상으로 제공됩니다.
또 Agentic Autofix로 Copilot에게 작업을 할당하면 AI Credit을 사용합니다.
현재 Code Quality backlog의 Agentic Autofix는 Public Preview이기 때문에 Workflow나 세부 동작은 이후 변경될 가능성도 있습니다.
따라서 당장 기존 정적 분석 시스템을 전부 대체한다고 보기보다는,
GitHub가 Code Quality와 Copilot Agent를 어떤 방향으로 결합하려는지 보여주는 기능
으로 보는 편이 맞습니다.
SonarQube 같은 기존 품질 도구가 없어지는 것은 아니다
이 기능을 보고
이제 SonarQube나 기존 정적 분석이 필요 없어지는 건가?라고 생각할 수도 있습니다.
하지만 역할은 다릅니다.
정적 분석기의 역할은 계속 중요합니다.
Analyzer
    ↓
Problem Detection
Agent가 담당하는 것은 그다음입니다.
Problem
   ↓
Remediation
즉 경쟁 관계보다는 이런 구조에 가깝습니다.
Static Analysis
CodeQL
Quality Rule
      ↓
   Finding
      ↓
AI Remediation Agent
      ↓
 Pull Request
앞으로 중요한 변화는 Detection의 자동화보다 Remediation의 자동화일 가능성이 큽니다.
기술부채도 이제 사람이 직접 잡으러 다니지 않는다
지금까지 AI Coding 도구는 대부분 새 코드를 만드는 곳에 집중했습니다.
Feature 생성
Test 생성
Refactoring
Documentation
하지만 실제 프로젝트에서는 새 코드를 만드는 것만큼 오래된 코드를 관리하는 일이 중요합니다.
이번 Agentic Autofix는 AI Agent의 역할이
Create Code에서
Maintain Code로 확장되고 있다는 점에서 의미가 있습니다.
그리고 이 변화가 계속된다면 기술부채 관리도 지금과 상당히 다른 모습이 될 수 있습니다.
예전에는 backlog를 열고 개발자가 하나씩 가져갔습니다.
앞으로는
25 Findings 선택
        ↓
Assign to Copilot
        ↓
잠시 후 Pull Request
가 자연스러운 Workflow가 될 수도 있습니다.
그때 개발자가 해야 할 일은 코드를 한 줄씩 수정하는 것보다,
어떤 작업을 Agent에게 맡기고 어떤 기준을 통과해야 Merge할 것인지 결정하는 일에 더 가까워질 겁니다.
결국 Agentic Autofix에서 눈여겨볼 부분은 25개를 한꺼번에 고쳐준다는 기능 자체가 아닙니다.
더 큰 변화는 이것입니다.
기술부채가 개발자의 작업 목록에서 Agent의 작업 큐로 이동하기 시작했다.
AI Coding Agent가 코드 생성을 넘어 유지보수 영역까지 들어오기 시작했다는 신호로 볼 만합니다.
참고자료
-
GitHub Changelog — Remediate Code Quality findings with agentic autofix
2026년 9월 9일 공개된 Agentic Autofix 공식 발표입니다. Code Quality에서 최대 25개의 finding을 한 번에 Copilot에 할당하고, 별도 branch에서 수정·검증한 뒤 Pull Request를 생성하는 전체 흐름을 확인할 수 있습니다.
GitHub Agentic Autofix 공식 발표 -
GitHub Docs — Code Quality
Code Quality finding과 remediation workflow, Copilot을 이용한 수정 흐름을 확인할 수 있습니다.
GitHub Code Quality 공식 문서 -
GitHub Docs — Autofix for Code Scanning
Code Scanning Alert에서 Copilot Autofix와 Agentic Autofix가 어떻게 동작하는지 확인할 수 있습니다.
GitHub Code Scanning Autofix 공식 문서
공식 자료 기준으로 보면, 이번 변화의 핵심은 단순히 AI가 수정 코드를 추천하는 것이 아니라 finding 자체를 Copilot Agent의 작업으로 넘길 수 있게 됐다는 점입니다.
Code Quality에서는 최대 25개의 finding을 하나의 작업으로 묶어 Copilot에 할당할 수 있고, Agent가 별도 branch에서 수정과 검증을 수행한 뒤 사람이 검토할 Pull Request를 생성합니다.
기술부채 관리도 점점
Finding
   ↓
Developer Fix
에서
Finding
   ↓
Agent Remediation
   ↓
Pull Request
   ↓
Human Review
구조로 이동하고 있습니다.
따라서 실제 팀에서는 Agent에게 얼마나 많은 코드를 맡길 수 있는가보다 CI, Test, Review, Quality Gate를 어떻게 정의할 것인가가 더 중요해질 가능성이 큽니다.