서블릿 필터 소개
서블릿 필터가 왜 필요할까?
로그인 하지 않은 사용자가 상품 관리 URL을 직접 호출하면, 상품 관리 화면에 들어갈 수 있다. ( http://localhost:8080/items )
애플리케이션의 여러 로직에서 공통으로 관심있는 것을 공통 관심사라고 하고, 여기서 등록, 수정, 삭제, 조회 등등 여러 로직에서 공통으로 인증에 대해서 관심을 가지고 있다.
이러한 공통 관심사가 웹과 관련이 되어 있다면, 스프링 인터셉터를 사용하는 것이 좋다. 웹과 관련된 공통 관심사를 처리할 때는 HTTP의 헤더나 URL의 정보들이 필요한데, 서블릿 필터나 스프링 인터셉터는 HttpServletRequest 를 제공한다.
서블릿 필터 소개
필터는 서블릿이 지원하는 수문장 역할을 한다.
-
필터의 흐름
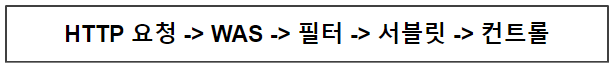 필터를 적용하면, 필터가 호출된 다음에 서블릿이 호출이 된다. 그래서 모든 고객의 요청 로그를 남기는 요구사항이 있다면, 필터를 사용하면 된다.
참고로 필터는 특정 URL 패턴에 적용할 수 있다. (/*)이라고 하면, 모든 요청에 필터가 적용된다. -
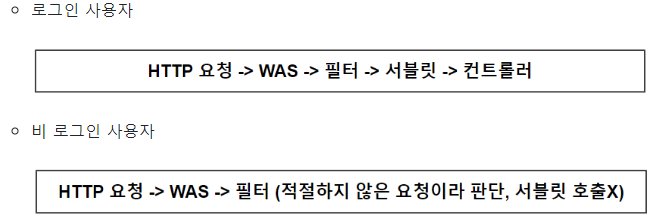
필터 제한
필터에서 적절하지 않은 요청이라고 판단하면, 거기에서 끝낼 수 있다. 로그인 여부를 체크하기 적절하다.
-
필터 체인
 필터는 체인으로 구성되는데, 중간에 필터를 자유롭게 추가할 수 있다. 예를 들어, 로그를 남기는 필터를 먼저 적용하고, 다음에 로그인 여부를 체크하는 필터를 만들 수 있다.
-
필터 인터페이스
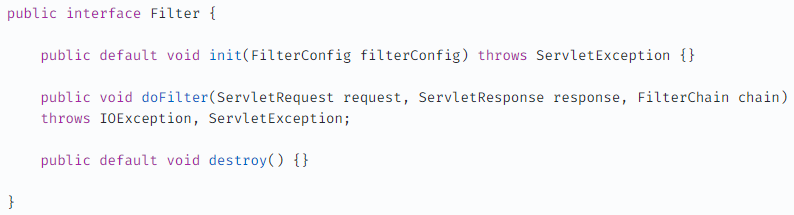
필터 인터페이스를 구현하고, 등록하면 서블릿 컨테이너가 필터를 싱글톤 객체로 생성하고 관리한다.
init():필터 초기화 메서드, 서블릿 컨테이너가 생성될 때 호출된다.
doFilter():고객의 요청이 올 때 마다 해당 메서드가 호출된다. 여기에 필터의 로직을 구현하면 된다.
destroy(): 필터 종료 메서드, 서블릿 컨테이너가 종료될 때 호출된다.
서블릿 필터 - 요청 로그
필터가 정말 수문장 역할을 하는지 확인해보기 위해, 가장 단순한 필터인 모든 요청을 로그로 남기는 필터를 개발하고 적용해보자
LogFilter 생성
@Slf4j
public class LogFilter implements Filter {
    @Override
    public void init(FilterConfig filterConfig) throws ServletException {
       log.info("log filter init");
    }

    @Override
    public void doFilter(ServletRequest request, ServletResponse response, FilterChain filterChain) throws IOException, ServletException {
        log.info("log filter doFilter");
        HttpServletRequest httpRequest = (HttpServletRequest) request;
        String requestURI = httpRequest.getRequestURI();
        String uuid = UUID.randomUUID().toString();

        try{
            log.info("REQUEST [{}][{}]", uuid, requestURI);
            filterChain.doFilter(request,response);
        }catch (Exception e){
            throw e;
        }finally {
            log.info("RESPONSE [{}][{}]", uuid, requestURI);
        }

    }
    @Override
    public void destroy() {
        log.info("log filter destory");
    }

}
HttpServletRequest httpRequest = (HttpServletRequest) request;:
ServletRequest를 HttpServletRequest로 캐스팅하여 HTTP 요청에 관련된 기능을 사용할 수 있도록 한다.String requestURI = httpRequest.getRequestURI();:
현재 요청의 URI(Uniform Resource Identifier)를 가져온다.
이는 클라이언트가 서버에게 요청한 자원의 경로를 나타낸다.filterChain.doFilter(request, response)을 호출하여 다음 필터로 요청을 전달한다.
WebConfig - 필터 설정
@Configuration
public class webConfig {

    @Bean
    public FilterRegistrationBean logFilter(){
        FilterRegistrationBean<Filter> filterRegistrationBean = new FilterRegistrationBean<>();
        filterRegistrationBean.setFilter(new LogFilter());
        filterRegistrationBean.setOrder(1);
        filterRegistrationBean.addUrlPatterns("/*");

        return filterRegistrationBean;
    }
}FilterRegistrationBean은 Spring에서 제공하는 필터 등록을 위한 편리한 클래스setOrder(1): 여러 필터가 등록되어 있을 때, 필터 순서를 설정한다. 작은 숫자가 우선 순위가 높음을 의미한다.addUrlPatterns("/*"): 필터가 적용될 URL 패턴을 지정 (여기서는 모든 URL에 대해 필터가 적용되도록"/*"를 사용
실행 결과
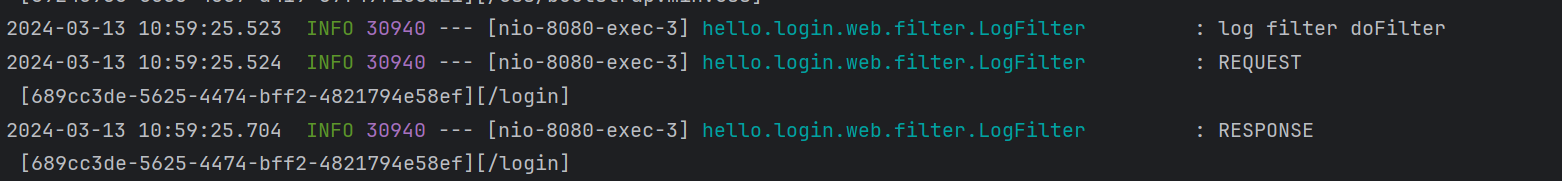
로직 분석(LogFilter)
public class logFilter implements Filter{}: 필터를 사용하려면, 필터 인터페이스를 구현해야 한다.doFilter(ServletRequest request, ServletResponse response, FilterChain chain): HTTP 요청이 오면doFilterrk ghcnfehlsek
:ServletRequest request 는 HTTP 요청이 아닌 경우까지 고려해서 만든 인터페이스이다.
--> 따라서 HTTP를 사용하면HttpServletRequest httpRequest = (HttpServletRequest) request;와 같이 다운 캐스팅 하면 된다.String uuid = UUID.randomUUID().toString(): HTTP 요청을 구부하기 위해 요청당 임의의uuid를 생성해둔다.info("REQUEST [{}][{}]", uuid, requestURI): uuid 와 requestURI 를 출력한다.chain.doFilter(response,request): 다음 필터가 있으면, 필터를 호출하고, 필터가 없으면 서블릿을 호출한다. 만약, 로직을 호출하지 않으면 다음 단계로 진행되지 않는다.
로직 분석 (WebConfig)
- 필터를 등록하는 방법은 여러가지지만 스프링 부트를 사용하려면,
FilterRegistrationBean을 사용해서 등록하면 된다. setFilter(new LogFilter()): 등록할 필터를 지정한다.setOrder(): 필터는 체인으로 동작한다. 따라서 순서가 필요하다. 낮을수록 먼저 동작한다.addUrlPatterns("/*"): 필터를 적용할 URL 패턴을 지정한다. 한번에 여러 패턴을 지정할 수 있다.
서블릿 필터 - 인증 체크
로그인 되지 않은 사용자는 상품 관리 뿐만 아니라, 미래에 개발될 페이지에도 접근하지 못하도록 하자
LoginCheckFilter
@Slf4j
public class LoginCheckFilter implements Filter {

    private static final String[] whiteList = {"/", "/members/add","/login","/logout","/css/*"};

    @Override
    public void doFilter(ServletRequest request, ServletResponse response,
                         FilterChain filterChain) throws IOException, ServletException {
        HttpServletRequest httpRequest = (HttpServletRequest) request;
        String requestURI = httpRequest.getRequestURI();
        HttpServletResponse httpResponse = (HttpServletResponse) response;

        try{
            log.info("인증 체크 필터 시작 {}",requestURI);

            if(isLoginCheckPath(requestURI)){
                log.info("인증 체크 로직 실행 {}", requestURI);

                HttpSession session = httpRequest.getSession(false);
                if(session == null || session.getAttribute(SessionConst.LOGIN_MEMBER)==null){
                    log.info("미인증 사용자 요청 {}",requestURI);
                    httpResponse.sendRedirect("/login?redirectURL=" + requestURI);
                    return;
                }
            }
            filterChain.doFilter(request,response);
        }catch (Exception e){
            throw e;
        }finally {
            log.info("인증 체크 필터 종료 {}",request);
        }
    }

    private boolean isLoginCheckPath(String requestURI){
        return !PatternMatchUtils.simpleMatch(whiteList,requestURI);
    }

}
private static final String[] whiteList = {"/", "/members/add","/login","/logout","/css/*"}: 인증 체크를 거치지 않고 접근을 허용한다.isLoginCheckPath: 주어진requestURI가whiteList에 포함된 경로와 매칭이 되지 않는지를 확인한다.if(session == null || session.getAttribute(SessionConst.LOGIN_MEMBER) == null): 세션이 없거나, "LOGIN_MEMBER" 속성이 없는 경우, 즉, 로그인되지 않은 상태라면,httpResponse.sendRedirect("/login?redirectURL=" + requestURI): 로그인 페이지로 리다이렉트하며, 현재 요청한 URL을redirectURL파라미터로 함께 전달한다.
WebConfig - loginCheckFilter() 추가
@Bean
    public FilterRegistrationBean logCheckFilter(){
        FilterRegistrationBean<Filter> filterRegistrationBean = new FilterRegistrationBean<>();
        filterRegistrationBean.setFilter(new LoginCheckFilter());
        filterRegistrationBean.setOrder(2);
        filterRegistrationBean.addUrlPatterns("/*");

        return filterRegistrationBean;
    }
실행 결과 (비 로그인 상태에서 https://localhost:8080/items 접근 시)
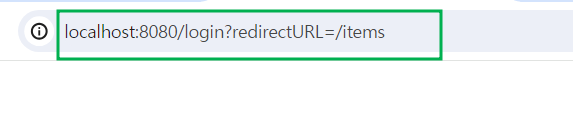
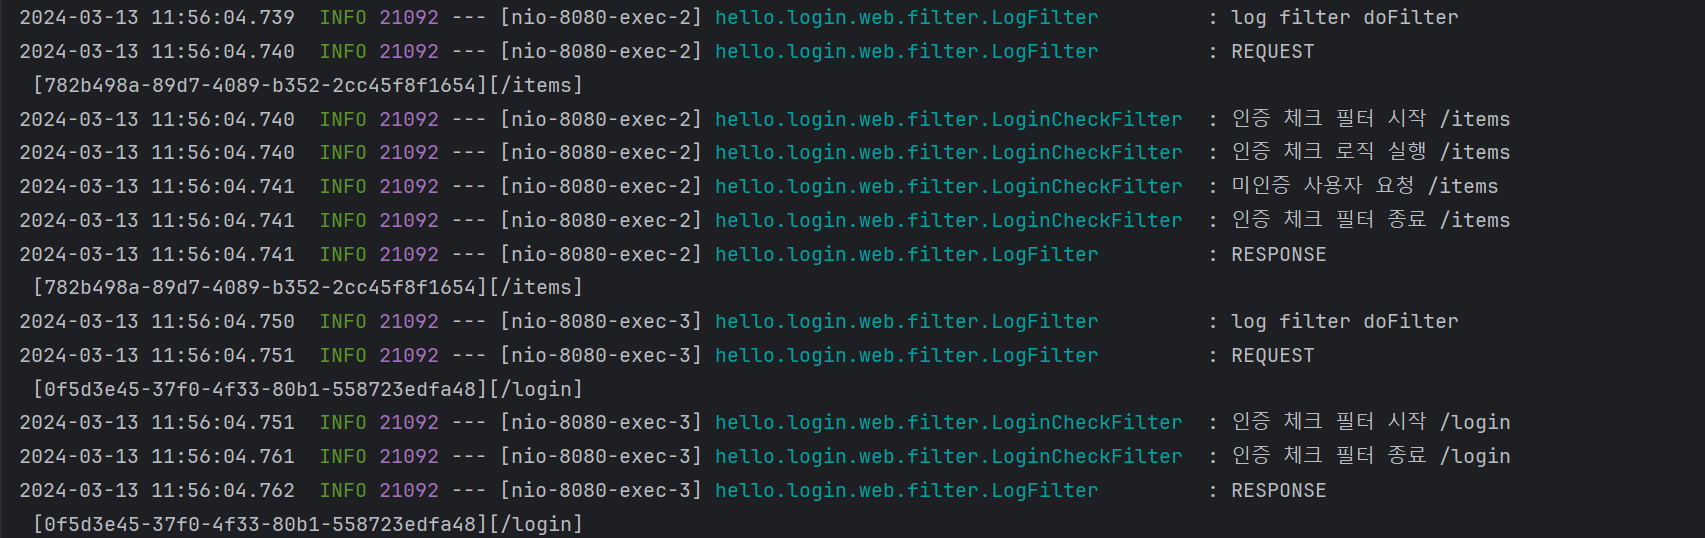
- 홈 화면에서 직접 상품 관리 URL 경로를 호출했다.
- 따라서 LoginCheckFilter에서 정상적으로 걸러져서, 로그인 페이지로 리다이렉트 되었다. (그리고 URL 쿼리 파라미터에 처음 요청한 URL 경로가 나오는 것을 확인할 수 있다. (http://localhost:8080/login?redirectURL=/items)
- 로그를 보면, 필터 우선순위에 맞게 LogFilter -> LoginCheckFilter 순으로 실행된 것을 확인할 수 있다.
로직 분석 - LoginCheckFilter
whitelist = {"/", "/members/add", "/login", "/logout","/css/*"}: 인증 필터를 적용해도, 홈, 회원가입, 로그인 화면, css와 같은 리소스에는 접근할 수 있어야 한다. --> 화이트 리스트를 제외한 나머지 모든 경로에는 인증 체크 로직을 적용한다.httpResponse.sendRedirect("/login?redirectURL=" + requestURI): 미인증 사용자는 로그인 화면으로 리다이렉트 한다. 또한 로그인 인증이 끝나면 원래 있던 경로로 돌아가게 해준다
로직 분석 - WebConfig (loginCheckFilter())
setFilter(new LoginCheckFilter()): 로그인 필터를 등록한다.setOrder(2): 순서를 2번으로 잡았다. 로그 필터 다음에 로그인 필터가 적용된다.addUrlPatterns("/*"): 모든 요청에 로그인 필터를 적용한다.
이제 로그인에 성공하면 처음 요청한 URL로 이동하는 기능을 개발해보자
LoginController - loginV4()
@PostMapping("/login")
    public String loginV4(@Validated @ModelAttribute LoginForm form,
                          BindingResult bindingResult, HttpServletRequest request,
                          @RequestParam(defaultValue = "/") String redirectURL){
        if(bindingResult.hasErrors()){
            return "login/loginForm";
        }
        Member loginMember = loginService.login(form.getLoginId(), form.getPassword());
        if(loginMember == null){
            bindingResult.reject("loginFail", "아이디 또는 비밀번호가 맞지 않습니다.");
            return "login/loginForm";
        }
        //로그인 성공 처리
        //세션이 있으면, 세션 반환, 없으면 신규 세션을 생성
        HttpSession session = request.getSession();
        //세션에 로그인 회원 정보 보관
        session.setAttribute(SessionConst.LOGIN_MEMBER,loginMember);

        return "redirect:" + redirectURL;
    }
@RequestParam(defaultValue = "/") String redirectURL: redirectURL이라는 요청 파라미터를 받는다. 만약 해당 파라미터가 없다면 기본값으로 "/"를 사용한다. 이 파라미터는 로그인 후에 사용자를 리다이렉트할 URL을 나타낸다.
스프링 인터셉터 - 소개
스프링 인터셉터도 서블릿 필터와 같이 웹과 관련된 공통 관심 사항을 효과적으로 해결할 수 있는 기술이다. 서블릿 필터가 서블릿이 제겅하는 기술이라면, 스프링 인터셉터는 스프링 MVX가 제공하는 기술이다
스프링 인터셉터 흐름

- 스프링 인터셉터는 디스패치 서블릿과 컨트롤러 사이에서 컨트롤러 호출 직전에 호출된다
- 스프링 인터셉터는 스프링 MVC가 제공하는 기능이기 떄문에, 결국 디스패치 서블릿 이후에 등장하게 된다.
스프링 MVC의 시작점이 디스패처 서블릿이라고 생각하면 된다 - 스프링 인터셉터에도 URL 패턴을 적용할 수 있는데, 서블릿 URL 패던과는 다르고, 매우 정밀하게 설정할 수 있다.
스프링 인터셉터 제한
인터셉터에서 적절하지 않은 요청이라고 판단하면, 거기에서 끝을 낼 수도 있다. 그래서 로그인 여부를 체크하기 적절하다.
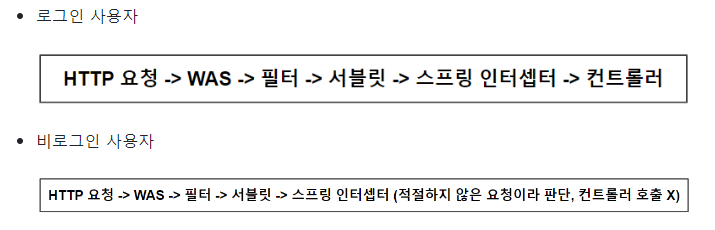
스프링 인터셉터 체인

- 스프링 인터셉터는 체인으로 구성되는데, 중간에 인터셉터를 자유롭게 추가할 수 있다. 예를 들어서 로그를 남기는 인터셉터를 먼저 적용하고, 그 다음에 로그인 여부를 체크하는 인터셉터를 만들 수 있다.
스프링 인터셉터 인터페이스
- 스프링 인터셉터를 사용하려면,
HandlerIntercepteor인터페이스를 구현하면 된다
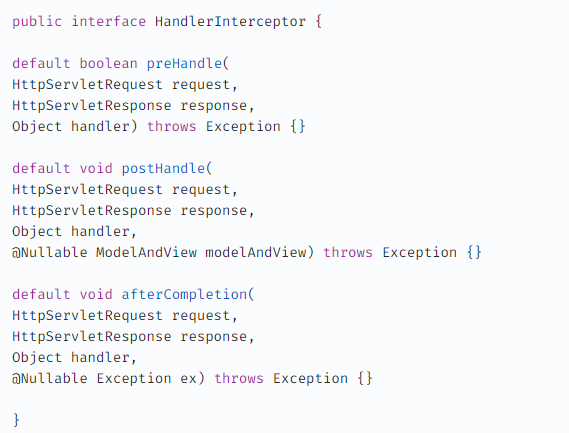
- 서블릿 필터의 경우 단순하게 doFilter() 하나만 제공된다. 인터셉터는 컨트롤러 호출 전( preHandle ), 호출 후( postHandle ), 요청 완료 이후( afterCompletion )와 같이 단계적으로 잘 세분화 되어 있다.
- 서블릿 필터의 경우 단순히 request , response 만 제공했지만, 인터셉터는 어떤 컨트롤러( handler )가 호출되는지 호출 정보도 받을 수 있다. 그리고 어떤 modelAndView 가 반환되는지 응답 정보도 받을 수 있다.
스프링 인터셉터 호출 흐름
정상 흐름
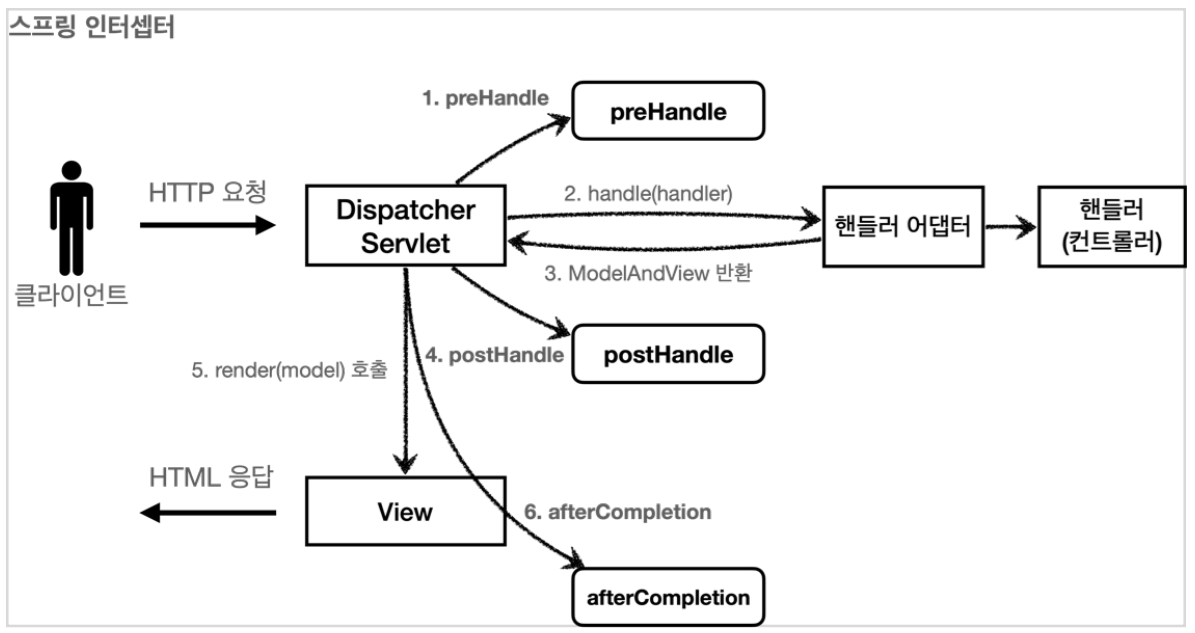
- preHandle : 컨트롤러 호출 전에 호출된다. (더 정확히는 핸들러 어댑터 호출 전에 호출된다.)
preHandle 의 응답값이 true 이면 다음으로 진행하고, false 이면 더는 진행하지 않는다. - false 인 경우 나머지 인터셉터는 물론이고, 핸들러 어댑터도 호출되지 않는다. 그림에서 1번에서 끝이 나버린다.
- postHandle : 컨트롤러 호출 후에 호출된다. (더 정확히는 핸들러 어댑터 호출 후에 호출된다.)
- afterCompletion : 뷰가 렌더링 된 이후에 호출된다.
스프링 인터셉터 예외 상황
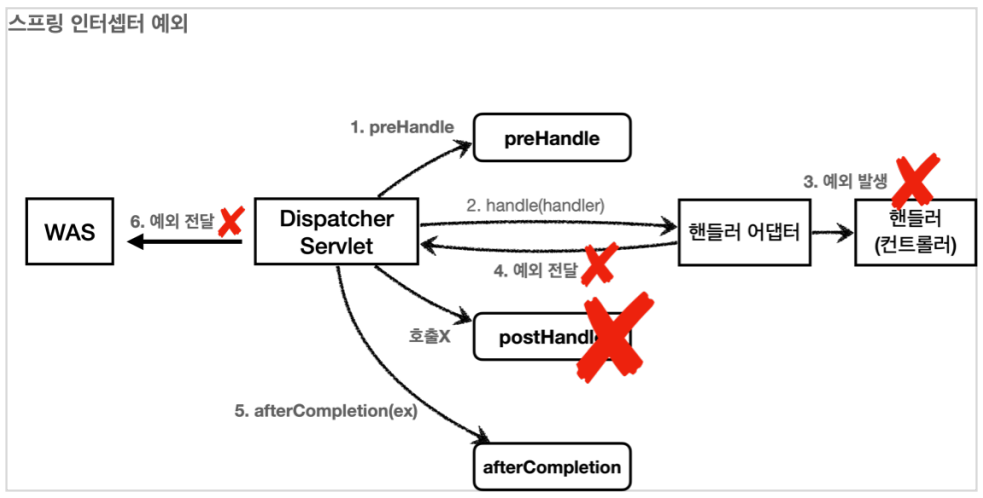 예외가 발생시
- preHandle : 컨트롤러 호출 전에 호출된다.
- postHandle : 컨트롤러에서 예외가 발생하면 postHandle 은 호출되지 않는다
- afterCompletion : afterCompletion 은 항상 호출된다. 이 경우 예외(ex)를 파라미터로 받아서 어떤 예외가 발생했는지 로그로 출력할 수 있다.
afterCompletion은 예외가 발생해도 호출된다.
- 예외가 발생하면 postHandle() 는 호출되지 않으므로 예외와 무관하게 공통 처리를 하려면 afterCompletion() 을 사용해야 한다.
- 예외가 발생하면 afterCompletion() 에 예외 정보(ex)가 포함된다.
- (참고) 예외가 발생하지 않은 정상 흐름일 경우 예외 정보(ex) 가 null로 넘어가고, 예외가 발생했을 때만 예외 정보(ex)가 넘어온다.
스프링 인터셉터 - 요청 로그
LogInterceptor - 요청 로그 인터셉터
@Slf4j
public class LogInterceptor implements HandlerInterceptor {
    public static final String LOG_ID = "lodId";

    @Override
    public boolean preHandle(HttpServletRequest request, HttpServletResponse response, Object handler) throws Exception {
        String requestURI = request.getRequestURI();
        String uuid = UUID.randomUUID().toString();

        request.setAttribute(LOG_ID,uuid);

        if(handler instanceof HandlerMethod){
            HandlerMethod hm = (HandlerMethod) handler;
        }
        log.info("REQUEST [{}][{}][{}]", uuid, requestURI,handler);
        return true;
    }

    @Override
    public void postHandle(HttpServletRequest request, HttpServletResponse response, Object handler, ModelAndView modelAndView) throws Exception {
        log.info("postHandle[{}]", modelAndView);
    }

    @Override
    public void afterCompletion(HttpServletRequest request, HttpServletResponse response, Object handler, Exception ex) throws Exception {
        String requestURI = request.getRequestURI();
        String logId = (String) request.getAttribute(LOG_ID);
        log.info("RESPONSE [{}][{}][{}]", logId, requestURI,handler);

        if(ex != null){
            log.error("afterCompletion error!!",ex);
        }

    }
}
로직 분석 - preHandle
- preHandle 메서드: 이 메서드는 핸들러(컨트롤러 메서드)가 실행되기 전에 호출되는 메서드
request.getRequestURI(): 현재 요청의 URI를 가져온다.UUID.randomUUID().toString(): UUID를 생성하여 고유한 로그 ID로 사용한다.request.setAttribute(LOG_ID, uuid): 생성한 로그 ID를 요청 속성에 저장한다.if(handler instanceof HandlerMethod): 핸들러가HandlerMethod의 인스턴스인지 확인한다.
HandlerMethod
- 핸들러 정보는 어떤 핸들러 매핑을 사용하는가에 따라 달라진다. 스프링을 사용하면 일반적으로 @Controller , @RequestMapping 을 활용한 핸들러 매핑을 사용하는데, 이 경우 핸들러 정보로 HandlerMethod 가 넘어온다.
로직 분석 - postHandle, afterCompletion
종료 로그를 postHandle 이 아니라 afterCompletion 에서 실행한 이유는, 예외가 발생한 경우 postHandle 가 호출되지 않기 때문이다. afterCompletion 은 예외가 발생해도 호출되는 것을 보장한다.
인터셉터 등록 후 실행 WebConfig -인터셉터 등록
 @Override
    public void addInterceptors(InterceptorRegistry registry) {
        registry.addInterceptor(new LogInterceptor()).order(1)
                .addPathPatterns("/**")
                .excludePathPatterns("/css/**","/*.ico","/error");

}- MVC가 제공하는
WebMvcConfigurer인터페이스를 받은 뒤,WebMvcConfigurer가 제공하는addInterceptors()를 사용해서 인터셉터를 등록한다. registry.addInterceptor(new LogIngerceptor()): 인터셉터를 등록한다.order(1):인터셉터의 호출 순서를 지정한다. 낮을 수록 먼저 호출된다.addPathPatterns("/**"): 인터셉터를 적용할 URL 패턴을 지정한다.
-->`("/**") 모든 경로의 URL를 의미한다.excludePathPatterns("/css/**", "/*.ico", "/error"): 인터셉터에서 제외할 패턴을 지정한다.
스프링 인터셉터 - 인증 체크
LoginCheckInterceptor - preHandle
@Slf4j
public class LoginCheckInterceptor implements HandlerInterceptor {
    @Override
    public boolean preHandle(HttpServletRequest request, HttpServletResponse response, Object handler) throws Exception {
        String requestURI = request.getRequestURI();
        log.info("인증 체크 인터셉터 실행 {}",requestURI);
        String uuid = UUID.randomUUID().toString();
        HttpSession session = request.getSession();
        if(session == null || request.getAttribute(SessionConst.LOGIN_MEMBER)==null){
            log.info("미인증 사용자 요청");

            response.sendRedirect("/login?redirectURI=" + requestURI);
            return false;
        }
        return true;
    }
}- 인증은 컨트롤러 호출 전에 일어나기 때문에,
preHandle만 구현하면 된다. String uuid = UUID.randomUUID().toString(): 새로운 UUID를 생성한다. 이는 리다이렉트 URL을 구성할 때 사용된다.response.sendRedirect("/login?redirectURI=" + requestURI);: 미인증 사용자에게는 로그인 페이지로 리다이렉트하도록 응답한다. 또한, 현재 요청의 URI를 redirectURI 파라미터로 함께 전달하여 로그인 후에 다시 해당 페이지로 돌아갈 수 있도록 한다.return false: 미인증 사용자에 대한 처리를 마치고 컨트롤러 메서드의 실행을 중단 시키기 위해 false 반환return true: 인증된 사용자의 경우, 인증 체크를 통과하고 컨트롤러 메서드의 실행을 허용하기 위해 true를 반환
WebConfig - 인터셉터 등록
 @Override
    public void addInterceptors(InterceptorRegistry registry) {
        registry.addInterceptor(new LogInterceptor()).order(1)
                .addPathPatterns("/**")
                .excludePathPatterns("/css/**","/*.ico","/error");
        registry.addInterceptor(new LoginCheckInterceptor()).order(2)
                .addPathPatterns("/**")
                .excludePathPatterns("/", "/login","/logout","members/add","/css/**","/*.ico","/error");
}- 인터셉터를 적용하거나, 적용하지 않을 부분은
addPathPatterns와excludePathPatterns에 작성하면 된다. - 기본적으로 모든 경로에 해당 인터셉터를 적용하되 ( /** ),
- 홈( / ), 회원가입( /members/add ), 로그인( /login ), 리소스 조회( /css/** ), 오류( /error )와 같은 부분은 로그인 체크 인터셉터를 적용하지 않는다.
정리
- 서블릿 필터와 스프링 인터셉터는 웹과 관련된 공통 관심사를 해결하기 위한 기술이다.
- 서블릿 필터와 비교해서 스프링 인터셉터가 개발자 입장에서 훨씬 편리하다는 것을 코드로 이해했을 것이다. 특별한 문제가 없다면, 인터셉터를 사용하는 것이 좋다.
ArgumentResolver 활용
Login 애노테이션 생성
@Target(ElementType.PARAMETER)
@Retention(RetentionPolicy.RUNTIME)
public @interface Login {

}@Target(ElementType.PARAMETER):어노테이션이 어디에 적용될 수 있는지를 지정하는 것
ElementType.PARAMETER는 메소드의 매개변수(parameter)에만 이 어노테이션을 사용할 수 있음을 나타낸다.@Retention(RetentionPolicy.RUNTIME): 해당 어노테이션이 런타임 시에도 유지되어야 함을 의미한다.
HomeController - homeLoginV3ArgumentResolver 생성
 @GetMapping("/")
    public String homeLoginV3ArgumentResolver(@Login Member loginMember, Model model) {

        if(loginMember == null){
            return "home";
        }
        //세션이 유지되면 로그인으로 이동
        model.addAttribute("member", loginMember);
        return "loginHome";

    }
LoginMemberArgumentReslover 생성
@Slf4j
public class LoginMemberArgumentResolver implements HandlerMethodArgumentResolver {
    @Override
    public boolean supportsParameter(MethodParameter parameter) {
        log.info("supportsParameter 실행");
        boolean hasLoginAnnotation = parameter.hasParameterAnnotation(Login.class);
        boolean hasMemberType = Member.class.isAssignableFrom(parameter.getParameterType());

        return hasLoginAnnotation && hasMemberType;

    }

    @Override
    public Object resolveArgument(MethodParameter parameter, ModelAndViewContainer modelAndViewContainer, NativeWebRequest webRequest, WebDataBinderFactory webDataBinderFactory) throws Exception {
        log.info("resolveArgument 실행");
        HttpServletRequest request = (HttpServletRequest) webRequest.getNativeRequest();
        HttpSession session = request.getSession(false);
        if(session == null){
            return null;
        }
        Object member = session.getAttribute(SessionConst.LOGIN_MEMBER);
        return member;
    }
}
supportsParameter
boolean hasLoginAnnotation = parameter.hasParameterAnnotation(Login.class):parameter객체의hasParameterAnnotation메소드를 사용하여 해당 파라미터에@Login어노테이션이 적용되어 있는지 확인한다.boolean hasMemberType = Member.class.isAssignableFrom(parameter.getParameterType()):parameter객체의getParameterType메소드를 통해 해당 파라미터 타입을 가져온다. 그리고Member.class.isAssignableFrom메소드를 사용하여 해당 파라미터 타입이Member클래스인지 확인한다.return hasLoginAnnotation && hasMemberType: 위에 두가지 모두 참일 때, true를 반환한다.
resolveArgument
HttpServletRequest request = (HttpServletRequest) webRequest.getNativeRequest(): webRequest 객체에서 HttpServletRequest를 얻어온다. 이를 통해 현재 요청과 관련된 HTTPServletRequest를 가져올 수 있다.
WebMvcConfigurer 설정 추가
 @Override
    public void addArgumentResolvers(List<HandlerMethodArgumentResolver> resolvers) {
        resolvers.add(new LoginMemberArgumentResolver());
}- 앞서 개발한
LoginMemberArgumentResolver를 등록한다.