- 서버노드 설치(1st node)
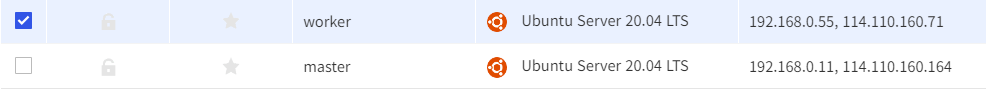
RKE2 설치를 위해 VM 2대를 준비합니다.
- 스크립트 설치 및 서비스 시작
RKE2 provides an installation script that is a convenient way to install it as a service on systemd based systems.
hostname 에 special character (_) 등이 있으면, RKE2 서버 구동/설치에 문제가 있을 수 있음
#주의 : 마스터 3대모두 설치 하고 싶으면 아래 명령어 동시에 실행 하세요 !
$ swapoff -a (/etc/fstab swap comment out)
$ apt-get upgrade -y
$ apt-get dist-upgrade -y
$ apt-get update -y
$ systemctl stop ufw && ufw disable && iptables -F
RKE2 설치 :
$ curl -sfL https://get.rke2.io | INSTALL_RKE2_TYPE="server" sh -
$ systemctl enable rke2-server.service
$ systemctl start rke2-server.service
Rancher provides the several CNI network providers for Kubernetes clusters:
Canal, Flannel, Calico and Weave. In Rancher, Canal is the default CNI network provider combined with Flannel and VXLAN encapsulation.
Rancher는 Kubernetes 클러스터를 위한 여러 CNI 네트워크 공급자를 제공합니다.
Canal, Flannel, Calico and Weave. Rancher에서 Canal은 Flannel 및 VXLAN 캡슐화와 결합된
기본 CNI 네트워크 공급자입니다.
$ mkdir -p /etc/rancher/rke2
$ vi /etc/rancher/rke2/config.yaml
cni: "calico"
cni: "calico" <== 작성안하게 되면.. canal 로 지정됩니다.
- worker 노드 설치
curl -sfL https://get.rke2.io | INSTALL_RKE2_TYPE="agent" sh -

systemctl enable rke2-agent.service
mkdir -p /etc/rancher/rke2/
vim /etc/rancher/rke2/config.yaml

server: https://<server>:9345
token: <token from server node>

systemctl start rke2-agent.service

journalctl -u rke2-agent -f
master node 에서 /var/lib/rancher/rke2/server/node-token 에서 토큰 확인 후 작성하면 됩니다.
- 노드 확인
export KUBECONFIG=/etc/rancher/rke2/rke2.yaml PATH=$PATH:/var/lib/rancher/rke2/bin

kubectl get nodes
Rancher 설치 방법!
Cert-Manager 설치
kubectl apply -f https://github.com/jetstack/cert-manager/releases/download/v1.15.3/cert-manager.yaml
kubectl -n cert-manager rollout status deploy/cert-manager
kubectl -n cert-manager rollout status deploy/cert-manager-webhook
kubectl get pods --namespace cert-manager
HELM 설치
curl -fsSL -o get_helm.sh https://raw.githubusercontent.com/helm/helm/main/scripts/get-helm-3
chmod 700 get_helm.sh
./get_helm.sh
Rancher UI 배포 ( cattle-system )
kubectl create namespace cattle-system
helm repo add rancher-stable https://releases.rancher.com/server-charts/stable
helm repo update
helm search repo rancher-stable
helm install rancher rancher-stable/rancher --namespace cattle-system --set hostname=114.110.160.164.nip.io --set replicas=1
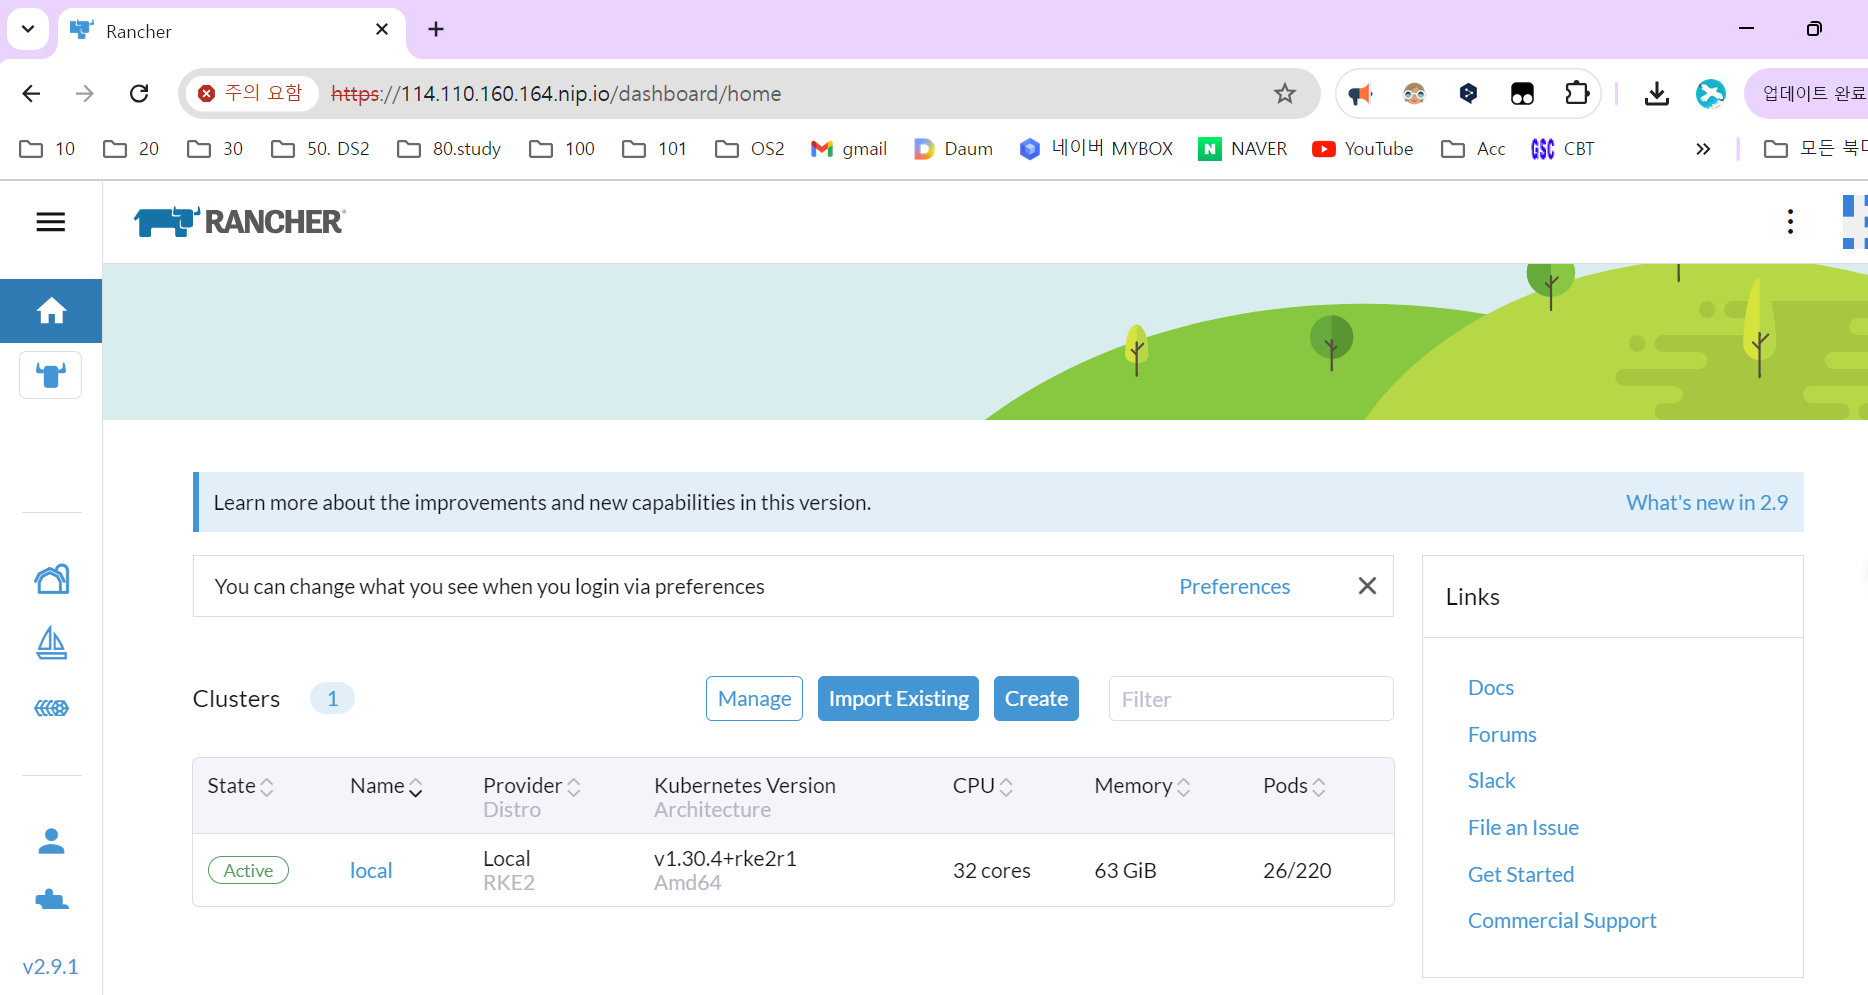
Rancher Server 접속해봅시다.
GPU 인프라 / MLOps 엔지니어 오수진입니다. 쿠버네티스 기반 GPU 스케줄링(HAMi·KAI·Volcano)과 LLM 서빙 인프라를 다룹니다.