1️⃣ NMAP
- 내 서버나 원격지 서버가 사용중인 포트, 운영체제등을 스캔하여 출력해주는 도구
- 네트워크 관리용으로도 사용하고 취약한 포트의 사용 여부를 확인 할 수 있음
- 스캔을 하는 것을 보안 침입을 위한 준비과정으로 간주하기 때문에 원격 서버를 스캔할 때는 주의
- 기본 애플리케이션이 아니기 때문에 설치를 해야한다.
💠 설치
sudo apt update
sudo apt install nmap
💠 명령어
nmap [옵션] [목적지 주소]
- 옵션
sS: TCP SYN 을 스캔sT: TCP 연결을 스캔sP: ping 을 스캔sU: UDP를 스캔sO: IP 프로토콜을 스캔-O: 운영체제 확인-v: 스캔 결과를 상세하게 출력-F: 빠른 모드로 기본 스캔보다 적은 포트만 스캔
💠 명령어 사용
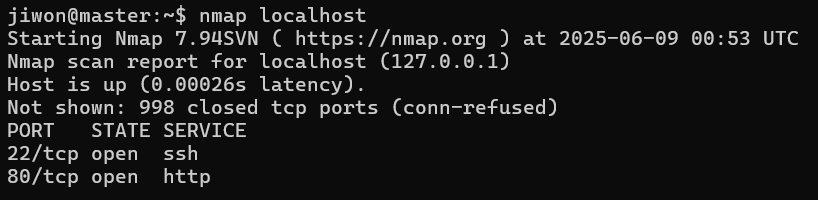
- 자신의 포트 확인 :
nmap localhost
🔸 특정 서버 스캔
sudo nmap 옵션 IP주소
- 네이버 IP 주소 확인 :
nslookup naver.com
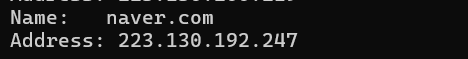
- 네이버 서버 스캔
sudo nmap -O 223.130.192.247
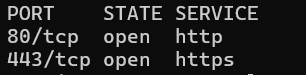
80번, 443번 포트가 열려있는 것을 확인 할 수 있다
🔸 UDP 포트 스캔
sudo nmap -sU -v localhost
🔸 특정 네트워크 대상으로 포트 스캔
sudo nmap -sT -O -v 네트워크 주소/서브넷마스크
sudo nmap -sT -O -v 10.0.2.0/24
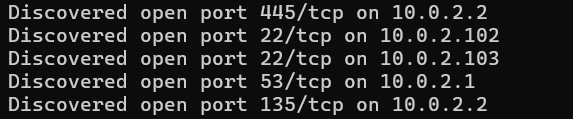
- 53번 포트 : DNS
- 135, 445 번 포트 : Windows에서 원격 프로시저를 호출(RPC - Remote Procedure Call)할 때 사용하는 포트
📌 ip 주소 와 네트워크 주소 차이
- ip 주소 :
10.0.2.101
정확하게 써야 함 - 네트워크 주소 :
10.0.2.0/24,10.0.2.101/24,....
네트워크 주소는 대역 안에 들어가는 주소 아무거나 써도 됨
2️⃣ PAM
Pluggable Authentication Modules의 약자로, 리눅스 및 유닉스 계열 시스템에서 사용자 인증 방식을 유연하게 구성할 수 있도록 해주는 중앙집중화된 인증 기법
-
사용자가 시스템의 서비스를 이용하려면 사용자의 신원을 확인하는 인증(Authentication)을 받아야 하는데 프로그램 별로 다른 인증 방식을 사용한다.
-
우분투에서는 많은 프로그램이 중앙 집중화된 인증 기법을 사용한다
-
삽입형 인증 모듈이라고 하는데 모듈 방식으로 되어 있어서 관리자가 추가하거나 삭제 및 편집이 가능하다.
💠 설정 파일
-
/etc/pam.d디렉토리: 각 서비스별 PAM 설정 파일 -
설정파일 형식
<모듈인터페이스><제어플러그><모듈이름><모듈인자>
🔸 모듈 인터페이스
-
auth: 사용자의 신원 확인 (패스워드 등)
-
account: 계정 상태 확인, 접근이 허용되는지 확인 (잠금 여부, 만료 여부 등)
-
password: 패스워드 변경 처리
-
session: 로그인/로그아웃 시 동작 설정, 사용자의 세션을 설정하고 관리 (로그 기록, 리소스 할당 등)
/etc/pam.d/sshd 파일 확인
vi /etc/pam.d/sshd