server-basic
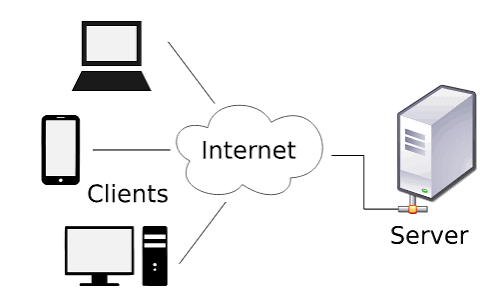
클라우드, 가상화, 컨테이너 같은 용어의 밑바닥에는 결국 서버가 있습니다. 이 글에서는 IT 인프라의 가장 기본 단위인 서버가 무엇이고, 어떻게 구성되며, 어떻게 안정적으로 운영되는지 쉽게 정리합니다.
1. 서버란 무엇일까?
"요청(Request)을 받아서 처리한 뒤 응답(Response)을 돌려주는 컴퓨터(또는 프로그램)"
우리가 웹사이트에 접속하면, 내 PC(클라이언트)가 요청을 보내고 어딘가의 컴퓨터(서버)가 응답을 돌려줍니다.
▶ 그림 1. 클라이언트-서버 구조
[클라이언트]                          [서버]
 내 PC / 스마트폰                      웹 서버, DB 서버 ...
      │                                    │
      │  ① "메인 페이지 보여주세요" (요청)  │
      │ ─────────────────────────────────▶ │
      │                                    │ ② 처리
      │  ③ 페이지 데이터 (응답)             │
      │ ◀───────────────────────────────── │
서버라는 말은 두 가지 의미로 쓰입니다.
- 하드웨어 서버: 서비스를 제공하기 위해 설계된 컴퓨터 장비
- 소프트웨어 서버: 요청을 처리하는 프로그램 (예: Apache, Nginx, MySQL)
한 대의 하드웨어 서버 위에서 여러 소프트웨어 서버가 동작하기도 합니다.
식당에 비유하면? 🍽️
| 식당 | IT |
|---|---|
| 손님 | 클라이언트 (사용자 PC, 앱) |
| 주문 | 요청 (Request) |
| 주방 | 서버 |
| 요리 | 응답 (Response) |
| 주방 규모, 요리사 수 | 서버 사양, 서버 대수 |
손님이 많아지면 주방을 넓히거나(사양 증설) 주방을 하나 더 만들어야(서버 증설) 하죠. 서버 인프라의 고민이 바로 이겁니다.
2. 서버와 일반 PC는 뭐가 다를까?
서버도 결국 컴퓨터지만, 목적이 다르기 때문에 설계가 다릅니다.
▶ 표 1. 서버 vs 일반 PC
| 구분 | 일반 PC | 서버 |
|---|---|---|
| 목적 | 한 사람이 사용 | 여러 사용자·시스템의 요청 처리 |
| 가동 시간 | 필요할 때만 켬 | 24시간 365일 가동 전제 |
| 안정성 | 고장 나면 교체 | 부품 이중화로 고장에도 계속 동작 |
| 메모리 | 일반 메모리 | 오류 정정 기능이 있는 ECC 메모리 사용이 일반적 |
| 전원 | 단일 전원 | 이중 전원(Redundant PSU) 구성이 일반적 |
| 디스크 | 단일 디스크 | RAID 구성, 교체 가능한 핫스왑 디스크 |
| 관리 | 화면 앞에서 직접 조작 | 원격 관리 전용 포트(BMC) 제공 |
| 설치 형태 | 책상 위 | 랙(Rack)에 장착, 전용 공간(전산실·데이터센터) |
핵심 차이는 "멈추면 안 된다" 는 것입니다. 그래서 서버는 성능 못지않게 안정성과 관리 편의성에 투자합니다.
3. 서버의 하드웨어 구성
▶ 그림 2. 서버 하드웨어 구성 요소
┌──────────────────────── 서버 ────────────────────────┐
│                                                        │
│   CPU  ◀──▶  메모리(RAM)   : 연산과 작업 공간            │
│    │                                                   │
│    ├──▶ 스토리지 (SSD/HDD, RAID) : 데이터 저장         │
│    │                                                   │
│    ├──▶ 네트워크 카드(NIC)       : 외부와 통신         │
│    │                                                   │
│    └──▶ 전원 공급 장치(PSU) x 2  : 전력 공급 (이중화)  │
│                                                        │
│   BMC (원격 관리 칩)  : 서버가 꺼져 있어도 원격 제어   │
└────────────────────────────────────────────────────────┘
▶ 표 2. 구성 요소별 역할
| 구성 요소 | 역할 | 서버에서 중요한 포인트 |
|---|---|---|
| CPU | 연산 처리 | 코어 수, 동시 처리 능력 |
| 메모리 (RAM) | 작업 중인 데이터를 임시 보관 | 용량, ECC 지원 여부 |
| 스토리지 | 데이터 영구 저장 | SSD/HDD, 속도와 용량, RAID 구성 |
| NIC | 네트워크 연결 | 대역폭(1G, 10G, 25G 등), 이중화 |
| PSU | 전력 공급 | 이중화 구성 |
| BMC | 원격 관리 (전원 제어, 콘솔 접속, 상태 확인) | 장애 시 현장에 가지 않고 대응 |
서버 폼팩터 (생김새)
▶ 표 3. 서버 형태 비교
| 형태 | 특징 | 주로 쓰이는 곳 |
|---|---|---|
| 타워형 | 일반 PC 본체처럼 생김 | 소규모 사무실, 지사 |
| 랙 마운트형 | 표준 랙에 차곡차곡 장착 (높이는 U 단위) | 전산실, 데이터센터의 표준 |
| 블레이드형 | 얇은 서버 여러 장을 섀시에 꽂는 방식 | 고밀도 환경, 공간 절약 |
4. 서버 OS
서버 운영체제는 크게 두 계열이 많이 쓰입니다.
▶ 표 4. 대표적인 서버 OS
| 계열 | 예시 | 특징 |
|---|---|---|
| Windows Server | Windows Server 2019, 2022 등 | GUI 관리가 편하고 Active Directory 등 Microsoft 환경과 궁합이 좋음 |
| Linux | RHEL, Ubuntu Server, Rocky Linux 등 | 웹·클라우드·컨테이너 환경에서 널리 사용, 명령줄(CLI) 중심 |
| 유닉스 계열 | AIX, HP-UX, Solaris 등 | 기존 대형 시스템에서 사용, 점차 축소되는 추세 |
서버는 화면을 붙여놓고 쓰는 경우가 드물어서 SSH(리눅스)나 RDP(윈도우) 로 원격 접속해서 관리하는 것이 일반적입니다.
5. 서버는 어떤 역할을 할까? (역할별 서버 종류)
서버는 "무엇을 제공하느냐"에 따라 이름이 붙습니다.
▶ 표 5. 역할별 서버 종류
| 서버 종류 | 하는 일 | 대표 예시 |
|---|---|---|
| 웹 서버 | 웹 페이지 요청 처리, 정적 콘텐츠 제공 | Apache, Nginx, IIS |
| WAS (Web Application Server) | 비즈니스 로직 실행, 동적 처리 | Tomcat, JBoss |
| DB 서버 | 데이터 저장·조회·관리 | MySQL, PostgreSQL, Oracle, MSSQL |
| 파일 서버 | 파일 공유 및 저장 | Windows 파일 서버, NAS |
| 메일 서버 | 이메일 송수신 | Exchange, Postfix |
| DNS 서버 | 도메인 이름을 IP 주소로 변환 | BIND, Windows DNS |
| DHCP 서버 | 단말에 IP 주소 자동 할당 | Windows DHCP |
| 인증 서버 | 사용자 인증과 계정·권한 관리 | Active Directory, LDAP |
| 백업 서버 | 데이터 백업과 복구 | 각종 백업 솔루션 |
실제 서비스는 서버를 "층"으로 나눕니다 (3-Tier)
▶ 그림 3. 웹 서비스의 3계층 구조
사용자
  │
  ▼
[ 웹 서버 ]  ── 화면·정적 파일 제공, 요청 전달
  │
  ▼
[ WAS ]      ── 로직 처리 (로그인, 주문, 결제 등)
  │
  ▼
[ DB 서버 ]  ── 데이터 저장·조회
왜 나눌까요?
- 역할 분리: 각 서버가 잘하는 일에 집중
- 독립적 확장: 요청이 몰리는 계층만 서버를 늘릴 수 있음
- 보안 강화: DB 서버는 외부에 직접 노출하지 않고 내부망에 배치
6. 서버를 쪼개고 나누는 기술: 물리 → 가상 → 컨테이너
▶ 그림 4. 서버 운영 방식의 진화
[물리 서버]            [가상화]                 [컨테이너]
서버 1대 = 앱 1개       서버 1대 = VM 여러 개      서버 1대 = 컨테이너 수십 개

┌────────┐         ┌─────────────────┐      ┌──────────────────┐
│  앱    │         │ VM1  VM2  VM3   │      │ C1 C2 C3 C4 C5   │
│  OS    │         │ (각자 OS 보유)   │      │ (OS 커널 공유)    │
│ 하드웨어│         │ 하이퍼바이저     │      │ 컨테이너 런타임   │
└────────┘         │ 하드웨어         │      │ OS / 하드웨어     │
                   └─────────────────┘      └──────────────────┘
자원 낭비 큼          자원 효율↑, 격리↑         더 가볍고 빠름
▶ 표 6. 세 가지 방식 비교
| 구분 | 물리 서버 | 가상 서버 (VM) | 컨테이너 |
|---|---|---|---|
| 단위 | 하드웨어 1대 | 가상머신 | 프로세스 격리 단위 |
| OS | 서버당 1개 | VM마다 별도 OS | 호스트 OS 커널 공유 |
| 기동 속도 | 느림 | 분 단위 | 초 단위 |
| 자원 효율 | 낮음 | 중간 | 높음 |
| 격리 수준 | 완전 분리 | 높음 | VM보다 낮음 |
| 대표 기술 | - | VMware, Hyper-V, KVM | Docker, Kubernetes |
이 흐름의 끝에 클라우드가 있습니다. 클라우드의 가상 서버(예: AWS EC2)도 결국 누군가의 물리 서버 위에서 돌아가는 가상머신입니다.
7. 서버 스토리지: 데이터는 어디에 저장할까?
▶ 표 7. 스토리지 연결 방식
| 방식 | 설명 | 특징 |
|---|---|---|
| DAS (Direct Attached Storage) | 서버에 직접 연결된 디스크 | 단순하고 빠르지만 다른 서버와 공유 어려움 |
| NAS (Network Attached Storage) | 네트워크로 접근하는 파일 공유 저장소 | 파일 단위 공유에 적합 |
| SAN (Storage Area Network) | 전용 고속 네트워크로 서버와 연결된 스토리지 | 블록 단위, 대규모·고성능 환경에 사용 |
RAID: 디스크가 죽어도 데이터를 지키는 기술
여러 디스크를 묶어 성능을 높이거나 장애에 대비하는 기술입니다.
▶ 표 8. 주요 RAID 레벨
| RAID | 방식 | 최소 디스크 | 특징 |
|---|---|---|---|
| RAID 0 | 데이터를 나눠서 저장 (스트라이핑) | 2 | 빠르지만 디스크 1개만 고장 나도 전체 손실 |
| RAID 1 | 똑같이 복사 (미러링) | 2 | 1개가 고장 나도 유지, 용량은 절반 |
| RAID 5 | 데이터 + 패리티 분산 | 3 | 디스크 1개 고장까지 견딤 |
| RAID 6 | 패리티 2개 분산 | 4 | 디스크 2개 고장까지 견딤 |
| RAID 10 | 미러링 + 스트라이핑 | 4 | 성능과 안정성이 좋지만 용량 효율은 낮음 |
⚠️ RAID는 백업이 아닙니다. RAID는 디스크 고장에 대비하는 기술이고, 실수로 삭제한 파일이나 랜섬웨어 피해는 막아주지 못합니다. 별도의 백업이 반드시 필요합니다.
8. 서버는 왜 "이중화"에 집착할까? (가용성)
서버가 멈추면 서비스도 멈춥니다. 그래서 가용성(Availability) 이 핵심 지표입니다.
▶ 표 9. 가용률별 연간 허용 중단 시간
| 가용률 | 연간 허용 중단 시간 (대략) |
|---|---|
| 99% | 약 3.65일 |
| 99.9% | 약 8.76시간 |
| 99.99% | 약 52분 |
| 99.999% | 약 5분 |
숫자 하나 늘릴 때마다 필요한 비용과 복잡도가 크게 올라갑니다.
이중화(Redundancy) 구성 예
▶ 그림 5. 로드밸런서와 서버 이중화
            사용자
              │
       ┌──────▼──────┐
       │ 로드밸런서   │  ← 요청을 여러 서버에 분산, 죽은 서버는 제외
       │ (이중화)     │
       └──┬───┬───┬──┘
          │   │   │
        서버1 서버2 서버3   ← 하나가 죽어도 나머지가 처리
          └───┼───┘
              │
       ┌──────▼──────┐
       │  DB (Active) │◀──복제──▶ DB (Standby)
       └──────────────┘         ← 장애 시 대기 서버로 자동 전환(Failover)
▶ 표 10. 이중화 대상별 대응 방법
| 대상 | 이중화 방법 |
|---|---|
| 전원 | 이중 PSU, UPS(무정전 전원장치) |
| 디스크 | RAID |
| 네트워크 | NIC 이중화(티밍/본딩), 스위치 이중화 |
| 서버 | 로드밸런싱, 클러스터링 |
| 데이터센터 | 재해 복구(DR) 센터 구축 |
9. 서버 운영에서 꼭 챙길 것들
서버는 설치보다 운영이 훨씬 오래갑니다.
▶ 표 11. 서버 운영 체크리스트
| 영역 | 해야 할 일 |
|---|---|
| 모니터링 | CPU, 메모리, 디스크 사용량, 네트워크, 서비스 상태를 상시 감시하고 임계치 알람 설정 |
| 패치 관리 | OS와 소프트웨어 보안 패치를 정기적으로 적용 (테스트 후 적용) |
| 백업과 복구 | 정기 백업 + 복구 테스트까지 확인 |
| 계정·권한 관리 | 최소 권한 원칙, 퇴사자·미사용 계정 정리 |
| 로그 관리 | 접속·변경 이력 보관, 이상 징후 분석 |
| 용량 관리 | 디스크·메모리 증가 추세를 파악해 사전에 증설 |
| 문서화 | 서버 목록(자산 대장), 구성도, 장애 대응 절차 정리 |
서버 보안 기본기
- 불필요한 서비스와 포트는 끄기
- 관리자 계정 기본 이름·비밀번호 변경, 다중 인증 적용
- 방화벽으로 필요한 통신만 허용
- 원격 접속(SSH, RDP)은 접근 IP 제한, VPN·제로트러스트 경유
- 취약점 점검과 패치를 주기적으로 수행
- 로그를 중앙에 수집하고 이상 행위를 탐지
서버 침해 사고의 상당수는 고도의 해킹이 아니라 패치 누락, 약한 비밀번호, 불필요하게 열린 포트 같은 기본기 부족에서 시작됩니다.
10. 온프레미스 서버 vs 클라우드 서버
▶ 표 12. 서버 운영 방식 비교
| 구분 | 온프레미스 (자체 서버) | 클라우드 |
|---|---|---|
| 장비 소유 | 회사가 직접 구매 | 사용료를 내고 빌려 씀 |
| 초기 비용 | 큼 | 작음 |
| 확장 | 구매 → 설치로 시간 소요 | 몇 분 내 확장 |
| 물리 관리 | 전산실, 전력, 냉각 직접 관리 | 클라우드 업체가 담당 |
| 통제권 | 높음 | 업체 정책 범위 내 |
| 적합한 경우 | 규제·보안 요건, 안정적이고 예측 가능한 부하 | 변동이 큰 부하, 빠른 서비스 출시 |
실무에서는 하나만 쓰기보다 온프레미스와 클라우드를 함께 쓰는 하이브리드 구성이 흔합니다.
11. 정리
▶ 표 13. 핵심 키워드 요약
| 키워드 | 한 줄 요약 |
|---|---|
| 서버 | 요청을 받아 처리하고 응답하는 컴퓨터 또는 프로그램 |
| 서버 vs PC | 서버는 24시간 안정 가동을 위해 이중화와 원격 관리를 갖춤 |
| 서버 종류 | 웹, WAS, DB, 파일, 메일, DNS, 인증 등 역할에 따라 구분 |
| 3-Tier | 웹 - WAS - DB로 나눠 역할 분리와 독립 확장 |
| 가상화·컨테이너 | 서버 한 대를 효율적으로 나눠 쓰는 기술 |
| RAID | 디스크 장애 대비 기술 (백업이 아님!) |
| 가용성 | 서비스가 얼마나 끊기지 않고 제공되는가 |
| 운영 | 모니터링, 패치, 백업, 권한 관리가 핵심 |
"서버는 만드는 것보다 안 죽게 오래 운영하는 것이 진짜 실력이다."
다음 글 예고
- 가상화 기술 자세히 보기: 하이퍼바이저와 VM의 원리
- 서버 모니터링, 무엇을 어떻게 볼까?
- 백업 전략: 3-2-1 원칙과 복구 테스트
읽어주셔서 감사합니다. 궁금한 점은 댓글로 남겨주세요! 🙌