
CSRF 공격 기법
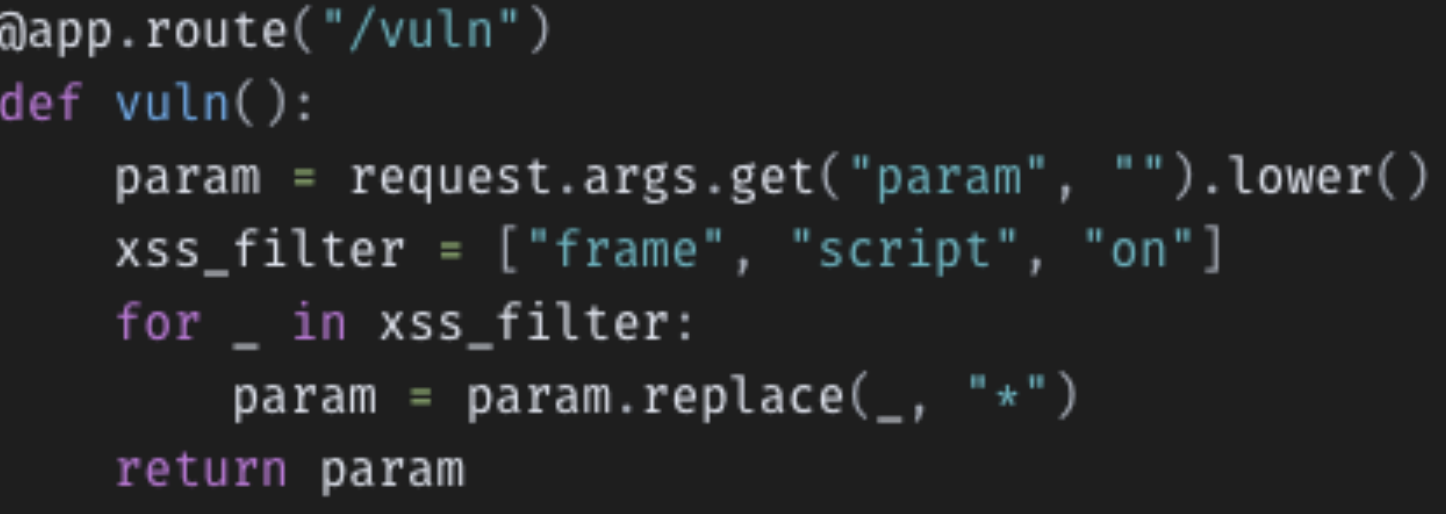
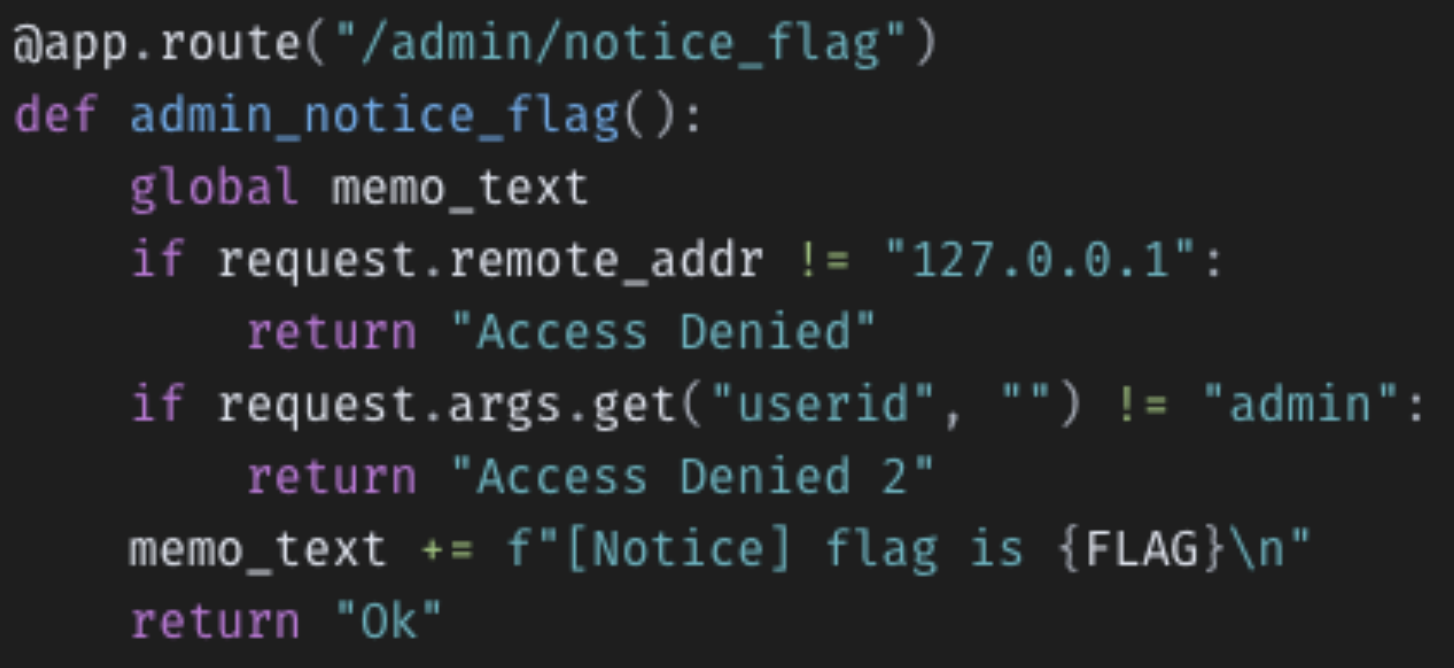
이런거는 필터가 걸려있어서 script 태그를 넣어도 실행되지 않는다. 따라서 다른 공격기법인 <img src=/admin/notice_flag? userid=admin>을 사용한다.
대응 방안
• 쿠키 위변조와 CSRF 공격 기법의 근본적 원인이 유사
• 즉 대응방안도 같은 맥락
• CORS나 SameSite Cookie 등과 같은 보안 정책 준수.
• 간혹 개발 단계에서 개발자들이 불편하다고 CORS 정책을
Access-Control-Allow-Origin: * 로 설정하는 경우가 있음.
-> 보안상 매우 위험한 발상이므로 항상 규정 준수할 것!
꿈틀꿈틀 지렁이입니다 😎