클라우드 기반 시스템 운영/구축 이론
서비스(apache)구축하는 방법
포워딩하는 방법
로그수집(EC2, Splunk)
Docker - 어떻게 배포하고 관리하는 지
Teraform - 자동화된 배포
클라우드 보안 개요
클라우드 컴퓨팅의 이해
클라우드 컴퓨팅 소개
클라우드 컴퓨팅
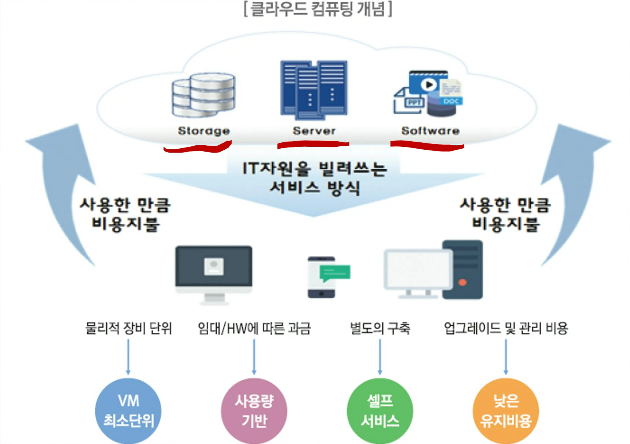
: 인터넷을 통해 클라우드 서비스 공급자(CSP)가 제공하는 IT인프라를, 사용자가 원하는 만큼 사용하고, 사용한 만큼 지불하는 서비스
IDC=인터넷 데이터 센터 : 서버들이 모여있는 공간
클라우드 컴퓨팅의 특징
- 소유자 = CSP
- 사용한 만큼 비용 지불
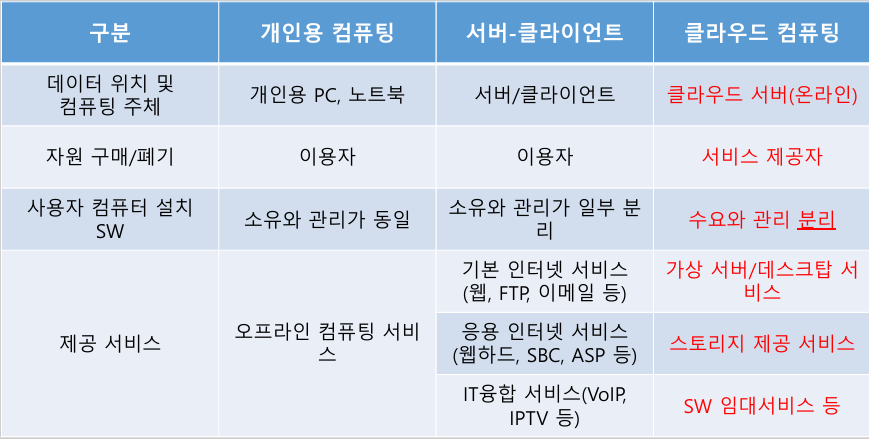
클라우드 컴퓨팅과 서버-클라이언트의 비교
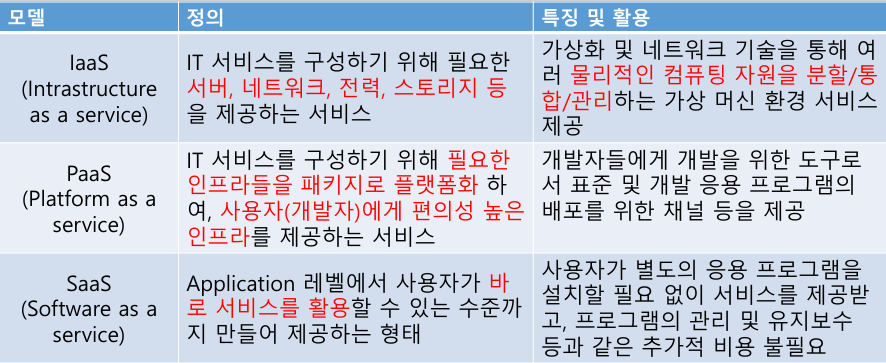
클라우드 컴퓨팅의 분류-서비스 모델 별
티어개념
1티어 : 중요자산이 모두 함께 있는 서버
2티어 : 중요자산만 다른서버에 저장하는 형태
3티어 : 중요자산 및 애플리케이션을 구분하여 설치운용
--> 보안이 가장 좋은것? 접점이 많으면 허술 -> 3티어는 보안이 약함
-> BUT 1티어는 한곳만 뚤리면 모든 자산을 잃을수 있기에 허술
--> 시스텝을 구축시에 3티어로 구축!!!
- PUBLIC : WEB(apache), 네트워크 카드가 2장
- 1 네트워크 : 퍼블릭 네트워크 사용 >> 퍼블릭 >>
- 2 네트워크 : 프라이빗 접속용
EC2에 접속해서 ifconfig를 하면 나오는 IP대역 : 프라이빗
- PRIVATE : WAS(tomcat), DB
IP
- 사설 IP : 누구든지 네트워크 환경에 사용할 수 있는 IP대역
- 공인 IP : 사설IP를 제외한 거의 대부분의 IP
클라우드 기술
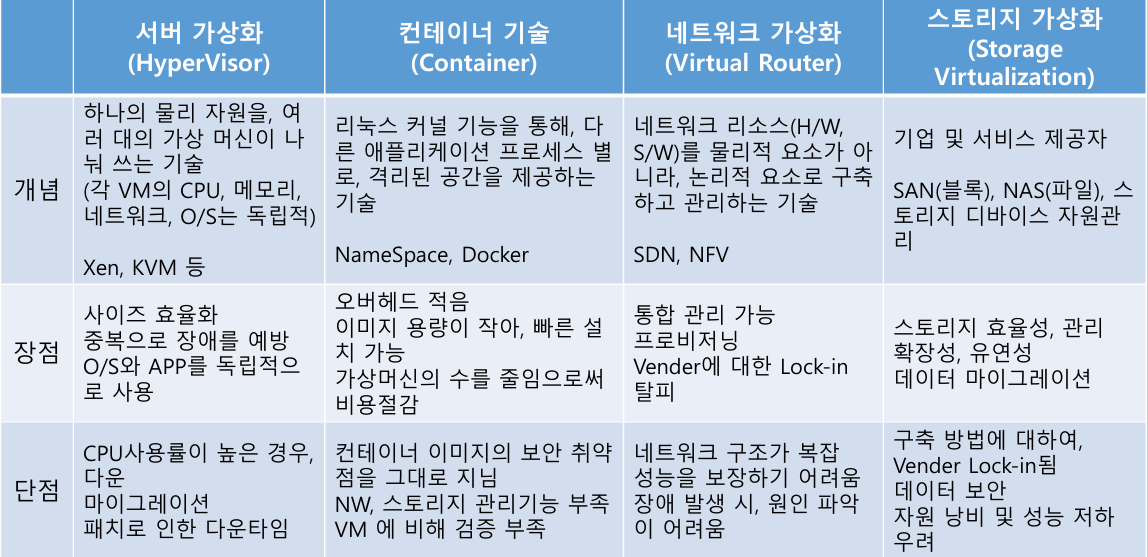
클라우드 컴퓨팅 관련 용어
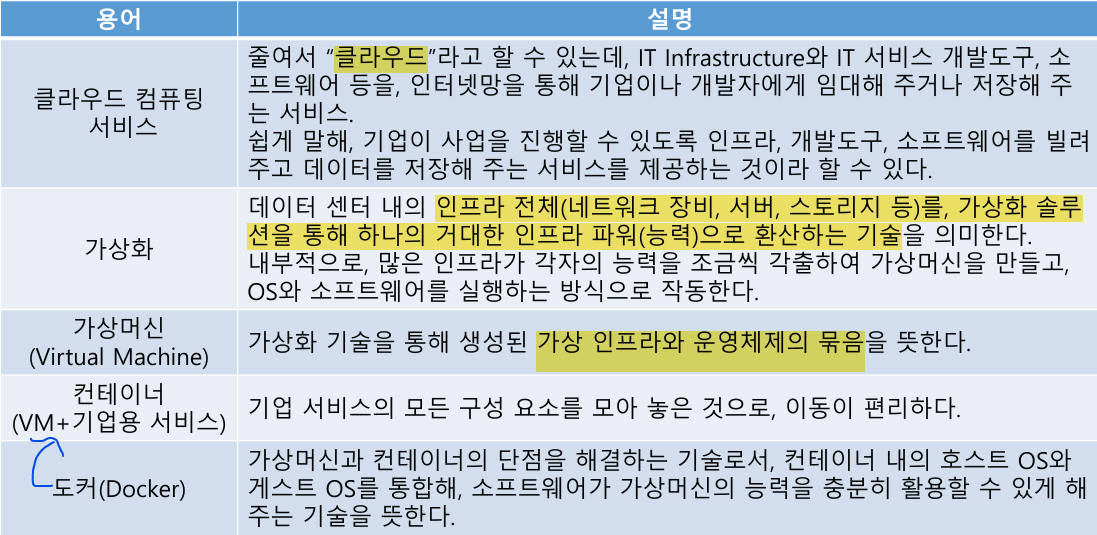
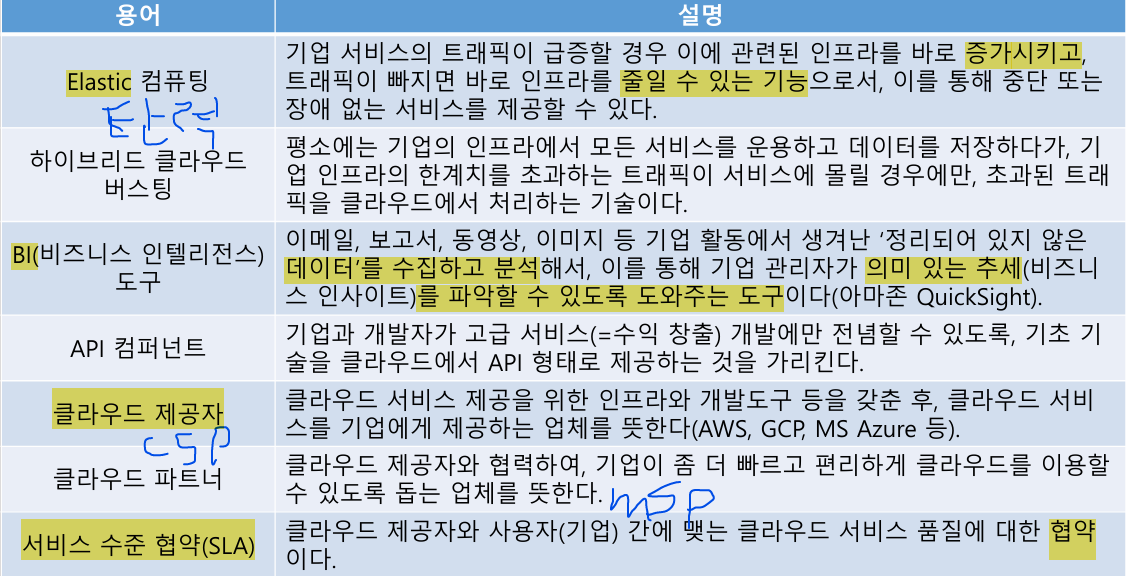
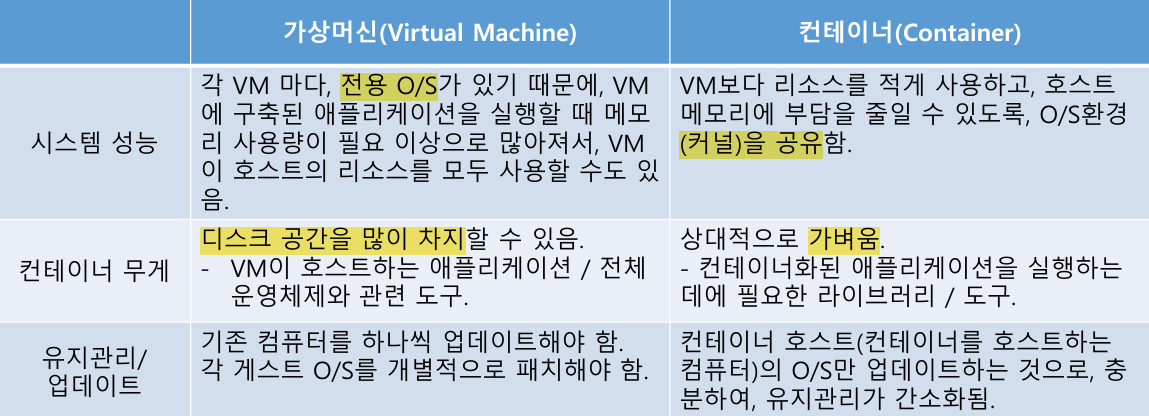
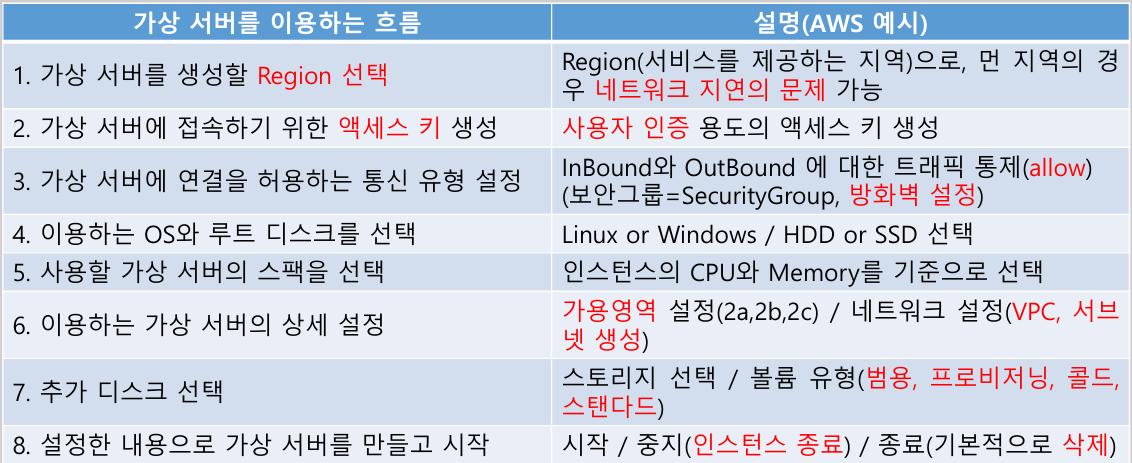
가상서버
기술적/기술 외적 위협 이해
클라우드 보안 위협의 원인
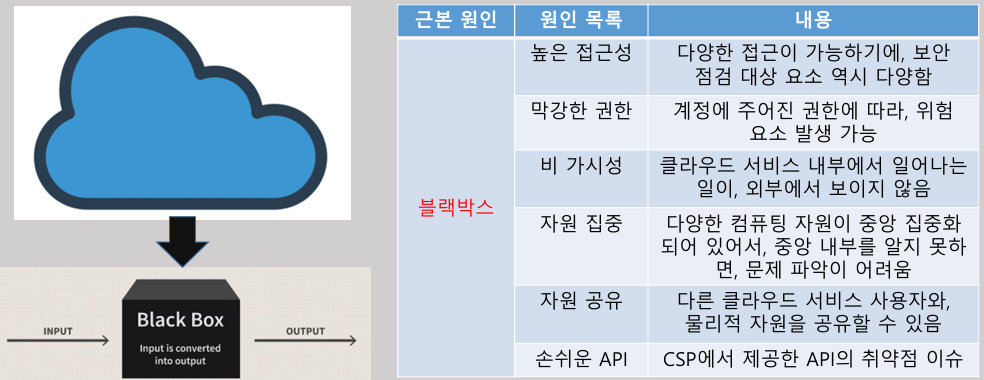
기술적 위협
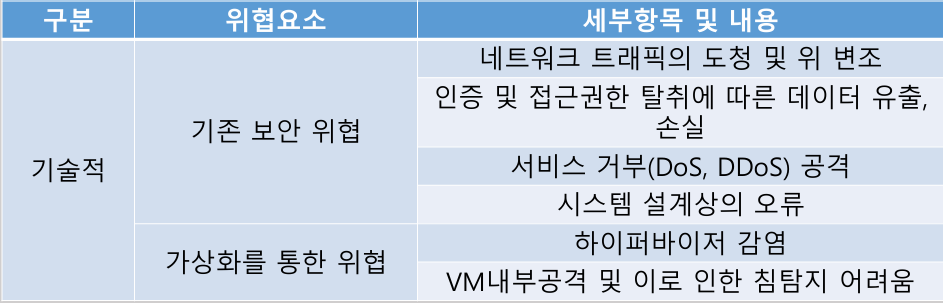
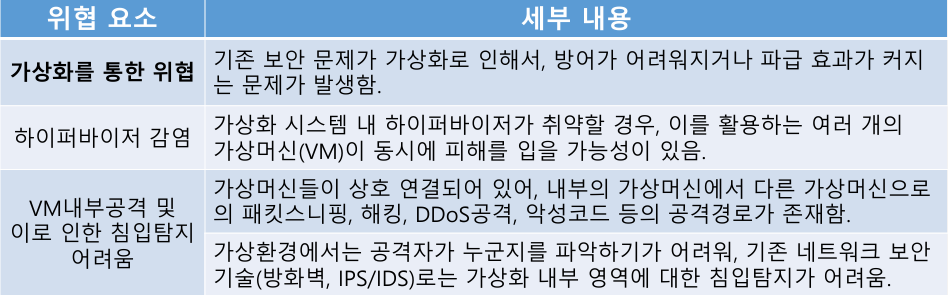
가상화를 통한 위협
기술 외적 위협
-
관리 측면 문제
- 내부자의 설계/관리 실수
- 사용자의 계정정보 유출
- 다양한 해커들에게, 해킹의 빌미를 제공
- 피해 규모의 확산
- 데이터센터 건물 관리
- 자연재해로 인한 데이터센터의 피해
-
법제도 문제
보안 위협 항목 이해
NIST
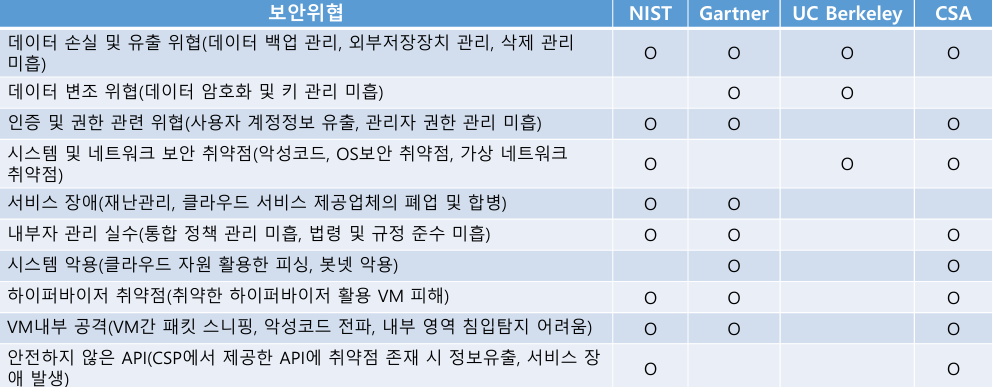
Gartner
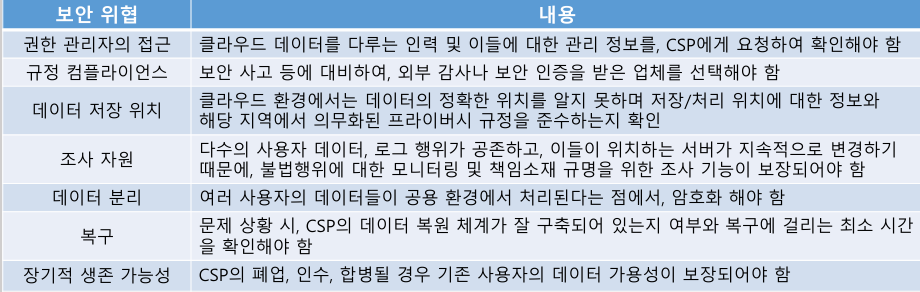
UC Berkeley
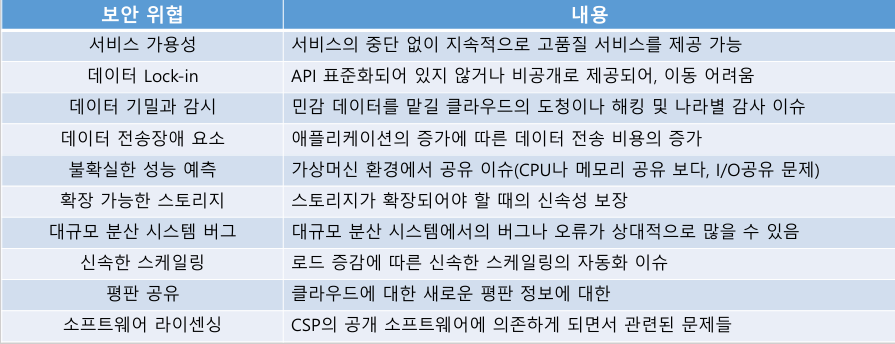
CSA 보안 위협 항목 이해
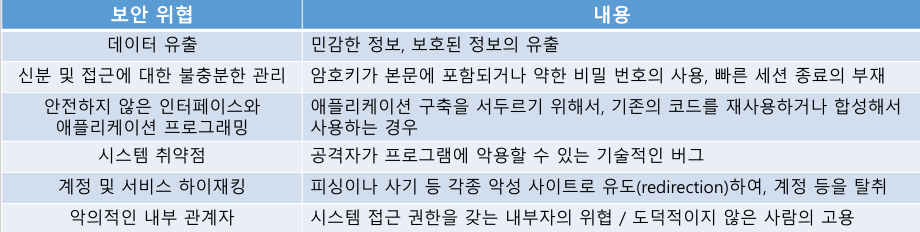
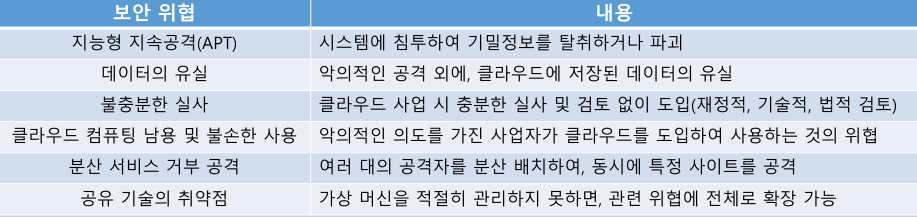
클라우드 서비스 모델별 보안 위협
laaS, PaaS, SaaS 보안 위협
laaS
1) 데이터암호화의비활성화
- 데이터를암호화하지않으면, 도난이나무단접근의위험에노출될수있다.
- 특히, 암호화는다른클라우드애플리케이션에로이동하는‘전송중인데이터’
에더욱필요하다.
2) 설정(Configuration) 오류
- 일반적으로인터넷에공개된스토리지엑세스문제가, 설정오류와관련이있
다(참고로, AWS S3 버킷의 5.5%가 공개적으로 읽기 가능하다는보고가있음).
3) Rogue 클라우드 계정
- 고용주가제공하지않은응용프로그램이나리소스를, 직원이사용하려는과정
이나IT에 통보하지않은채로클라우드를사용하는경우에, 문제가발생할수
있다.
4) 역할 기반의 강력한유저권한
- 데이터의보호를위해, 각사용자가최소한의작업을수행하도록, 설정해야한다.
PaaS
1) 데이터암호화의비활성화
2) 역할 기반의강력한유저권한
3) 최신화(개정)되지 않은SLAs(서비스 수준 계약서)
- 데이터가유실되거나손상된경우의보상조건을
이해하고협상해야한다. - 보안프로토콜등이업데이트되었는지를확인해야
한다.
SaaS
1) SaaS 모델의 보안 위험은 다른모델에비해, 클라이언트의
보안책임이적은편이다. 그럼에도, 클라이언트는사용자
엑세스(Access)를 충분히 보호해야 한다.
2) Compromised Password(취약한 비밀번호)가, 가장 큰 위협
이될수있다.
시들시들한 올빼미