클라우드 보안 이론
AWS
: 아마존 회사에서 제공하는 클라우드 컴퓨팅 서비스
클라우드 컴퓨팅
: 클라우드 컴퓨팅 벤더사의 IT자원 풀을 인터넷을 통해 다양한 단말기로 접근하여 고객이 필요할때 직접 빠르게 리소스를 배포하여 사용할 수 있으며, 사용한 리소스에 대해 측정할 수 있는 서비스
-
초기투자비용 x, 매월 사용로 o
-
NIST에서 정의한 클라우딩 컴퓨팅 특징
- 광범위 네트워크 접근
- 리소스 풀링
- 빠른 탄력성
- 서비스 측정
- 주문형 셀프 서비스
-
서비스 모델 : laaS,PaaS,SaaS
-
배포 모델 : Private,Public, Hybrid 클라우드
AWS 특징
- 공동 책임 모델 : AWS와 사용자 간의 책임 공유
- 글로벌 시스템 구축 가능
- 종량제 요금
- 장애에 대비한 설계
- 서버 자원과 수량 변경 용이
- Well-architectes framework(설계의 모범이 되는 프레임워크)
- 6가지 설계 원칙 : 운영우수성, 보안, 안정성, 성능효율성, 비용최적화, 지속가능성
글로벌 인프라 스트럭처
-
데이터센터 : 수백/수천대의 서버, 네트워크장비, 스토리지 장비 등을 갖춘 전문 시설, 장소
-
가용 영역(az) : 데이터 센터의 그룹. 가용영역간은 수십킬로미터 거리를 두고 고속의 네트워크로 연결.
- 가용성 향상을 위한 고려사항 : 멀티 AZ에 리소를 배포
-
리전 : 가용영역의 그룹, 리전간의 서로 격리되고 독립적으로 운영
- 리전 선택 기준 : 지연시간, 법적문제, 가용서비스, 비용
-
엣지로케이션 : 전세계 주요 도시에 만들어진 서버와 네트워크 장비가 있는곳.
- 데이터 캐싱(데이터 지연 시간을 감소), CDN서비스, Shield, Route 53
-
그외 인프라 : Local zone, Wavelength zone
AWS 계정
: AWS 사이트에 가입하여 계정을 생성
-
AWS 사용자
1) root 사용자 : 가입시 사용한 이메일과 암호를 통해 로그인 무제한 서비스 사용 권한이다- 계정 자체 구성 변경 가능 : 청구성, 결제방식, 지원플랜 변경
- 보안권고
- 일상적인 작업을 위한 용도로 사용 하지 않도록 권고
- 여러 사용자와 인증정보 공유 금지,
- 인증보안 강화 --> MFA사용, Access key 삭제 권고
2) IAM 사용자 : IAM 서비스를 통해 생성한 사용자
- 부여된 권한의 범위에서 AWS 서비스에 대해 작업 가능
- 최소권한 원칙 : 사용자의 역활에 맞는 권한을 부여
- 보안권고
- 여러 사용자와 인증정보 공유 금지
- 인증 보안 강화 (MFA사용, 불필요한 Access key삭제 )
AWS 서비스 접근 방법
-
관리 콘솔(GUI) : IAM 사용자 이름/암호로 인증
-
CLI : aws 명령어, IAM 사용자의 Access key로 인증
-
SDK : 개발 프로그램내에서 aws 리소스를 작업. IAM 사용자의 Access key 로 인증
IAM 서비스
: IAM 사용자, 그룹, 역할(Role), 정책 등을 생성하고 관리하는 서비스
- IAM 사용자 : AWS 계정내에서 만들어진 사용자
- IAM 그룹 : 권한을 그룹에 연결하면 그룹내 사용자들에게 상속의
- IAM 정책(Policy) : 어떤 서비스 기능에 어떤 조작을 할 수 있는지 정의
방식으로 부여
- AWS 서비스와 리소스에 대한 액세스 관리(정책을 이용) 및 액세스 제어 분석
- 기능 : 인증과 권한 부여
- 인증 : IAM 사용자이름/암호, Access key
- 권한부여 : IAM 정책을 이용하여 서비스/리소스에 대한 액세스 관리
- IAM 정책 : JSON 형식의 문서. IAM 사용자, 그룹, 역할, AWS 리소스에 정책을 연결
- 정책 필수 키워드
- Effect ( allow / deny )
- Action ( 작업-api)
- Resource (리소스 이름=ARN)
- 정책 타입
- 자격증명 기반 정책 : 관리형과 인라인 정책이 IAM 사용자, 그룹 및 IAM 역할
- 관리형 정책 : AWS 제공하는 관리형과 고객이 정의하는 관리형 ==> 재사용 가능
- 인라인 정책 : identity와 정책이 1:1로 연결
- 리소스 기반 정책 : 특정 AWS 리소스에 연결된 정책, 인라인 정책
필수 키워드 외 Principal 키워드를 가지고 보안 주체에 대한 권한 부여.
- 정책 필수 키워드
- 정책 우선순위 평가 : 명시적 거부 > 명시적 허용 > 묵시적 거부
IAM Role(역할) : 임시 권한 부여
- Role 언제 사용?
1) IAM 사용자가 임시 권한이 필요할 때
2) 서비스가 다른 AWS 서비스를 액세스 해야 할 때
3) 교차 계정간 리소스 액세스가 필요할 때
4) 자격증명 연동 시 권한 부여 - 역할에 부여하는 정책
- 신뢰정책 : 누가 이 역할을 갖을 수 있나 정의
- 권한정책 : 어떤 작업을 할 수 있나?
- 임시 보안 자격 증명 : AssumeRole 후 받는 정보
- Access key id/Secret access key
- security token
- timestamp (만료기간)
- Role을 수임할 수 있는 보안 주체 : IAM 사용자, AWS서비스(리소스), 연합사용자
최대 권한 설정 정책 : IAM 권한 경계, 서비스 제어 정책(SCP)
- 권한 경계 : IAM 사용자, 역할이 수행할 수 있는 최대 권한을 설정(제한) = IAM 사용자, 역할에 연결
- 필터 같은 역할
- 자격증명 정책을 통해 과도한 허용을 방지, 세분화된 액세스 제어
- SCP(서비스 제어 정책) : 다중계정을 이용란 환경에서 AWS Organizations로 조직화된 경우 조직단위, 멤버계정에 최대 권한 설정.
- 필터 같은 역할
- 조직단위(OU)에 SCP를 연결하면 하위 조직 및 멤버 계정에 자동 상속상속
다중계정과 조직(AWS Organizations)
- 다중계정 : 비즈니스 프로세스, 보안/규정 준수 제어, 결제, 리소스의 격리 등을 위해 다중 계정 전략 수립
- AWS Origamizations : 다중 계정 중앙관리 서비스
- 통합 결제
- 조직단위로 만들고 계층관리 가능
- 서비스 활성화/비활성화
계정의 보안 관리
- 최소 권한의 원칙 : 적절한 권한을 통해 서비스 제어 관리
- root 사용자 : 일상적인 업무 관리로 사용 금지 권고, 액세스키 삭 제 권고, 강력한 암호, MFA 사용 권장
- IAM 사용자 : 강력한 암호, MFA 권장
- 불필요한 사용자, Access key 삭제해라
- 암호, Access key 주기적으로 교체
- 강력한 패스워드 정책 사용해라
서버 관련 기초 용어
- 서버와 클라이언트
- 서버 : 서비스를 제공
- 클라이언트 : 서비스를 요청
- 운영체제(OS) : 하드웨어,시스템 리소스를 제어하고프로그램에 대한 일반적 서비스를 지원하는시스템 소프트웨어
- 서버용 OS : 리눅스, 유닉스, 윈도우즈 서버
- 개인용(클라이언트) OS : Window 11, MacOS, android, ios
- 서버 가상화 : 물리적인 서버에 서버가상화 S/W를 실행해서 여러대의 논리적인 서버(가상서버)를 동작시키는 기술
- 서버 가상화 솔루션 : vmware ESXi/workstation, MS Hyper-V, 리눅스 KVM, 시트릭스 XenServer
AWS에서 제공하는 서버 가상화기반 컴퓨팅 서비스 ==> EC2
EC2
: AWS 컴퓨팅 플랫폼 기본
- 지원OS : 리눅스, 윈도우즈, 맥OS
- 실행 중일 때만 비용 발생 (초단위 결제)
- EC2 서버 노드 : EC2 Instance 라고 부름
- EC2 런치를 위해 설정해는 주요 내용
1) AMI- 구성
- OS + 알파(설치된 애플리케이션, 유틸리티, 설정 파일 등)
- 볼륨 디바이스 매핑 정보
- 시작권한
- AMI 가져오는 방법
- QuickStart : AWS 제공
- 3rd party : 마켓플레이스(제조사)에서 제공
- 커뮤니티
- 고객 생성 AMI
- QuickStart : AWS 제공
- 구성
2) 인스턴스 타입 : 유형 이름 <패밀리><세대><특성>.<사이즈>
- ex ) m6a.large
- AWS는 다양한 유형과 크기의 인스턴스 제공
3) 키페어 설정 : SSH 접속을 위해 필요한 Public/Private key 쌍
- session manager : 키페어 없이 EC2에 접속 가능하도록 지원
4) 네트워크 설정
- EC2 인스턴스가 위치할 VPC(가상 프라이빗 클라우드)와 서브넷 네트워크 선택
– VPC : AWS에서 생성할 수 있는 프라이빗 가상 네트워크
– Subnet : VPC를 더 작은 단위로 분할한 하위 네트워크- VPC 는 사용자가 직접 만들어서 사용 가능하며, 또는 리전마다 제공하는 기본(Default) VPC 를 이용할 수 있음.
- 퍼블릭 IP 자동 할당 여부 결정 ==> 공개 네트워크(public subnet network) 에 연결할 대상 EC2에게만 할당하면 됨.
- 퍼블릭 IP : 공인 IP, VPC 내 인스턴스와 인터넷에 있는 리소스(서버)와 통신을 위해 사용
- 프라이빗 IP: 사설 IP, VPC 내 인스턴스들간 통신을 위해 사용.
- 보안그룹 선택 (기조 만들어진 것 또는 새로 생성 가능)
보안그룹 : EC2에 연결된 가상 방화벽. - 네트워크 인터페이스 : 기본 네트워크 인터페이스 외 추가 가능.
5) 스토리지 볼륨 설정 : EBS 스토리지 유형과 크기를 설정
6) 기타
-
테넌시 선택 : shared / dedicated / dedicated host
-
인스턴스 프로파일 선택 : EC2에 연결된 역할(Role)
-
배치그룹 : Cluster, Spread, Partition
-
스팟 인스턴스 요청 여부 (구매옵션)
- 스팟 인스턴스 : 온디멘드 대비 최대 90% 할인된 가격으로 사용할 수 있는 구매 옵션
- 온디멘드 인스턴스 수요증가하면 AWS 에서 강제로 회수할 수 있다. (2분전에 알림을 주고 강제 회수)
- 적합한 APPs: 유연성이 있는, 상태 비저장, 내결함성이 있는 애플리케이션 권장
-
사용자 데이터 : 인스턴스 생성시 구성할 작업을 자동으로 실행하는 스크립트
-
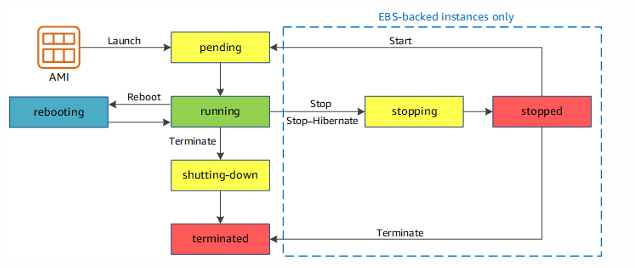
EC2 인스턴스 수명 주기 : 상태 전환
AMI =(launch)=> Pending ==>Running
=(비용발생) =(일시 중단) => stopping ==>stopped
=(완전 중단/삭제) => shutting-down ==> terminated (복구/구동 불가)-stopped 상태를 start : pending => running : 물리적 서버 바뀐다. public ip 바뀐다.
-running 상태를 reboot 하면 : rebooting => running : 동적 ip 유지
- 요금제
1) 온디멘드 : 일반적인 구매 방법. 이용 현황(일정, 유형 등)이 예측이 어렵거나, 변동성이 높은 경우에 이용
2) Savings Plans : 1년 또는 3년 약정 요금. 온디멘드 대비 할인율이 높음(최대 72% 할인). 이용 현황이 예측(1년이상)되고 변동성이 없는 경우에 이용
3) 스팟 : AWS 보유한 이용하지 않는 인스턴스 리소스 풀을 온디멘드 대비 최대 90%까지 할인.
EC2 auto scaling
: 애플리케이션 부하에 따라 EC 수량을 min과 max 사이에서 추가 또는 제거하여 수량을 자동으로 조정하는 기능(서비스)
-
EC2 Auto Scaling 구성 요소
1) Auto Scaling 그룹 : min/max/desired 수량 정의- min : 부하가 최소일때도 유지해야할 수량. 가용성 고려 수량 결정.
- max : 부하가 최대일때 유지해야할 수량. (추가 고려 요소) 예산
- desired : 최초 autoscaling 배포하는 수량. 현재 수량.
예) min=2, max = 8, desired=4
최초 autoscaling 배포 : 실행 EC2 ? 4
2) 시작 템플릿 : EC2 인스턴스 론치 시 필요한 구성 정보 정의(AMI, 인스턴스 유형, 키페어, 보안그룹, userdata 등)
3) auto scaling 정책 : 수동, 자동, 예측 기반
- (자동) 동적조정 정책 : 단순/단계/대상추적 정책
- 대상추적 정책 : CPU 사용률, 네트워크 in, out 데이터량(byte), ALB 요청 수 정보를 추적하여 자동 수량 조정
-
장점 : 향상된 가용성과 비용 절감
람다(Lambda)
- 서버리스(Serverless) : 서비스를 실행할 인프라를 AWS 관리하기 때문에 고객은 관리할 서버가 없다.
- 장점
- 고객이 인프라 관리에 드는 시간, 비용 절감 가능.
- 종량제 요금.
- 부하에 따라 자동 크기가 조정(확장성 우수)
- 내장된 보안 기능, 고가용성을 특징을 갖음.
- 서버리스 예) 람다, Fargate, S3, DynamoDB, SQS.....
- 장점
- 람다 : 서버리스 컴퓨팅 서비스
함수코드와 종속패키지(라이브러리) 묶어서 => 람다함수에 업로드 => 필요한 구성설정을 해서 람다함수 만듬=> 이벤트소스가 람다함수를 호출 => 실행완료되면 자동 종료.- 람다 제한 : 메모리 128MB ~10GB, 시간 1초~15분. CPU는 메모리 크기에 비례하여 자동 할당됨.
- 람다 함수를 호출하는 이벤트 소스 : API gateway, ALB, SNS, S3, EventBridge, DynamoDB, SQS 등 많은 AWS 서비스
컨테이너 관리 AWS 서비스
컨테이너 : 애플리케이션코드, 런타임, 종속 라이브러리 등을 하나로 패키징하여 구동시킨 서로 격리된 독립적 실행환경을 갖는 실행단위(프로세스)
- 장점
- 가볍고 기동/중지 시간이 짧다.
- 배포가 용이하다.
- 이식성과 확장성이 우수
- 컨테이너 이미지 생성 => 레포지토리에 저장(push) => 레포지토리에서 이미지를 다운로드( pull) 해서 실행
- 컨테이너 오케스트레이션 : 컨테이너 배포, 크기조정, 모니터링 및 장애관리를 자동화해주는 도구/서비스
- AWS 제공하는 컨테이너 관련 서비스
1) ECR : 레지스트리. 컨테이너 이미지 저장 서비스
2) EKS, ECS : 오케스트레이션 서비스.- EKS : 쿠버네티스 기반 서비스. AWS에서 컨트롤(제어) 프레인을 관리, 고객은 데이터(노드) 플레인 관리
==> 오프소스 생태계를 잘아는 고객. 온프레미스에 쿠버네티스를 AWS 마이그레이션 하려는 고객. - ECS : AWS 에서 만든 서비스. 다른 AWS 서비스와 통합하여 사용하기 좋음. ==> 컨테이너기반 서비스를 처음 이용하는 고객, AWS 다른 서비스와 통합해서 사용하는 고객.
3) EC2, Fargate : 컨테이너가 실행되는 컴퓨팅 서비스 - EC2 : 가상 서버. 고객이 EC2를 관리
- Fargate : 서버리스 컨테이너 컴퓨팅 서비스 ==> 고객은 서버관리(OS, 보안, 소프트웨어 패치/업데이트)가 필요 없다.
- EKS : 쿠버네티스 기반 서비스. AWS에서 컨트롤(제어) 프레인을 관리, 고객은 데이터(노드) 플레인 관리
- ECS task = EKS pod : 컨테이너 실행 최소단위. 1개 이상의 컨테이너로 구성.
task 그룹 = service : 컴퓨팅 유형, task 타입(데몬, 복제), 수량, 배치 전략, auto-scaling, load-balancing
- culster : task 실행되는 컴퓨팅 리소스의 논리적 그룹
Lightsail, Beanstalk, Outposts
- Lightsail : 인스턴스, 컨테이너, DB, 네트워크 등 사전에 구성된 클라우드 리소스를 통해 web/application 신속 구축
- 간단한 웹, 소규모 서비스, 테스트용 정도 사용 가능
- 사용자가 SW버전, 설정 등 세밀한 제어 불가, 월단위 정해진 규모와 금액
- Beanstalk : 웹어플리케이션을 위해 웹서버 소프트웨어까지 자동 설치된 서비스.
- JAVA, .net, PHP, 파이썬, Go 등 지원
- ELB, EC2 AutoScaling, RDS 등 고용성있는 애플리케이션 실행 환경 지원
- Outposts : 온프레미스 장소에 서버 또는 랙단위로 서버를 대여해서 위치. AWS 서비스를 제공하는 서비스.
객체스토리지 : S3
-
블록 스토리지 vs 파일 스토리지 vs 객체 스토리지
-
버킷 : 객체를 저장하는 장소
-
객체 : 데이터+메타데이터
- 객체 URI : S3://버킷명/폴더명/객체이름
- 폴더 : 객체를 분류 저장하고자 할 경우 이용하는 특별한 객체.
- 객체 키 : 버킷내에서 객체를 식별하는 키 ==> 폴더명/객체이름
-
S3 특징 : 내구성, 확장성 우수. 서비스 연동
- 내구성 :3개의 AZ에 데이터를 자동 복제 저장.
- 확장성 : 저장용량 제한이 없다.
- 서비스 연동 : 다양한 AWS 서비스와 연동하여 저장소로 활용.
-
스토리지 클래스(티어) 제공
Standard / Standard-IA / Onezone-IA / Glacier Instant retrieval / Flexible retrieval / Deep Archive
<- 액세스 빈도 높고, 높은 비용 / 액세스 빈도 낮고, 낮은 비용 ->- Intelligent - tiering : S3가 액세스 빈도에 따라 자동으로 저장 티어를 이동주는 클래스
(Frequent/ Infrequent / Archive access)
- Glacier : 저렴하게 데이터를 보관, 장기 백업용
1) Instant retrieval : 액세스빈도가 분기당 1회정도인 데이터 저장용. 밀리초 단위 복원 속도
2) Flexible retrieval : 액세스빈도가 반기당 1회정도인 데이터 저장용. 분~최대12시간 복원시간
3) Deep Archive : 액세스빈도가 연 1회정도인 데이터 저장용. 최대 48시간 정도 복원 시간이 허용되는 경우.
- Intelligent - tiering : S3가 액세스 빈도에 따라 자동으로 저장 티어를 이동주는 클래스
-
보안
-
접근 제어
1) 사용자 기반정책 :(자격증명 기반 정책) IAM 사용자, 역할에 부여된 IAM 정책을 사용하여 접근제어
2) 리소스 기반 정책 : bucket policy 를 이용한 접근제어.
3) ACL : 기본 비활성화 상태. 객체별 접근제어 필요한 경우만 사용. (최근에는 사용자기반정책과 버킷정책을 더 많이 사용) -
퍼블릭 액세스 차단 기능 ( Block all public acess)
버킷정책, ACL 등을 통해 의도치 않게 버킷이나 객체가 공개되는 것을 방지하기 위함.
(버킷단위에서는 )기본값은 퍼브릭 접근이 차단됨.
버킷단위, 계정단위 설정 가능 -
데이터 보호 및 가용성
1) 저장 중 암호화 지원 : 객체가 저장될 때 데이터키(암호화키)를 객체를 암호화하여 저장하고, 마스터키를 가지고 데이터키를 암호화하여 같이 저장.
- 암호화 주체는 서버측 암호화 (기본적으로 선택됨)
- 키관리/저장
1) KMS 저장한 키를 이용(AWS 생성관리하는 키, 고객이 생성한 키)
SSE-S3 SSE-KMS, DSSE-KMS
SSE-KMS, DSSE-KMS : 키 정책 설정 가능, 주기적으로 교체 가능.
2) 외부에 저장하여 고객이 관리 지원 (SSE-C) ==> 콘솔에서는 지원하지 않고, SDK 에서만 지원
2) 객체 잠금 : 버킷을 생성할 때 설정. Write Once Read Many( WORM) 모델. 고정된 시간동안 또는 무기한으로 객체를 삭제 또는 덮어쓰기 방지
- 거버넌스 모드 : 권한이 있는 계정(사용자)는 잠금 제거 가능
- 규정준수 모드 : 루트사용자도 객체 잠금 제거 불가능
3) 버전관리 : 사용자가 실수로 파일을 삭제하거나 변경에 대해 대응하기 위해 사용. 버킷단위로 설정.
4) 객체 복제 : 동일리전 또는 교차리전 복제 지원. 비동기식 복제
-
-
수명주기관리
-
정적웹사이트 호스팅 가능
블록 스토리지 서비스 : EBS
: EC2용 블록 스토리지
- EC2와 EBS 볼륨은 동일 AZ 에 있어야 연결 가능.
- 사용사례 : OS 볼륨. 어플리케이션 데이터용 볼륨 등 사용
- 볼룸 유형
- SSD 타입 볼륨 유형 : OS 볼륨. 어플리케이션 데이터용 볼륨
1) 범용 : gp2, gp3
2) 프로비저닝된 IOPS 유형 : io1, io2 block express ==> IO 성능이 민감한 애플리케이션 용 - HDD 타입 유형 : OS 볼륨 불가
1) 처리량 최덕화(st1, 빅데이터 및 로그 저자용)
2) 콜드( sc1, 사용횟수가 적은 콜드 데이터)
- SSD 타입 볼륨 유형 : OS 볼륨. 어플리케이션 데이터용 볼륨
- EBS 볼륨 백업 : 스냅샷(snapshot) = 특정 시점의 서버상태
스냅샷 백업 이미지는 다른계정, 다른리전으로 복사 가능.
파일스토리지 : EFS, FSx for windows File server
- EFS : NFS 프로토콜 이용한 공유 스토리지 서비스. 리눅스 서버에서 이용가능
- FSx for windows File server : SMB 프로토콜을 이용한 공유 스토리지. 윈도우즈 공유 파일 서버용. 윈도우, 리눅스에서 사용가능
Storage Gateway
: 하이브리드 백업 및 스토리지 환경 구성
- 온프레미스 데이터 저장을 AWS 스토리지 서비스(S3, EFS, FSx for windows File server) 로 확장하여 하이브리드 스토리지 지원
- 종류
1) S3 File gateway : NFS, S3 에 저장
2) FSx file gateway : SMB, FSx for windows File server
3) Volume gateway : iscsi, AWS S3에 주기적으로 스냅샷 백업.
4) Tape gateway : isci vtl, S3 에 저장
Transfer family & DataSync
- Transfer family : SFTP, FTPS, FTP 지원, S3와 EFS를 FTP 저장소로 사용
- DataSync : 온프레미스와 AWS, AWS-AWS, 타클라우드-AWS 간 데이터 복제
snow family
: 오프라인 데이터 전송 서비스. 국내 snowball 지원
네트워크 중요 용어
-
온프레미스 VS Cloud Network
-
IP주소 : 네트워크 연결된 단말기의 주소
1) 퍼블릭 IP : 인터넷 상에서 단말기를 식별하기 위한 주소
2) 프라이빗 IP : LAN상에서 사용되는 주소 -
IPv4 주소체계 : 32비트로구성, 8비트씩 묶어 10진수로 표기
- CIDR블록으로 IPv4 주소 범위 결정
-
방화벽 : 데이터 통신 제어
-
Scaling과 Load Balancing
라우팅
- 라우터 : 다른 네트워크 주소로 패킷을 전달하는 역활을 하는 장비
- 라우팅 : ip 패킷을 최적의 경로를 결정하여 목적지까지 보내는 기능
- 라우팅 테이블 : 패킷을 전달하는 경로와 인접 라우터에 대한 정보 저장
- DNS : 도메인 이름에 대한 IP 주소를 찾아주는 기능
VPC
: AWS에서 생성할 수 있는 프라이빗 가상 네트워크
- EC2,EBS등과 같은 자원을 배치, 단일리전에 연결
서브넷 : VPC을 더 작은 단위로 분할한 하위 네트워크- Public Subnet : 외부에 공개되어야 할 노드 배포
- Private Subnet : 외부 접근 차단 노드 배포갑자
- 인터넷 게이트웨이 : 서브넷 안에 리소스가 인터넷 통신을 할 수 있게 하는 기능을 갖는 리소스
- NAT 게이트웨이 : ec2가 인터넷으로 통신이 필요한 경우 사설 ip를 공인 ip로 변환
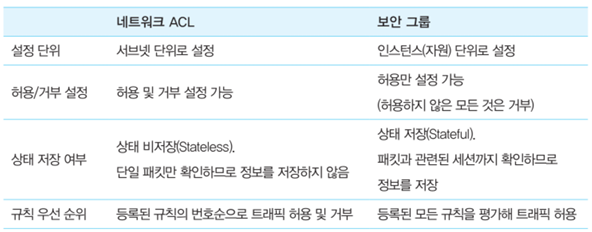
- NACL : 서브넷 단위로 접근제어하는 가상 방화벽
- Security group : 인스턴스에 연결되어 접근 제어하는 가상 방화벽
- 보안그룹 : 인스턴스 레벨의 가상 방화벽
- 흐름로그
- 네트워크 인터페이스에서 송수신되는 트래픽 로그를 수집
- 흐름로그는 s3 버킷 또는 CloudWatch logs에 저장 가능
VPC와 VPC 연결
- VPC 피어링 : VPC간의 1대1 사설 네트워크 연결
- 제약 : 전이적 연결불가, 중복된 CIDR 주소 연결 불가
- Transit 게이트웨이 : 다수의 네트워크들을 허브 앤 스포크 형식으로 사설 연결
VPC과 온프레미스 연결
- AWS VPN : AWS클라우드와 온프레미스 사이에 보안 연결
- AWSD Direct Connect : AWS 클라우드와 온프레미스 사이에 네트워크 전용선 연결
- VPN과 Direct Connect 연결 이중화 가능
- Transit gatway를 이용한 vpc와 온프레미스 연결
VPC와 VPC외부 AWS 서비스 연결
- VPC 엔드포인트 기능 : 외부에서 동작하는 AWS서비스를 인터넷을 통하지 않고 프라이빗 네트워크 통신을 할 수 있도록 하는 기능
- 인터페이스 유형 : 다양한 AWS 지원, 서브넷에 ENI를 생성하여 ENI를 통해 프라이빗 IP로 통신
- 게이트웨이 유형 : S3와 DynamoDB 지원, 라우팅 테이블에 게이트웨이 엔드포인트 경로 등록 필요
- AWS PrivateLink : 론프레미스 네트워크 간에 안전한 비공개 연결을 제공