사물인터넷
사물인터넷(Internet of Things)는 사물에 센서나 통신시스템을 부착해서 인간의 개입없이 사물끼리 인터넷으로 통신하여 서비스를 제공하는 기술
사물인터넷의 특성
- 데이터 수집
센서가 주변 환경(온도, 위치, 움직임 등)의 상태를 감지한다. - 네트워크 통신
주로 무선통신(블루투스,Wifi)를 통해서 수집한 정보를 인터넷으로 전송한다. - 제어 자동화 기능
사람의 개입없이 기기들이 스스로 분석하여 작동하거나 스마트폰 등으로 원격 제어가 가능하다
사물인터넷의 취약성
- 성능의 부족
보안시스템이 요구하는 시스템의 성능이나 전력소모량을 충족시키기 어려운 경우가 많다 - 기본 설정 비밀번호 사용
많은 사용자가 기기에 처음 설정된 기본 비밀번호를 바꾸지 않고 그대로 사용하여 해커가 쉽게 침입할 수 있습니다. - 제조업체의 사후 지원 부족
IoT는 단가가 저렴한 경우가 많고 한 번 판매된 이후에 추가적인 수익을 얻기 어려운 경우가 많아 추후에 발생하는 보안취약점에 대한 펌웨어 업 데이트를 받기 어려움 - 높은 상호연결성
하나의 기기가 침해당하면 연결된 내부 네트워크로 피해가 빠르게 확산된다
Shodan 정의
shodan이란
인터넷에 공개되어있는 서버나 시스템, IoT장비 목록을 제공하는 검색엔진
공개된 IP주소,포트, 서비스 정보를 제공하며 수집된 정보를 바탕으로 취약점 정보를 확인 가능하다
Shodan이 정보를 수집하는 방법
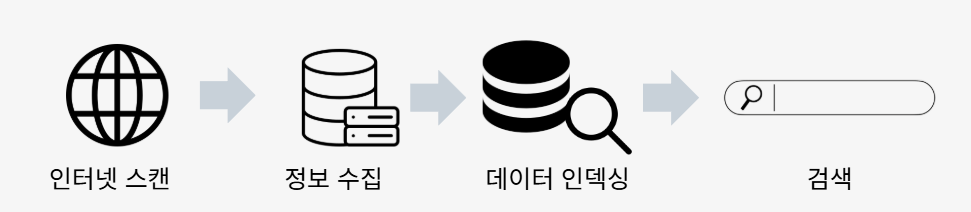
1단계: 인터넷 스캔
전세계의 IP 주소를 지속적으로 스캔하여 열려있는 포트와 서비스를 탐지
2단계: 정보수집
탐지된 장비의 배너 정보,서비스 종류, 위치, 운영체제 등 다양한 메타데이터를 수집
3단계: 데이터 인덱싱
수집된 정보를 구조화하여 검색 가능한 형태로 저장
4단계: 검색
사용자는 웹 인터페이스 또는 API를 통해 수집된 정보를 검색가능
배너(Banner)
쇼단(Shodan)이 인터넷에 연결된 장치나 서버를 스캔할 때,
서버가 클라이언트(쇼단)의 연결 요청에 응답하며 보내는 메타데이터와 시스템 정보
배너의 주요 구성 내용
서비스 및 포트 정보: 열려 있는 포트 번호(예: 80, 443, 21 등)와 실행 중인 서비스
소프트웨어 및 버전: 운영체제(OS), 웹 서버 종류(Apache, Nginx 등), 데이터베이스 버전(MySQL 등)
기타 메타데이터: 호스트 이름, 장치 유형(라우터, 웹캠, CCTV 등), 국가 및 지리적 위치, SSL 인증서 정보
취약점 정보: 식별된 소프트웨어 버전과 연관된 보안 취약점(vuln 속성)
쇼단 필터링
검색시 키워드를 이용해서 검색 결과를 필터링 할 수 있다.
https://www.shodan.io/search/filters
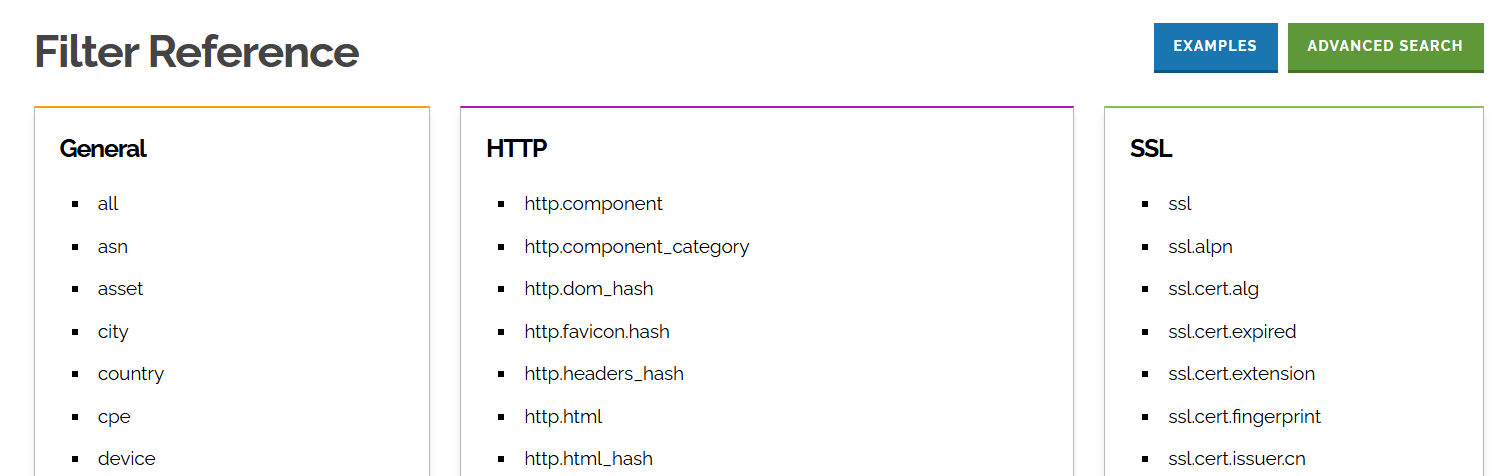
자주 사용되는 필터
country:검색결과에서 특정 국가에 속해있는 시스템을 검색
예)country:KR
hostname: 호스트이름으로 필터링
예)hostname:example.com
port: 특정 포트가 열려있는 시스템을 검색
예)port:22
product: 소프트웨어, 서비스, 장비 이름 필터링
예)product:Apache
version: 구체적인 서비스 버전으로 필터링
예)version:"5.7."
org: 시스템 소유 조직이나 기관 이름으로 필터링
예)org:samsung
net: 특정 IP 범위에 해당하는 시스템 필터링
예)net:192.168.1.0/24
vuln:특정 취약점을 갖고 있는 시스템 필터링
예)vuln:CVE-2014-0160
os: 시스템의 운영체제 필터링
예)os:Windows
Shodan 필터 검색 예시
특정 시스템에 대한 정보를 수집하기위한 목적으로 제작된 여러 필터의 조합을 shodan 공식홈페이지 혹은 오픈소스 형태로 찾아볼 수 있다.
https://www.shodan.io/search/examples 혹은
Shodan-search-cheat-sheet 구글 검색
