관리형정책과 인라인정책의 차이

관리형 정책 생성 예시
aws iam create-policy \
    --policy-name S3ReadOnlyPolicy \
    --policy-document '{
        "Version": "2012-10-17",
        "Statement": [
            {
                "Effect": "Allow",
                "Action": "s3:GetObject",
                "Resource": "arn:aws:s3:::example-bucket/*"
            }
        ]
    }'
관리형 정책 Role에 부착
aws iam attach-role-policy \
    --role-name DemoRole \
    --policy-arn arn:aws:iam::123456789012:policy/S3ReadOnlyPolicy
인라인 정책 생성,부착
aws iam put-role-policy \
    --role-name DemoRole \
    --policy-name S3InlineReadOnlyPolicy \
    --policy-document '{
        "Version": "2012-10-17",
        "Statement": [
            {
                "Effect": "Allow",
                "Action": "s3:GetObject",
                "Resource": "arn:aws:s3:::example-bucket/*"
            }
        ]
    }'
관리형정책, 인라인 정책 CLI 검색
아래 명령어로 검색하면 인라인정책만 볼 수 있다.
aws iam list-role-policies --role-name DemoRole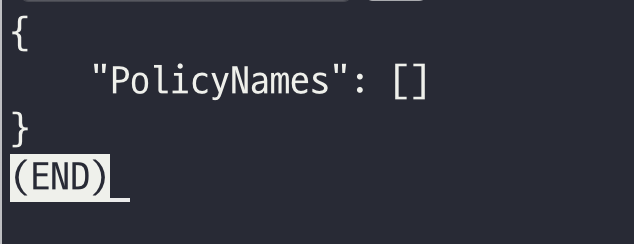
관리형 정책을 보려면 아래와 같은 명령어를 이용해야 한다.
aws iam list-attached-role-policies --role-name DemoRole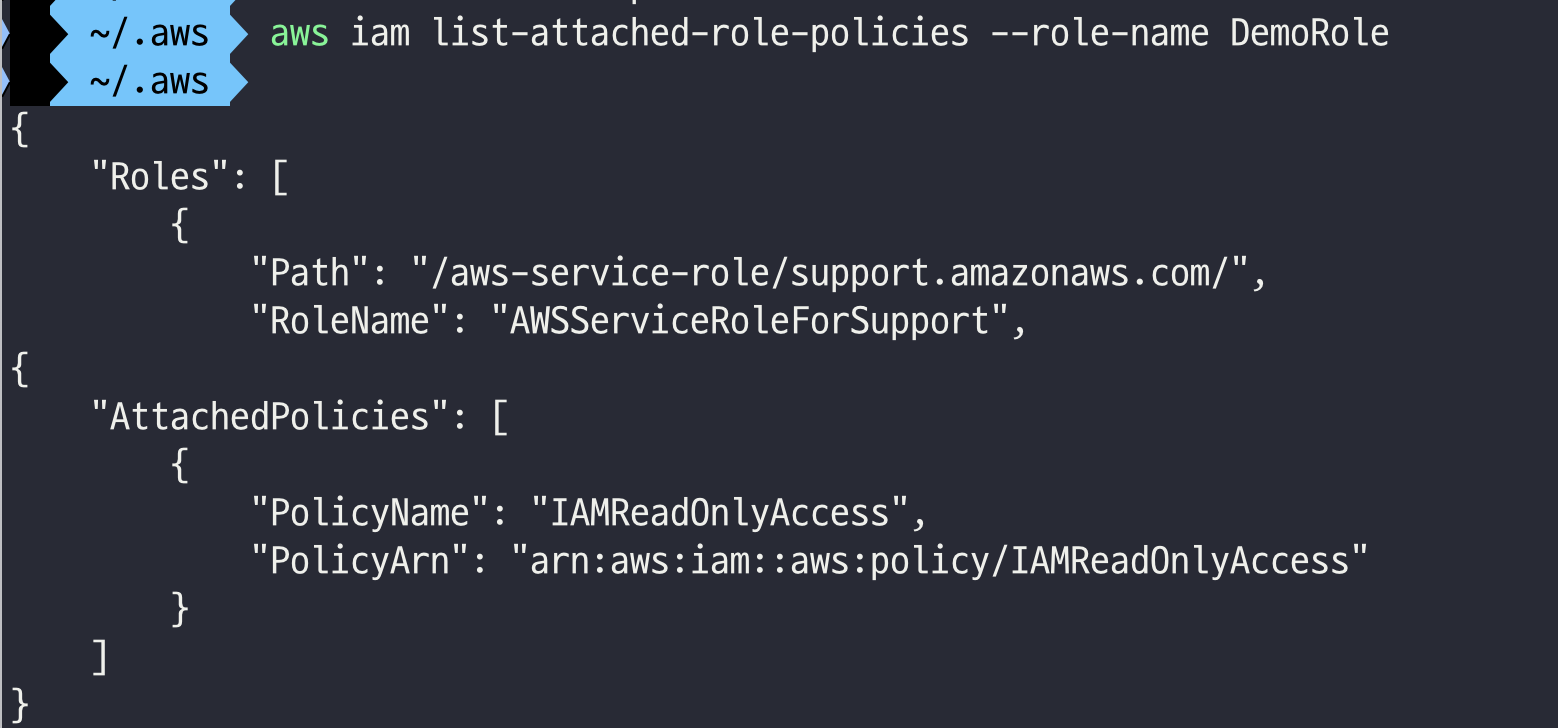
즐겁게 공부하고 사람들에게 도움을 주는 개발자가 되고 싶습니다.