네트워크 · 패킷 분석
1.01. 네트워크란 무엇인가

네트워크를 "장치·전송 매체·약속(프로토콜)"의 조합으로 정의하고, 데이터가 패킷으로 나뉘어 전달되는 원리와 보안관제에서 네트워크가 왜 가장 넓은 관측 지점인지 정리합니다.
2.02. 네트워크의 기본 구성 요소
네트워크를 이루는 호스트·중간 장치·전송 매체·주소·프로토콜·기반 서비스를 역할별로 나누고, 각 구성 요소가 보안관제에서 어떤 로그와 흔적을 남기는지 정리합니다.
3.03. LAN과 WAN
LAN과 WAN을 범위·소유·기술·경계 장비 기준으로 비교하고, 내부(East-West)와 경계(North-South) 트래픽이 관제 가시성에 어떤 차이를 만드는지 정리합니다.
4.04. Client와 Server
통신을 먼저 요청하는 Client와 요청을 기다리는 Server의 역할 차이를 정리하고, 연결 방향(누가 먼저 시작했는가)이 방화벽 정책과 관제 판단에서 왜 핵심인지 설명합니다.
5.05. 네트워크 인터페이스와 NIC
물리 장치인 NIC와 OS가 다루는 네트워크 인터페이스의 차이, Linux 인터페이스 이름 규칙, Promiscuous 모드와 오프로딩이 패킷 캡처·관제에 주는 영향을 정리합니다.
6.06. MAC Address란 무엇인가
48비트 MAC 주소의 구조(OUI·표기법·특수 주소)와 같은 링크 안에서만 쓰이는 특성, MAC 랜덤화·변경 가능성이 자산 식별과 관제에 주는 의미를 정리합니다.
7.07. IP Address란 무엇인가
IP 주소를 네트워크를 넘어 목적지를 찾기 위한 3계층 논리 주소로 정의하고, MAC과의 차이, 할당 방식, IP가 곧 사람이 아닌 이유와 관제에서의 IP 해석 주의점을 정리합니다.
8.08. IPv4 주소 구조
32비트 IPv4 주소를 옥텟·2진수로 분해하고, 과거 클래스 구분과 특수 용도 주소, 10진수·16진수 등 변형 표기가 로그 분석과 IOC 매칭에 주는 영향을 정리합니다.
9.09. IPv6 기초 — 관제에서 놓치기 쉬운 두 번째 주소 체계
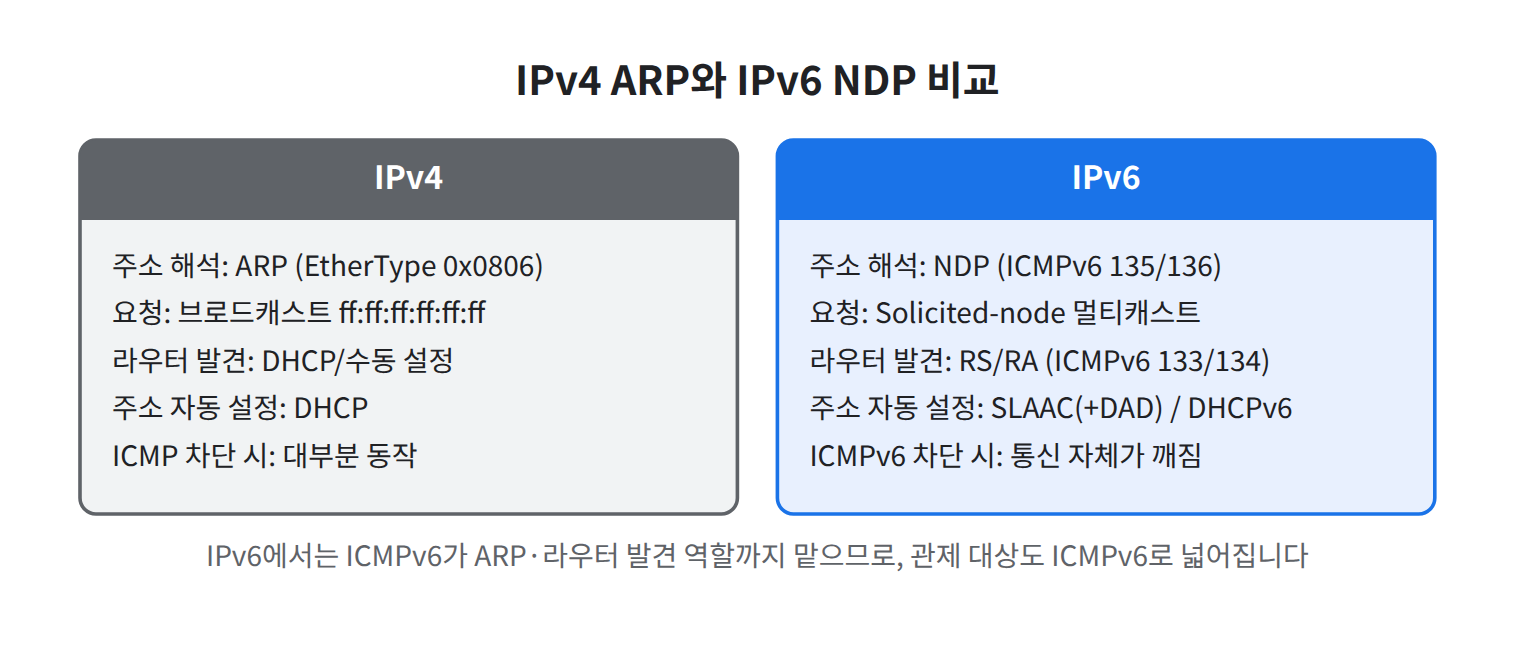
IPv6 주소 표기와 주소 유형, ARP를 대신하는 NDP, 반드시 허용해야 하는 ICMPv6, SLAAC 자동 주소 설정을 정리하고, IPv4만 보는 관제가 놓치는 지점을 살펴봅니다.
10.10. 공인 IP와 사설 IP
공인 IP와 사설 IP를 할당 주체·유일성·라우팅 가능성으로 구분하고, 주소 판별 방법과 통신 방향(내부↔외부) 분류가 관제의 첫 판단에 어떻게 쓰이는지 정리합니다.
11.11. Unicast, Broadcast, Multicast
1:1 Unicast, 1:전체 Broadcast, 1:그룹 Multicast(및 Anycast)의 주소와 전달 범위를 비교하고, 내부망에서 흔히 보이는 브로드캐스트·멀티캐스트 프로토콜과 관제 시 해석 포인트를 정리합니다.
12.12. Subnet Mask란 무엇인가
서브넷 마스크가 IP 주소의 네트워크 부분과 호스트 부분을 가르는 원리(AND 연산), 호스트가 같은 네트워크 여부를 판단하는 과정, 잘못된 마스크와 과도한 대역 정책이 만드는 보안·관제 문제를 정리합니다.
13.13. Network Address와 Host Address
IP 주소와 서브넷 마스크로 네트워크 주소·브로드캐스트 주소·사용 가능한 호스트 범위를 계산하는 방법을 /24·/26·/20 예제로 정리하고, 관제에서 대역 단위로 이벤트를 묶어 보는 방법을 설명합니다.
14.14. IPv4 주소와 서브넷(CIDR) — 같은 네트워크인지 판단하는 법
IPv4 주소 구조와 서브넷 마스크·CIDR 계산, 같은 네트워크 판단 원리를 실습으로 확인하고, 사설·특수 대역과 /24 단위 로그 분석 등 보안관제에서 IP 대역을 읽는 법을 정리합니다.
15.15. Subnetting 기초
하나의 네트워크를 호스트 비트를 빌려 여러 서브넷으로 나누는 원리와 계산 순서(서브넷 수·호스트 수·블록 크기)를 정리하고, 관제에서 서브넷 경계가 왜 중요한지 설명합니다.
16.16. Default Gateway
호스트가 다른 네트워크로 보낼 패킷을 넘기는 첫 번째 라우터인 Default Gateway의 역할, 호스트가 게이트웨이를 쓰는 판단 과정, 설정 확인 방법과 관제 포인트를 정리합니다.
17.17. 게이트웨이와 라우팅 기초 — 다른 네트워크로 패킷은 어떻게 가는가
라우팅 테이블과 기본 경로, Longest Prefix Match, TTL 감소와 traceroute 원리를 실습으로 확인하고, 게이트웨이 변경·ip_forward·TTL 이상 등 라우팅 관련 이상징후를 보안관제 관점에서 정리합니다.
18.18. Routing Table
라우팅 테이블의 구성 항목(목적지·next hop·인터페이스·metric)과 최장 일치(Longest Prefix Match) 규칙, Linux·Windows에서 테이블을 읽는 방법과 관제 시 확인할 점을 정리합니다.
19.19. Static Routing
관리자가 경로를 직접 입력하는 Static Routing의 개념과 동작, 동적 라우팅과의 차이, Rocky·Ubuntu에서 정적 경로를 추가·영구 적용하는 실습 예시와 관제 관점의 확인 포인트를 정리합니다.
20.20. Default Route
어떤 경로와도 일치하지 않는 패킷이 향하는 Default Route(0.0.0.0/0, ::/0)의 의미, 라우팅 테이블 안에서의 우선순위, 여러 개일 때의 선택 기준과 관제에서 이 경로가 중요한 이유를 정리합니다.
21.21. OSI 7계층
통신 기능을 일곱 단계로 나눈 OSI 참조 모델의 각 계층 역할과 대표 프로토콜·장비를 정리하고, 관제에서 "이 이벤트는 몇 계층의 문제인가"로 사고하는 방법을 설명합니다.
22.22. TCP/IP 4계층
실제 인터넷 통신을 구성하는 TCP/IP 4계층(네트워크 접근·인터넷·전송·응용)의 역할과 각 계층이 운영체제의 어디에서 동작하는지, 계층별로 상태를 확인하는 Linux 명령과 관제 포인트를 정리합니다.
23.23. OSI 7계층과 TCP/IP 4계층 — 계층으로 읽는 패킷
OSI 7계층과 TCP/IP 4계층을 비교하고, 캡슐화 원리와 tcpdump·Wireshark 실습으로 패킷을 계층별로 읽는 법, 로그마다 보이는 계층이 다른 이유를 보안관제 관점에서 정리합니다.
24.24. Encapsulation
송신 측에서 계층마다 헤더를 붙이는 Encapsulation(캡슐화)의 순서와 헤더 크기·오버헤드 계산, 계층을 이어 주는 식별 필드(EtherType·Protocol·Port), 터널링과 관제 관점의 의미를 정리합니다.
25.25. Decapsulation
수신 측이 계층마다 헤더를 검사하고 떼어 내 위 계층으로 올리는 Decapsulation(역캡슐화)의 단계별 판단 기준과, 각 단계에서 폐기·응답이 일어나는 조건, 라우터의 부분 역캡슐화를 관제 관점으로 정리합니다.
26.26. PDU란 무엇인가
계층마다 주고받는 데이터 단위인 PDU(Protocol Data Unit)의 개념과 SDU와의 관계, 계층별 명칭(데이터·세그먼트·데이터그램·패킷·프레임·비트)과 로그·장비마다 다른 집계 단위를 관제 관점으로 정리합니다.
27.27. Ethernet Frame
네트워크 접근 계층의 PDU인 Ethernet Frame의 구조(프리앰블·헤더·페이로드·FCS), 최소·최대 크기와 패딩, Ethernet II와 IEEE 802.3의 구분, 캡처에 보이는 부분과 보이지 않는 부분을 정리합니다.
28.28. MTU와 IP 단편화 — 큰 패킷이 쪼개질 때
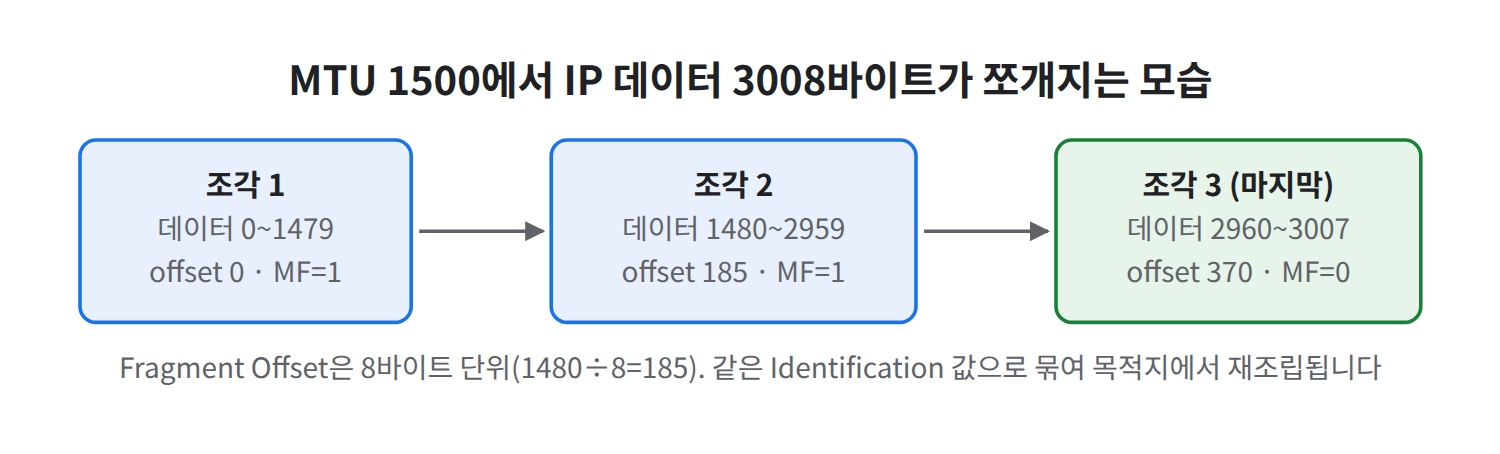
MTU 1500의 의미, IP 헤더의 Identification·DF·MF·Fragment Offset이 단편화에서 어떻게 쓰이는지, PMTUD와 블랙홀 문제, 관제에서 단편화 트래픽을 볼 때의 판단 기준을 정리합니다.
29.29. TCP Segment
TCP가 애플리케이션 데이터를 어떤 단위로 잘라 보내는지, Segment의 구성과 크기(MSS), IP 단편화와의 차이, IDS가 스트림 재조립을 해야 하는 이유를 정리합니다.
30.30. UDP Datagram
UDP가 데이터를 보내는 단위인 Datagram의 구조와 크기 한계, 메시지 경계 보존, 큰 Datagram이 IP 단편화로 이어지는 과정과 관제 시 확인할 점을 정리합니다.
31.31. Ethernet 프레임과 MAC 주소 · ARP 동작 원리
Ethernet 프레임 구조와 MAC 주소 읽는 법, ARP 요청·응답 흐름을 tcpdump·Wireshark로 확인하고, ARP Spoofing 이상징후를 보안관제 관점에서 판별하는 방법을 정리합니다.
32.32. ARP Request와 Reply
ARP Request와 Reply가 각각 어떤 목적지 MAC과 필드 값으로 전송되는지, Gratuitous ARP·ARP Probe 같은 변형과 요청 없는 Reply가 왜 관제 대상인지 정리합니다.
33.33. ARP Cache
ARP로 알아낸 IP-MAC 대응을 저장하는 ARP Cache의 구조와 항목 상태(REACHABLE, STALE 등), Linux·Windows 조회 방법, 캐시 변조 흔적을 확인하는 관점을 정리합니다.
34.34. ICMP와 ping — 오류 보고 프로토콜 읽는 법
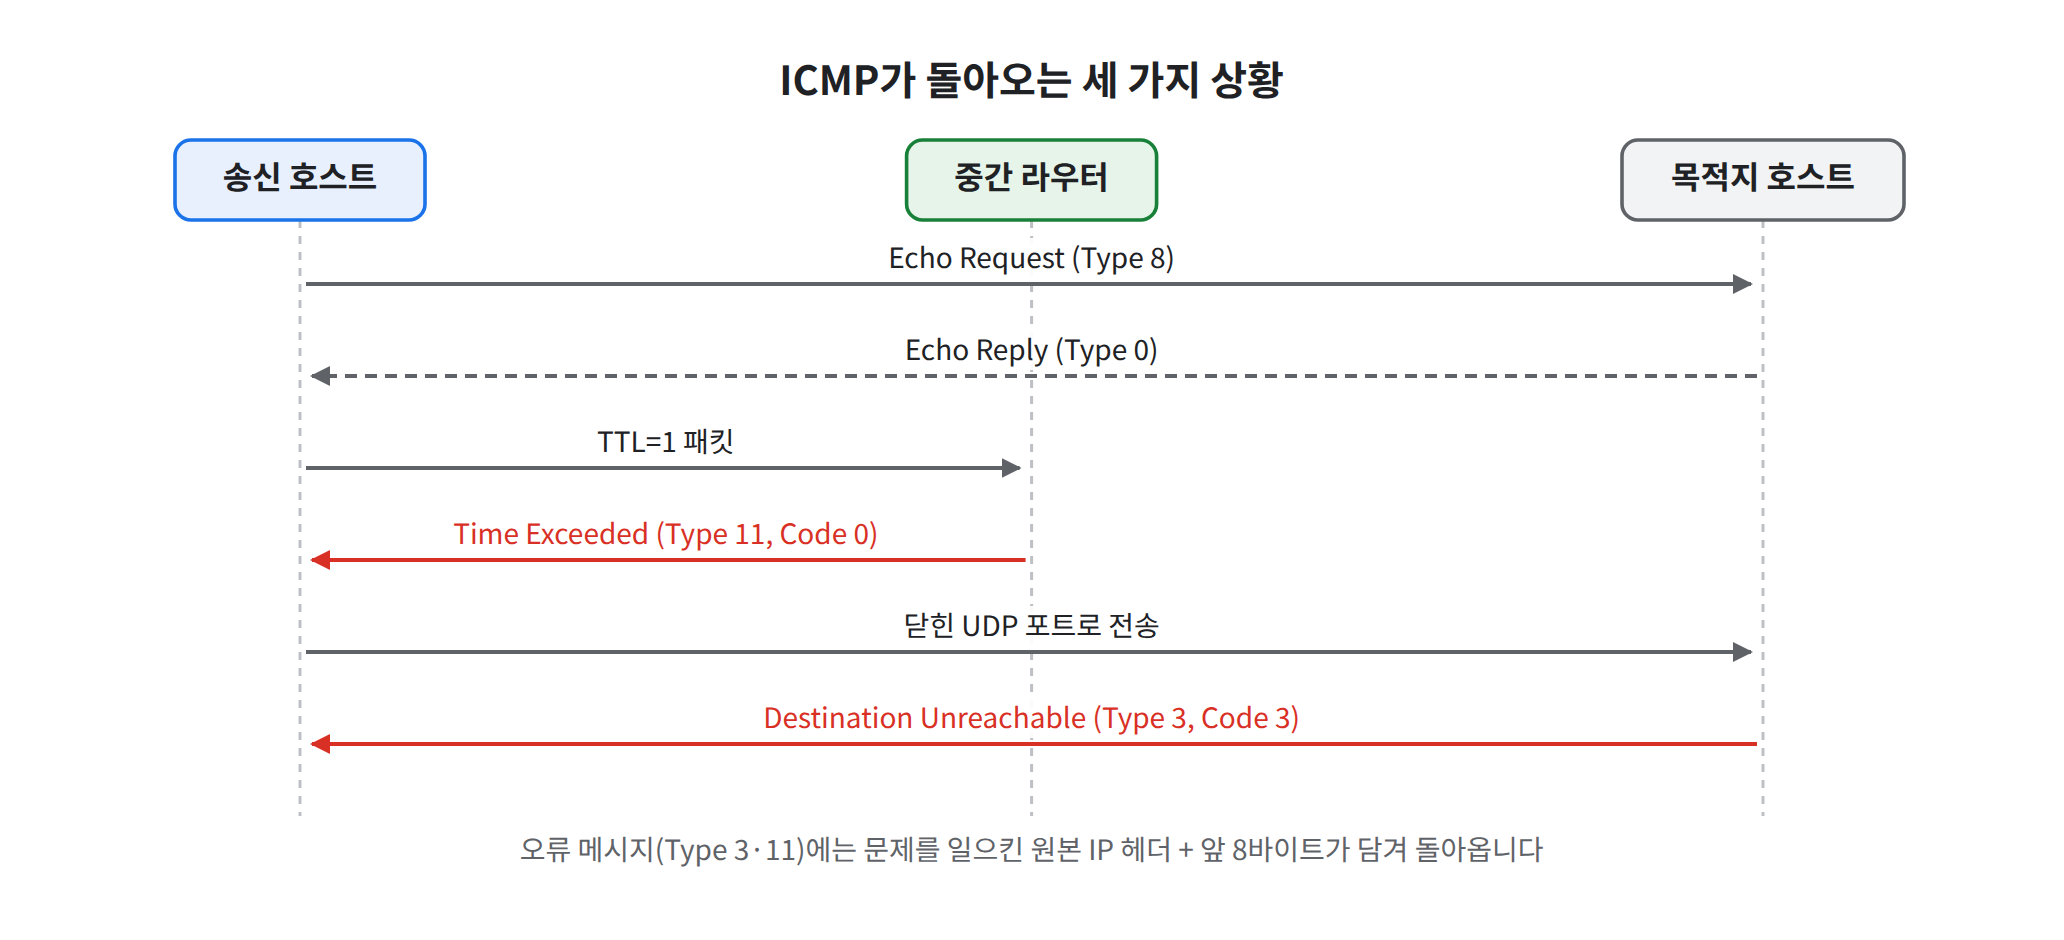
ICMP가 ping 도구만이 아니라 네트워크의 오류 보고 체계라는 점을 Type/Code 표로 정리하고, tcpdump로 Echo·Unreachable·Time Exceeded를 관찰하며 관제에서 정상과 이상을 구분하는 기준을 설명합니다.
35.35. Ping의 동작 원리
ping 프로그램이 Echo Request를 만들고 Reply를 짝지어 RTT와 손실률을 계산하는 과정, 출력 항목 읽는 법, 응답이 없을 때의 해석과 관제 시 주의점을 정리합니다.
36.36. TTL과 네트워크 경로
IP 헤더의 TTL이 라우터를 지날 때마다 줄어드는 원리, 초기 TTL과 수신 TTL로 홉 수를 추정하는 방법, 같은 세션에서 TTL이 튈 때 의심할 점을 정리합니다.
37.37. Traceroute의 동작 원리
traceroute가 TTL을 1씩 늘려 각 라우터의 ICMP Time Exceeded를 받아 경로를 그리는 원리, UDP·ICMP·TCP 방식 차이, 별표(*)와 비대칭 경로의 해석을 정리합니다.
38.38. TCP란 무엇인가
TCP가 IP 위에서 연결 지향·신뢰성·순서 보장·흐름 제어·혼잡 제어를 제공하는 방식과 연결을 식별하는 4-tuple, 그리고 이 성질이 관제 로그에 어떤 흔적을 남기는지 정리합니다.
39.39. UDP란 무엇인가
연결 없이 Datagram을 보내는 UDP의 성격과 선택 이유, UDP를 쓰는 대표 서비스, 응답이 없는 구조 때문에 생기는 위조·증폭·스캔 해석 문제를 관제 관점에서 정리합니다.
40.40. TCP와 UDP 헤더 비교 — 신뢰성과 속도의 차이
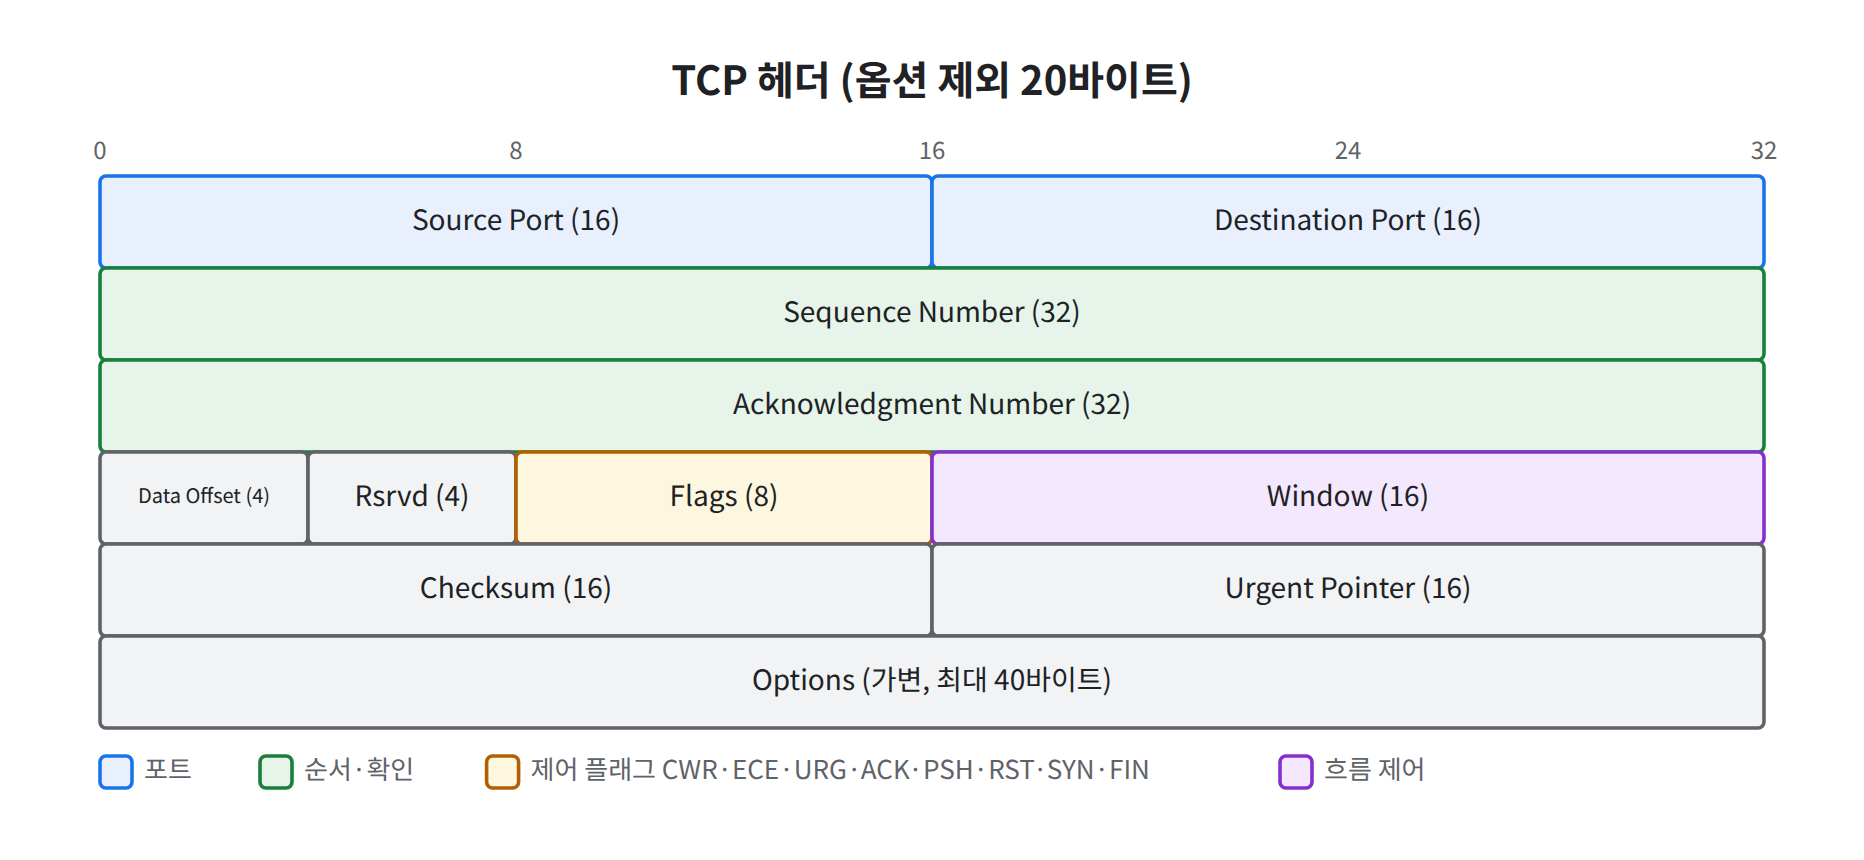
TCP 20바이트 헤더와 UDP 8바이트 헤더를 필드 단위로 비교해, 두 프로토콜의 신뢰성·속도 차이가 헤더 어디에서 오는지 설명하고 tcpdump로 확인하는 방법과 관제 관점의 의미를 정리합니다.
41.41. TCP 3-Way Handshake — 연결이 성립했다는 증거
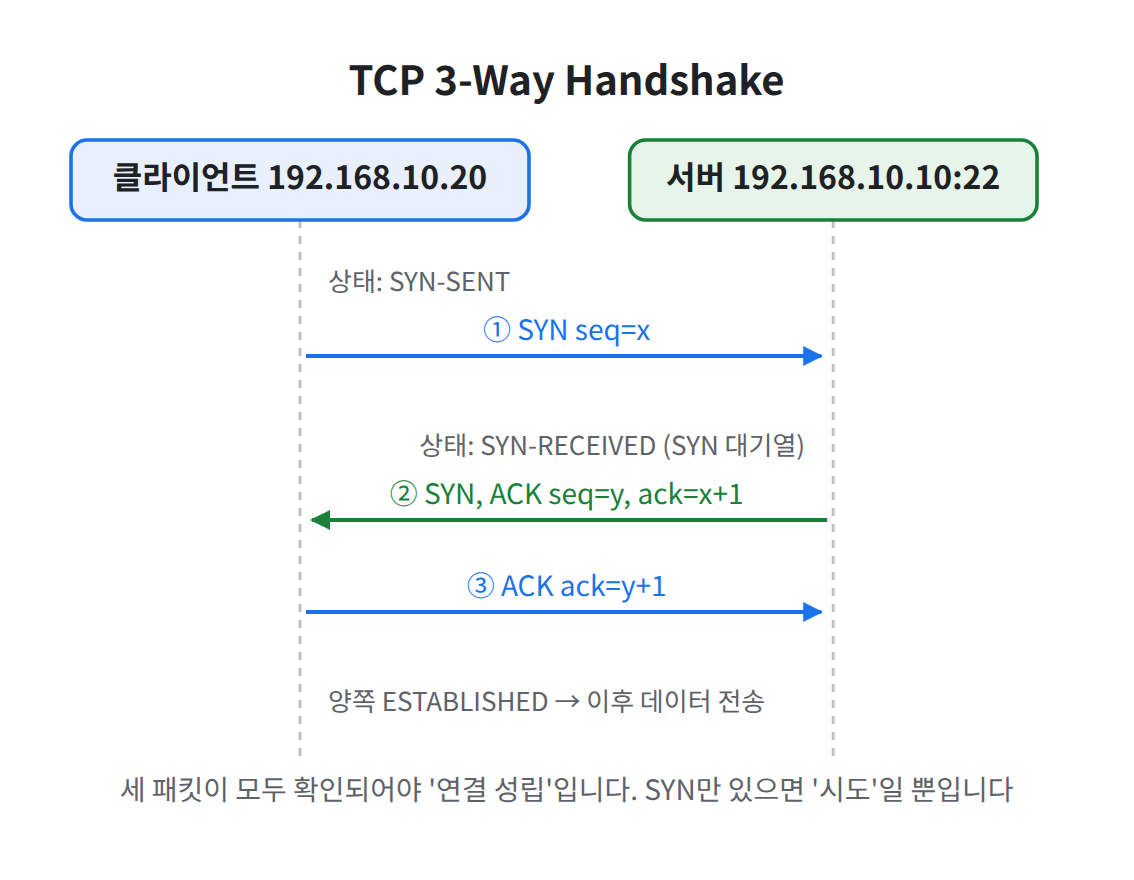
SYN, SYN/ACK, ACK 세 단계가 무엇을 약속하는지와 응답 유형(성공·거부·무응답)별 패킷 흐름을 정리하고, tcpdump·ss·커널 카운터로 "연결 시도"와 "연결 성립"을 구분하는 방법을 설명합니다.
42.42. TCP 상태 전이 — LISTEN부터 TIME_WAIT까지
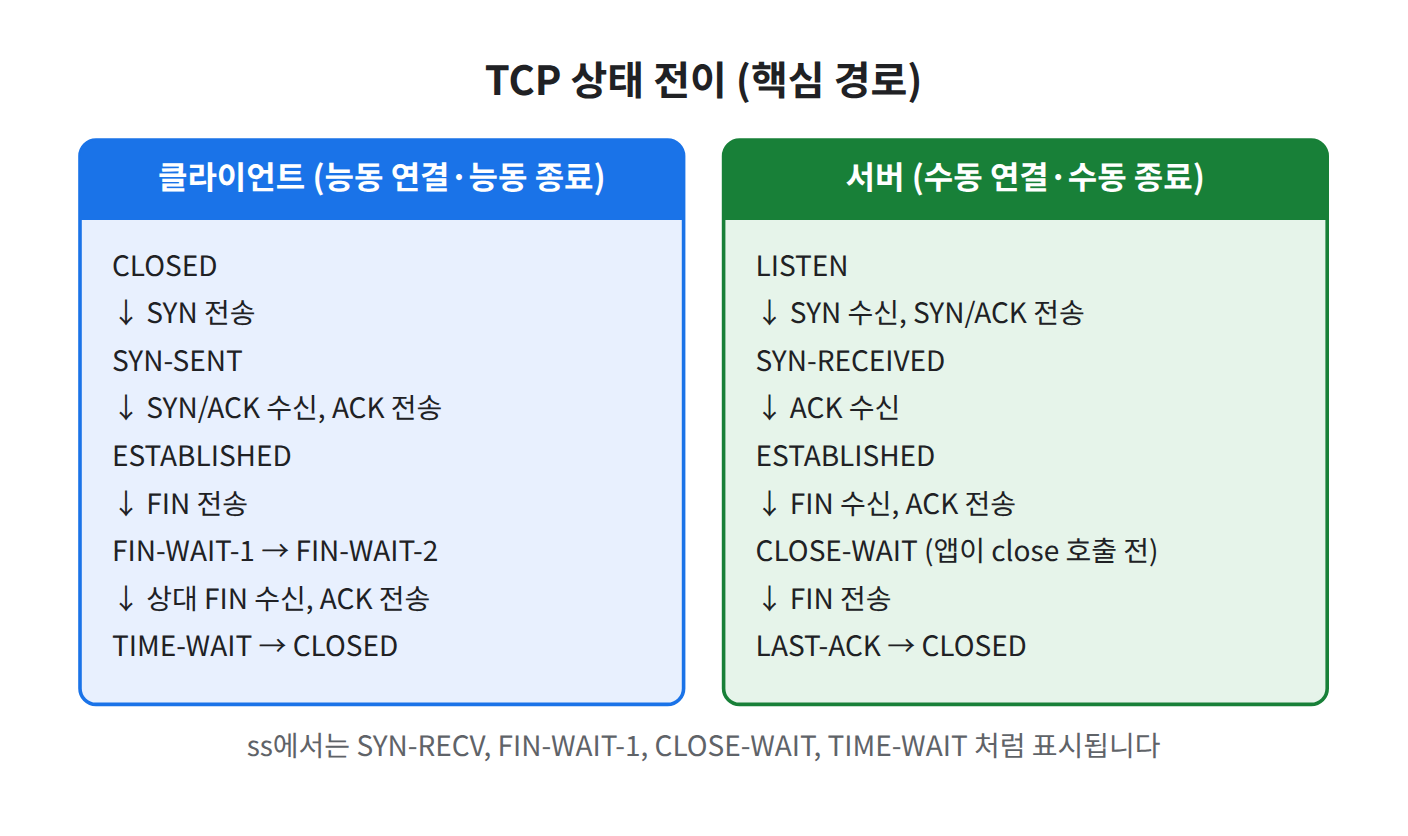
TCP의 11가지 상태가 어떤 패킷을 계기로 바뀌는지 정리하고, ss 명령으로 상태별 소켓을 집계해 SYN-RECV·SYN-SENT·CLOSE-WAIT·TIME-WAIT 누적이 각각 무엇을 의미하는지 관제 관점에서 해석하는 방법을 설명합니다.
43.43. TCP Flag
TCP Flag를 연결 상태를 바꾸는 신호로 이해하고, 정상 조합과 16진수 값, 도구별 표기법(tcpdump·Wireshark·IDS·플로우 로그), 비정상 조합이 의미하는 바를 정리합니다.
44.44. SYN, SYN/ACK, ACK
연결 수립에 쓰이는 SYN, SYN/ACK, ACK 세 패킷을 하나씩 떼어 각각의 필드·옵션·재전송 특성을 정리하고, 세 개 중 일부만 관찰될 때 무엇을 의심할지 설명합니다.
45.45. TCP 연결 종료 — FIN과 RST의 차이
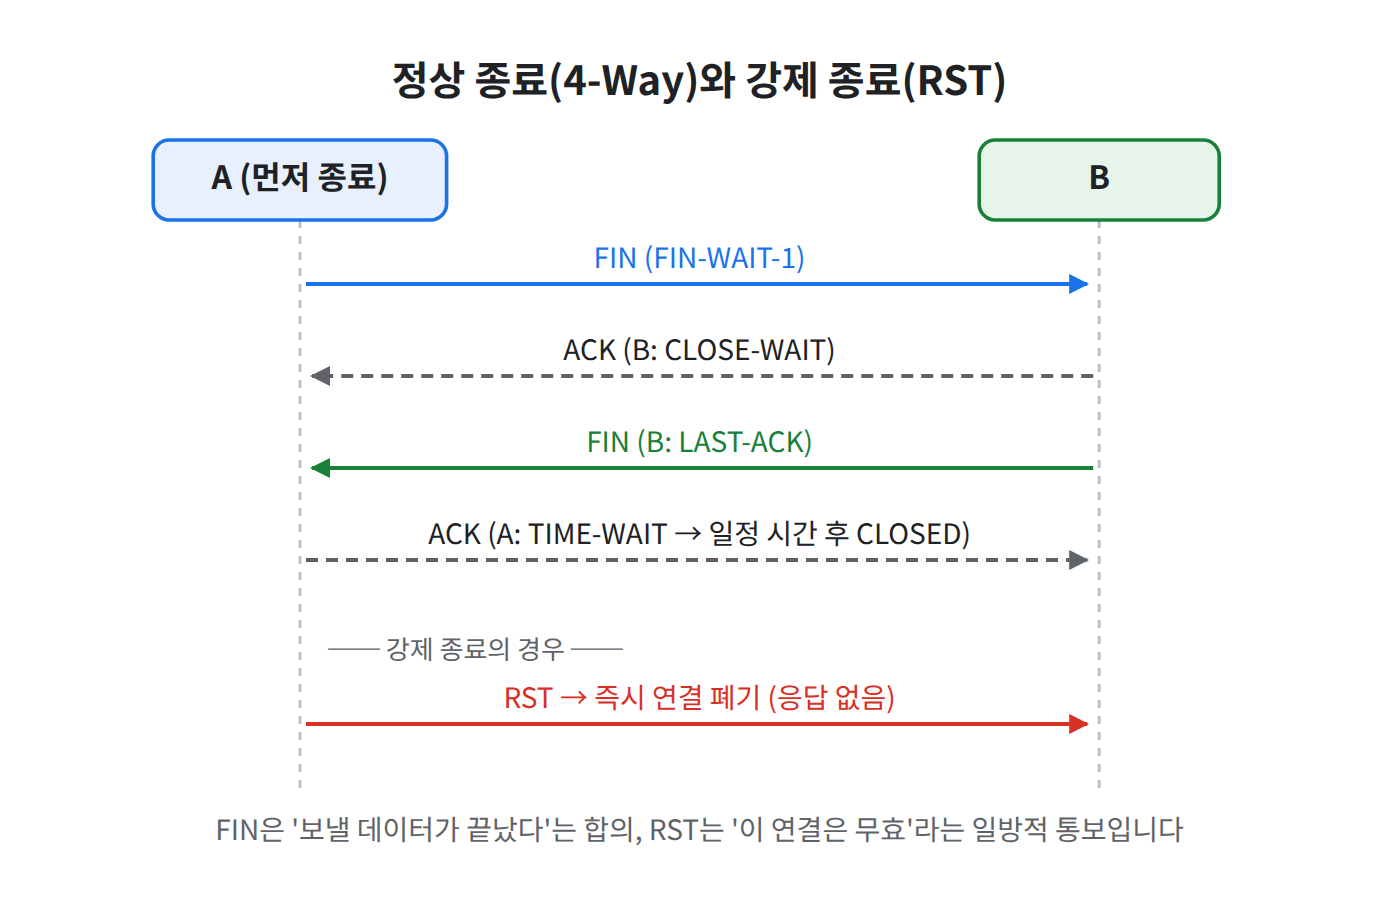
합의에 의한 정상 종료(FIN)와 즉시 중단(RST)의 원리를 비교하고, RST가 발생하는 상황별 의미와 tcpdump·ss·커널 카운터로 종료 방식을 확인하는 방법, 관제에서 세션 종료 사유를 해석하는 기준을 정리합니다.
46.46. 시퀀스 번호·ACK·윈도우 — TCP가 데이터를 빠짐없이 전달하는 방법
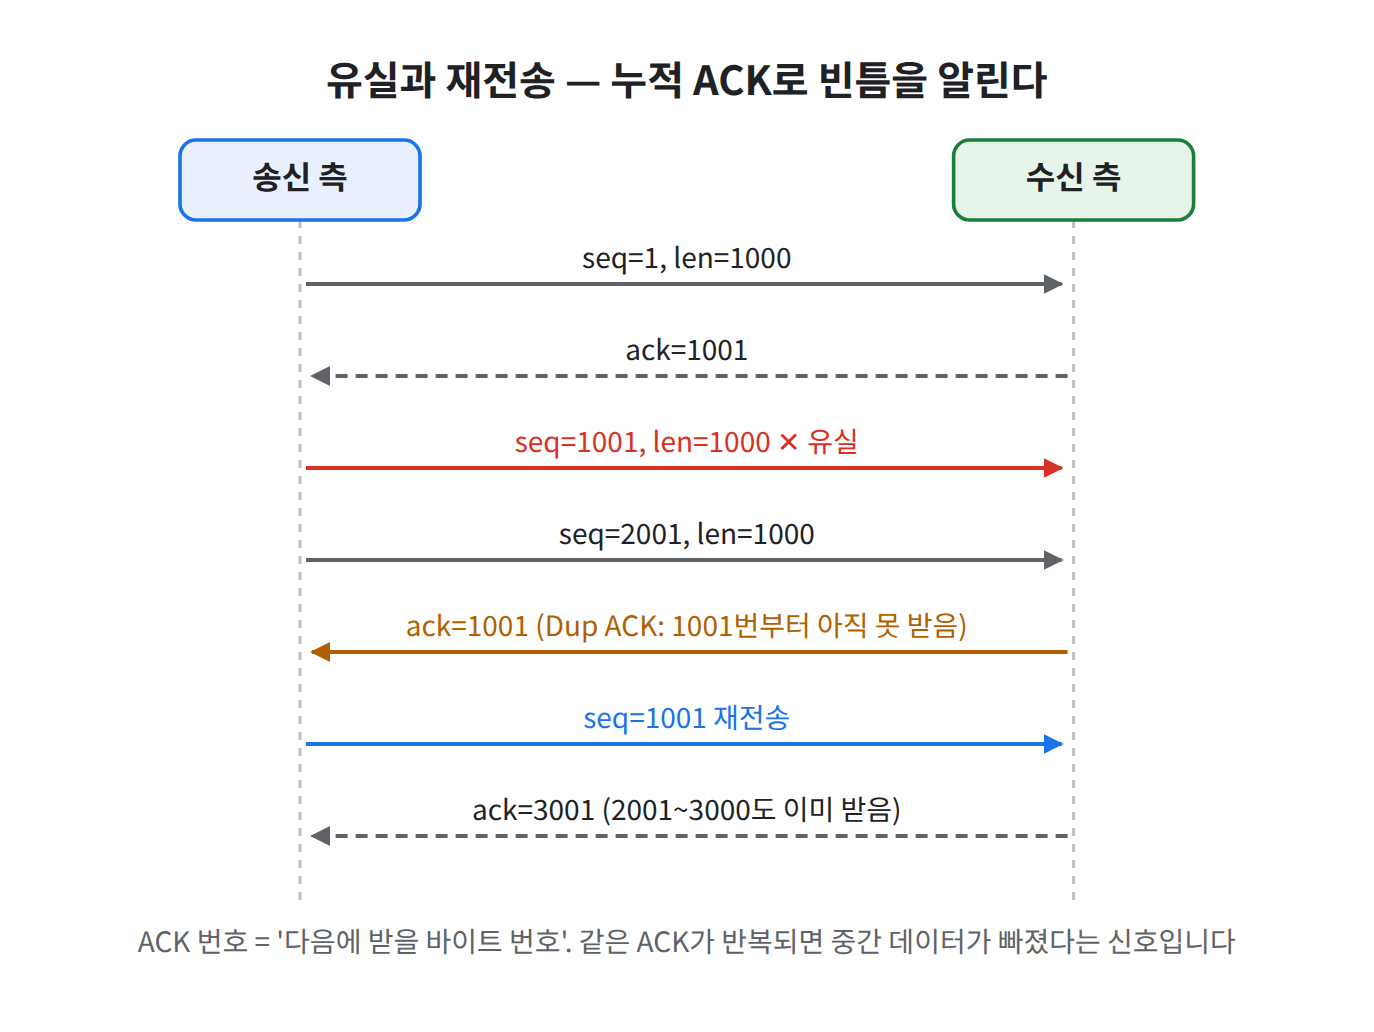
TCP의 시퀀스 번호·ACK 번호·윈도우가 각각 무엇을 뜻하는지, 재전송과 Zero Window가 패킷에 어떻게 드러나는지 정리하고 관제에서 세션 품질과 이상 징후를 판단하는 기준을 살펴봅니다.
47.47. DNS 이름 해석 흐름 — 도메인이 IP가 되기까지
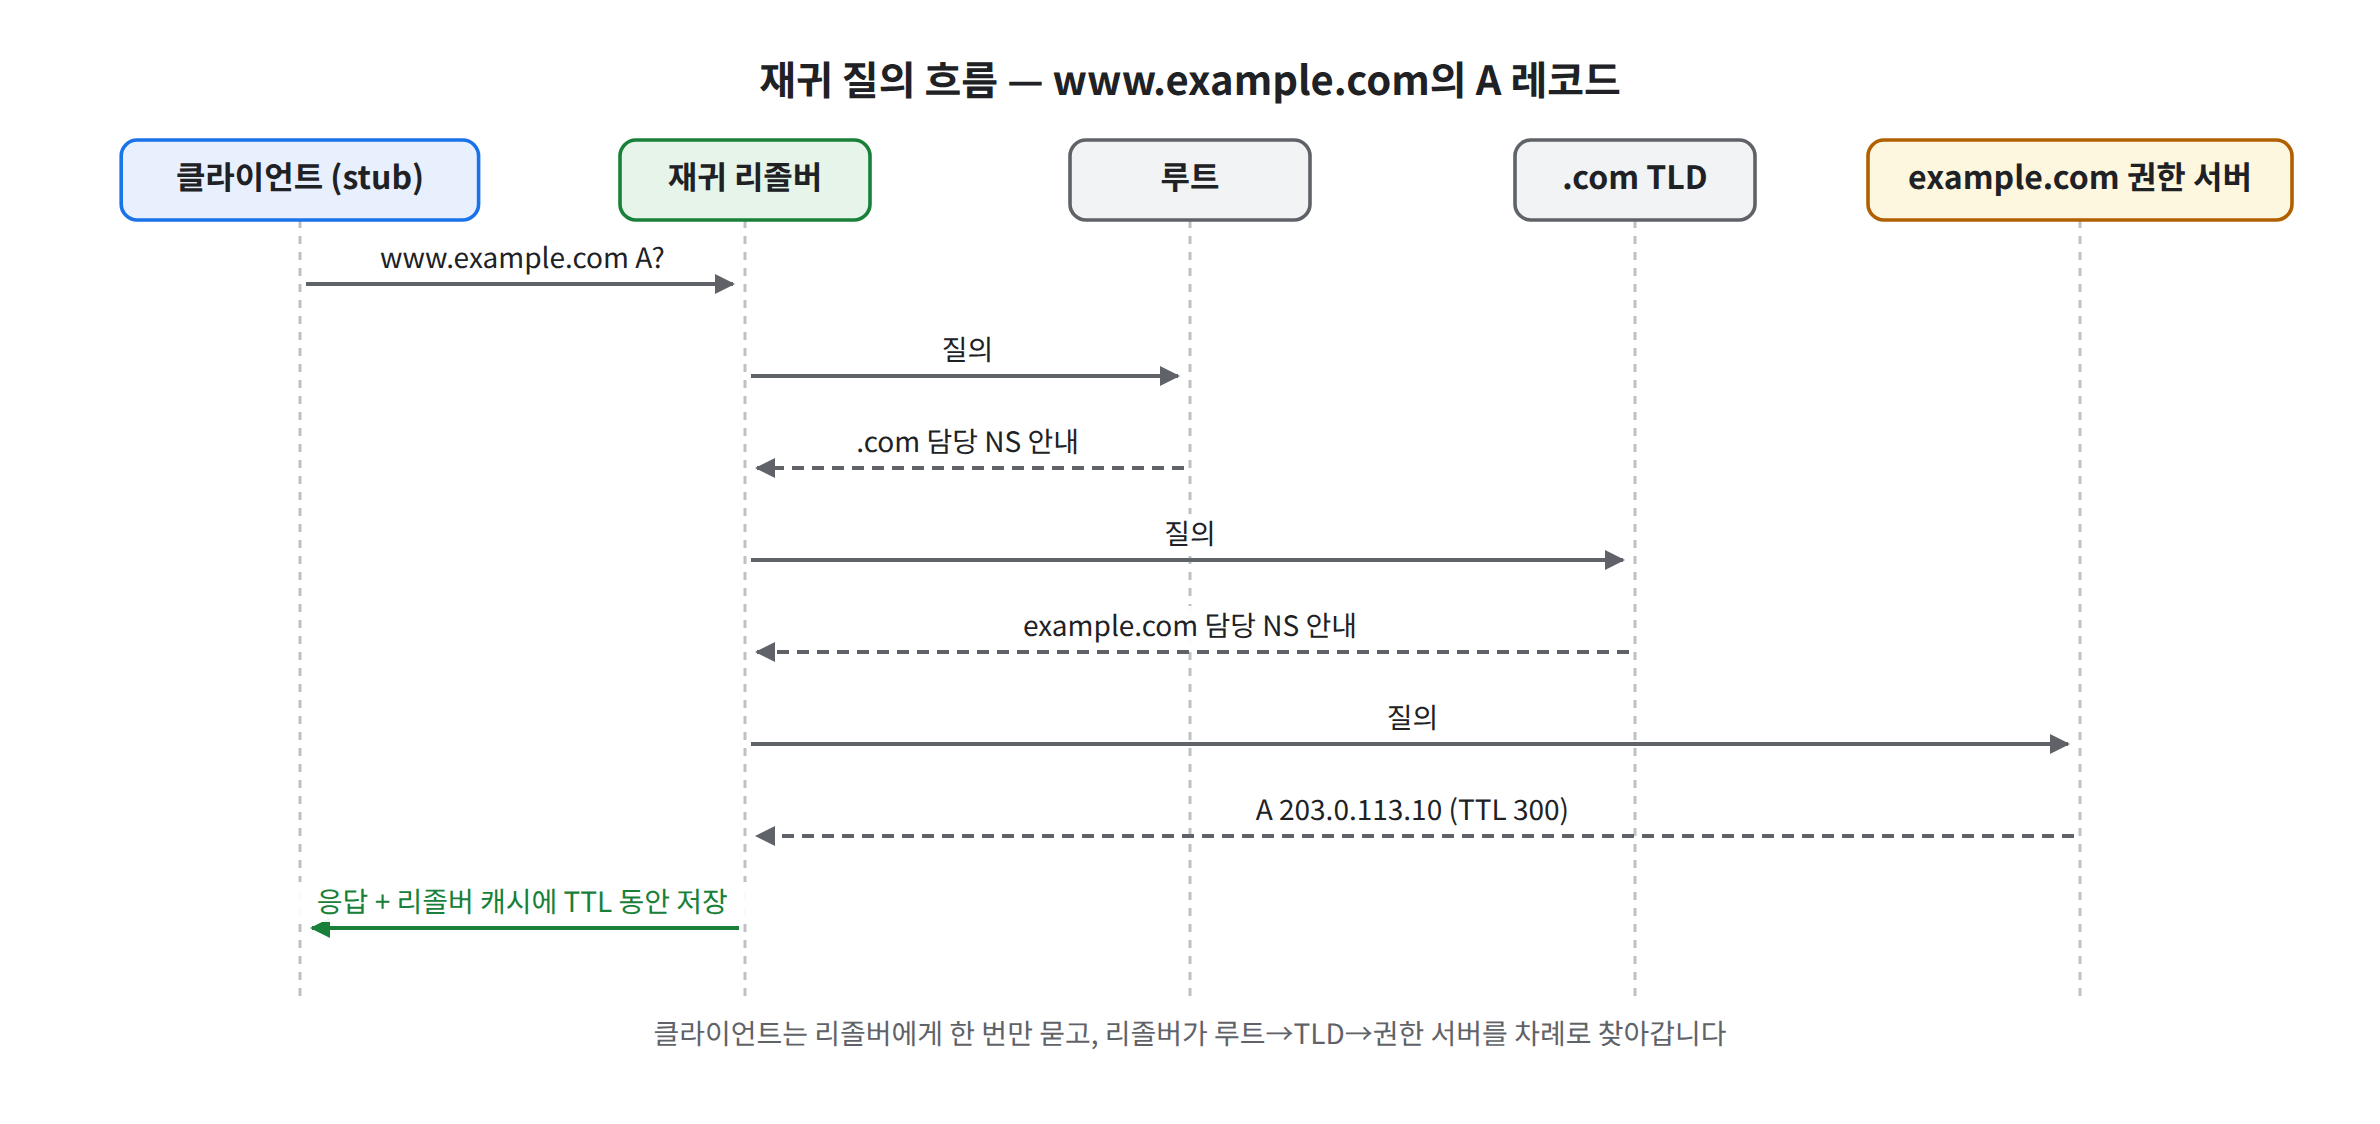
애플리케이션이 도메인을 IP로 바꾸는 전체 경로(stub resolver, /etc/hosts, nsswitch, 재귀 리졸버, 루트·TLD·권한 서버, 캐시와 TTL)를 따라가며 단계마다 남는 증거와 확인 명령을 정리합니다.
48.48. DHCP DORA 과정 — IP를 받는 4단계
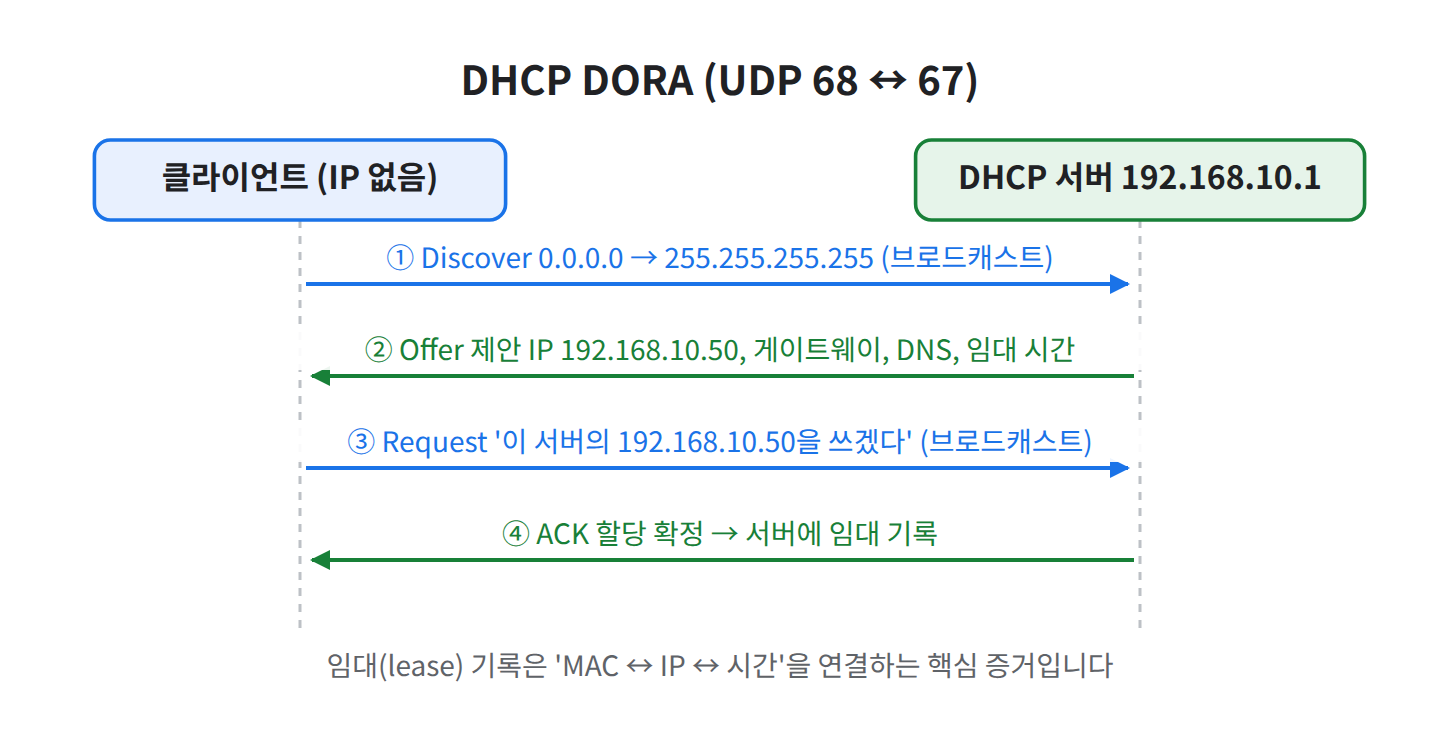
DHCP가 UDP 67/68 포트에서 Discover·Offer·Request·ACK 4단계로 IP를 할당하는 과정과, 관제에서 DHCP 로그가 "그 시각 그 IP의 주인"을 밝히는 증거가 되는 이유를 정리합니다.
49.49. 사설 IP · 공인 IP와 NAT — 로그의 IP가 서로 다른 이유
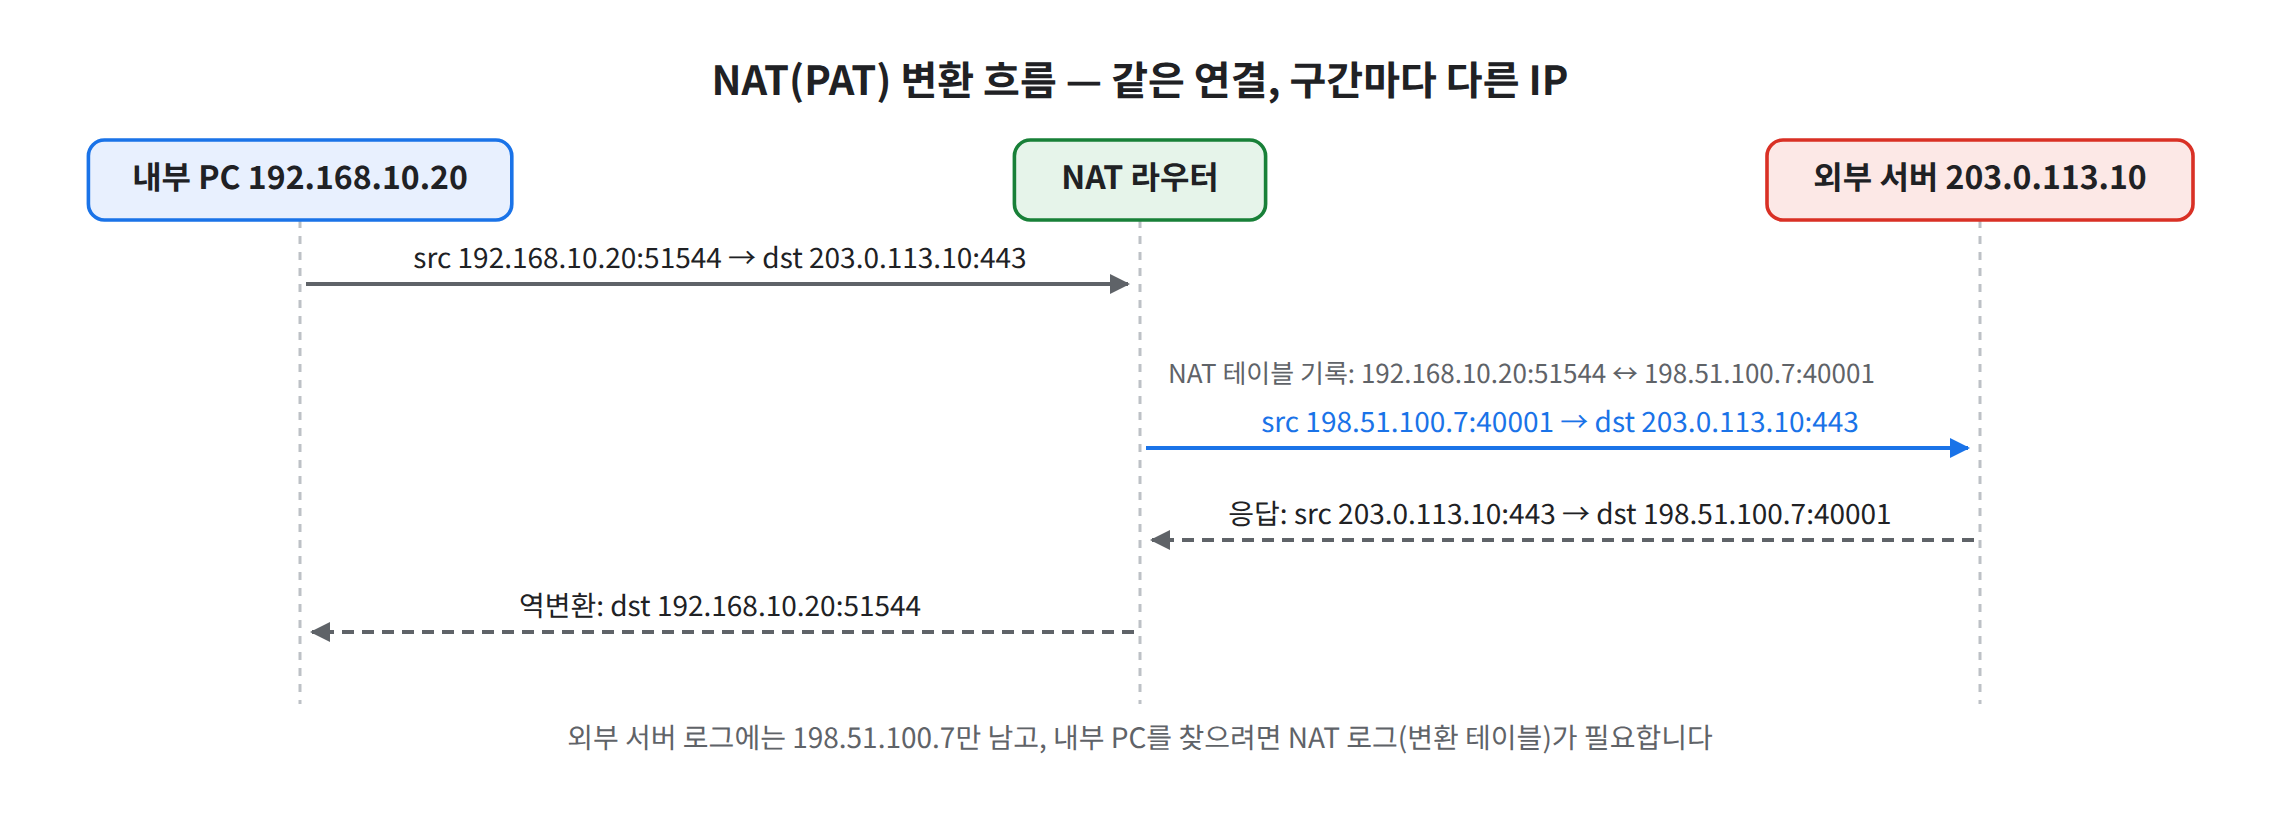
같은 통신인데 방화벽·웹서버·내부 PC 로그의 IP가 서로 다른 이유를 NAT 변환 구조로 설명하고, conntrack으로 변환 흔적을 확인하는 방법과 관제 시 IP 상관분석의 주의점을 정리합니다.
50.50. 웹 요청 하나의 전체 경로 — 01 시리즈 종합
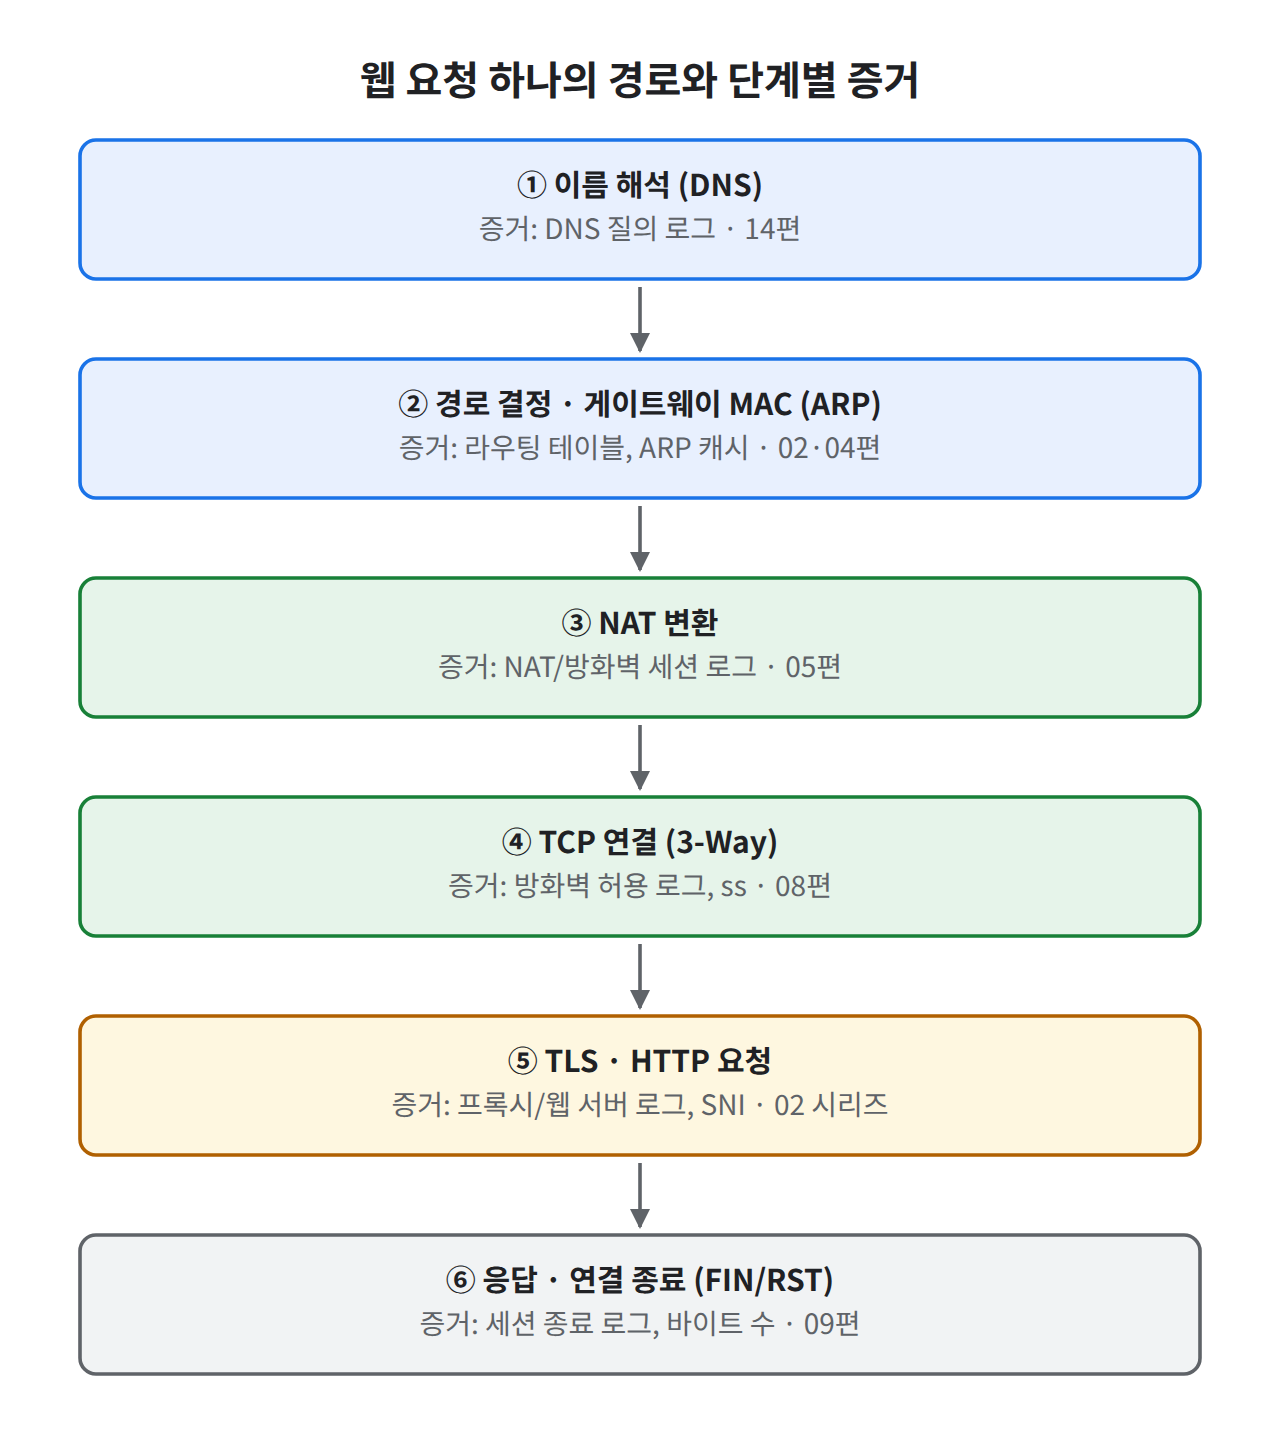
브라우저에 URL을 입력한 순간부터 응답을 받고 연결이 닫히기까지, DNS·ARP·게이트웨이·TCP·HTTP 단계를 01~14편 내용에 대응시키고 단계별로 어떤 로그와 패킷이 증거로 남는지 증거 맵으로 정리합니다.
51.51. 포트 번호 체계 — Well-known·Registered·임시 포트
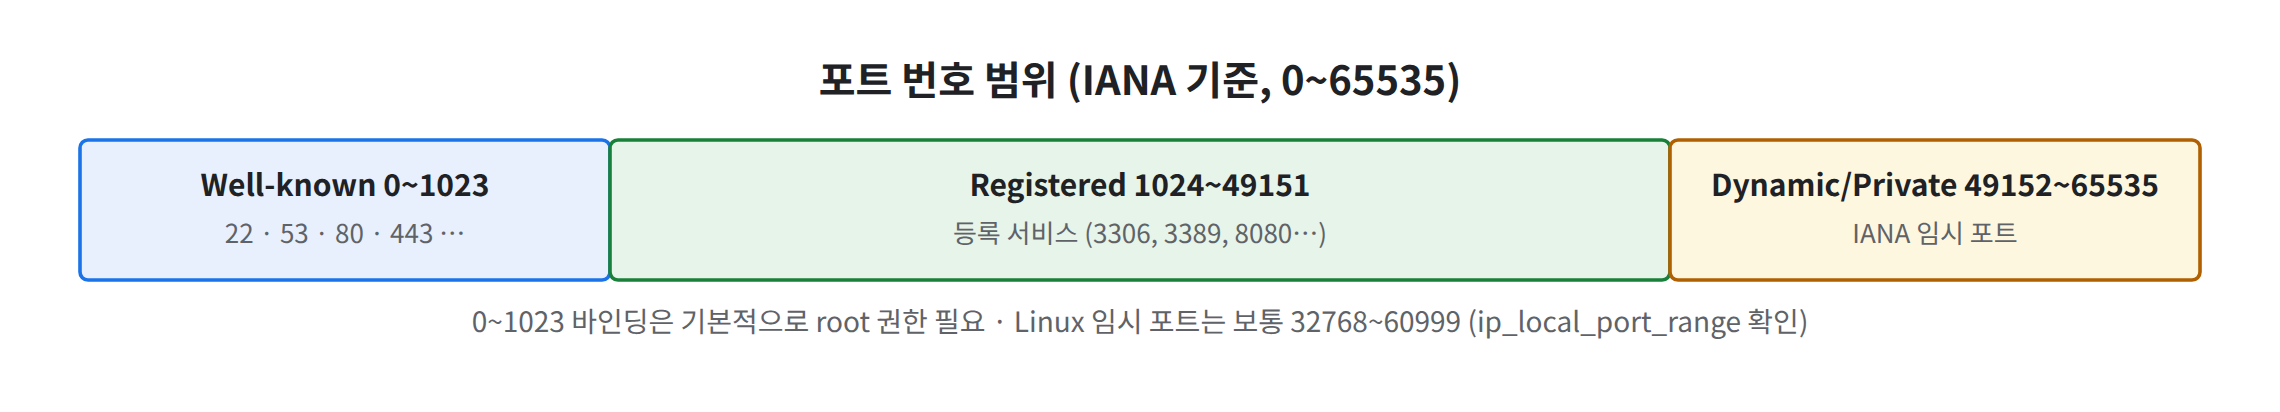
포트 번호 0~65535가 IANA 기준으로 어떻게 나뉘는지, 서버 포트와 클라이언트 임시 포트가 로그에서 어떻게 보이는지 정리하고, 관제에서 출발지·목적지 포트를 읽는 기준을 설명합니다.
52.52. TCP 기반 서비스와 UDP 기반 서비스
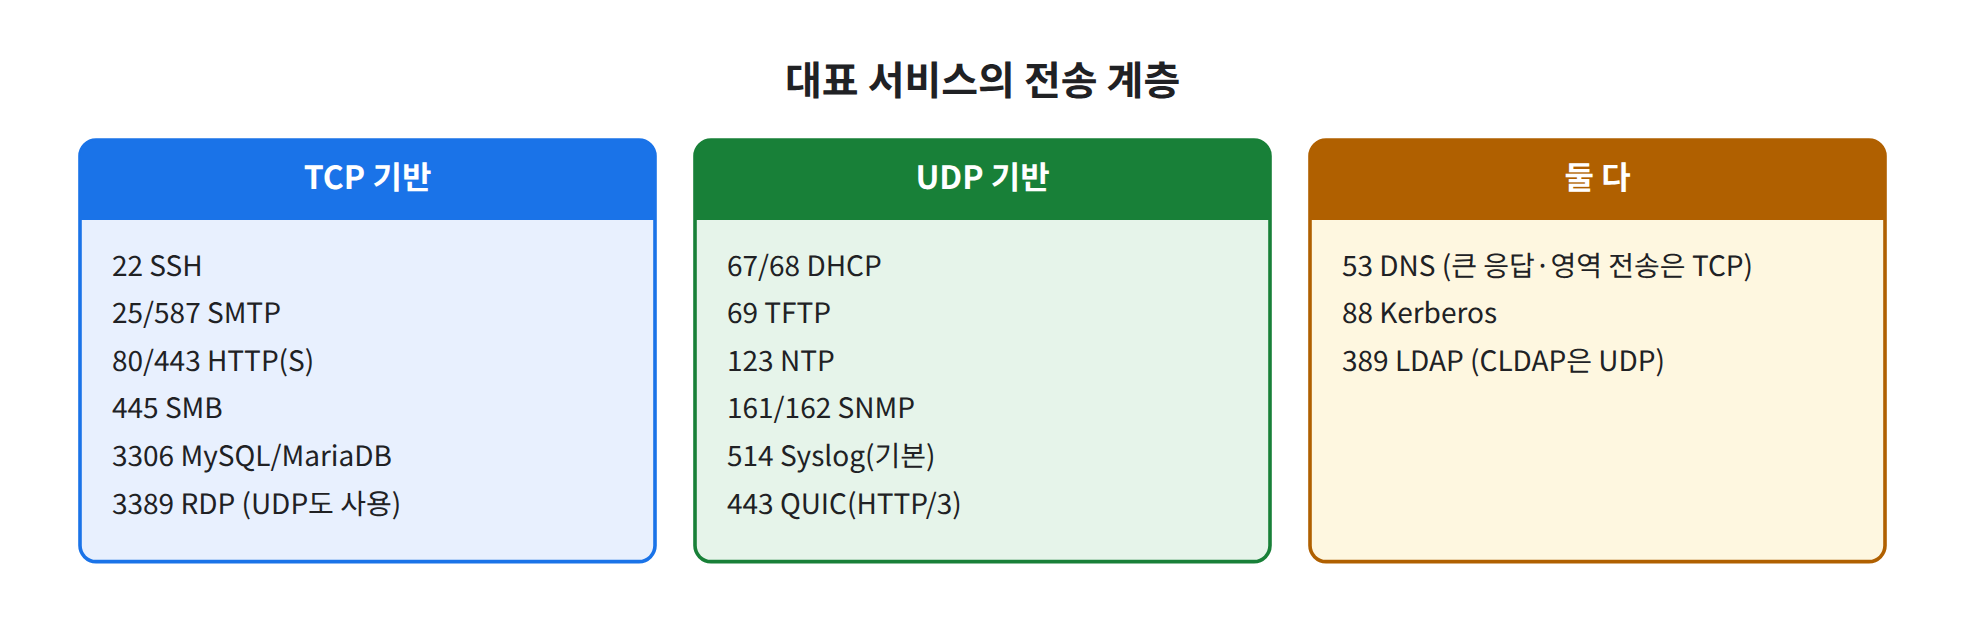
주요 서비스가 TCP와 UDP 중 무엇을 쓰는지, 그 선택이 로그와 탐지에 어떤 차이를 만드는지 정리합니다. UDP의 "연결 없음"이 관제에서 의미하는 것과 DNS의 TCP/UDP 병행 사용을 실습으로 확인합니다.
53.53. Well-Known Port
0~1023번 Well-Known Port가 어떤 절차로 할당되는지, 운영체제가 이 구간을 어떻게 특별 취급하는지 정리하고, 로그에서 이 구간의 포트가 출발지·목적지에 나타날 때 읽는 기준을 설명합니다.
54.54. Registered Port
1024~49151번 Registered Port가 어떻게 등록되고 무엇을 보장하지 않는지, Linux 임시 포트 범위와 겹치는 문제와 IANA 등록 이름과 실제 관례가 다른 사례를 관제 관점으로 정리합니다.
55.55. Dynamic Port
49152~65535번 Dynamic Port의 의미와 운영체제가 임시 포트를 고르고 반환하는 과정, 임시 포트 고갈, 동적 포트를 LISTEN하는 서비스(RPC, FTP Passive)를 관제 관점으로 정리합니다.
56.56. Source Port
TCP·UDP 헤더의 Source Port(출발지 포트) 필드가 어떻게 정해지는지, 요청·응답에서 방향이 바뀌는 원리, 출발지 포트가 고정되는 정상 프로토콜과 출발지 포트를 신뢰하는 정책의 위험을 정리합니다.
57.57. Destination Port
Destination Port가 "연결을 시작한 쪽이 어떤 서비스를 원하는가"를 뜻하는 이유, 목적지 포트에 서비스가 없을 때의 응답, dport 분포로 스캔·브루트포스를 구분하는 기준, 방화벽 정책이 dport 중심인 이유를 정리합니다.
58.58. Listening Port
Listening Port가 만들어지는 과정(bind·listen)과 바인드 주소(0.0.0.0, 127.0.0.1, ::)에 따른 도달 범위 차이, ss·netstat 출력에서 LISTEN 소켓을 읽는 법을 정리하고 LISTEN과 외부 도달 가능성을 구분합니다.
59.59. Established Connection
ESTABLISHED 연결이 무엇을 증명하는지, 호스트의 연결 목록에서 인바운드·아웃바운드를 구분하고 프로세스와 연결하는 방법, 방화벽 세션 테이블과 호스트 상태가 다를 수 있는 이유를 정리합니다.
60.60. TCP Connection과 Port
TCP가 포트를 이용해 연결을 구분하는 방식(4-tuple 역다중화)과 한 포트에 수많은 연결이 공존하는 원리, 포트 상태에 따른 TCP 응답(SYN/ACK, RST, 무응답)과 TIME_WAIT가 포트 재사용에 주는 영향을 정리합니다.
61.61. HTTP 요청·응답 구조
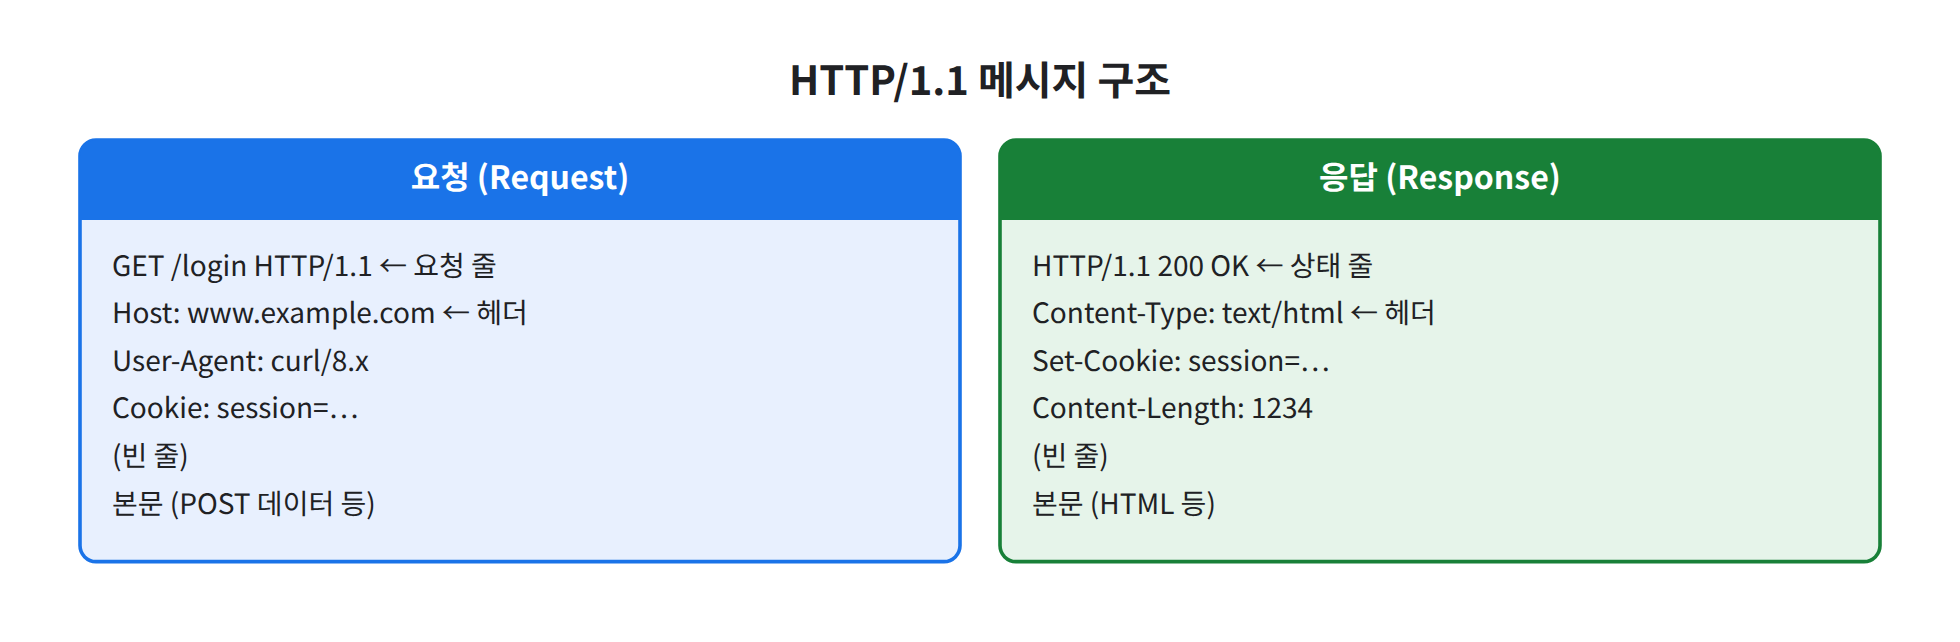
HTTP 요청·응답 메시지를 시작줄·헤더·본문으로 나눠 읽는 법과 관제에서 중요한 헤더를 정리하고, nginx 접근 로그의 각 필드가 메시지의 어느 부분에서 왔는지 실습으로 연결합니다.
62.62. HTTPS와 TLS Handshake — 암호화된 통신에서 볼 수 있는 것
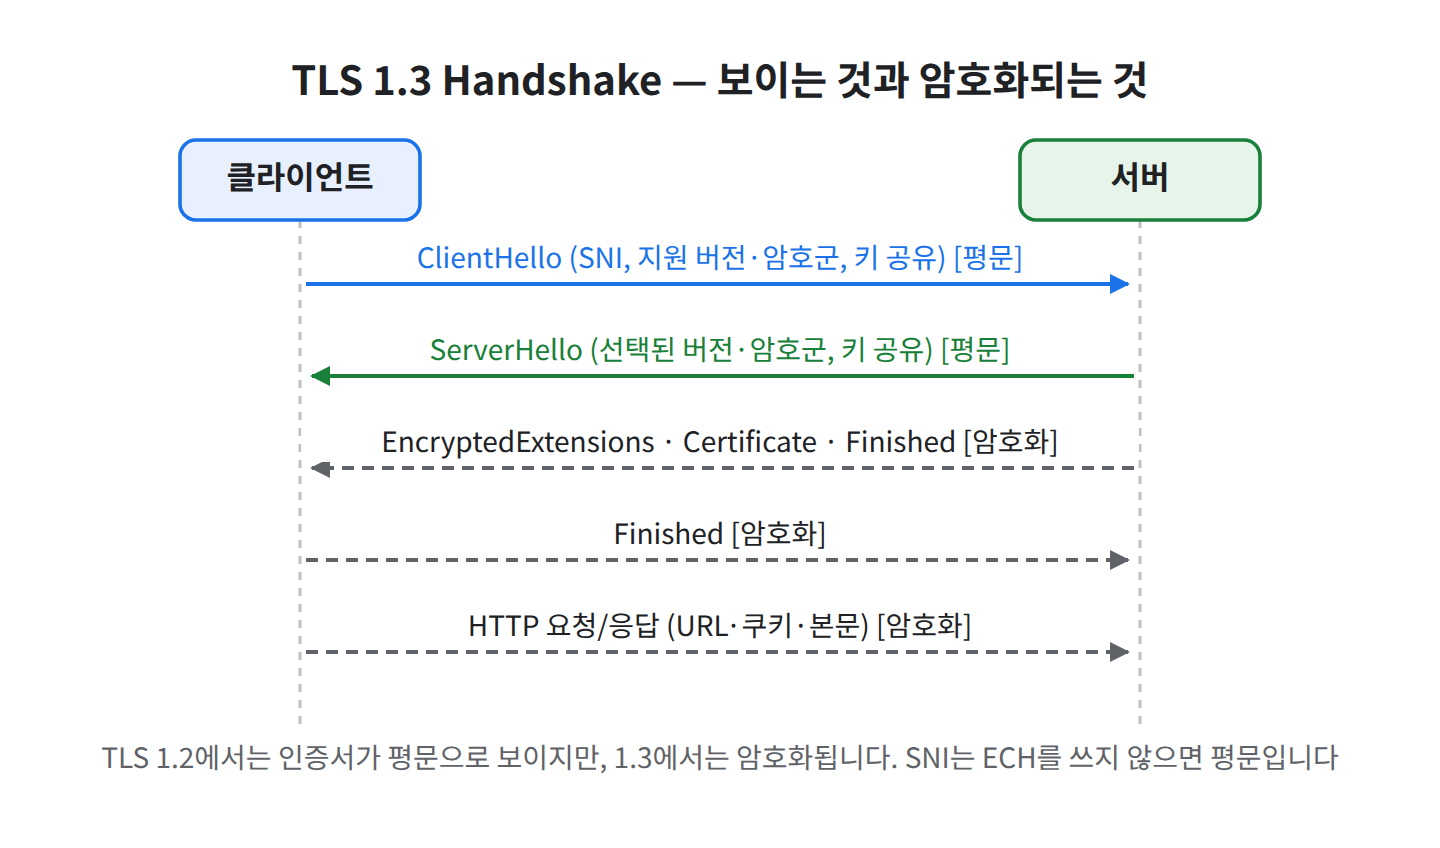
TLS 1.2와 1.3 Handshake의 흐름을 개념 수준에서 비교하고, HTTPS 통신에서 네트워크 관제가 볼 수 있는 정보(IP·포트·SNI·인증서·버전)와 볼 수 없는 정보(URL·헤더·본문)를 구분합니다.
63.63. FTP Active·Passive 모드와 보안
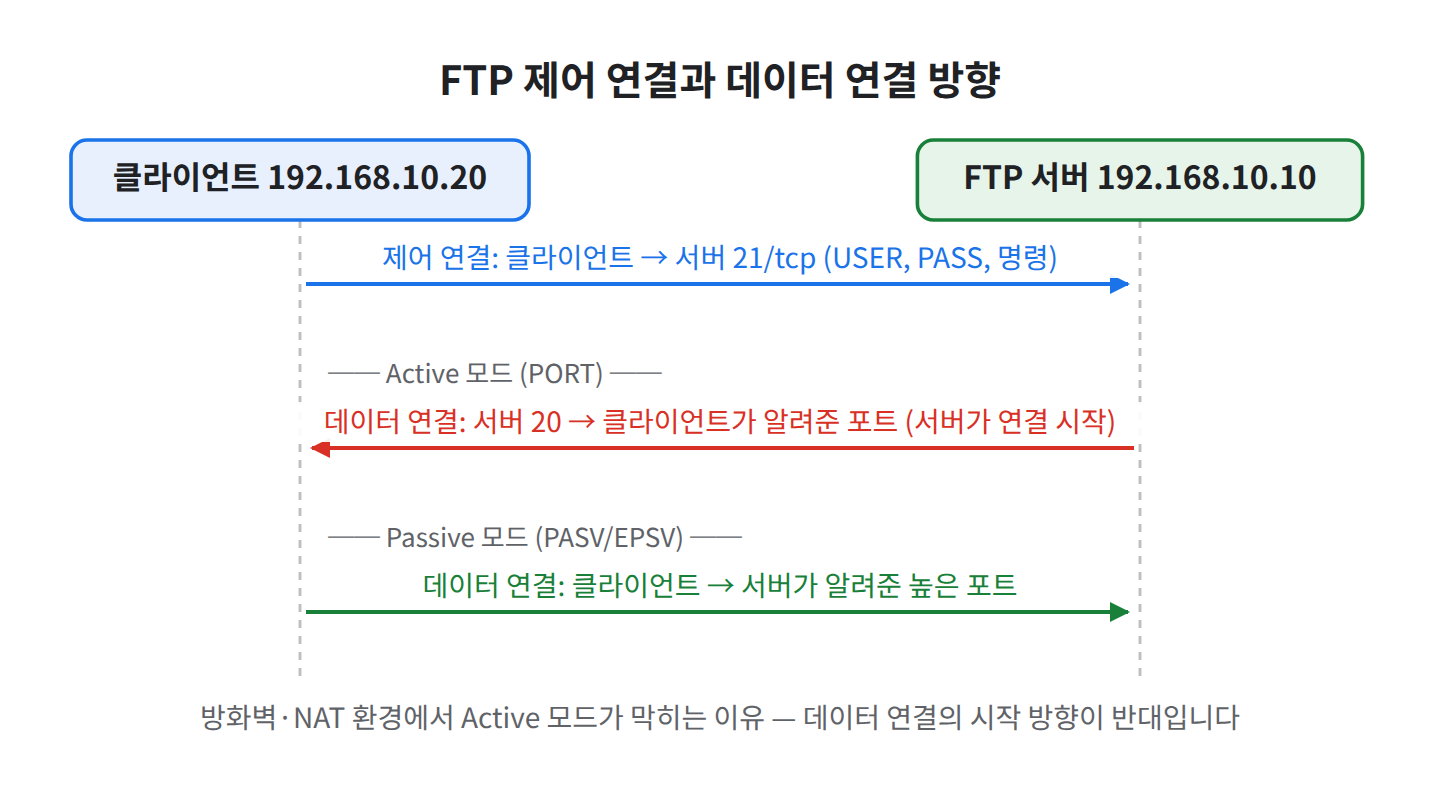
FTP가 제어 연결(21)과 데이터 연결을 분리하는 구조, Active·Passive 모드에서 누가 누구에게 접속하는지, 응답 코드와 vsftpd 로그로 로그인·파일 전송을 추적하는 방법을 정리합니다.
64.64. SFTP
SFTP가 FTP가 아니라 SSH 22번 포트 위의 서브시스템이라는 점과 FTP·FTPS·SCP와의 차이, 네트워크에서는 셸 접속과 구분되지 않는 한계, sshd·sftp-server 로그로 파일 전송을 추적하는 방법을 정리합니다.
65.65. SSH
SSH를 포트·프로토콜 관점에서 정리합니다. TCP 22에서 오가는 버전 교환·키 교환·채널 구조와, 하나의 포트 위에 셸·SFTP·포트 포워딩이 함께 실리는 방식, 관제에서 보이는 것과 안 보이는 것을 다룹니다.
66.66. Telnet과 평문 프로토콜의 위험
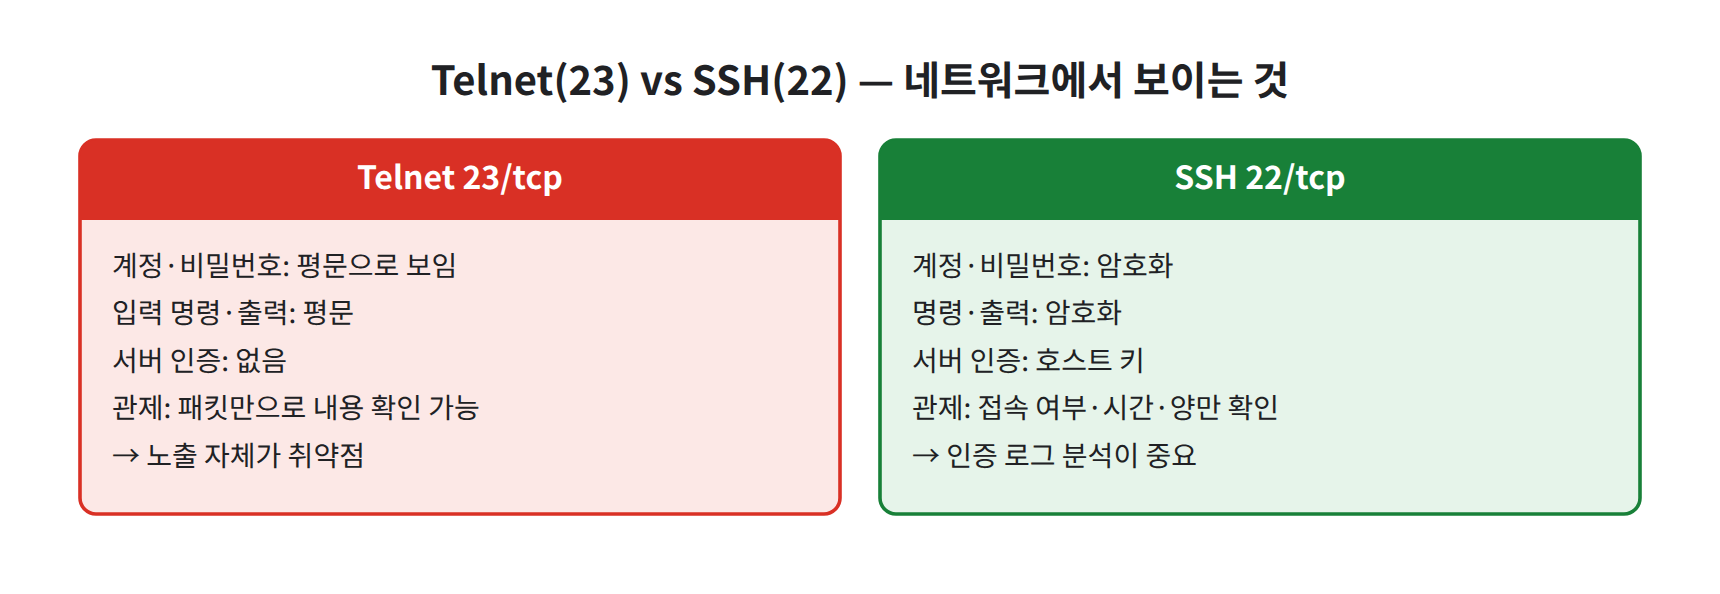
Telnet(TCP 23)이 로그인 정보와 명령어를 암호화 없이 주고받는 구조를 직접 캡처로 확인하고, 평문 프로토콜 목록과 안전한 대체 프로토콜, 관제에서 23번 포트 트래픽을 보는 기준을 정리합니다.
67.67. SMTP
SMTP 프로토콜 자체에 집중합니다. MUA·MSA·MTA 역할, EHLO로 알리는 확장 기능, 응답 코드와 확장 상태 코드 읽는 법, STARTTLS 전환 구조와 관제에서 주의할 명령을 정리합니다.
68.68. POP3
POP3를 프로토콜 관점에서 정리합니다. 110·995 포트, AUTHORIZATION·TRANSACTION·UPDATE 세 상태, 주요 명령과 +OK/-ERR 응답, 메일함 전체 내려받기가 관제에서 의미하는 것을 다룹니다.
69.69. IMAP
IMAP을 프로토콜 관점에서 정리합니다. 143·993 포트, 태그 기반 명령·응답, 네 가지 세션 상태, 메일을 서버에 둔 채 플래그로 동기화하는 구조와 관제에서 보는 긴 세션·대량 FETCH를 다룹니다.
70.70. DNS 레코드와 질의 유형
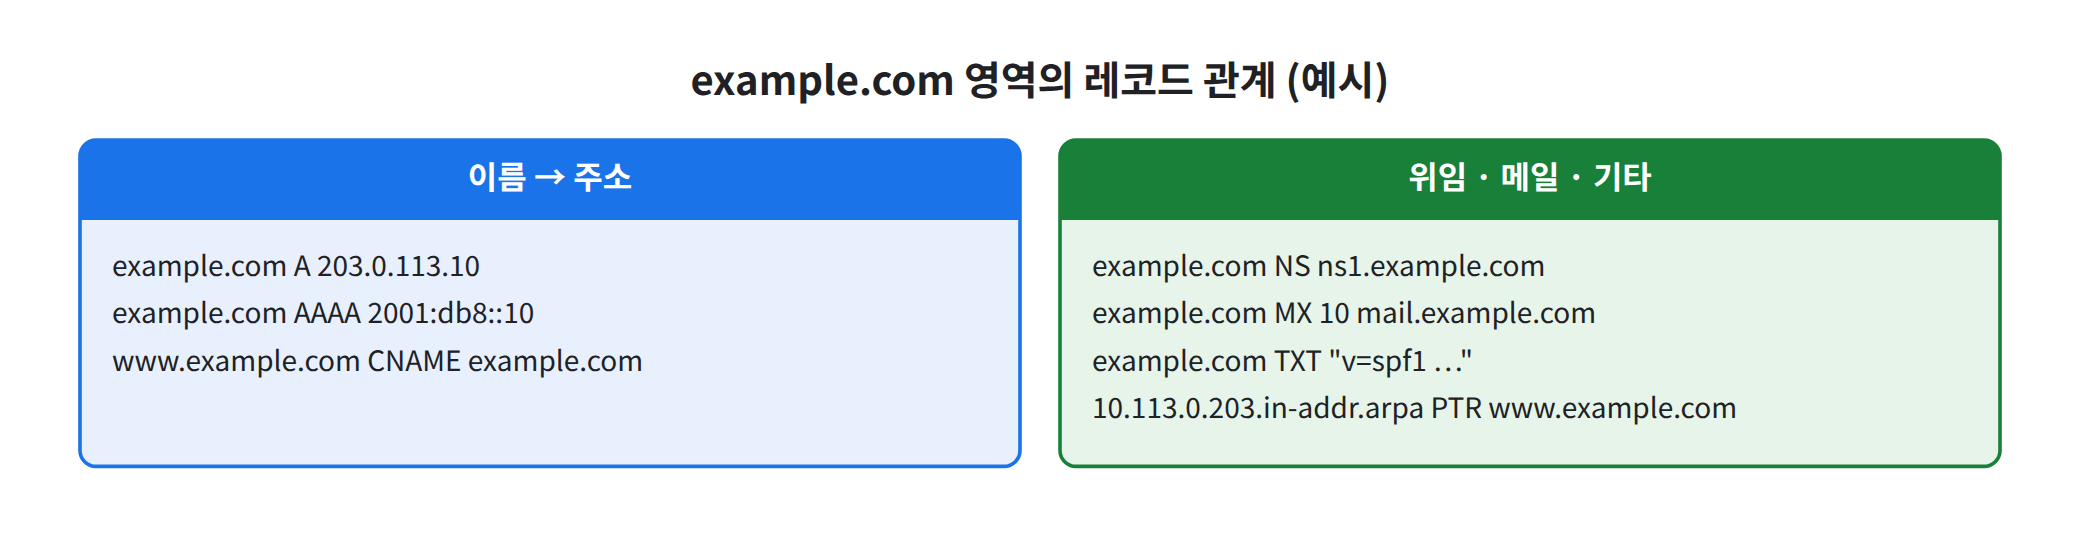
A·AAAA·CNAME·MX·NS·PTR·TXT 등 주요 DNS 레코드와 응답 코드(NOERROR·NXDOMAIN 등)의 의미를 정리하고, dig와 tcpdump로 질의 유형별 결과를 확인하며 관제에서 DNS 로그를 읽는 기준을 설명합니다.
71.71. DHCP 위장·고갈 공격의 원리와 탐지
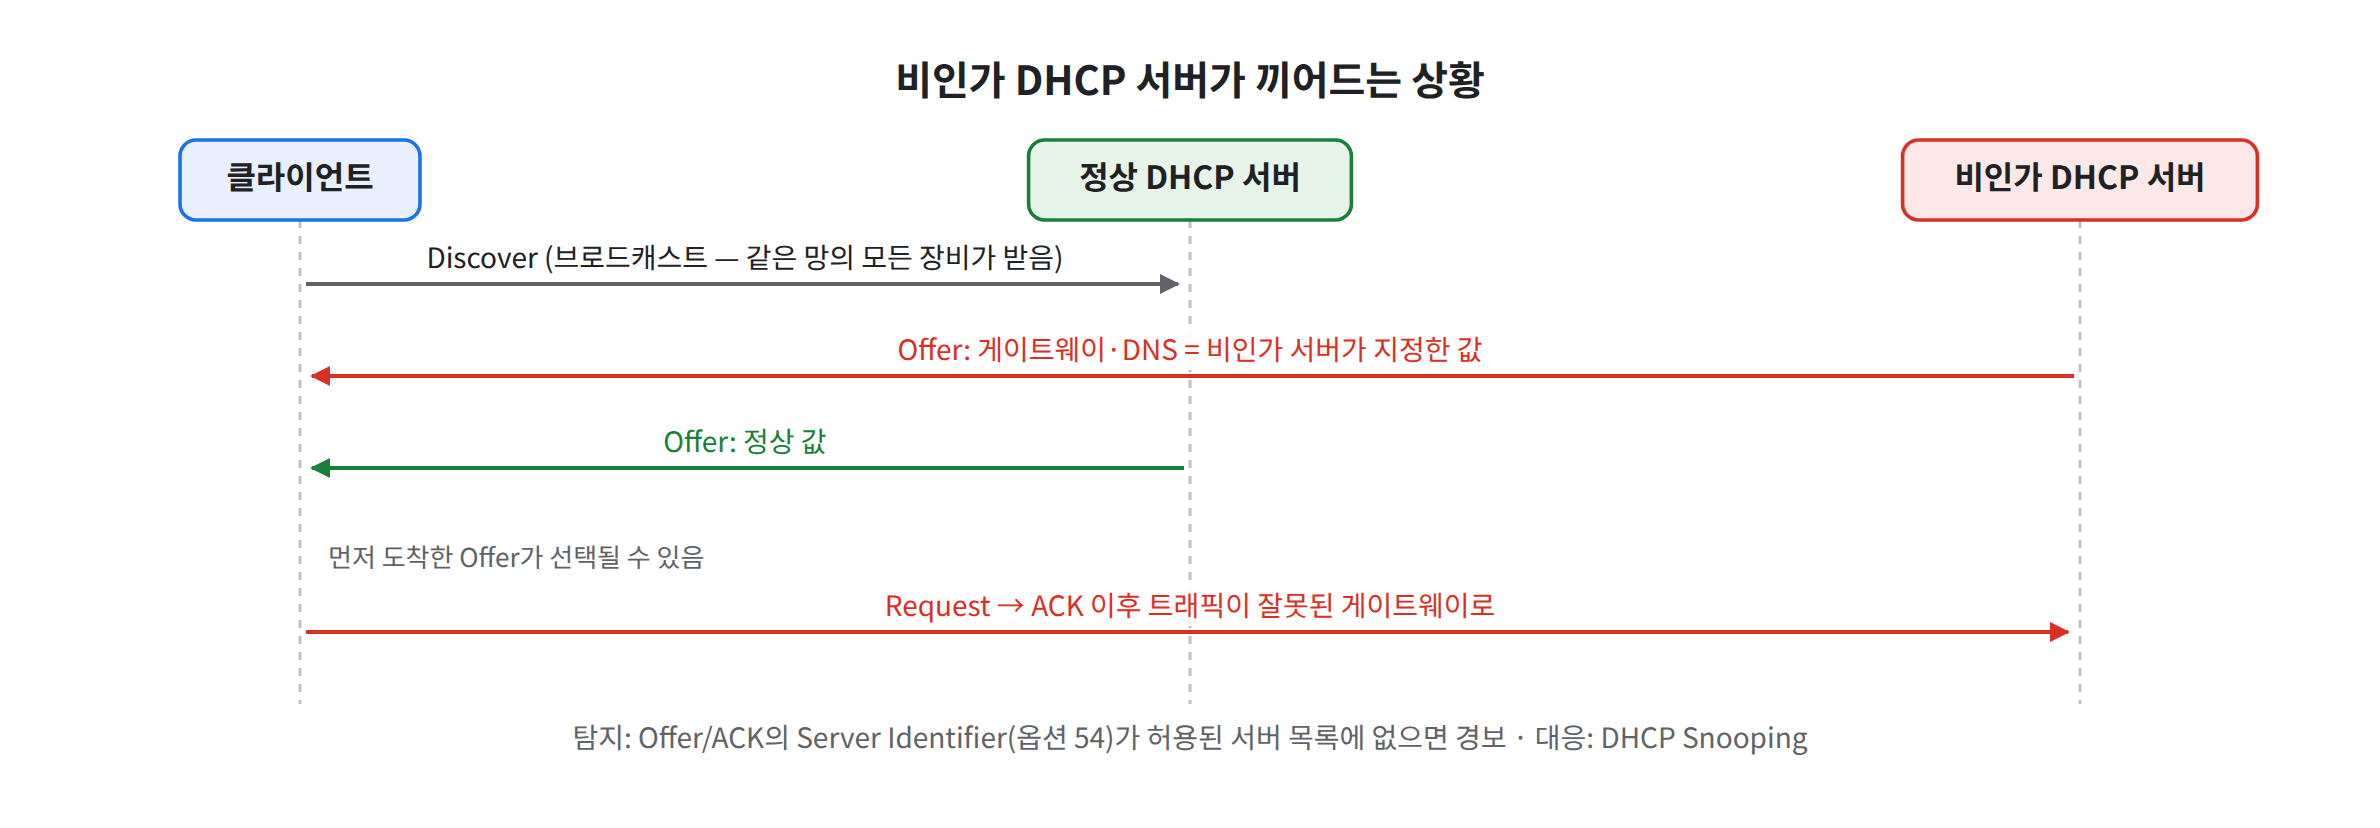
비인가(Rogue) DHCP 서버와 DHCP 고갈(Starvation) 공격이 DORA 과정의 어떤 약점을 이용하는지 원리를 정리하고, 패킷·로그로 탐지하는 방법과 DHCP Snooping 등 방어 설정을 살펴봅니다.
72.72. LDAP·Kerberos 포트 — 인증 인프라 트래픽 개요
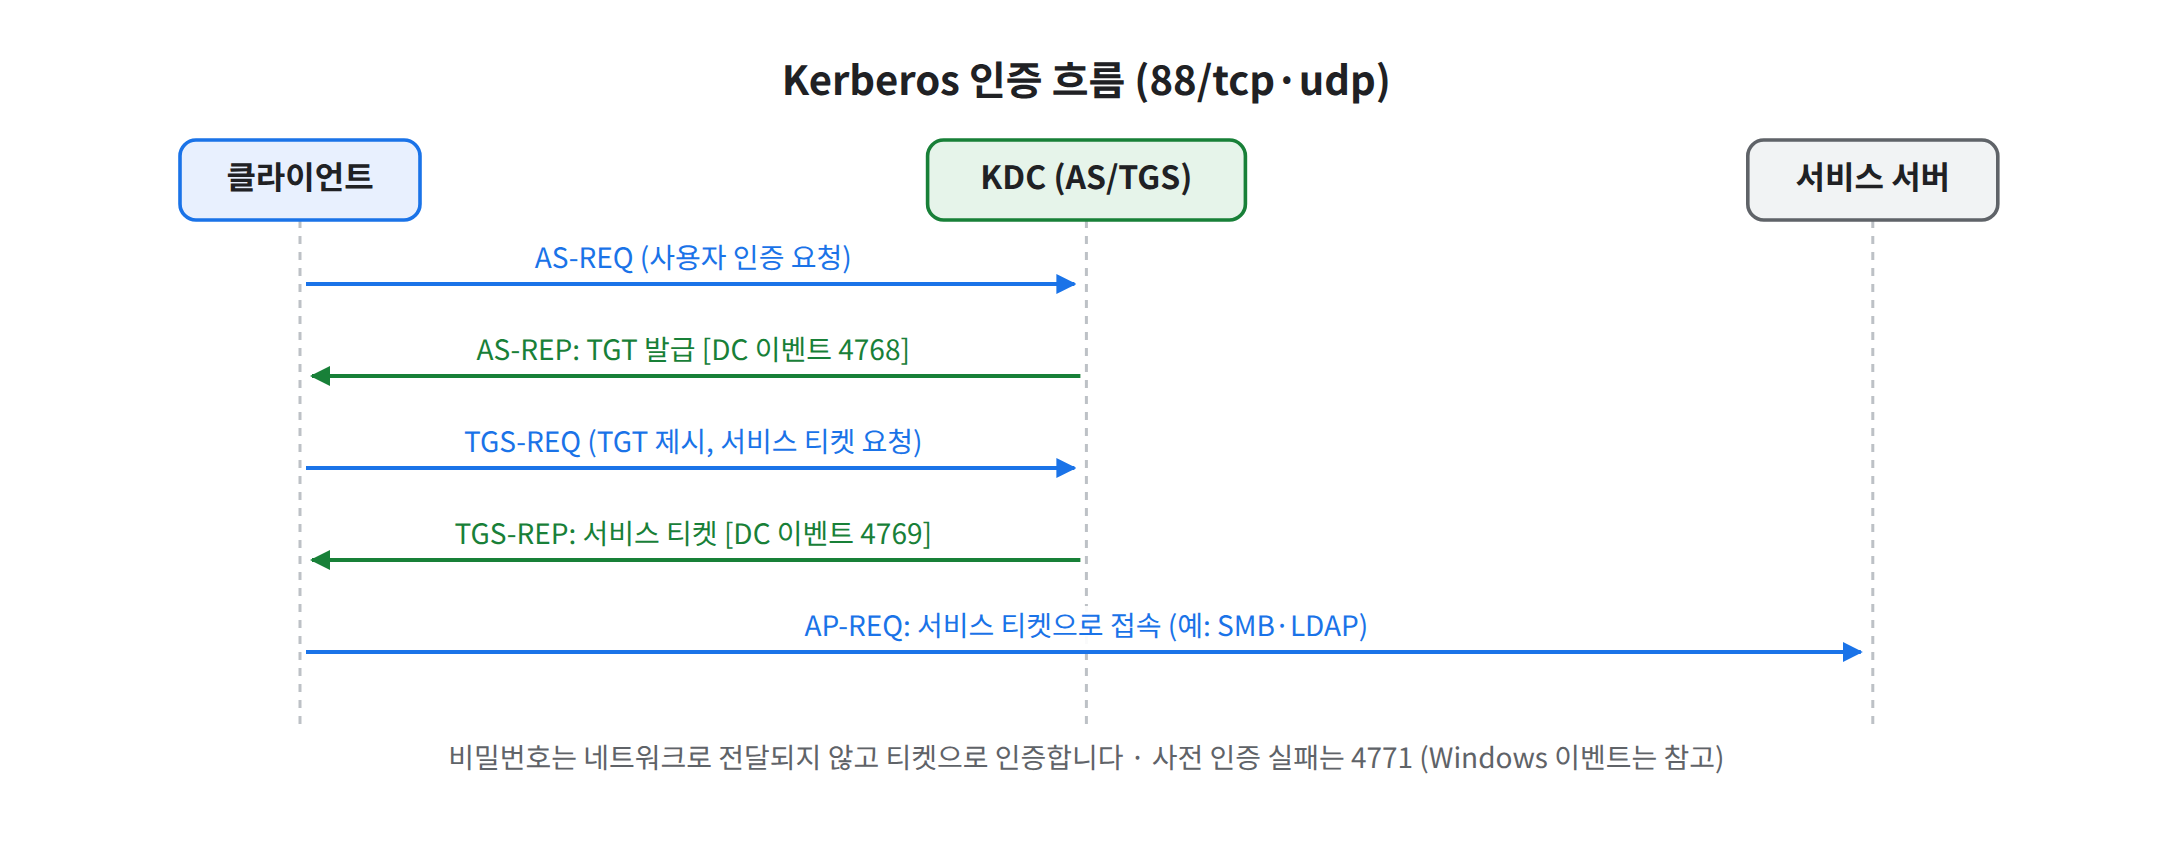
디렉터리 서비스와 인증 인프라가 사용하는 LDAP(389·636·3268)와 Kerberos(88·464) 포트가 어떤 통신을 담당하는지, 관제에서 어떤 흔적과 이벤트로 보이는지 개요를 정리합니다.
73.73. SMB와 445 포트 — 내부 확산의 통로
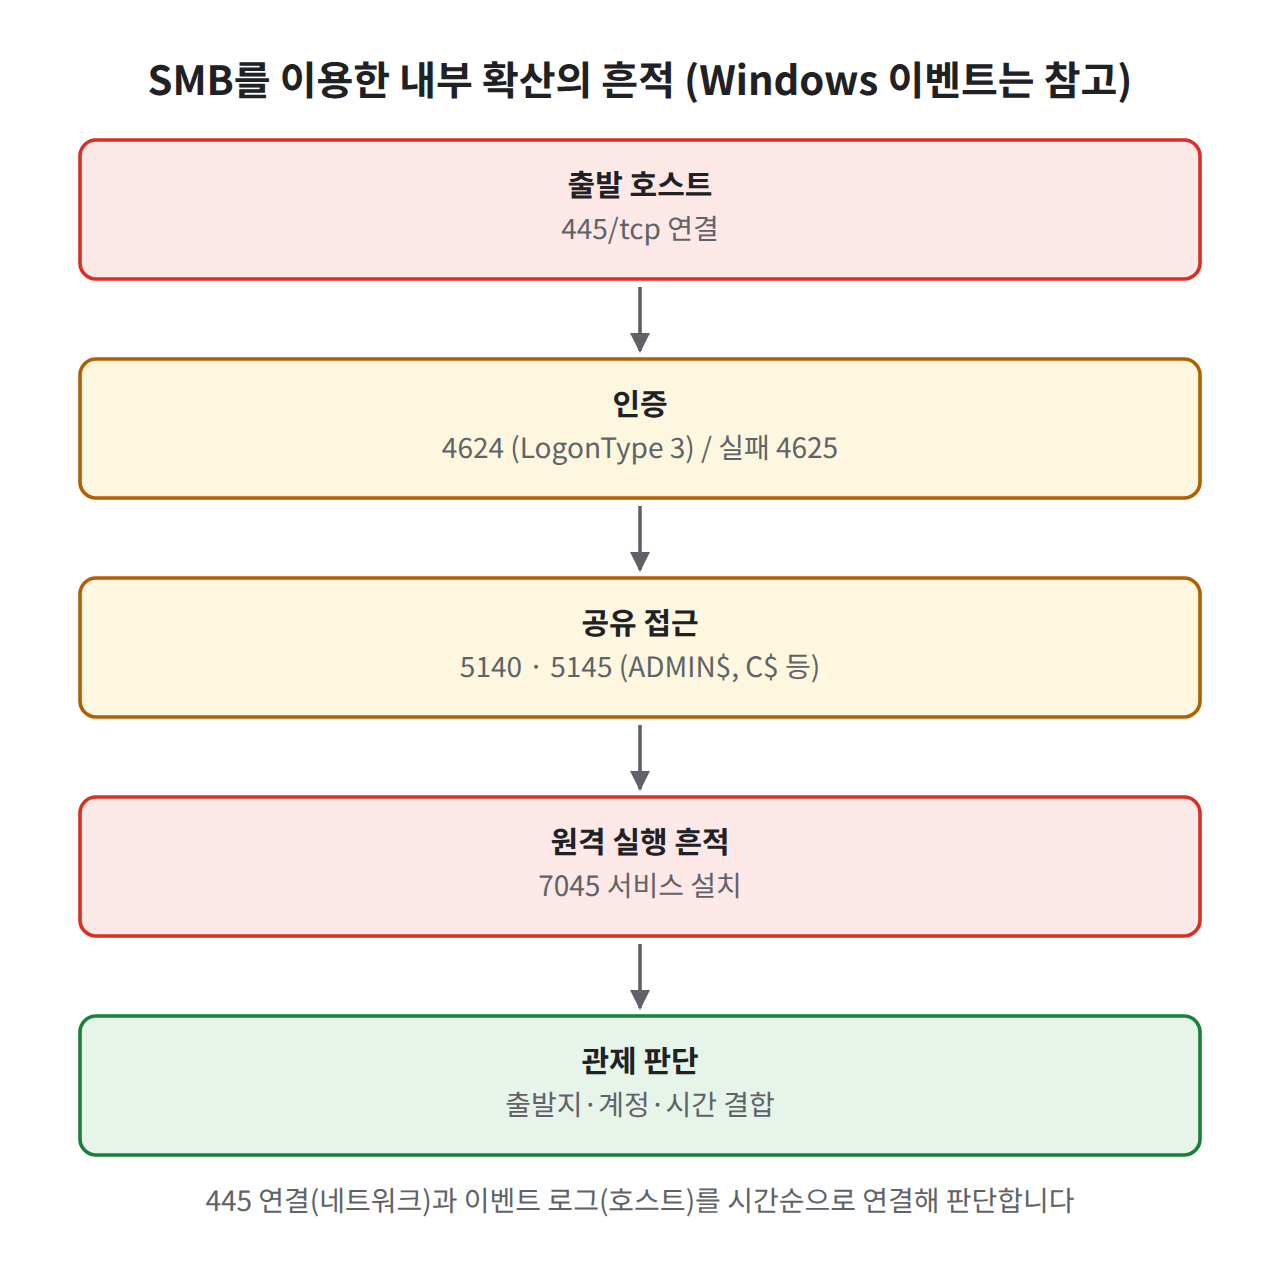
SMB가 TCP 445(및 NetBIOS 137~139)에서 파일 공유·원격 관리에 쓰이는 구조, SMB1/2/3 버전별 보안 차이, 공격자가 내부 확산에 SMB를 쓰는 원리와 Samba 로그·Windows 이벤트로 흔적을 확인하는 방법을 정리합니다.
74.74. NFS
NFS가 사용하는 포트를 버전별로 정리합니다. NFSv4의 단일 포트 2049와 NFSv3의 rpcbind(111)·mountd 등 보조 서비스 구조, exports 설정이 노출 범위를 정하는 방식, 관제에서 볼 흔적을 다룹니다.
75.75. SNMP 버전별 보안 차이
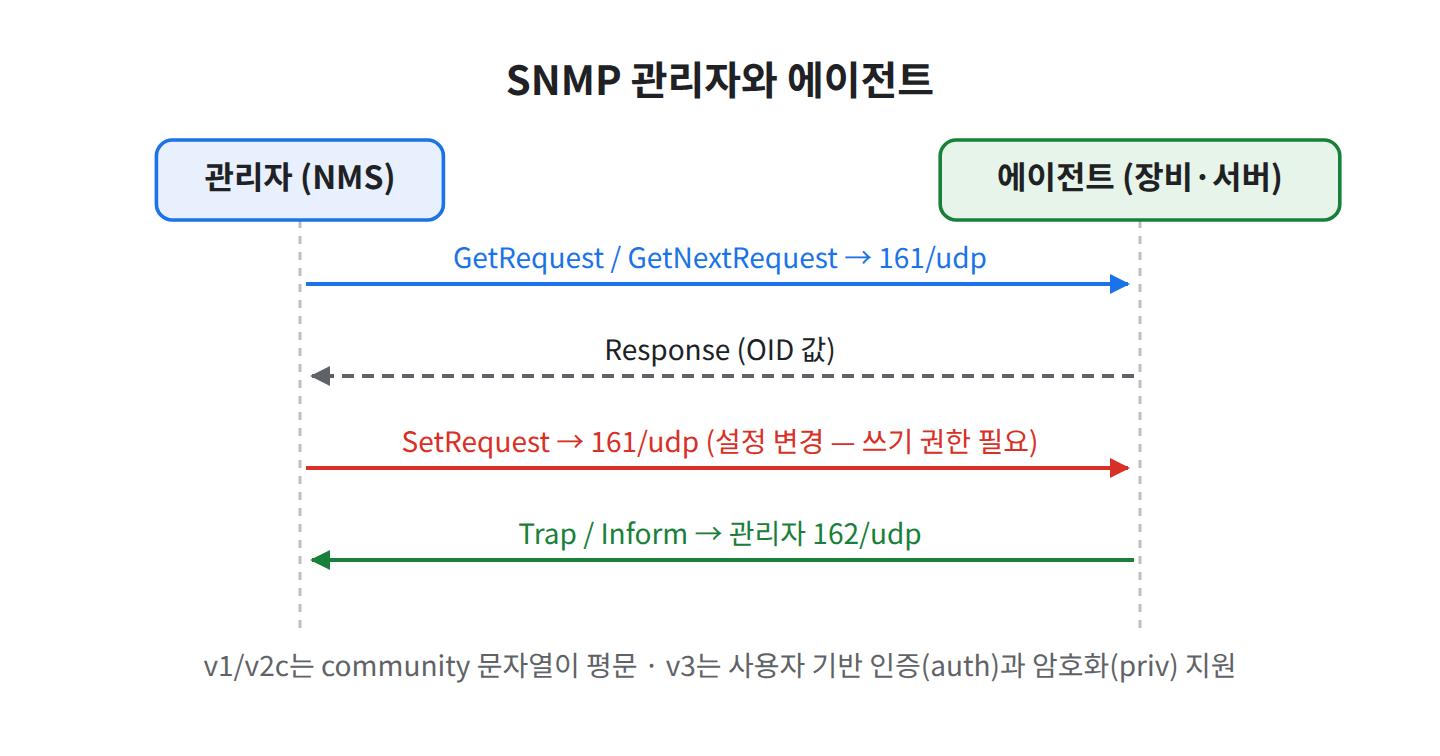
SNMP가 UDP 161(조회)·162(Trap)에서 장비 정보를 주고받는 구조와 v1·v2c의 평문 Community 문자열 문제, v3의 인증·암호화(authPriv)를 직접 캡처로 비교하고, 관제에서 SNMP 트래픽을 보는 기준을 정리합니다.
76.76. RDP와 3389 포트 — 원격 접속 노출 위험
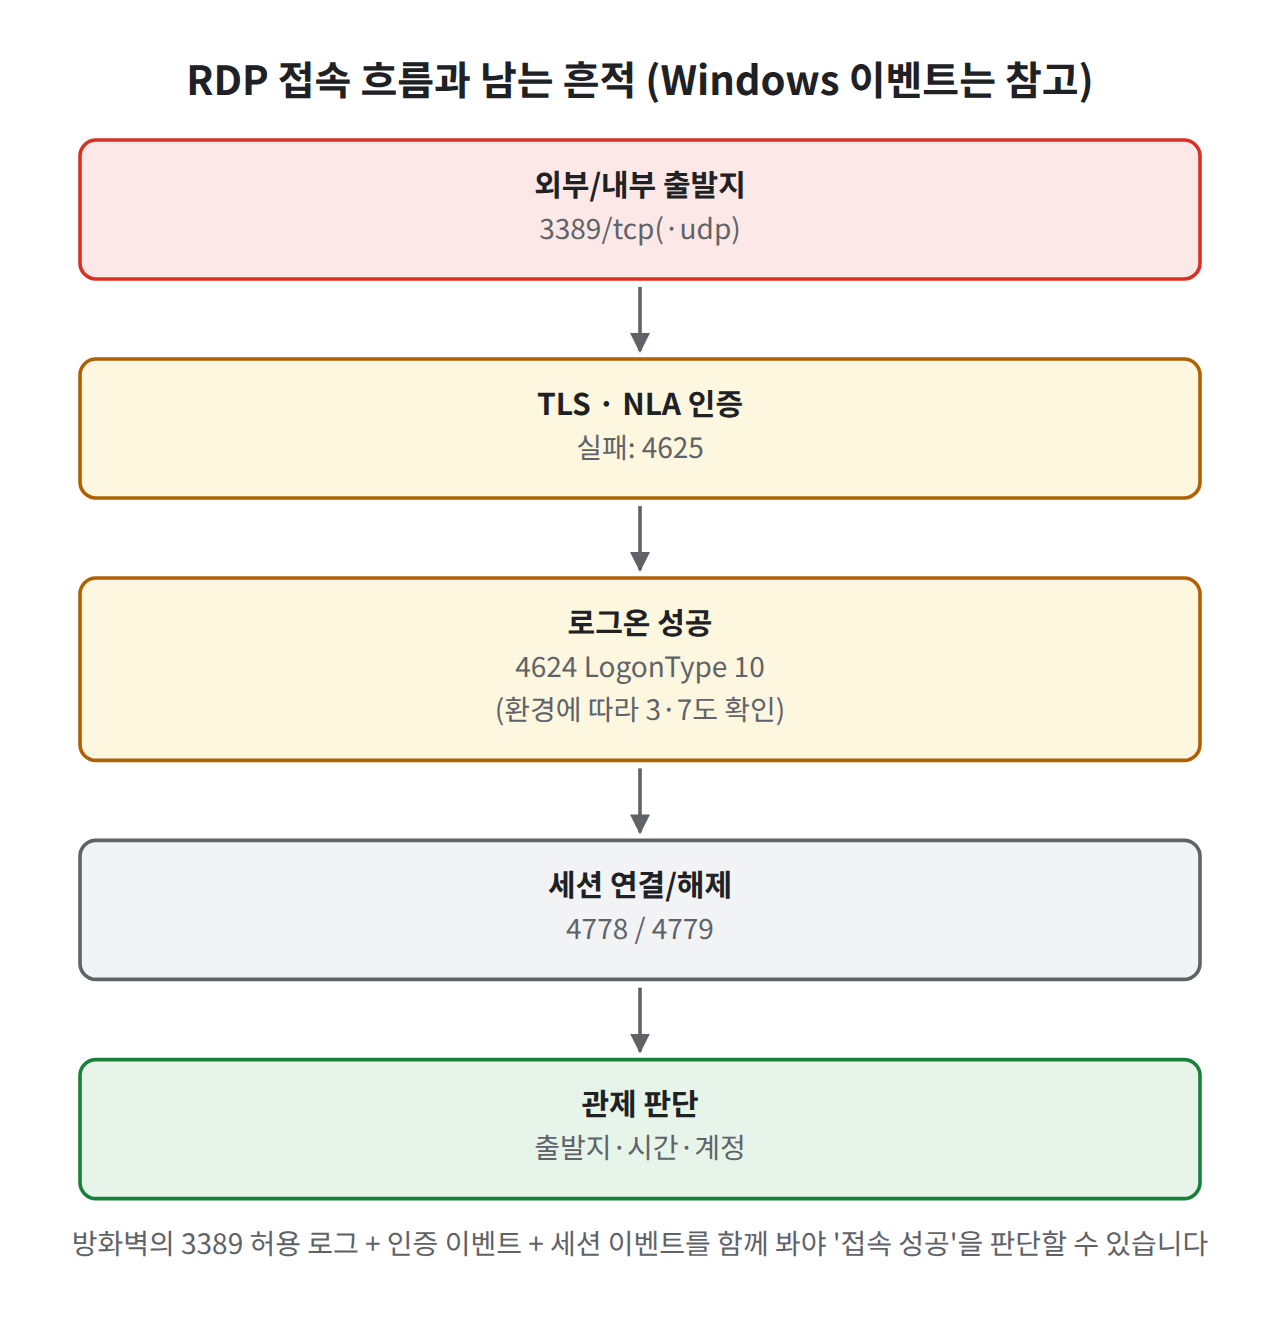
RDP가 TCP/UDP 3389에서 TLS·NLA(CredSSP)로 연결되는 과정과 외부 노출 위험, Windows 이벤트(4624 LogonType 10, 4625 등)로 접속을 추적하는 방법, xrdp로 관찰하는 방법을 정리합니다.
77.77. WinRM
Windows 원격 관리 프로토콜 WinRM을 포트 관점에서 정리합니다. 5985(HTTP)·5986(HTTPS) 리스너, WS-Management 구조, PowerShell Remoting과의 관계, 내부 확산 관제에서 확인할 이벤트 로그를 다룹니다.
78.78. NTP와 로그 시간 동기화
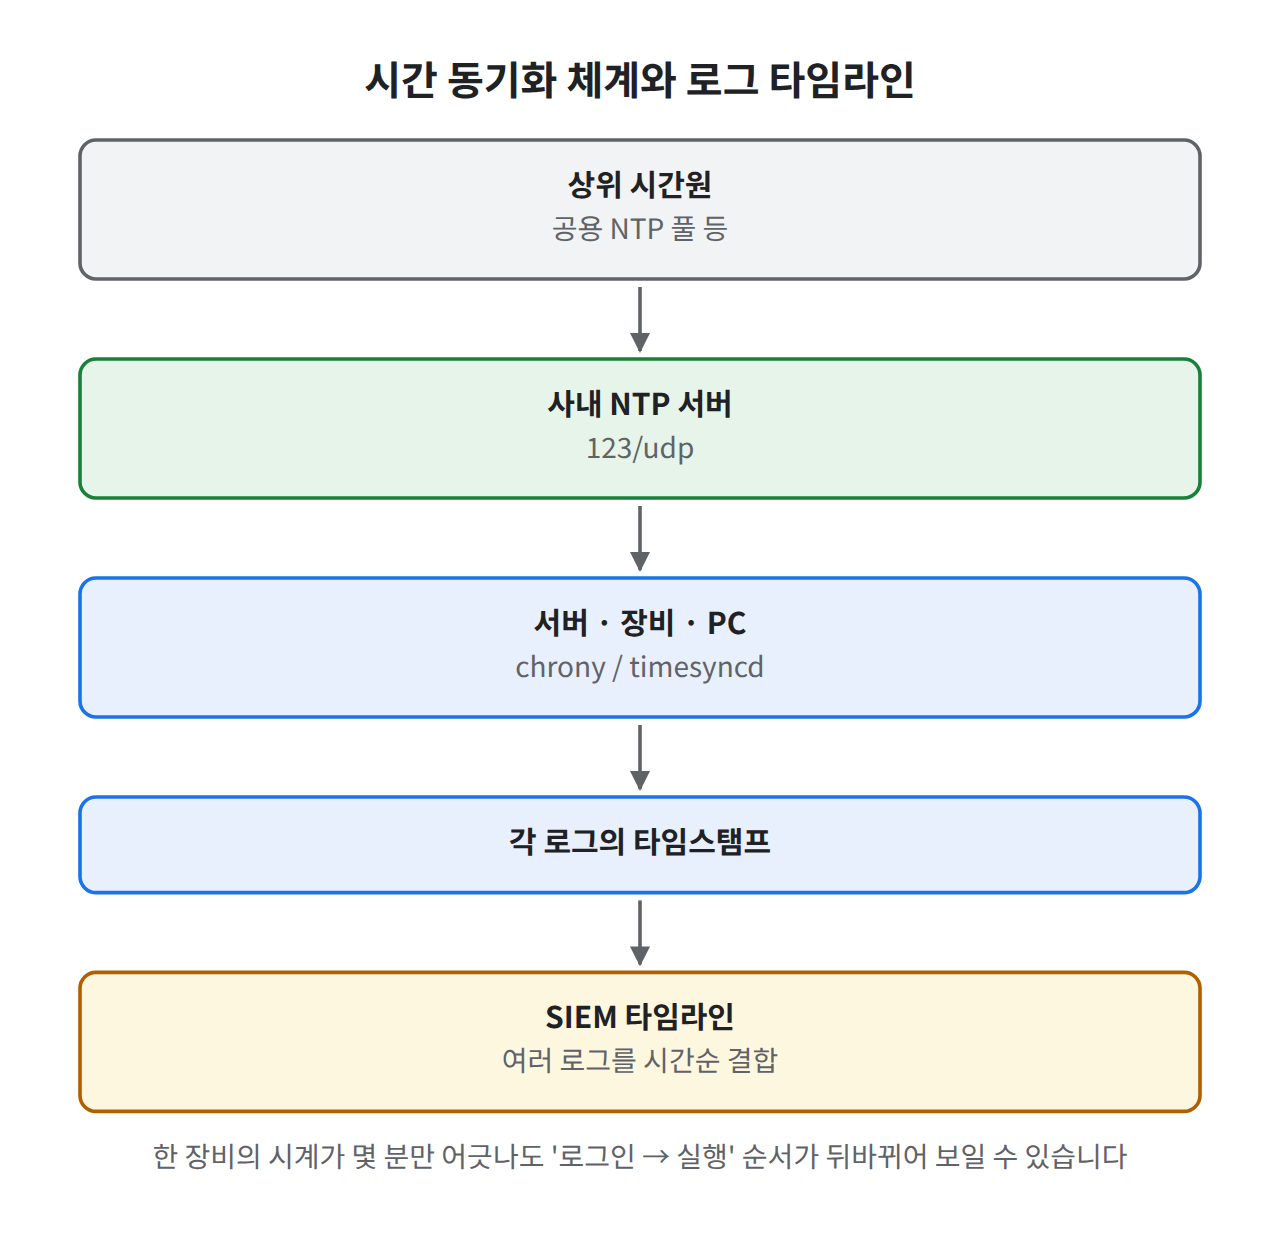
UDP 123 포트의 NTP가 어떻게 시간을 맞추는지, chrony·systemd-timesyncd로 동기화 상태를 확인하는 방법, 그리고 시간이 어긋난 로그가 관제 분석을 어떻게 망가뜨리는지 정리합니다.
79.79. ICMP
포트가 없는 프로토콜 ICMP를 포트·프로토콜 분석 관점에서 정리합니다. IP 프로토콜 번호, 로그와 NAT가 포트 대신 Type·Code·Identifier를 쓰는 방식, 오류 메시지 안에 담긴 원래 포트 정보를 다룹니다.
80.80. ARP
ARP에는 왜 포트가 없는지, 포트 기반 방화벽과 로그가 ARP를 보지 못하는 이유를 계층과 범위로 비교합니다. 모든 포트를 막은 호스트도 ARP에는 응답한다는 점과 관제 시 확인 위치를 정리합니다.
81.81. Web Server Port
웹 서비스 포트를 역할별로 정리합니다. 80·443(UDP 443 포함), 8080·8443 대체 포트, WAS 내부 포트(AJP 8009, 종료 8005), 관리 콘솔 포트와 리버스 프록시 구조에서 외부·내부 포트를 구분하는 법을 다룹니다.
82.82. 메일 프로토콜 SMTP·POP3·IMAP
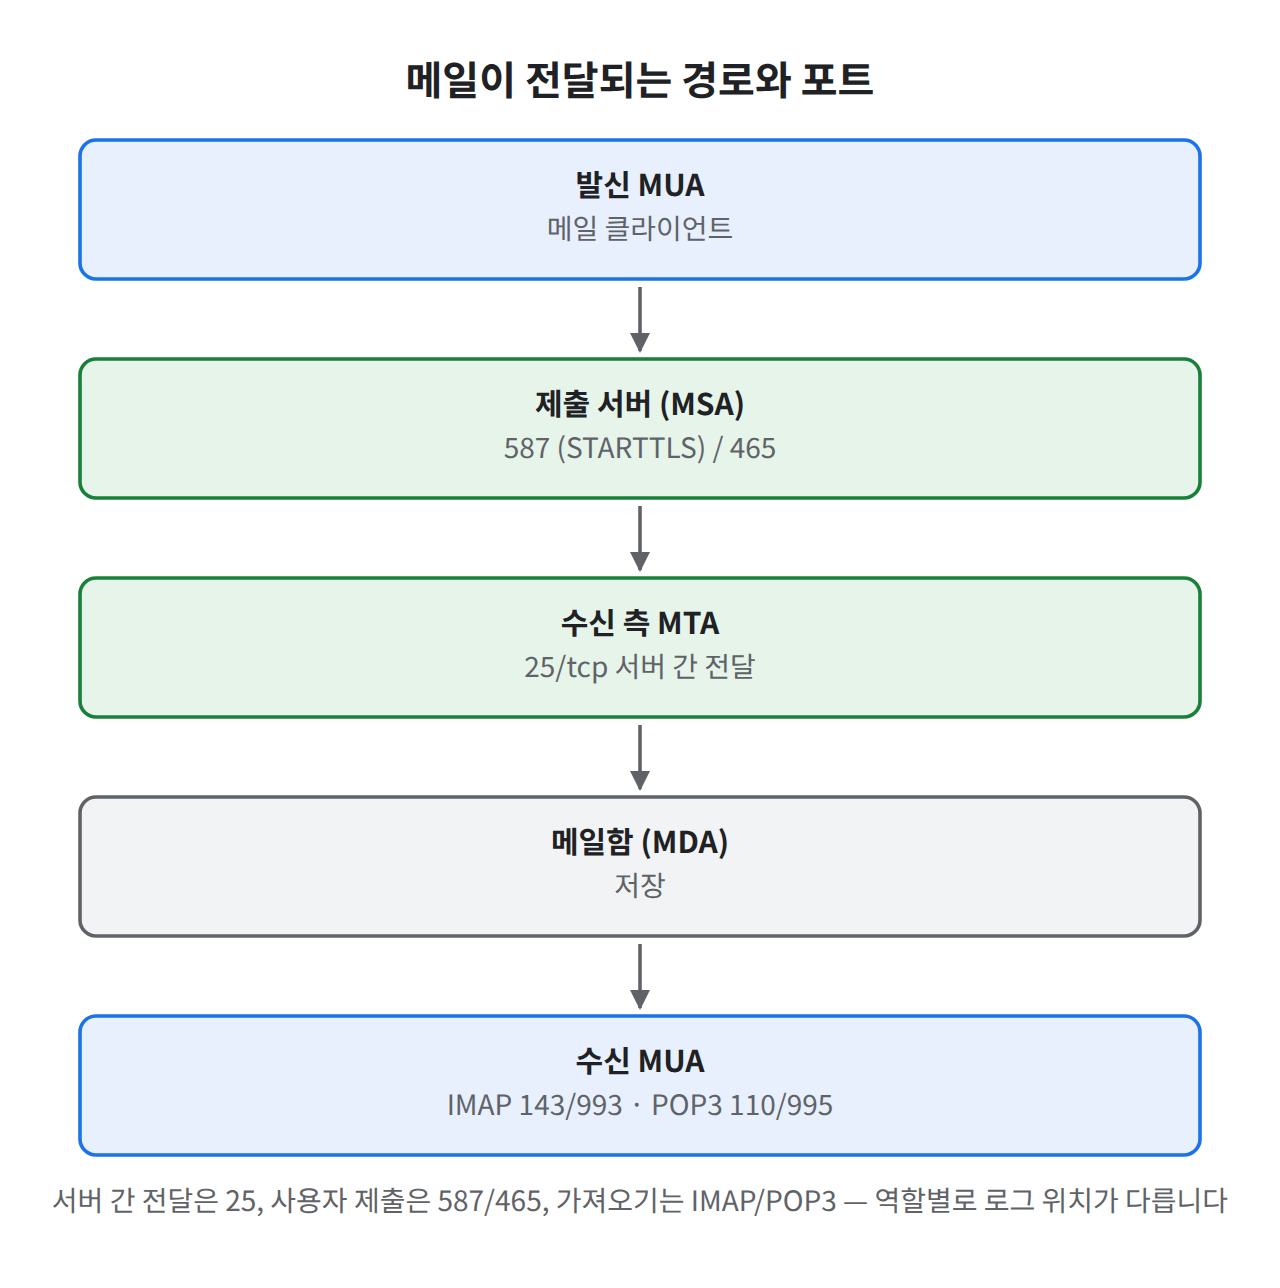
메일이 SMTP(25·587·465)로 전달되고 POP3(110·995)·IMAP(143·993)으로 읽히는 흐름, 봉투(Envelope)와 헤더의 차이, Postfix 로그로 발신·수신·릴레이 거부를 추적하는 방법을 정리합니다.
83.83. DB 포트(3306·1433·5432·1521·6379) 노출 점검
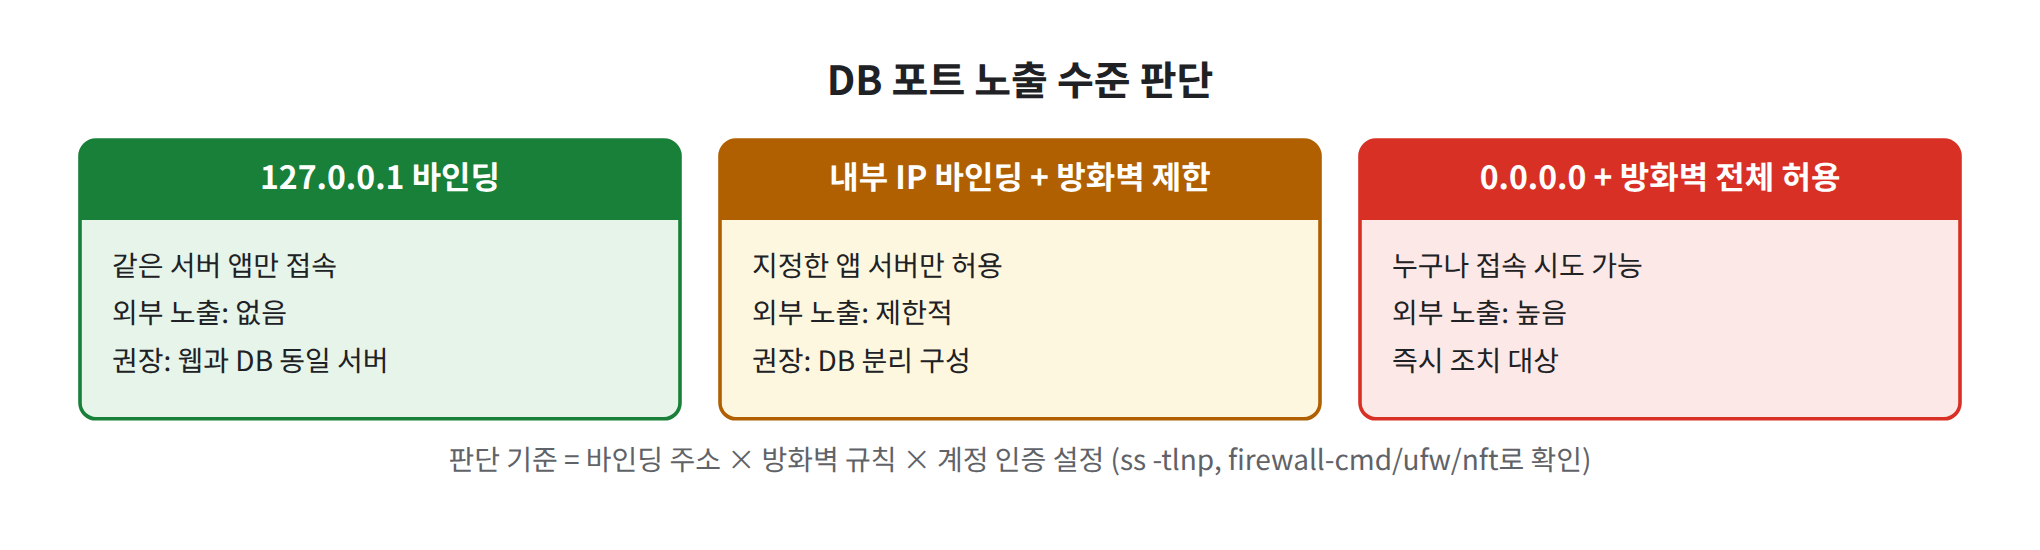
주요 DB 포트가 어떤 서비스·프로토콜인지 정리하고, bind 주소·방화벽·계정 허용 호스트 세 가지 관점에서 DB 포트 노출을 점검하는 방법과 관제 시 확인할 로그를 다룹니다.
84.84. Linux Service Port
Linux 서버에서 자주 보이는 서비스 포트를 데몬·유닛 이름과 함께 정리합니다. 설치 직후 기본으로 열리는 포트, 로컬 전용 포트(127.0.0.53, 323 등), Rocky와 Ubuntu의 차이, 포트에서 서비스를 역추적하는 방법을 다룹니다.
85.85. Windows Service Port
Windows 서버·PC에서 기본적으로 보이는 서비스 포트(RPC, NetBIOS, SMB, RDP, WinRM, 이름 해석 계열)와 동적 RPC 포트 범위를 정리하고, 호스트에서 포트와 서비스를 연결하는 방법을 설명합니다.
86.86. 내부망 주요 Port
내부망에서 매일 보이는 인프라·인증·관리·로그 수집 포트를 "누가 누구에게 연결하는가" 기준으로 정리하고, 정상 기준선에서 벗어난 내부 간(East-West) 포트 연결을 구분하는 방법을 설명합니다.
87.87. 내부망 필수 포트와 외부 노출 금지 포트
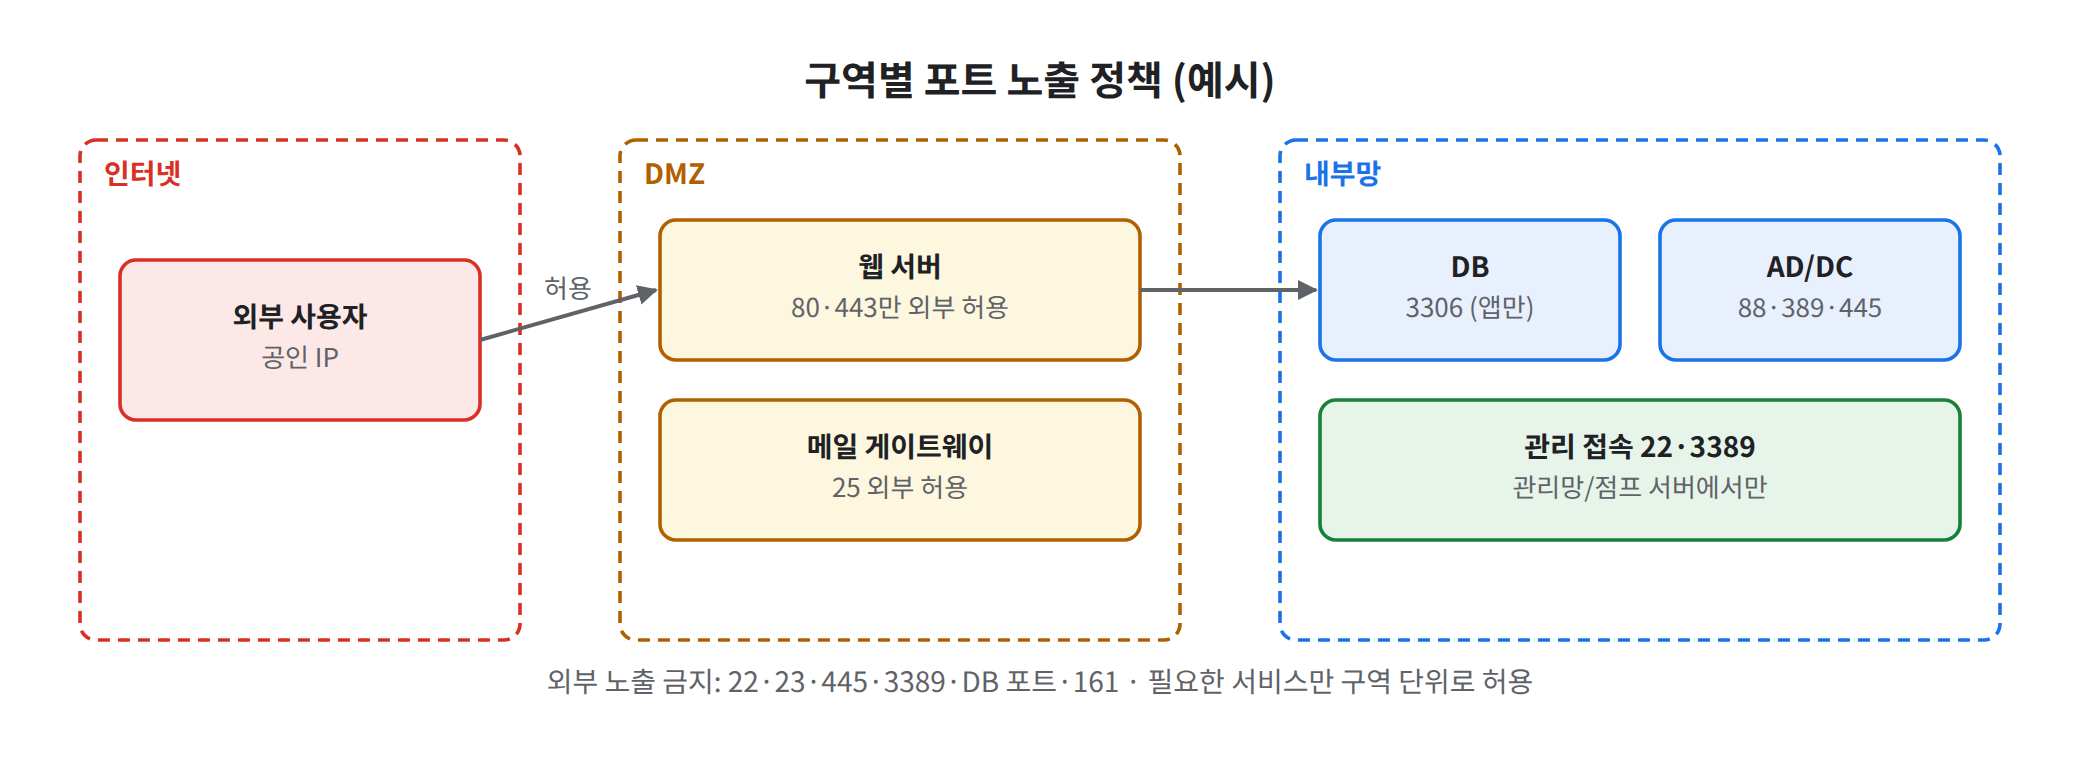
지금까지 다룬 서비스 포트를 "외부 공개 가능 / 내부 전용 / 외부 노출 금지"로 분류하고, 인바운드·아웃바운드 포트 정책을 세우는 기준과 리눅스 호스트에서 정책을 확인하는 방법을 정리합니다.
88.88. 위험 Port
어떤 포트를 "위험하다"고 부르는 근거를 평문 전송, 인증 부재, 원격 제어, 취약점 이력, 반사·증폭, 정보 노출의 여섯 가지 위험 요인으로 나누고, 요인별 대표 포트와 관제에서 보이는 흔적을 정리합니다.
89.89. 비표준 포트에서 동작하는 서비스 식별
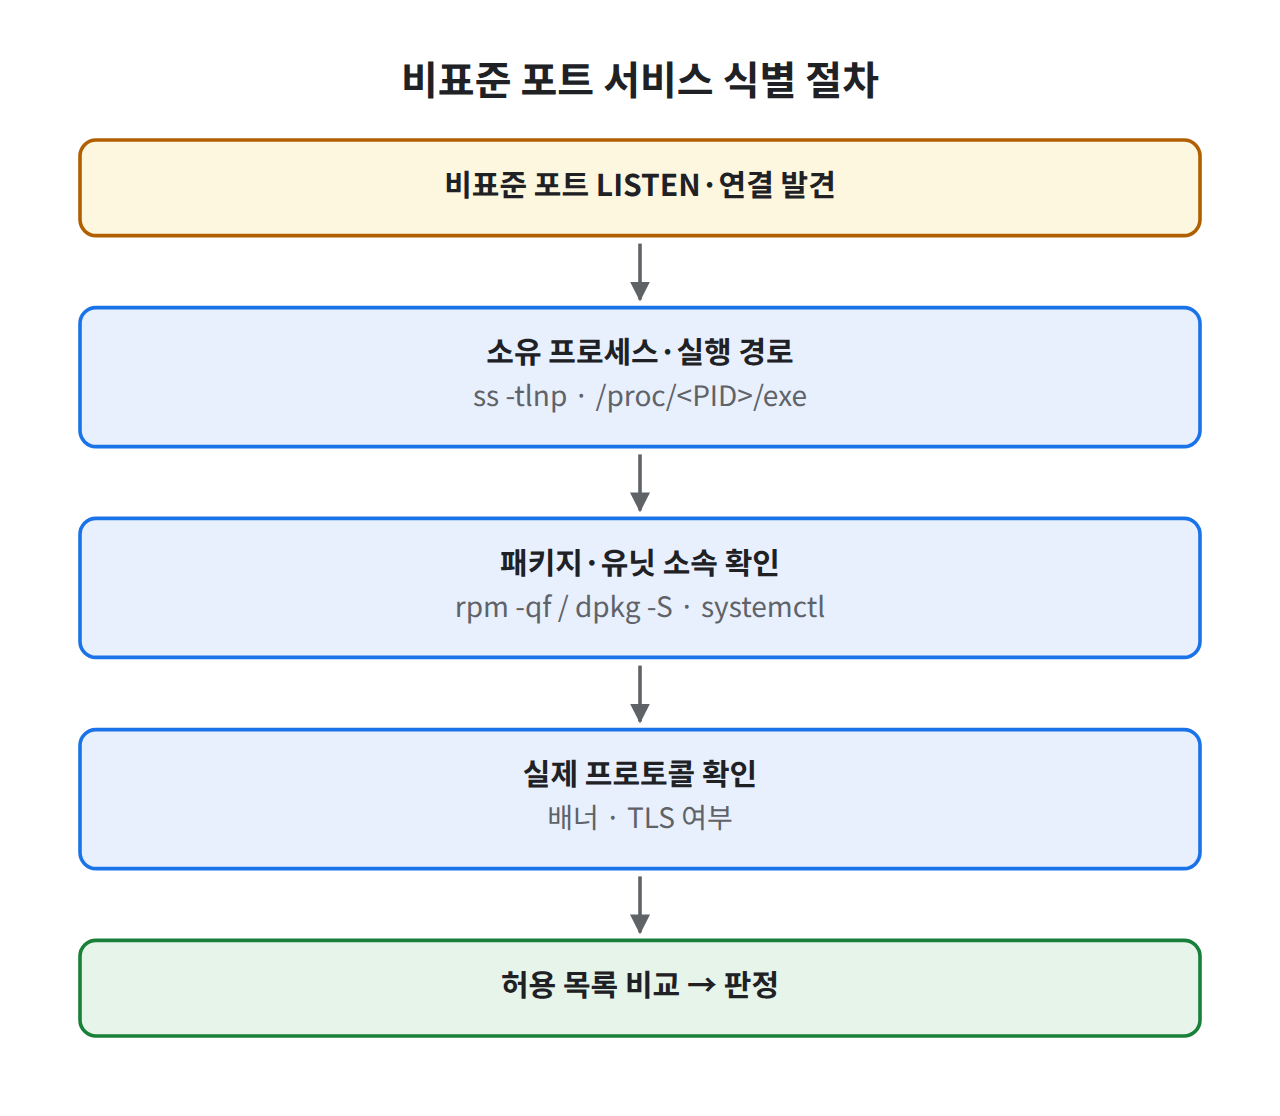
포트 번호가 관례와 다를 때 실제로 어떤 서비스·프로토콜이 동작하는지 확인하는 방법을 호스트 내부 확인(프로세스)과 네트워크 확인(응답 형태·첫 바이트) 두 방향으로 정리합니다.
90.90. 정상 포트로 위장한 통신 — 443을 쓰는 비정상 트래픽
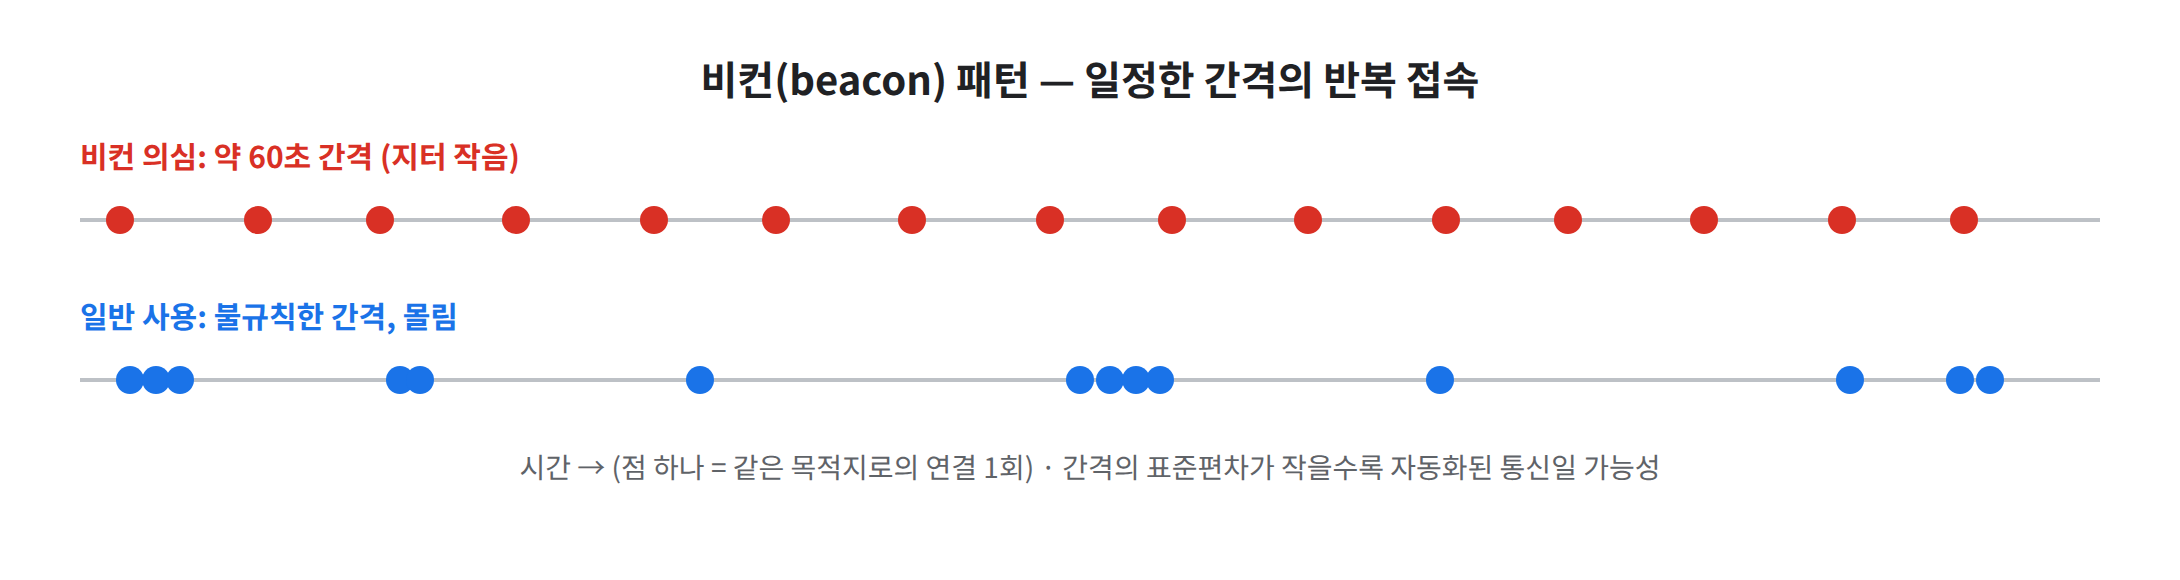
공격자가 443 같은 정상 포트를 쓰는 이유와, 암호화된 통신에서도 관찰 가능한 단서(연결 주기·SNI·인증서·클라이언트 지문·포트-프로토콜 불일치)로 비정상 통신을 의심하는 방법을 정리합니다.
91.91. IP + Port 분석
이벤트의 출발지 IP와 출발지 포트를 함께 읽어 "누가, 어떤 방식으로 연결을 만들었는가"를 추정하는 방법을 정리합니다. 임시 포트 범위, 고정 출발지 포트, NAT 영향을 다룹니다.
92.92. Port + Protocol 분석
포트 번호를 IP 헤더의 프로토콜 번호(TCP 6, UDP 17 등)와 애플리케이션 프로토콜까지 세 층으로 묶어 읽는 방법을 정리합니다. 같은 번호의 TCP·UDP 차이, 포트가 없는 프로토콜, 로그의 proto·app_proto 필드 해석을 다룹니다.
93.93. 서비스와 포트 매핑 — 포트 번호만으로 서비스를 단정하면 안 되는 이유
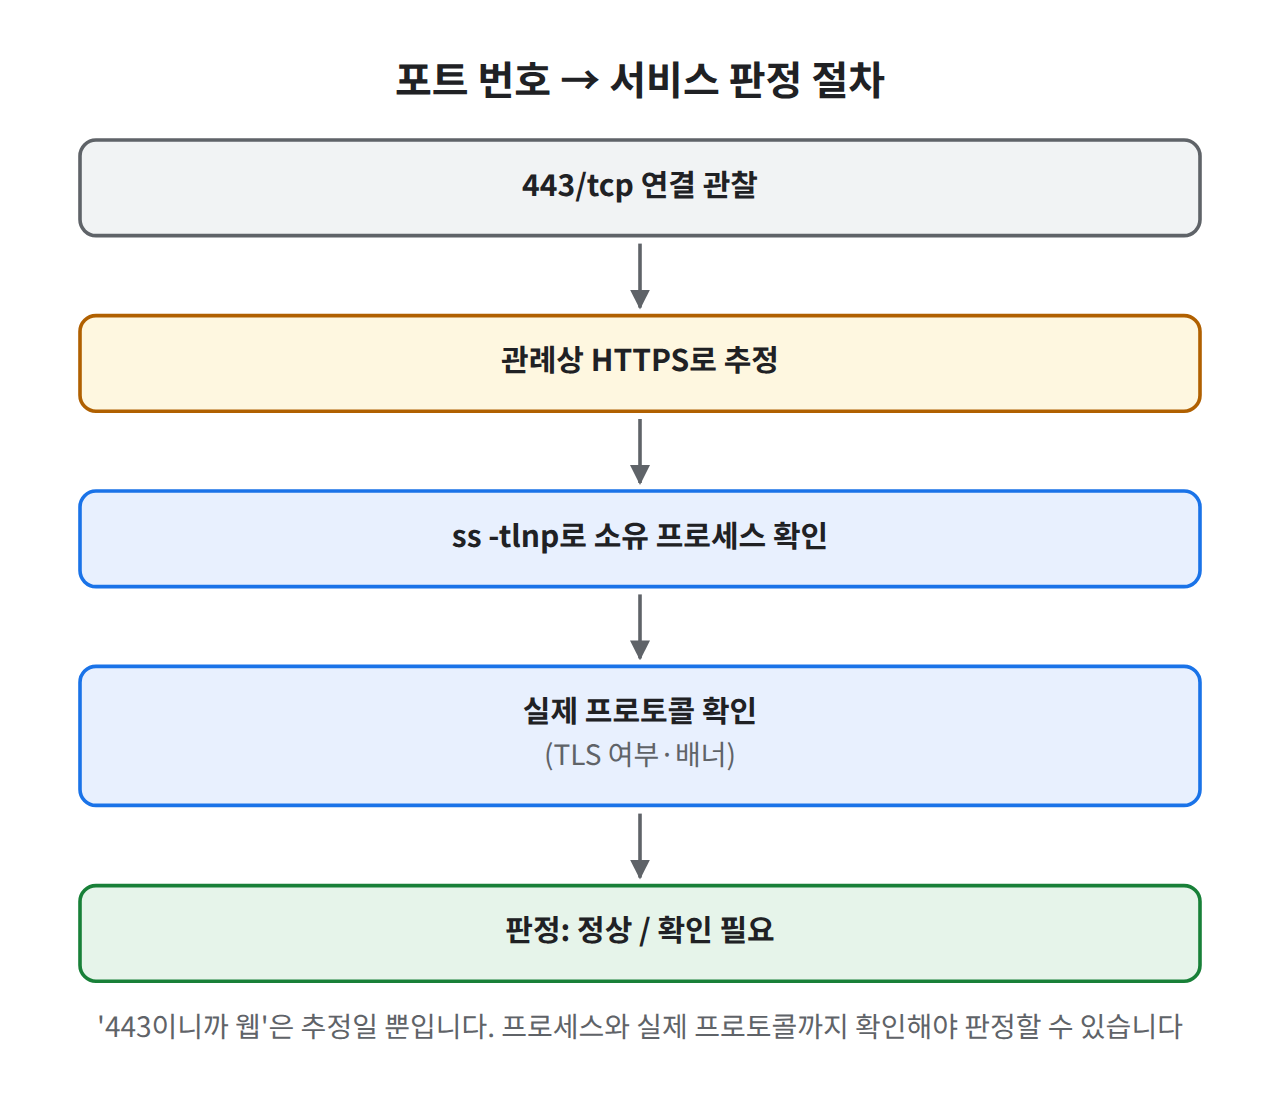
포트 번호와 서비스 이름의 대응(/etc/services, IANA 등록)이 실제 동작 서비스를 보장하지 않는 이유를 실습으로 확인하고, 프로세스·응답 내용으로 서비스를 확정하는 3단계 방법을 정리합니다.
94.94. Port Scan
같은 포트로 들어온 연결이 정상 접속인지 포트 스캔인지를 포트 개수, 연결 수립 여부, 데이터 교환, 서비스 로그 네 가지 기준으로 구분하는 방법과 스캔처럼 보이는 정상 트래픽을 정리합니다.
95.95. Firewall Log의 Port
방화벽 로그에서 출발지·목적지 포트 필드가 어디에 어떤 이름으로 기록되는지(iptables/nftables, ufw, firewalld, Windows 방화벽)와 포트 값을 읽을 때 주의할 점을 정리합니다.
96.96. IDS Alert의 Port
IDS Alert에서 포트 값이 나타나는 위치(룰 헤더, fast.log, eve.json)와 Alert의 출발지·목적지 방향, 포트와 app_proto가 어긋날 때의 해석 방법을 정리합니다.
97.97. Port 기반 공격
포트 번호·방향·빈도만으로 관찰할 수 있는 대표적인 공격 징후(관리 포트 반복 시도, 동일 포트 스윕, 내부 확산, 비정상 아웃바운드, 반사 공격 응답)를 정리하고, 각 징후의 추가 확인 항목과 오탐 원인을 설명합니다.
98.98. 포트·프로토콜 보안 점검 체크리스트
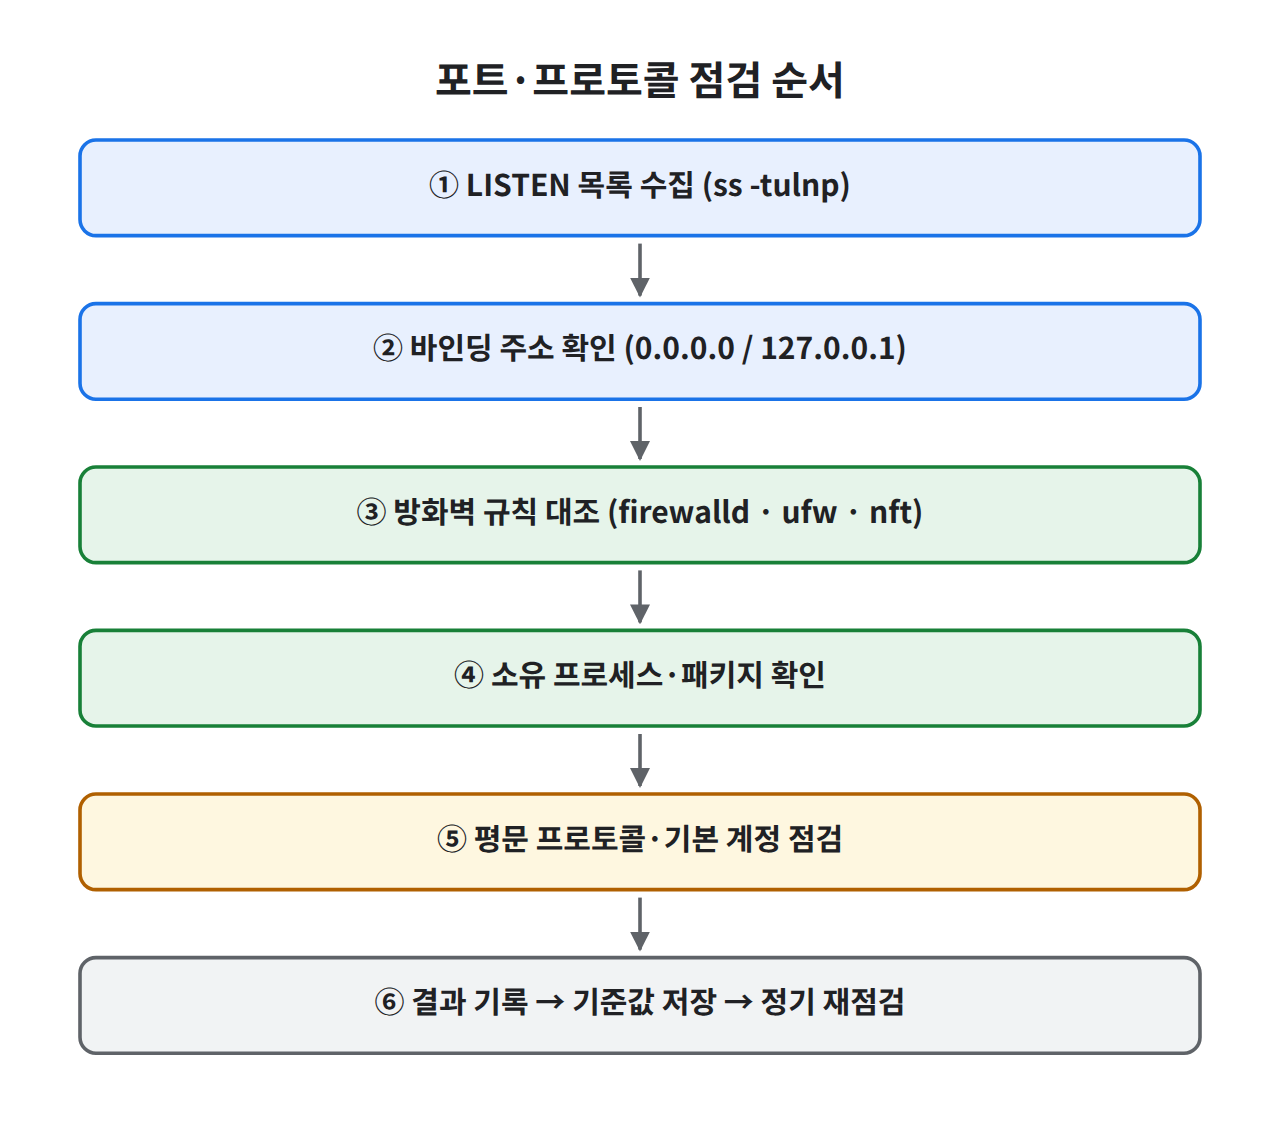
02. 포트 · 프로토콜 분석 시리즈에서 다룬 서비스·프로토콜별 점검 항목을 하나의 체크리스트로 묶고, 리눅스 서버에서 LISTEN 포트를 읽기 전용으로 1차 분류하는 점검 스크립트와 판정 기준을 정리합니다.
99.99. 서버 1대의 포트 노출 현황 종합 분석
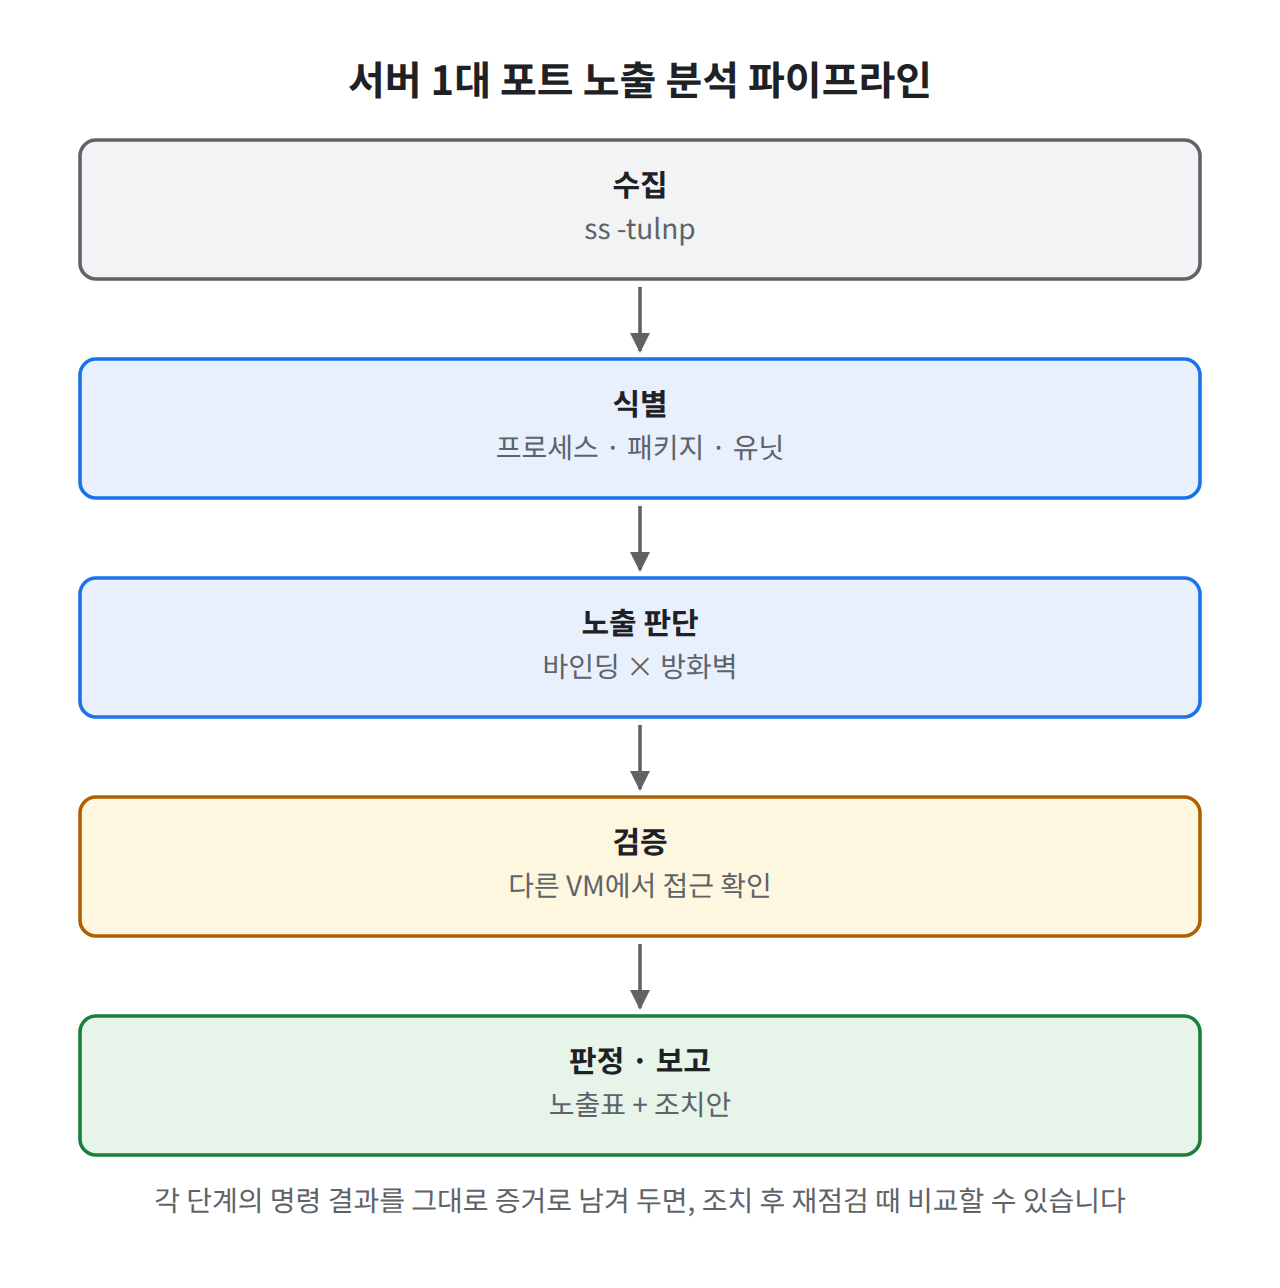
02. 포트 · 프로토콜 분석 시리즈 마무리로, 리눅스 서버 한 대의 포트 노출 현황을 LISTEN 목록·바인드 주소·방화벽 규칙·서비스 식별·외부 도달 확인까지 한 흐름으로 분석하고 보고서 템플릿으로 정리합니다.
100.100. SOC Port 분석
포트 · 프로토콜 분석 영역 정리편입니다. IP, Port, Protocol, Service, Log를 하나의 분석 흐름으로 연결하고, 단계마다 앞선 글에서 다룬 판단 기준을 모아 이벤트 한 건을 끝까지 따라가는 방법을 설명합니다.
101.101. tcpdump와 Wireshark — 언제 무엇을 쓰는가
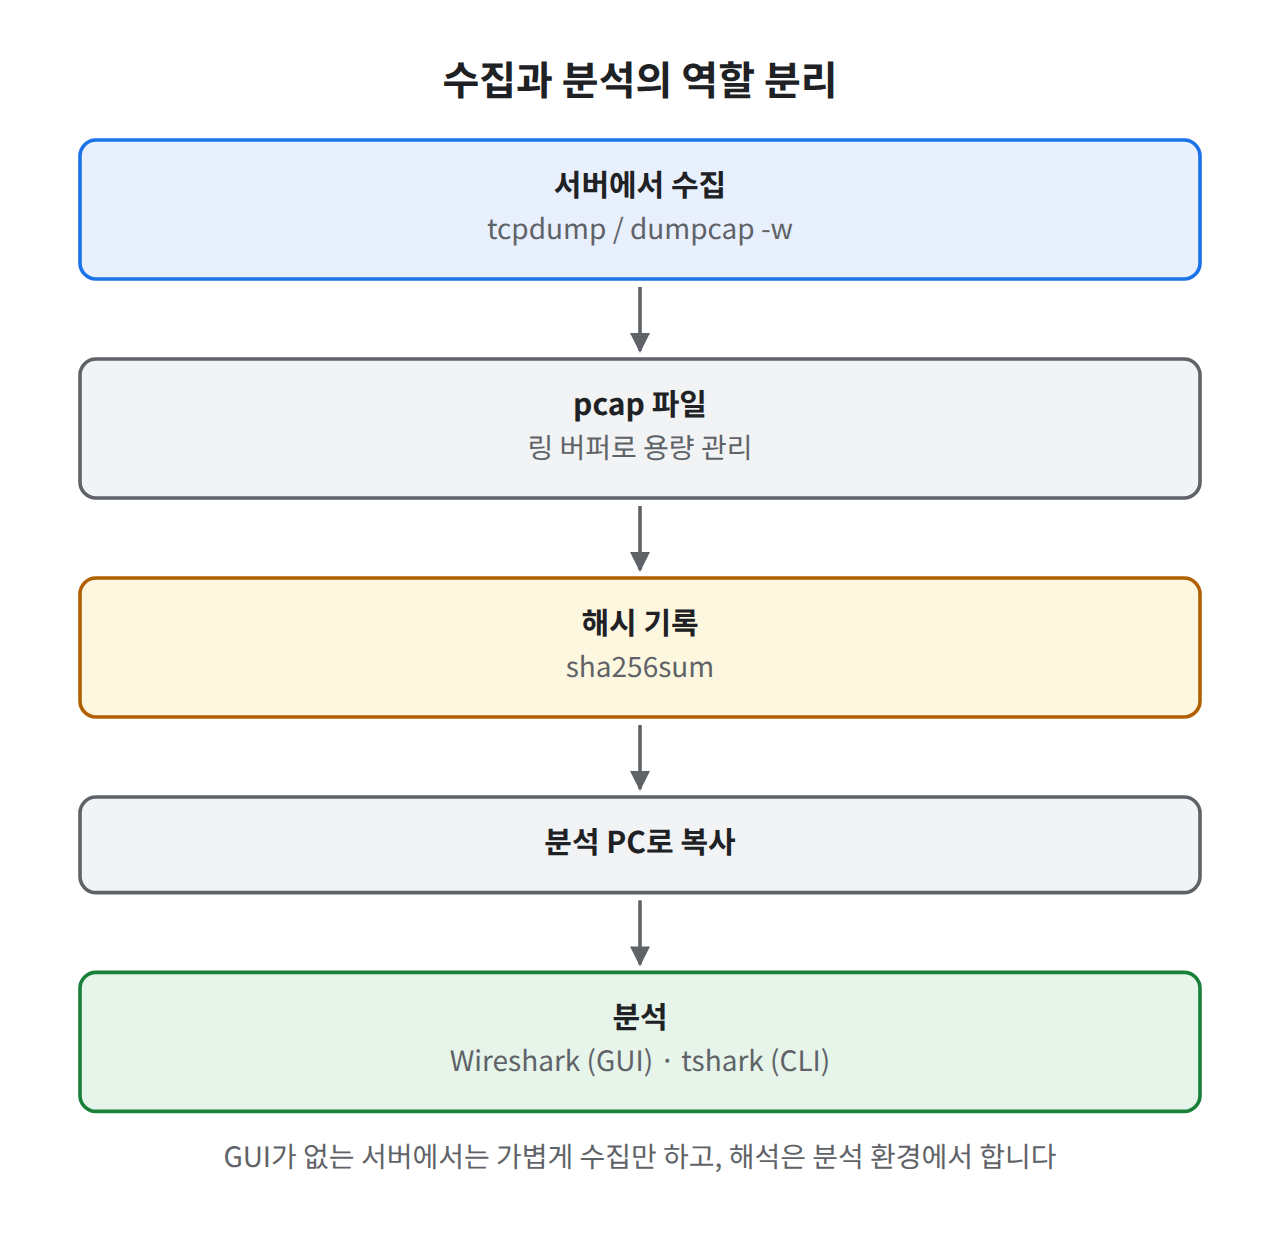
서버에서는 tcpdump·dumpcap으로 수집하고, 분석은 Wireshark·tshark로 합니다. 도구별 역할과 링 버퍼(-C/-W/-G, -b) 옵션을 정확한 문법으로 정리합니다.
102.102. Wireshark 설치와 실행
OS별 Wireshark 설치 구성(Npcap, wireshark 그룹, dumpcap 권한 분리)과 설치 확인, 분석용으로 안전하게 실행하는 방법, 신뢰할 수 없는 pcap을 열 때의 주의점을 정리합니다.
103.103. 패킷 캡처 원리 — NIC·Promiscuous 모드·미러링
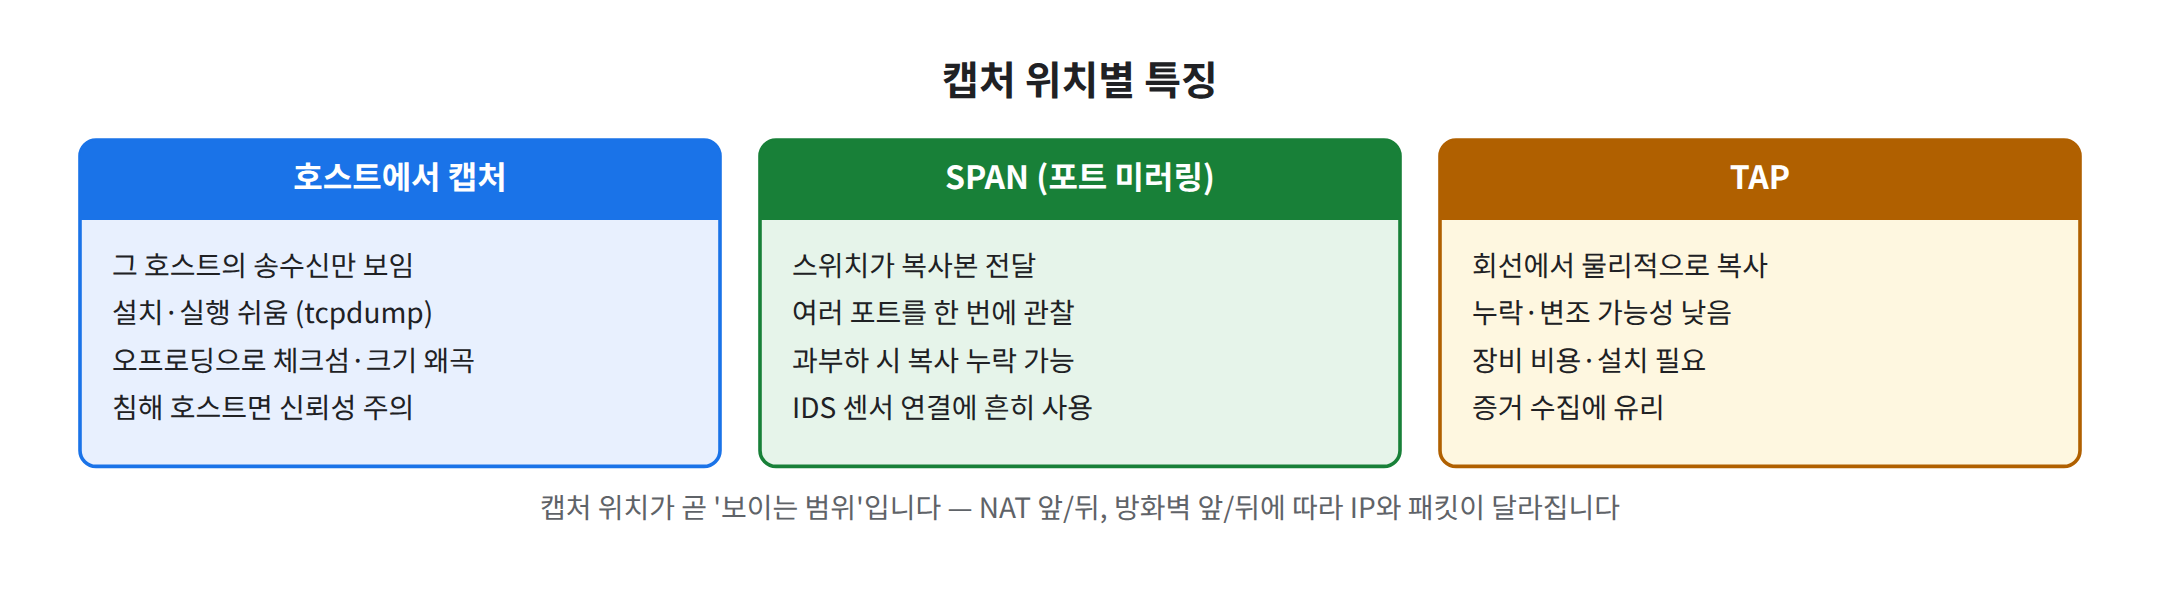
패킷 캡처는 "어디서 보느냐"가 결과를 결정합니다. NIC 수신 원리, Promiscuous 모드, SPAN·TAP의 차이와 캡처 위치 선정, 합법적 캡처 범위를 정리합니다.
104.104. Wireshark 화면 구조와 필드 읽는 법
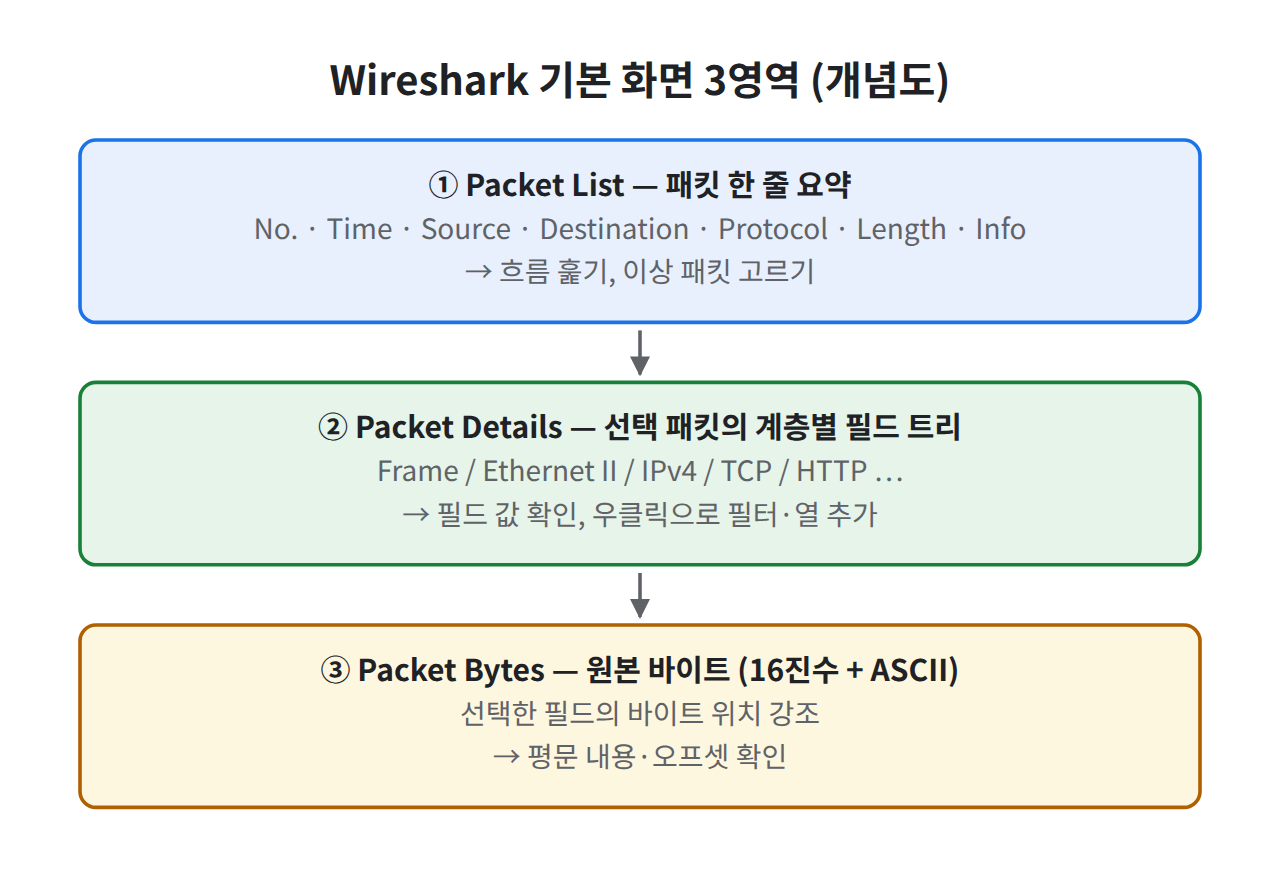
Packet List·Details·Bytes 세 영역의 관계, 분석용 열 구성, 시간 표시 형식, 색상 규칙, 이름 해석 끄기까지 — 패킷을 증거로 읽기 위한 Wireshark 기본 설정을 정리합니다.
105.105. Packet Details 구조
Packet Details 트리가 계층·필드·비트 필드·계산 필드·Expert 항목으로 구성되는 방식과, 필드 이름을 찾아 필터·열·tshark 추출로 연결하는 방법을 정리합니다.
106.106. Packet Bytes 구조
Packet Bytes 영역의 오프셋·16진수·ASCII 구성, 헤더 필드의 바이트 위치 읽기, 재조립·복호화 탭, 바이트 복사·내보내기와 슬라이스 필터를 정리합니다.
107.107. Capture Filter와 Display Filter
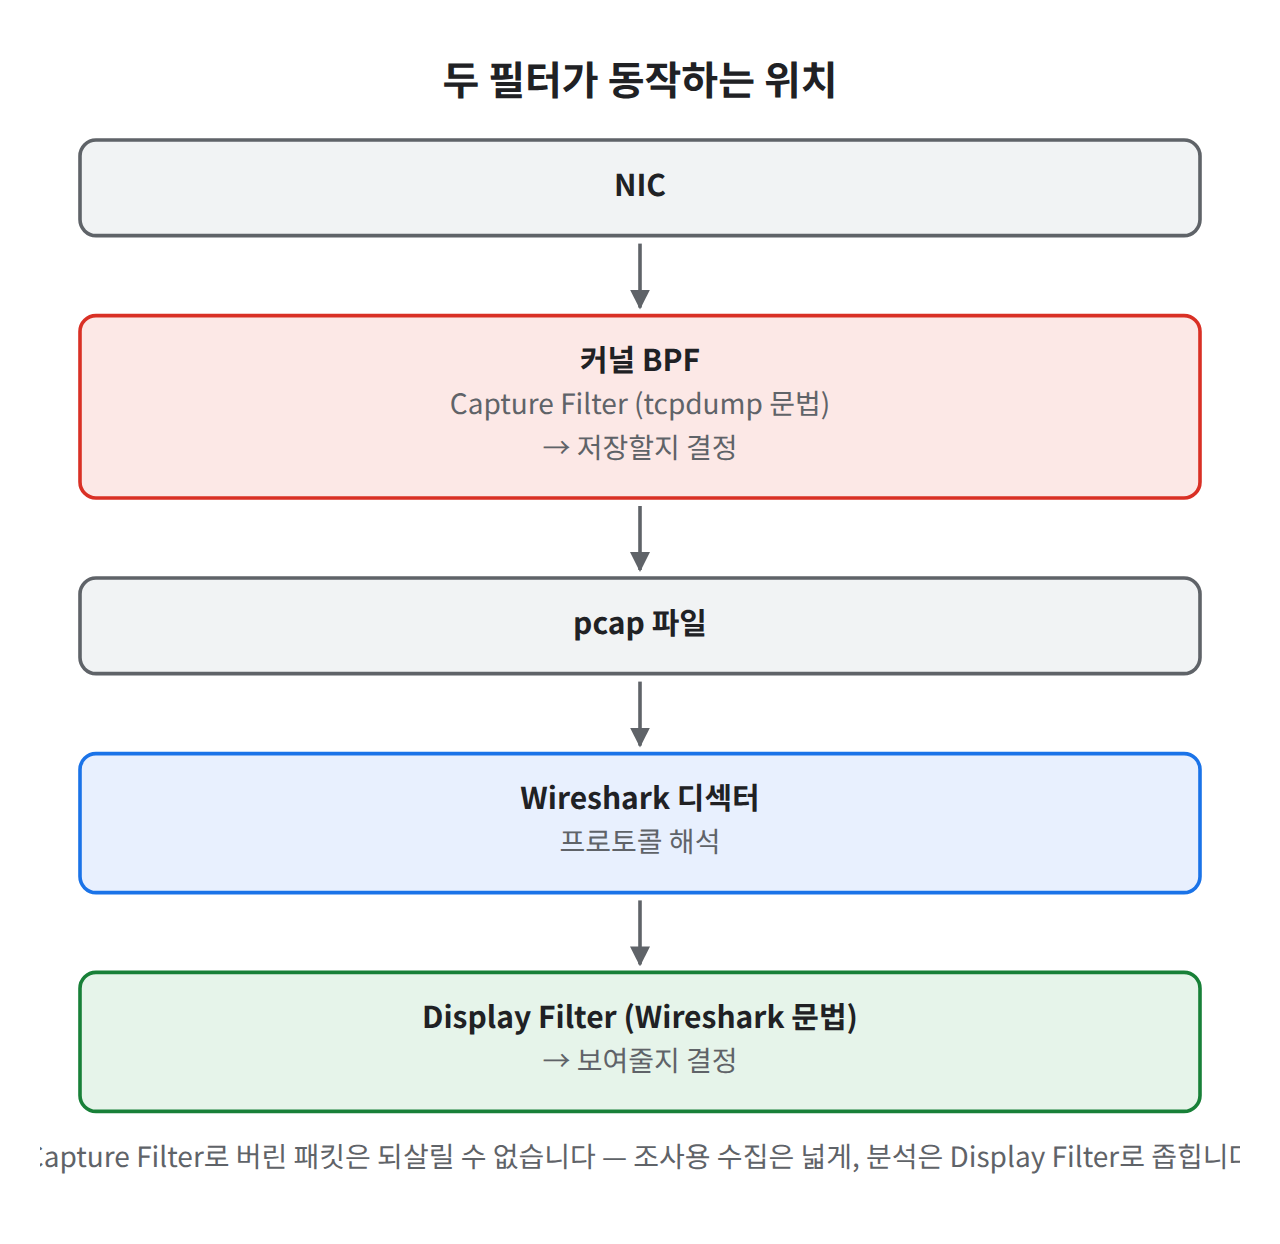
캡처 필터(BPF)는 버리는 필터, 디스플레이 필터는 숨기는 필터입니다. 두 문법의 차이, 자주 하는 실수, 분석 질문에서 필터를 만드는 방법을 정리합니다.
108.108. Display Filter
Display Filter의 문법 요소(필드 존재 검사, 비교·문자열·정규식 연산자, 멤버십, 슬라이스, 함수)와 필드 타입별 값 표기, tshark 2-pass 주의점, SOC용 필터 구성법을 정리합니다.
109.109. Statistics로 전체 흐름 파악 — Conversations·Endpoints·Protocol Hierarchy
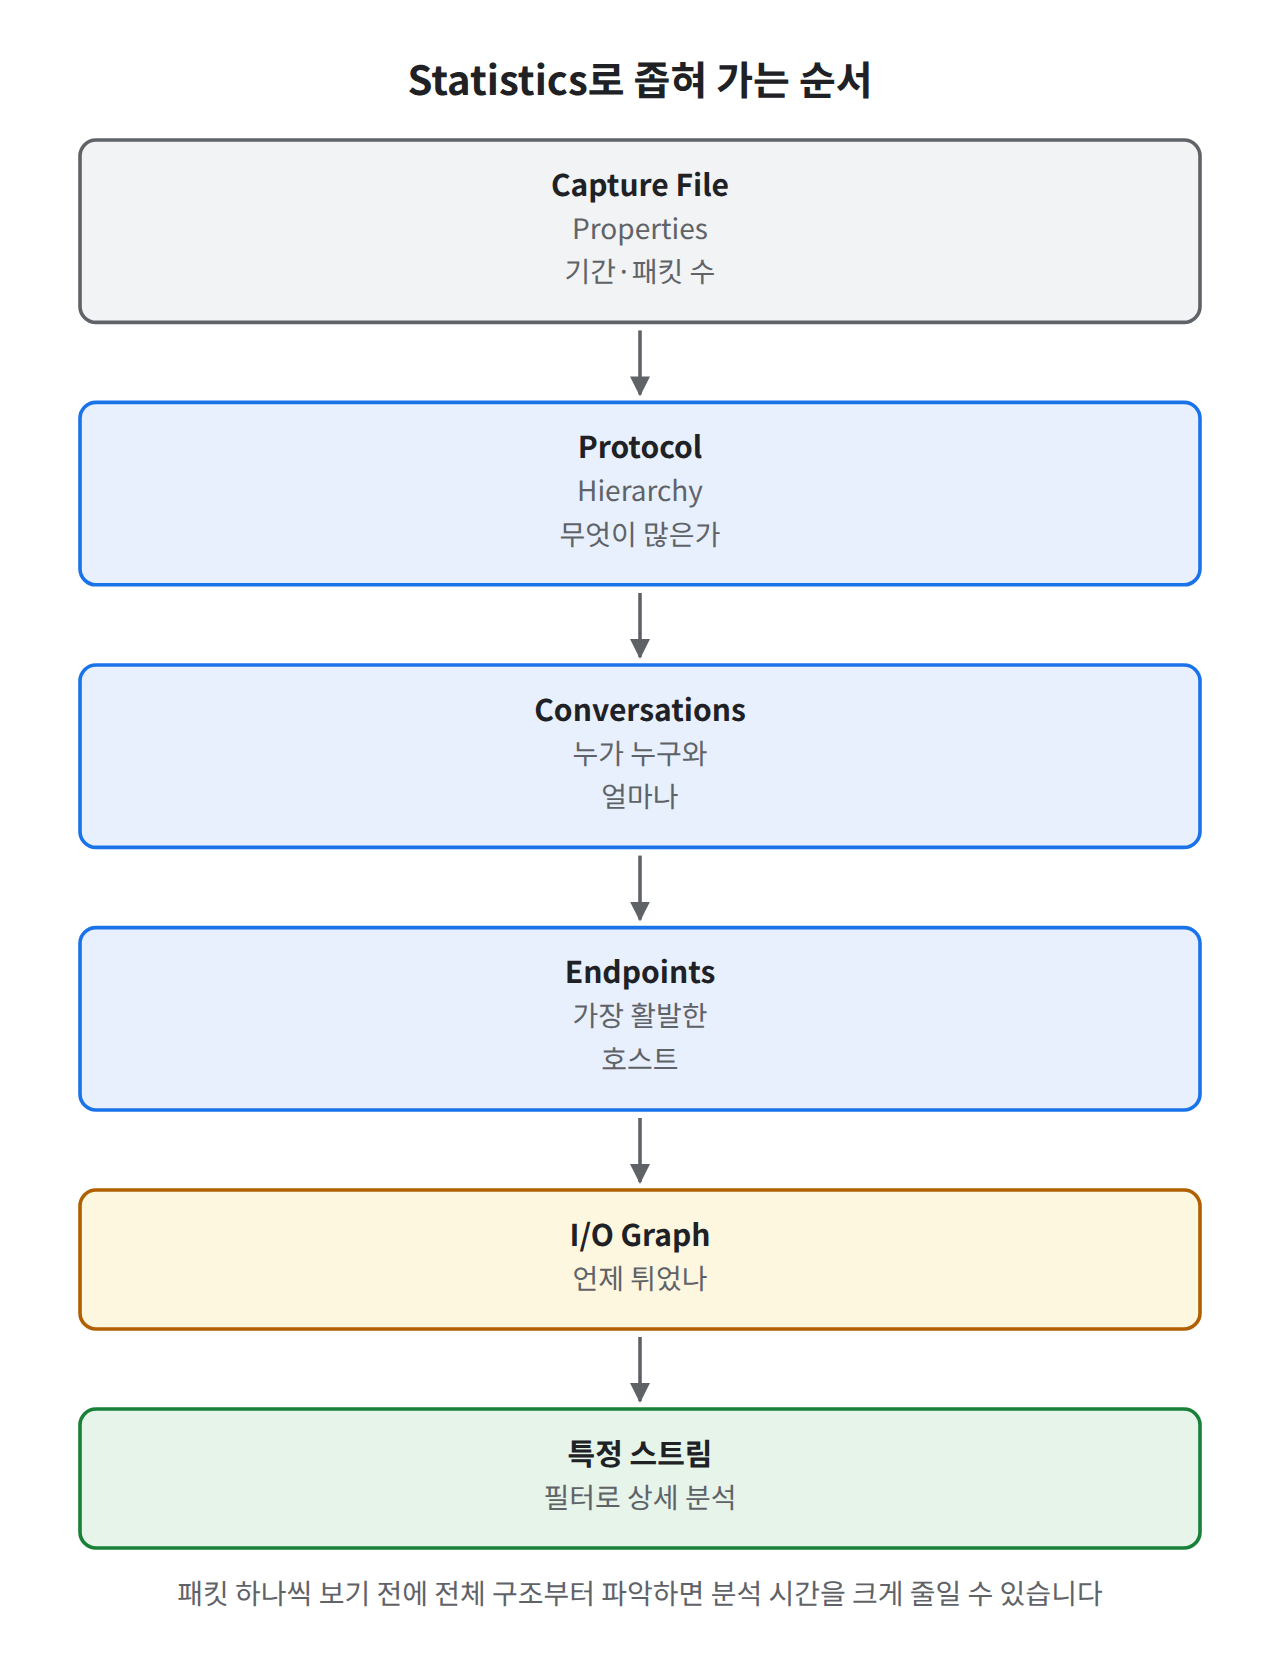
패킷을 한 줄씩 보기 전에 전체 그림부터 봅니다. Capture File Properties, Protocol Hierarchy, Conversations, Endpoints, I/O Graph와 tshark -z 대응 명령을 정리합니다.
110.110. Conversations
Statistics → Conversations 창의 탭·열 구성과 A/B 방향 읽는 법, 필터 연동과 tshark -z conv 출력 해석, 비콘·유출·스캔 형태의 대화를 구분하는 기준을 정리합니다.
111.111. Endpoints
Statistics → Endpoints 창의 탭별 기준과 Tx/Rx 열 해석, GeoIP(MaxMind) 연동, tshark -z endpoints 활용, 새 외부 IP·과다 송신 호스트·다수 포트 노출 호스트를 찾는 방법을 정리합니다.
112.112. Ethernet 프레임 필드 분석 — eth.src·eth.dst·eth.type로 읽는 2계층 증거
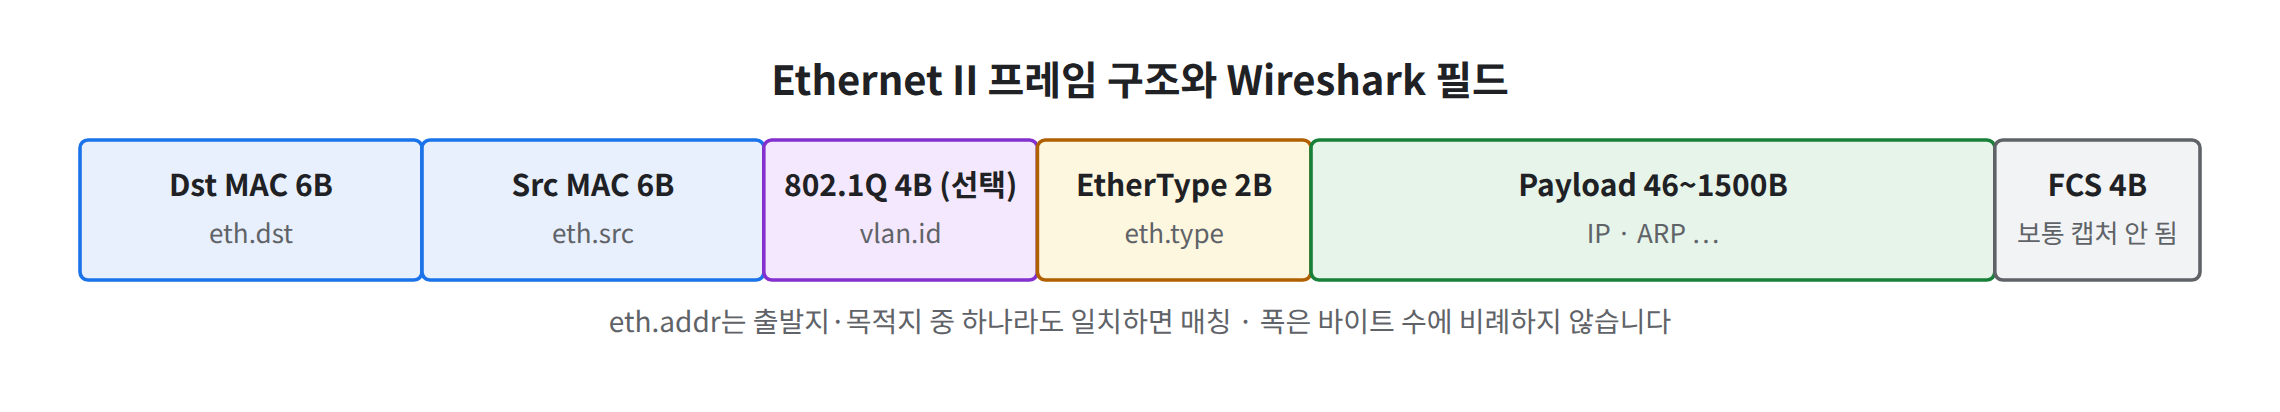
Wireshark의 eth.src·eth.dst·eth.type·OUI·802.1Q(vlan.id) 필드를 실제 패킷에서 읽고, "이 프레임은 누가 누구에게 보냈는가"를 2계층 증거로 확인하는 방법을 정리합니다.
113.113. MAC Address 분석
캡처에 등장한 MAC 주소를 장비 단위로 식별하는 방법 — 특수 목적 MAC 구분, ethers 파일을 이용한 이름 붙이기, DHCP·ARP로 MAC-IP-호스트명 대응표 만들기, 시간대별 추적을 정리합니다.
114.114. ARP 패킷 필드 분석 — opcode와 Sender·Target 필드로 IP-MAC 매핑 검증하기
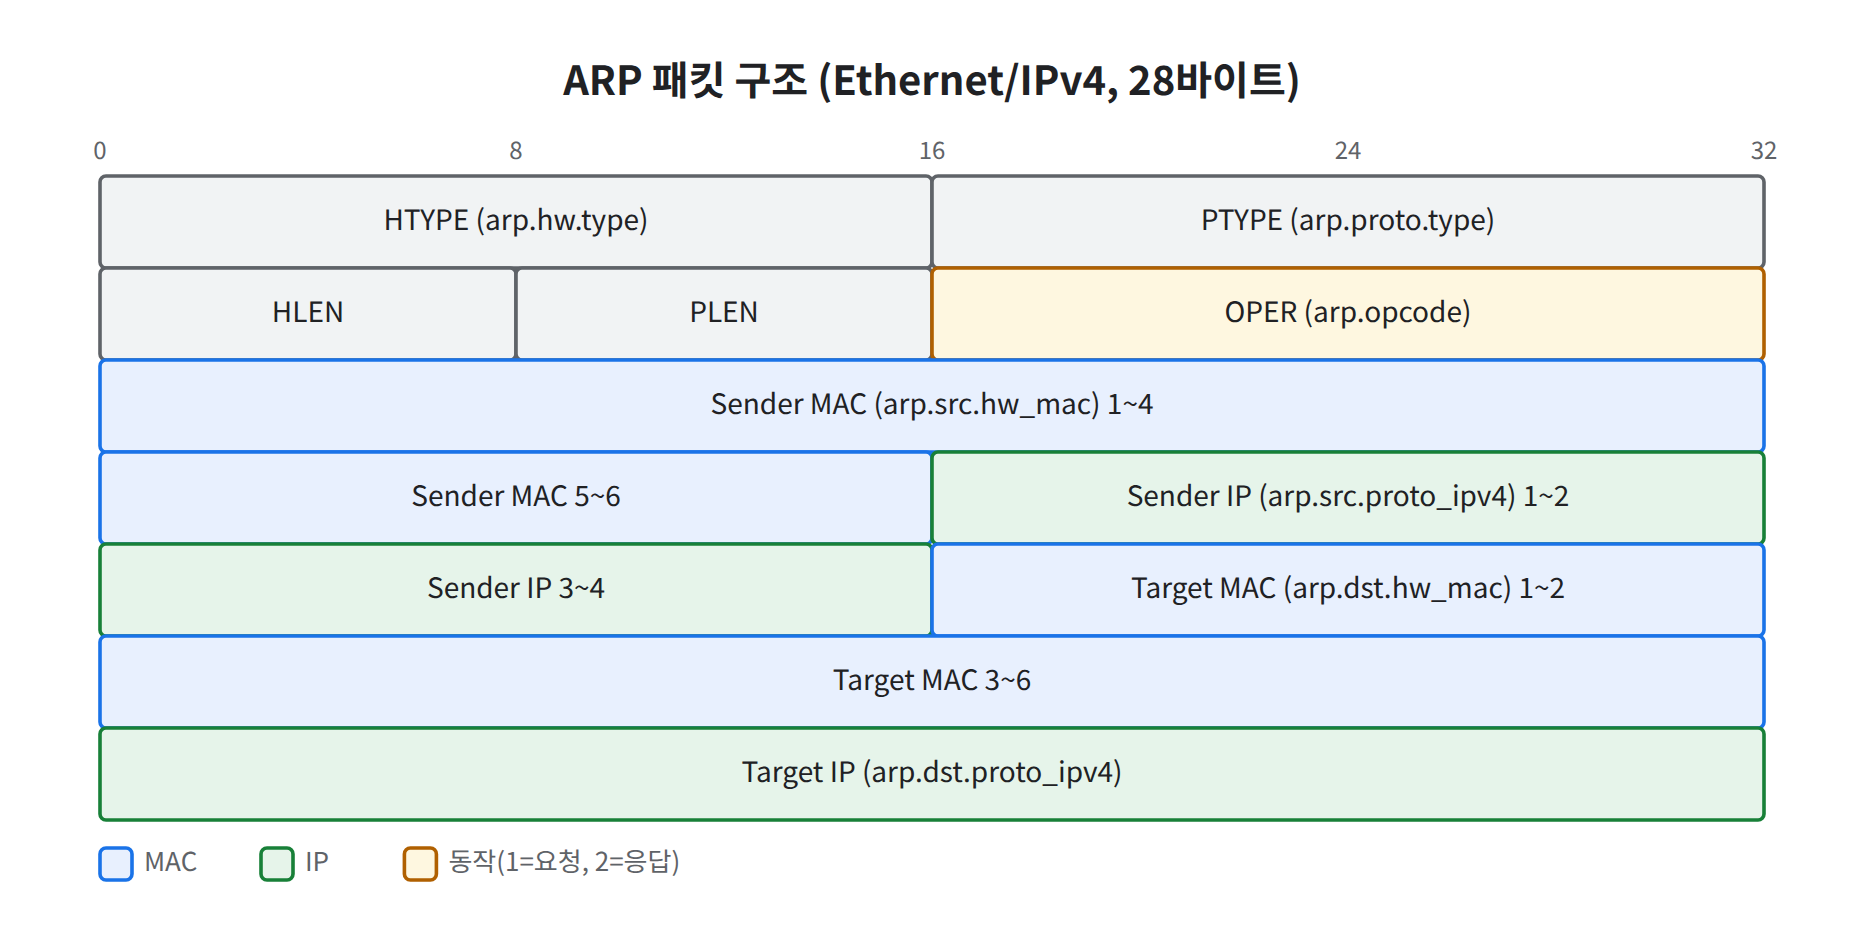
arp.opcode, arp.src.hw_mac, arp.src.proto_ipv4 등 ARP 필드를 읽고, Gratuitous ARP와 Wireshark의 중복 IP 탐지(arp.duplicate-address-detected)로 IP-MAC 매핑 이상을 확인하는 방
115.115. IP 헤더 분석 — TTL·Flags·Fragment·Checksum 필드 읽는 법
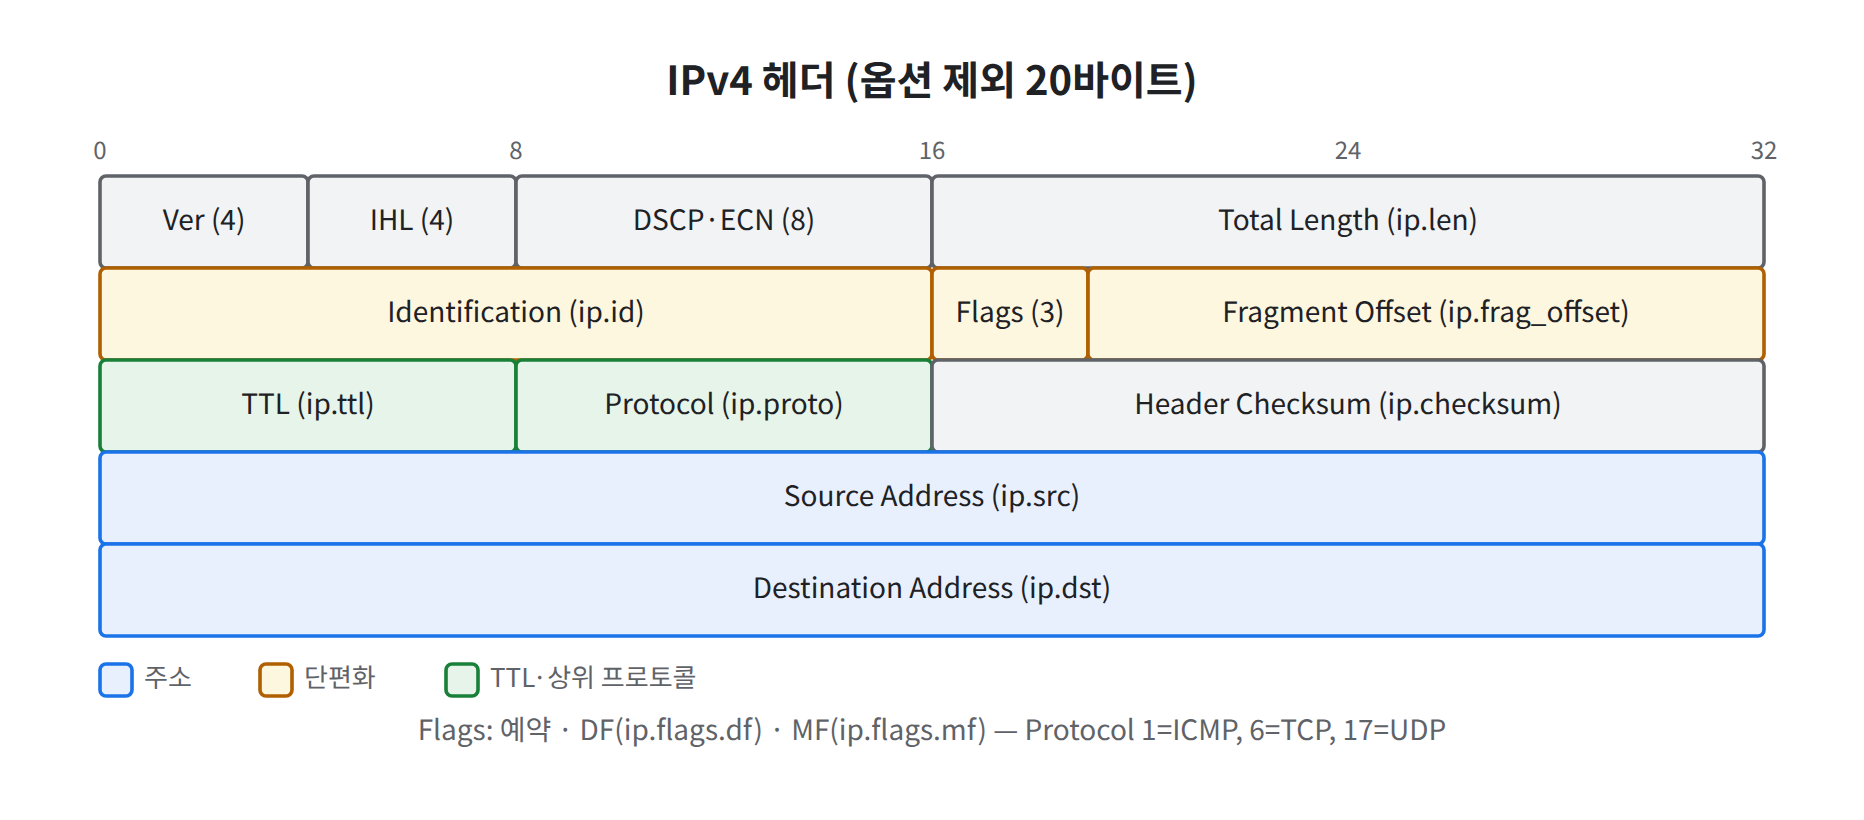
ip.ttl, ip.id, ip.flags.df/mf, ip.frag_offset, ip.checksum 등 IPv4 헤더 필드를 Wireshark에서 읽고, 체크섬 오프로딩 같은 캡처 환경의 함정과 함께 이상 징후를 판단하는 방법을 정리합니다.
116.116. IPv6 Packet 분석
Wireshark에서 IPv6 헤더를 ipv6.* 필드 단위로 읽고, Next Header 체인과 확장 헤더·Fragment 헤더를 따라가는 법, IPv4 필터와의 대응, 주소 형태로 단말을 해석할 때의 주의점을 정리합니다.
117.117. ICMP 패킷 분석 — Type·Code와 오류 메시지 속 원본 헤더 읽기
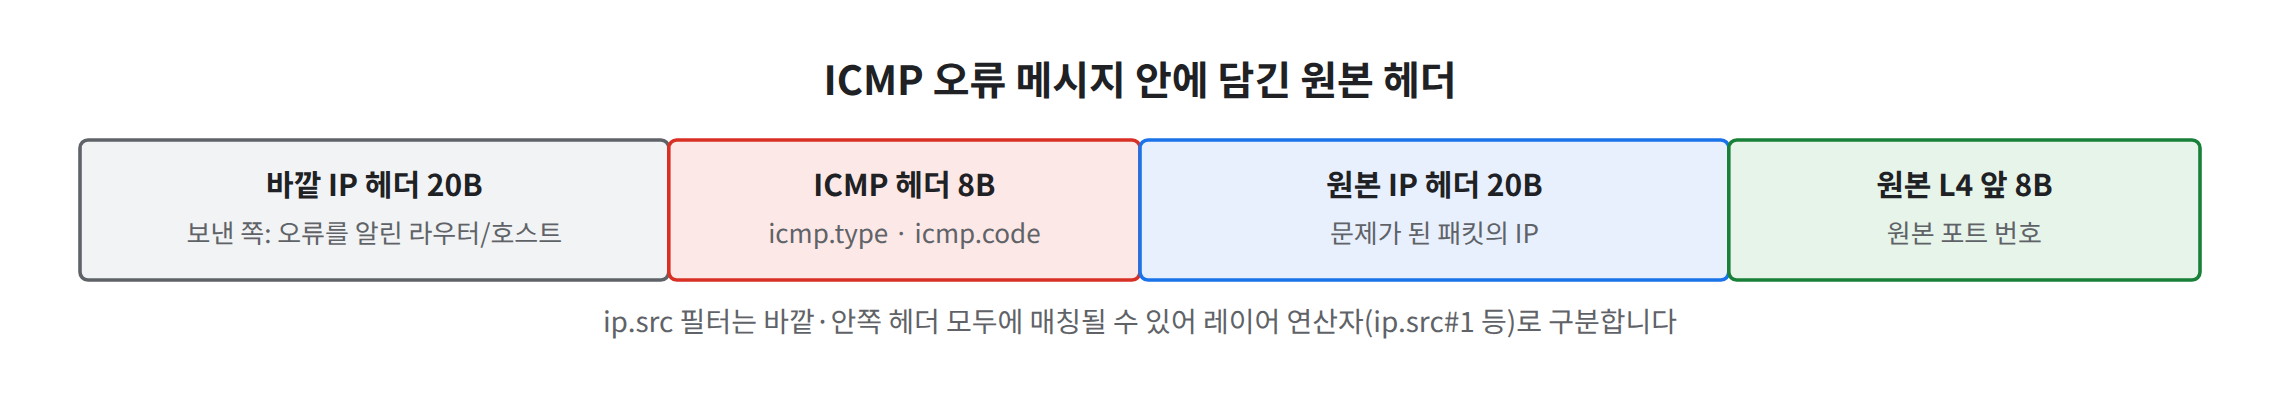
icmp.type·icmp.code, Echo의 ident·seq와 응답 매칭(icmp.resp_in), 오류 메시지에 포함된 원본 IP·UDP 헤더를 Wireshark 필드로 해석하고 필터링 시 주의점을 정리합니다.
118.118. Ping Packet 분석
ping 한 번의 실행을 패킷 묶음으로 보고 Identifier·Sequence로 요청·응답을 짝짓는 법, 손실·RTT·중복 응답 계산, OS별 데이터 패턴과 크기로 송신 도구를 추정하는 방법을 정리합니다.
119.119. TCP 헤더와 Flag 분석 — 포트·시퀀스·Flag·옵션 필드 읽는 법
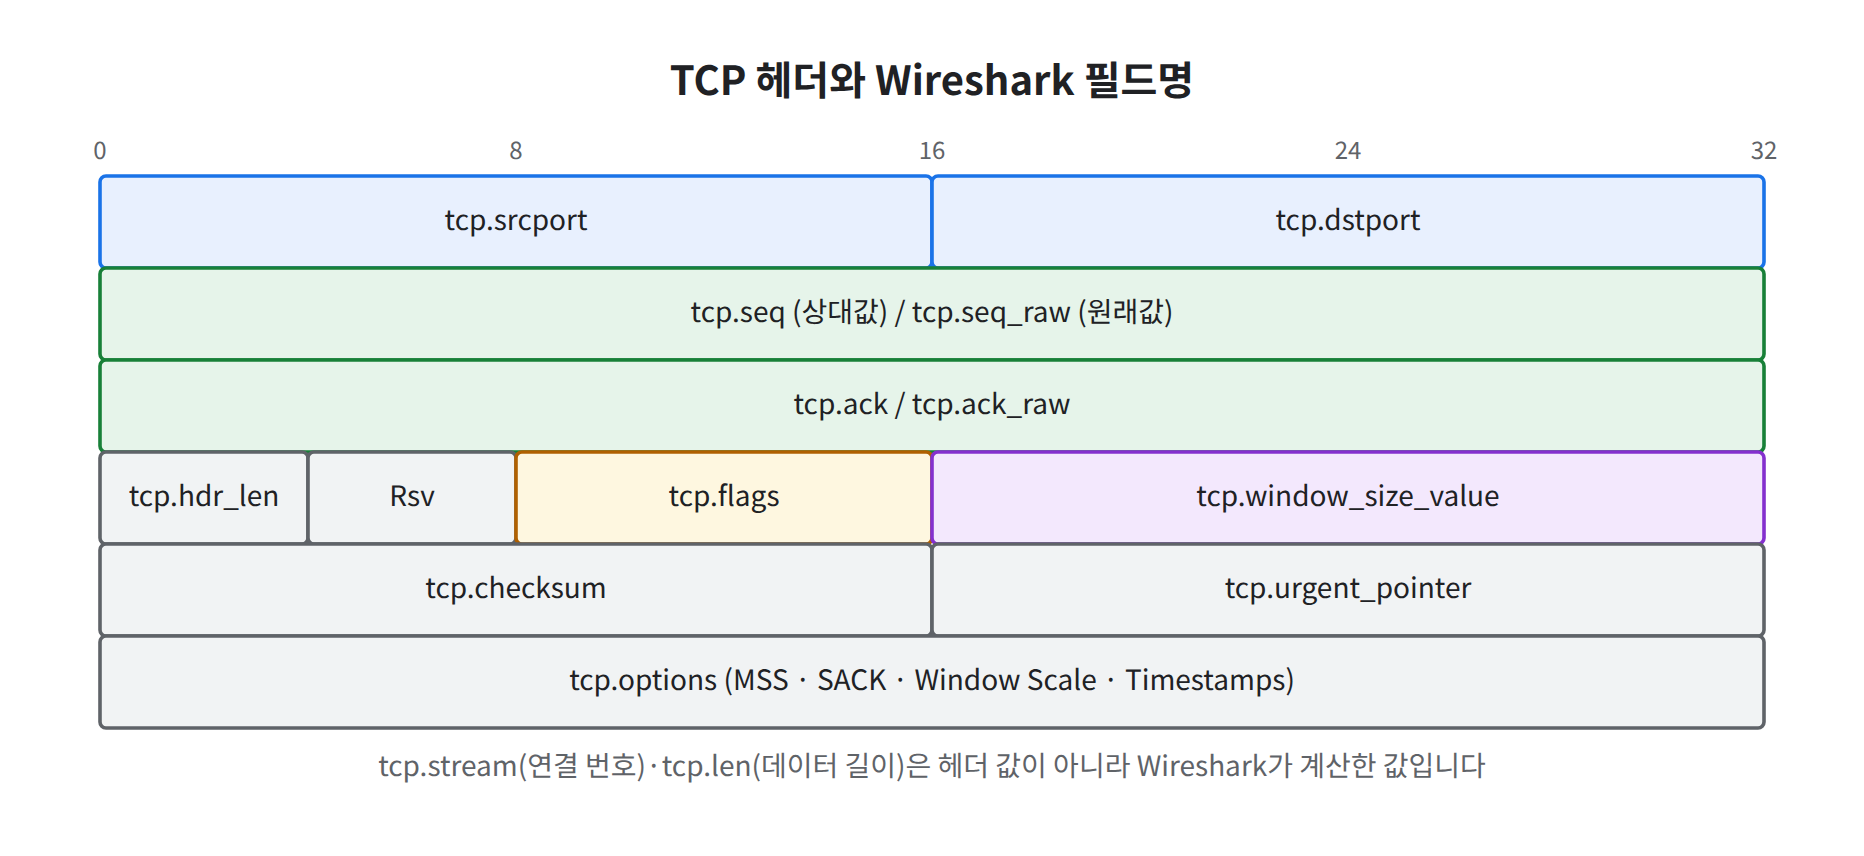
tcp.srcport·tcp.stream·tcp.seq(상대값)와 tcp.seq_raw, tcp.flags.*, tcp.window_size, tcp.len, MSS·SACK·Window Scale·Timestamps 옵션 필드를 Wireshark에서 해석하고 이상 F
120.120. UDP Header 분석
Wireshark에서 UDP 헤더 4개 필드를 udp.* 필드로 읽는 법, Length와 IP 길이의 교차 검증, 체크섬 상태 표시, udp.stream과 상위 프로토콜 판별 방식, UDP 흐름에서 이상 징후를 찾는 기준을 정리합니다.
121.121. TCP 3-Way Handshake 분석
Wireshark에서 3-Way Handshake 세 패킷을 필터·Flow Graph·tshark로 찾아 읽는 법, iRTT와 Conversation completeness로 연결 성립 여부를 판별하는 법, 성공·실패 패턴 구분 기준을 정리합니다.
122.122. TCP Connection 종료 분석
Wireshark에서 TCP 연결이 FIN으로 정상 종료됐는지, RST로 중단됐는지, 끝나지 않았는지를 스트림 단위로 판별하는 방법과 먼저 종료한 쪽을 찾는 필드, 종료 패턴별 해석 기준을 정리합니다.
123.123. SYN Packet 분석
Wireshark에서 SYN 패킷 하나에 담긴 필드(ISN, 옵션, Window, TTL, 출발지 포트)를 읽는 법, SYN 재전송 간격으로 차단 여부를 추정하는 법, 도구가 만든 SYN과 OS가 만든 SYN을 비교하는 기준을 정리합니다.
124.124. SYN/ACK Packet 분석
Wireshark에서 SYN/ACK 패킷의 ack 번호 검증, 옵션 응답, 서버 TTL·Window 확인법과 SYN/ACK 재전송·요청 없는 SYN/ACK(Backscatter) 등 서버 쪽 응답에서 이상을 찾는 기준을 정리합니다.
125.125. ACK Packet 분석
Wireshark에서 ACK 비트가 켜진 패킷을 역할별(Handshake ACK, 순수 ACK, 데이터 동반 ACK, Keep-Alive, Window Update)로 구분하는 필드와 필터, 연결 없는 ACK 등 비정상 ACK를 찾는 기준을 정리합니다.
126.126. FIN Packet 분석
Wireshark에서 FIN 패킷 하나의 필드(Flag 조합, seq 소비, 데이터 동반 여부, 재전송)를 읽는 법과 정상 FIN/ACK와 연결 없는 FIN(FIN 스캔)을 구분하는 기준, 관련 필터와 tshark 추출 예시를 정리합니다.
127.127. RST Packet 분석
Wireshark에서 RST 패킷의 Flag 조합(RST, RST/ACK)과 seq·ack 값으로 발생 상황을 구분하는 법, TTL·IP ID로 통신 당사자가 보낸 RST와 중간 장비가 주입한 RST를 비교하는 기준을 정리합니다.
128.128. TCP Flag 분석
Wireshark에서 tcp.flags 값을 비트 단위로 읽고 정확히 일치·비트 포함·개별 필드 방식으로 필터링하는 법, 캡처 전체의 Flag 조합 분포를 세는 법, 연결별 Flag 순서로 연결 결과를 판정하는 기준을 정리합니다.
129.129. Sequence Number 분석
Wireshark의 tcp.seq·tcp.seq_raw·tcp.nxtseq·tcp.len으로 세그먼트 연속성을 검증하는 법, 누락·재전송·순서 뒤바뀜·Keep-Alive가 시퀀스 번호에서 어떻게 드러나는지, ISN과 창 안(in-window) 여부로 주입 패킷을 검토하
130.130. ACK Number 분석
Wireshark에서 tcp.ack와 tcp.ack_raw를 읽는 법, ACK가 어느 세그먼트를 확인했는지 보여 주는 acks_frame·ack_rtt 계산 필드, 누적 ACK와 지연 ACK의 모습, 캡처 누락과 비정상 ACK를 구분하는 기준을 정리합니다.
131.131. TCP Retransmission
Wireshark가 재전송을 Retransmission·Fast Retransmission·Spurious로 나누는 기준, rto·rto_frame 필드, SYN 재전송과 데이터 재전송의 의미 차이, tshark로 스트림별 재전송을 집계하고 정상과 이상을 구분하는 방법
132.132. Duplicate ACK
Wireshark가 Duplicate ACK로 판정하는 조건, Info 열의 Dup ACK N#M 표기와 duplicate_ack_num·duplicate_ack_frame 필드, SACK 블록으로 빠진 구간을 읽는 법, Window Update·Keep-Alive와
133.133. TCP Stream
Wireshark가 TCP 연결마다 부여하는 tcp.stream 번호의 기준과 한계, 포트 재사용 시 번호가 나뉘는 방식, tcp.completeness로 연결의 완결성을 판단하는 법, tshark로 스트림 목록을 만들고 이상 연결을 골라내는 방법을 정리합니다.
134.134. Follow TCP Stream
Follow TCP Stream 창의 색상·방향 선택·Show data as 옵션, 재조립된 페이로드에서 누락 구간을 읽는 법, tshark -z follow로 명령줄에서 대화를 꺼내는 방법, 추출한 내용을 증거로 다룰 때의 주의점을 정리합니다.
135.135. DNS Packet 분석
Wireshark에서 DNS 메시지를 dns.* 필드로 읽는 법, Transaction ID와 response_in·dns.time으로 질의와 응답을 짝짓는 방법, 플래그·RCODE·TC 비트 확인, 응답 없는 질의와 비인가 리졸버를 찾는 필터와 tshark 추출 예시
136.136. DHCP Packet 분석
Wireshark에서 DHCP 메시지를 dhcp.* 필드로 읽는 법, Message Type·Transaction ID로 한 번의 할당 과정을 묶는 방법, yiaddr·Server Identifier·Relay 주소·호스트 이름 옵션 확인, 비인가 DHCP 서버와 이상
137.137. HTTP Packet 분석
Wireshark에서 평문 HTTP를 http.* 필드로 읽는 법, request_in·response_in·http.time으로 요청과 응답을 짝짓는 방법, 재조립 설정과 Export Objects, 비표준 포트 HTTP 확인, tshark -T fields로 요청
138.138. HTTPS Traffic 이해
암호화된 HTTPS 트래픽이 Wireshark에서 어떤 레코드로 보이는지, tls.record·tls.handshake 필드로 버전·인증서·ALPN·Alert를 읽는 법, TLS 1.2와 1.3에서 보이는 정보의 차이, QUIC과 복호화 실습의 범위, 메타데이터만으로
139.139. FTP Packet 분석
Wireshark에서 FTP 제어 연결의 명령·응답 코드를 ftp.* 필드로 읽고, PASV·PORT 응답으로 데이터 연결을 찾아 ftp-data와 연결하는 방법, 캡처만으로 로그인·전송 파일을 재구성하는 절차를 정리합니다.
140.140. SSH Traffic 이해
암호화된 SSH 세션을 Wireshark에서 평문 구간(식별 문자열·KEXINIT)과 암호 구간으로 나눠 읽는 법, 알고리즘 목록과 HASSH로 클라이언트를 구분하는 법, 패킷 크기·방향·지속 시간으로 세션 성격을 추정하는 방법을 정리합니다.
141.141. SMB Traffic 이해
Wireshark에서 SMB2/3 세션을 Negotiate → Session Setup → Tree Connect → Create·Read·Write 순서로 읽는 법, smb2.cmd·NT Status·NTLMSSP 필드로 계정·공유·파일을 확인하는 법, SMB3 암호
142.142. Port Scan Packet 분석
포트 스캔이 Wireshark 화면에서 어떤 패킷 모양으로 나타나는지 정리합니다. 열림·닫힘·필터링 상태별 응답 패킷, TCP와 UDP 스캔의 응답 차이, Conversations·Endpoints로 스캔 형태를 한눈에 확인하는 방법을 다룹니다.
143.143. SYN Scan Packet 분석
SYN(Half-open) 스캔이 패킷에서 SYN → SYN/ACK → RST로 끝나는 모양, Connect 스캔과 구분하는 기준, tcp.completeness와 SYN 패킷의 Window·옵션 필드로 스캔 도구가 만든 패킷을 식별하는 방법을 정리합니다.
144.144. DNS 악용 유형 — 터널링·DGA·비정상 질의 탐지
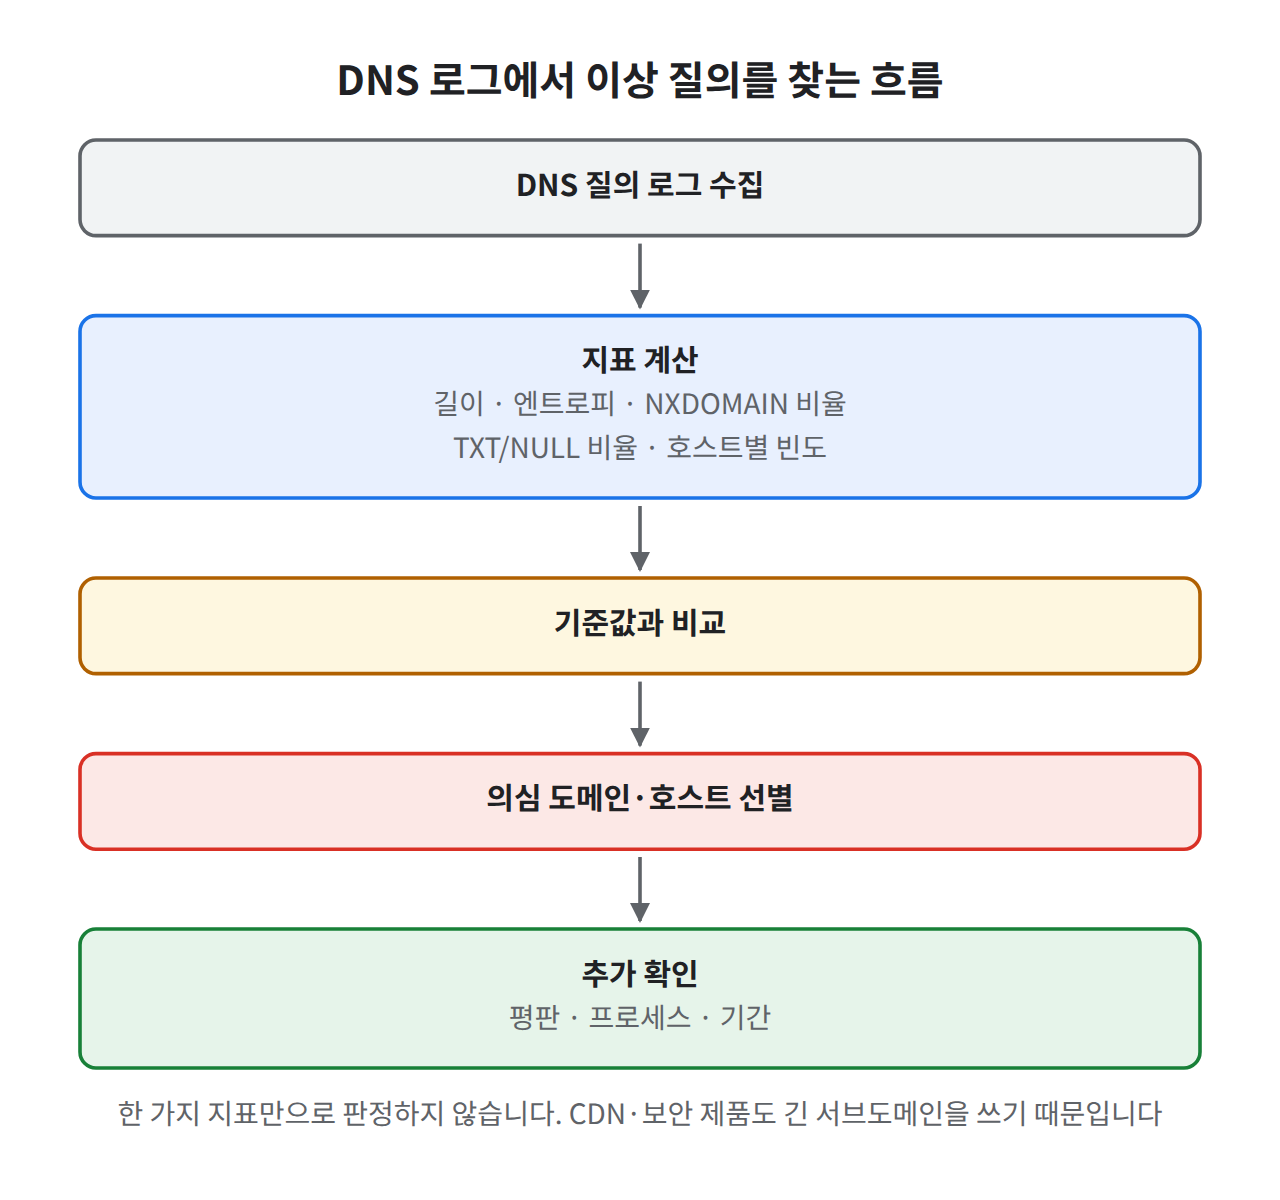
DNS 터널링·DGA·Fast Flux·내부 리졸버 우회 같은 DNS 악용의 원리를 탐지 관점에서 정리하고, 질의 이름 길이·엔트로피·NXDOMAIN 비율 등 로그 기반 탐지 지표를 실습으로 계산해 봅니다.
145.145. HTTP 메서드와 상태코드로 보는 이상징후
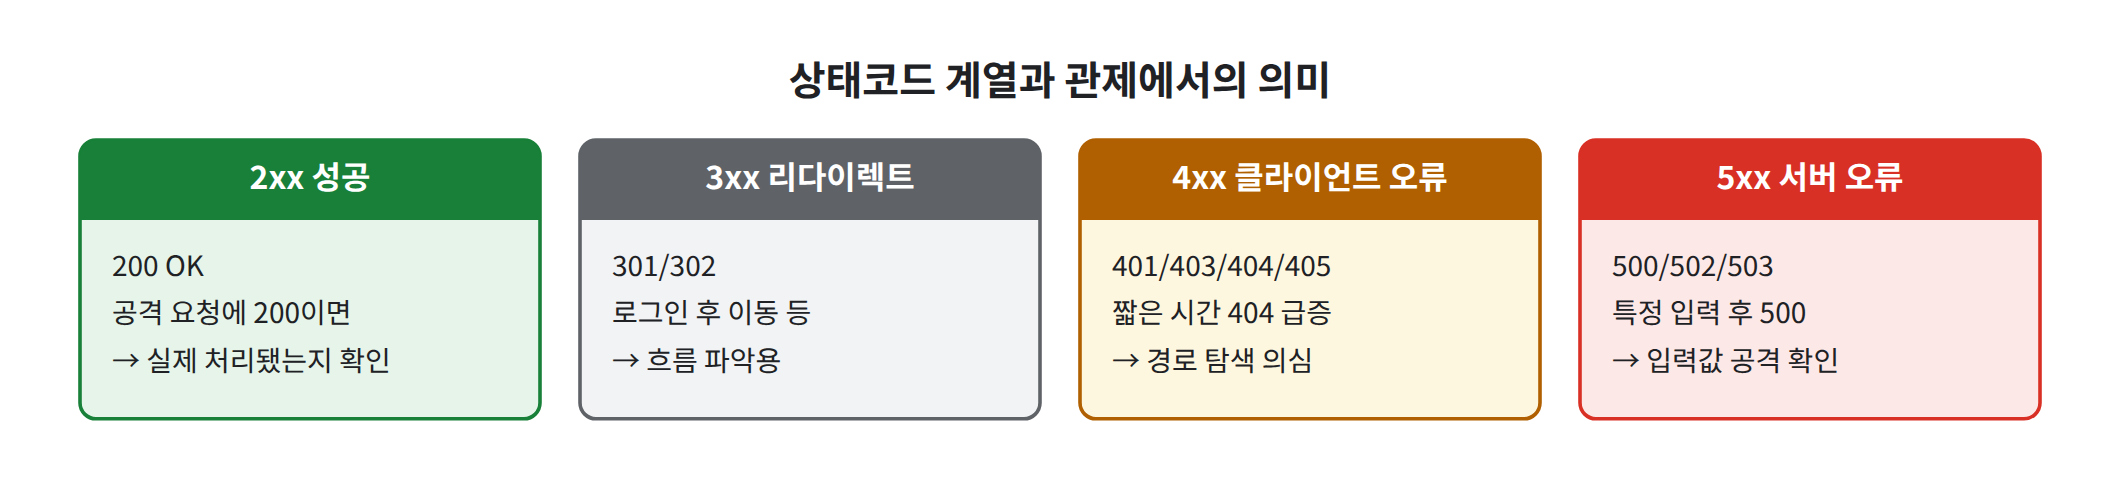
HTTP 메서드와 상태코드의 의미를 정리하고, 404 급증·401/403 반복·5xx 증가·비정상 메서드처럼 웹 로그에서 이상징후로 읽히는 패턴을 awk 집계 실습과 함께 설명합니다.
146.146. 비정상 TCP Traffic 분석
규격에 맞지 않는 Flag 조합, 완료되지 않은 연결의 대량 발생, 데이터가 실린 SYN, 창 밖 RST, TTL 불일치처럼 Wireshark에서 비정상으로 보이는 TCP 트래픽을 유형별 필터와 Expert Information으로 찾고, 네트워크 문제와 구분하는 방법
147.147. 외부 비정상 통신 분석
캡처에서 내부 → 외부 통신만 골라내 바이트 방향, 연결 주기, 포트와 프로토콜 불일치, IP 직접 접속, 외부 DNS 직접 사용, 큰 ICMP 데이터 같은 비정상 외부 통신 단서를 Wireshark 필터와 통계 기능으로 확인하는 절차를 정리합니다.
148.148. pcap 증거 보존과 해시 검증
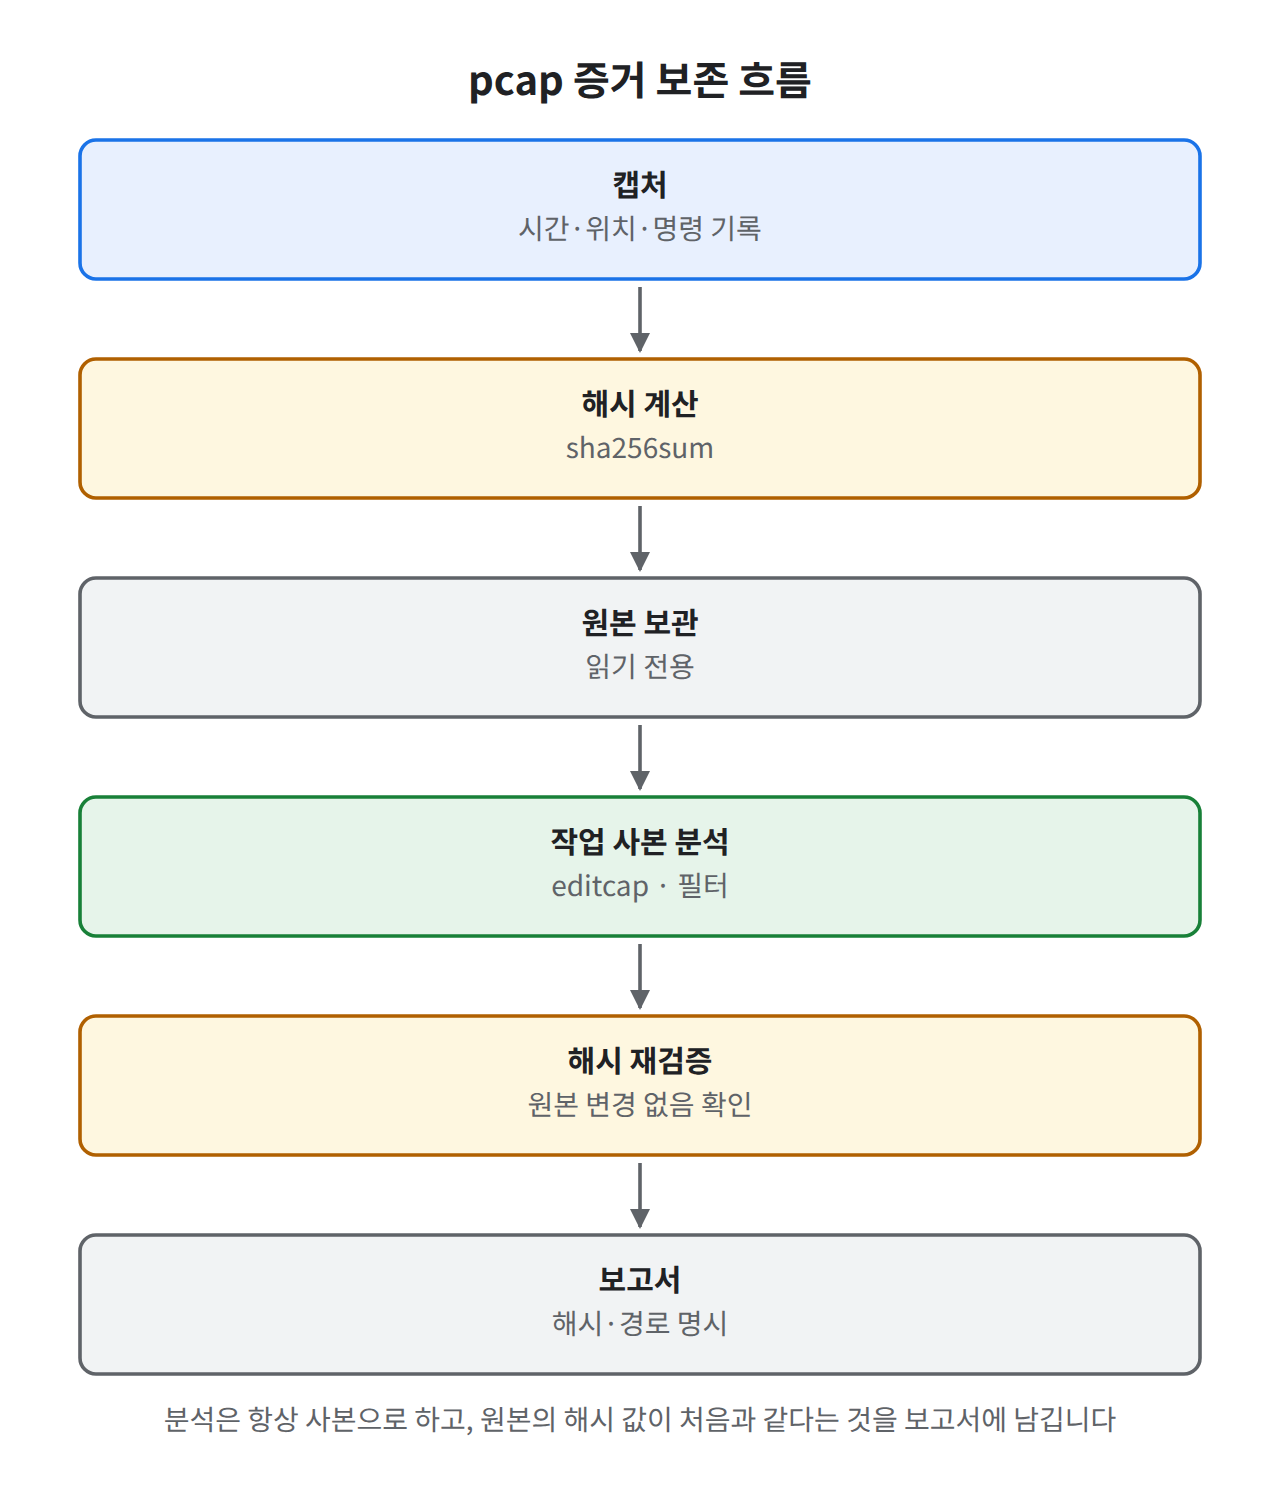
분석 결과가 인정받으려면 pcap이 수집 이후 바뀌지 않았음을 보여야 합니다. sha256sum·capinfos로 해시를 기록하고, 원본은 읽기 전용으로, 가공은 사본에서 하는 방법과 증거 관리 기록 기초를 정리합니다.
149.149. Packet에서 IOC 추출
캡처 파일에서 IP, 도메인, URL, User-Agent, 전송 파일 해시, TLS 인증서 정보 같은 IOC를 Wireshark 필드와 tshark로 뽑아내는 방법, 정상 값을 걸러 내는 기준, 공유 전 무력화(defang) 표기와 IOC별 신뢰도를 정리합니다.
150.150. Wireshark 기반 SOC Incident 분석
Wireshark 패킷 분석 영역 정리편입니다. 보안 이벤트 하나를 받아 캡처 확보, 개요 파악, 범위 축소, 흐름 재구성, 판정, IOC·타임라인 작성, 보고까지 이어지는 분석 절차를 앞선 글의 기능과 연결해 가상 시나리오로 정리합니다.
151.151. 네트워크 장비의 종류
네트워크를 이루는 장비를 역할·배치 위치·남기는 로그 기준으로 분류합니다. 04 영역 전체의 지도 역할을 하며, 실습망을 Linux bridge·VMware·GNS3로 꾸미는 선택지를 정리합니다.
152.152. Switch란 무엇인가
스위치를 장비 관점에서 정리합니다. L2/L3 스위치, 관리형/비관리형 구분, 배치 위치(Access·Distribution·Core), SPAN 포트, 스위치가 남기는 로그와 Linux bridge 실습 예시를 다룹니다.
153.153. Router란 무엇인가
라우터를 장비 관점에서 정리합니다. 서로 다른 네트워크를 잇는 인터페이스 구조, 전달 시 바뀌는 것과 바뀌지 않는 것, 경계·지점 배치, 라우터 로그와 Linux 라우터 VM 실습 예시를 다룹니다.
154.154. Gateway란 무엇인가
Gateway를 특정 장비가 아닌 역할로 정리합니다. 기본 게이트웨이, 인터넷 게이트웨이, VPN·프록시 같은 애플리케이션 게이트웨이, 이중화 가상 게이트웨이의 위치와 로그, VMware NAT 실습 예시를 다룹니다.
155.155. Firewall이란 무엇인가
방화벽을 장비·배치 관점에서 정리합니다. 네트워크/호스트 방화벽, 라우팅·투명 모드, 경계·내부·DMZ 배치, 방화벽이 남기는 로그 종류와 VMware 기반 방화벽 VM 배치 실습 예시를 다룹니다. 정책은 06 영역에서 다룹니다.
156.156. IDS란 무엇인가
IDS를 장비·배치 관점에서 정리합니다. 대역 외 센서 구조, SPAN과 TAP, 센서 위치별로 보이는 트래픽, 센서 상태 로그, Linux tc 미러링으로 센서에 트래픽을 복사하는 실습 예시를 다룹니다. 탐지 규칙·Alert 분석은 06 영역에서 다룹니다.
157.157. IPS란 무엇인가
IPS를 장비·배치 관점에서 정리합니다. 인라인 배치 구조, 모니터 모드와 인라인 모드, Fail-open과 Fail-closed, 바이패스, 배치 위치와 로그, Linux 브리지 VM을 경로 중간에 두는 실습 예시를 다룹니다. 차단 규칙과 Alert 분석은 06 영역
158.158. Load Balancer란 무엇인가
로드 밸런서를 장비·배치 관점에서 정리합니다. VIP와 서버 풀, L4/L7 방식, 분배 알고리즘, 헬스 체크, 출발지 IP가 바뀌는 문제와 X-Forwarded-For, Nginx로 구성하는 실습 예시를 다룹니다.
159.159. Switch와 Router 비교
스위치와 라우터를 판단 기준, 도메인 분리, 패킷 변화, 로그 관점에서 비교하고, 그 중간인 L3 스위치를 정리합니다. 캡처와 ARP 캐시로 "지금 지나온 장비가 스위치인지 라우터인지" 구분하는 실습 예시를 포함합니다.
160.160. 네트워크 장비 연결 구조
151~159편의 장비를 하나의 구성도로 연결합니다. 계층형(Core·Distribution·Access) 구조, 인터넷 경계 장비 순서, 관리망과 로그 수집 경로, 이중화, LLDP로 연결 관계를 확인하는 실습 예시와 VMware 실습망 설계표를 다룹니다.
161.161. MAC Address Table
스위치의 MAC 주소 테이블 항목 구성(VLAN, MAC, 포트, 유형), 학습과 Aging, 테이블 용량이 가득 찼을 때의 동작, IP에서 스위치 포트까지 단말 위치를 추적하는 방법과 Cisco IOS·Linux bridge 확인 명령 예시를 정리합니다.
162.162. Switch의 Frame Forwarding
스위치가 프레임마다 내리는 전달(Forward)·필터(Filter)·범람(Flood) 판단, Store-and-Forward와 Cut-Through 방식, Unknown Unicast Flooding이 생기는 원인과 관찰 흔적, Linux bridge로 Flooding
163.163. VLAN이란 무엇인가
하나의 스위치를 여러 개의 논리적 네트워크로 나누는 VLAN의 개념과 목적, VLAN ID 범위와 예약값, VLAN 종류(데이터·음성·관리·Native), VLAN과 서브넷의 관계, Cisco IOS·Linux bridge 확인 예시와 관제에서의 활용을 정리합니다.
164.164. Access Port
단말을 연결하는 Access Port가 태그 없는 프레임을 한 VLAN에 배정하는 방식, 음성 VLAN 예외, DTP 자동 협상의 위험과 Access 포트 보안 설정(nonegotiate, PortFast·BPDU Guard, 포트 보안), Cisco IOS·Linux
165.165. Trunk Port
여러 VLAN을 하나의 링크로 실어 나르는 Trunk Port의 동작, Native VLAN과 허용 VLAN 목록, Native VLAN 불일치, Trunk가 쓰이는 위치(스위치 간·라우터·가상화 호스트)와 Trunk 보안 설정, Cisco IOS·Linux bridg
166.166. 802.1Q
IEEE 802.1Q VLAN 태그의 구조(TPID 0x8100, PCP·DEI·12비트 VID)와 삽입 위치, 태그가 붙고 떨어지는 지점, 프레임 크기 변화, Q-in-Q(802.1ad, 0x88A8), Native VLAN을 악용하는 이중 태그의 원리와 탐지 관점을
167.167. Inter-VLAN Routing
서로 다른 VLAN 사이 통신이 라우팅을 거쳐야 하는 이유와 구현 방식 세 가지(VLAN별 인터페이스, Router-on-a-stick, L3 스위치 SVI), VLAN 간 패킷이 거치며 바뀌는 값, 통제 지점으로서의 의미와 Cisco IOS·Linux 설정 예시를 정
168.168. Broadcast Domain
브로드캐스트 프레임이 닿는 범위인 Broadcast Domain을 장비 관점에서 정리합니다. 도메인을 넓히는 장비와 나누는 장비, 구성도에서 도메인 개수 세기, 도메인 크기의 영향, 브로드캐스트 폭주와 Storm Control, L2 공격의 영향 범위를 다룹니다.
169.169. Collision Domain
공유 매체에서 동시 전송이 충돌하는 범위인 Collision Domain과 CSMA/CD, 허브와 스위치의 차이, Full Duplex에서 충돌이 사라지는 이유, Duplex 불일치가 만드는 오류 카운터, 무선의 CSMA/CA와 관제에서 인터페이스 오류를 읽는 법을 정
170.170. STP 기초
L2 루프를 막는 STP(IEEE 802.1D)의 루트 브리지 선출(Bridge ID), 포트 역할과 상태, 경로 비용과 타이머, BPDU 구조와 목적지 MAC, RSTP·MSTP의 차이, 비인가 BPDU에 대한 BPDU Guard·Root Guard와 관제 로그를 정
171.171. Router의 Routing Table
라우터 장비 안에서 라우팅 테이블이 만들어지는 과정을 정리합니다. 경로 출처와 Administrative Distance, RIB와 FIB, Cisco IOS show ip route 코드 읽는 법, Linux 라우터 VM 확인 예시와 경로 변경 관제 포인트를 다룹니다
172.172. Static Routing
라우터 장비에서 정적 경로를 설정하는 방법을 정리합니다. Cisco IOS ip route 문법(next hop·출구 인터페이스·AD), Floating Static, Null0 경로, 왕복 경로 구성, Linux 라우터 VM 예시와 정적 경로 변경을 관제하는 포인트를
173.173. Default Route
라우터·L3 스위치에서 기본 경로를 설정하고 운영하는 방법을 정리합니다. ip route 0.0.0.0 0.0.0.0, Gateway of last resort, L2 스위치의 ip default-gateway, 이중 회선 Floating Default, 기본 경로 전
174.174. Next Hop
라우팅 경로의 next hop이 실제 전달로 이어지는 과정을 장비 관점에서 정리합니다. 재귀 조회, next hop의 ARP 해석, 패킷에서 보이는 next hop MAC, ICMP Redirect와 장비 설정, next hop 변경을 관제하는 방법을 다룹니다.
175.175. Routing 경로 분석
패킷이 실제로 어떤 장비를 거쳐 갔는지 확인하는 절차를 정리합니다. 출발지 테이블 → 홉별 장비 조회 → 복귀 경로 순서의 분석 흐름, traceroute·mtr·tracepath 옵션, 비대칭 라우팅과 증상별 원인, 보안장비 경유 여부 검증을 다룹니다.
176.176. NAT
라우터·Linux 게이트웨이에서 NAT를 설정하는 방법을 장비 관점에서 정리합니다. inside/outside 인터페이스, Inside Local·Global 용어, Static·Dynamic NAT 설정, 라우팅과 NAT의 처리 순서, nftables 예시와 NAT
177.177. PAT
공인 IP 하나를 여러 내부 호스트가 포트로 나눠 쓰는 PAT(NAT Overload)를 장비 설정 관점에서 정리합니다. Cisco IOS overload 설정, 변환 항목 읽는 법, 포트 할당과 타임아웃, Linux MASQUERADE·firewalld 예시, 포트
178.178. ACL
라우터·L3 스위치의 ACL을 장비 설정 관점에서 정리합니다. Standard·Extended·Named ACL, 와일드카드 마스크, 위에서부터 첫 일치와 암묵적 deny, 인터페이스 방향(in/out)과 배치 원칙, established 키워드, 적중 수와 ACL 로
179.179. Network Segmentation
네트워크를 보안 구역으로 나누는 Network Segmentation을 장비 구성 관점에서 정리합니다. 구역 설계와 통신 허용 매트릭스, VLAN·ACL·방화벽 Zone·VRF·호스트 방화벽 등 구현 수단, firewalld zone 예시와 구역 간 이동(Lateral
180.180. DMZ
외부 공개 서버를 두는 DMZ를 장비 구성 관점에서 정리합니다. 단일 방화벽(3-leg)과 이중 방화벽 구조, DMZ를 둘러싼 방향별 통신 원칙, 리버스 프록시 배치, nftables forward 체인 예시와 DMZ 서버 침해 징후를 관제하는 포인트를 다룹니다.
181.181. Firewall 정책
방화벽 장비에서 정책이 어떤 구조로 저장되고 평가되는지 정리합니다. 규칙의 구성 요소, 정책 테이블의 평가 순서와 기본 정책, nftables·firewalld의 정책 구조, 정책 요청·승인·검토의 운영 주기와 정책 변경을 관제하는 포인트를 다룹니다.
182.182. Inbound 정책
외부에서 내부로 들어오는 트래픽을 통제하는 Inbound 정책을 장비 설정 관점에서 정리합니다. 트래픽 방향과 인터페이스 방향의 구분, 기본 차단과 서비스 공개 원칙, 위조 출발지 필터링과 uRPF, Cisco·nftables·firewalld 설정 예시와 관제 포인트
183.183. Outbound 정책
내부에서 외부로 나가는 연결을 통제하는 Outbound(Egress) 정책을 장비 설정 관점에서 정리합니다. 전체 허용의 위험, 서비스별 허용 원칙(프록시·내부 DNS·메일), 출발지 검증, nftables·firewalld policy·ufw 예시와 C2·유출 징후
184.184. Allow와 Deny
방화벽·ACL 규칙의 동작(Action)을 장비 관점에서 정리합니다. Allow와 Deny, Deny의 두 방식인 Drop과 Reject, 장비별 표기(Cisco·nftables·iptables·firewalld), 클라이언트와 스캐너에게 보이는 결과의 차이, 로그 설
185.185. Stateful Firewall
연결 상태를 기억하는 Stateful Firewall을 장비 구조 관점에서 정리합니다. 세션(상태) 테이블의 구성, conntrack 상태 값(NEW·ESTABLISHED·RELATED·INVALID), 타임아웃과 테이블 용량, 비대칭 라우팅과 이중화 시 세션 동기화,
186.186. Firewall NAT 정책
방화벽 장비에서 NAT 정책을 구성하는 방법을 정리합니다. SNAT·DNAT·1:1·NAT 예외 규칙의 구성 요소, NAT와 필터 규칙의 처리 순서, iptables·firewalld·pfSense 설정 실습 예시와 변환 기록 확인을 다룹니다.
187.187. Firewall Log
방화벽 장비가 로그를 어디서 만들고 어디에 저장·전송하는지 정리합니다. 규칙별 로깅 설정, Linux 커널 로그와 ufw·firewalld 로그 위치, pfSense filter.log, 로그 양 제한과 원격 전송 실습 예시를 다룹니다.
188.188. IDS 동작 구조
네트워크 IDS 엔진 내부 구조를 정리합니다. 패킷 수집(pcap·AF_PACKET), 디코딩, 흐름·스트림 재조립, 애플리케이션 계층 파싱, 탐지, 출력 단계와 스레드 구조, 드롭·NIC 오프로딩 확인 실습 예시를 다룹니다.
189.189. IPS 동작 구조
IPS 엔진이 패킷을 붙잡아 판정(verdict)을 내리는 내부 구조를 정리합니다. NFQUEUE와 AF_PACKET 인라인 방식, 규칙 조치(drop·reject·pass), 인라인 스트림 처리, 큐 바이패스와 IPS 모드 설정 실습 예시를 다룹니다.
190.190. Signature Detection
시그니처 탐지를 센서 운영 관점에서 정리합니다. 규칙 세트 출처(ET Open, Snort 규칙), suricata-update·PulledPork 갱신 흐름, 규칙 적재와 무중단 재적재, 다중 패턴 매칭 성능, 적재 결과 확인 실습 예시를 다룹니다.
191.191. Anomaly Detection
이상 탐지를 장비·데이터 수집 관점에서 정리합니다. 기준선이 되는 데이터(NetFlow·IPFIX·sFlow, Suricata flow 이벤트), 수집 구조, 장비 내장 임계치 기능, Suricata anomaly 이벤트와의 차이, flow 집계 실습 예시를 다룹니다.
192.192. IDS Rule
IDS 규칙을 센서의 파일·설정 관리 관점에서 정리합니다. 규칙 파일과 관련 설정 파일(classification, reference, threshold)의 위치, 로컬 규칙 추가와 sid 범위, 억제 설정, pcap으로 규칙을 시험하는 실습 예시를 다룹니다.
193.193. Snort
Snort를 센서 장비 관점에서 정리합니다. Snort 2와 Snort 3의 구조 차이(스레드, snort.conf와 snort.lua, 전처리기와 inspector, DAQ), 설치 경로와 로그 위치, 설정 검사와 실행 모드 실습 예시를 다룹니다.
194.194. Suricata
Suricata를 센서 장비 관점에서 정리합니다. Rocky·Ubuntu 설치, suricata.yaml 핵심 항목, 로그 파일 구성(eve.json 등), EVE 이벤트 유형과 주요 필드, 서비스 운영 실습 예시를 다룹니다.
195.195. Wazuh 네트워크 이벤트
Wazuh로 네트워크 이벤트를 수집하는 구조를 정리합니다. manager·agent 구성과 포트, 장비 syslog 수신과 Suricata eve.json 수집 설정, 규칙 레벨과 alerts.json 필드, wazuh-logtest 실습 예시를 다룹니다.
196.196. 보안장비 Alert
보안장비 Alert가 생성되어 관제 화면까지 전달되는 경로를 장비 관점에서 정리합니다. 전송 방식(파일·syslog·API), 장비별 심각도 척도 차이, 필드 정규화, Alert 누락 지점, 여러 장비 Alert를 한 형식으로 비교하는 실습 예시를 다룹니다.
197.197. 네트워크 보안 아키텍처
보안장비를 네트워크 어디에 어떤 순서로 배치하는지 아키텍처 관점에서 정리합니다. 심층 방어 계층, 남북·동서 트래픽 통제, 관리 평면 분리, 계층별 로그와 가시성 매트릭스, VMware 실습망 보안 설계 예시를 다룹니다.
198.198. 네트워크 장비 장애와 보안 이벤트
네트워크 장비 장애와 보안 이벤트를 구분하는 방법을 정리합니다. 링크 다운, 세션 테이블 포화, CPU 과부하, HA 전환, MAC 플래핑 등 장애성 로그가 공격 징후일 수 있는 경우와 Linux 장비에서 상태를 확인하는 실습 예시를 다룹니다.
199.199. 네트워크 장비 로그 분석
네트워크 장비 로그를 모으고 분석하는 기본 절차를 정리합니다. syslog 형식(RFC 3164·5424)과 PRI 계산, rsyslog 중앙 수집 서버 구성, 장비 측 송신·시간 설정, grep·awk로 장비별·심각도별 집계하는 실습 예시를 다룹니다.
200.200. SOC 관점의 네트워크 장비 이벤트 분석
04 영역을 마무리하며 네트워크 장비 이벤트를 SOC 관점에서 분석하는 절차를 정리합니다. 경로 재구성, 장비별 증거와 연결 키(5-tuple, NAT, flow_id, MAC), 타임라인 작성, 판정과 보고, 가상 시나리오 분석 예시를 다룹니다.
201.201. 네트워크 스캔이란 무엇인가
네트워크 스캔의 정의와 호스트·포트·서비스 단위의 탐색 대상, 수직·수평 스캔 형태, 방화벽·IDS·패킷에 남는 흔적과 관제자가 스캔을 처음 판단할 때 확인할 기준을 정리합니다.
202.202. 정찰(Reconnaissance)의 개념
공격 흐름의 첫 단계인 정찰을 수동·능동 정찰로 나누고, MITRE ATT&CK의 Reconnaissance와 Discovery 구분, 방어자가 볼 수 있는 정찰 흔적과 볼 수 없는 정찰의 범위를 정리합니다.
203.203. Nmap이란 무엇인가
관리자의 네트워크 인벤토리·보안 점검 도구인 Nmap의 구성 요소와 처리 단계를 정리하고, 각 단계가 방화벽·DNS·웹 서버 로그에 어떤 흔적을 남기는지 관제자 관점에서 설명합니다.
204.204. Nmap 기본 사용법
관리자가 자기 네트워크를 점검할 때 Nmap을 쓰는 기본 흐름과 결과 화면 구조, open·closed·filtered 등 여섯 가지 포트 상태의 의미를 정리하고, 인가 점검을 관제와 공유하는 방법을 다룹니다.
205.205. Host Discovery
살아 있는 호스트를 찾는 Host Discovery가 ARP·ICMP·TCP 방식별로 남기는 흔적, 같은 LAN과 원격 대역에서 보이는 차이, 순차 ARP 요청을 패킷에서 식별하는 방법과 오탐 사례를 정리합니다.
206.206. Ping Scan
ICMP Echo로 대역 전체의 생존 호스트를 확인하는 Ping Scan(Ping Sweep)이 방화벽·패킷에 남기는 수평 패턴, 운영체제 ping과 스캔 도구 패킷의 길이 차이, 오탐 사례와 관제 확인 항목을 정리합니다.
207.207. TCP Connect Scan
3-Way Handshake를 끝까지 완료하는 TCP Connect Scan이 방화벽 세션 로그, 서비스 로그, Zeek conn.log에 남기는 흔적과 정상 접속·헬스체크와 구분하는 기준을 관제자 관점에서 정리합니다.
208.208. SYN Scan
연결을 완성하지 않는 SYN Scan이 서비스 로그에는 거의 남지 않는 이유와, 방화벽·IDS·패킷에서 찾을 수 있는 흔적, SYN Flood와 구분하는 기준, 관제 시 확인할 항목을 정리합니다.
209.209. UDP Scan
Handshake가 없는 UDP 포트 확인이 방어 측에 남기는 흔적을 정리합니다. 대상이 내보내는 ICMP Port Unreachable, 서비스별 프로브, 응답 속도 제한, traceroute 등 오탐 사례와 관제 확인 항목을 다룹니다.
210.210. Port Range Scan
스캔이 다룬 포트 범위를 방화벽 로그에서 복원하는 방법을 정리합니다. IANA 포트 구간, 연속 범위·상위 포트 목록·전체 범위별 분포 모양, 최소·최대·개수·소요 시간으로 범위를 추정하는 절차를 다룹니다.
211.211. Service Detection
열린 포트에 실제로 어떤 서비스가 동작하는지 확인하는 Service Detection이 세션 로그·서비스 로그·패킷에 남기는 흔적과 포트 스캔과의 차이, 관제 시 확인할 항목을 정리합니다.
212.212. OS Detection
응답 패킷의 차이로 운영체제를 추정하는 OS Detection의 원리와, 능동 탐지가 남기는 비정상 플래그·ICMP 프로브 흔적, 수동 식별과의 차이, 관제 시 확인할 항목을 정리합니다.
213.213. Version Detection
서비스의 제품명과 버전을 알아내는 Version Detection이 배너·응답 헤더를 통해 무엇을 얻는지, 서비스 로그와 Zeek에 남는 흔적, 배너 노출 점검과 관제 시 확인할 항목을 정리합니다.
214.214. 특정 Port Scan
소수의 특정 포트만 노리는 스캔이 로그에서 어떤 모양으로 보이는지, 포트 조합으로 관심 서비스를 추정하는 방법, 취약점 공개 직후 증가 추이와 관제 시 확인할 항목을 정리합니다.
215.215. 전체 Port Scan
1~65535 전체 포트를 확인하는 스캔이 방화벽·IDS·로그 저장소에 주는 영향과 로그 규모·소요 시간으로 판단하는 방법, 로그 누락 주의점과 관제 시 확인할 항목을 정리합니다.
216.216. TCP Port Scan 특징
TCP 포트 스캔 유형들이 공통으로 기대는 RFC 793 응답 규칙과, 유형별로 보내는 플래그·대상 응답을 한 표로 비교하고, 로그·패킷에서 유형을 구분하는 기준과 관제 확인 항목을 정리합니다.
217.217. UDP Port Scan 특징
UDP 포트 스캔이 TCP 스캔과 비교해 로그·통계에서 어떻게 다르게 보이는지, 자주 확인되는 UDP 서비스별 노출 정보, UDP Flood·반사 공격과 구분하는 기준과 관제 확인 항목을 정리합니다.
218.218. ICMP Scan
Echo 외의 ICMP 유형(Timestamp, Address Mask 등)을 이용한 탐색이 패킷·방화벽 로그에 남기는 흔적과, 경계에서 ICMP 유형별로 허용 여부를 판단하는 기준, 관제 확인 항목을 정리합니다.
219.219. Null Scan
플래그가 하나도 없는 TCP 패킷을 쓰는 Null Scan의 판단 원리(RFC 793)와 방화벽 INVALID 로그·패킷 캡처에서 찾는 방법, OS별 응답 차이와 관제 확인 항목을 정리합니다.
220.220. XMAS Scan
FIN·PSH·URG 플래그를 동시에 켠 XMAS Scan 패킷이 캡처와 로그에서 어떻게 보이는지, 다른 비정상 플래그 조합과의 구분, 방화벽·IDS에서의 흔적과 관제 확인 항목을 정리합니다.
221.221. FIN Scan
ACK 없는 FIN 패킷을 쓰는 FIN Scan을 정상 연결 종료(FIN/ACK)와 구분하는 기준, 세션 만료 후 늦게 도착한 FIN으로 인한 오탐 판단, 방화벽·패킷에서 확인할 항목을 정리합니다.
222.222. ACK Scan
포트 개방이 아니라 방화벽 필터링 여부를 알아내는 ACK Scan의 원리와, 세션 없는 ACK 차단 로그에서 스캔과 비대칭 라우팅·세션 만료·백스캐터를 구분하는 기준을 정리합니다.
223.223. Sequential Scan
포트나 IP를 순서대로 확인하는 Sequential Scan이 시간순 로그에서 보이는 증가 패턴과, 연속 증가 비율로 순차성을 측정하는 방법, 정상 순차 트래픽과 구분하는 기준을 정리합니다.
224.224. Random Scan
대상 포트·IP 순서를 섞는 Random Scan이 시간순 로그에서 어떻게 보이는지, 순서와 무관한 집합 기반 집계(서로 다른 대상 수, 대역 커버리지)로 탐지하는 방법과 관제 확인 항목을 정리합니다.
225.225. Slow Scan
긴 시간에 걸쳐 드문드문 진행되는 Slow Scan이 짧은 시간 창의 임계치 탐지에 잘 걸리지 않는 이유와, 긴 시간 창 집계·기준선 비교·로그 보존으로 찾아내는 방어 측 분석 방법을 정리합니다.
226.226. 단일 IP에 대한 다중 Port 접근
한 출발지가 한 대상의 여러 포트에 접근하는 수직형 패턴을 분석하는 절차를 정리합니다. 스캔과 정상 다중 포트 사용을 구분하는 기준, 응답 결과로 상대가 얻은 정보를 평가하는 방법을 다룹니다.
227.227. 다수 IP에 대한 Port 접근
한 출발지가 여러 대상의 같은 포트에 접근하는 수평형 패턴(Sweep)을 분석하는 절차를 정리합니다. 커버리지·존재하지 않는 IP 비율 같은 지표와 정상 다중 목적지 트래픽과의 구분 기준을 다룹니다.
228.228. 내부망 정찰
침투 이후 내부 단말·서버에서 발생하는 정찰이 ARP·SMB·LDAP·DNS·Windows 이벤트에 남기는 흔적과, 경계 장비로는 보이지 않는 내부 구간의 가시성 확보, 관제 확인 항목을 정리합니다.
229.229. 외부망 정찰
인터넷에서 조직을 향하는 외부 정찰을 흔적이 남지 않는 수동 정찰과 로그에 남는 능동 정찰로 나누고, 배경 소음과 표적 정찰을 구분하는 기준, DNS·방화벽에서 확인할 항목을 정리합니다.
230.230. Web Scan
웹 취약점 스캐너가 웹 서버 접근 로그와 WAF·IDS에 남기는 흔적(404 비율, 요청 경로 다양성, User-Agent, 비정상 메서드)과 크롤러·정상 사용자와 구분하는 기준, 관제 확인 항목을 정리합니다.
231.231. Directory Scan
웹 경로를 대량으로 두드리는 Directory Scan이 웹 서버 접근 로그에 남기는 흔적을 정리합니다. 상태 코드 분포, 요청 간격, User-Agent 특징, 2xx·403 응답 확인과 대응 순서를 다룹니다.
232.232. SSH Brute Force
SSH 반복 로그인 시도가 sshd 인증 로그, 방화벽, IDS에 남기는 흔적을 정리합니다. 실패·존재하지 않는 계정·성공 메시지의 의미, 로그 위치, 실패 뒤 성공 확인과 차단·보고 절차를 다룹니다.
233.233. Brute Force와 Scan 구분
반복 접속 이벤트가 스캔인지 무차별 대입인지 구분하는 기준을 정리합니다. 목적지 포트·호스트 분포, 세션 길이와 데이터량, 서비스 로그의 인증 기록, 판단이 애매한 경우의 처리를 다룹니다.
234.234. Firewall에서 Scan 흔적 찾기
방화벽 로그에서 스캔 흔적을 찾는 절차를 정리합니다. 차단 로그의 집계 기준, 허용 로그에서 열린 포트 확인, 호스트 방화벽 로그 위치와 집계 명령, 오탐 출발지 구분을 다룹니다.
235.235. IDS에서 Scan Alert 확인
IDS 스캔 Alert를 받았을 때 확인할 필드와 트리아지 순서를 정리합니다. 스캔 계열 Alert의 종류, Alert 건수와 실제 규모의 차이, 흐름 기록으로 범위 확인, 열린 포트와 후속 활동 판단을 다룹니다.
236.236. IPS에서 Scan 차단 이벤트 확인
IPS의 스캔 차단 이벤트를 해석하는 방법을 정리합니다. 차단 범위(패킷·흐름·출발지)의 차이, blocked 표시의 의미, 차단 전 통과한 트래픽 확인, 오차단 판단과 종결 기준을 다룹니다.
237.237. Snort Scan 탐지
Snort가 스캔을 알리는 두 경로(스캔 전용 모듈과 규칙)와 각 Alert를 읽는 방법을 정리합니다. portscan 이벤트의 유형 이름, 민감도의 의미, 부가 정보 해석과 관제 확인 순서를 다룹니다.
238.238. Suricata Scan 탐지
Suricata 환경에서 스캔을 확인하는 방법을 정리합니다. 스캔 계열 규칙 Alert와 flow 이벤트 집계의 역할 분담, EVE 필드 연결, 억제 설정의 범위, 관제 확인 순서를 다룹니다.
239.239. Wazuh Alert 분석
Wazuh에서 정찰·반복 로그인 관련 Alert를 분석하는 방법을 정리합니다. Alert JSON의 주요 필드, 규칙 레벨과 그룹, 빈도 규칙의 의미, 원본 로그 확인과 능동 대응 결과 확인 순서를 다룹니다.
240.240. Source IP 분석
스캔 출발지 IP를 분석하는 순서를 정리합니다. 내부·외부 구분과 자산 확인, 소유 정보와 평판 조회, 과거 이력과 인접 대역 검색, 위조·공유 IP 가능성 판단과 기록 방법을 다룹니다.
241.241. Destination IP 분석
스캔 대상 IP를 분석하는 방법을 정리합니다. 대상 범위의 모양으로 공격자의 사전 정보 추정, 자산 중요도와 노출 여부 확인, 미사용 주소 접근의 의미, 대상별 응답 결과 정리를 다룹니다.
242.242. Destination Port 분석
스캔의 목적지 포트 분포로 공격자의 관심과 스캔 방식을 읽는 방법을 정리합니다. 포트 묶음별 의미, 범위·순서 패턴, 열린 포트와 노출 정책 대조, 포트 분포 집계 방법을 다룹니다.
243.243. 시간대와 이벤트 빈도 분석
스캔 이벤트를 시간 축으로 분석하는 방법을 정리합니다. 초·분 단위 빈도로 속도와 도구 성격 추정, 요청 간격의 규칙성, 업무 시간과의 대조, 시간 창에 따른 느린 스캔 누락과 집계 명령을 다룹니다.
244.244. 정상 Traffic과 Scan Traffic 비교
정상 트래픽과 스캔 트래픽을 구분하는 지표를 정리합니다. 연결 성립 비율, 흐름당 데이터량, 고유 포트·호스트 수, 응답 플래그 비율, 기준선 작성과 스캔처럼 보이는 정상 트래픽 사례를 다룹니다.
245.245. Scan과 공격의 연관성 분석
스캔 이벤트와 이후 공격 시도를 연결하는 분석 방법을 정리합니다. 연결 키(출발지·대상·포트·시간), 정찰에서 공격으로 이어지는 단계, 약한 연결과 강한 연결의 구분, 연관 판단 기록 방법을 다룹니다.
246.246. IOC 추출
스캔·정찰 이벤트에서 IOC를 추출하는 방법을 정리합니다. 정찰 단계에서 얻을 수 있는 지표 종류와 수명, 추출 전 제외 기준, 맥락 정보와 함께 기록하는 형식, 차단·재검색 활용을 다룹니다.
247.247. Incident Timeline 작성
정찰 사건의 타임라인을 작성하는 방법을 가상 시나리오로 정리합니다. 로그 출처 수집, 시간 기준 통일과 시계 오차, 열 구성, 사실과 추정의 분리, 공백 구간 표시와 검증 방법을 다룹니다.
248.248. 네트워크 정찰 Incident 분석
내부 정찰 사건을 가상 시나리오로 분석합니다. 사건 전환 기준, 범위와 영향 판단, 출발 단말의 원인 가설, 대응 요청의 분리, 보고서 구성과 재발 방지 항목을 다룹니다.
249.249. Detection → Analysis → Response
스캔 징후를 탐지에서 분석, 대응, 종결까지 처리하는 흐름을 정리합니다. 단계별 입력과 산출물, 판정 분류, 대응 선택지의 효과와 부작용, 종결 기준과 개선 환류를 다룹니다.
250.250. SOC에서 네트워크 스캔 징후 분석
05 영역을 마무리하며 SOC에서 스캔 징후를 다루는 방법을 종합합니다. 자료 출처별 역할, 일간·주간 점검 항목, 우선순위 기준표, 관제자 체크리스트와 흔한 판단 실수를 정리합니다.
251.251. 네트워크 보안장비의 역할
방화벽·IDS·IPS·WAF 같은 네트워크 보안장비가 각각 무엇을 판단하고 어떤 흔적을 남기는지 정리합니다. 차단과 탐지의 차이, 장비 간 역할 분담, 관제자가 여러 장비의 이벤트를 연결해 보는 기준을 다룹니다.
252.252. Firewall이란 무엇인가
방화벽을 판단 모델 관점에서 정리합니다. 방화벽이 패킷에서 무엇을 보고 어떤 순서로 허용·차단을 결정하는지, 방화벽 유형의 발전 단계, 방화벽이 막을 수 없는 것과 관제에서 방화벽 로그가 답해 주는 질문을 다룹니다.
253.253. Packet Filtering Firewall
패킷 한 개의 헤더만 보고 판단하는 Packet Filtering(Stateless) 방화벽을 정리합니다. 응답 패킷 처리 방식, 출발지 포트·ACK 플래그 기반 허용의 약점, 조각 패킷 문제, ACK Scan 결과 해석과 관제 포인트를 다룹니다.
254.254. Stateful Firewall
Stateful Firewall이 연결 단위로 판단할 때 로그와 이벤트의 의미가 어떻게 달라지는지 정리합니다. 첫 패킷만 정책 평가, 세션 밖 패킷(out-of-state) 차단, 세션 종료 사유, 정책 변경과 기존 세션의 관계를 관제 관점에서 다룹니다.
255.255. Application Firewall
응용 계층 내용을 보고 판단하는 Application Firewall을 정리합니다. 프록시 방화벽·WAF·NGFW 애플리케이션 식별의 차이, TLS 복호화 조건, 탐지 모드와 차단 모드, WAF 이벤트 필드와 오탐 분석 포인트를 다룹니다.
256.256. Firewall Rule
방화벽 규칙 한 줄을 분석하는 방법을 정리합니다. 규칙의 조건과 동작, 첫 일치 평가에서 생기는 가려진 규칙·중복 규칙·과도한 허용 규칙, 로그에서 규칙을 역추적하는 방법과 규칙 검토 시 관제자가 던질 질문을 다룹니다.
257.257. ACL
ACL을 접근 통제 판단과 로그 분석 관점에서 정리합니다. 방화벽 정책과 ACL의 차이, 상태 비저장 판단이 로그에 주는 의미, 클라우드 보안 그룹과 네트워크 ACL 비교, ACL 로그의 요약 기록 특성과 관제 포인트를 다룹니다.
258.258. Source IP 정책
출발지 IP를 조건으로 하는 방화벽 정책을 정리합니다. 허용 목록·차단 목록·위조 출발지 필터링의 설계 원리, NAT·프록시가 출발지 IP 판단에 주는 영향, 로그의 출발지 IP를 신뢰할 수 있는 조건과 관제 포인트를 다룹니다.
259.259. Destination IP 정책
목적지 IP를 조건으로 하는 방화벽 정책을 정리합니다. 공개 서버 보호와 내부 자산 격리, Outbound 목적지 제한, NAT 전후 주소와 정책 기준의 관계, FQDN·동적 주소 객체의 한계와 목적지 기반 관제 포인트를 다룹니다.
260.260. Source Port 정책
출발지 포트를 조건으로 하는 방화벽 정책이 왜 드물고 위험한지 정리합니다. 임시 포트의 특성, 출발지 포트 기반 허용의 우회 위험, 고정 출발지 포트를 쓰는 예외 프로토콜, PAT에 의한 포트 변경과 로그 분석 포인트를 다룹니다.
261.261. Destination Port 정책
목적지 포트를 조건으로 하는 방화벽 정책을 정리합니다. 포트로 서비스를 식별하는 원리와 한계, 포트 범위·서비스 객체 설계, 열린 포트와 정책의 대조, 비표준 포트와 터널링, 목적지 포트 분포로 보는 관제 포인트를 다룹니다.
262.262. Protocol 정책
IP 프로토콜 번호와 ICMP 유형을 조건으로 하는 방화벽 정책을 정리합니다. TCP·UDP 외 프로토콜 허용 판단, ICMP 전체 차단의 부작용, ICMPv6 예외, 터널 프로토콜의 우회 위험과 프로토콜 필드로 보는 관제 포인트를 다룹니다.
263.263. Inbound Policy
외부에서 시작되는 연결을 다루는 Inbound Policy를 분석 관점에서 정리합니다. 연결 시작 방향 기준의 판단, 공개 서비스 목록과 정책의 일치, Inbound 허용·차단 로그의 무게 차이, 허용 뒤 이어지는 서버 행위를 확인하는 방법을 다룹니다.
264.264. Outbound Policy
내부에서 시작되는 연결을 다루는 Outbound Policy를 분석 관점에서 정리합니다. Outbound 차단 로그가 Inbound보다 중요한 이유, 우회 시도 패턴, 비콘 주기와 전송량 분석, 서버와 사용자 대역의 판단 기준 차이를 다룹니다.
265.265. Allow Policy
방화벽 허용 규칙의 설계와 해석을 정리합니다. 최소 권한 원칙에 따른 허용 범위, 허용 규칙의 품질 기준, 허용 후 추가 검사 연계, 임시 허용과 예외 관리, 허용 로그가 증명하는 것과 증명하지 못하는 것을 다룹니다.
266.266. Deny Policy
방화벽의 명시적 차단 규칙을 설계·분석 관점에서 정리합니다. 차단 규칙의 배치 위치와 목적, Drop·Reject 선택이 관제에 주는 영향, 차단 로그의 종류 구분, 차단 뒤에 허용이 이어지는 패턴을 확인하는 방법을 다룹니다.
267.267. Default Deny
명시적으로 허용하지 않은 모든 트래픽을 차단하는 Default Deny 원칙을 정리합니다. Default Allow와의 비교, 암묵적·명시적 기본 차단, Linux 도구별 기본 정책 확인, 기본 차단 로그를 기준선과 신규 통신 발견에 활용하는 방법을 다룹니다.
268.268. Firewall NAT
방화벽 NAT가 로그 분석에 주는 영향을 정리합니다. SNAT·DNAT 전후 주소가 로그에 기록되는 방식, 공인 IP와 포트로 내부 호스트를 역추적하는 절차, conntrack의 원래·응답 방향 튜플 해석, 시간 정확도의 중요성을 다룹니다.
269.269. Port Forwarding
외부의 특정 포트를 내부 호스트로 전달하는 Port Forwarding을 노출 관리 관점에서 정리합니다. 포트 변환이 로그에 남는 방식, 잊힌 포워딩과 UPnP 자동 포워딩의 위험, 포워딩 규칙 목록 점검과 포워딩 대상 호스트 관제 포인트를 다룹니다.
270.270. DMZ와 Firewall
DMZ를 둘러싼 방화벽 정책을 Zone 간 통신 행렬로 정리합니다. 방향별 허용 원칙, DMZ에서 시작되는 연결이 중요한 이유, DMZ 서버 침해 후 내부 이동과 외부 통신 흔적, Zone 간 로그로 보는 관제 포인트를 다룹니다.
271.271. Firewall Logging
방화벽에서 무엇을, 언제, 얼마나 기록할지 정하는 로깅 전략을 정리합니다. 규칙별 로깅 판단 기준, 세션 시작·종료 기록의 차이, 로그 양과 증거 가치의 균형, 로그 누락을 알아차리는 방법과 관제 질문과의 연결을 다룹니다.
272.272. Firewall Log 구조
방화벽 로그 한 줄을 구성하는 필드와 형식을 정리합니다. 공통 필드 그룹(시각·장비·판정·5-tuple·NAT·세션 통계), Linux 커널 로그 필드, pfSense filterlog CSV, key=value·CEF·JSON 형식과 SIEM 정규화 시 주의점을 다룹
273.273. Firewall Log 분석
방화벽 로그를 분석하는 절차를 정리합니다. 질문 정의부터 범위 설정, 집계·피벗, 허용 여부와 세션 통계 확인, 타임라인 작성까지의 흐름, 커맨드라인 집계 실습 예시와 분석 결론을 쓸 때의 주의점을 다룹니다.
274.274. 비정상 Firewall Event
방화벽 로그에서 조사해야 할 비정상 이벤트를 유형별로 정리합니다. 트래픽 이상, 정책·관리 이상, 장비 상태 이상, 패킷 형태 이상의 판단 기준과 우선순위, 정상 운영 이벤트와 구분하는 방법, 탐지 규칙으로 만드는 관점을 다룹니다.
275.275. IDS란 무엇인가
IDS를 탐지 시스템과 Alert 분석 관점에서 정리합니다. 방화벽과의 역할 차이, 탐지 방식과 IDS 유형 개요, Alert가 만들어지는 과정과 구성 필드, 탐지 결과 네 가지 분류, Alert를 사건으로 판단하기 전에 확인할 질문을 다룹니다.
276.276. IPS란 무엇인가
IPS를 탐지 후 차단 판단 관점에서 정리합니다. 차단 조치의 종류와 차단 단위, 탐지 모드에서 차단 모드로 전환하는 운영 흐름, 차단 결과가 로그에 남는 방식, 오탐 차단이 만드는 장애와 관제 확인 질문을 다룹니다.
277.277. IDS와 IPS 비교
IDS와 IPS를 탐지·차단 결정과 Alert 해석의 차이로 비교합니다. 같은 규칙이 모드에 따라 다르게 동작하는 이유, 오탐·미탐 비용의 차이, 규칙 운영 전략, 두 장비의 이벤트를 읽을 때 관제자가 구분해야 할 점을 다룹니다.
278.278. Network-based IDS
NIDS를 탐지 범위와 Alert 해석 관점에서 정리합니다. 네트워크 센서가 볼 수 있는 것과 없는 것, 센서 위치에 따라 달라지는 Alert 의미, NAT·암호화·패킷 손실의 영향, NIDS Alert를 읽을 때 확인할 질문을 다룹니다.
279.279. Host-based IDS
HIDS를 호스트 로그 기반 탐지와 Alert 해석 관점에서 정리합니다. 로그 분석·파일 무결성·설정 점검 기능, 규칙과 디코더의 관계, NIDS와 함께 볼 때 얻는 정보, Linux·Windows 로그 차이와 관제 확인 질문을 다룹니다.
280.280. Signature Detection
시그니처 탐지의 원리를 탐지 논리 관점에서 정리합니다. 시그니처가 비교하는 대상, 공격 도구 기반과 취약점 기반 시그니처의 차이, 정확도를 결정하는 조건, 변형 공격에 약한 이유와 시그니처 Alert를 해석할 때의 질문을 다룹니다.
281.281. Anomaly Detection
이상 탐지를 탐지 논리와 Alert 판단 관점에서 정리합니다. 기준선의 종류, 통계·임계치·프로토콜 이상 방식의 차이, 시그니처 탐지와의 상호 보완, 이상 Alert가 오탐이 많은 이유와 관제자가 원인을 좁혀 가는 방법을 다룹니다.
282.282. Signature Rule
Snort·Suricata 계열 시그니처 규칙의 구조를 정리합니다. 헤더(조치·프로토콜·주소·포트·방향)와 옵션(msg, flow, content, sid, rev, classtype 등)의 의미, 규칙을 읽는 순서와 확인 질문을 다룹니다.
283.283. IDS Alert
IDS Alert를 분석 절차 관점에서 정리합니다. Alert 필드를 읽는 순서, 규칙 정보와 트래픽 정보의 구분, 우선순위 판단 기준, 반복 Alert 묶기, 판단 결과 분류(정탐·오탐·시도·성공 의심)와 기록 방법을 다룹니다.
284.284. IPS Alert
IPS Alert를 차단 결과 분석 관점에서 정리합니다. 차단 이벤트의 판정 필드, 차단 시점과 이미 전달된 데이터, 재시도·우회 확인, 오탐 차단과 사용자 장애 신고 대조, 예외 등록 절차와 관제 확인 질문을 다룹니다.
285.285. False Positive
오탐(False Positive)을 판단·처리 관점에서 정리합니다. 오탐이 생기는 원인, 오탐과 정상 업무에 의한 정탐의 구분, 오탐을 확정하는 근거, suppress·threshold·규칙 수정 등 튜닝 방법의 선택 기준과 기록 방법을 다룹니다.
286.286. False Negative
미탐(False Negative)을 원인과 확인 방법 관점에서 정리합니다. 규칙·센서·데이터·회피 측면의 미탐 원인, Alert가 없다는 사실을 검증하는 방법, 과거 트래픽 재검사와 pcap 시험, 탐지 범위 점검 항목을 다룹니다.
287.287. Snort란 무엇인가
Snort를 탐지 기능과 Alert 해석 관점에서 정리합니다. 규칙 탐지와 전처리기·inspector 이벤트의 구분(gid), 프로토콜 정규화, Talos 규칙 정책, Snort Alert 출력 형식을 읽는 방법과 관제 확인 질문을 다룹니다.
288.288. Snort Rule 기초
Snort 규칙 문법을 Snort 2와 3의 차이 중심으로 정리합니다. 서비스 규칙, content 수정자 표기, sticky buffer, detection_filter와 event_filter, suppress 설정을 예시로 읽는 방법을 다룹니다.
289.289. Suricata란 무엇인가
Suricata를 탐지 기능과 Alert 분석 관점에서 정리합니다. 포트와 무관한 프로토콜 식별, 응용 계층 필드 기반 탐지, 규칙 조치 우선순위, Alert와 프로토콜 메타데이터의 연결, Snort와 비교한 분석상의 차이를 다룹니다.
290.290. Suricata Rule 기초
Suricata 규칙 문법을 정리합니다. 응용 계층 헤더, sticky buffer(http.uri, dns.query 등), content 위치 수정자, flowbits, threshold·detection_filter, target을 예시로 읽는 법을 다룹니다.
291.291. Port Scan 탐지
포트 스캔 탐지를 탐지 논리와 임계치 관점에서 정리합니다. 스캔 탐지 규칙과 스캔 전용 모듈이 세는 대상, 임계치 설정의 균형, 규칙 기반 탐지의 한계, 스캔 Alert 트리아지와 오탐 원인을 다룹니다.
292.292. Brute Force 탐지
반복 로그인 시도 탐지를 탐지 로직 관점에서 정리합니다. 네트워크 탐지와 호스트 로그 탐지의 차이, 실패 응답 기반 규칙과 track 방향, 대입·스프레이 패턴의 기준 차이, 실패 후 성공 확인과 관제 판단을 다룹니다.
293.293. Web Attack 탐지
웹 공격 탐지를 규칙이 보는 필드와 Alert 트리아지 관점에서 정리합니다. 웹 공격 유형별 탐지 위치, 정규화 버퍼와 원본 버퍼의 차이, 요청 탐지와 응답 확인, IDS·WAF·웹 서버 로그를 함께 보는 판단 절차를 다룹니다.
294.294. 비정상 Network Traffic 탐지
비정상 네트워크 트래픽을 보안장비가 탐지하는 기준을 정리합니다. 주기적 통신, 포트와 프로토콜 불일치, 비정상 DNS, 대량 외부 전송, 내부 확산 유형별 탐지 조건과 규칙·집계 방식, 판단 절차를 다룹니다.
295.295. IDS Alert의 Source/Destination 분석
IDS Alert의 출발지·목적지를 올바르게 해석하는 방법을 정리합니다. 패킷 방향과 공격 방향의 차이, target 표시, NAT·프록시·로드 밸런서로 가려진 실제 주소, 위조 가능성, 자산 매핑과 평판 확인 절차를 다룹니다.
296.296. Alert와 Firewall Log 연계
IDS Alert와 방화벽 로그를 연결해 판단하는 방법을 정리합니다. 연계 키(시각·5-tuple·NAT·Community ID), 두 장비 판정 조합별 해석, 세션 바이트로 보는 실제 통신 여부, 연계 실패 원인과 확인 질문을 다룹니다.
297.297. IDS Alert와 Packet 연계
IDS Alert를 실제 패킷으로 검증하는 방법을 정리합니다. Alert에 포함되는 payload·packet 필드, pcap 기록 방식, Alert의 5-tuple과 시각으로 패킷을 찾는 필터, 규칙 조건이 패킷의 어디서 일치했는지 확인하는 절차를 다룹니다.
298.298. Alert에서 IOC 추출
IDS Alert와 관련 메타데이터에서 IOC를 추출하는 방법을 정리합니다. 추출 가능한 IOC 종류와 EVE 필드 위치, IOC별 수명과 가치, 추출 전 검증(자산·공유 인프라 제외), 표기와 맥락 정보 기록, 활용 방향을 다룹니다.
299.299. IDS Incident 분석
IDS Alert에서 시작하는 사건(Incident) 분석 절차를 정리합니다. Alert를 사건으로 전환하는 기준, 범위 확인, 여러 장비 로그로 타임라인 구성, 탐지 공백 기록, 대응 요청과 보고서 구성 항목을 다룹니다.
300.300. Firewall + IDS + IPS 기반 SOC 탐지/대응
방화벽·IDS·IPS를 하나의 탐지·대응 체계로 묶어 정리합니다. 장비별 역할과 로그의 의미, SIEM 상관 분석 흐름, 탐지→분석→대응→개선 순환, 대응 조치를 장비에 반영하는 방법과 운영 지표를 다룹니다.