AWS 네트워크 핵심 개념 정리 (VPC, Subnet, IGW)
오늘은 AWS에서 가장 중요하다고 해도 과언이 아닌 네트워크 구조(VPC)에
대해 정리해보려고 한다.
실무에서는 서버보다 네트워크 설계를 더 중요하게 보는 경우도 많다.
1. 왜 AWS 네트워크가 중요한가
AWS에서 대부분의 서비스는 네트워크를 통해 연결된다.
User → Internet → Load Balancer → Web → DB핵심은 단순하다.
👉 누가 어디에 있고, 어떤 경로로 통신하느냐
2. VPC란 무엇인가
VPC는 Virtual Private Cloud,
즉 AWS 안에서 만드는 내 전용 네트워크다.
AWS Cloud
 └ VPC
    ├ EC2
    ├ RDS
    └ LB
👉 다른 사용자와 완전히 격리된 네트워크
VPC는 다음 역할을 한다.
- 네트워크 주소 범위 정의
- 리소스 배치 공간 제공
- 네트워크 격리
- 트래픽 흐름 제어
- 보안 정책 적용 기반 제공
3. 왜 VPC가 필요한가
실제 서비스는 단순 서버 하나로 끝나지 않는다.
- 외부 공개 서버 필요
- 내부 서버 필요
- DB는 보호 필요
👉 이를 설계하는 틀이 VPC
4. CIDR 개념
CIDR은 IP 범위를 의미한다.
10.0.0.0/16 → 큰 네트워크
10.0.1.0/24 → 작은 네트워크

VPC CIDR      : 10.0.0.0/16
Subnet CIDR   : 10.0.1.0/24
Subnet CIDR   : 10.0.2.0/24
Subnet CIDR   : 10.0.3.0/24
👉 VPC는 큰 범위, Subnet은 쪼개서 사용
5. Subnet
Subnet은 VPC 내부를 나눈 영역이다.
VPC
 ├ Public
 ├ Private
 └ DB
VPC 10.0.0.0/16
 ├ Subnet A 10.0.1.0/24
 ├ Subnet B 10.0.2.0/24
 └ Subnet C 10.0.3.0/24
👉 역할별로 분리
6. Public vs Private Subnet
Public Subnet
0.0.0.0/0 → IGW👉 인터넷 연결 가능 (IGW 경로 포함)
Private Subnet
👉 IGW 경로 없음
👉 외부 접근 불가
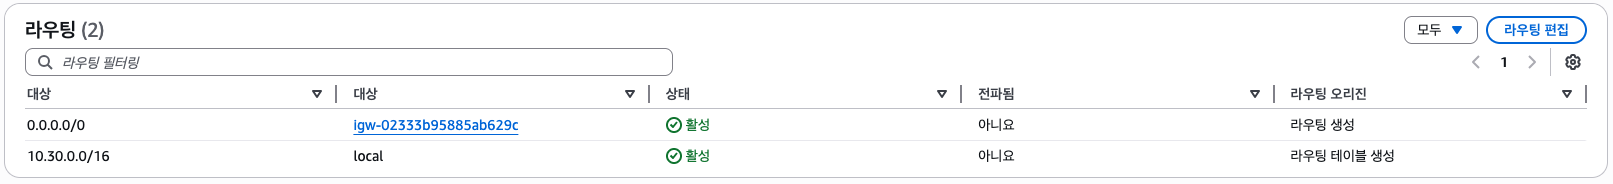
7. Route Table
패킷의 이동 경로를 정의
0.0.0.0/0 → IGW
10.0.0.0/16 → local
👉 네트워크의 길 안내판
8. Internet Gateway
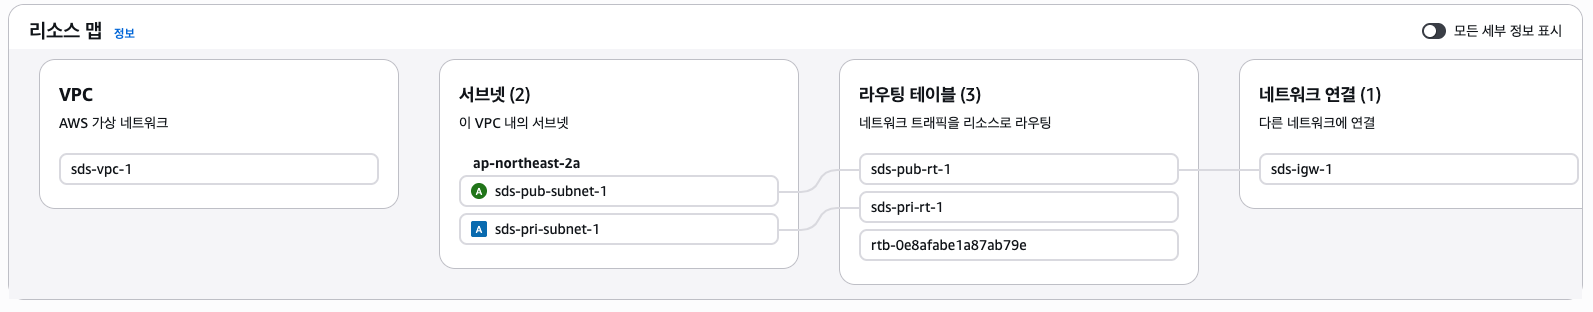
VPC ↔ Internet 연결 장치
Internet
 │
Internet Gateway
 │
VPC
👉 하지만 이것만으로는 인터넷 안됨
조건:
- IGW 연결
- 라우팅 설정
- EC2에 Public IP 존재
- SG 허용
- NACL 허용
9. IP 개념
- Private IP → 내부 통신
- Public IP → 외부 통신
👉 Public Subnet + Public IP 둘 다 필요
10. Security Group
EC2에 붙는 가상 방화벽
Inbound
- TCP 22 from 0.0.0.0/0
- TCP 80 from 0.0.0.0/0

Outbound
- All traffic
특징:
- Stateful
- Allow only
- 리소스(ec2) 단위 적용
👉 서버 앞 방화벽
11. NACL vs SG
NACL:
- Subnet 단위
- Stateless
- Allow/Deny
SG:
- 인스턴스 단위
- Stateful
- Allow only
NACL은 서브넷 경계 방화벽
Security Group은 서버 단위 방화벽
12. AWS 네트워크 기본 구조
VPC 10.0.0.0/16
 ├ Public Subnet  10.0.1.0/24
 │   └ EC2 Web Server
 │
 └ Private Subnet 10.0.2.0/24
     └ EC2 App Server
👉 가장 기본적인 아키텍처
13. 왜 나누는가
👉 보안 때문
- 외부 노출 최소화
- 계층 분리
- 장애 영향 감소
마무리
AWS 네트워크의 핵심은 단순하다.
👉 어디에 배치할 것인가
👉 어떻게 연결할 것인가
이 두 가지만 이해하면 된다.
Front-end Developer, Cloud Engineer