[cloud] AWS 클라우드 기술 기초 (TESS)
1.[AWS클라우드] 클라우드 개요
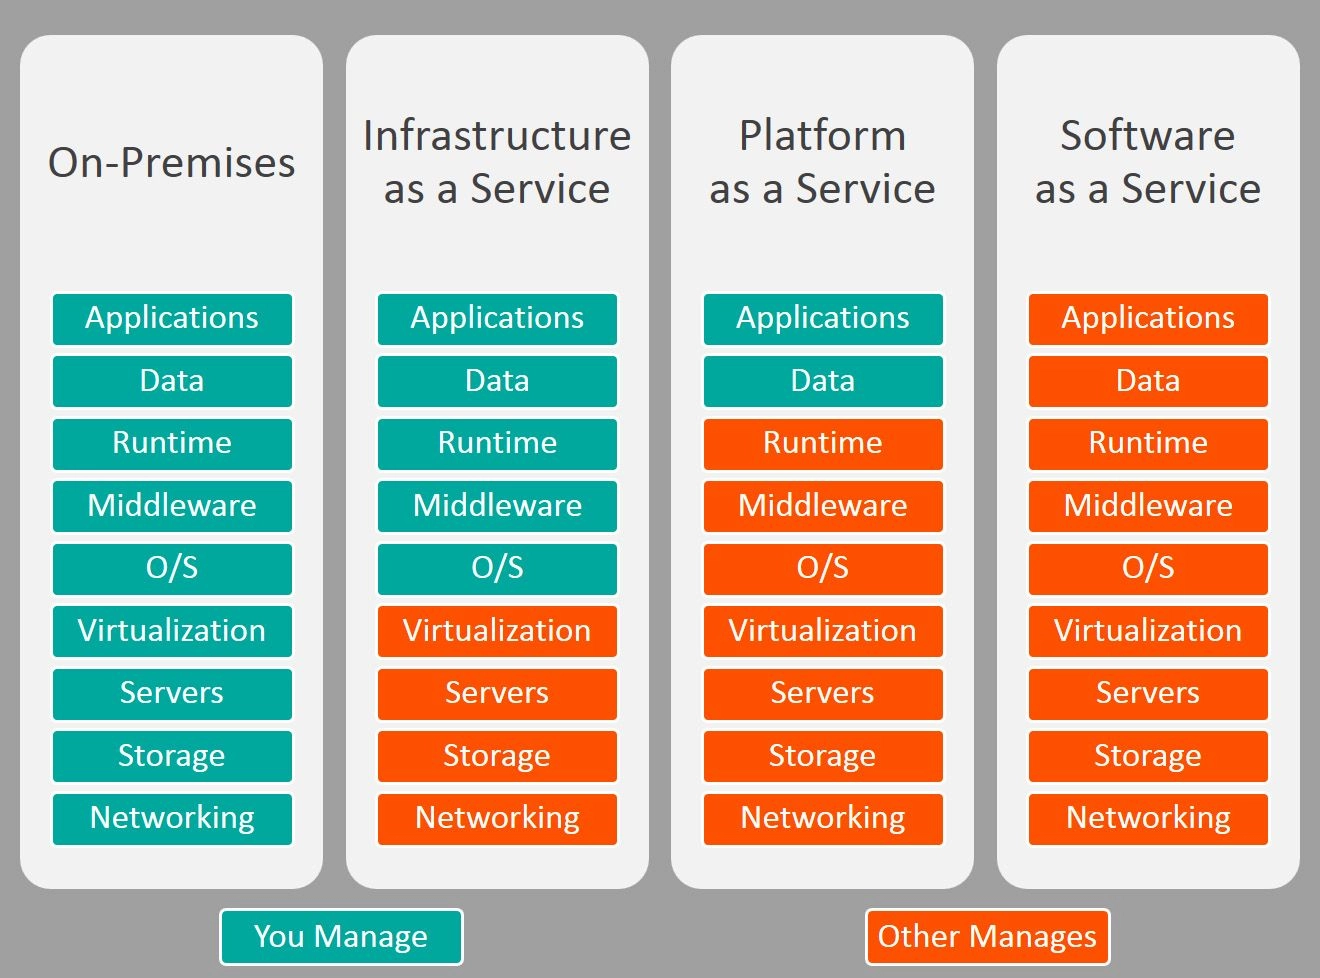
IT 인프라가 어떻게 변화해왔는지**, 그리고 그 과정에서 등장한 클라우드 컴퓨팅에 대해 정리해보려고 한다. 기존 온프레미스 환경의 한계부터 클라우드의 특징, 그리고 서비스/배포 모델까지 한 번에 정리해보자.
2.[AWS클라우드] AWS Global Infrastructure
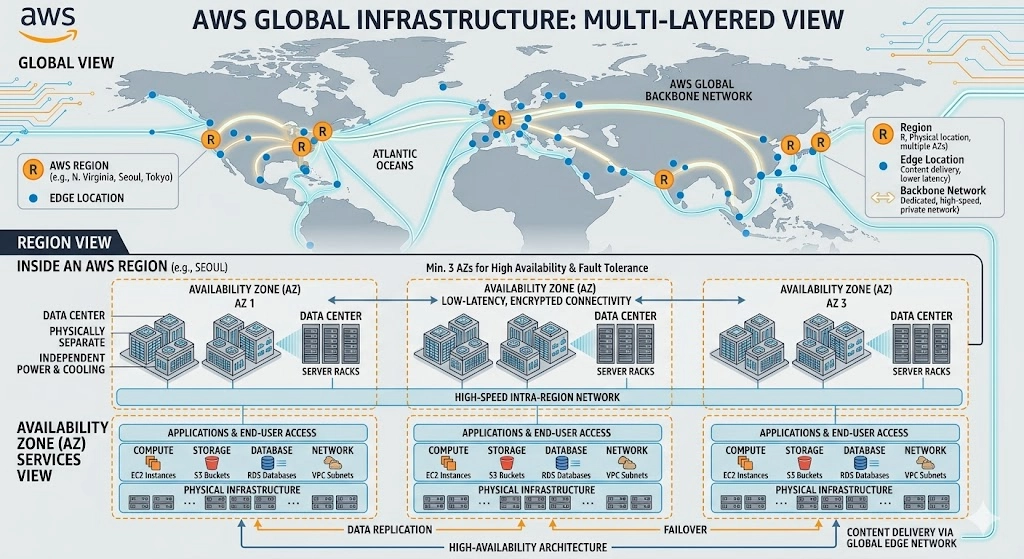
오늘은 AWS 글로벌 인프라 구조에 대해 정리해보려고 한다.AWS가 단순한 데이터센터가 아니라, 어떻게 고가용성과 확장성을보장하는 구조를 갖고 있는지 이해하는 것이 핵심이다.AWS는 전 세계 여러 지역에 데이터센터를 운영한다.하지만 단일 데이터센터가 아니라, 다음과 같
3.[AWS클라우드] AWS 네트워크 기초
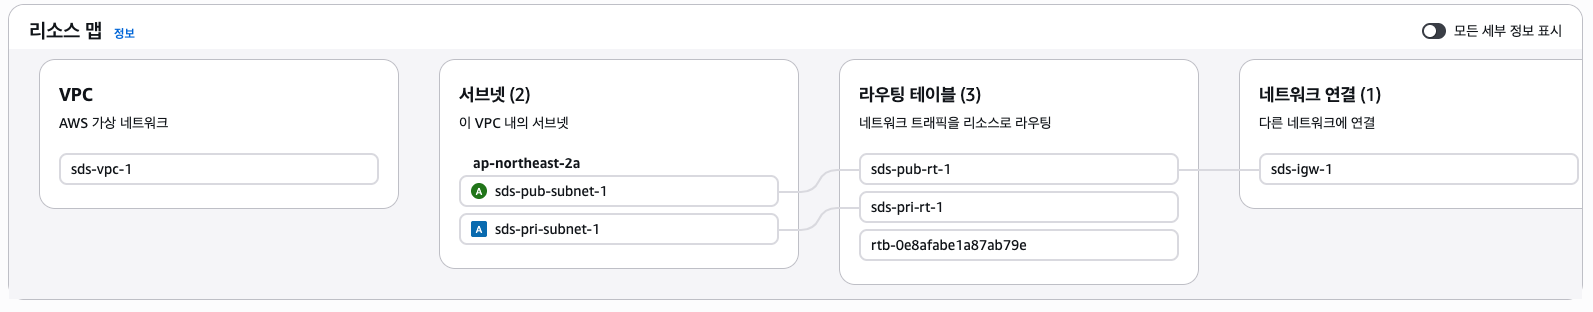
오늘은 AWS에서 가장 중요하다고 해도 과언이 아닌 네트워크 구조(VPC)에대해 정리해보려고 한다.실무에서는 서버보다 네트워크 설계를 더 중요하게 보는 경우도 많다.AWS에서 대부분의 서비스는 네트워크를 통해 연결된다.핵심은 단순하다.👉 누가 어디에 있고, 어떤 경로
4.[AWS클라우드] VPC Interface Endpoint 기반 SSM Session Manager 실습
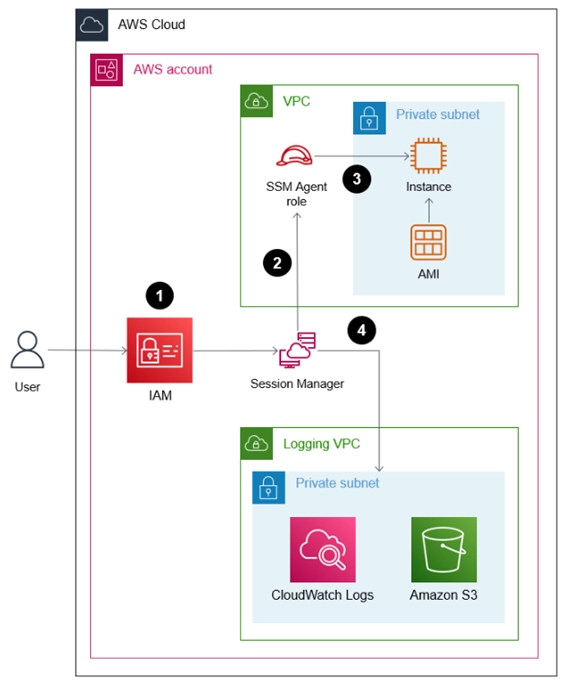
image.pngPrivate Subnet에 위치한 EC2 인스턴스를 SSH 없이 Systems Manager(Session Manager)를 통해 접속할 수 있도록 구성한다.이를 위해 다음 기술을 활용한다.즉 다음 구조를 구현한다.이 구조를 통해 다음이 가능해진다.I
5.[AWS클라우드] AWS 네트워크 흐름 (NAT Gateway)
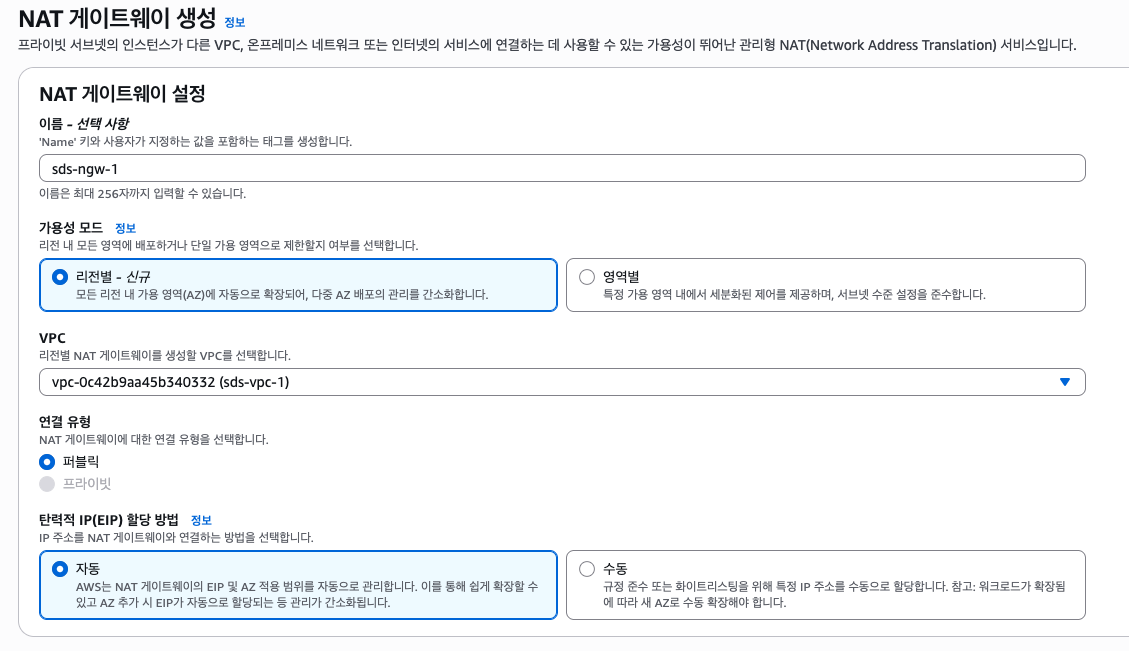
오늘은 AWS에서 자주 막히는 부분인 네트워크 흐름에 대해 정리해보려고한다.특히 EC2 접속이 안 되거나 인터넷이 안 되는 문제는 대부분 구성 자체보다흐름을 이해하지 못해서 발생한다.AWS에서는 다음과 같은 질문이 정말 자주 나온다.EC2에 접속이 안됩니다Public
6.[AWS클라우드] NAT instance
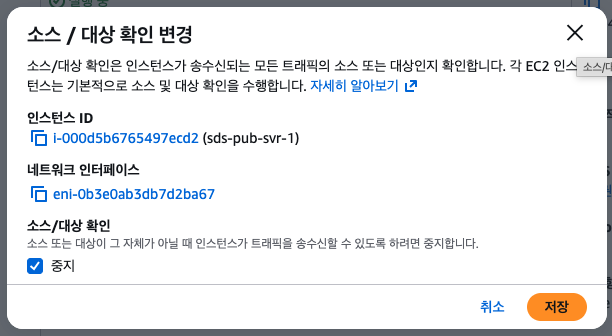
NAT 게이트웨이는 서울 지역 기준으로 시간당 0.059달러의 비용이 발생하는데,반면, NAT 인스턴스는 EC2 인스턴스를 NAT용으로 설정해 사용하는, 이른바 불안정하고 한물 간 구식 기술이지만 요금을 거의 1/3 수준으로 낮출수 있다는 점에서 눈길을 사로 잡았다.먼
7.[AWS클라우드] Bastion Host를 이용한 Private Web Server 접속 실습
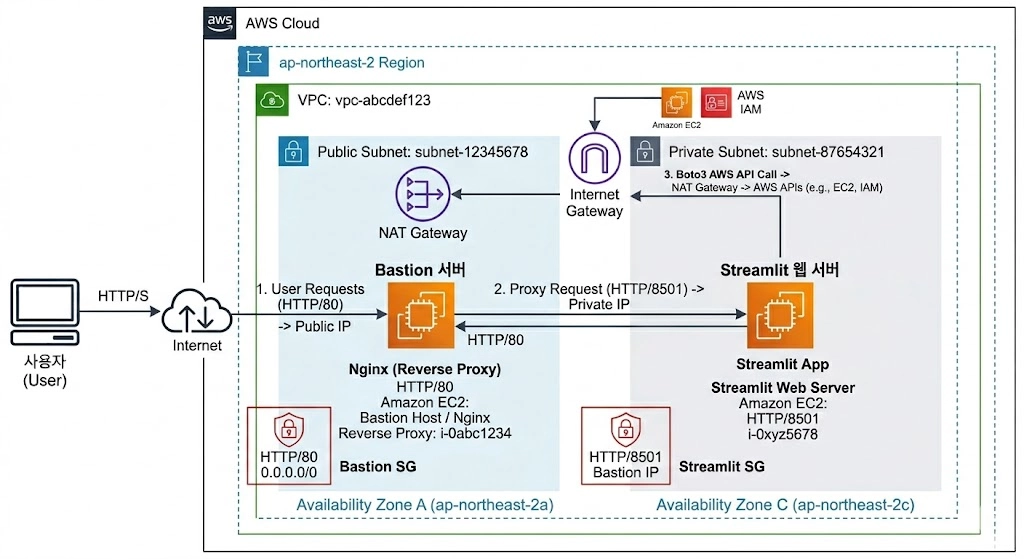
이번 실습에서는 AWS 네트워크 환경에서 Public Subnet과 Private Subnet을 활용한 보안 아키텍처를 구축한다.다음 환경을 구성한다.Public Subnet에 Bastion Host 구축Private Subnet에 Web Server 구축Bastion
8.[AWS클라우드] AWS 컴퓨팅 서비스 - EC2
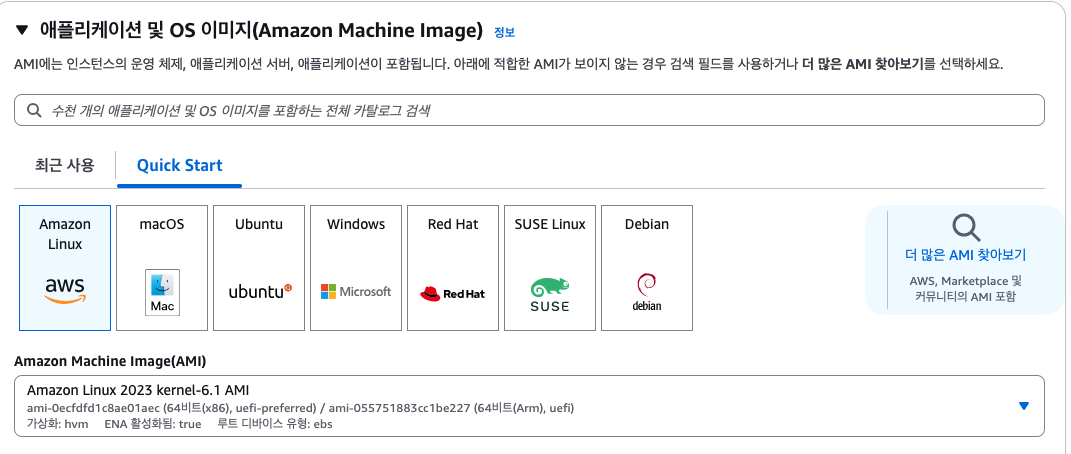
5.1 컴퓨팅 서비스란 무엇인가 컴퓨팅 서비스는 애플리케이션을 실행하기 위한 서버 자원을 제공하는 서비스이다. 온프레미스 환경에서는 기업이 직접 서버를 구매하고 설치해야 했음. 예 이 과정은 많은 시간과 비용이 필요했음. AWS에서는 이러한 서버를 가상 서버
9.[AWS클라우드] Auto Scaling과 ALB를 이용한 Web Application 확장 실습
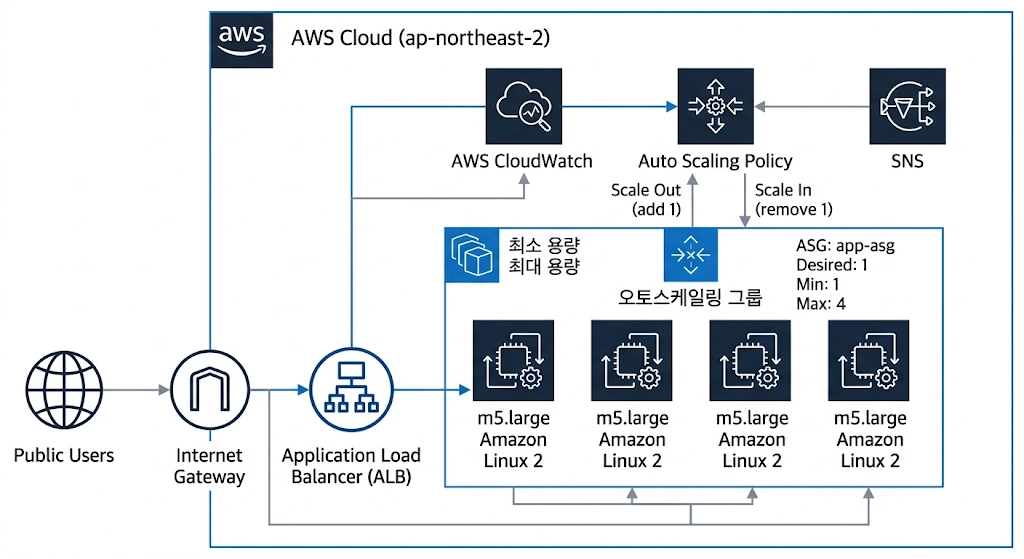
본 실습에서는 EC2 인스턴스를 기반으로 AMI를 생성하고 Launch Template을 만든 뒤 Auto Scaling Group을 구성하고 Application Load Balancer와 연동하는 과정을 수행한다.실습을 통해 다음 내용을 이해한다.Web Applic
10.[AWS클라우드] Elastic Load Balancer 실습
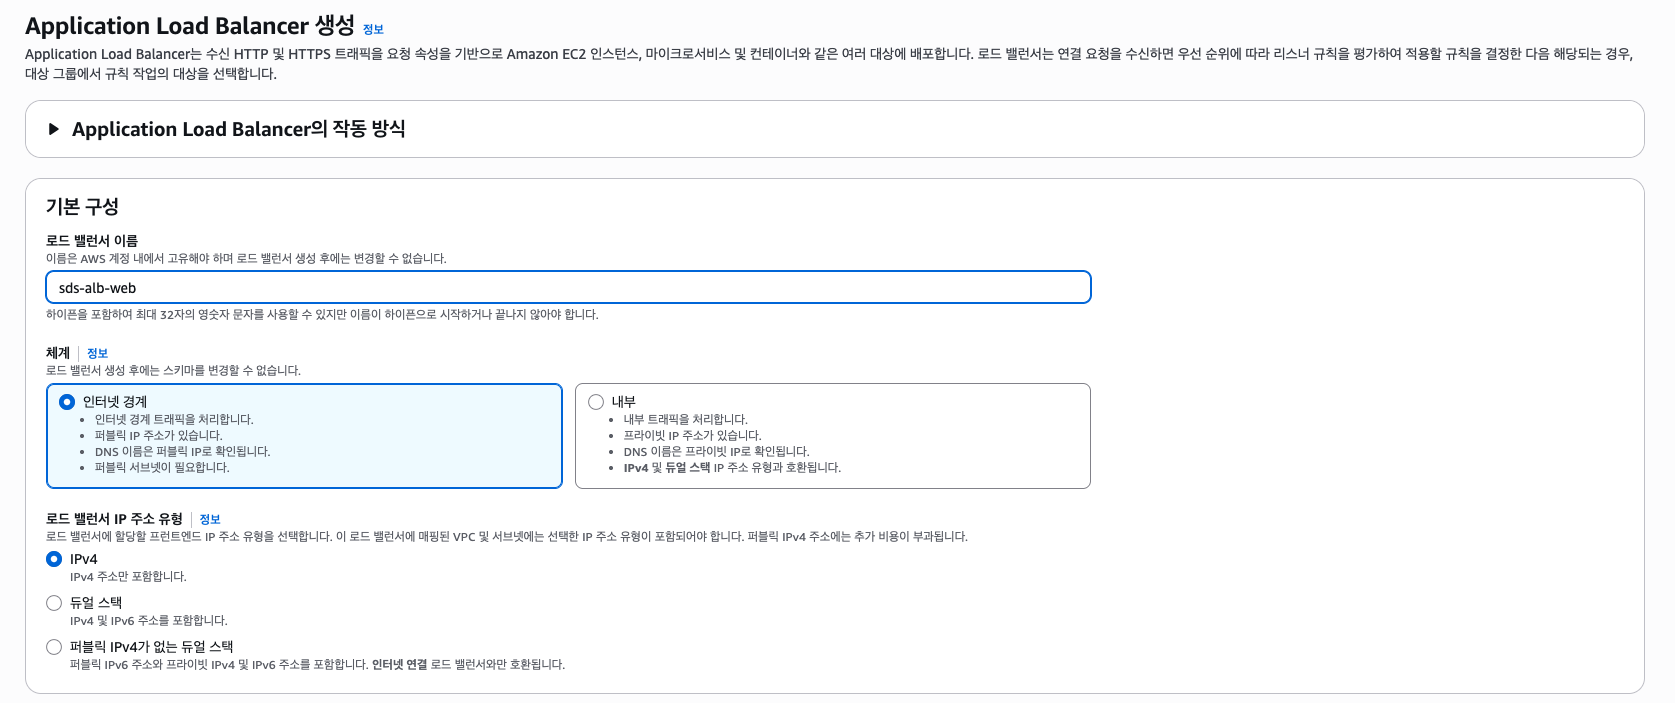
본 실습에서는 AWS에서 Application Load Balancer(ALB) 를 생성하고 EC2 인스턴스를 대상으로 트래픽을 분산하는 방법을 학습한다.실습을 통해 다음 내용을 이해한다.Load Balancer의 역할Target Group의 개념EC2 인스턴스를 대상
11.[AWS클라우드] AWS 스토리지 서비스

스토리지 서비스는 데이터를 저장하기 위한 서비스이다.애플리케이션은 단순히 실행만 되는 것이 아니라, 실행 과정에서 지속적으로 데이터를 생성하고 읽고 수정하고 보관한다.따라서 컴퓨팅 자원만으로는 서비스를 운영할 수 없고, 반드시 데이터를 담아둘 저장소가 필요하다.예를 들
12.[AWS클라우드] EBS Volume 실습
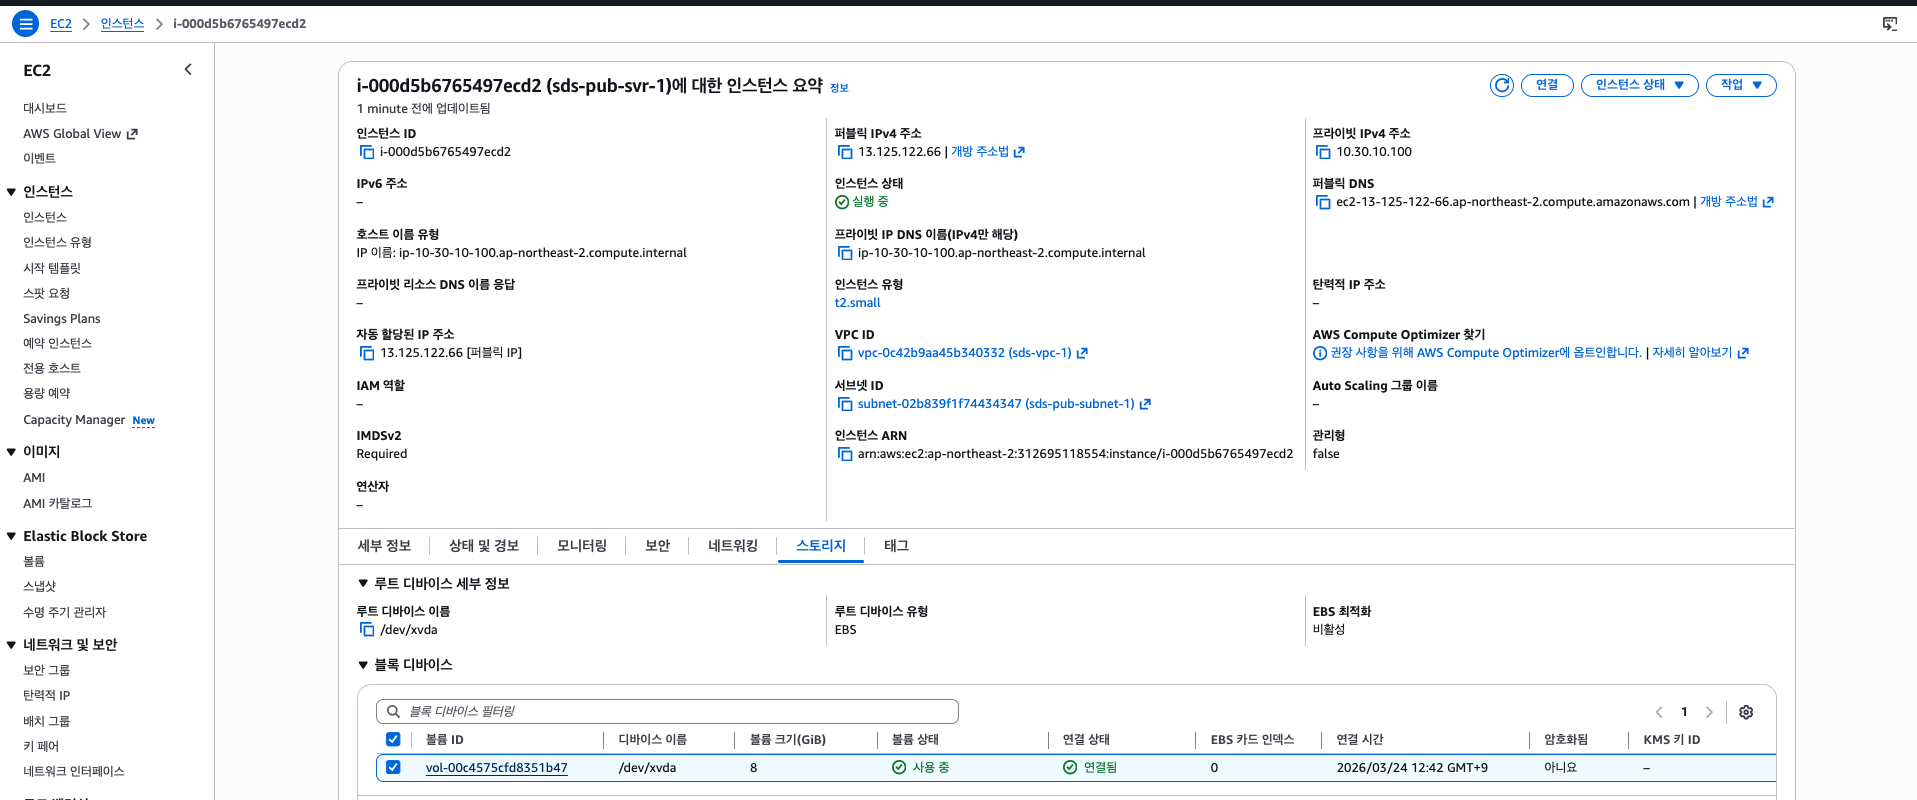
본 실습에서는 AWS EBS 스토리지의 주요 기능을 실습한다.다음 내용을 학습한다.EBS Volume 용량 확장신규 EBS Volume 생성 및 연결파일 시스템 마운트EBS Snapshot 생성Snapshot 기반 Volume 복제Snapshot 리전 복제Snapsho
13.[AWS클라우드] Amazon S3 실습
이 실습에서는 Amazon S3에서 제공하는 다양한 접근제어 방식을 실습한다.실습을 통해 다음 내용을 이해한다.S3 Bucket 생성S3 객체 업로드ACL 기반 접근제어Bucket Policy 기반 접근제어IAM Role 기반 접근제어Pre-Signed URL 생성St
14.[AWS클라우드] Aurora PostgreSQL 생성 및 고가용성 실습
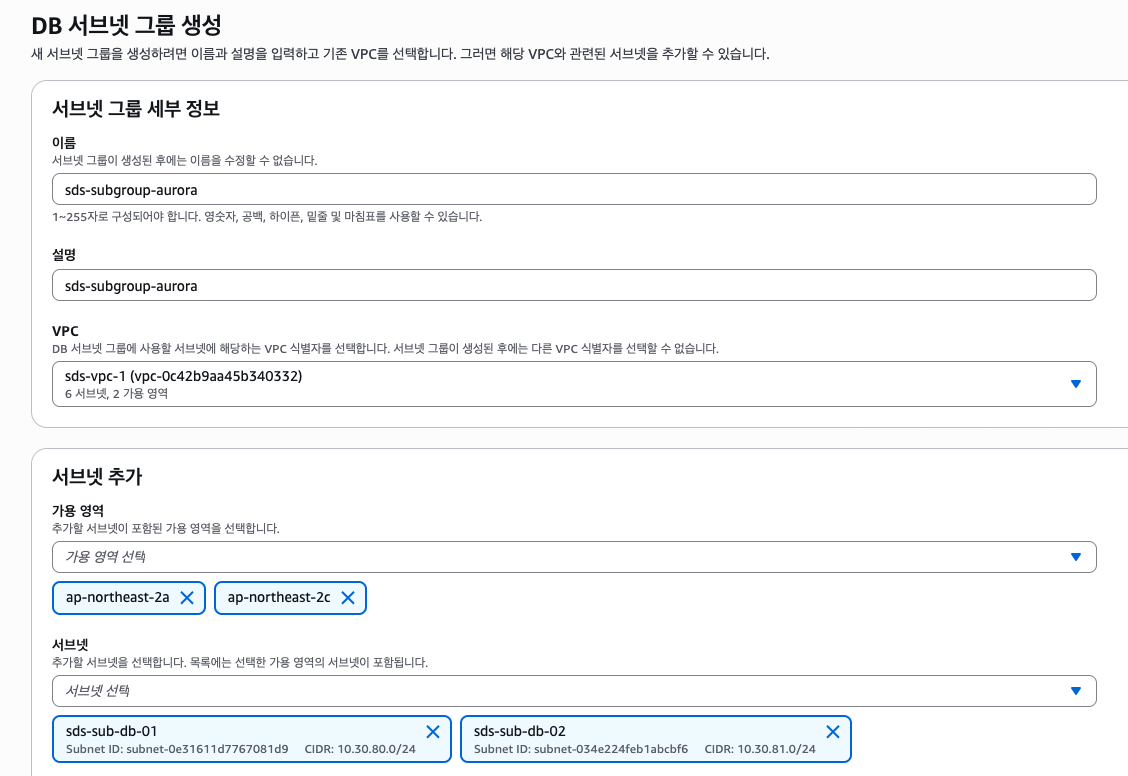
이번 실습에서는 Amazon Aurora PostgreSQL 데이터베이스 클러스터를 생성하고 다음 기능을 확인한다.Aurora PostgreSQL 생성Database Subnet 구성DB Security Group 구성DB Subnet Group 생성PostgreSQL
15.[AWS클라우드] AWS Client VPN 실습
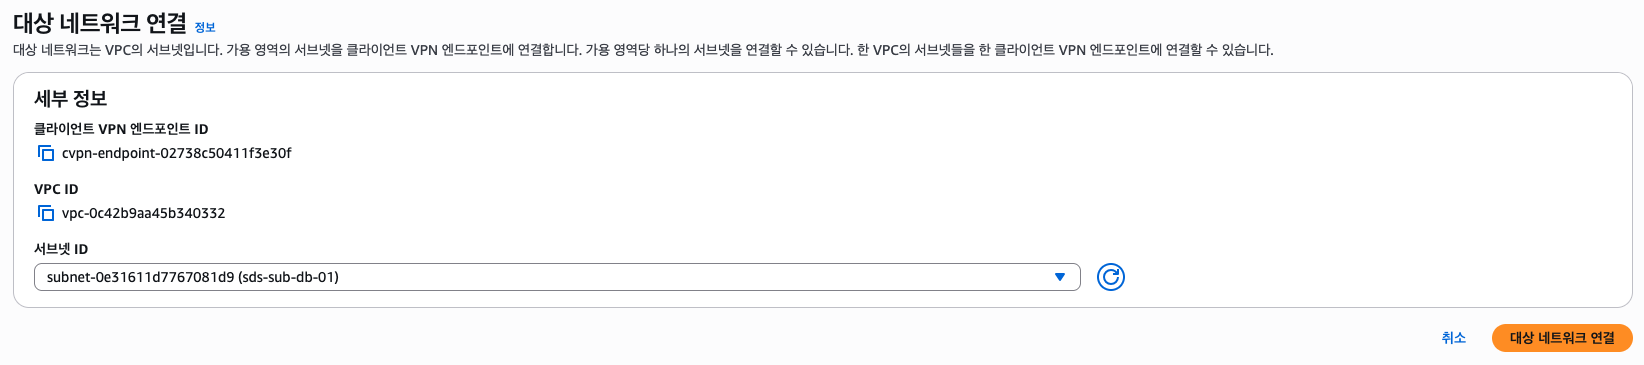
Easy-RSA를 이용한 인증서 생성과 Client VPN 구성 Ubuntu / Windows 기준 1. 실습 목표 본 실습에서는 Easy-RSA를 이용해 CA 인증서, 서버 인증서, 클라이언트 인증서를 생성하고, 이를 이용해 AWS Client VPN Endp
16.AWS 클라우드 기술 기초 (TESS) 통합 정리
온프레미스: 직접 서버/네트워크 구축클라우드: 인터넷 기반 자원 제공On-demand: 즉시 생성Elasticity: 자동 확장Pay-as-you-go: 사용량 기반 과금IaaS: 인프라 제공 (EC2)PaaS: 실행환경 제공SaaS: 완성된 서비스Global → Re