오늘은 저번에 이어 IT 엔지니어를 위한 네트워크 입문 2장에 대해 공부하면서 정리한 내용을 소개시켜드리도록 하겠습니다.
LAN부터 케이블, 스위치까지: 네트워크 연결 방식과 구성 요소 총정리
네트워크를 이해하려면 프로토콜뿐만 아니라 장비가 실제로 어떻게 연결되는지도 알아야 합니다.
이 글에서는 네트워크를 관리 범위에 따라 구분하고, 원격지 연결에 사용하는 회선과 VPN 기술을 살펴봅니다. 이어서 NIC, 케이블, 스위치 등 네트워크를 구성하는 핵심 요소의 역할을 정리합니다.
1. 네트워크 범위에 따른 분류
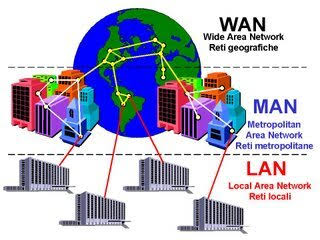
네트워크는 규모와 관리 범위에 따라 LAN, MAN, WAN으로 구분할 수 있습니다.
| 구분 | 정식 명칭 | 범위와 특징 |
|---|---|---|
| LAN | Local Area Network | 가정, 사무실, 건물 등 제한된 공간의 내부 네트워크 |
| MAN | Metropolitan Area Network | 도시 규모의 지역을 연결하는 네트워크 |
| WAN | Wide Area Network | 멀리 떨어진 여러 LAN을 연결하는 광역 네트워크 |
과거에는 LAN, MAN, WAN마다 사용하는 전송 기술이 달라 비교적 명확하게 구분할 수 있었습니다.
오늘날에는 이더넷을 비롯한 기술이 넓은 범위에서 공통으로 사용되므로, 주로 네트워크의 규모와 관리 주체를 기준으로 구분합니다.
1.1 LAN
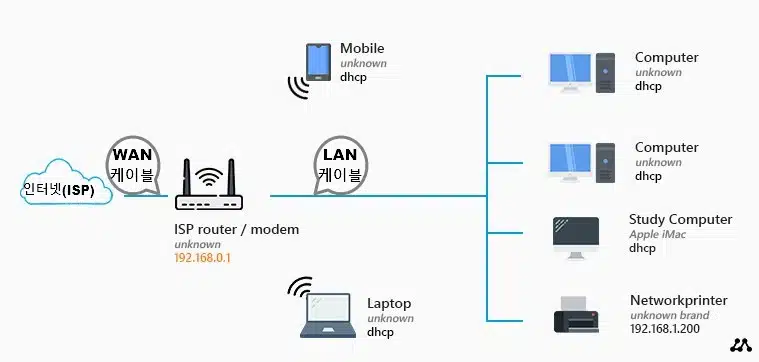
LAN은 가정이나 사무실처럼 비교적 좁은 공간에 구성하는 네트워크입니다.
일반적으로 개인이나 기업이 소유하거나 관리하는 건물과 부지 안에 직접 케이블과 장비를 설치합니다. 네트워크 소유자가 선로와 장비를 직접 관리할 수 있다는 점이 중요한 특징입니다.
오늘날 대부분의 유선 LAN에서는 이더넷(Ethernet) 기술을 사용합니다. PC, 서버, 프린터 등의 장치는 주로 스위치를 통해 서로 연결됩니다.
1.2 WAN
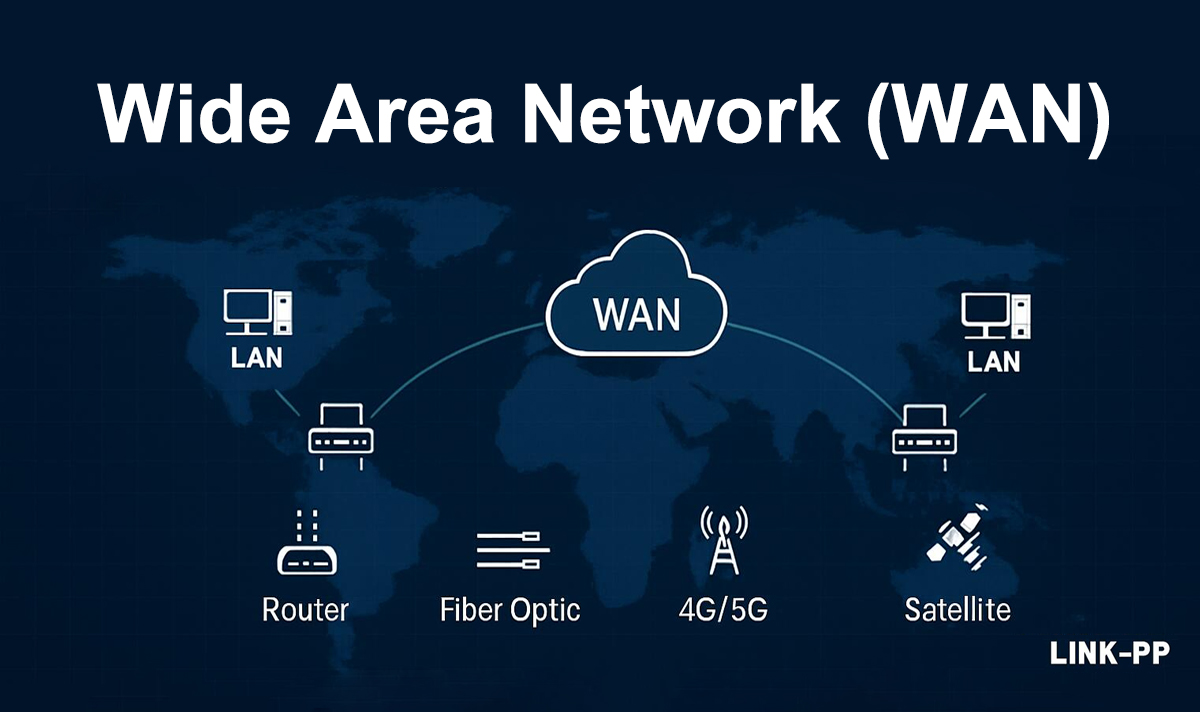
WAN은 멀리 떨어진 LAN을 연결하는 네트워크입니다.
본사와 지사처럼 물리적으로 떨어진 네트워크를 연결하거나, 사내 LAN을 인터넷에 접속시키는 구간이 WAN에 해당합니다.
WAN은 기업이 직접 케이블을 구축하기 어려운 범위까지 확장되므로 일반적으로 통신사업자의 회선을 임대해 사용합니다.
2. 네트워크 회선의 종류
원격지 네트워크나 인터넷에 연결하려면 통신사업자가 제공하는 회선이 필요합니다.
| 회선 유형 | 주요 용도 | 대역폭 보장 | 특징 |
|---|---|---|---|
| 일반 인터넷 회선 | 가정 및 소규모 사무실의 인터넷 접속 | 일반적으로 보장하지 않음 | 일부 전송 구간을 다른 가입자와 공유 |
| 전용 회선 | 본사와 지사 등 특정 지점 연결 | 보장 | 안정적이지만 비용이 높음 |
| 인터넷 전용 회선 | 기업의 안정적인 인터넷 접속 | 계약 수준에 따라 보장 | 가입자 접속 구간의 품질을 보장 |
| VPN | 공용망을 이용한 사설망 구성 | 방식에 따라 다름 | 전용 회선보다 저렴하게 원격지 연결 가능 |
2.1 일반 인터넷 회선
인터넷 회선은 가입자를 통신사업자의 망과 인터넷에 연결하는 서비스입니다.
단순히 케이블을 연결하는 것만으로 인터넷을 사용할 수 있는 것은 아닙니다. 통신사업자가 제공하는 인터넷 접속 서비스에 가입해야 합니다.
가정용 인터넷은 보통 일부 전송 구간을 여러 가입자가 공유합니다. 따라서 상품에 표시된 속도는 대부분 제공 가능한 최대 속도이며, 항상 같은 속도를 보장한다는 의미는 아닙니다.
대표적인 접속 방식은 다음과 같습니다.
| 접속 방식 | 사용 매체 및 특징 |
|---|---|
| 이더넷 기반 광랜 | 건물 또는 가입자 구간에 이더넷 기술을 사용 |
| FTTH | 광케이블을 가입자의 집까지 연결 |
| 케이블 인터넷 | 케이블 TV용 동축 케이블망을 활용 |
| xDSL | 기존 전화선을 활용하며 ADSL, VDSL 등이 포함됨 |
실제 속도는 가입자 수, 공유 구간의 혼잡도, 통신사업자의 망 구성, 사용 중인 장비와 케이블 등의 영향을 받습니다.
2.2 전용 회선
전용 회선은 두 지점 사이에 계약된 대역폭과 통신 품질을 제공하는 서비스입니다.
가입자와 통신사업자 사이에는 전용 접속 구간을 구성하고, 통신사업자의 내부 망에서는 가입자별 트래픽을 분리해 전달합니다.
물리적으로 종단 간 케이블 전체를 한 가입자만 사용하는 것은 아니더라도, 사용자 관점에서는 전용으로 연결된 것처럼 사용할 수 있습니다.
저속 전용 회선
전통적인 저속 회선은 음성 전송망에서 발전한 기술을 기반으로 합니다. 과거에는 64Kbps 단위의 채널을 여러 개 묶어 필요한 속도를 제공했습니다.
광 기반 이더넷 기술이 보편화되면서 사용 빈도는 감소했지만, 금융 승인 전문과 같은 소량의 중요한 데이터를 전송하는 VAN(Value Added Network)이나 일부 대외 기관 연결에서는 여전히 레거시 회선이 사용되기도 합니다.
고속 전용 회선과 메트로 이더넷
고속 전용 회선에는 주로 광케이블 기반의 이더넷 기술이 사용됩니다.
가입자는 익숙한 이더넷 인터페이스를 통해 통신사업자와 연결됩니다. 통신사업자 내부에서는 여러 가입자의 트래픽을 분리하고 고속으로 전달하기 위해 MPLS 등의 별도 기술을 사용할 수 있습니다.
2.3 인터넷 전용 회선
인터넷 전용 회선은 기업이 인터넷에 안정적으로 접속할 수 있도록 계약된 대역폭과 품질을 제공하는 서비스입니다.
일반 가정용 인터넷과 달리 가입자 접속 구간에서 다른 사용자의 트래픽과 경쟁하는 정도가 작습니다. 계약에 따라 대역폭이나 가용성에 대한 SLA(Service Level Agreement)를 제공받을 수도 있습니다.
일반 인터넷 회선은 많은 가입자가 일부 구간을 공유하는 경제적인 서비스이고, 인터넷 전용 회선은 기업에 필요한 대역폭과 품질을 계약에 따라 제공하는 서비스입니다.
2.4 VPN
VPN(Virtual Private Network)은 공용 또는 공유 네트워크 위에 논리적으로 분리된 사설 네트워크를 만드는 기술입니다.
물리적인 전용 회선은 아니지만, 사용자는 마치 전용 네트워크로 직접 연결된 것처럼 통신할 수 있습니다.
통신사업자 VPN
물리적 전용 회선은 연결 거리가 길거나 해외 지점을 연결해야 할 때 비용이 크게 증가할 수 있습니다.
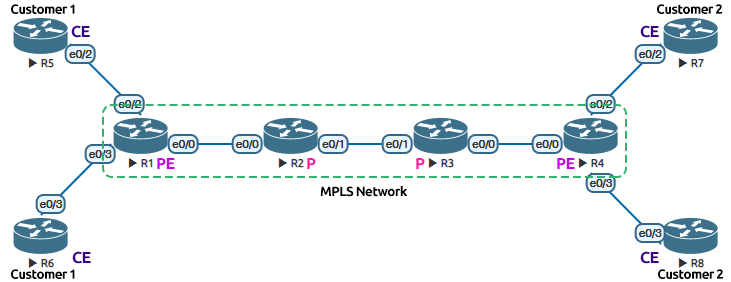
통신사업자는 여러 가입자의 트래픽을 하나의 백본망에 수용하면서도 서로 분리하기 위해 VPN 기술을 사용합니다. 대표적인 예가 MPLS VPN입니다.
MPLS VPN에서는 여러 가입자가 통신사업자의 공용 인프라를 함께 사용하지만, 가입자별 경로와 트래픽은 논리적으로 분리됩니다.
가입자 VPN
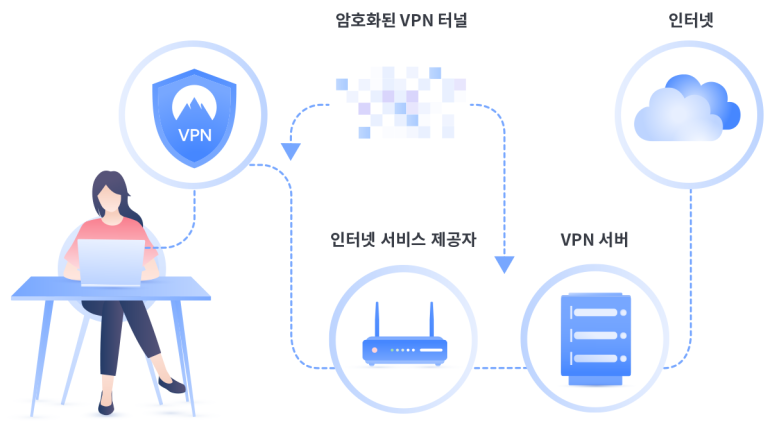
가입자 VPN은 기업이나 사용자가 일반 인터넷 위에 직접 암호화 터널을 구성하는 방식입니다. 흔히 인터넷 VPN이라고도 합니다.
각 지점에서 인터넷 회선을 사용하고 방화벽이나 VPN 장비 사이에 터널을 구성하면, 전용 회선보다 저렴하게 사설망을 만들 수 있습니다.
대표적인 방식은 다음과 같습니다.
- 지점 간 연결을 위한 Site-to-Site VPN
- 외부 사용자의 사내망 접속을 위한 Remote Access VPN
- IP 계층에서 암호화하는 IPsec VPN
- TLS를 사용하는 SSL VPN
2.5 WDM과 DWDM
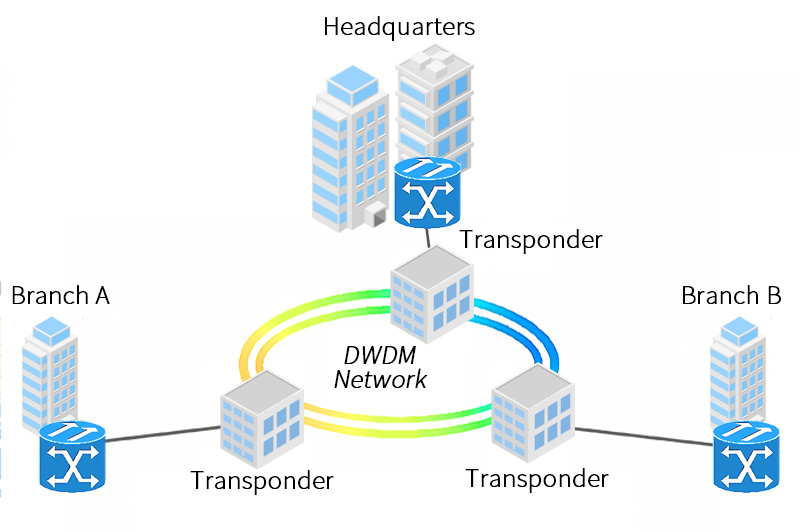
광케이블을 장거리로 포설하려면 많은 비용이 듭니다. 이미 설치된 광섬유의 전송 용량을 높이기 위해 사용하는 기술이 WDM(Wavelength Division Multiplexing), 즉 파장 분할 다중화입니다.
WDM은 하나의 광섬유에 서로 다른 파장의 빛을 동시에 전송합니다.
그중 DWDM(Dense Wavelength Division Multiplexing)은 파장 간격을 더 촘촘하게 구성해 더 많은 채널을 전송하는 기술입니다.
가정용 광 인터넷에 사용되는 FTTH는 구축 방식에 따라 다음과 같이 구분할 수 있습니다.
| 방식 | 특징 |
|---|---|
| PTP | 통신사업자와 가입자를 점대점으로 직접 연결 |
| AON | 전원이 필요한 스위치 등의 능동 장비를 이용해 신호를 분배 |
| PON | 전원이 필요 없는 수동 광분배기로 하나의 광회선을 여러 가입자가 공유 |
PON에서는 여러 가입자가 하나의 광 인프라를 공유하며, 시간 또는 파장 등 표준에 정의된 방식으로 트래픽을 구분합니다.
3. 네트워크를 구성하는 핵심 요소
| 구성 요소 | 주요 OSI 계층 | 역할 |
|---|---|---|
| 케이블·허브 | 1계층 | 신호 전달 및 재생 |
| NIC·스위치 | 2계층 | 프레임 송수신과 MAC 주소 기반 전달 |
| 라우터 | 3계층 | IP 네트워크 간 경로 선택 |
| 로드 밸런서 | 주로 4·7계층 | 여러 서버에 요청 분산 |
3.1 네트워크 인터페이스 카드(NIC)
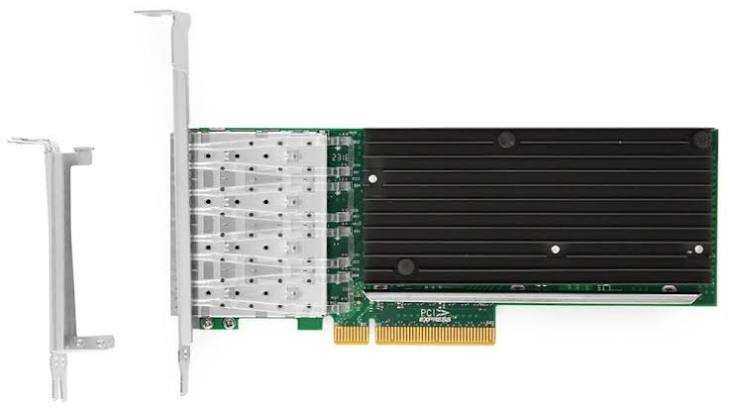
NIC(Network Interface Card)는 컴퓨터나 서버를 네트워크에 연결하는 하드웨어입니다. 흔히 랜 카드, 네트워크 카드 또는 네트워크 어댑터라고 부릅니다.
PC와 노트북에는 일반적으로 NIC가 메인보드에 내장되어 있습니다. 서버에는 여러 네트워크를 분리하거나 더 높은 대역폭을 확보하기 위해 추가 NIC를 장착하기도 합니다.
NIC의 주요 역할은 다음과 같습니다.
신호 변환과 직렬화
컴퓨터 내부의 데이터를 케이블로 전송할 수 있는 신호로 변환하고, 수신한 신호를 다시 컴퓨터가 처리할 수 있는 데이터로 변환합니다.
MAC 주소 처리
NIC는 네트워크에서 자신을 식별하기 위한 MAC 주소를 사용합니다.
수신한 이더넷 프레임의 목적지 MAC 주소를 확인하고 자신이 처리해야 하는 프레임을 운영체제에 전달합니다.
브로드캐스트, 가입한 멀티캐스트, 무차별 모드로 수신한 프레임 등은 목적지 주소가 NIC의 개별 MAC 주소와 달라도 처리될 수 있습니다.
흐름 제어
수신 장치가 데이터를 처리하는 속도보다 송신 속도가 빠르면 프레임이 유실될 수 있습니다.
일부 이더넷 환경에서는 PAUSE 프레임 등을 이용해 송신 측에 일시적인 전송 중지를 요청할 수 있습니다. 실제 네트워크에서는 버퍼링, TCP 흐름 제어, QoS 등도 함께 사용됩니다.
3.2 케이블과 커넥터
무선 네트워크가 널리 사용되고 있지만, 서버 연결이나 기업 내부망처럼 안정적인 성능이 필요한 환경에서는 여전히 유선 연결이 중요합니다.
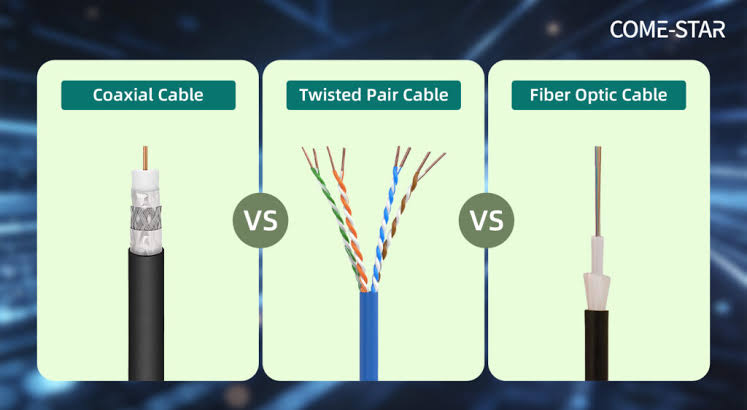
대표적인 전송 매체는 다음 세 가지입니다.
- 트위스티드 페어 케이블
- 동축 케이블
- 광케이블
3.3 주요 이더넷 표준
| 표준 | 전송 매체 | 일반적인 용도 |
|---|---|---|
| 1000BASE-T | 트위스티드 페어 | 1Gbps 일반 유선 LAN |
| 10GBASE-T | 트위스티드 페어 | 10Gbps 서버·스위치 연결 |
| 1000BASE-SX | 멀티모드 광섬유 | 단거리 1Gbps 광 연결 |
| 10GBASE-SR | 멀티모드 광섬유 | 단거리 10Gbps 광 연결 |
| 1000BASE-LX | 주로 싱글모드 광섬유 | 장거리 1Gbps 광 연결 |
| 10GBASE-LR | 싱글모드 광섬유 | 장거리 10Gbps 광 연결 |
1000BASE-T를 예로 살펴보겠습니다.
1000: 전송 속도 1,000MbpsBASE: 베이스밴드 전송T: 트위스티드 페어 케이블
3.4 케이블, 커넥터, 트랜시버의 관계
유선 연결은 다음 요소로 구성할 수 있습니다.
네트워크 장비
    │
트랜시버
    │
커넥터
    │
케이블
    │
커넥터
    │
트랜시버
    │
네트워크 장비
모든 연결에서 이 요소들이 물리적으로 분리되는 것은 아닙니다.
- UTP 패치 케이블은 케이블 양 끝에 플러그가 결합되어 있습니다.
- 광 연결은 거리와 속도에 맞춰 트랜시버와 케이블을 각각 선택합니다.
- DAC처럼 케이블과 트랜시버가 일체형인 제품도 있습니다.
3.5 트위스티드 페어 케이블
트위스티드 페어 케이블은 구리선을 두 가닥씩 꼬아서 만든 가장 보편적인 LAN 케이블입니다. 선을 꼬는 구조는 전자기 간섭과 신호 간 누화를 줄여줍니다.
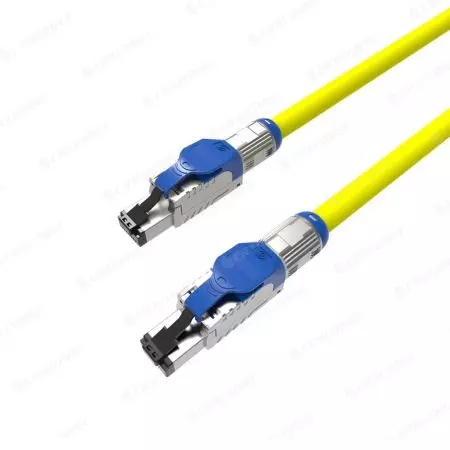
일반적으로 8P8C 형태의 모듈러 플러그를 사용하며, 실무에서는 흔히 이를 RJ-45라고 부릅니다.
| 유형 | 특징 |
|---|---|
| U/UTP | 전체 차폐와 페어별 차폐가 없음 |
| F/UTP | 전체 케이블을 포일로 차폐 |
| S/FTP | 전체 편조 차폐와 각 페어의 포일 차폐를 함께 사용 |
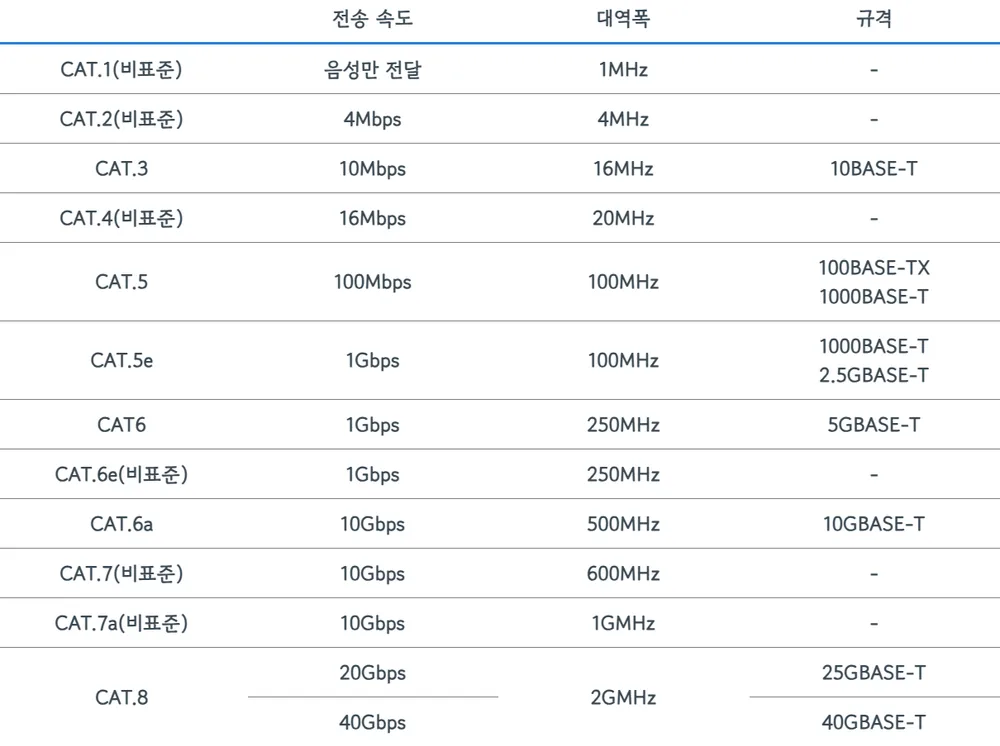
케이블 등급은 Cat5e, Cat6, Cat6A 등의 카테고리로 구분합니다.
Cat5e는 일반적으로 1Gbps 연결에 널리 사용됩니다. 10Gbps 연결에는 거리와 설치 환경을 고려해 Cat6 또는 Cat6A 등을 선택할 수 있습니다.
3.6 동축 케이블과 DAC
동축 케이블은 중심 도체와 그 주위를 감싸는 절연체, 차폐층이 같은 축을 중심으로 배치된 케이블입니다.
과거에는 LAN에도 사용했지만 현재는 케이블 TV와 케이블 인터넷 등에서 주로 사용합니다.
데이터센터에서 가까운 장비를 고속으로 연결할 때 사용하는 DAC(Direct Attach Copper)도 구리 기반의 동축 구조를 활용합니다. DAC는 트랜시버와 케이블이 일체형이므로 짧은 거리의 스위치·서버 연결에 경제적입니다.
3.7 광케이블
광케이블은 빛을 이용해 데이터를 전송합니다.
구리 케이블보다 전자기 간섭의 영향을 적게 받고, 높은 대역폭으로 더 먼 거리까지 전송할 수 있습니다.
| 구분 | 싱글모드 | 멀티모드 |
|---|---|---|
| 코어 | 가늘음 | 상대적으로 굵음 |
| 광원 | 주로 레이저 | 주로 LED 또는 VCSEL |
| 전송 거리 | 장거리 | 비교적 단거리 |
| 주요 용도 | 통신사업자망, 건물 간 연결 | 데이터센터, 건물 내부 연결 |
싱글모드는 빛이 이동할 수 있는 경로가 하나에 가깝기 때문에 모드 분산이 작고 장거리 전송에 유리합니다.
멀티모드는 여러 경로로 빛이 진행하므로 장거리에서는 신호가 퍼질 수 있지만, 비교적 짧은 거리에서는 경제적인 구성이 가능합니다.
케이블 외피 색상은 일반적인 식별 기준으로 활용할 수 있지만 제조사와 표준, 광섬유 등급에 따라 달라질 수 있습니다. 따라서 색상만 보지 말고 케이블에 표시된 규격을 함께 확인해야 합니다.
3.8 커넥터
커넥터는 케이블을 NIC나 네트워크 장비의 포트에 연결하는 부분입니다.
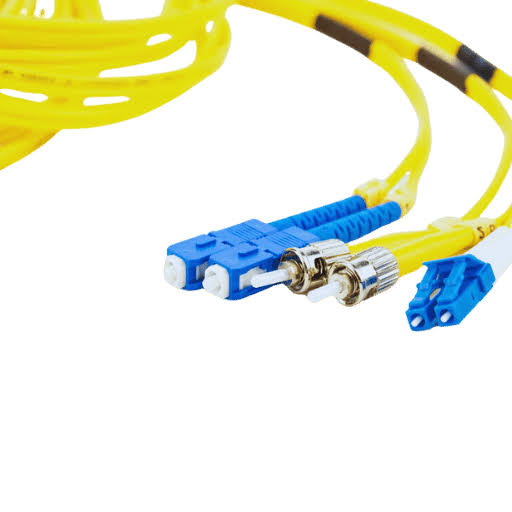
구리 기반 트위스티드 페어 케이블에서는 일반적으로 RJ-45라고 부르는 커넥터를 사용합니다. 광케이블에서는 LC와 SC 등의 커넥터를 사용합니다.
광케이블을 연결할 때는 다음 정보를 확인해야 합니다.
- 장비 포트와 트랜시버의 폼팩터
- LC, SC 등 커넥터 유형
- 싱글모드 또는 멀티모드 여부
- 지원 속도와 최대 전송 거리
- 사용하는 광 파장
- 단심 또는 복심 구성
3.9 트랜시버
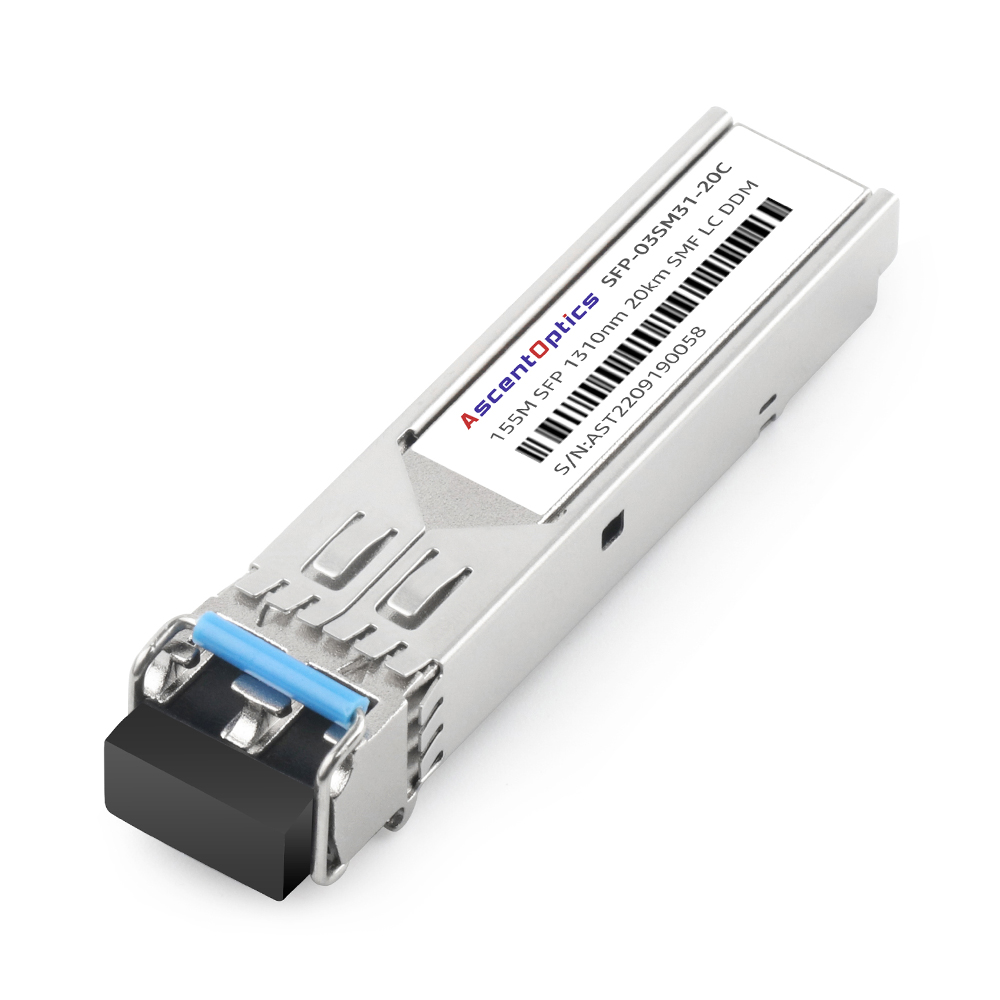
트랜시버(Transceiver)는 송신기와 수신기의 기능을 함께 수행하는 모듈입니다. 장비의 전기 신호와 케이블을 통해 전달되는 전기·광 신호를 상호 변환합니다.
트랜시버를 교체할 수 있는 장비는 본체를 바꾸지 않고도 속도, 케이블 종류, 전송 거리에 맞춰 인터페이스를 구성할 수 있습니다.
대표적인 폼팩터는 다음과 같습니다.
- GBIC
- SFP
- SFP+
- SFP28
- QSFP+
- QSFP28
GBIC은 초기에 사용된 비교적 큰 모듈이고, SFP는 더 작은 크기의 교체형 모듈입니다.
광 트랜시버뿐 아니라 RJ-45형 구리 케이블을 수용하는 SFP 트랜시버도 있습니다.
예를 들어 같은 장비에서도 트랜시버를 바꿔 다음과 같이 구성할 수 있습니다.
- 장거리 연결: 10GBASE-LR과 싱글모드 광케이블
- 데이터센터 내부 단거리 연결: 10GBASE-SR과 멀티모드 광케이블
- 일반 구리선 연결: 1000BASE-T 또는 10GBASE-T
단, 장비가 해당 트랜시버의 속도와 규격을 지원하는지 반드시 확인해야 합니다.
4. 네트워크 장비의 역할
4.1 허브
허브는 OSI 1계층에서 동작합니다.
입력된 전기 신호를 재생성한 뒤, 신호를 받은 포트를 제외한 모든 포트로 전달합니다. 어떤 장치가 목적지인지 판단하지 못하기 때문에 허브에 연결된 모든 장치가 하나의 통신 매체를 공유합니다.
허브에는 다음과 같은 한계가 있습니다.
- 모든 단말이 하나의 충돌 도메인을 공유합니다.
- 불필요한 신호가 모든 포트로 전달됩니다.
- 네트워크 규모가 커질수록 성능이 저하됩니다.
이 때문에 오늘날의 이더넷 LAN에서는 허브를 거의 사용하지 않고 스위치를 사용합니다.
4.2 스위치
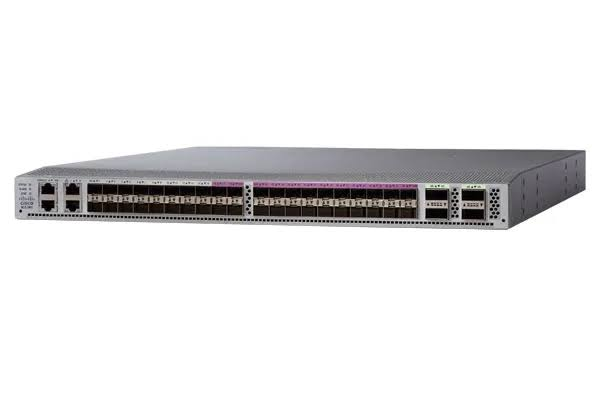
스위치는 일반적으로 OSI 2계층에서 동작하며 여러 장치를 하나의 LAN에 연결합니다.
스위치는 프레임의 출발지 MAC 주소를 학습해 MAC 주소 테이블을 만듭니다. 목적지 MAC 주소를 알고 있다면 해당 장치가 연결된 포트로만 프레임을 전달합니다.
다음 프레임은 여러 포트로 전달될 수 있습니다.
- 브로드캐스트 프레임
- 일부 멀티캐스트 프레임
- 목적지 위치를 아직 학습하지 못한 Unknown Unicast 프레임
4.3 라우터
라우터는 OSI 3계층에서 동작하며 서로 다른 IP 네트워크 사이에서 패킷을 전달합니다.
라우터의 핵심 역할은 다음과 같습니다.
- 목적지 IP 주소 확인
- 라우팅 테이블을 이용한 경로 선택
- 다음 홉으로 패킷 전달
- 서로 다른 브로드캐스트 도메인 분리
- 경로가 없거나 유효하지 않은 패킷 폐기
일반적인 IP 라우팅에서는 수신한 2계층 프레임을 제거하고 IP 패킷을 확인한 뒤, 출력 인터페이스에 맞는 새로운 2계층 프레임으로 캡슐화해 전달합니다.
4.4 로드 밸런서
로드 밸런서는 클라이언트의 요청을 여러 서버에 분산하는 장비 또는 소프트웨어입니다.
전송 계층의 IP 주소와 포트 정보를 기준으로 동작하는 장비를 흔히 L4 로드 밸런서라고 합니다. HTTP 헤더, URL, 쿠키 등 애플리케이션 계층의 정보를 이해하는 제품은 L7 로드 밸런서 또는 ADC(Application Delivery Controller)라고 부르기도 합니다.
클라이언트
    │
    ▼
로드 밸런서(Virtual IP)
    ├── 웹 서버 1
    ├── 웹 서버 2
    └── 웹 서버 3
로드 밸런서는 클라이언트가 접속할 대표 주소인 VIP(Virtual IP)를 가집니다. 요청이 들어오면 설정된 알고리즘과 서버 상태를 기준으로 실제 서버를 선택해 트래픽을 전달합니다.
로드 밸런서를 사용하면 다음과 같은 이점이 있습니다.
- 여러 서버에 요청을 분산해 처리량 향상
- 서버 증설을 통한 수평 확장
- 헬스 체크를 통한 장애 서버 제외
- 일부 서버에 장애가 발생해도 서비스 지속
- 유지보수 대상 서버를 트래픽 처리에서 안전하게 분리
5. 마무리
이번 글에서는 네트워크의 범위와 회선 종류, 그리고 네트워크를 구성하는 주요 장치를 살펴봤습니다.
핵심 내용을 정리하면 다음과 같습니다.
- LAN은 직접 관리할 수 있는 제한된 범위의 네트워크입니다.
- WAN은 통신사업자의 인프라를 이용해 멀리 떨어진 LAN을 연결합니다.
- 전용 회선은 계약된 대역폭과 품질을 제공하지만 비용이 높습니다.
- VPN은 공유망 위에 논리적인 사설 네트워크를 구성합니다.
- NIC는 컴퓨터와 네트워크 사이에서 프레임과 신호를 처리합니다.
- 케이블과 트랜시버는 거리, 속도, 전송 매체에 맞춰 선택해야 합니다.
- 스위치는 MAC 주소를 기반으로 같은 LAN 안에서 프레임을 전달합니다.
- 라우터는 IP 주소와 라우팅 테이블을 기반으로 서로 다른 네트워크를 연결합니다.
- 로드 밸런서는 여러 서버에 요청을 분산해 성능과 가용성을 높입니다.
물리적인 연결 구조와 각 장비의 OSI 계층별 역할을 함께 이해하면, 데이터가 단말에서 출발해 목적지 서버까지 이동하는 과정을 훨씬 명확하게 파악할 수 있습니다.