팀프로젝트때 나는 배포를 하지않아 수업시간 이후에 다시 오랜만에 배포하면서 고생했던부분..
쿠버네티스 명령어
kubectl get deployments
kubectl get pods
kubectl get logs (pods id)
kubectl logs (pods id) --tail=2 (마지막 2개만보는거)
kubectl exec -it (pods id) /bin/bash
kubectl rollout restart deployment/mybackend (재시작)
kubectl —help
kubectl get pods -w (바뀌는 상태 볼수있음)
kubectl get pods sports-database-6c6c89978-dv82m -o yaml
kubectl set image deployment/sports-database 컨테이너아름 = asia.gcr.io/togethersports/sports-backend:2.5 뒤에바꿔주면서
kubectl get pods mybackend-75f945498c-hjw9h -o yaml
kubectl set image deployment/mybackend 컨테이너이름=asia.gcr.io/codecamp-308601/my-backend03:4
쿠버네티스 개념
한 대에 설치하는 것이 아님
여러대 설치 네트워크에 연결하는 방식
워커노드 , 마스터노드
쿠너네티스는 클라우드에서 네트워크연결, 설치, 설정 보통 다 제공해준다.
노드(컴퓨터 한대) 묶은 그룹이 -> 클러스터
노드(도커 한개 or 여러개 묶음 방식 배포) 방식을 “컨테이너”라고 말한다
컴퓨터 -> 노드
묶음 -> pod(파드)
껍데기 -> 노드
도커 -> 컨테이너
전체그룹 -> 클러스터
다른컴퓨터 도커 끼리는 못묶는다 (넘나들어서) 컴퓨터 내 도커끼리는 가능
pod 갯수를 늘린다 , 사이즈 용량이 부족하면 노드를 늘린다
작업부하 -> deployment
클러스터, 작업부하, 서비스 및 수신 이 핵심
vm -> 전용으로만 들어갔었다 컴퓨터 한대 제공해줬다
공통 컴퓨터 한대 용량이 크진않음 ( 잠깐 파일 저장용, 서버 open X)
클러스터 외부에서 들어가는거 -> 부하분산기
내부에서 자기들끼리 -> 클러스터 ip
<서비스, 인그레스>
포트매핑
ingress - 안으로 들어오는 트래픽(접속얼마나)
egress - 밖으로 나가는 트래팩(다운얼마나)
inbound - 안으로 들어오는 트래픽
outbound - 밖으로 나가는 트래픽
하다가 오류가 많이 나서 프로젝트 2개나 만들고 다시했다..
권한 오류
권한 오류가 났을때 샘미누나블로그에서 해답을 찾았다.
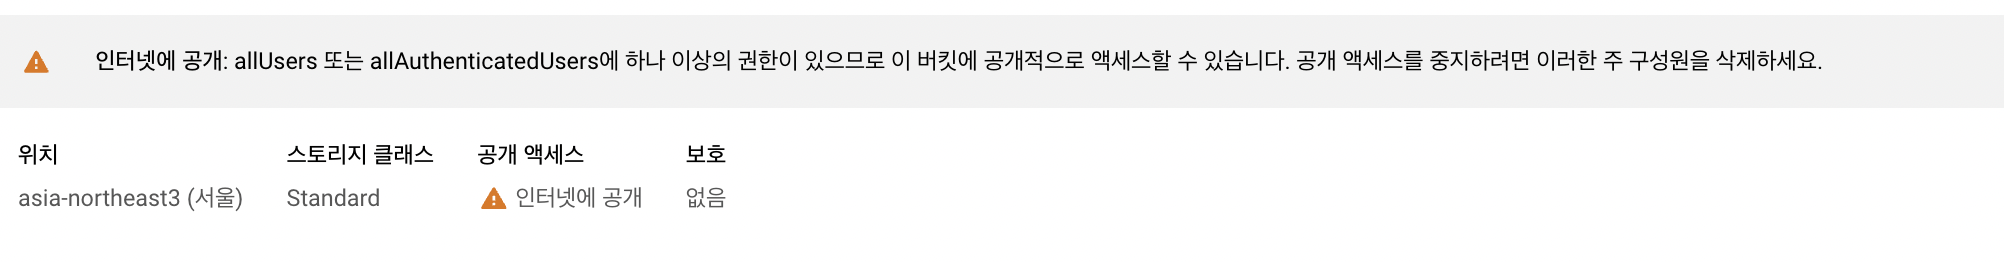
해결 방법 :
1.gcp에 있는 cloude storage 접속
2.내가 만든 bucket 클릭
3.객체 구성 권한 보호 수명주기에서 권한 클릭
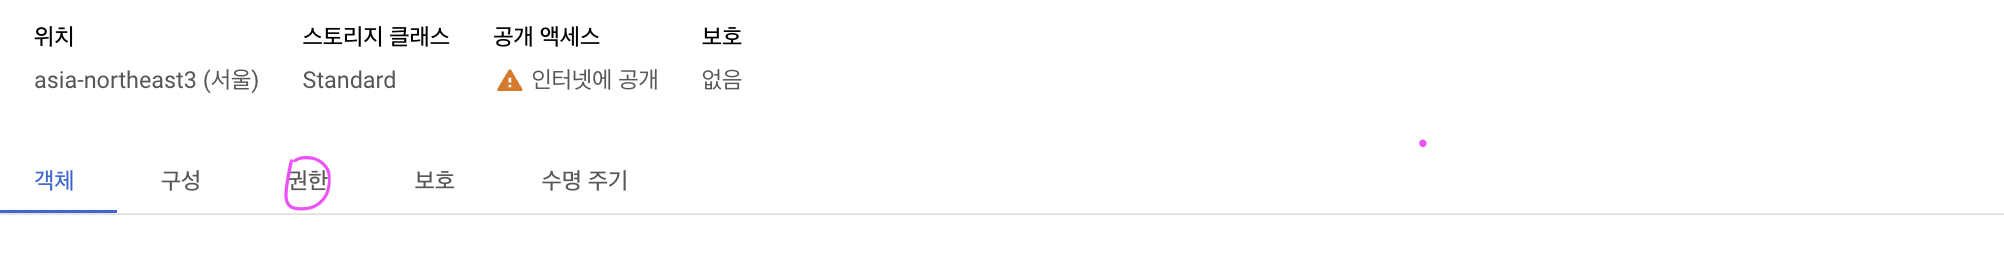
4.권한 글자 옆에 추가 클릭
5.새 주구성원 allUsers
6.역할 선택 - cloude storage 저장소 개체 뷰어
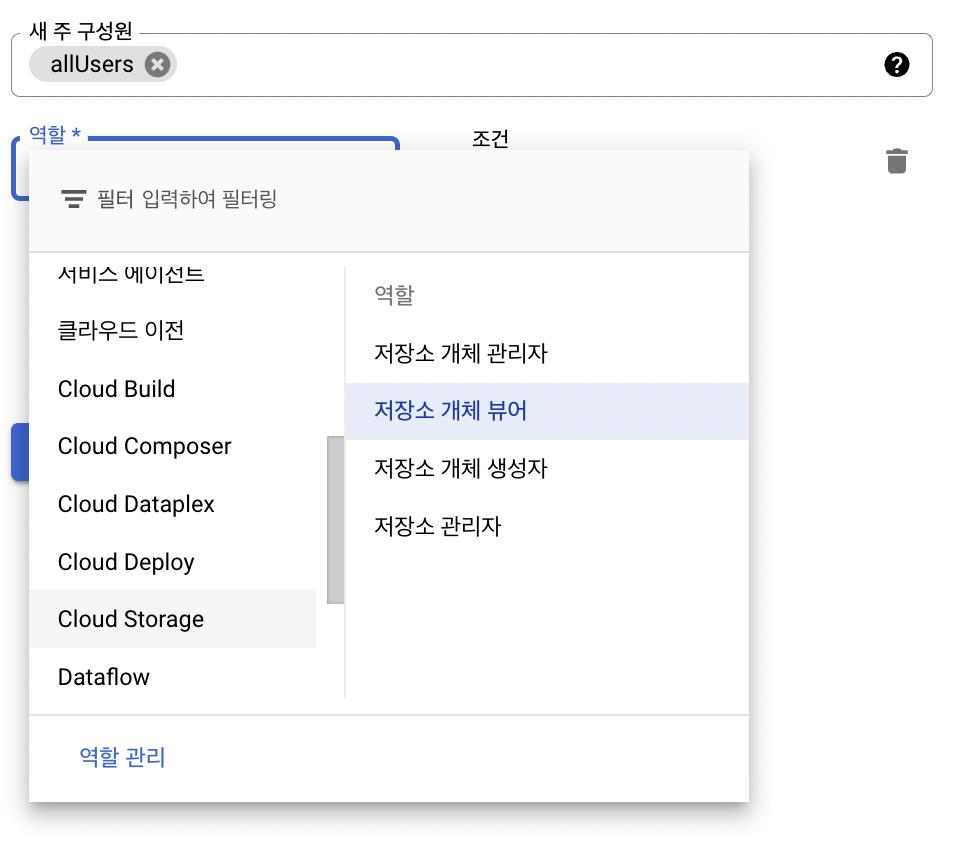
이렇게 하면 공개가 끝이난다.