한때 저는 Node.js가 백엔드의 종착역이라고 생각했습니다. 하지만 지난달 Bun과 Deno를 직접 사용해 보고 나서야 깨달았습니다. 환경 설정이나 보안 취약점 해결을 위해 수백, 수천 시간을 낭비할 필요 없이 단 몇 분 만에 문제를 해결할 수 있다는 것을 말이죠.
Node.js: 여전히 강력하지만 높은 시간 비용

Node.js는 여전히 지배적인 위치를 차지하고 있습니다. 거의 모든 npm 리소스, 기업용 SDK, 그리고 오래된 저수준 라이브러리들은 Node.js의 내부 로직을 기반으로 구축되었습니다. Node.js의 가장 큰 장점은 높은 '예측 가능성'입니다. Node.js 자체가 표준이기 때문에 특정 API 지원 여부를 걱정할 필요가 없습니다.
하지만 간단한 TypeScript 프로젝트 하나를 실행하려고 해도 ts-node나 tsc 설치부터 tsconfig.json 설정, 그리고 CommonJS와 ESM 사이의 호환성 늪에서 허우적대야 합니다. 게다가 node_modules 폴더는 어떤가요? 매번 npm install을 할 때마다 인터넷 전체를 다운로드하는 기분이 들 정도로 용량을 차지하곤 합니다.
결국 Node.js는 업계의 초석이지만 과거의 유산이 너무 무겁습니다. 최신 버전에 fetch나 권한 제어 기능이 추가되고는 있지만, 실제 실무 환경에서는 여전히 파편화된 툴체인 유지 비용을 감당해야 합니다.
Bun: 극한의 성능을 향한 질주
bun install을 처음 실행했을 때, 진행 바가 너무 순식간에 지나가서 오류가 난 줄 알았습니다.
Bun의 속도는 정말 경이롭습니다. 그야말로 '차원이 다른' 수준이죠. 런타임, 패키지 매니저, 번들러를 하나의 바이너리에 모두 담았습니다. 더 이상 Webpack 빌드가 왜 느린지 디버깅하거나, 테스트를 위해 별도로 Jest 설정을 하느라 시간을 허비할 필요가 없습니다.
고동시성(High Concurrency) 인터페이스 처리에서 Bun의 성능은 압도적입니다. 동일한 로직을 Bun으로 실행하면 CPU 점유율이 40% 가까이 줄어듭니다. 확실히 저수준의 JavaScriptCore 엔진이 V8보다 이러한 빠른 응답이 필요한 시나리오에 더 적합한 것 같습니다.
Deno: 타협하지 않는 보안과 표준
Bun이 '속도'에 집중했다면, Deno 2.0은 '안정성'에 집중합니다.
제가 겪었던 가장 끔찍한 사고 중 하나는 서드파티 패키지에 악성 스크립트가 심겨 서버 환경 변수를 탈취하려 했던 일이었습니다. Node.js 환경에서는 이런 행위에 거의 무방비 상태지만, Deno의 샌드박스 메커니즘은 기본적으로 모든 권한이 차단되어 있습니다.
파일을 읽는 스크립트를 작성하려 해도 명시적인 파라미터를 추가해야 합니다. 개발 초기에는 이런 강제적인 규범이 번거로울 수 있지만, 금융이나 핵심 비즈니스 시스템을 책임져야 한다면 '기본 불신(Default-deny)' 설정만큼 안심되는 것이 없습니다. 또한 웹 표준을 철저히 따르기 때문에 코드를 작성할 때 순수한 JavaScript를 쓰는 듯한 쾌적함을 줍니다.
핵심 차이점 비교
실제 개발에서 이 런타임들의 차이는 주로 툴체인 통합과 성능에서 나타납니다.
- 호환성: Node.js가 표준이며, Bun은 이를 완벽히 호환하려 노력하고, Deno는 자체 특성을 유지하면서도 호환 레이어를 통해 npm 생태계를 지원합니다.
- 툴체인: Node.js는 ESLint, Prettier 등 외부 도구와의 조합이 필수적이지만, Bun과 Deno는 '올인원' 내장 방식을 택해 설정 부담을 줄였습니다.
- 실행 효율: 고동시성 HTTP 요청이나 콜드 스타트 상황에서는 Bun이 강력한 폭발력을 보여주며, Node.js는 장기 실행의 안정성 면에서 우위에 있습니다.
기초 서버 코드 구현 비교
세 런타임의 로직 차이를 보여드리기 위해 간단한 인증 인터페이스를 구현해 보았습니다.
Node.js의 전통적인 방식
익숙한 방식이지만 코드가 다소 깁니다.
import http from 'node:http';

const app = http.createServer((req, res) => {
  const url = new URL(req.url, `http://${req.headers.host}`);
  if (url.pathname === '/check' && req.headers['x-api-key'] === 'secret') {
    res.writeHead(200, { 'Content-Type': 'application/json' });
    res.end(JSON.stringify({ status: 'ok' }));
    return;
  }
  res.writeHead(401).end();
});

app.listen(3000);
Bun의 현대적인 솔루션
코드가 훨씬 간결하며 내장된 고성능 API 덕분에 처리 속도가 매우 빠릅니다.
Bun.serve({
  port: 3000,
  fetch(req) {
    if (new URL(req.url).pathname === "/check" && req.headers.get("x-api-key") === "secret") {
      return Response.json({ status: "ok" });
    }
    return new Response("Unauthorized", { status: 401 });
  },
});
Deno의 안전한 솔루션
TypeScript를 기본 지원하며 번거로운 설정 없이 바로 실행 가능합니다.
Deno.serve({ port: 3000 }, (req) => {
  const { pathname } = new URL(req.url);
  if (pathname === "/check" && req.headers.get("x-api-key") === "secret") {
    return Response.json({ status: "ok" });
  }
  return new Response("Unauthorized", { status: 401 });
});
더 이상 고민하지 마세요
세 가지 런타임 모두 각기 다른 장점이 있습니다. 하지만 한 시스템에서 여러 버전의 Node, Deno, Bun을 동시에 관리하는 것은 상당히 피곤한 일입니다.
이럴 때 ServBay가 빛을 발합니다. ServBay는 Node.js, Deno, Bun을 모두 통합하여 그래픽 인터페이스를 통해 단 한 번의 클릭으로 전체 환경을 구축할 수 있게 해줍니다.
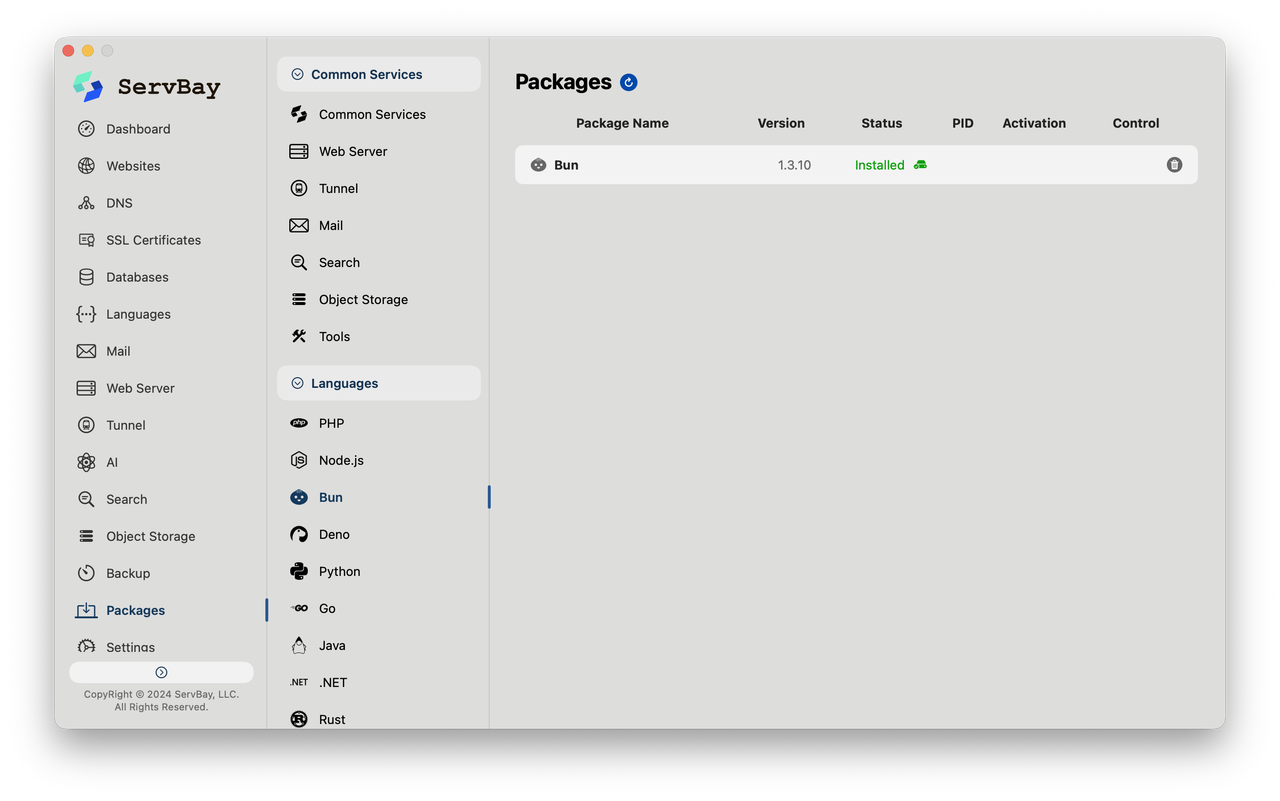
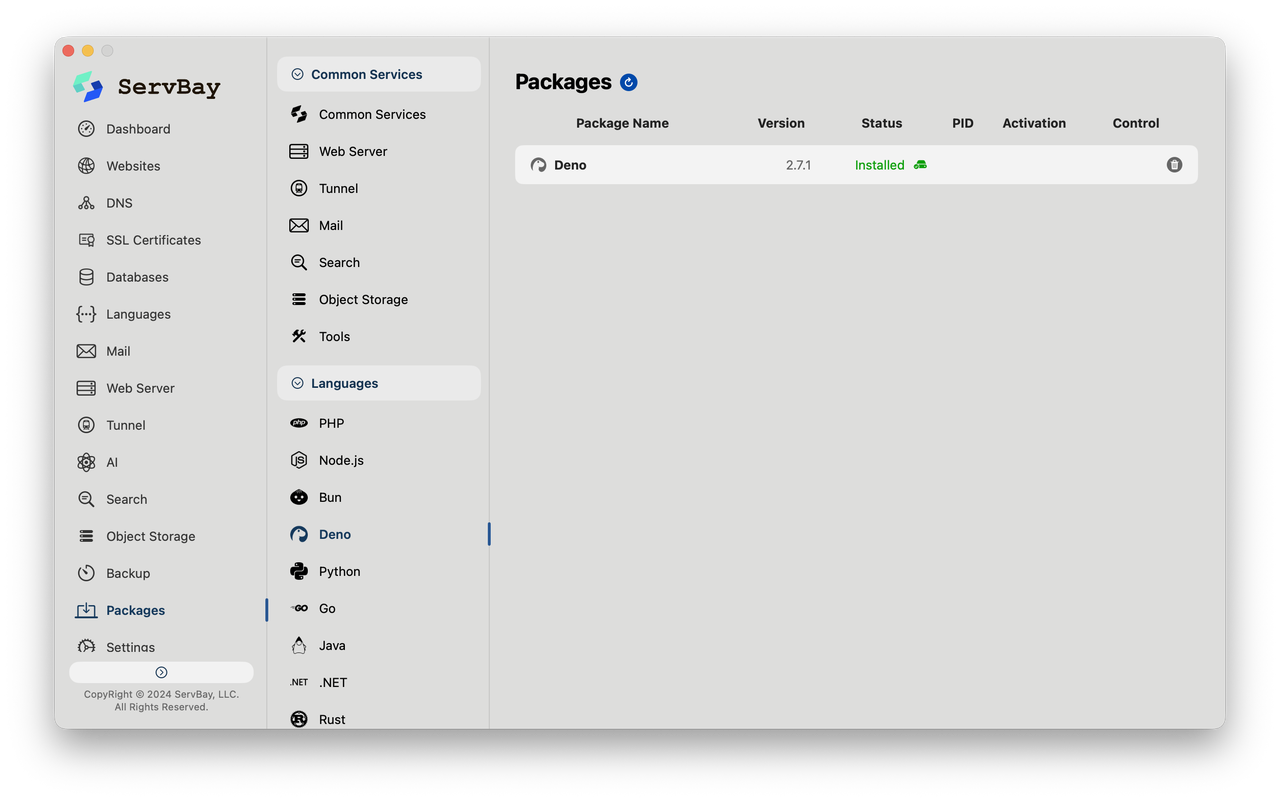
더 이상 NVM 명령어를 찾아 헤매거나 Deno 경로 설정 때문에 골머리를 앓을 필요가 없습니다. 각각의 로컬 프로젝트에 서로 다른 런타임 버전을 할당하고, 여러 프로젝트를 동시에 실행해 보세요.
이제 어떤 것을 선택할지 고민할 필요가 없습니다. 모두 사용하면 되니까요.
- Node.js는 '안전빵'입니다. 복잡하고 오래된 라이브러리에 의존하는 대형 레거시 프로젝트라면 Node.js를 선택하세요.
- Bun은 '가속기'입니다. 마이크로서비스, API 또는 응답 속도가 중요한 앱을 개발 중이라면 Bun이 정답입니다.
- Deno는 '금고'입니다. 높은 보안 수준이 요구되는 차세대 웹 서비스를 구축한다면 Deno의 엄격함이 큰 도움이 될 것입니다.
2026년입니다. 10년 전의 습관으로 코딩하지 마세요. 이제 백엔드 개발은 체력 싸움이 아니라, 누가 가장 적은 설정으로 안전하고 높은 성능을 이끌어내느냐의 싸움입니다.