4. 스위치 근거리 네트워크
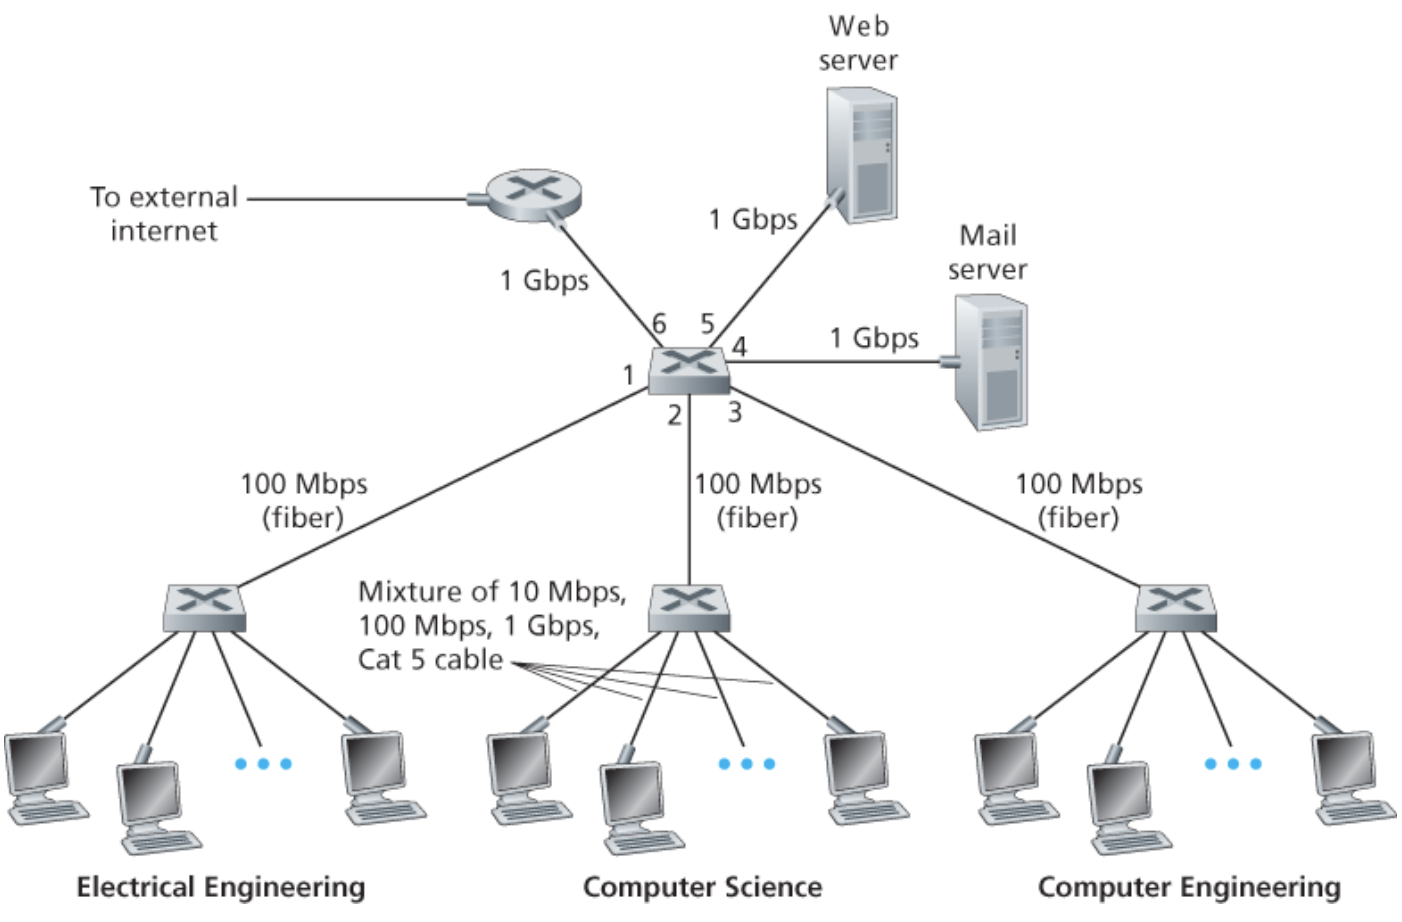
스위치는 링크 계층에서 동작하기 때문에 링크 계층 프레임을 교환한다.
또한, 네트워크 계층 주소를 인식하지 않으며, 2계층 스위치들로 구성된 네트워크에서 경로를 결정하는 데 OSPF 같은 라우팅 알고리즘을 사용하지 않는다.
즉, IP 주소가 아닌 링크 계층 주소를 사용한다.
링크 계층 주소체계와 ARP
네트워크 계층 주소 체계가 있는데도 링크 계층 주소를 갖는 이유는 무엇일까?
-
랜(LAN)은 인터넷 프로토콜(IP)만을 위해 설계된 것이 아니다. 다양한 네트워크 프로토콜을 지원할 수 있어야 한다. MAC 주소를 사용함으로써 IP 외의 다른 네트워크 프로토콜도 쉽게 사용할 수 있다.
-
MAC 주소는 하드웨어에 고정되어 있다. 만약 네트워크 계층 주소(예: IP 주소)를 직접 사용한다면, 기기를 다른 네트워크로 옮길 때마다 주소를 변경해야 한다. 이는 매우 번거로운 일이 될 것이다.
MAC 주소
MAC 주소는 인터넷을 할 수 있는 이더넷 기반 기기에는 모두 다 하나씩 할당되어 있는 고유한 ID이다. MAC 주소는 일반적으로 6개의 2자리 16진수로 표현되며, 예를 들어 00:1A:2B:3C:4D:5E와 같은 형식을 갖는다.
본래 MAC 주소는 영구적으로 설계되었으나, 이제는 소프트웨어를 사용해서 어댑터의 MAC 주소를 변경할 수 있다.
MAC 주소는 하드웨어에 고정되어 있어 기기 이동 시 변경할 필요가 없다.
IP 주소가 마치 우편번호 처럼 쓰였다면 MAC주소는 주민등록번호처럼 사용되는 것이다.
어댑터의 송수신 과정
네트워크 어댑터가 데이터를 송수신하는 과정은 다음과 같습니다:
데이터 송신 과정
데이터 준비:
애플리케이션이나 운영체제는 네트워크를 통해 전송할 데이터를 준비한다. 이 데이터는 전송될 목적지의 IP 주소를 포함한다.
IP 주소 -> MAC 주소 변환:
데이터가 네트워크 계층에서 준비되면, 목적지의 IP 주소를 가지고 ARP(Address Resolution Protocol)를 사용하여 목적지 IP 주소에 해당하는 MAC 주소를 찾는다.
이더넷 프레임 생성:
네트워크 어댑터는 데이터를 수신하고, 이를 이더넷 프레임으로 캡슐화한다. 이더넷 프레임에는 출발지 MAC 주소, 목적지 MAC 주소, 데이터, 그리고 오류 검출을 위한 FCS(Frame Check Sequence)가 포함된다.
물리 계층 전송:
이더넷 프레임이 준비되면, 네트워크 어댑터는 이를 물리 계층으로 보내어 실제 네트워크 케이블을 통해 데이터를 전송한다.
데이터 수신 과정
프레임 수신:
네트워크 어댑터는 네트워크를 통해 들어오는 모든 이더넷 프레임을 수신한다.
MAC 주소 필터링:
수신된 이더넷 프레임의 목적지 MAC 주소를 확인하여, 프레임의 목적지가 자신의 MAC 주소와 일치하는지 확인한다. 브로드캐스트(모든 네트워크 장비가 수신)와 멀티캐스트(특정 그룹의 네트워크 장비가 수신) 프레임도 여기서 필터링된다.
오류 검출:
FCS를 사용하여 프레임에 오류가 있는지 확인한다. 오류가 없으면 다음 단계로 진행한다.
프레임 디캡슐화:
이더넷 프레임에서 데이터 부분을 추출하고, 이를 상위 계층(네트워크 계층)으로 전달한다.
프로토콜 처리:
상위 계층에서 IP 패킷을 처리하고, 적절한 프로토콜(TCP, UDP 등)에 따라 데이터를 애플리케이션에 전달한다.
ARP
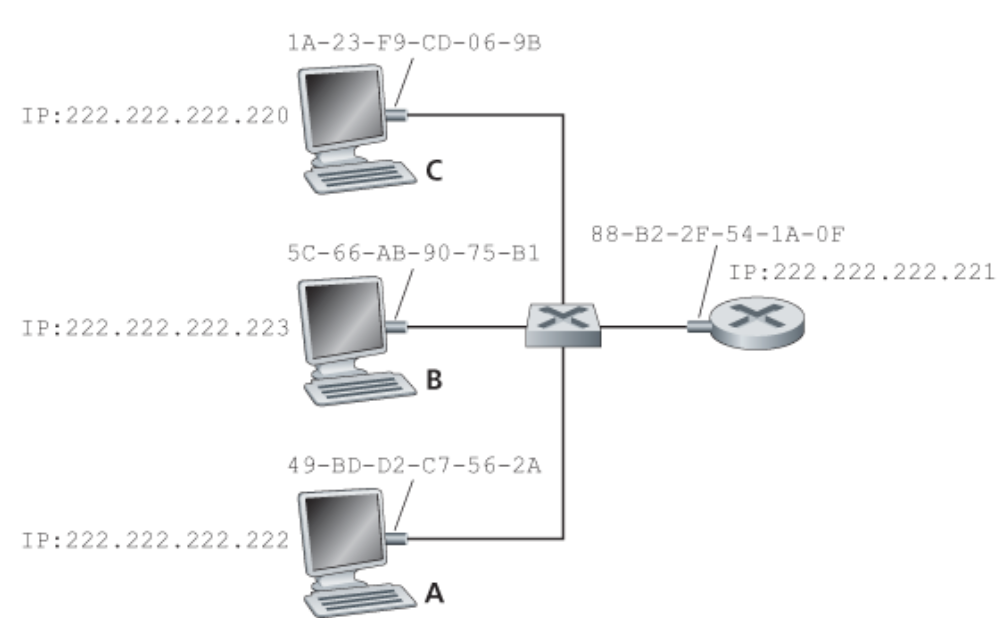
네트워크 계층 주소와 링크 계층 주소가 있으므로 이들 주소 사이에 변환을 해주는 프로토콜을 ARP(Address Resolution Protocol) 이라고 한다.
ARP 모듈은 IP와 MAC 주소와 마찬가지로 인터페이스마다 존재한다.
위 그림에서 A에서 C로 데이터그램을 전송하려고 한다고 가정해보자.
데이터그램을 전송하기 위해 목적지 IP 뿐만 아니라 MAC 주소도 주어야만 랜이 적절하게 C로 전달할 수 있다.
송신 호스트 즉, A는 목적지 IP주소를 가진 호스트의 MAC 주소를 알아야하는데 이를 ARP가 해준다.
송신 호스트의 ARP 모듈은 입력값으로서 동일한 랜상의 임의의 IP 주소에 대해 대응되는 MAC 주소를 돌려준다.
이러한 면에서 DNS와 비슷한 면이 있다.
그러나 DNS는 인터넷의 임의의 장소에 있는 호스트의 호스트 네임을 해결하는 반면에,
ARP는 동일한 서브넷상에 있는 호스트나 라우터 인터페이스의 IP 주소만을 해결한다.+
ARP 동작과정
-
ARP 테이블 확인:
각 호스트와 라우터는 ARP 테이블을 가지고 있다.
이 테이블은 IP 주소와 MAC 주소 간의 매핑 정보를 포함하며, 각 항목에는 TTL(time-to-live) 값이 있다. 일반적으로 항목은 20분 후에 삭제된다. -
ARP 요청 발생:
송신 노드는 데이터그램을 전송하려 할 때, ARP 테이블에 목적지 노드에 대한 항목이 없을 수 있다.
이 경우, 송신 노드는 ARP 패킷이라는 특수 패킷을 생성하여 어댑터에 보낸다.
ARP 패킷에는 송신자와 수신자의 IP 주소 및 MAC 주소가 포함된다. -
브로드캐스트 요청:
ARP 패킷은 브로드캐스트 프레임으로 전송된다.
어댑터는 ARP 패킷을 링크 계층 프레임에 캡슐화하고, 목적지 주소를 MAC 브로드캐스트 주소(FF-FF-FF-FF-FF-FF)로 설정하여 패킷을 전송한다.
서브넷상의 모든 호스트와 라우터는 이 패킷을 수신한다. -
응답 확인:
각 어댑터는 수신된 ARP 패킷을 자신의 ARP 모듈로 전달한다.
ARP 모듈은 패킷에 포함된 목적지 IP 주소가 자신의 IP 주소와 일치하는지 검사한다.
일치하는 노드는 자신의 MAC 주소를 포함한 ARP 응답 패킷을 송신 노드에게 돌려보낸다.
응답 패킷은 브로드캐스트가 아닌 유니캐스트(표준 프레임)로 전송된다. -
ARP 테이블 갱신:
송신 노드는 수신된 응답 패킷을 받아 자신의 ARP 테이블을 갱신한다.
ARP 테이블은 관리자가 별도로 설정하지 않아도 자동으로 구축되는 플러그 앤 플레이 방식이다. -
패킷 전송:
송신 노드는 갱신된 ARP 테이블을 사용하여 데이터그램을 전송한다.
이더넷
이더넷(ethernet)은 같은 지역의 네트워크인 LAN을 유선으로 구현하는 기술 방식으로,
네트워크 통신의 가장 근본이 되는 신호와 케이블부터 전기 신호를 데이터로 변환하는 프로토콜까지 LAN을 구현하는 큰 흐름을 규격화한 기술이다. 비유하자면 네트워크 만들기 키트나 안내서 같은 개념이다. 이러한 이더넷은 설치하는 데 드는 비용이 적고 속도도 빠르다는 장점이 있어 첫 표준이 출시된 1980년부터 지금까지 대부분의 유선 인터넷 환경에서 사용하고 있다.
인터넷이 글로벌 네트워킹에 대한 것이라면, 이더넷은 근거리 네트워킹에 대한 것이다.
발전 과정
- 1980년대
- 이더넷 랜은 노드를 연결하기 위해 동축 버스를 사용했다. - 1990년대
- 허브를 사용 - 2000년대 초반
- 중앙의 허브가 스위치로 대체됨
이더넷 프레임 구조
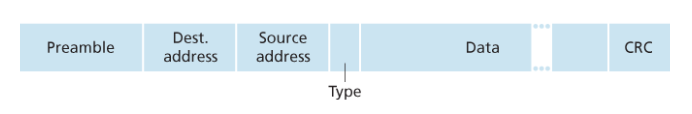
1. 프리앰블 (8바이트):
프레임의 시작을 알리고 수신자의 클록을 동기화한다.
-
목적지 주소 (6바이트):
목적지 MAC 주소를 담고 있다. -
출발지 주소 (6바이트):
출발지 MAC 주소를 담고 있다. -
타입 필드 (2바이트):
상위 계층 프로토콜(예: IP)을 식별한다. -
데이터 필드 (46~1500바이트):
실제 전송할 데이터를 포함한다.
최소 46바이트, 최대 1500바이트다. -
CRC (4바이트):
프레임 오류 검출을 위한 순환 중복 검사 필드.
이더넷의 비연결형 서비스(connectionless service), 비신뢰적인 서비스
이더넷의 비연결형 서비스(connectionless service):
의미: 데이터를 전송하기 전에 송신자와 수신자 간에 연결을 설정하지 않는다.
작동 방식:
송신 어댑터는 핸드셰이킹 없이 바로 데이터그램을 이더넷 프레임에 캡슐화하여 전송한다.
각 프레임은 독립적으로 처리되며, 이전 프레임과의 관계를 고려하지 않는다.
장점: 오버헤드가 적고 빠른 통신이 가능함
이더넷의 비신뢰적인 서비스
의미: 데이터의 안전한 전달을 보장하지 않는다.
작동 방식:
수신 어댑터는 CRC를 통해 프레임을 검사하지만, 송신자에게 확인 응답을 보내지 않는다.
오류가 발견되면 프레임을 그냥 폐기한다.
재전송 메커니즘이 없다.
상위 계층의 역할:
TCP를 사용하는 경우, TCP가 손실된 데이터의 재전송을 처리한다.
UDP를 사용하는 경우, 데이터 손실을 감지하거나 복구하지 않는다.
특징: 이더넷은 프레임이 새로운 것인지 재전송된 것인지 구분하지 않는다.
이더넷의 구조와 동작방식
이더넷의 기본적인 구조 및 구성요소
a) 네트워크 인터페이스 카드 (NIC):
각 장치에 설치되어 네트워크와 연결을 담당
고유한 MAC 주소를 가짐
b) 이더넷 케이블:
장치들을 물리적으로 연결
주로 꼬임쌍선(UTP) 또는 광섬유 케이블 사용
c) 스위치:
네트워크의 중심 장치
여러 장치를 연결하고 데이터 트래픽을 관리
d) 이더넷 프레임:
데이터를 전송하는 기본 단위
출발지/목적지 MAC 주소, 데이터, 오류 검사 정보 등을 포함
이더넷의 동작방식
a) 프레임 생성:
데이터를 보내려는 장치가 이더넷 프레임을 생성
프레임에 출발지와 목적지 MAC 주소, 데이터를 포함
b) 스위치로 전송:
NIC가 프레임을 이더넷 케이블을 통해 스위치로 전송
c) 스위치의 처리:
스위치가 프레임을 받아 목적지 MAC 주소 확인
내부 MAC 주소 테이블을 참조하여 목적지 포트 결정
d) 목적지로 전달:
스위치가 프레임을 해당 목적지 포트로 전송
목적지 장치의 NIC가 프레임 수신
e) 프레임 검사 및 데이터 추출:
수신 장치의 NIC가 프레임의 무결성 검사
문제가 없으면 데이터를 추출하여 장치로 전달
f) 연속적인 학습:
스위치는 통과하는 프레임의 출발지 MAC 주소를 계속 학습하여 MAC 주소 테이블 업데이트
링크 계층 스위치
링크 계층 스위치의 동작 과정
스위치의 역할
스위치는 들어오는 프레임을 받아서 적절한 출력 링크로 전달한다.
스위치는 네트워크 상의 호스트와 라우터에게 투명하게 작동한다.
즉, 호스트와 라우터는 중간에 스위치가 있는지 모른 채 서로 통신한다.
버퍼링
프레임이 출력 인터페이스로 도착할 때, 일시적으로 용량을 초과할 수 있다.
이를 해결하기 위해 스위치 출력 인터페이스는 버퍼를 갖고 있다.
포워딩과 필터링
필터링 (Filtering)
스위치는 프레임을 특정 인터페이스로 전달할지 폐기할지 결정한다.
이를 위해 스위치 테이블을 사용한다.
포워딩 (Forwarding)
스위치는 프레임이 어느 인터페이스로 가야 하는지 결정하고, 해당 인터페이스로 내보낸다.
역시 스위치 테이블을 사용한다.
스위치 테이블
랜상의 모든 호스트와 라우터에 대한 정보를 포함하지는 않는다. 일부 노드만 포함한다.
스위치 테이블의 각 엔트리는 MAC 주소, 해당 MAC 주소로 향하는 인터페이스, 엔트리가 만들어진 시점을 포함한다.
스위치의 동작 과정
-
초기 상태
스위치 테이블은 처음에 비어 있다. -
프레임 수신
스위치는 각 프레임의 출발지 MAC 주소와 도착 인터페이스, 현재 시간을 스위치 테이블에 기록한다. -
프레임 전달
스위치 테이블에 목적지 주소가 없는 경우: 스위치는 프레임을 모든 인터페이스로 브로드캐스트한다.
스위치 테이블에 목적지 주소가 있는 경우: 해당 프레임을 목적지 인터페이스로 전달하거나, 이미 해당 인터페이스에 있다면 프레임을 폐기한다. -
테이블 관리
모든 호스트가 프레임을 송신하면, 결국 모든 호스트에 대한 정보가 스위치 테이블에 기록된다.
일정 시간이 지나도 스위치가 해당 주소를 출발지로 하는 프레임을 수신하지 못하면, 테이블에서 해당 주소를 삭제한다.
링크 계층 스위치의 특성
충돌 제거
스위치로 구축된 랜은 충돌이 발생하지 않도록 설계되어 있어, 대역폭이 낭비되지 않는다.
이질적인 링크 지원
서로 다른 속도와 매체를 사용하는 링크들을 지원할 수 있다.
관리 기능
스위치는 보안과 네트워크 관리를 쉽게 해준다.
예를 들어, 문제가 발생하면 특정 호스트의 연결을 끊을 수 있다.
보안 초점
스위치 테이블에 엔트리가 있으면, 호스트는 자신을 목적지로 한 프레임만 수신한다.
스위치 테이블에 엔트리가 없으면, 브로드캐스트 프레임 때문에 일부 프레임을 다른 호스트가 수신할 수 있다.
스위치 대 라우터
라우터
- 라우터는 네트워크 계층 주소(IP 주소)를 사용해 데이터를 전달하는 장치다. 3계층 장치라고도 불린다.
- 데이터를 받아서 어디로 보낼지 결정하고, 최적의 경로로 전달한다.
- 예: 집에서 스마트폰이 외부 인터넷에 접속할 때.
스위치
- 스위치는 MAC 주소를 사용해 데이터를 전달하는 장치다. 2계층 장치라고도 불린다.
- 데이터를 받아서 동일 네트워크 내의 다른 장치로 전달한다.
- 예: 사무실에서 컴퓨터가 프린터로 문서를 보낼 때.
차이점
- 라우터는 IP 주소를 사용해 네트워크 간 데이터를 전달하고, 스위치는 MAC 주소를 사용해 같은 네트워크 내에서 데이터를 전달한다.
스위치의 장점
- 플러그 앤 플레이 장치로, 별다른 설정 없이 바로 사용할 수 있다.
- 높은 데이터 처리율과 필터링 능력을 갖추고 있다.
스위치의 단점
- 브로드캐스트 프레임의 순환을 방지하기 위해 스패닝 트리 구조를 사용해야 한다.
- 큰 네트워크에서는 ARP 테이블이 커지고 ARP 트래픽이 많아진다.
- 브로드캐스트 트래픽 폭주에 대비한 기능이 부족하다.
라우터의 장점
- 계층구조를 사용해 중복 경로가 있더라도 최적의 경로로 데이터를 전달할 수 있다.
- 인터넷 구조를 자유롭게 구축할 수 있다.
- 브로드캐스트 폭풍을 방지하는 방화벽 기능이 있다.
라우터의 단점
- 플러그 앤 플레이 장치가 아니라 설정이 필요하다.
- 스위치보다 데이터 처리 시간이 더 길다.
사용 예시
- 작은 네트워크에서는 스위치만으로 충분하다. 예를 들어, 소규모 사무실에서는 스위치만으로 모든 기기를 연결할 수 있다.
- 큰 네트워크에서는 라우터도 필요하다. 예를 들어, 대기업의 네트워크에서는 여러 부서 간 데이터 전송을 위해 라우터를 사용한다.
가상 근거리 네트워크(VLAN)
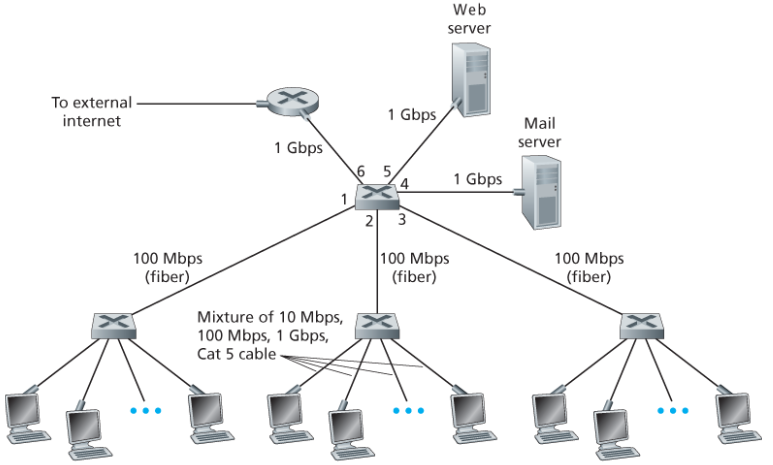
스위치의 계층 구조 문제점
- 트래픽 격리 부족: 그룹 트래픽은 스위치 내에서 격리되지만, 브로드캐스트 트래픽은 전체 네트워크로 전달되어야 한다. 브로드캐스트 트래픽을 제한하면 네트워크 성능이 좋아진다.
- 비효율적인 스위치 사용: 만약 기관에 10개의 그룹이 있으면 첫 단계 스위치가 10개 필요하다. 그룹 내 인원이 적으면 스위치 하나로 다 수용할 수 있지만, 트래픽 격리는 할 수 없다.
- 사용자 관리 어려움: 사원이 다른 그룹으로 이동하면 물리적인 케이블 연결을 변경해야 한다.
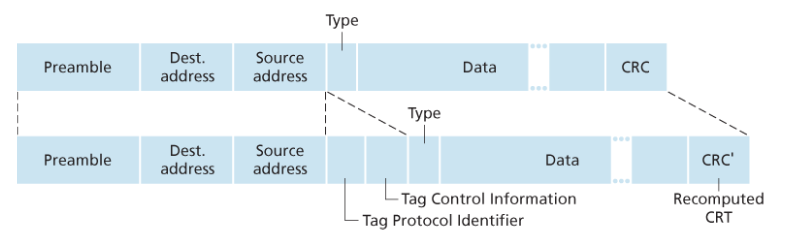
VLAN(가상 근거리 네트워크, Virtual Local Area Network)은 물리적으로 같은 네트워크에 연결된 장비들을 소프트웨어적으로 나누어 서로 다른 네트워크처럼 동작하도록 하는 기술이다. 즉, 하나의 물리적 네트워크를 여러 개의 가상 네트워크로 나누는 것이다.
VLAN의 해결책
VLAN을 사용하면 하나의 물리적 네트워크 인프라에서 여러 가상 네트워크를 만들 수 있다.
VLAN에 속한 호스트들은 다른 호스트가 없는 것처럼 통신할 수 있다.
VLAN의 동작
- 포트 기반 VLAN: 네트워크 관리자가 스위치 포트를 그룹으로 나누어 VLAN을 구성한다. 같은 VLAN에 속한 포트들은 하나의 브로드캐스트 도메인을 형성해, 브로드캐스트 트래픽이 같은 그룹 내 포트들에만 전달된다.
예시
- 예를 들어, 16개의 포트를 가진 스위치가 있고, 포트 2~8은 EE VLAN, 포트 9~15는 CS VLAN에 속한다고 하자. VLAN은 각 그룹을 서로 격리해준다. 그룹을 변경하려면 관리자가 포트가 속한 그룹을 재구성하면 된다. 이렇게 하면 기존의 문제를 모두 해결할 수 있다.
VLAN 트래픽 전송
- VLAN 스위치는 포트-VLAN 매핑 테이블을 관리하며, 네트워크 관리자가 스위치 관리 소프트웨어를 통해 이를 변경할 수 있다.
- 같은 VLAN에 속한 포트들 간에만 프레임을 전달한다.
- 다른 VLAN 간의 트래픽 전송은 라우터를 거쳐야 한다. 스위치 포트를 라우터에 연결하면 된다.
5. 링크 가상화: 링크 계층으로서의 네트워크
MPLS(다중 프로토콜 레이블 스위칭, Multi-Protocol Label Switching)는 데이터 패킷을 네트워크에서 보다 빠르고 효율적으로 전달하기 위한 기술이다. MPLS는 네트워크의 각 패킷에 레이블을 붙여서 이 레이블을 기반으로 패킷을 전송하는 방식이다. IP 주소를 직접 사용하는 대신, 레이블을 활용하여 패킷을 처리하기 때문에 전송 속도를 높이고 네트워크의 유연성을 증가시킨다.
MPLS의 주요 개념
-
레이블(Label):
- MPLS에서 레이블은 패킷에 붙여지는 짧은 식별자다. 이 레이블은 패킷이 네트워크를 통과할 때 사용되는 라우팅 정보를 포함하고 있다.
- 레이블은 고정 길이의 숫자와 문자 조합으로 구성되어 있다.
-
레이블 스위치 라우터(Label-Switched Router, LSR):
- MPLS 네트워크에서 레이블을 사용하여 패킷을 전송하는 라우터를 의미한다.
- LSR은 패킷의 레이블을 보고, 패킷을 적절한 출력 인터페이스로 전달한다.
-
레이블 스위칭(Label Switching):
- 패킷이 네트워크를 지나면서 레이블을 기반으로 결정된 경로를 따라 이동하는 과정이다.
- 패킷은 네트워크를 통해 이동하는 동안 레이블이 유지되며, 레이블이 변경될 수 있다.
-
FEC (Forwarding Equivalence Class):
- 레이블을 붙이기 위한 기준이 되는 패킷 그룹이다. 동일한 FEC에 속하는 패킷은 동일한 경로를 통해 전송된다.
MPLS 동작 방식
-
레이블 부착(Label Imposition):
- 패킷이 MPLS 네트워크에 들어오면, 입력 LSR이 패킷에 레이블을 부착한다. 이 레이블은 패킷이 네트워크를 통과하는 동안 사용된다.
-
패킷 전송(Label Forwarding):
- 각 LSR은 패킷의 레이블을 확인하여, 패킷을 다음 라우터로 전송하는 경로를 결정한다.
- 패킷은 레이블을 기반으로 빠르게 전달되며, 레이블이 변경될 수 있다.
-
레이블 제거(Label Removal):
- 패킷이 MPLS 네트워크를 통과한 후, 마지막 LSR에서 레이블이 제거되고, 패킷은 목적지 주소 기반으로 처리된다.
MPLS의 장단점 및 예시
MPLS의 장점
-
속도:
- 레이블 기반의 스위칭은 IP 주소를 직접 확인하는 것보다 더 빠르다. 패킷의 레이블만 확인하면 되므로 전송 속도가 빨라진다.
-
트래픽 엔지니어링:
- MPLS는 네트워크 트래픽을 특정 경로로 유도할 수 있다. 이를 통해 네트워크 자원의 활용을 최적화하고, 혼잡을 피할 수 있다.
-
다중 프로토콜 지원:
- MPLS는 IP 패킷뿐만 아니라 다른 프로토콜의 패킷도 지원할 수 있다. 즉, 다양한 네트워크 프로토콜을 사용할 수 있다.
-
QoS (Quality of Service):
- MPLS는 패킷의 우선순위를 설정하여 품질을 보장할 수 있다. 중요한 패킷이 우선적으로 처리될 수 있다.
MPLS의 단점
1. 비용: MPLS는 일반 인터넷 서비스보다 비용이 많이 든다.
-
긴 설정 시간: 하나 이상의 대규모 네트워크에서 복잡한 전용 경로를 설정하는 데는 시간이 걸린다.
-
암호화 부족: MPLS는 암호화되지 않는다. MPLS 경로에서 패킷을 가로채는 모든 공격자는 패킷을 일반 텍스트로 읽을 수 있다. 암호화는 별도로 설정해야 한다.
MPLS의 적용 예
- 기업 네트워크: 대규모 기업 네트워크에서 MPLS를 사용하여 여러 지사 간의 데이터 전송을 효율적으로 관리할 수 있다.
- 서비스 제공자 네트워크: 인터넷 서비스 제공자(ISP)는 MPLS를 사용하여 고객에게 안정적이고 빠른 서비스 품질을 제공할 수 있다.
- VPN: MPLS는 가상 사설망(VPN)을 구현하는 데 사용될 수 있으며, 안전하고 효율적인 데이터 전송을 지원한다.
MPLS는 다양한 네트워크 환경에서 성능을 개선하고, 트래픽을 효율적으로 관리할 수 있는 중요한 기술이다.
6. 데이터 센터 네트워킹
데이터 센터란?
데이터 센터는 많은 컴퓨터와 네트워크 장비가 모여 있는 장소다. 여기서 웹사이트 운영, 데이터 저장, 클라우드 서비스 등 많은 작업이 수행된다.
구성 요소
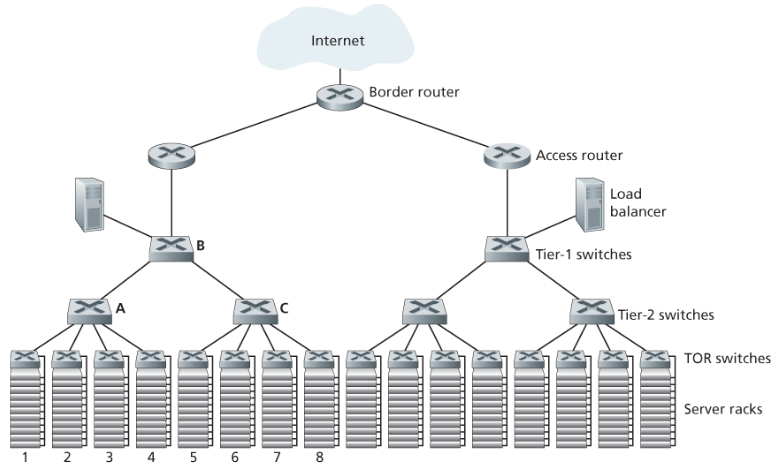
-
호스트:
- 설명: 데이터를 처리하는 컴퓨터나 서버. CPU, 메모리, 저장 장치를 갖추고 있다.
- 위치: 여러 대의 호스트가 랙(rack)이라고 하는 선반에 꽂혀 있다.
-
TOR(Top of Rack) 스위치:
- 설명: 랙의 맨 위에 있는 스위치로, 같은 랙에 있는 호스트들을 연결해준다.
- 연결: TOR 스위치는 다른 랙의 스위치나 데이터 센터 네트워크와도 연결된다.
-
경계 라우터(Border Router):
- 설명: 외부 인터넷과 데이터 센터 내부 네트워크를 연결하는 장비다.
- 역할: 외부 클라이언트와 데이터 센터 내부 호스트 간의 트래픽을 관리한다.
-
로드 밸런서:
- 설명: 클라이언트의 요청을 여러 호스트에 나누어주는 장비다.
- 역할: 요청을 균등하게 분산시켜서 호스트의 부하를 조절하고, 보안을 제공한다.
데이터 센터의 계층적 구조
- 최상단: 경계 라우터와 연결된 스위치들이 있다.
- 두 번째 단: 여러 개의 스위치가 상위 스위치와 연결되어 있다.
- 세 번째 단: 각 랙에 있는 TOR 스위치들이 연결되어 있다.
- 호스트: 랙에 장착되어 있는 호스트들이 하나의 서브넷을 형성한다.
문제점과 해결 방법
-
문제점: 특정 링크를 통해 지나가는 많은 데이터가 네트워크를 혼잡하게 만들어 성능 문제를 일으킬 수 있다.
-
해결 방법:
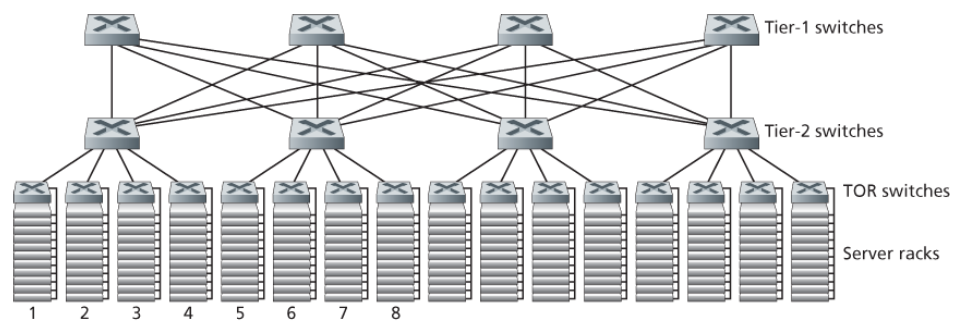
- 고속 장비 사용: 비용이 많이 들지만 성능이 개선된다.
- 위치 최적화: 관련 서비스와 데이터를 가깝게 배치하여 통신 효율을 높인다.
- 링크 다양화: 여러 경로를 통해 데이터가 전송되도록 하여 신뢰성과 성능을 향상시킨다.
최신 동향
-
비용 절감:
- 데이터 센터는 많은 작은 스위치들로 구성되어 효율적으로 호스트를 연결한다.
-
가상화:
- 가상 머신을 사용하여 물리 서버와 독립적으로 작업을 실행할 수 있게 한다.
- 네트워크를 단일 평면으로 다뤄서 VM이 쉽게 이동할 수 있도록 한다.
