취약점 진단 직무대비
취약점진단 필요 역량
가장 수요가 많은
인프라 시스템 진단, 웹 어플리케이션 진단
동작 방식 이해
체크리스트 이해
설명했을 때 알아들을 수 있어야함
교육과정 잘 들을것
리눅스는 수려하게 쓸수 있을것
필요한 기능을 검색해서 치고 원하는 결과를 도출하는게
자연스러울것
터미널에 들어와 명령어 치는 연습 -> 리눅스의 인프라 시스템 진단
infra 진단
리눅스 서버 진단 -> 1시간 / 30분 안에 끝내야 함
8시간 / 10~15ea
1달 리눅스 진단 기준
100~150ea 진단
1w = 25~38 ea
실제 1w = 30~50 ea
1w
리눅스 대상 협의 / 계정 일치 불일치 / 확경
4w
최종 보고 ppt
위 속도를 내기 위해 스크립트 진단 ( 수동 진단 )
=> 진단 명령어를 쭈욱 모아서 파일을 만들어
자동화하여 명령을 입력
내용만 읽고 진단한다.
면점 대비
취약점 진단 과 모의해킹의 차이점
!취약점 진단
[체크리스트 기반]
웹 동적 진단
- 특정 영역에 대해서 특정 타겟팅을 잡고 수행
- 위협이 눈에 보이지 않는 실제성
취약하다 어떤 위협이 있을 거다 (추측) - 많은 부분들을 체크
!모의 해킹
[시나리오 기반]
모든 위협 식별하여 구현하여 결과 도출
진단 뿐만아니라 사회공학적 기법 등 까지 모두
결과에 도달하는것
- 실제로 위협을 가시적으로 보여준다
개인정보 뺴오거나 기업 시스템 장애를 일으키거나 기업주요 정보를 빼냄 (실행해서 보여줌) - 모든 취약한 부분을 다 확인하지않고 취약한부분을 파고들어 공격하여 정보를 탈취 및 피해를 보여줌
네이버 로그인을 일련의 과정을 말로 설명할수 있냐
C 클라이언트가
브라우저를 통해
S 서버에 접속하여
Web - WAS - DB
을 통해서 ID와 PW라는 세션을 인증 받는 과정이다
취약점 진단
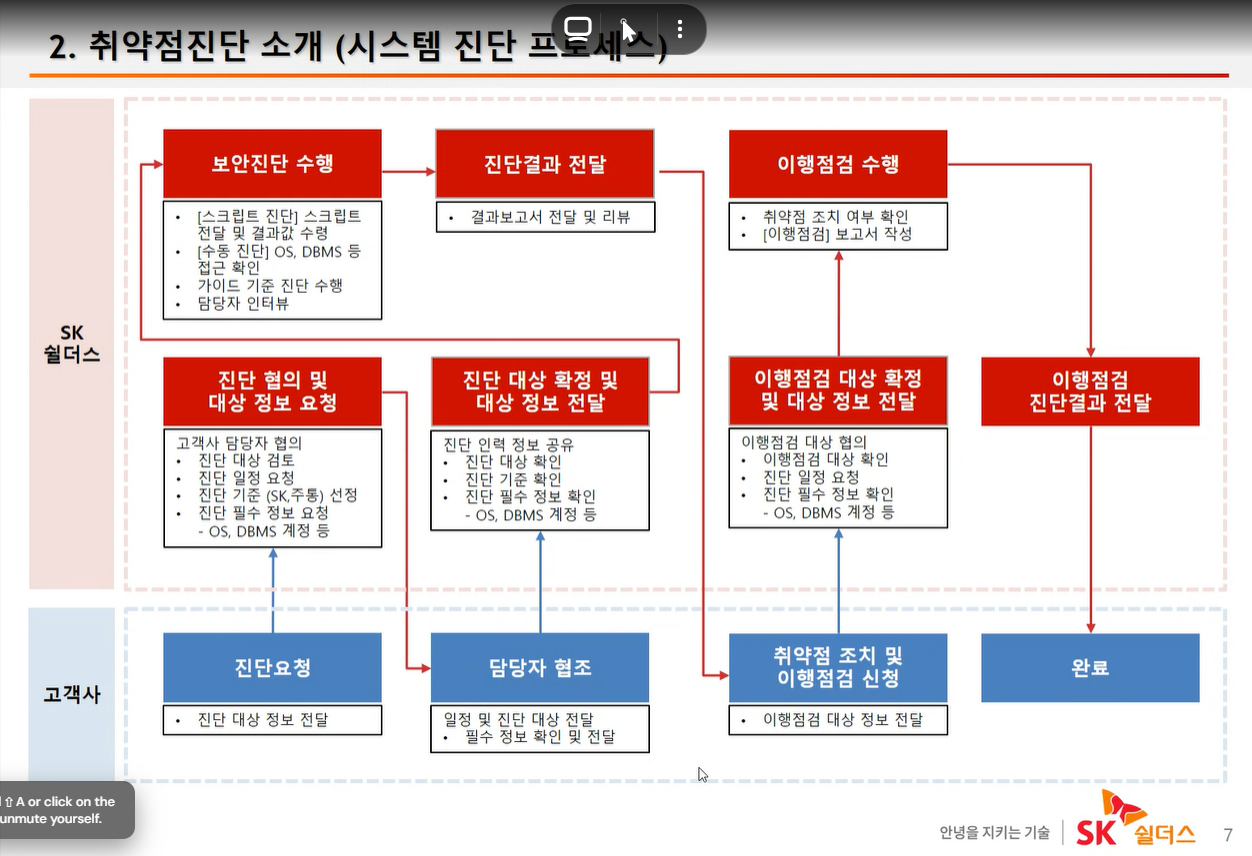
진단 프로세스
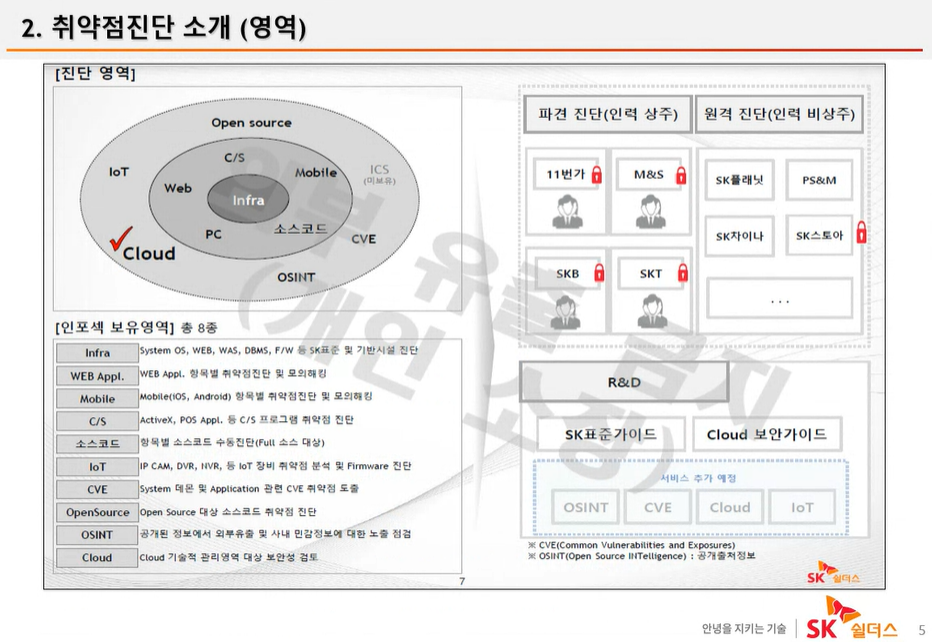
진단영역
인프라 infra ( 리눅스 )
sudo su -
관리자(root계정)로 변경(스위칭)
su
-> select user 사용자 변경
su a
-> a계정으로 로그인
cat
파일 내용 본다
cat /etc/passwd
해당 리눅스의 접속가능 사용자들이 정의 됨
nologin계정들은 터미널 접속 불가한 로그인 할수 없는 특정 목적을 위한 시스템적 계정
로그인이 가능하려면 쉘이 부여 되어있어야함
해커가 처음 알아야할것
id , 키파일
그래서 default 계정(불필요한 계정)을 삭제해야함
잘 모르는 계정의 용도들은 담당자등에게 문의
일반 계정 / root 계정 - 해당 서버의 최고권한
진단 시 root계정으로 진단업무를 수행한다.
공격자가 root 계정을 장악하면 끝이다.
root 권한의 계정은 1개만 설정할것( 일반 계정에도 root 권한을 부여할 수 있다 )
=> uid가 0 인 계정
uid
권한
root 의 경우 0 이다
->
cat /etc/passwd | awk -F":" '{ if ($3 == 0) print $0 }'
uid가 3번째 값이고 0인 계정 검색해서 보여주는 명령어
group 권한
[root@ip-172-31-12-188 ~]# ls -al /etc/group
-rw-r--r--. 1 root root 713 Dec 19 01:01 /etc/group
[root@ip-172-31-12-188 ~]# ls -al /etc/passwd
-rw-r--r--. 1 root root 1436 Dec 19 01:01 /etc/passwd
파일에 대한 소유자/그룹 권한을 둘다 봄
chmod체인지모드(권한변경)
644
/etc/shadow
계정의 패스워드 설정을 볼 수 있다
/etc/shadow 파일 권한이 400
권한을 없애야한고 계정만 볼수만 있게함
- 암호화 되어있는지
비밀번호 설정 방법
passwd [계정]
비번 입력
