해킹 시도를 몇 초 안에 잡는 서버: 실시간 탐지·차단 실전
1.해킹 시도는 몇 초 안에 잡을 수 있나: 실시간 탐지·차단 시리즈 소개
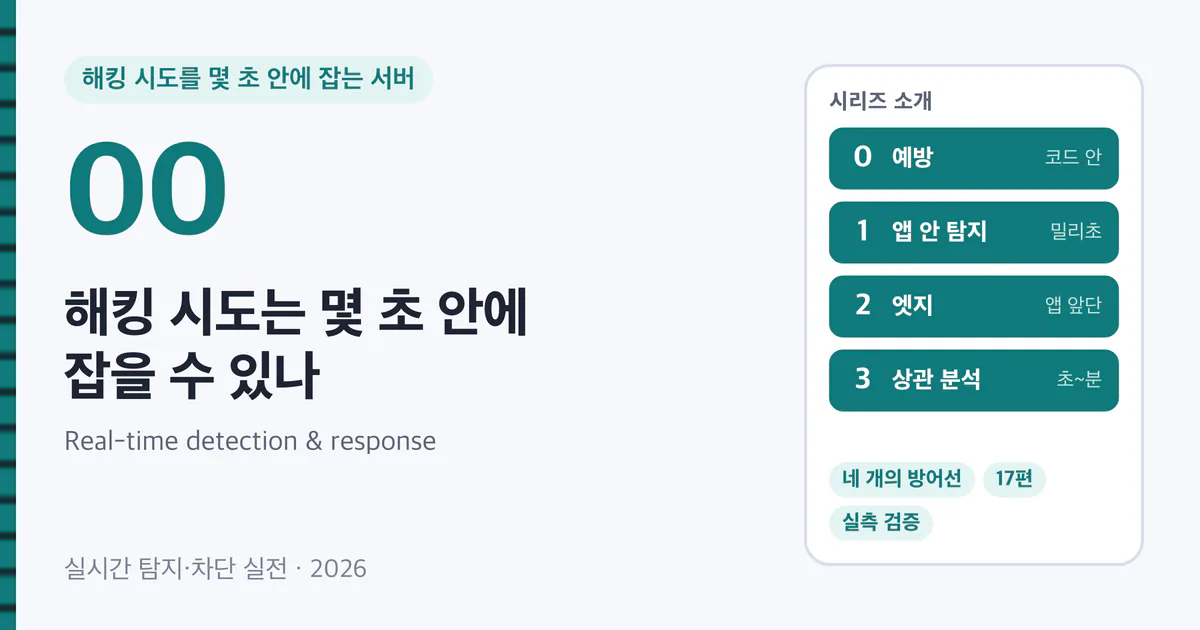
WAF, RASP, eBPF, Kafka, Flink를 다 붙이면 공격이 실시간으로 잡힐까요? 흔히 도는 '표준 아키텍처'를 하나씩 따져 보고, 지연 시간으로 나눈 네 개의 방어선으로 다시 그립니다. 실제로 돌려 본 검증편까지 예고합니다.
2.공격은 어디서 보이나: IDOR·열거·퍼징·로그인 공격·봇
같은 GET 요청이 정상 조회인지 남의 주문을 넘겨보는 IDOR인지는 WAF가 알 수 없습니다. 자주 만나는 다섯 가지 공격이 어느 층에서 보이는지, WAF가 보는 것과 앱만 아는 것을 한 장으로 정리합니다.
3.방어선 0: 탐지보다 먼저, 코드에서 막기
탐지는 사후입니다. IDOR은 객체마다 인가 검사로, 퍼징은 스키마 검증으로, 열거는 추측하기 어려운 ID로, 로그인 공격은 계정 단위 제한으로 먼저 막습니다. 그리고 막는 코드가 곧 가장 정확한 탐지 신호를 만듭니다.
4.방어선 1-①: 인가 거부를 보안 이벤트로 남기기
앱 안의 인가 결정은 WAF가 절대 볼 수 없는 신호입니다. FastAPI 예제로 인가 거부·검증 실패를 보안 이벤트로 남기는 법, OWASP Logging Vocabulary와 OpenTelemetry 이름 맞추기, 개인정보 빼기, 그리고 'RASP'라는 말의 실체를
5.방어선 1-②: 신원별 슬라이딩 윈도우로 열거·퍼징 잡기
요청 수만 세면 정상 폴링이 걸리고 느린 열거는 빠집니다. Redis 정렬 집합과 Lua로 '최근 W초 동안 서로 다른 거부 객체 수'를 세는 법, 무엇을 무엇 기준으로 셀지, 기준값을 정하는 법, Jaccard·엔트로피 규칙을 쓰지 않는 이유를 정리합니다.
6.방어선 1-③: 미끼 객체 하나가 경보 천 개보다 낫다
존재하지만 아무도 정상적으로 볼 일이 없는 주문 번호, 쓰이지 않아야 할 API 키. 미끼 객체는 한 번만 닿아도 거의 확실한 공격 신호입니다. 실험실에서 오탐 0건으로 IDOR 열거 네 가지를 모두 잡은 방법과 운영할 때 조심할 점을 정리합니다.
7.방어선 1-④: 단계적 대응과 섀도 모드
탐지되면 바로 IP를 영구 차단하면 될까요? 기록 → 지연 → 429 → 챌린지 → 세션 폐기 → TTL 차단으로 올라가는 단계적 대응, 먼저 재고 나중에 막는 섀도 모드, 되돌리기와 오탐 처리 절차를 실험 결과와 함께 정리합니다.
8.방어선 2-①: WAF와 OWASP CRS가 잡는 것, 못 잡는 것
WAF는 요청 하나만 봐도 이상한 것을 잘 잡습니다. OWASP CRS의 이상 점수와 패러노이아 레벨, ModSecurity와 Coraza, 오탐 조정의 원칙을 정리하고, 왜 WAF가 IDOR과 느린 열거를 볼 수 없는지 설명합니다.
9.방어선 2-②: IP 평판·위협 인텔리전스의 쓸모와 한계
알려진 나쁜 IP를 앞에서 떨어뜨리는 IP 평판은 싸고 빠릅니다. 그런데 공격자는 IP를 바꾸고, 정상 사용자는 IP를 나눠 씁니다. CrowdSec·AbuseIPDB의 구조, 피드 캐싱, CGNAT·주거 프록시·IPv6 문제를 실험 숫자와 함께 정리합니다.
10.방어선 3: 실시간 파이프라인은 언제 필요한가
OpenTelemetry → Vector → Kafka → Flink는 정말 표준일까요? 즉시 막을 것은 앱 안에서 밀리초에, 여러 서버를 엮을 것은 스트림에서 초~분에. 지연 예산으로 파이프라인을 고르는 법과 Redis Streams로 작게 시작하는 법을 정리합니다.
11.eBPF는 무엇을 잘하나: HTTP 탐지가 아니라 런타임 보안
'eBPF는 오버헤드 0으로 L7 페이로드까지 본다'는 말은 두 군데가 틀렸습니다. 오버헤드는 0이 아니고, TLS는 소켓에서 암호문입니다. Tetragon·Cilium이 실제로 무엇을 하는지, eBPF가 빛나는 런타임 보안 자리, 그리고 이 맥에서 못 돌린 이유와 재
12.클라우드·상용으로 같은 그림 그리기
Cloudflare, AWS WAF·GuardDuty, Datadog App and API Protection으로 네 개의 방어선을 그리면 무엇을 맡길 수 있고 무엇이 여전히 우리 코드의 몫일까요. 요금제 제약, 비율 기반 규칙의 지연, GuardDuty가 보지 않는
13.검증 1: 실험실과 지표
탐지 규칙도 코드처럼 시험해야 합니다. 127.0.0.1에서만 도는 가짜 쇼핑몰, 이름표가 붙은 정상·공격 트래픽 2시간 분량, 그리고 탐지율·오탐률·탐지까지 걸린 요청 수와 시간·지연 증가라는 네 가지 지표를 소개합니다. 누구나 같은 명령으로 다시 돌릴 수 있습니다.
14.검증 2: IDOR, 무엇이 잡나
같은 IDOR 열거 트래픽에 WAF(CRS), JWT.sub ≠ Path.ID, 403·404 급증, 거부된 서로 다른 객체 수, 미끼 주문을 나란히 걸었습니다. 탐지율과 오탐률을 한 표에 놓고, 소유권 검사가 없는 앱에서는 무엇이 새어 나갔는지도 셉니다.
15.검증 3: 열거·퍼징·느린 공격
기준값과 윈도우를 바꿔 가며 같은 트래픽을 다시 흘렸습니다. 기준값별 탐지율과 오탐률, 신원 기준과 IP 기준의 차이, 윈도우를 피하는 느린 공격과 그것을 잡는 방법, 퍼징과 폭주 수집의 결과를 표로 정리합니다.
16.검증 4: WAF(CRS)와 지연 비용
ModSecurity v3와 Coraza로 OWASP CRS 공개 회귀 시험을 돌리고, 실험실 앱 앞에 CRS 4.30.0을 두어 패러노이아 레벨 1~4별로 무엇이 막히는지 쟀습니다. PL3부터 한국어 검색어가 막혔습니다. 탐지 미들웨어·Redis 윈도우·WAF의 p5
17.정리: 효과가 있었던 것과 도입 순서
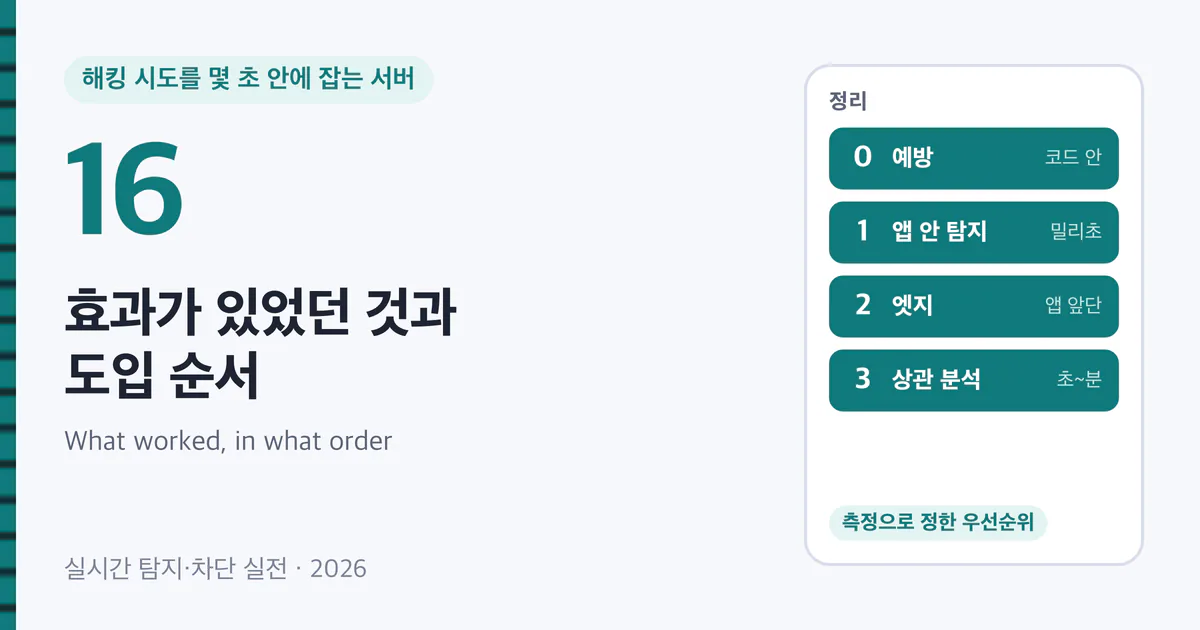
실험실에서 직접 재 본 결과로 실시간 탐지·차단의 도입 순서를 정합니다. 객체 인가, 인가 거부 이벤트와 신원 윈도우, 미끼 객체, 단계적 대응, WAF, IP 평판, 파이프라인, eBPF. 효과가 컸던 것, 기대보다 약했던 것, 쓰면 안 되는 것을 한 장에 모읍니다.
18.해킹 시도를 몇 초 안에 잡는 서버 전체 목록
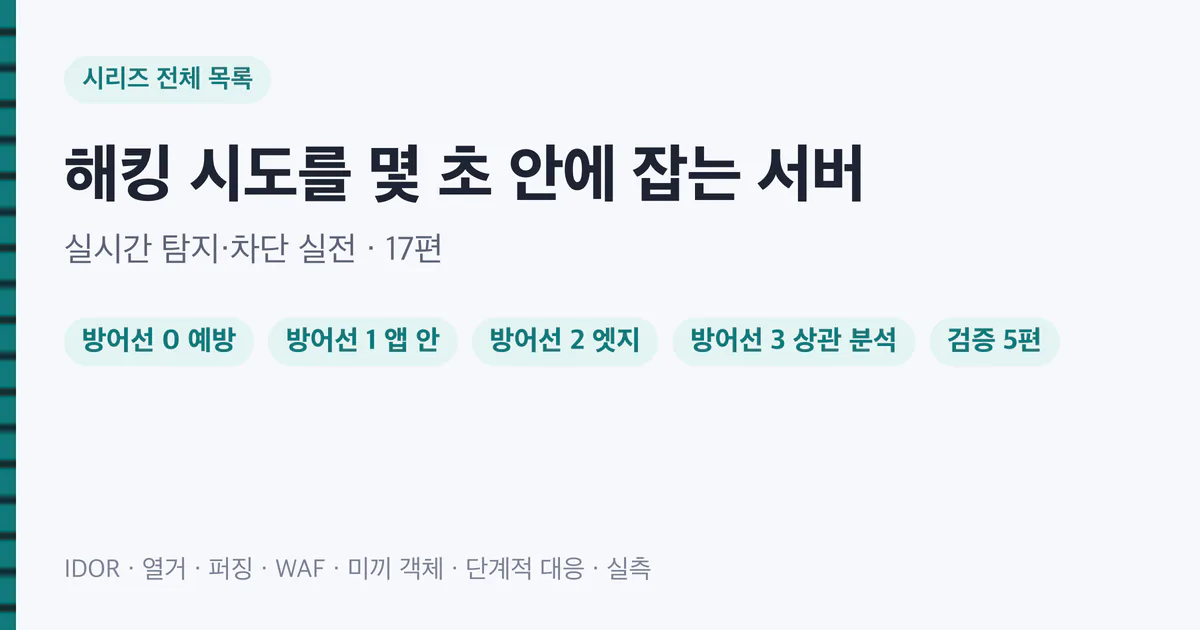
IDOR·열거·퍼징 같은 해킹 시도를 몇 초 안에 알아채고 단계적으로 막는 방법을 지연 시간으로 나눈 네 개의 방어선으로 정리하고, 127.0.0.1 실험실에서 직접 잰 시리즈입니다. 17편을 한곳에 모았습니다.