[Solved in under 7 minutes]
요즘 R00tR3 고도화에 신경을 너무 써서 바쁘게 살았다.
그리고 유명한 회사인 M사에 대해서 보던 중 취약점을 식별해 제보했다.
물론 직접적인 공격은 하지 않고 확인이 가능하였다.
여하튼 오랜만~~
가보자.
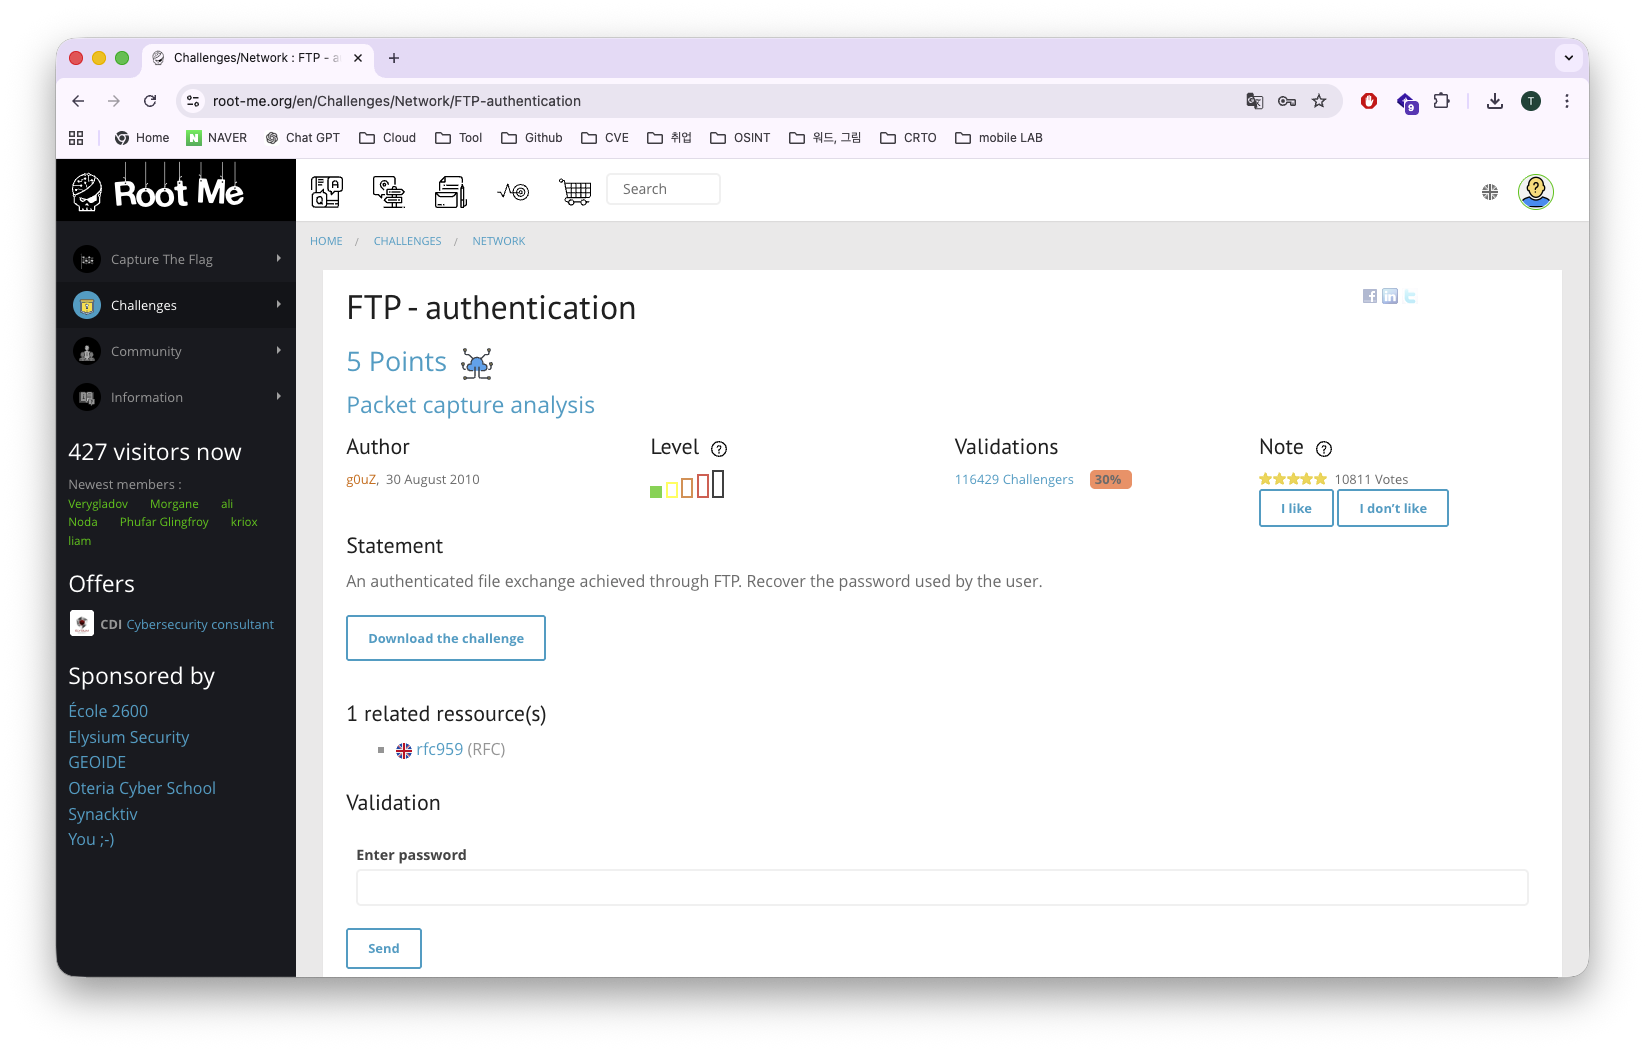
네트워크 문제를 한번 풀어보고싶어서 시도를 했다.
문제 파일을 다운받으면 pcap 파일을 주는데 Wireshark로 한번 열어보자
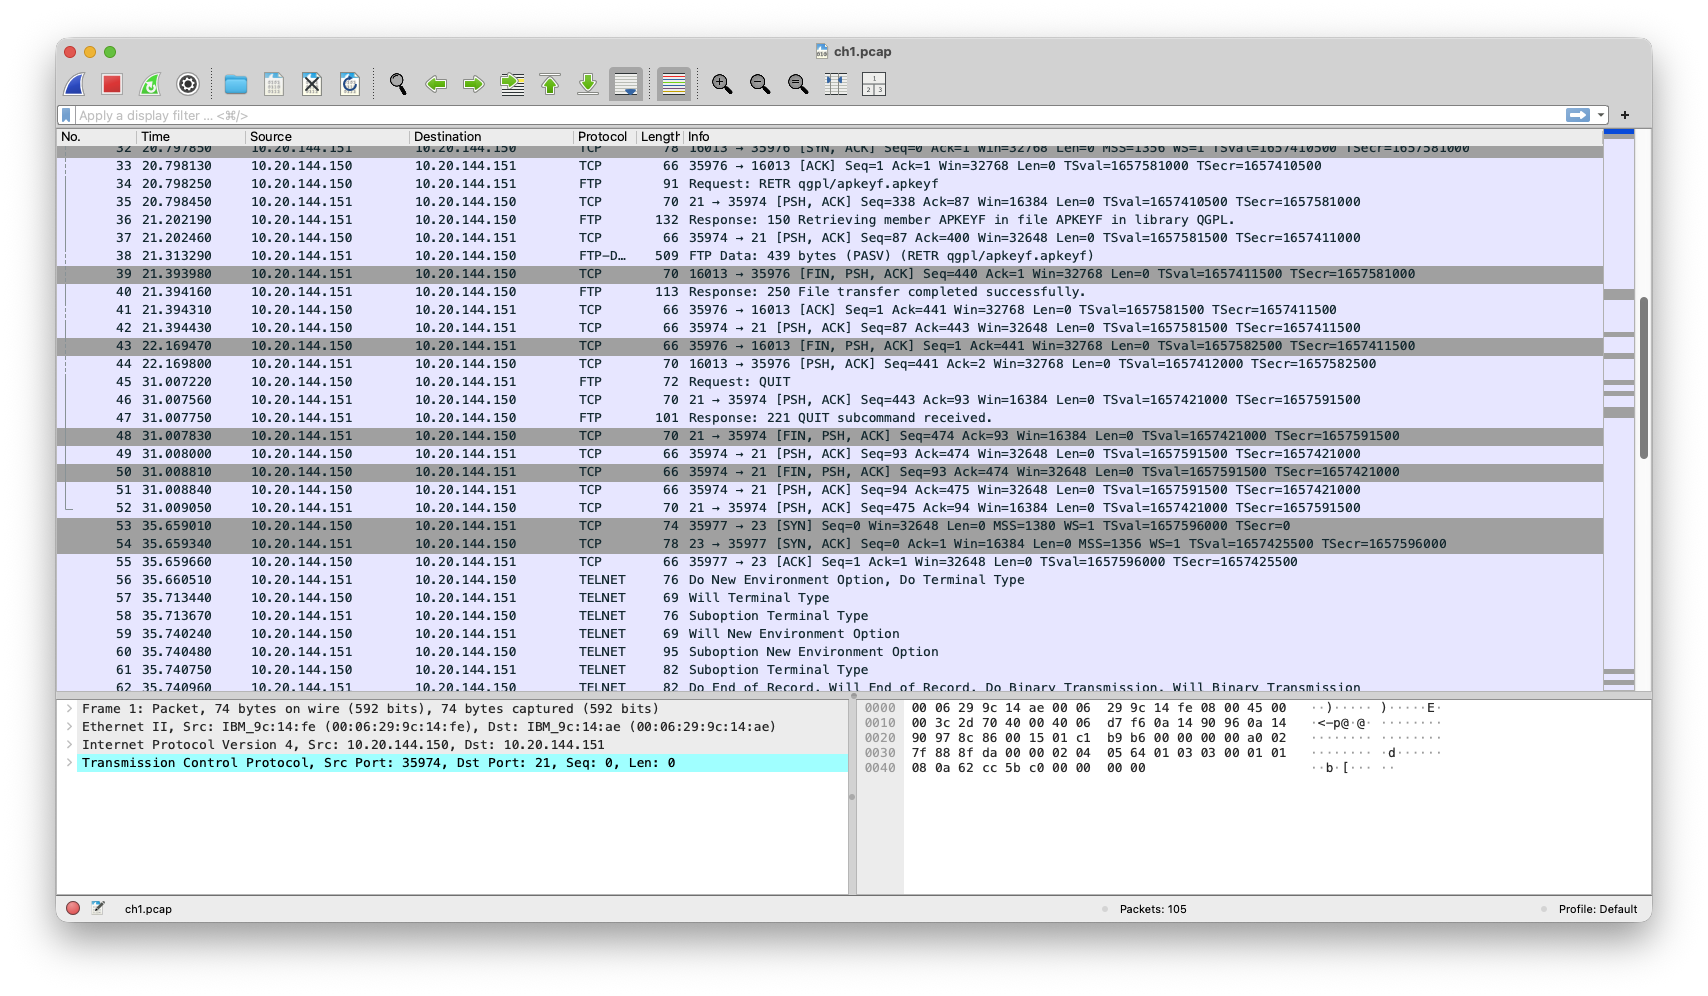
대충 보면 FTP랑 TELNET에 대한 패킷들이 잘 보인다.
여기서 알아야 할 점은 FTP, TELNET은 평문으로 패킷이 그대로 노출되기 때문에 굉장히 취약하며 위험하다
자세히 보면
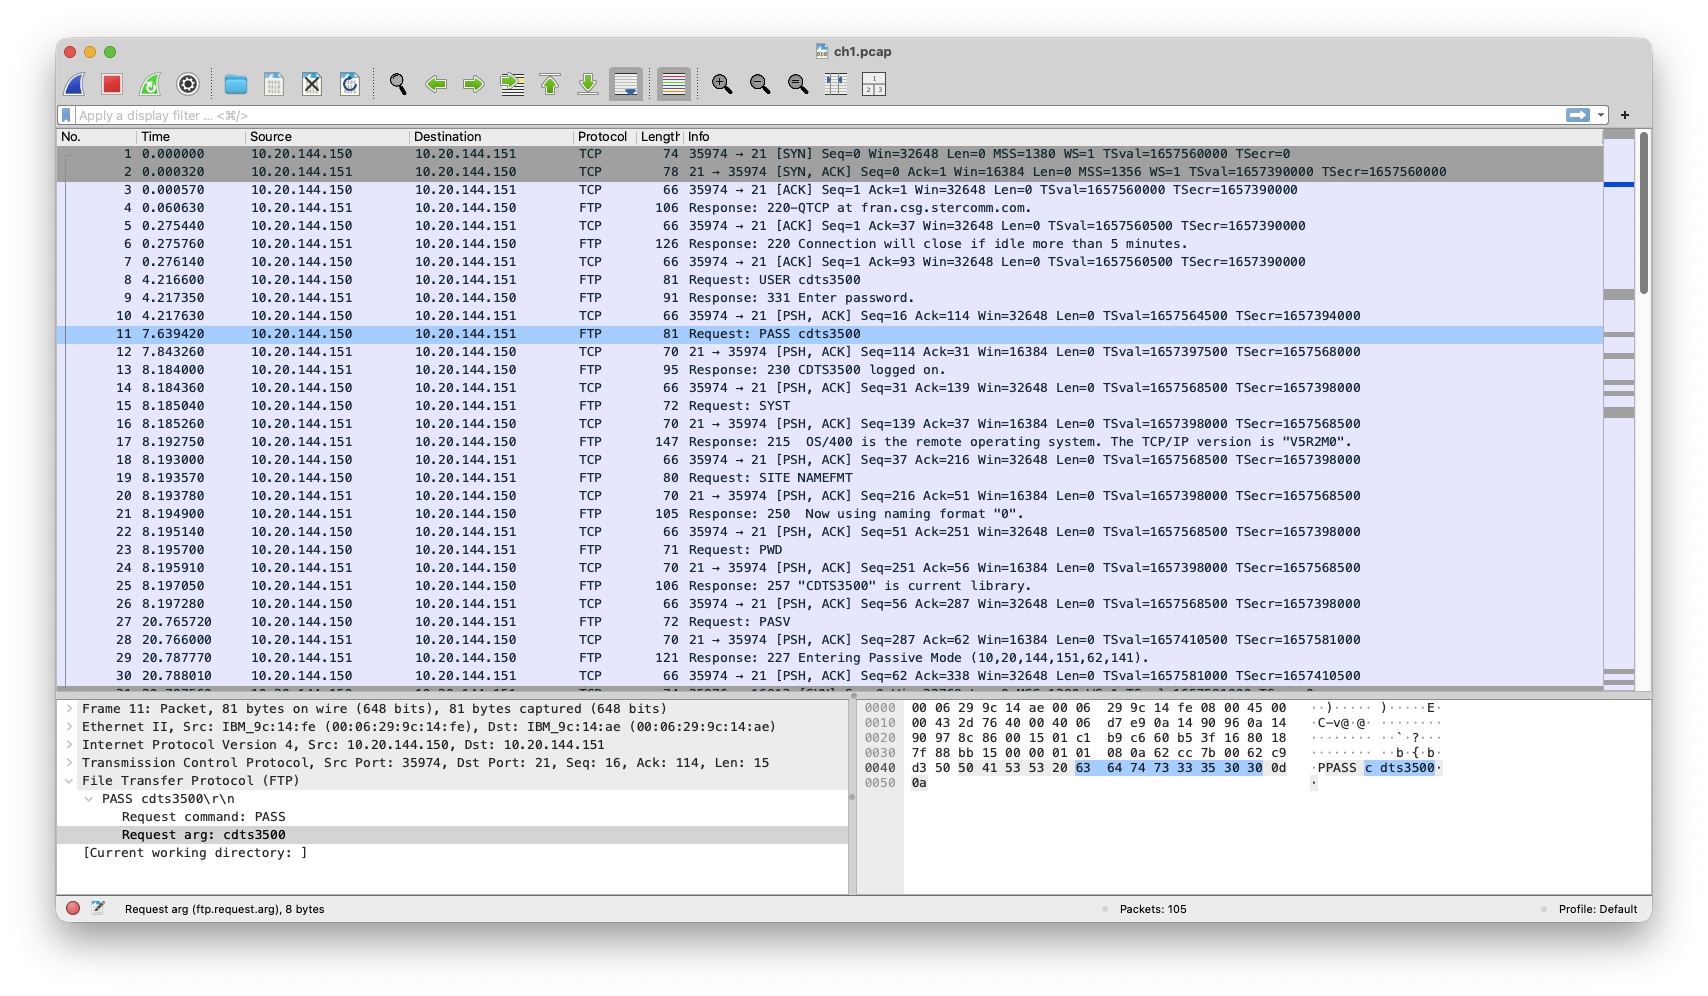
USER / PASS 가 그대로 노출되어 있는것을 확인 할 수 있다.
터미널에 그대로 ip 입력하고 나도 접속하려고 시도하였는데
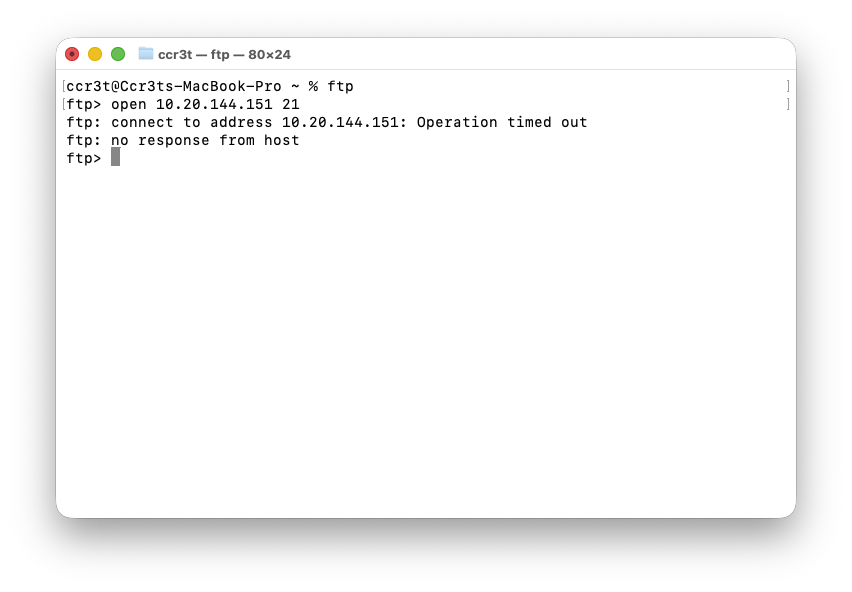
되지 않았다.
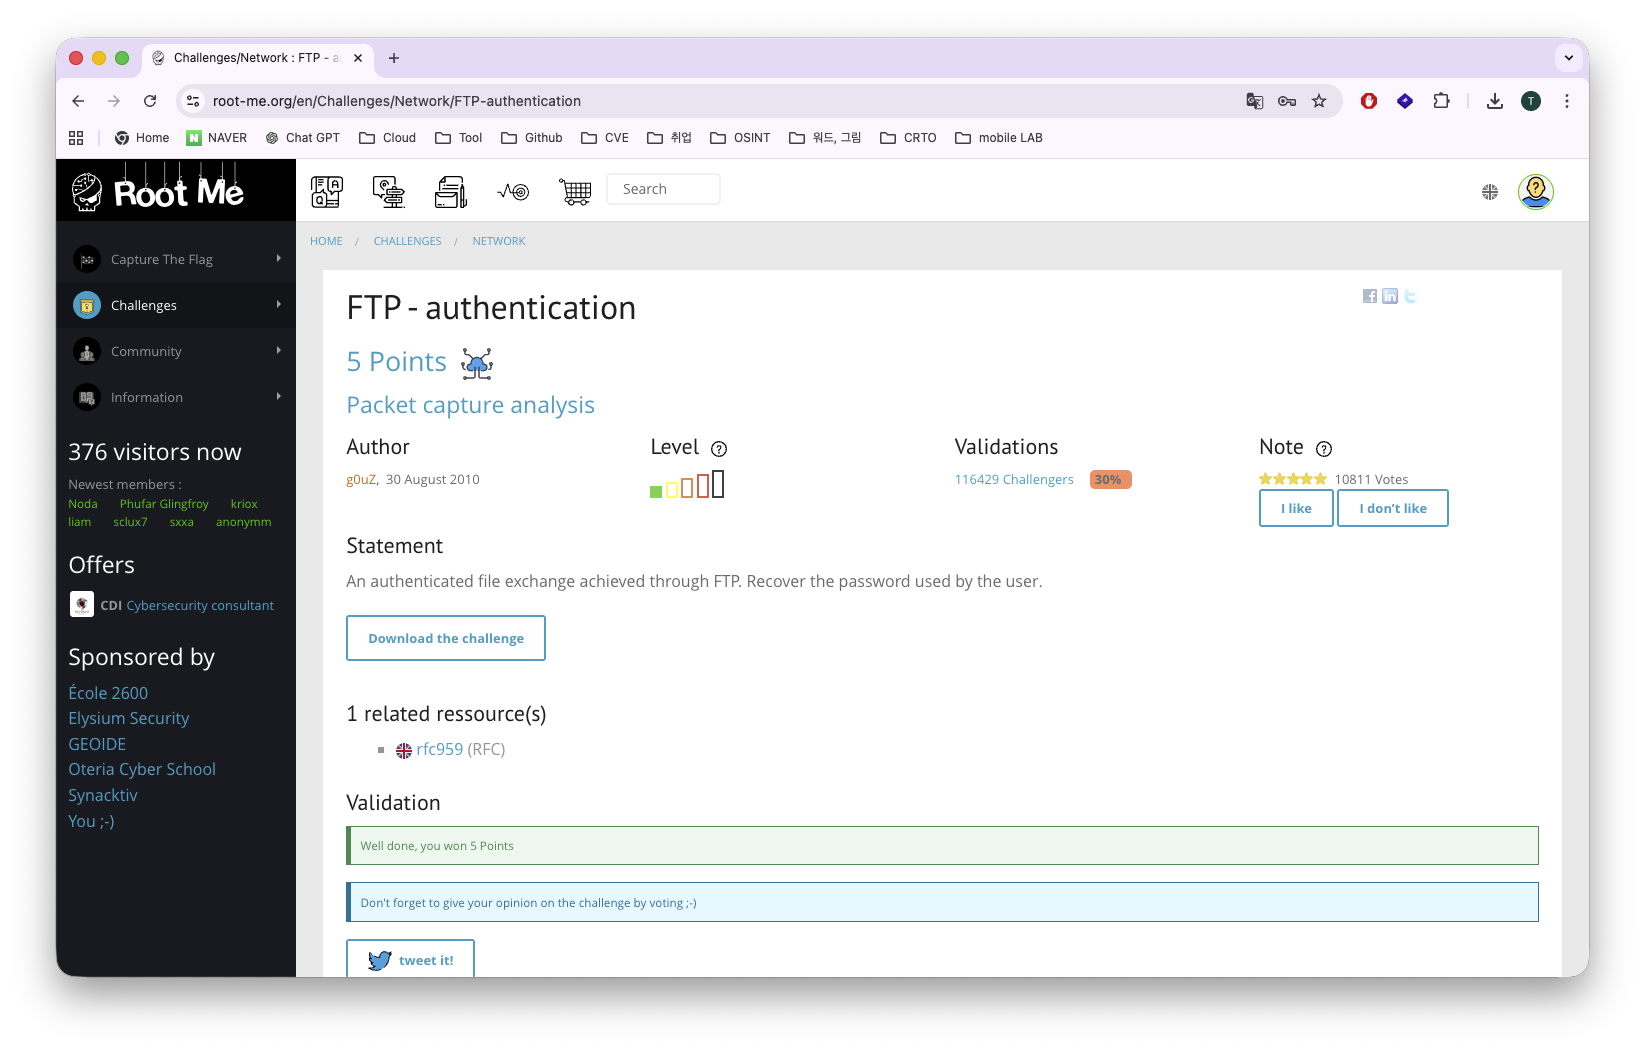
그래서 뭐지 뭘 어떻게 푸는 문제인가 싶어서 다시 한번 문제를 보니
"An authenticated file exchange achieved through FTP. Recover the password used by the user."
비밀번호 사용한걸 복구하라고?
저거를 말하는거가 싶어서 그 비밀번호를 그대로 삽입하니
ㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡ 답 ㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡ

cdts3500

ㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡㅡ
이게 맞았노.
이상한거에 삽집하느라 잘 안됐노.
네트워크는 항상 어딜가나 따라오니 꼭 잘 알고 계십시다잉
RootMe FTP - authentication Write-up
이상 보고 끝!
해킹을 잘 못 하지만 좋아 하려고 노력하는 한 청년.