Linux 로그 경로 정리 · 21/50 · Part 3. Ubuntu / Debian 로그 경로
선행 학습 → 11. Rocky Linux 주요 로그 경로 · 17. Rocky Linux 로그 경로 종합 정리
이번 글 → Ubuntu 주요 로그 경로
이어서 → 22. /var/log/auth.log 분석
1. 들어가며
Part 3은 Ubuntu / Debian 계열입니다. 클라우드 VM, 개발 서버, 보안 장비(Wazuh·Security Onion 등) 기반 OS로 흔히 쓰입니다. RHEL과 파일 이름이 다를 뿐 아니라 기본으로 켜진 규칙 자체가 다르다는 점이 핵심입니다.
핵심 요약
- 규칙 위치:
/etc/rsyslog.d/50-default.conf(RHEL은/etc/rsyslog.conf본문)- Ubuntu 24.04 기본 활성:
auth.log·syslog·kern.log·mail.log·mail.err- 기본 비활성(주석):
cron.log·daemon.log→ 해당 로그는syslog에 섞인다.- Debian 12 이후 기본 설치는 rsyslog 없이 journald만 쓰는 경우가 많다.
2. 핵심 개념
Ubuntu 24.04 실습 환경에서 확인한 50-default.conf 활성 규칙:
auth,authpriv.*            /var/log/auth.log
*.*;auth,authpriv.none     -/var/log/syslog
kern.*                     -/var/log/kern.log
mail.*                     -/var/log/mail.log
mail.err                   /var/log/mail.err
*.emerg                    :omusrmsg:*
#cron.*                    /var/log/cron.log      ← 주석 (비활성)
#daemon.*                  -/var/log/daemon.log   ← 주석 (비활성)
경로 앞의 - 는 쓰기마다 sync하지 않음(성능 우선)을 뜻합니다. 인증 로그(auth.log)에는 - 가 없어 즉시 기록됩니다.
3. 로그 생성 구조
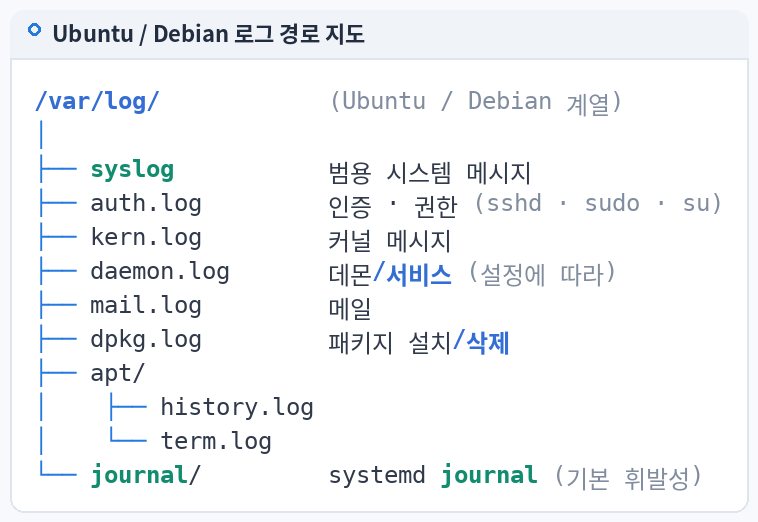
sshd/sudo/su ─(auth,authpriv)─┐
kernel ────────(kern)─────────┤
cron ──────────(cron)─────────┼─▶ journald ──▶ rsyslog(50-default.conf) ─┬─▶ auth.log
systemd/daemons (daemon) ─────┤                                          ├─▶ syslog  (auth 제외 전부: cron·daemon 포함)
postfix ───────(mail)─────────┘                                          ├─▶ kern.log (syslog 에도 중복)
                                                                          └─▶ mail.log / mail.err
dpkg / apt ──(자체 기록)──▶ /var/log/dpkg.log, /var/log/apt/{history.log,term.log}
중복 주의: 커널 로그는 kern.log 와 syslog 양쪽에, 메일 로그도 mail.log 와 syslog 양쪽에 기록됩니다. 건수 집계 시 파일을 섞지 않습니다.
4. 실제 로그 경로
| 로그 | 경로 | 기본 상태 (24.04) | RHEL 대응 |
|---|---|---|---|
| 인증 | /var/log/auth.log | 활성 | /var/log/secure |
| 범용 | /var/log/syslog | 활성 | /var/log/messages |
| 커널 | /var/log/kern.log | 활성 | (messages에 포함) |
| 데몬 | /var/log/daemon.log | 비활성 → syslog | (messages에 포함) |
| cron | /var/log/cron.log | 비활성 → syslog | /var/log/cron |
| 메일 | /var/log/mail.log, mail.err | 활성 | /var/log/maillog |
| 패키지 | /var/log/dpkg.log, /var/log/apt/ | 활성(자체) | /var/log/dnf*.log |
| 감사 | /var/log/audit/audit.log | auditd 미설치가 기본 | 기본 설치 |
| 저널 | /var/log/journal/ | 영구 저장 기본 | 환경별 |
5. 명령어 실습
. /etc/os-release; echo "$PRETTY_NAME"
dpkg -l rsyslog auditd 2>/dev/null | awk '/^ii/{print $2, $3}'
systemctl is-active rsyslog systemd-journald auditd

# 활성 규칙만
grep -hvE '^\s*#|^\s*$' /etc/rsyslog.conf /etc/rsyslog.d/*.conf | grep -E '/var/log|omusrmsg'

# 비활성 규칙(주석) 확인
grep -hE '^#\s*(cron|daemon)' /etc/rsyslog.d/50-default.conf

# 파일 존재
ls -l /var/log/{auth.log,syslog,kern.log,daemon.log,cron.log,mail.log,dpkg.log} 2>/dev/null
ls /var/log/apt/ 2>/dev/null
6. 로그 예시
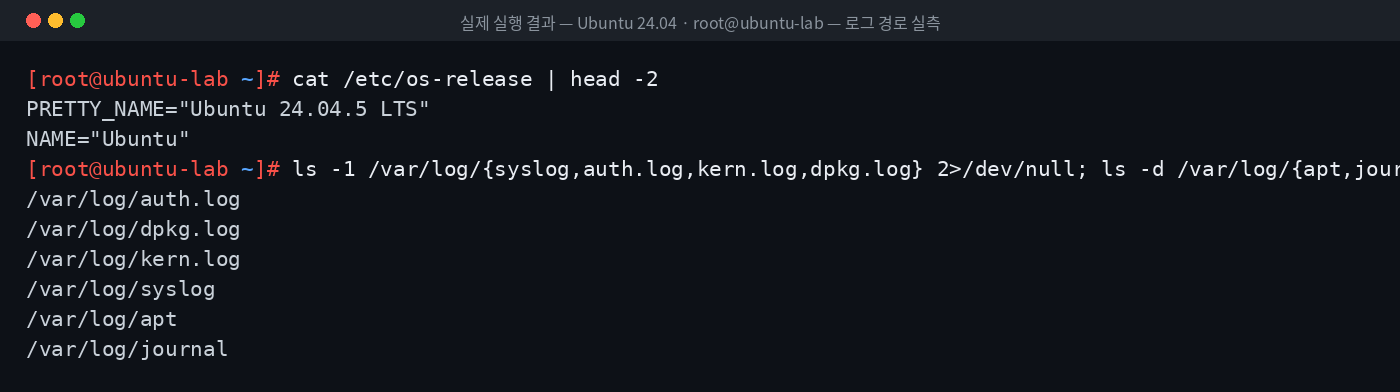
위 이미지는 Ubuntu 24.04 실습 환경에서 로그 경로를 실제로 확인한 결과입니다. daemon.log 와 cron.log 가 기본적으로 존재하지 않는 점을 확인할 수 있습니다.
7. 로그 필드 분석
Ubuntu 24.04의 rsyslog 파일 형식은 설치 버전·설정에 따라 고정밀 ISO 8601 타임스탬프(2026-09-20T02:14:52.123456+09:00)로 찍히기도 하고 전통 형식(Sep 20 02:14:52)으로 찍히기도 합니다. 분석 스크립트를 짜기 전에 head -1 /var/log/auth.log 로 형식부터 확인합니다.
| 형식 | 예 | 파싱 시 주의 |
|---|---|---|
| 전통 | Sep 20 02:14:52 web02 sshd[...] | $1 $2 $3 가 시간 |
| ISO 8601 | 2026-09-20T02:14:52.123456+09:00 web02 sshd[...] | $1 하나가 시간, 호스트가 $2 |
8. 보안관점
| 확인 | 정상 | 의심 |
|---|---|---|
auth.log | 존재·증가 | 없음(rsyslog 제거?) → journal 확인 |
cron.log | 없음(기본) | 갑자기 생김 → 누가 설정 변경? |
| auditd | 미설치(기본) | 설치됐는데 규칙 없음 |
syslog 크기 | 꾸준히 증가 | 급감·0바이트 |
9. SOC 관점
- 수집 설계: Ubuntu는 cron 로그가
syslog에 있으므로 Wazuhlocalfile에/var/log/syslog를 반드시 포함하거나 journald를 수집한다. - 탐지 공백: auditd가 기본 미설치 → 명령 실행 가시성이 없다. 보안 기준에 auditd 설치를 포함한다.
- 파서 검증: ISO 타임스탬프 형식에서 SIEM decoder가 정상 동작하는지 확인한다.
10. 실습 체크리스트
[ ] OS 버전과 rsyslog / auditd 설치 여부 확인
[ ] 50-default.conf 활성 규칙 5개 확인
[ ] cron.log / daemon.log 비활성 확인
[ ] kern.log·mail.log 의 syslog 중복 이해
[ ] 로그 타임스탬프 형식 확인
[ ] journald 전용 환경 대응 방법 설명
11. 핵심 정리
- Ubuntu 규칙은
/etc/rsyslog.d/50-default.conf에 있다. - 기본 활성은 auth.log·syslog·kern.log·mail.log·mail.err다.
cron.log와daemon.log는 기본 비활성이며 내용은syslog에 들어간다.- auditd는 기본 미설치라 실행 가시성 확보를 위해 별도 구성이 필요하다.
- Debian 계열은 journald 전용 환경일 수 있으므로 파일이 없으면
journalctl을 본다.
12. 다음 편 연결
| 구분 | 글 |
|---|---|
| ◀ 이전 글 | 20. Rocky Linux 로그 기반 초동조사 |
| ▶ 다음 글 | 22. /var/log/auth.log 분석 |
| 시리즈 | Linux 로그 경로 정리 전체 보기 |
| 선행 시리즈 | 리눅스 시스템 기초 · 파일 · 권한 · 사용자 관리 · 서비스 · 프로세스 관리 · Linux 시스템 보안 기초 |
