Linux 로그 경로 정리 · 27/50 · Part 3. Ubuntu / Debian 로그 경로
선행 학습 → 21. Ubuntu 주요 로그 경로 · 22. /var/log/auth.log 분석 · 23. /var/log/syslog 분석 · 24. /var/log/kern.log 분석 · 25. /var/log/daemon.log 분석 · 26. apt와 dpkg 로그 분석
이번 글 → Ubuntu 로그 경로 종합 정리
이어서 → 28. RHEL과 Ubuntu 로그 경로 차이
1. 들어가며
21~26편의 Ubuntu 로그를 한 장으로 정리합니다. Part 2의 17편(Rocky 종합)과 짝을 이루며, 두 배포판의 차이를 28편에서 목적별로 다시 비교합니다.
핵심 요약
- Ubuntu 중심 파일:
auth.log·syslog·kern.log·dpkg.log/apt/- 기본 비활성:
cron.log·daemon.log/ 기본 미설치: auditd- 순환은
.1+.N.gz→ 검색은zgrep
2. 핵심 개념
| 차원 | Ubuntu 24.04 기본 | Rocky 9 기본 |
|---|---|---|
| 규칙 파일 | /etc/rsyslog.d/50-default.conf | /etc/rsyslog.conf |
| 파일 권한 | 0640 syslog:adm | 0600 root:root |
| 순환 | weekly · rotate 4 · compress · delaycompress | weekly · rotate 4 · dateext · 비압축 |
| 파일 타임스탬프 | ISO 8601 고정밀 | 전통 형식 |
| auditd | 미설치 | 설치·활성 |
| 영구 저널 | 기본 | 환경별 확인 |
(두 배포판 실습 환경에서 설정 파일로 직접 확인한 값입니다.)
3. 로그 생성 구조
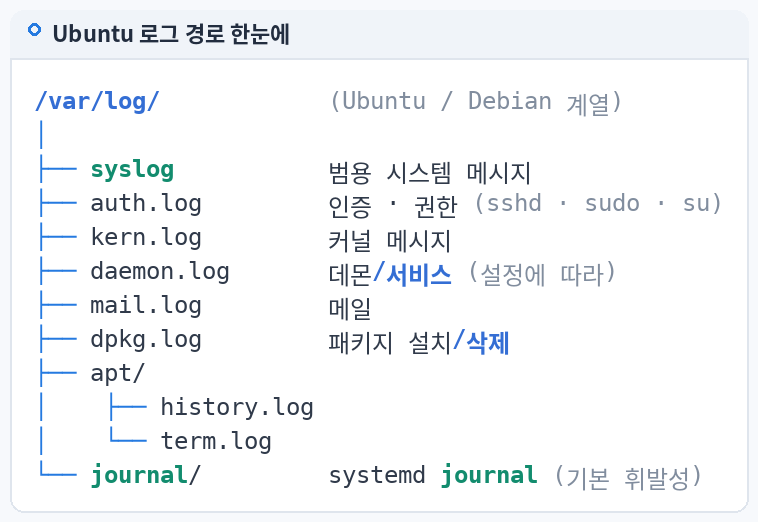
4. 실제 로그 경로
| 로그 | Ubuntu / Debian 경로 | 주요 이벤트 | 보안 활용 | Rocky 대응 |
|---|---|---|---|---|
| 인증 | /var/log/auth.log | sshd, sudo, su, usermod | 계정 탈취, 권한 상승 | secure |
| 범용 | /var/log/syslog | 거의 전부(auth 제외), cron 포함 | 서비스·cron·방화벽 | messages + cron |
| 커널 | /var/log/kern.log | 커널, UFW | 모듈, 방화벽 | messages |
| 데몬 | (기본 없음) → syslog / journal | 서비스 | 서비스 이상 | messages |
| cron | (기본 없음) → syslog | CRON CMD | 지속성 | cron |
| 메일 | /var/log/mail.log, mail.err | postfix | 스팸·계정 탈취 | maillog |
| 패키지 | /var/log/dpkg.log, /var/log/apt/history.log | 설치·삭제, Requested-By | 도구 설치 | dnf.log, dnf.rpm.log |
| 웹 | /var/log/apache2/, /var/log/nginx/ | 요청·오류 | 웹 공격 | /var/log/httpd/ |
| DB | /var/log/mysql/error.log (설정 확인) | 오류·접속 | DB 공격 | /var/log/mariadb/ |
| 감사 | /var/log/audit/audit.log (설치 시) | EXECVE 등 | 실행 주체 | 동일 |
| 로그인 | /var/log/wtmp, btmp, lastlog | 세션 | 교차검증 | 동일 |
| 저널 | /var/log/journal/ | 전체 | 원천 대조 | 동일 |
5. 명령어 실습
echo "== OS ==";       . /etc/os-release; echo "$PRETTY_NAME"
echo "== Logging ==";  systemctl is-active rsyslog systemd-journald auditd
echo "== Format ==";   head -1 /var/log/auth.log 2>/dev/null | cut -c1-40
echo "== Files ==";    ls -l --time-style=+%F\ %T /var/log/{auth.log,syslog,kern.log,mail.log,dpkg.log} 2>/dev/null
echo "== Rotated ==";  ls /var/log/auth.log.* /var/log/syslog.* 2>/dev/null
echo "== Disabled =="; grep -hE '^#\s*(cron|daemon)' /etc/rsyslog.d/50-default.conf
echo "== Services =="; ls -d /var/log/{apache2,nginx,mysql} 2>/dev/null
6. 로그 예시
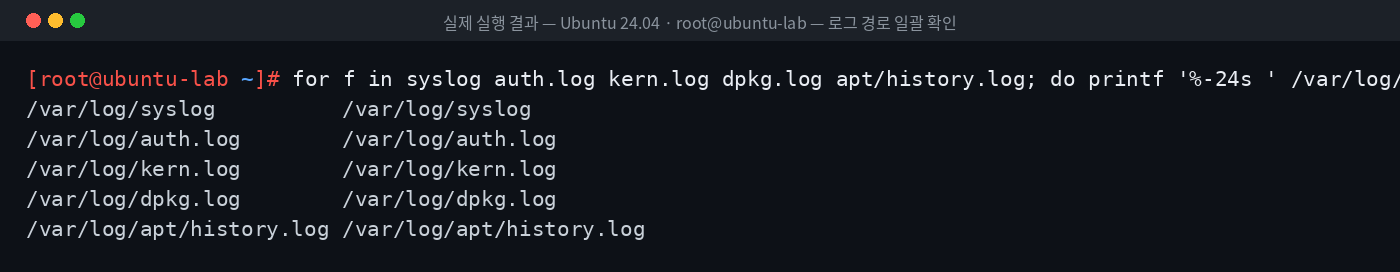
위 이미지는 Ubuntu 24.04 실습 환경에서 로그 경로를 일괄 확인한 실제 실행 결과입니다.
7. 로그 필드 분석
| 출력 | 판단 |
|---|---|
auditd: inactive / unknown | 실행 가시성 없음 → 보안 기준 미달 여부 보고 |
타임스탬프 2026-...T...+09:00 | ISO 형식 → 필드 번호 조정 |
#cron.* 주석 | cron 분석은 syslog에서 |
auth.log.2.gz 존재 | zgrep 필요 |
8. 보안관점
- 정상: 기본 규칙 유지, 순환 파일 연속, rsyslog·journald active.
- 의심: 순환 파일 누락,
auth.log0바이트, rsyslog 비활성인데 원인 미확인, 설치 이력 없는 로그 디렉터리.
9. SOC 관점
Ubuntu 서버 Wazuh 수집 권장 목록:
/var/log/auth.log     (syslog)
/var/log/syslog       (syslog)   ← cron·서비스 포함
/var/log/kern.log     (syslog)   ← 필요 시 (syslog 와 중복)
/var/log/dpkg.log     (syslog)
/var/log/audit/audit.log (audit)  ← auditd 설치 후
journald              (journald) ← 파일 대신/보완
10. 실습 체크리스트
[ ] Ubuntu 로그 경로 12행 표 재현
[ ] Rocky 대응 경로와 연결
[ ] 기본 비활성/미설치 항목 설명
[ ] 순환·권한·형식 차이 설명
[ ] 점검 세트 실행
[ ] Wazuh 수집 목록 구성
11. 핵심 정리
- Ubuntu는
auth.log와syslog가 중심이며 cron도syslog에 있다. - 규칙은
50-default.conf, 권한은syslog:adm 0640이다. - 순환 파일이 압축되므로
zgrep을 쓴다. - auditd는 기본 미설치이므로 별도 구성해야 실행 가시성이 생긴다.
- 17편(Rocky 종합)과 함께 두 배포판 경로를 짝으로 기억한다.
12. 다음 편 연결
| 구분 | 글 |
|---|---|
| ◀ 이전 글 | 26. apt와 dpkg 로그 분석 |
| ▶ 다음 글 | 28. RHEL과 Ubuntu 로그 경로 차이 |
| 시리즈 | Linux 로그 경로 정리 전체 보기 |
| 선행 시리즈 | 리눅스 시스템 기초 · 파일 · 권한 · 사용자 관리 · 서비스 · 프로세스 관리 · Linux 시스템 보안 기초 |

코드에 숨겨진 위협을 읽고 AI로 보안의 미래를 설계합니다. 프론트엔드 개발 경험을 자산 삼아 더 견고하고 지능적인 보안 운영 시스템을 구축해 나가는 과정을 기록합니다