개요
인프라의 뼈대를 잡는 작업인 VPC 설정부터 IP 대역 산정(CIDR), 그리고 데이터가 흐르는 길인 라우팅 워크플로우까지 체계적으로 정리해 본다. 네트워크 아키텍처를 설계할 때 가장 기본이 되면서도 중요한 내용이다.
0. VPC 기본 개념 (Provisioning & Network Role)
VPC(Virtual Private Cloud)는 AWS 클라우드 내에서 격리된 가상 네트워크 환경을 직접 프로비저닝(생성) 할 수 있게 해주는 서비스다.
만약 이러한 가상 네트워크 서비스가 없다면, 사용자는 라우터·스위치·인터넷 회선·방화벽 등 모든 네트워크 장비를 물리적으로 설치하고 구성해야 한다.
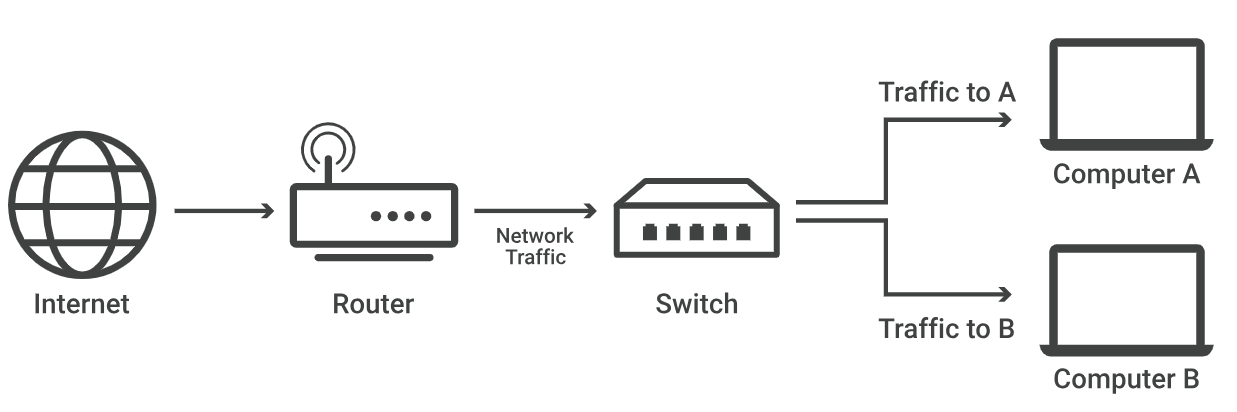
- 라우터: 서로 다른 네트워크(예: 내부망 ↔ 인터넷)를 연결하여 트래픽을 전달하는 장비
- 스위치: 같은 네트워크(내부망) 내 여러 기기들을 연결해 서로 통신하도록 돕는 장비
- 프로비저닝: IT 환경에서 필요한 리소스(네트워크, 서버 등)를 준비·설정하는 과정으로, VPC가 네트워크 리소스를 자동으로 구성해주는 것을 의미
사용자는 자신만의 네트워크 공간 안에서 AWS 리소스를 실행하며, IP 주소 범위·서브넷·라우팅 테이블·게이트웨이 등을 자유롭게 관리할 수 있다.
VPC는 하나의 사설 IP 대역(Private IP Range) 으로, 전체 네트워크의 경계를 정의한다.
예를 들어 VPC에 10.0.0.0/16 블록을 지정하면 10.0.0.0 ~ 10.0.255.255 범위의 IP를 사용할 수 있다.
이 범위 안에서 서브넷을 세분화해 나눌 수 있는데,
- 첫 번째 서브넷: 10.0.1.0/24 → 10.0.1.0 ~ 10.0.1.255
- 두 번째 서브넷: 10.0.2.0/24 → 10.0.2.0 ~ 10.0.2.255
일반적으로 이러한 서브넷은 가용영역(AZ) 단위로 분리하여 구성하며, EC2 인스턴스 같은 리소스는 각 서브넷의 IP 범위 안에서 하나의 IP를 할당받는다.
1. VPC CIDR 및 마스크 개념 (Address)
VPC는 독립된 가상 네트워크 공간이며, CIDR(Classless Inter-Domain Routing) 표기법을 통해 사용할 IP 대역을 정의한다.
- 서브넷 마스크 원리 (/16 기준):
- 고정 네트워크 부분(앞 16비트):
172.31은 VPC 전체를 식별하는 고유 번호가 된다. - 가변 호스트 부분(뒤 16비트):
0.0영역은 VPC 내부에서 EC2, RDS 등의 자원에 자유롭게 할당할 수 있는 영역이다. - IP 수량: 개의 IP를 확보할 수 있다.
- IP 할당 범위: 전체 범위는
172.31.0.0부터172.31.255.255까지이며, 실제 사용 가능한 IP는 예약 주소를 제외한172.31.0.1부터172.31.255.254까지다. - 서브넷 분할 예시:
/24마스크를 적용하면 앞의 24비트를 고정하고 뒤의 8비트(0~255)만 호스트 주소로 사용하게 된다. 쉽게 말해 도시 안에 256개 주소를 가진 동네를 만드는 셈이다.
2. 서브넷 분할 및 가용영역(AZ) 매핑
네트워크 효율성과 보안을 위해 VPC 대역을 더 작은 단위인 '서브넷'으로 쪼개어 관리한다.
| 구분 | CIDR 대역 (/24) | 가용영역 (AZ) | 주요 역할 및 배치 자원 |
|---|---|---|---|
| Public 서브넷 | 172.31.1.0/24 | ap-northeast-2a | 외부 통신용 (ALB, NAT Gateway) |
| Private 서브넷 | 172.31.2.0/24 | ap-northeast-2b | 내부 보안용 (EC2 인스턴스, DB) |
- 💡 권장 사항: 고가용성(High Availability) 보장을 위해 각 서브넷을 서로 다른 가용영역(AZ)에 1:1로 매핑하여 구성하는 것이 표준이다.
3. 라우팅 워크플로우 (Traffic Flow)
VPC 내부의 중앙 라우터는 라우팅 테이블(Routing Table)의 규칙에 따라 트래픽이 이동할 통로를 결정한다.
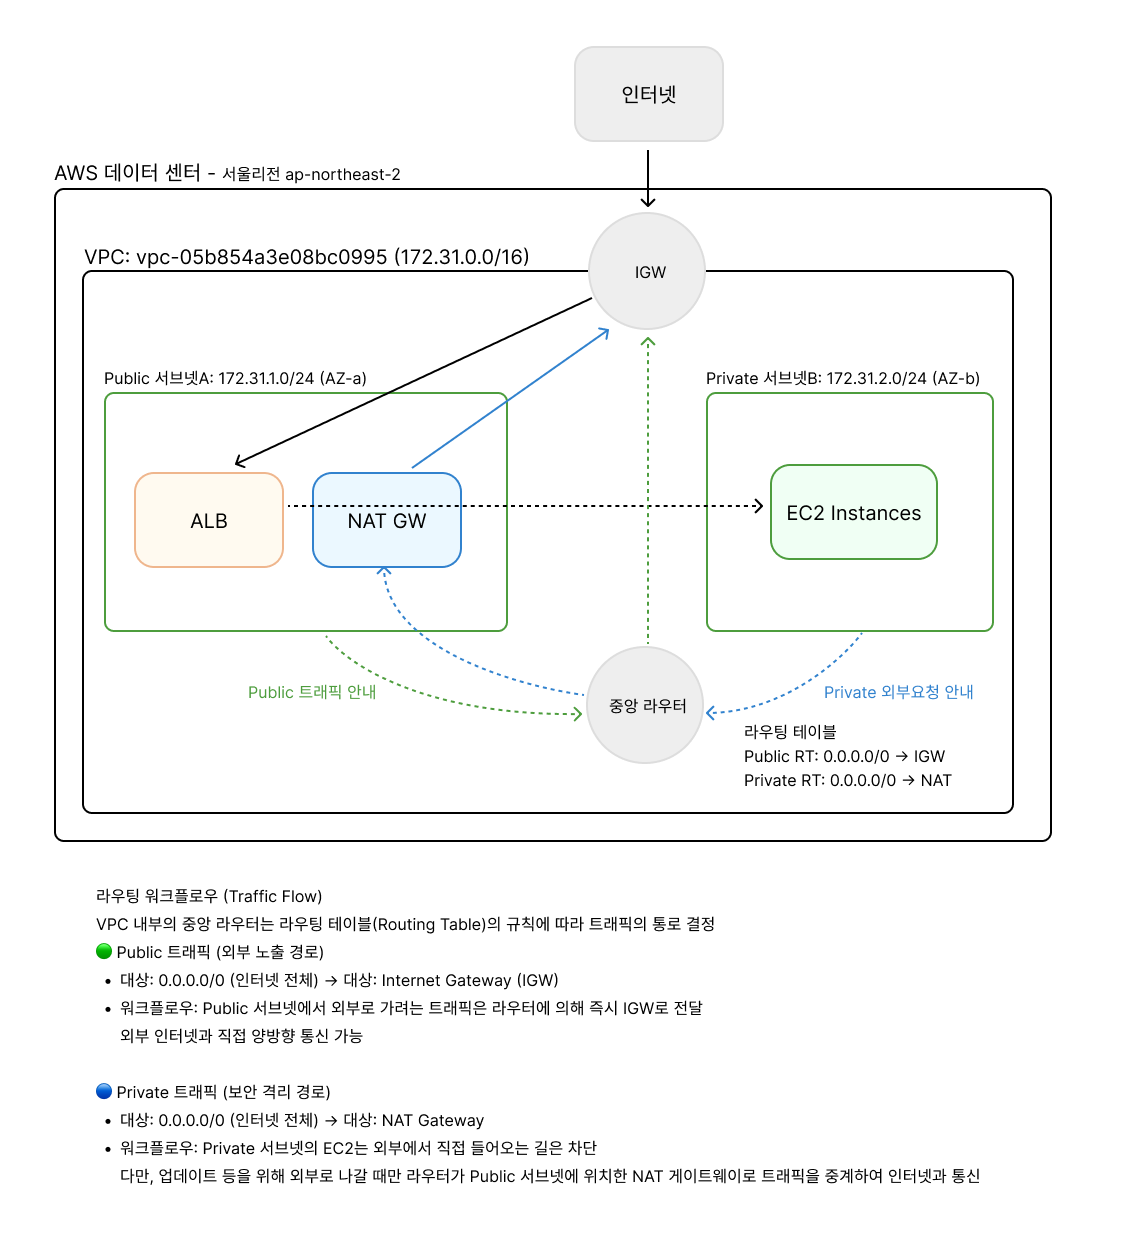
- 🟢 Public 트래픽 (외부 노출 경로):
- 대상:
0.0.0.0/0(인터넷 전체) → Internet Gateway (IGW) - 워크플로우: Public 서브넷에서 외부로 나가려는 트래픽은 라우터에 의해 즉시 IGW로 전달된다. 외부 인터넷과 직접적인 양방향 통신이 가능하다.
- 🔵 Private 트래픽 (보안 격리 경로):
- 대상:
0.0.0.0/0(인터넷 전체) → NAT Gateway - 워크플로우: Private 서브넷의 EC2는 외부에서 직접 들어오는 길은 차단된다. 다만, 업데이트 등을 위해 외부로 나갈 때만 라우터가 Public 서브넷에 위치한 NAT 게이트웨이로 트래픽을 중계하여 인터넷과 통신하게 된다.
4. 핵심 요약
전체적인 개념을 한 문장으로 정리하면 다음과 같다.
- VPC는 도시의 경계(
/16)를 정하는 것이고, 서브넷은 그 안의 동네 주소(/24)를 정하는 것이다. - 라우터는 이 주소를 보고 IGW(고속도로 직접 진입)로 보낼지, NAT(우회 검문소)로 보낼지 결정한다.
- 장애에 대비하는 고가용성(HA)을 위해 여러 AZ(가용영역)에 자원을 나누어 배치하는 것이 정석이다.