DevOps
1.[DevOps] 개요: 개발과 운영을 통합한 현대적 인프라 관리·운영 방식
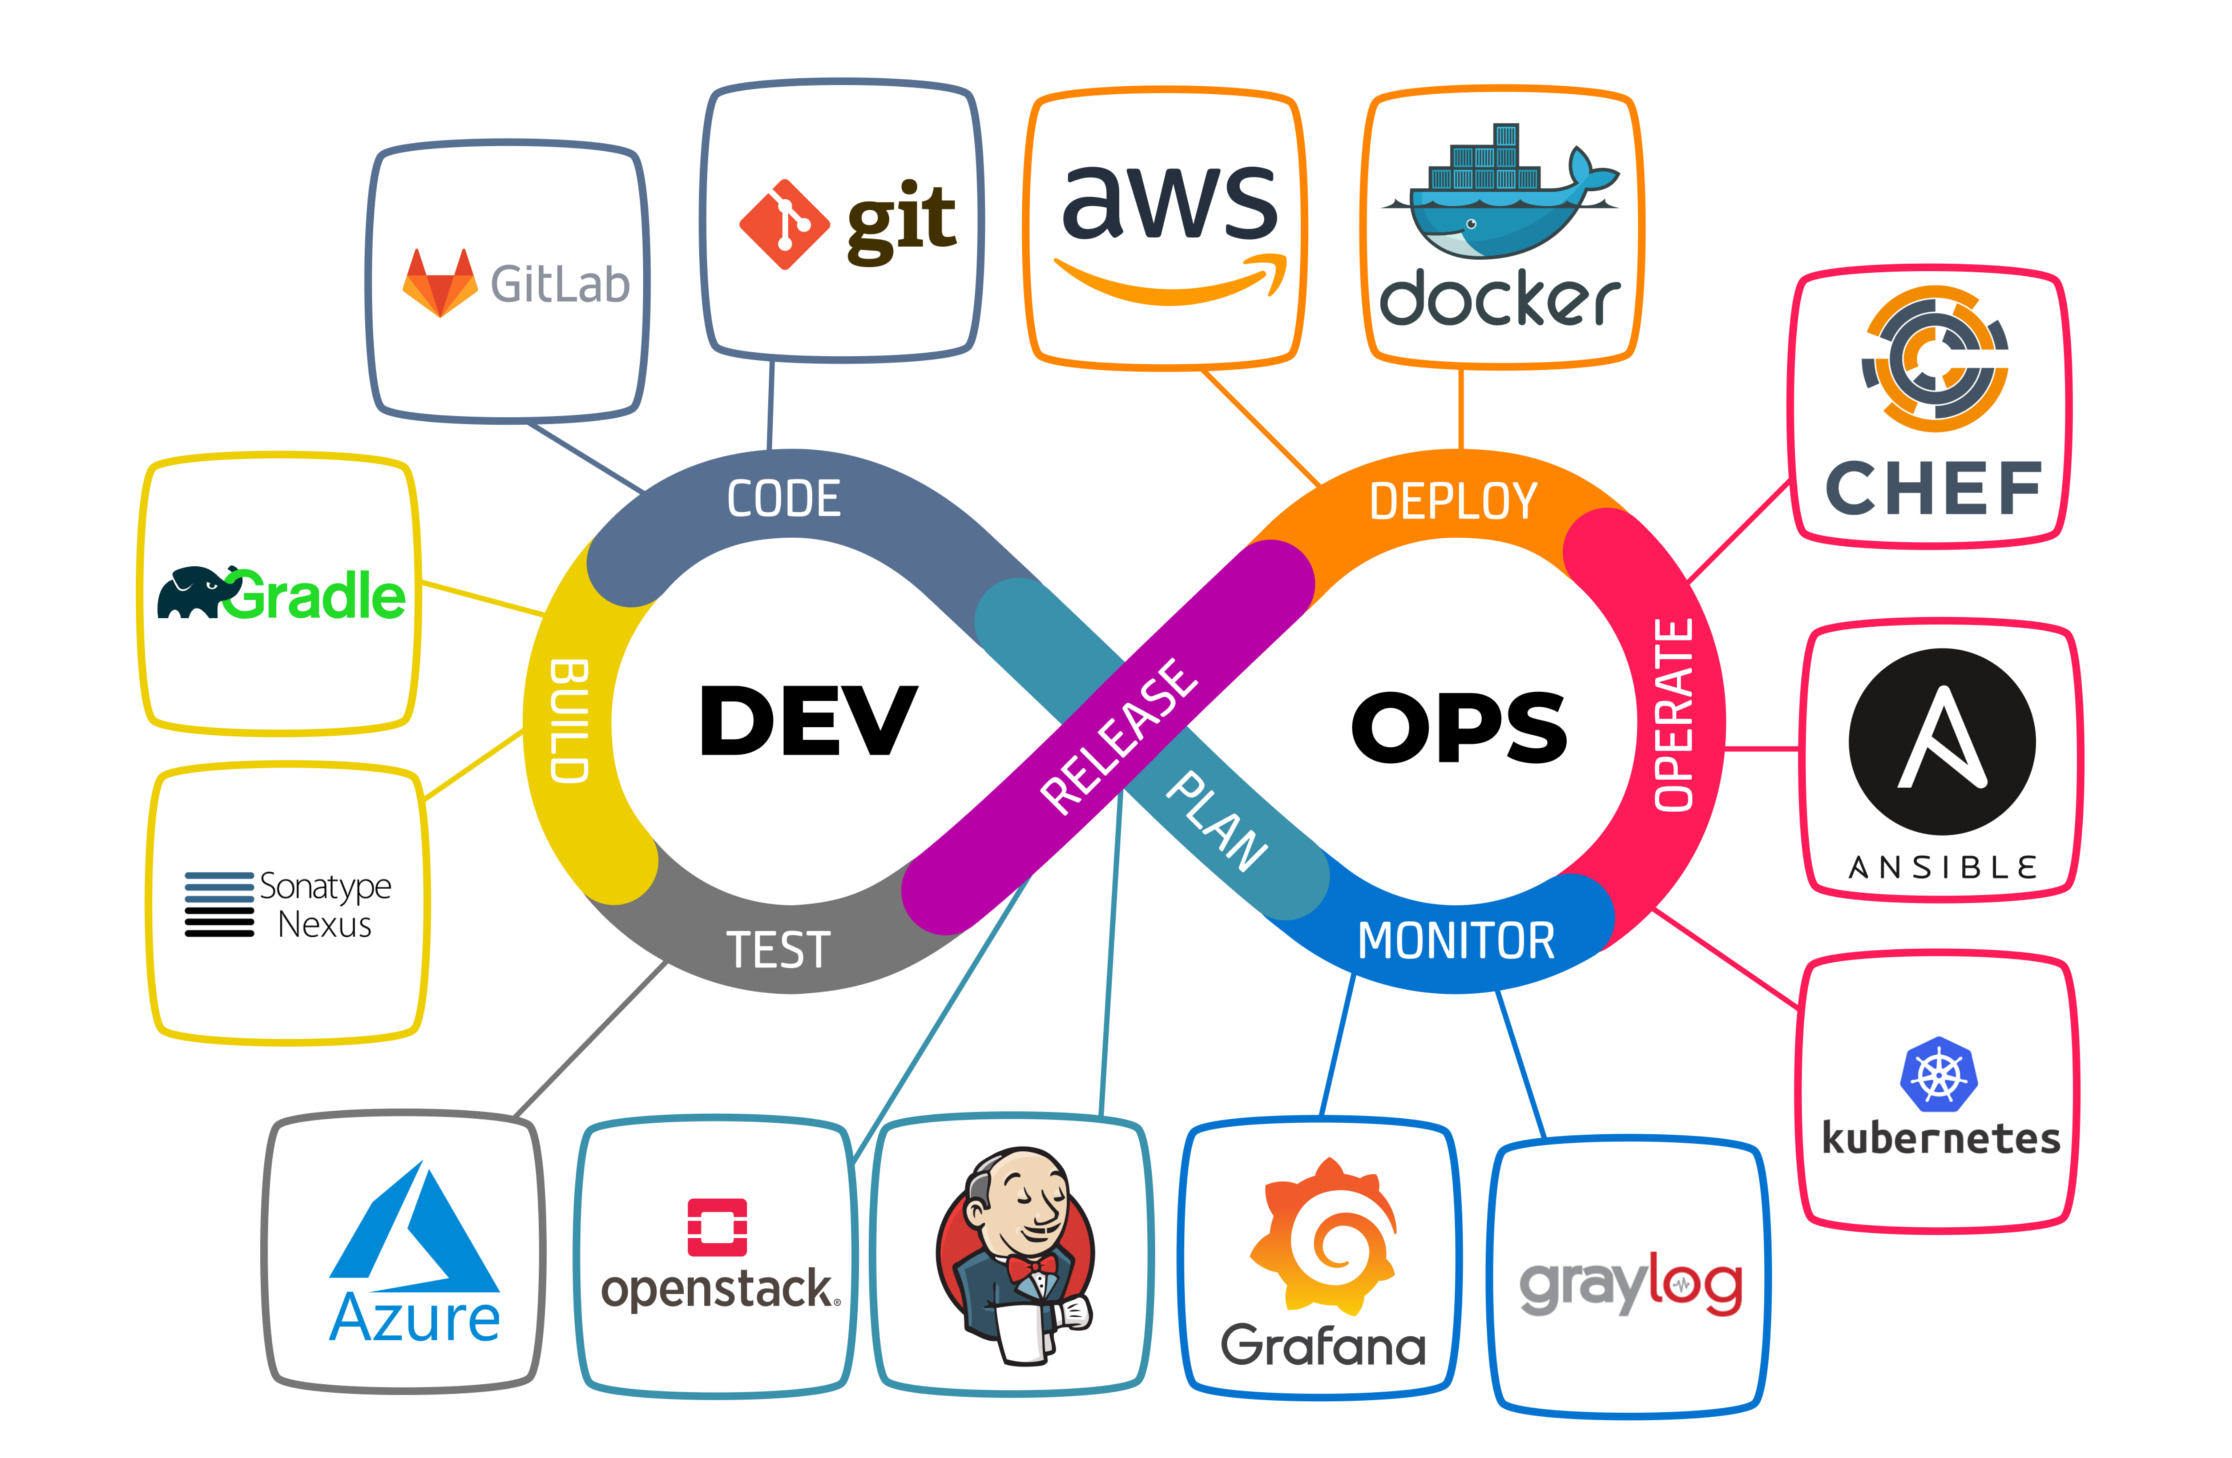
인프라를 누가, 어떻게 관리하고 운영할 것인지에 대한 고민은 단순한 기술 문제가 아니다. 개발팀 vs 운영팀의 전통적 분업 구조부터, 현대 소프트웨어 개발의 표준으로 자리 잡은 DevOps 문화와 핵심 기술까지 체계적으로 살펴본다.하나의 서비스가 탄생하고 유지되기 위해
2.[DevOps] Git: DevOps 에코시스템의 중심축
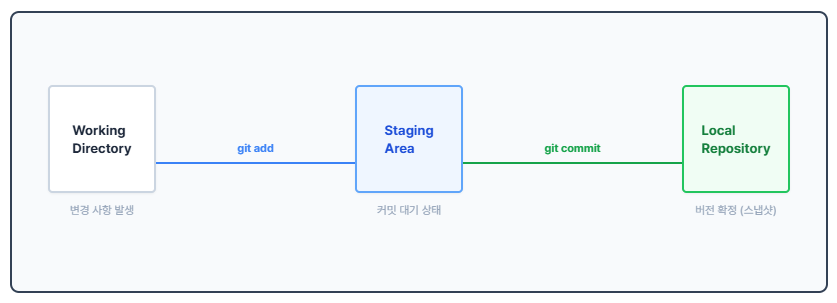
현대 DevOps 환경에서 Git은 단순한 버전 관리 도구를 넘어 Single Source of Truth(단일 진실 공급원) 역할을 한다.코드부터 인프라 설정까지 모든 것이 여기에 기록되며, CI/CD 파이프라인의 시작점이 된다.개발자와 운영자가 공유하는 이 "진실의
3.[DevOps] 컨테이너 기반의 현대적 아키텍처
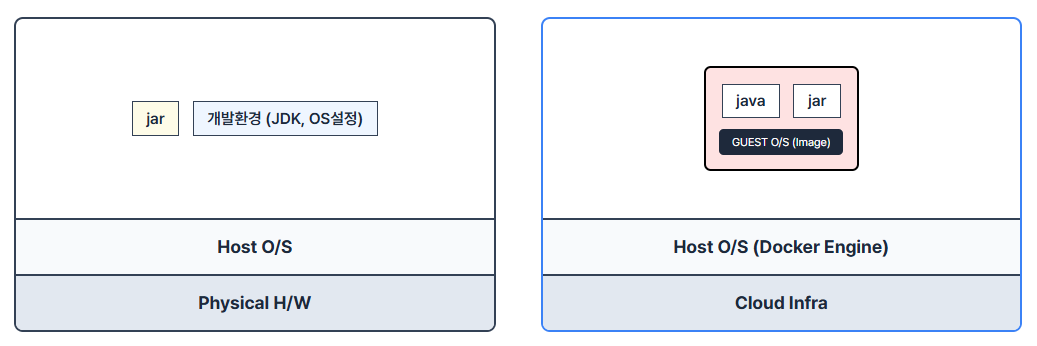
컨테이너는 오늘날 DevOps와 마이크로서비스 아키텍처(MSA) 시대를 대표하는 핵심 기술이다.급변하는 시장 환경에서는 기능 추가와 배포가 더 빠르고 유연해야 하며, 이는 결국 개발자와 운영자가 긴밀히 협업하는 체계를 필요로 한다. 컨테이너는 바로 그 협업의 매개체로서
4.[DevOps] 네트워크의 기초와 로컬 환경 통신 이해
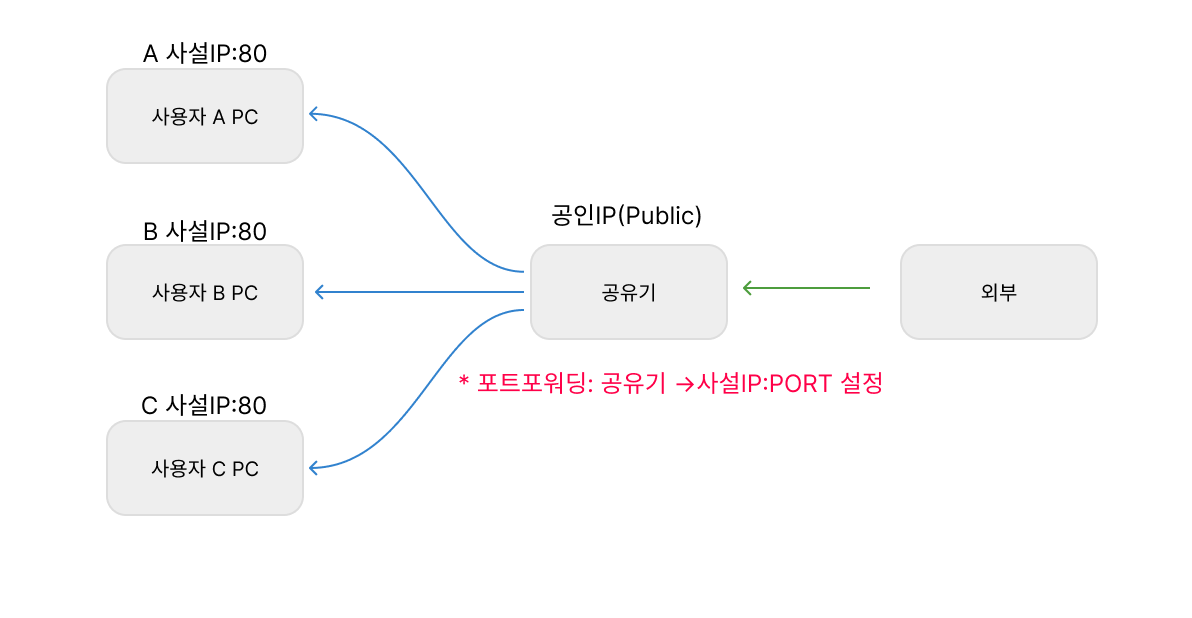
네트워크의 가장 기초가 되는 IP 주소 체계부터, 내 방에 있는 PC를 외부 인터넷망에 연결하기 위한 필수 과정인 포트포워딩까지 상세하게 정리해 본다.네트워크 통신을 위해 기기마다 부여되는 고유한 식별 번호를 IP(Internet Protocol) 주소라고 한다. 현재
5.[DevOps] AWS EC2 생성과 보안 그룹 설정
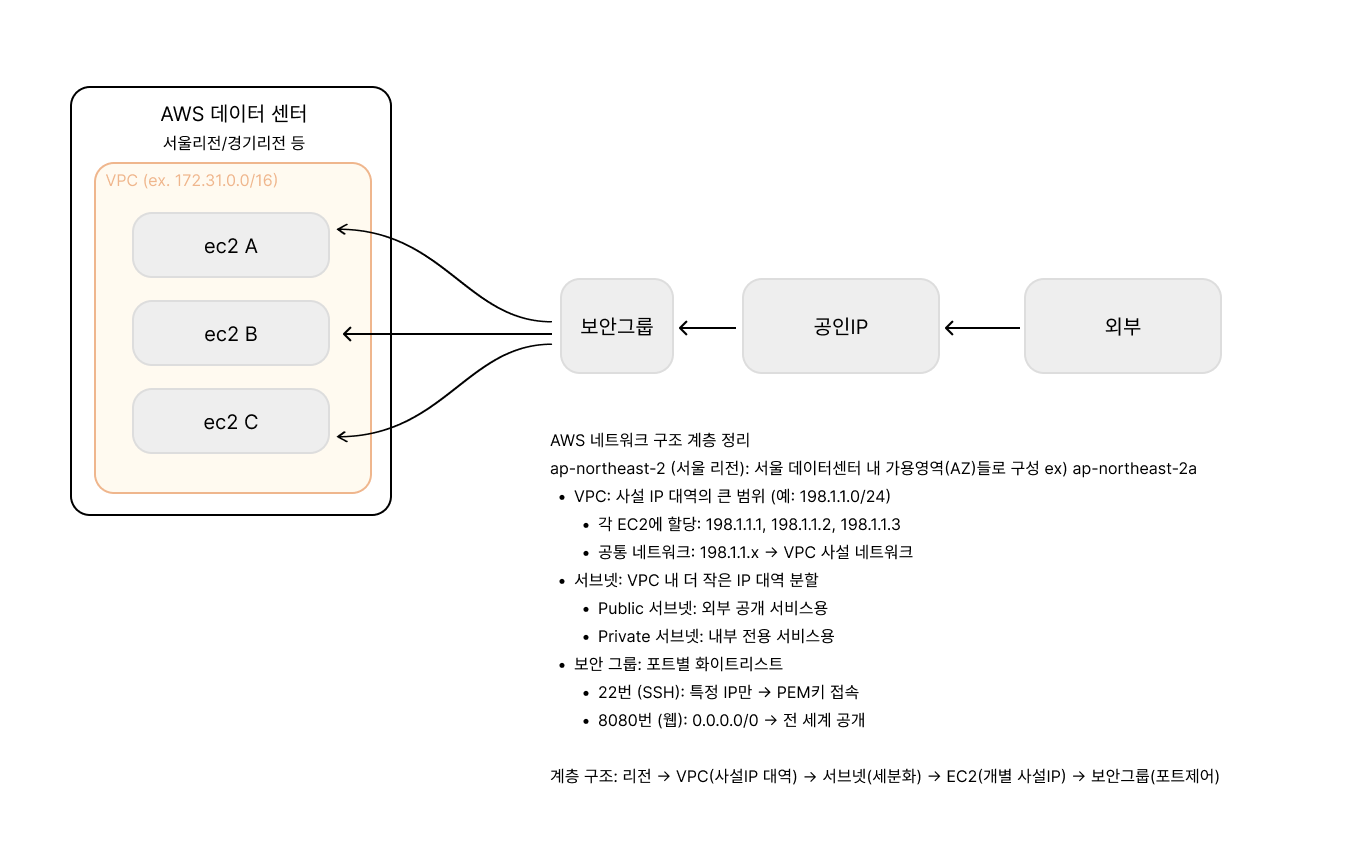
이전 게시글에서 로컬 네트워크와 IP 주소의 기초를 다뤘다면, 이제는 실제 클라우드 환경인 AWS로 넘어가 본다. 우리가 빌려 쓰는 가상 서버인 EC2를 생성하고, 외부 접속을 위한 문을 어떻게 안전하게 관리하는지 정리해 보자.AWS에서 서버를 생성한다는 것은 데이터센
6.[DevOps] VPC 설계와 로드밸런서(ALB) : 고가용성 인프라
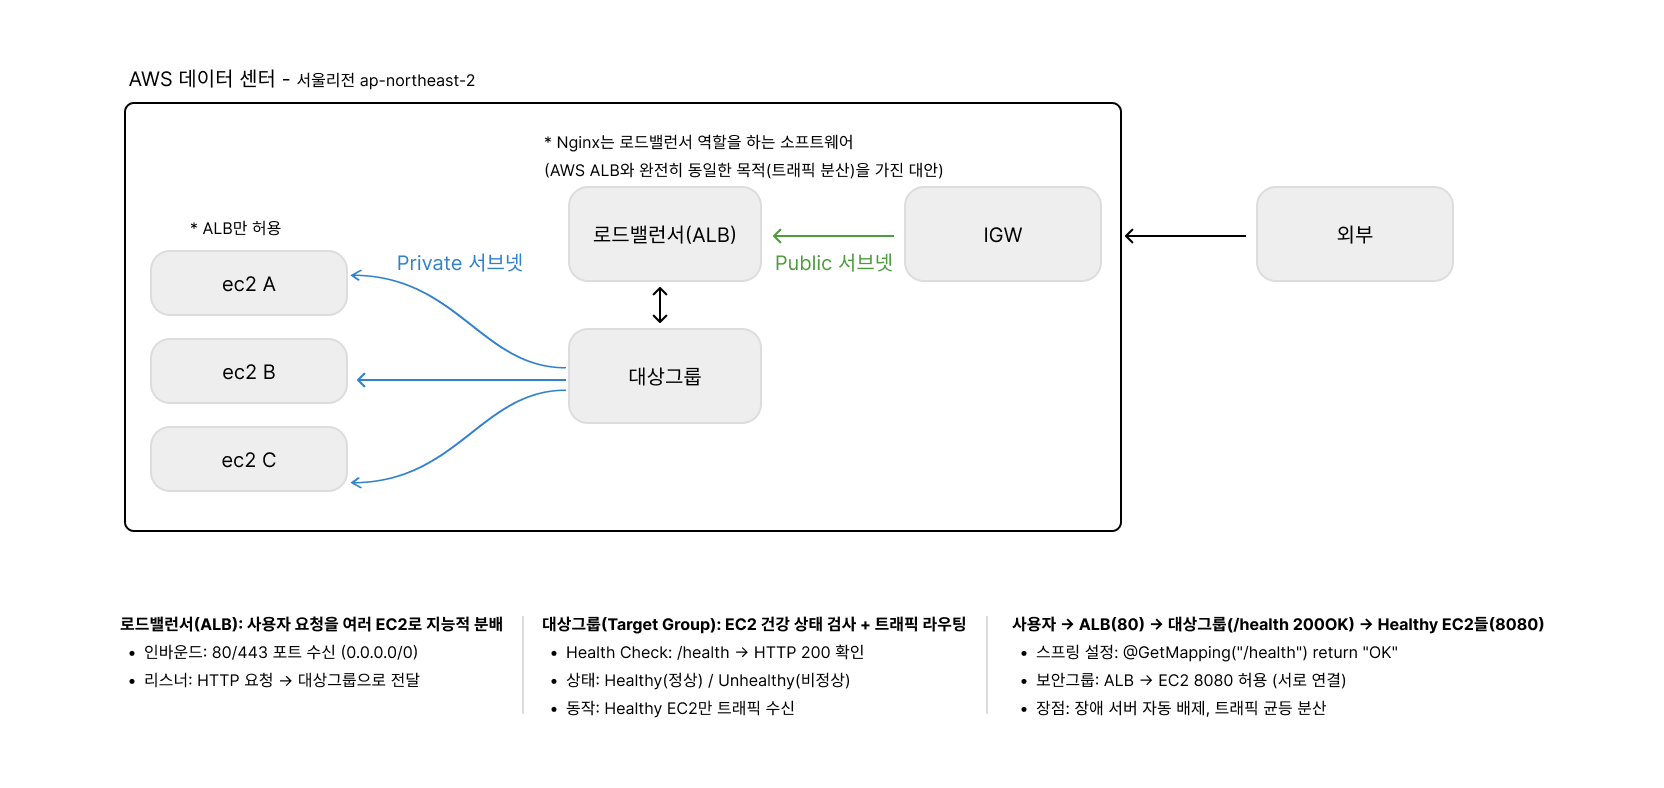
앞선 글을 통해 개별 EC2 서버를 구축하고 접속하는 법을 익혔다면, 이제는 이 서버들을 체계적인 네트워크 안에 가두고 효율적으로 관리하는 법을 알아볼 차례다. 실제 현업 수준의 아키텍처를 구성하기 위해 AWS 네트워크의 핵심인 VPC와 트래픽 분산 기술을 정리해 본다
7.[DevOps] AWS VPC & CIDR 아키텍처
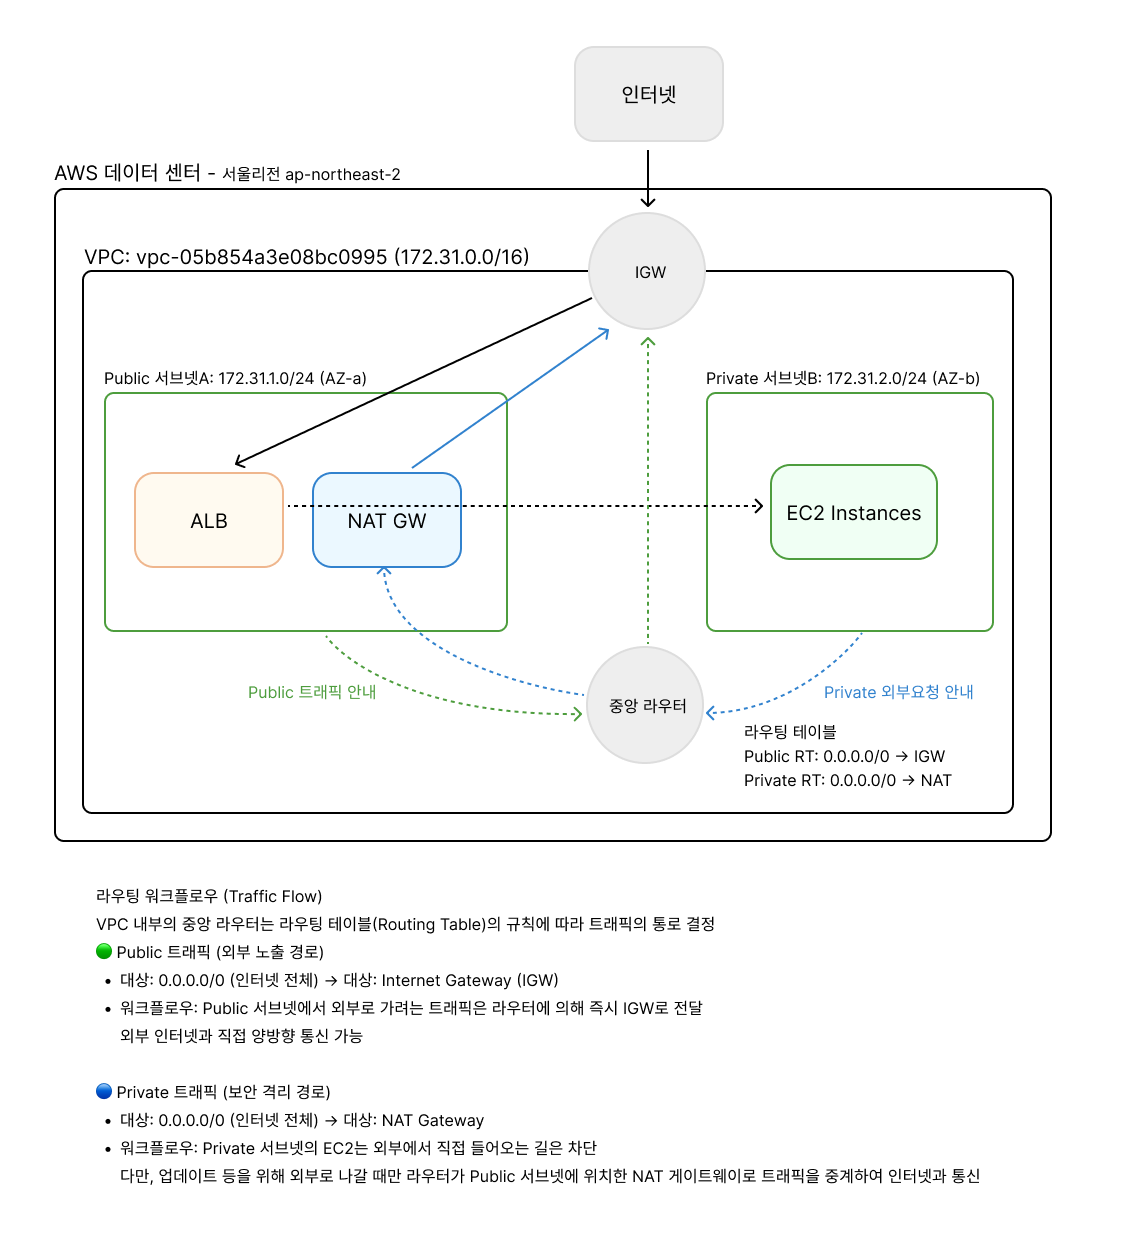
인프라의 뼈대를 잡는 작업인 VPC 설정부터 IP 대역 산정(CIDR), 그리고 데이터가 흐르는 길인 라우팅 워크플로우까지 체계적으로 정리해 본다. 네트워크 아키텍처를 설계할 때 가장 기본이 되면서도 중요한 내용이다.VPC는 독립된 가상 네트워크 공간이며, CIDR(C
8.[DevOps] AWS IAM: 개요 및 CLI 실습
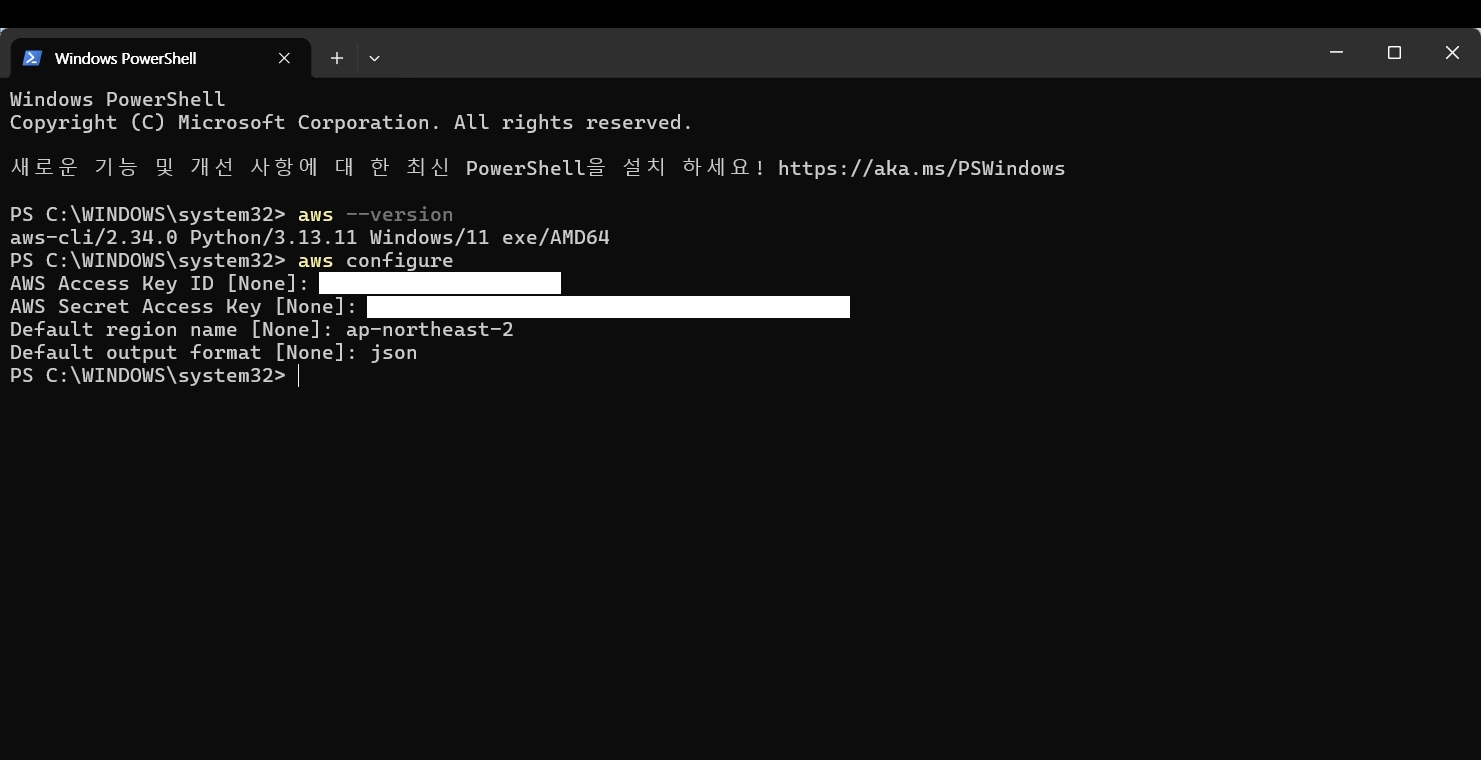
AWS IAM(Identity and Access Management)은 AWS 리소스에 대한 접근 권한을 세밀하게 제어하는 핵심 보안 서비스다. 사용자, 역할, 정책을 통해 누가 어떤 작업을 할 수 있는지 정의하며, 루트 사용자 권한 남용을 방지하는 것이 핵심 목적이
9.[DevOps] 도메인 구매 및 AWS Route53 연결
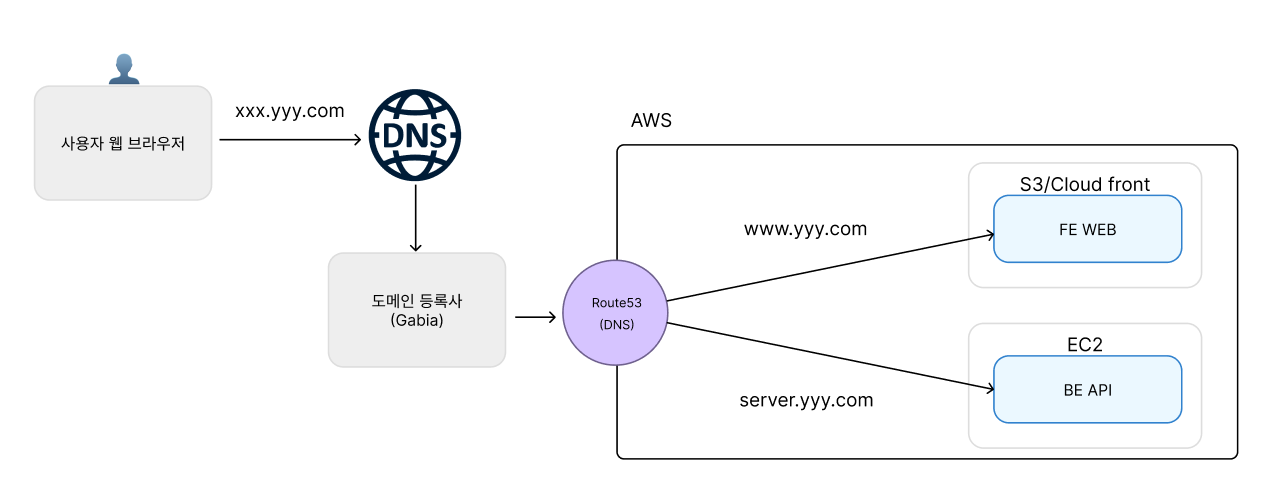
도메인 구입 후 글로벌 DNS에 전파되는 과정을 확인하고 Gabia에서 Route53으로 연결하는 워크플로우를 먼저 마스터해야 한다. 이 시리즈에서는 eazy99.shop 도메인을 구매하고 Route53 Hosted Zone을 생성해 NS 레코드를 Gabia에 등록하는
10.[DevOps] AWS S3 정적 웹사이트 호스팅 배포
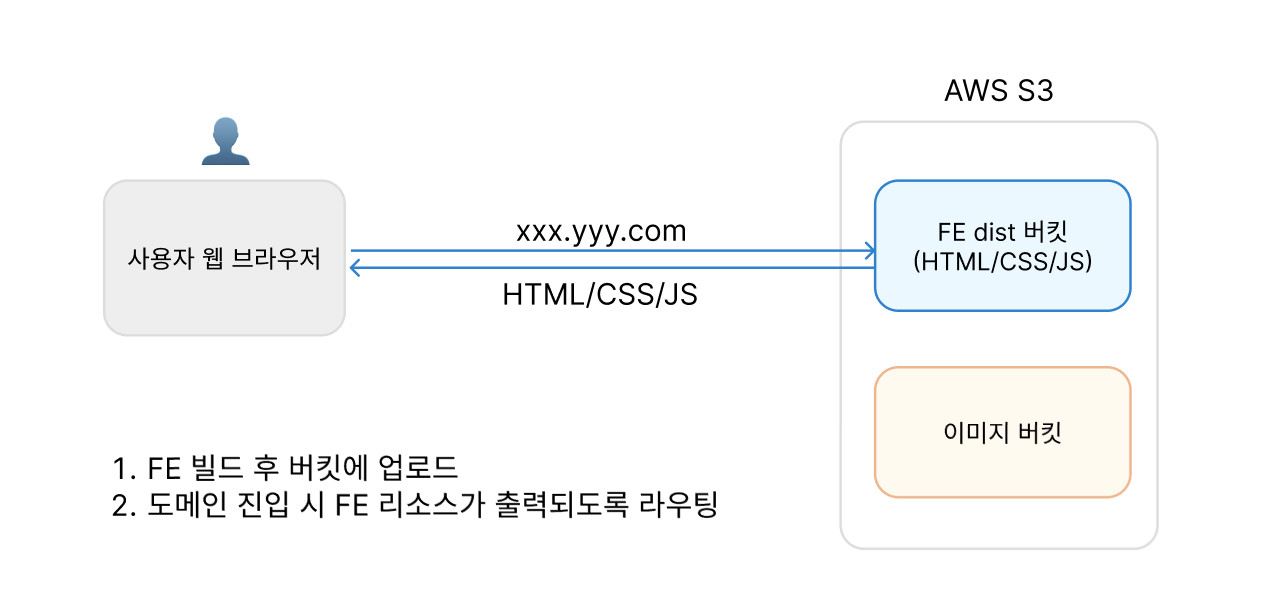
S3를 이용한 프론트엔드 배포 워크플로우를 중점으로 다룬다. Vue.js 빌드 후 S3 버킷 생성부터 Route53 A/CNAME 레코드 설정까지 상세히 설명하며 이전 시리즈의 Route53 연결을 기반으로 한다.S3는 웹사이트의 정적 파일 호스팅, 파일스토리지 및 아
11.[DevOps] AWS CloudFront와 HTTPS 인증서 보안 강화
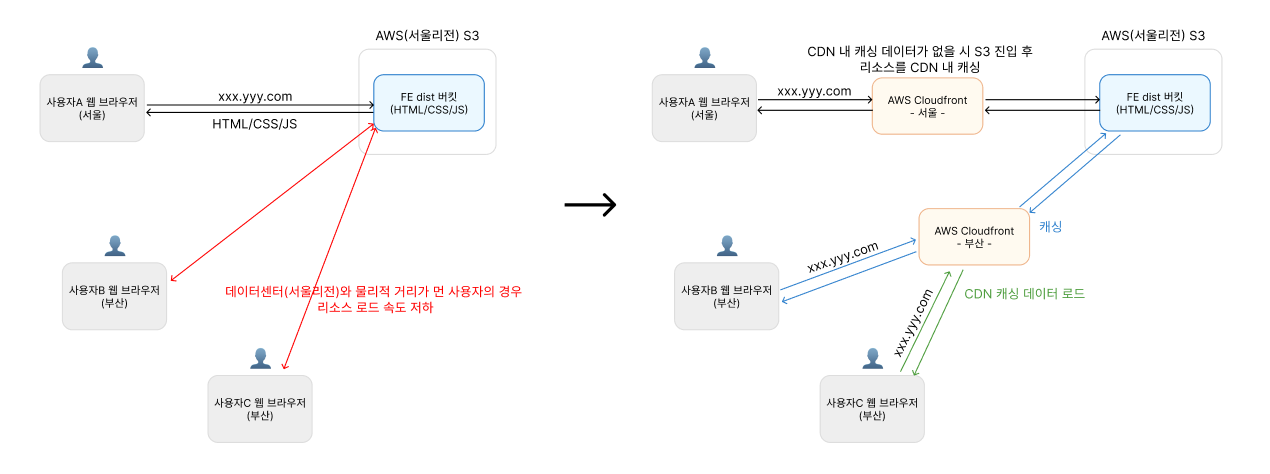
이전 시리즈에서 S3 배포 완료 후 CloudFront 생성부터 ACM 인증서 발급, Route53 A 레코드 연결까지 보안 처리를 마무리한다. HTTPS 통신을 위한 SSL/TLS 인증서 원리도 자세히 설명한다. CloudFront를 S3 앞에 두는 이유는 S3 직접
12.[DevOps] GitHub Actions를 활용한 자동 배포: 기초 및 환경 구축
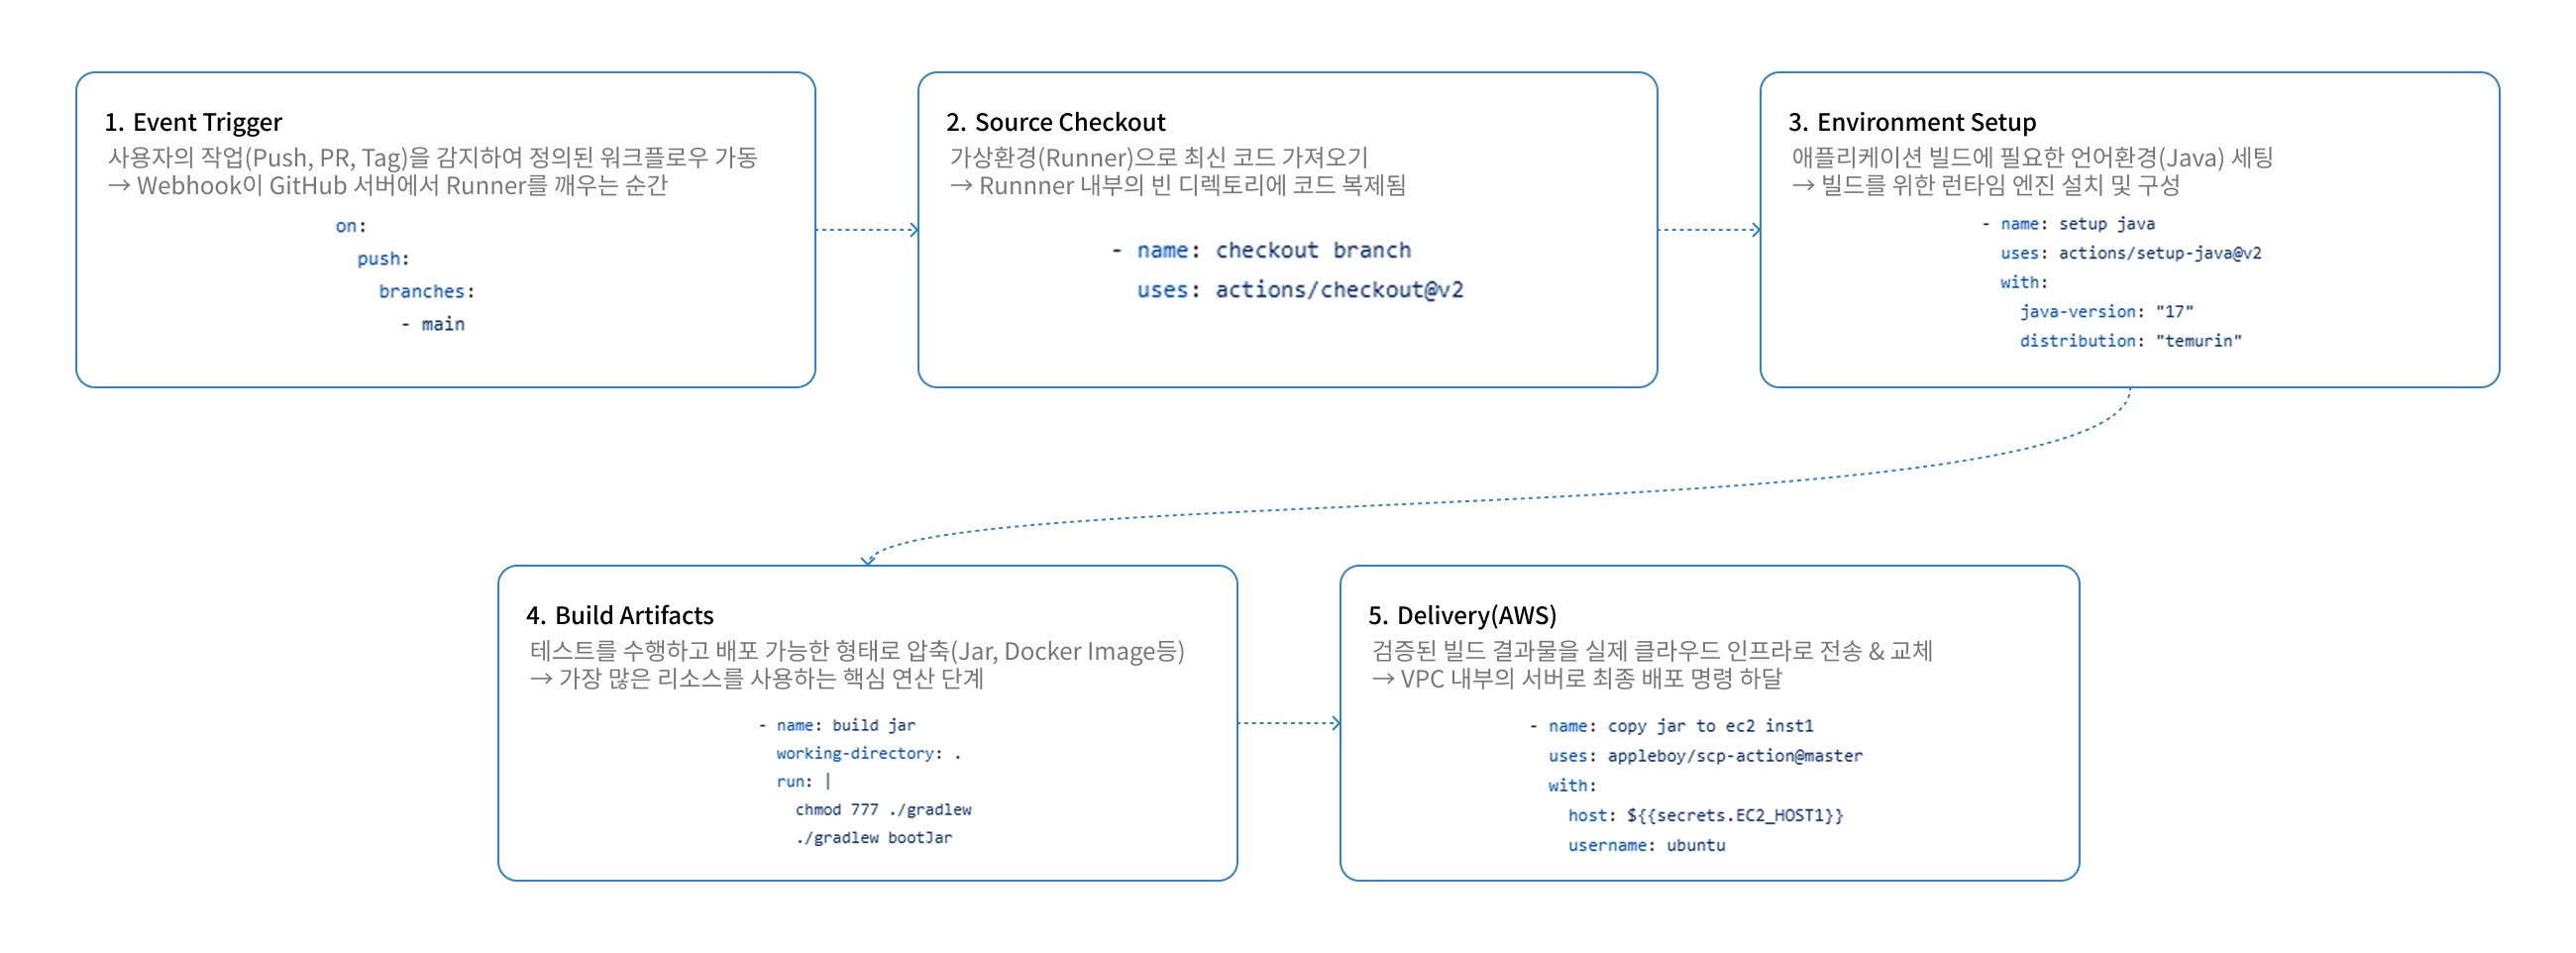
GitHub Actions의 핵심 메커니즘을 이해하고, 성공적인 자동화를 위한 사전 인프라 설정을 정리해볼 예정이다.GitHub Actions는 코드 저장소와 실행 환경이 통합된 CI/CD 플랫폼이다. 모든 작업은 리포지토리 루트의 .github/workflows/\*
13.[DevOps] GitHub Actions를 활용한 자동 배포: 프론트엔드
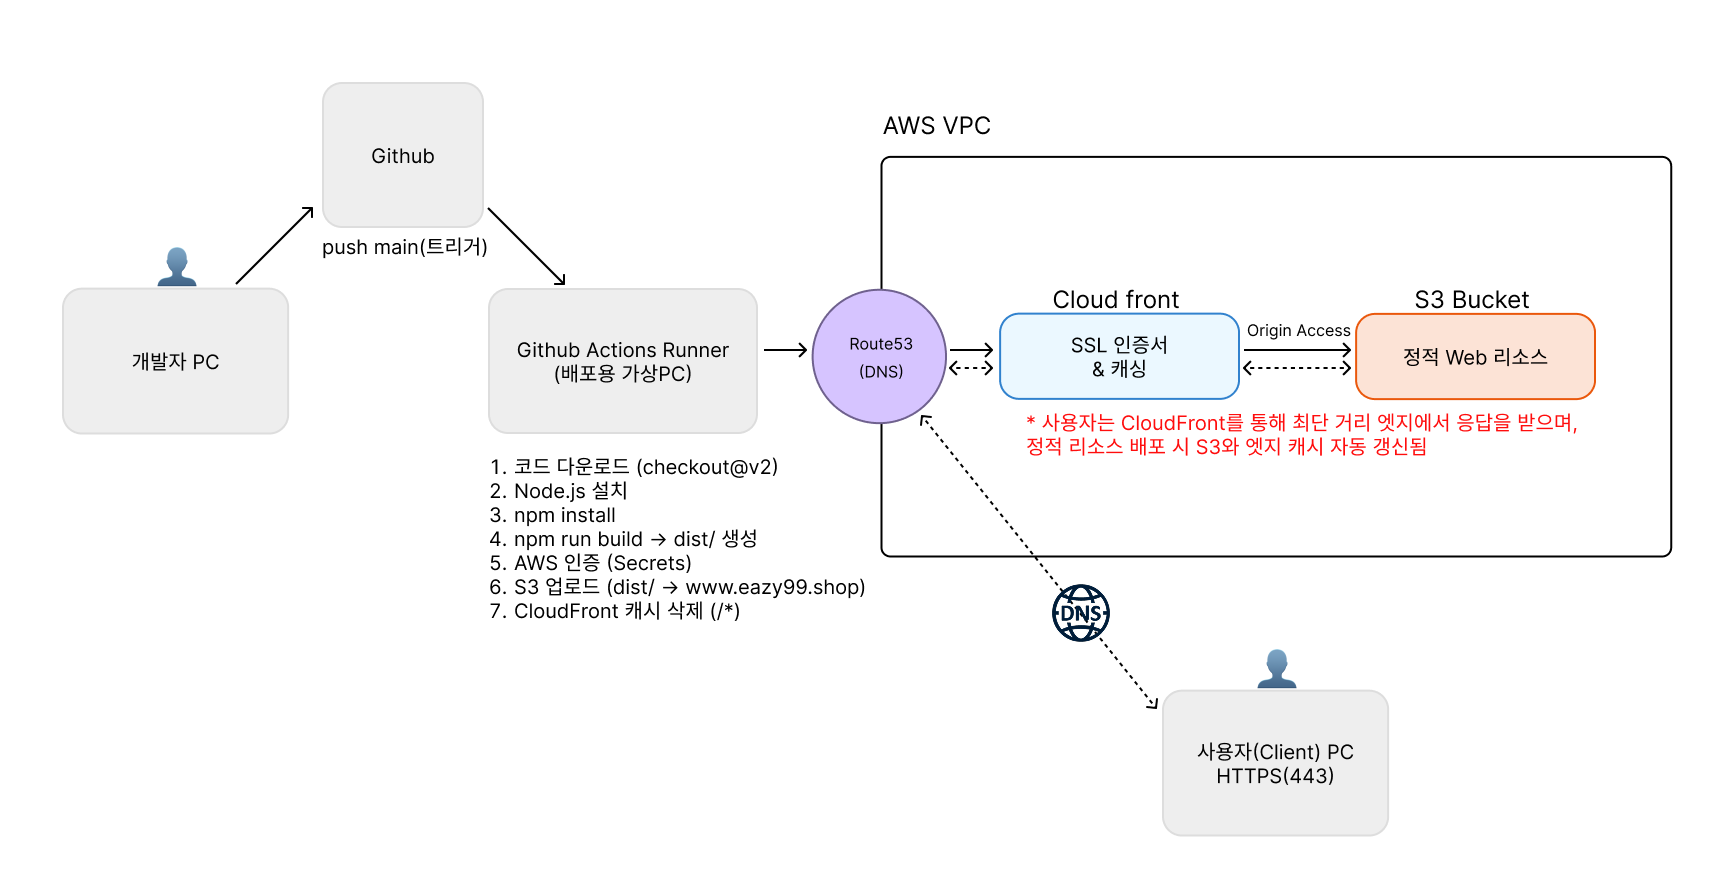
이번 게시글에서는 정적 자산(Static Assets)을 효율적으로 배포하기 위한 두 가지 핵심 전략인 AWS S3+CloudFront 조합과 Vercel을 활용한 배포에 대해 정리한다.아직 작성중 글로 실습 화면 등 추가 예정이 방식은 엔터프라이즈 환경에서 가장 선호
14.[DevOps] GitHub Actions를 활용한 자동 배포: 백엔드 및 인프라 통합
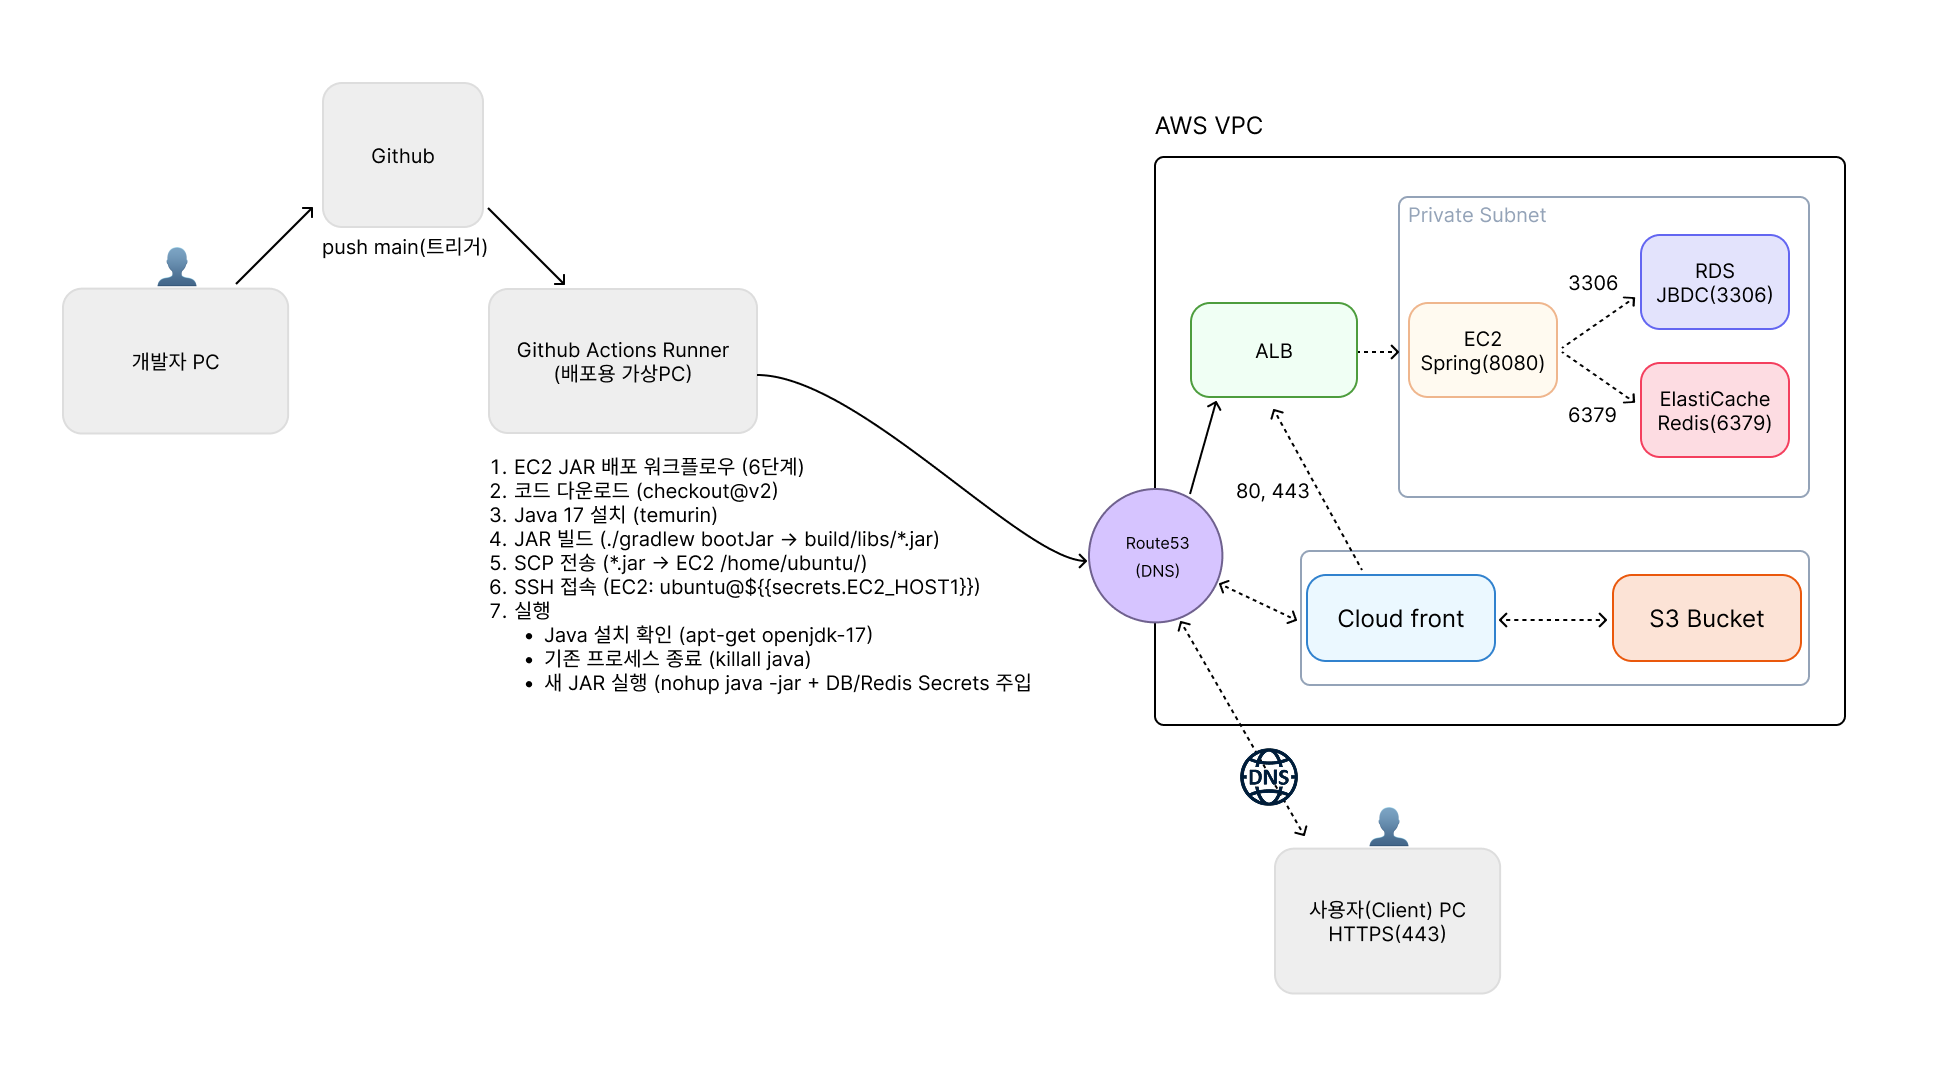
이번 글에서는 Spring Boot 기반 백엔드 애플리케이션을 AWS EC2에 자동 배포하는 다양한 전략과 RDS/Redis 보안 연결 설정을 상세히 다룬다.아직 작성중 (실습화면 등 정리 필요)백엔드 서버는 데이터베이스와 같은 중요한 자원과 통신하므로 보안 그룹(Se
15.[DevOps] AWS 백엔드(EC2/ALB)와 프론트엔드(Vue.js S3/CloudFront) 통합 인프라 구성 실습

클라이언트 → Route53(백: ALB CNAME, 프론: CloudFront CNAME) → 프론(CloudFront → S3) 또는 백(ALB → EC2). VPC: 퍼블릭 서브넷(ALB/CloudFront Origin Access), 프라이빗(EC2/RDS/El
16.[DevOps] AWS 인프라 세팅 정리 (Route53, RDS, ElastiCache, EC2, ALB, 수동 배포, Github Actions)
이번 글에서는 다음 구성으로 Spring Boot 서비스를 배포하는 전체 흐름을 정리한다.사용자 → Route53(도메인) → ALB(HTTPS) → EC2(Spring 서버) → RDS(DB), ElastiCache(Redis)중간중간 과금 요소, 보안 설정, 실수하
17.[DevOps] Docker 개요 및 주요 명령어
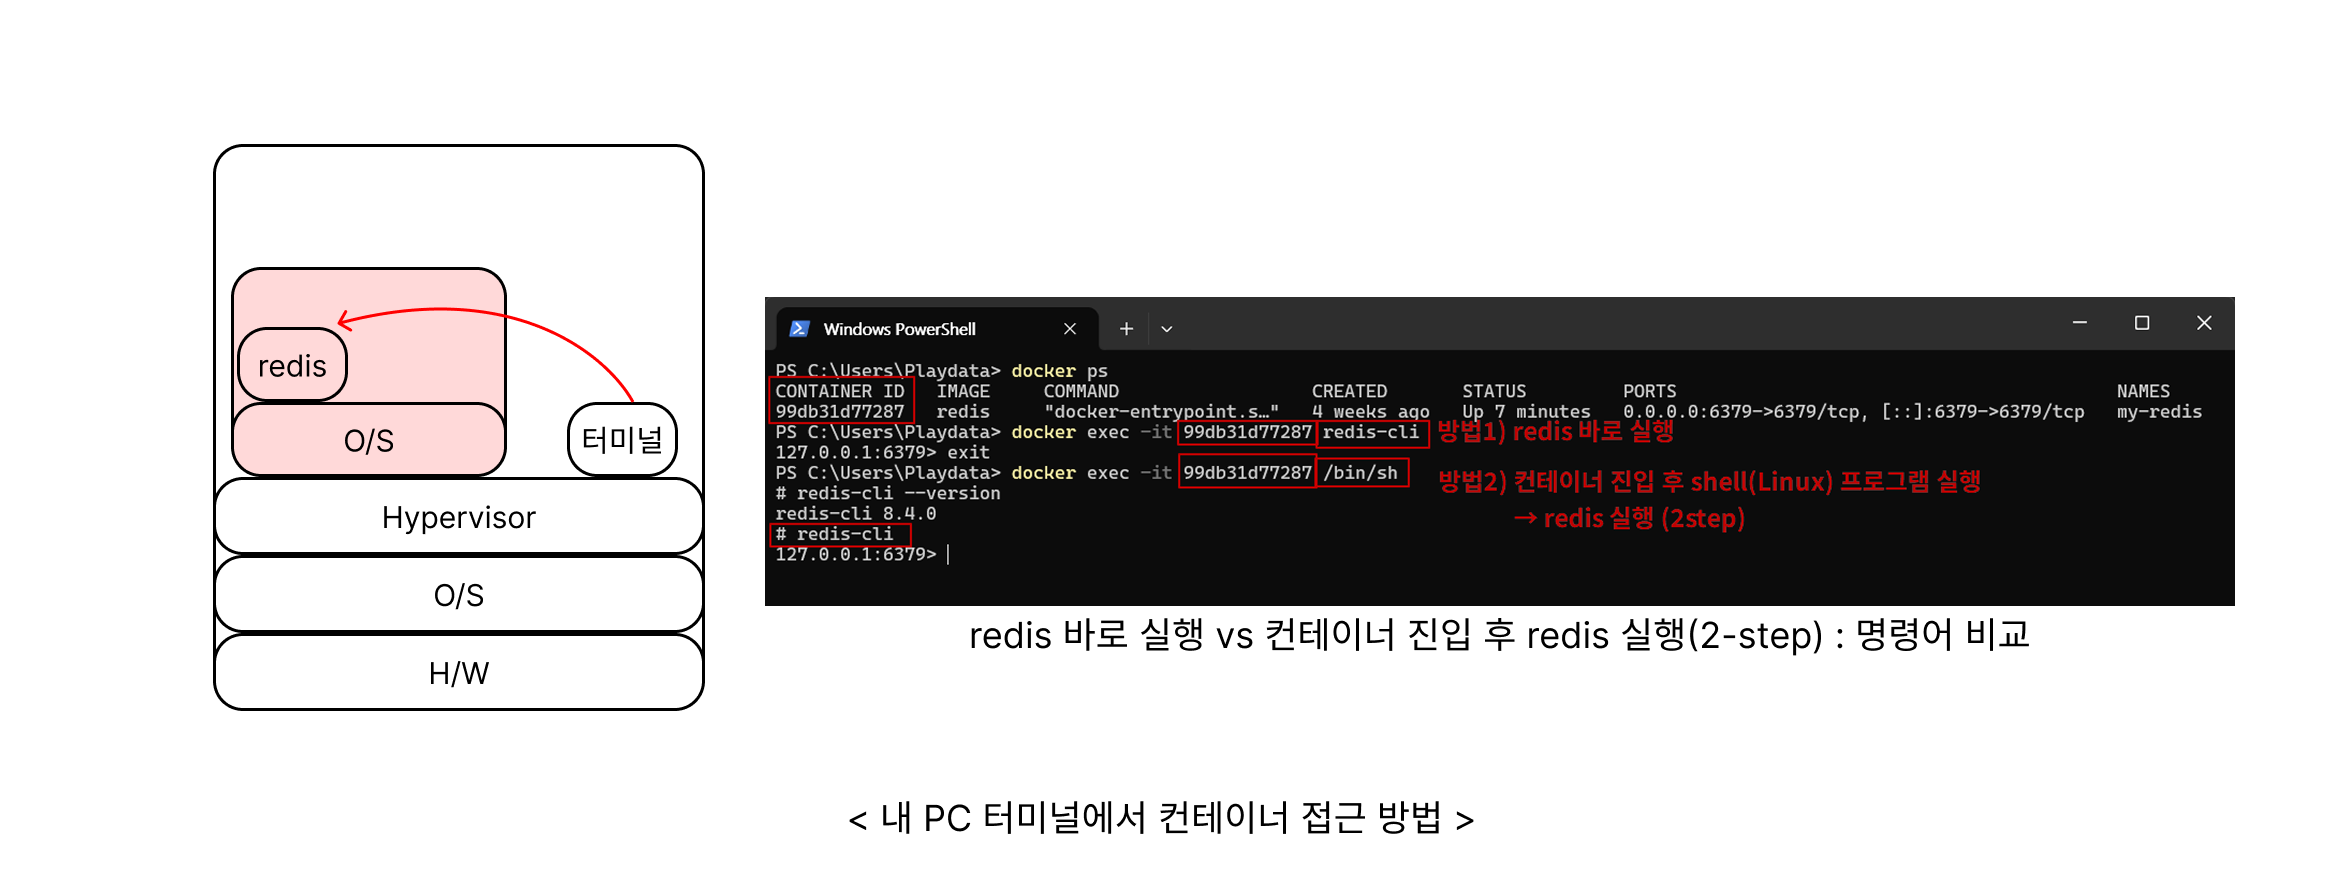
Docker는 애플리케이션을 개발, 배포, 실행을 용이하게 하는 오픈 소스 플랫폼이다. 컨테이너를 통해 소프트웨어를 표준화된 유닛으로 패키징하며, 컨테이너에는 라이브러리, 시스템 도구, 코드 등 소프트웨어를 실행하기 위한 모든 것이 포함된다.VMware와 같은 가상화
18.[DevOps] Docker 실습: Dockerfile → 멀티스테이지 → Compose
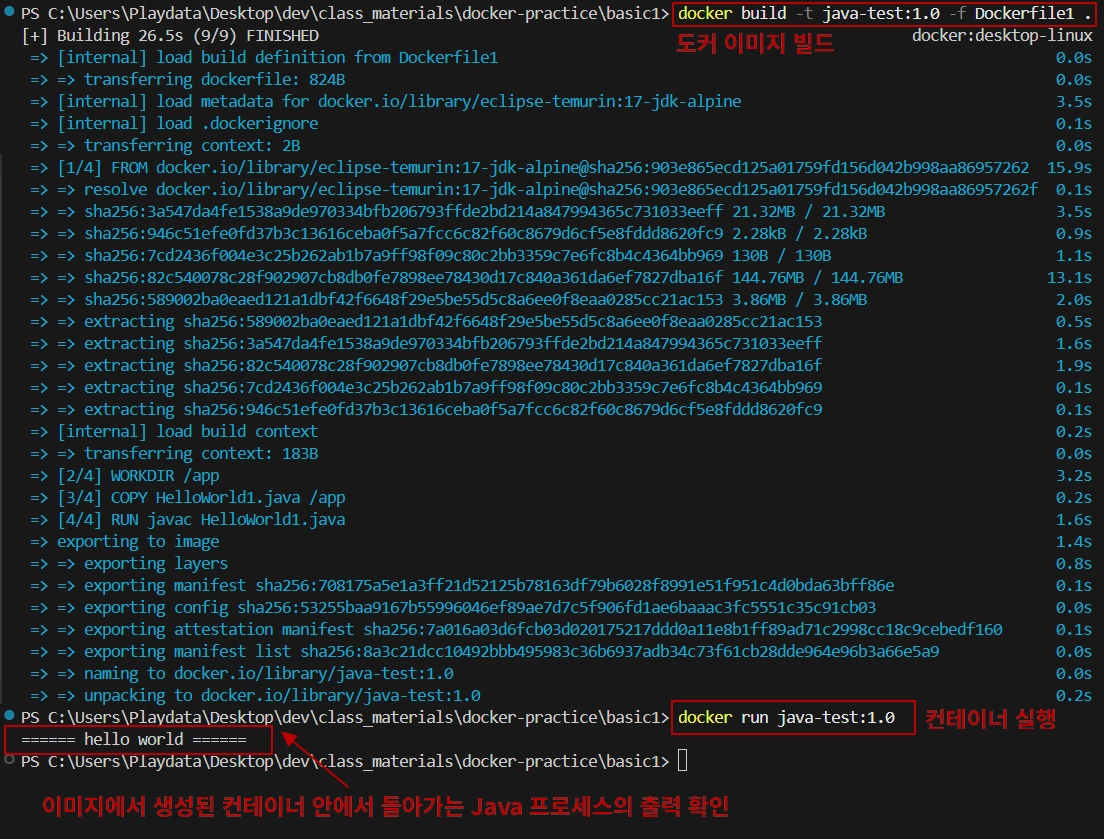
Docker 초보자부터 실무자까지 따라할 수 있는 실습 중심 가이드. Java HelloWorld부터 Spring 멀티스테이지 빌드, docker-compose까지 한 번에 마스터. 실습 순서대로 따라가다 보면 Docker의 핵심이 자연스럽게 이해됨.목표: Docker
19.Docker 네트워크, 볼륨 및 컨테이너 통신 핵심 정리
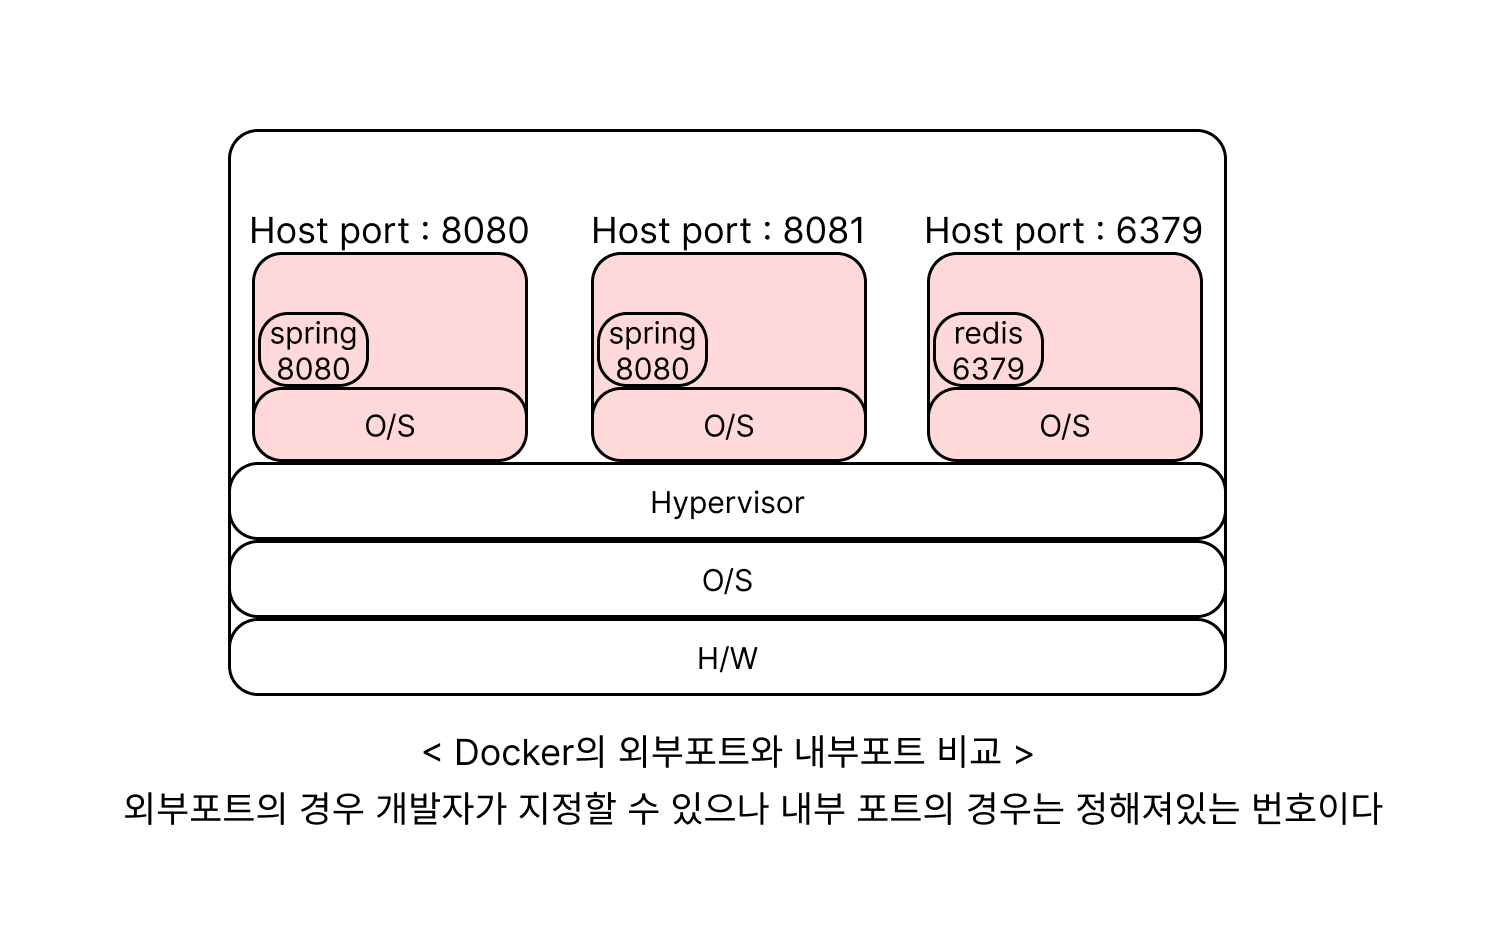
도커의 기본인 '호스트'와 '컨테이너' 사이의 연결 구조를 파악하는 것이 우선이다.포트 포워딩부터 도커 컴포즈 내부 통신, 그리고 실무에서 사용하는 Dockerfile 실습까지 단계별로 정리한다.도커 컨테이너는 독립된 환경이므로 외부 접근을 위해 포트 연결이 필수적이다
20.[DevOps] Docker Hub 이미지 업로드 및 실행
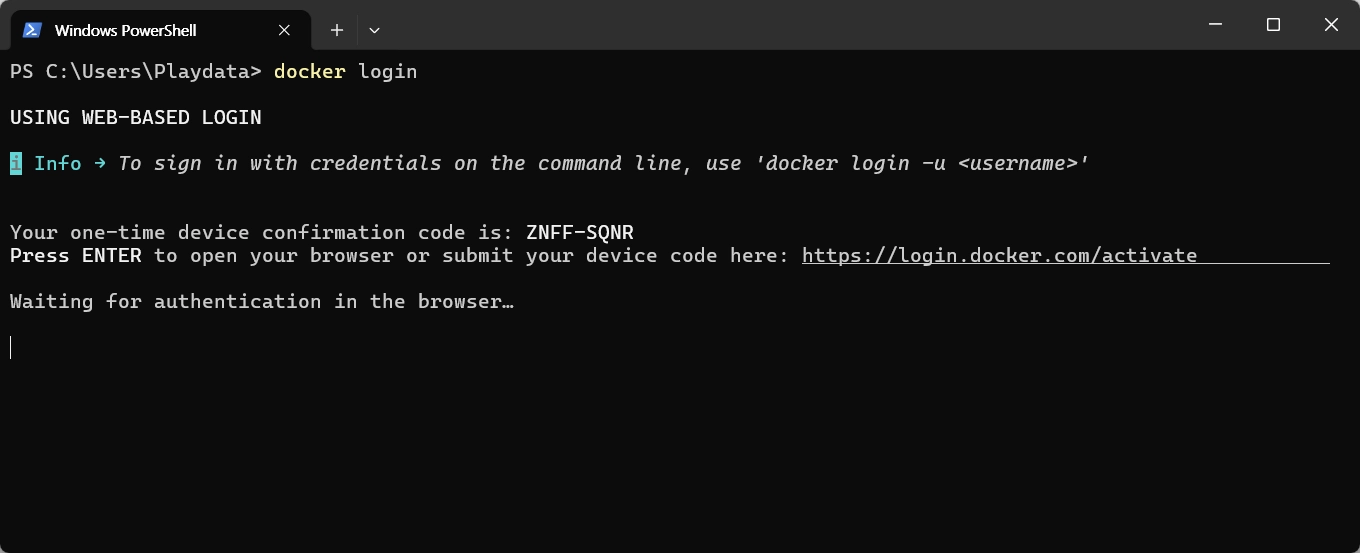
수업에서 진행한 Docker 실습 중심 정리이다. 목표: Dockerfile 작성 → Docker Hub 로그인 → 이미지 태그&빌드 → push&pull → 실행까지 완벽 이해 Docker Hub이미지 공유 공간인 DockerHub를 통해 버전 관리 및 배포(pus
21.[DevOps] 쿠버네티스 개요
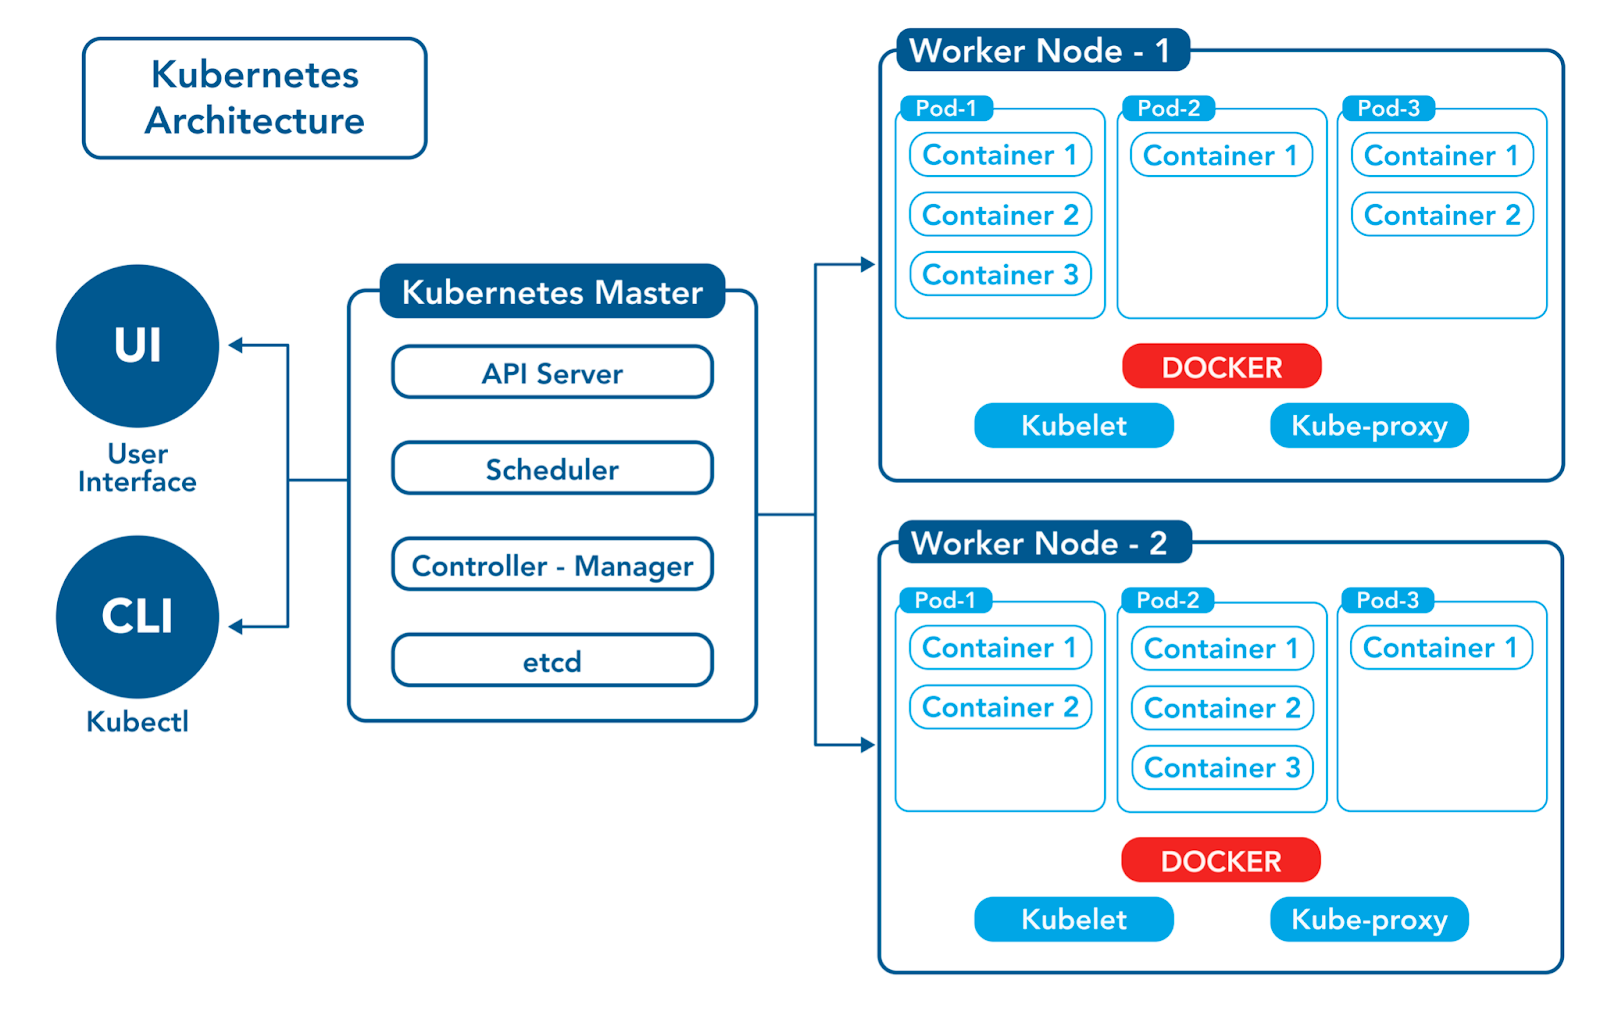
컨테이너화된 애플리케이션을 대규모로 운영하기 위한 컨테이너 오케스트레이션 도구이다.주로 Docker와 같은 컨테이너 기술과 결합하여 컨테이너 관리 플랫폼으로 사용된다. 즉, 컨테이너를 관리하며 대규모 서비스를 운영할 때 유용한 기술이다.쿠버네티스는 클러스터 기반 구조
22.[DevOps] AWS EKS 클러스터 생성 및 로컬 환경 세팅 가이드
AWS에서 IAM 계정 생성부터 EKS 클러스터 구축, 그리고 로컬 환경 세팅(AWS CLI, kubectl)까지의 전 과정을 단계별로 정리해보았다.클라우드 환경에서 Kubernetes를 활용하려는 개발자들이 처음 EKS 환경을 구성할 때 따라 하기 쉽게 구성되어있다.
23.[DevOps] Kubernetes 주요 요소별 실습 가이드
Kubernetes의 핵심 리소스들을 실습 중심으로 정리했다.Namespace, Pod, Service, ReplicaSet, Deployment, Ingress까지 실제 명령어와 YAML 예제를 통해 단계별로 실습해볼 수 있도록 구성되어있다.네임스페이스란 클러스터 내
24.[DevOps] Spring 모놀리식 서버 & Cloud MSA 서버 Kubernetes 배포 가이드
Spring Boot 모놀리식 서버와 Spring Cloud MSA 서버를 AWS EKS에 배포하는 전체 과정을 실습 중심으로 정리하였다.CI/CD 자동화, 오토스케일링, ArgoCD, 모니터링까지 포함하여 프로덕션 수준 배포 환경을 구축 예정k8s기반 spring m