안녕하세요, 미니지식공간입니다.
DSA VLOSE 지정 대상에 ChatGPT가 처음으로 들어갔다. 유럽연합 집행위원회가 2026년 8월 31일 ChatGPT를 디지털서비스법(DSA, Digital Services Act)상 초대형 온라인 검색엔진(VLOSE)으로 지정하면서, EU 이용자를 대상으로 하는 AI 서비스의 컴플라이언스 범위가 한 칸 넓어졌다. 이 글은 규제 해설보다 개발 조직이 실제로 손대야 하는 지점 — 이용자 수 산정, 조치 사유 제출, 연구자 데이터 접근 — 쪽으로 무게를 옮겨 정리한다.
- 2026-08-31, EU 집행위가 ChatGPT를 VLOSE로, Reddit·Roblox를 VLOP로 지정
- 기준선은 EU 월평균 이용자 4,500만 명. OpenAI 공시값은 약 1억 5,910만 명(2026-03-31 종료 6개월 기준)
- 통지일로부터 4개월(집행위 표기 2027년 1월)까지 추가 의무 이행. 위반 시 전 세계 연매출 최대 6%
1. 숫자부터 확인한다
지정의 근거가 되는 값은 집행위 추정치가 아니라 사업자 스스로 공시한 EU 월평균 활성 수신자(average monthly active recipients) 수다. 이번 3건의 수치는 다음과 같다.
| 서비스 | 지정 구분 | 공시 이용자 수(EU 월평균) | 기준 구간 |
|---|---|---|---|
| ChatGPT (검색) | VLOSE | 약 159.1M | 2026-03-31 종료 6개월 |
| VLOP | 57.2M 이하 | 2026년 상반기 | |
| Roblox | VLOP | 약 46.6M | 사업자 추산 |
| (기준선) | — | 45M | DSA 지정 임계값 |
OpenAI는 이 수치가 DSA 준수 목적으로만 산출한 근사치라고 밝혔다. 반대 방향도 규정돼 있다. 1년 내내 4,500만 명 아래로 유지되면 집행위가 지정을 철회할 수 있다.
2. 왜 챗봇이 검색엔진 범주인가
집행위는 ChatGPT를 하이브리드 서비스로 보면서, 이용자의 프롬프트와 질의에 응답하고 그 과정에서 웹을 검색하기 때문에 온라인 검색엔진에 해당한다고 설명했다. 결과 형태(링크 목록 대 생성 답변)가 아니라 기능적 역할을 기준으로 판단한 것이다. 아키텍처 관점에서 보면 RAG(Retrieval-Augmented Generation) 계열 파이프라인을 붙인 순간 그 서비스는 "검색을 수행하는 서비스"로 읽힐 여지가 생긴다는 뜻이기도 하다.
Search Engine Journal은 디지털시장법(DMA) 쪽 흐름도 함께 짚었다. 2026년 7월 결정으로 검색 기능을 갖춘 챗봇이 DMA상 온라인 검색엔진 정의를 충족하면 구글 검색 데이터 접근 자격을 가질 수 있게 됐고, 이번 DSA 지정은 그보다 한 걸음 더 나간 조치라는 것이다. DMA와 DSA는 별개 법이지만 챗봇의 법적 성격에 대한 판단은 같은 쪽으로 수렴하고 있다.
3. 추가 의무를 엔지니어링 작업으로 환산하면
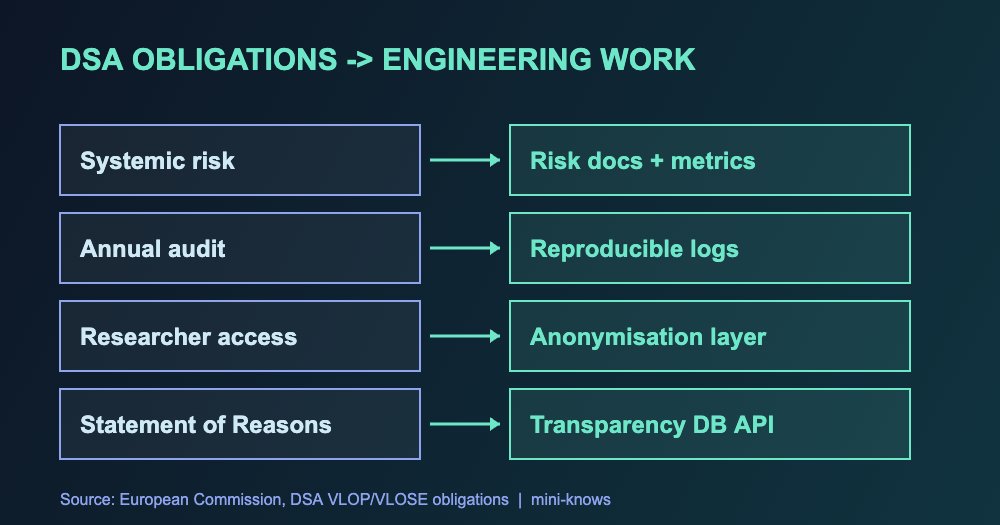
집행위 보도자료와 DSA 의무 안내에 나열된 항목을 개발 조직 관점으로 옮기면 대략 이렇게 나뉜다.
| DSA 의무 | 실제로 붙는 작업 |
|---|---|
| 시스템적 위험 식별·평가·완화 | 모델·랭킹·추천 파이프라인의 위험 평가 문서화, 완화 조치의 측정 지표 정의 |
| 연 1회 이상 독립 감사 | 감사 대상 로그·설정 이력의 재현 가능성 확보 |
| 집행위·회원국 당국 데이터 공유 | 규제 대응용 데이터 추출 경로 상시화 |
| 검증된 연구자 데이터 접근 | 접근 권한 모델, 익명화·가명화 파이프라인, 감사 로그 |
| 프로파일링 비기반 추천 옵션 | 추천 시스템에 non-personalized 모드 분기 |
| 공개 광고 저장소 | 광고 메타데이터 아카이브와 공개 조회 인터페이스 |
여기에 더해, 콘텐츠 조치를 하는 온라인 플랫폼은 DSA 제24조 5항에 따라 조치 사유(Statement of Reasons, SoR)를 EU DSA 투명성 데이터베이스에 제출해야 한다. 이 부분은 사람이 웹폼으로 입력하거나 API로 자동화할 수 있고, 집행위가 공식 API 문서를 공개하고 있다.
4. DSA 투명성 데이터베이스 API
아래 스니펫은 EU 집행위 공식 문서(https://transparency.dsa.ec.europa.eu/page/api-documentation)에 기재된 엔드포인트·헤더·페이로드를 그대로 옮긴 것이다. 창작한 값은 없다.
단건 제출은 POST /api/v1/statement이고, 요구 헤더는 다음과 같다.
POST https://transparency.dsa.ec.europa.eu/api/v1/statement

Authorization: Bearer YOUR_TOKEN
Accept: application/json
Content-Type: application/json
본문은 JSON이며, 문서에 실린 예시 페이로드의 주요 필드는 아래와 같다.
{
  "decision_visibility": ["DECISION_VISIBILITY_CONTENT_DISABLED"],
  "decision_ground": "DECISION_GROUND_INCOMPATIBLE_CONTENT",
  "incompatible_content_ground": "incompatible content grounds",
  "incompatible_content_explanation": "incompatible content explanation",
  "content_type": ["CONTENT_TYPE_TEXT"],
  "category": "STATEMENT_CATEGORY_ILLEGAL_OR_HARMFUL_SPEECH",
  "territorial_scope": ["PT", "ES", "DE"],
  "content_language": "EN",
  "content_date": "2023-08-08",
  "application_date": "2023-08-08",
  "decision_facts": "facts about the decision",
  "source_type": "SOURCE_TRUSTED_FLAGGER",
  "automated_detection": "No",
  "automated_decision": "AUTOMATED_DECISION_PARTIALLY",
  "puid": "TK421"
}
문서 기준으로 확인해야 할 제약이 몇 가지 있다.
- 성공 응답은
201 Created다. 문서는 201이 아니면 해당 SoR이 생성되지 않은 것이므로 재시도하라고 명시한다. decision_visibility/decision_monetary/decision_provision/decision_account중 최소 하나는 있어야 한다. 넷 다 비면422 Unprocessable Content가 돌아온다.puid(Platform Unique Identifier)는 플랫폼 내에서 유일해야 하며 영숫자·하이픈·언더스코어만 허용된다. 중복이면 422와 함께 기존 SoR이 응답에 담긴다.- 토큰이 잘못되면
401 Unauthorized다. 토큰은 재발급 시 기존 토큰이 즉시 무효화된다. - 대량 제출은
POST /api/v1/statements로, 한 번에 최대 100건이다. 배열 안 하나라도 검증에 실패하면 전부 생성되지 않는다. - 문서는 개인정보를 절대 제출하지 말 것을 요구한다. 제24조 5항상 이 책임은 플랫폼 사업자에게 있다.
기존 puid 사용 여부는 별도 조회 엔드포인트로 확인할 수 있다.
GET https://transparency.dsa.ec.europa.eu/api/v1/statement/existing-puid/<PUID>

# 미존재: 404 Not Found  {"message": "statement of reason not found", ...}
# 존재:   302 Found      {"message": "statement of reason found", ...}
멱등성 처리를 직접 구현할 때 이 엔드포인트가 사실상의 중복 방지 훅이 된다. 참고로 이 데이터베이스의 제출 스키마는 2025년 7월 1일 투명성 보고 이행규칙에 맞춰 갱신됐고, 그 이전 제출분은 구 스키마로 남아 있다.
5. 기한 표기가 출처마다 다르다
집행위 보도자료는 "통지 후 4개월, 즉 2027년 1월까지"라고 적었고, 일부 매체는 2026년 12월 말로 표기했다. 4개월이라는 기간 자체는 동일하지만 기산점이 통지일이므로 정확한 만료일은 확인 필요로 두는 편이 안전하다. 공식 통지 문서를 기준으로 확정해야 한다.
또 하나 분명히 해둘 점은, 지정이 위법 판정이 아니라는 것이다. 집행위와 Search Engine Journal 모두 이를 명시했고 제재 절차는 별도로 진행된다. 과징금 상한 6%는 위반이 확인됐을 때 적용되는 값이다. 집행 강도의 참고치로는 2026년 7월 AliExpress에 부과된 5억 5천만 유로 과징금이 있다. Euronews는 8월 31일 기준 DSA 과징금 누계를 8억 7천만 유로로 집계했는데, 이는 매체 집계이므로 공식 합계와 대조가 필요하다.
자주 묻는 질문
Q. 우리 서비스가 EU 이용자 4,500만 명 미만이면 DSA와 무관한가?
아니다. VLOP·VLOSE 추가 의무가 붙지 않을 뿐, EU 이용자를 대상으로 하는 중개·플랫폼 서비스라면 조치 사유 제출 같은 기본 의무는 규모와 별개로 적용될 수 있다. 개별 적용 범위는 집행위 안내 문서와 법률 자문으로 확인해야 한다.
Q. DSA 투명성 DB API는 아무나 쓸 수 있나?
아니다. 공식 문서에 따르면 제24조 5항 관련 등록 후 소속 회원국의 디지털서비스조정관(Digital Services Coordinator)을 통해 온보딩을 마쳐야 하고, 샌드박스 테스트를 거쳐 운영 환경으로 넘어간다. 토큰은 온보딩 이후 사용자 프로필에서 발급한다.
Q. ChatGPT API를 쓰는 우리 서비스도 이번 지정 대상인가?
이번 지정 대상은 ChatGPT 서비스 자체이며, API를 사용하는 개별 서비스가 자동으로 함께 지정되는 것은 아니다. 다만 자사 서비스가 EU에서 DSA 적용 대상인지는 별개로 판단해야 한다.
마무리
이번 결정에서 중요한 것은 라벨이 아니라 그 뒤에 붙는 투명성 요구다. 위험 평가 문서화, 외부 감사 대응, 연구자 데이터 접근은 모두 로깅·보존·접근제어 설계와 직접 맞물린다. 규제 축의 이전 글로는 EU AI법 디지털 옴니버스 확정과 중국 의인화 AI 관리 잠정판법을 함께 보면 흐름이 잡힌다.
출처
- European Commission, Commission designates ChatGPT, Reddit, Roblox under Digital Services Act (2026-08-31)
- Search Engine Journal, ChatGPT Is Now A Very Large Online Search Engine In The EU (2026-08-31)
- EU DSA Transparency Database — API and Schema
본 글은 공개 자료를 바탕으로 정리했으며, 세부 내용·수치는 원 출처·공식 문서와 대조 확인을 권장합니다. 이용자 수치는 각 사업자의 DSA 공시에 따른 자체 신고값입니다. 법적 판단이 필요한 사안은 전문가 자문을 받으시기 바랍니다.