[ HTTP 상태코드 소개 ]
클라이언트가 보낸 요청의 처리 상태를 응답에서 알려주는 기능
1xx (Informational): 요청이 수신되어 처리 중2xx (Successful): 요청 정상 처리3xx (Redirection): 요청을 완료하려면 추가 행동이 필요4xx (Client Error): 클라이언트 오류, 잘못된 문법등으로 서버가 요청을 수행할 수 없음.5xx (Server Error): 서버 오류, 서버가 정상 요청을 처리하지 못함
✅ 만약 모르는 상태 코드가 나오면?
익숙한 201이나 404 말고 생소한 299같은 상태 코드가 나온다면?
당황하지 말고 299는 2xx 형태이니까 그냥 잘 되었구나! 하고 넘어가면 된다!
[ 1xx (Informational) ]
요청이 수신되어 처리 중이다.
- 거의 사용하지 않는다.
[ 2xx (Successful) ]
클라이언트의 요청을 성공적으로 처리했다.
200 OK201 Created202 Accepted204 No Content
200 OK
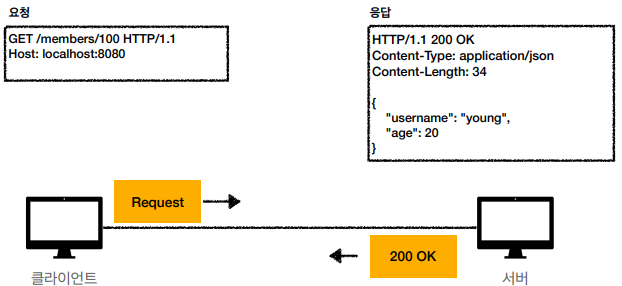
- 가장 많이 보는 응답 메시지
GET과 같은 조회 요청에 대해 성공적으로 요청을 받아서 결과를 잘 처리해서 응답했음을 뜻한다.
201 Created

- 요청을 성공해서 새로운 리소스가 생성된 경우의 상태 코드이다.
- 생성된 리소스는 응답의
Location헤더 필드로 식별한다.
202 Accepted
- 요청이 접수되었으나 처리가 완료되지 않았음을 뜻한다.
- 예를 들어 요청 접수 후 1시간 뒤에 배치 프로세스가 요청을 처리하는 경우처럼 배치 처리 같은 곳에 사용한다.
204 No Content
- 서버가 요청을 성공적으로 수행했지만, 응답 페이로드 본문에 보낼 데이터가 없음을 뜻한다.
- Ex) 웹 문서 편집기에서
save버튼을 클릭했을 경우save버튼의 결과로 아무 내용이 없어도 된다.save버튼을 눌러도 같은 화면을 유지해야 한다.- 결과 내용이 없어도 204 메시지(
2xx) 만으로 성공을 인식할 수 있다.
[ 3xx (Redirection) ]
요청을 완료하기 위해 유저 에이전트의 추가 조치가 필요하다.
- 유저 에이전트는
클라이언트 프로그램, 주로 웹 브라우저를 말한다.
1. 리다이렉트 이해
- 웹 브라우저는
3xx응답 결과에Location헤더가 있으면,Location위치로 자동으로 이동한다. (리다이렉트)
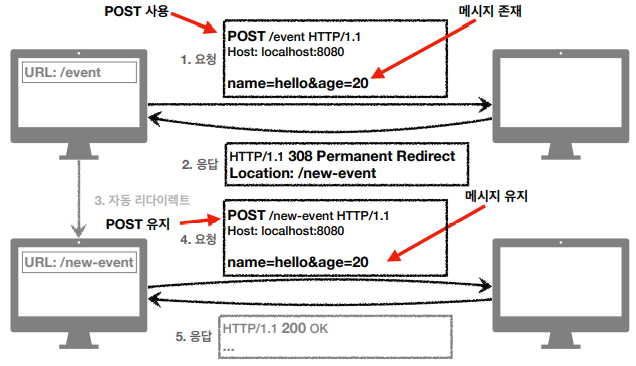
✅ 자동 리다이렉트 흐름

- 클라이언트에서
/event를 요청한다. - 서버에서는 이제
/new-event로 경로가 변경되었다고 응답한다. - 클라이언트에서는 자동 리다이렉트를 Location에 있는
/new-event로 수행한다. - 서버는 요청받은 경로인
/new-event에 대해서 정상 응답한다.
2. 리다이렉트 종류
- 영구 리다이렉션 - 특정 리소스의 URI가 영구적으로 이동
- Ex)
/members→/users - Ex)
/event→/new-event
- Ex)
- 일시 리다이렉션 - 일시적인 변경
- 주문 완료 후 주문 내역 화면으로 이동
PRG: POST/Redirect/Get
- 특수 리다이렉션
- 결과 대신 캐시를 사용
3. 영구 리다이렉션 - 301, 308
- 리소스의 URI가 영구적으로 이동
- 원래의 URL를 사용하지 않는다. 검색 엔진 등에서도 변경을 인지한다.
✅ 301 Moved Permanently
- 리다이렉트시 요청 메서드가
GET으로 변하고, 본문이 제거될 수 있다.

✅ 308 Permanent Redirect
- 301과 기능은 같다.
- 리다이렉트시 요청 메서드와 본문 유지(처음
POST를 보내면 리다이렉트도POST유지)
4. 일시 리다이렉션 - 302, 307, 303
- 리소스의 URI가 일시적으로 변경된다.
- 따라서 검색 엔진 등에서 URL을 변경하면 안된다!
✅ 302 Found
- 리다이렉트시 요청 메서드가
GET으로 변하고, 본문이 제거될 수 있다.
✅ 307 Temporary Redirect
302와 기능은 같다.- 리다이렉트시 요청 메서드와 본문 유지(요청 메서드를 변경하면 안된다.)
✅ 303 See Other
302와 기능은 같다.- 리다이렉트시 요청 메서드가
GET으로 변경된다.
302,307,303다 기능이 같다고 하네,, 어떤 것을 써야 하지?
📌 정리
- 요약
302 Fount→GET으로 변할 수 있다.307 Temporary Redirect→ 메서드가 변하면 안된다.303 See Other→ 메서드가GET으로 변경된다.
- 역사
처음302스펙의 의도는HTTP 메서드를 유지하는 것이었다!
그런데 웹 브라우저들이GET으로 바꿔버리면서 동작이 모호해졌다. 그래서 모호한302를 대신해서 명확한307,303이 등장하였다. - 현실
(302보다 명확한)307,303을 권장하지만, 현실적으로 이미 많은 애플리케이션 라이브러리들이302를 기본값으로 사용한다.
⭐ 결론! 자동 리다이렉션시에
GET으로 변해도 되면302를 그냥 사용해도 큰 문제가 없다.
+) PRG: POST/Redirect/Get
일시적인 리다이렉션
만약 POST로 주문 후에 웹 브라우저를 새로고침하면 어떻게 될까? 이 양식을 다시 보내겠냐며 경고창이 뜰 수 있지만, 일단 다시 요청할경우 중복으로 주문이 들어갈 수 있다.
PRG 사용 전
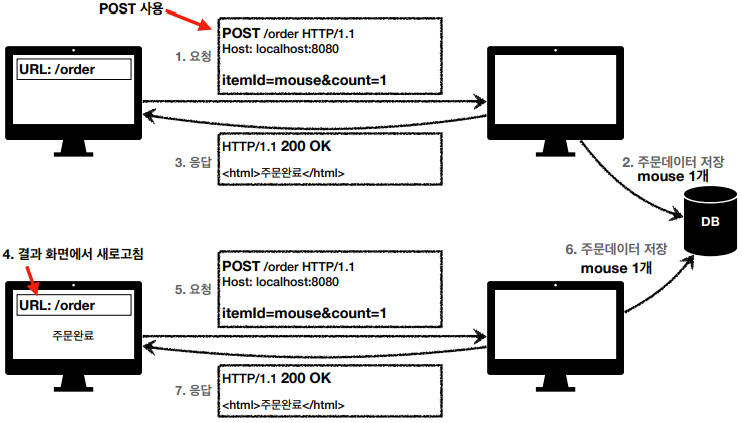
클라이언트에서 마우스 하나를 POST로 주문을 했고 주문 완료까지된 상황에서 다시 새로고침을 하면 다시 POST로 요청이 가면서 주문이 되고 응답이 된다. 즉, 주문이 중복되는 것이다. 그럼 어떻게 해야할까?
- POST로 주문 후에 새로 고침으로 인한 중복 주문을 클라이언트에서 방지할 수 있다!
- POST로 주문 후에 주문 결과 화면을 GET 메서드로 리다이렉트
- 새로고침해도 결과 화면을 GET으로 조회한다.
- 중복 주문 대신 결과 화면만 GET으로 요청한다.
PRG 사용 후
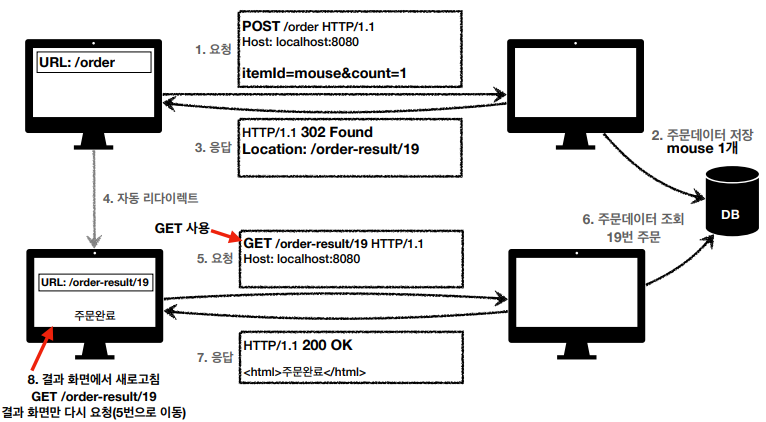
이제 최초 주문시 응답의 상태코드가 200이 아닌 302이다. 그럼 클라이언트에서는 자동 리다이렉트가 되어 GET으로 Location으로 요청을 하게되어 응답을 받고, 그 뒤로는 실수(혹은 의도적)로 새로고침을 하더라도 중복 주문이 되지 않는다.
- URL이 이미 POST → GET으로 리다이렉트 됨
- 새로고침해도 GET으로 결과 화면만 조회된다.
5. 기타 리다이렉션 300, 304
✔ 300 Multiple Choices
- 사용하지 않는다.
✔ 304 Not Modified
- 캐시를 목적으로 사용한다.
- 클라이언트에게 리소스가 수정되지 않았음을 알려준다. 따라서 클라이언트는 로컬 PC에 저장된 캐시를 재사용한다.
304응답은 응답에 메세지 바디를 포함하면 안된다. (로컬 캐시를 사용해야 하므로)- 조건부
GET,HEAD요청시 사용
[ 4xx (Client Error) ]
클라이언트 오류
- 클라이언트의 요청에 잘못된 문법 등으로 서버가 요청을 수행할 수 없다.
- 오류의 원인이 클라이언트에 있다.
⭐ 중요!
클라이언트가 이미 잘못된 요청/데이터를 보내고 있기 때문에, 똑같은 재시도가 실패함.
400 Bad Request
클라이언트가 잘못된 요청을 해서 서버가 요청을 처리할 수 없는 에러
- 요청 구문, 메시지 등등에서 문제가 있을 때 발생
- 클라이언트는 요청 내용을 재검토하고 수정해서 보내야 한다.
- 서버 단에서 스펙에 안맞는 요청이 오면 철저하게 검증해서 400 상태코드를 반환해서 해당 케이스에 500 에러로 서버 문제로 넘어가지 않아야 한다.
401 Unauthorized
클라이언트가 해당 리소스에 대한 인증이 필요한 경우 발생
- 인증(
Authentication)되지 않음 - 401 오류 발생시 응답에 WWW-Authenticate 헤더와 함께 인증 방법을 설명
📌 참고
- 인증(
Authentication): 본인이 누구인지 확인(로그인)- 인가(
Authorization): 권한 부여(Admin 권한처럼 특정 리소스에 접근할 수 있는 권한, 인증이 있어야 인가가 있다.)- 오류 메세지가 Unauthorized 이지만 인증 되지 않음
403 Forbidden
서버가 요청을 이해는 했지만 승인을 거부하는 경우
- 주로 인증 자격 증명은 있지만, 접근 권한이 불충분한 경우
- 일반 사용자가 운영자 등급의 리소스에 접근하고자 할 때 발생
404 Not Found
요청 리소스를 찾을 수 없을때 발생
- 요청 리소스가 서버에 없음
- 또는 클라이언트가 권한이 부족한 리소스에 접근할 때 해당 리소스를 숨기고 싶을 때
[ 500 (Server Error) ]
서버 오류
- 서버 문제로 오류 발생
- 서버에 문제가 있기 때문에 재시도하면 성공할 수도 있음. (복구가 되거나 등등)
500 Internal Server Error
서버 문제로 오류가 발생했고, 애매한 경우 500 오류
- 서버 내부 문제로 오류가 발생
- 애매하면 모두 500 오류를 낸다.
⭐ 중요
정말 서버에 오류가 있을 때 사용해야 한다. 비즈니스 로직상의 문제가 있거나 나이가 안되거나 잔고가 부족한 것처럼 서버가 아닌 비즈니스 조건에 문제가 되는경우 500에러를 사용해서는 안된다.
503 Service Unavailable
서비스 이용 불가
- 서버가 일시적인 과부하 또는 예정된 작업으로 잠시 요청을 처리할 수 없음.
Retry-After헤더 필드로 얼마 뒤에 복구되는지 보낼 수 있다.
⇒ 대부분 예측 불가능한 에러기에 503에러를 보는 경우는 흔치 않다.
[ 📘 오늘의 TIL 정리 ]
오늘은 클라이언트가 보낸 요청의 처리 상태를 응답에서 알려주는 기능인 HTTP 상태코드에 대해 알아보았다.
HTTP 상태코드
1xx(Informational): 요청이 수신되어 처리 중2xx(Successful): 요청 정상 처리3xx(Redirection): 요청을 완료하려면 추가 행동이 필요4xx(Client Error): 클라이언트 오류, 잘못된 문법등으로 서버가 요청을 수행할 수 없음.5xx(Server Error): 서버 오류, 서버가 정상 요청을 처리하지 못함