EXT-DAY 04 | 개인 프로젝트 — 유지보수 (8) v1.1.4
Firebase 보안 패치
Firebase로부터 메일이 왔다. 제3자 인증기관(CA)의 비밀키 유출로 인해 발생한 Google Firebase의 긴급 보안 패치 권고 안내 메일이다. 안내 메일의 내용을 AI로 요약하면 다음과 같다.
이슈의 원인
- 공인 인증기관(CA, Certificate Authority) 중 하나인 eMudhra의 중간 CA 개인키(Private Key)가 외부에 유출되는 사고가 발생했습니다.
- 공격자가 이 유출된 키를 악용할 경우, 정상적인 Firestore 서버인 것처럼 위장한 위조 HTTPS 인증서를 생성할 수 있습니다.
조치 필요성
- 통상적인 웹 브라우저나 OS는 자체 인증서 철회 목록(CRL/OCSP)을 통해 해당 인증서를 즉시 차단합니다.
- 하지만 Flutter 및 Apple/C++/Unity용 Cloud Firestore SDK는 네트워크 통신 보안을 위해 TLS 루트 인증서 번들을 앱 바이너리 내부에 직접 컴파일(Hard-coded Root Bundle)하여 번들링하고 있습니다.
- 따라서 구글이 서버를 고치거나 사용자가 스마트폰 OS를 업데이트하더라도, 앱 자체 바이너리가 갱신되지 않으면 구버전 SDK가 위조된 인증서를 그대로 신뢰하게 됩니다. 이로 인해 네트워크 상의 중간자 공격(MitM, Man-in-the-Middle)에 노출되어 데이터가 도청되거나 변조될 위험이 있습니다.
Firebase 버전을 올리는 동시에 Flutter SDK 버전도 올려야 한다. Flutter 앱의 통신 엔진인 dart:io 는 OS의 인증서 저장소를 그대로 읽지 않고 자체 컴파일된 BoringSSL 엔진을 앱 바이너리에 내장하기 때문에 pubspec 패키지만 올리고 이전 Flutter SDK로 빌드하면 컴파일된 BoringSSL에 여전히 유출된 인증서가 유효하게 남아있게 되어 취약성이 여전히 남아 있다나. 3.47.8 이상의 버전을 사용해야 한다는 모양이다. 난 최신 stable로 설치하기로 했다.
fvm install 3.47.9
fvm use 3.47.9
Firebase 버전은 pub upgrade 를 통해 호환 가능한 가장 최신 버전을 가져오도록 하겠다. (나는 alias를 걸어놓아서 fvm flutter 대신 flutter 만 써도 fvm의 Flutter SDK를 사용할 수 있다.)
flutter pub upgrade firebase_core cloud_firestore firebase_auth firebase_storage firebase_messaging firebase_crashlytics
업그레이드가 되었으면 안드로이드는 그냥 두면 되고 iOS는 빌드 환경을 갱신해 주어야 한다.
flutter build ios --config-only
v1.2.0를 위한 작업 도중 이런 메일을 받아서 v1.1.3 지점에서 생성한 hotfix branch에 코드를 반영 후 v1.1.3 직후에 v1.1.4로 끼워 넣어 빌드했다. v1.2.0를 위한 작업은 그 뒤로 rebase 하기로 했다. 협업하는 경우라면 git log가 그래프를 이룰 수 있지만 개인 작업에서는 rebase를 통한 선형 log를 선호한다. 팀 규칙이 없는 상태에서는 아무래도 이건 개인 취향이니까 ㅋㅋ
보안 패치니까 그래도 승인이 좀 빨리 났으면 좋겠는데. 하여간 지난 번 PHP 사태를 시작으로 AI를 통한 취약성 탐색이 유행인지 요즘 보안 패치가 참 많은 것 같다.
판매자 상태 선언
구글로부터 온 메일도 있다. 판매자 상태를 선언하라고 한다. 콘솔에 접속해 보니 다음과 같이 뜬다.
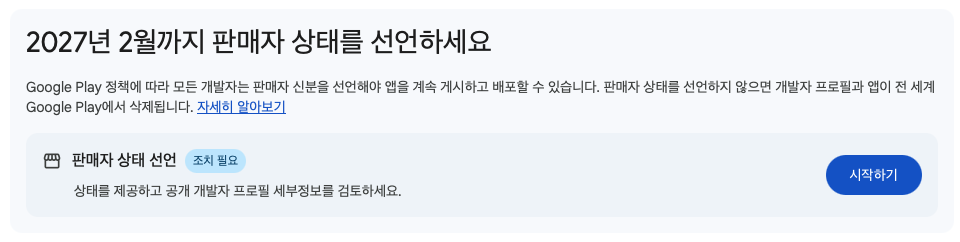
눌러 보니 [판매자 계정]과 [비판매자 계정] 중 선택하도록 되어 있다. 그게 무슨 차이인지 살펴 보니 대략 다음과 같은 느낌이더라.
구분 비판매자 계정 (Non-trader) 판매자 계정 (Trader) 추천 대상 무료 앱, 포트폴리오, 개인 프로젝트 인앱 결제/유료 앱, 사업자 운영 앱 수익 모델 유료 다운로드 없음, 인앱 결제(IAP) 없음 유료 결제, 구독 모델, 상업적 영리 활동 정보 노출 주소 및 전화번호 비공개 주소 및 전화번호 스토어에 전면 공개
인앱 결제나 수익 모델을 추가하게 되면 그 때 판매자 상태를 변경할 수 있으니 유료 결제가 없다면 일단 [비판매자 계정]으로 하는 게 불필요한 개인정보 노출을 막을 수 있다고 한다.
갑자기 이런 게 왜 추가되었나 하고 AI에게 물어보니 다음과 같은 응답을 받았다.
유럽연합(EU)의 디지털 서비스법(Digital Services Act, DSA)에 따라, EU 지역 사용자에게 앱을 제공하는 모든 개발자는 자신이 법적 상업 행위를 하는 '판매자(Trader)'인지, 비영리/취미 목적의 '비판매자(Non-trader)'인지 의무적으로 선언해야 합니다.
이건 검토를 위한 제출 할 거 없이 콘솔에서 선택만 해주면 바로 반영된다.