드림핵 Return Address Overwrite 풀이
Exploit Tech: Return Address Overwrite에서 실습하는 문제입니다.여기서 buf가 40 바이트 주어지고 scanf 함수로 값을 읽는다.여기서 scanf 함수는 입력값의 크기를 계산하지 않기 때문에 bof가 발생한다.main 함수를 분석하면 이
드림핵 sint 풀이
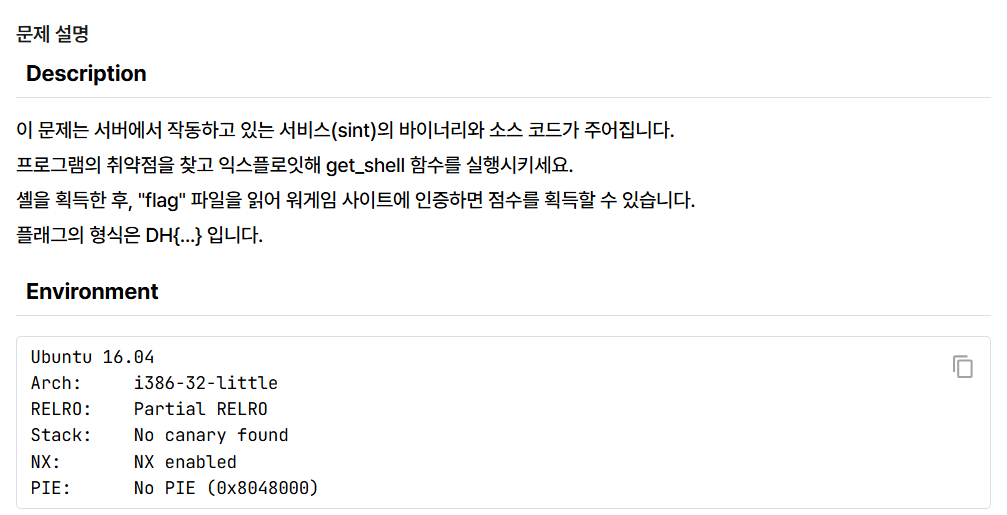
코드를 보고 처음엔 좀 당황했다.왜냐하면 버퍼오버플로우가 절대로 발생할 수 없는 상황이었기 때문이다.하지만 여기서 size 부분에 0을 입력하면 Integer Underflow라는 취약점이 발생하게된다.
드림핵 basic_exploitation_001 풀이
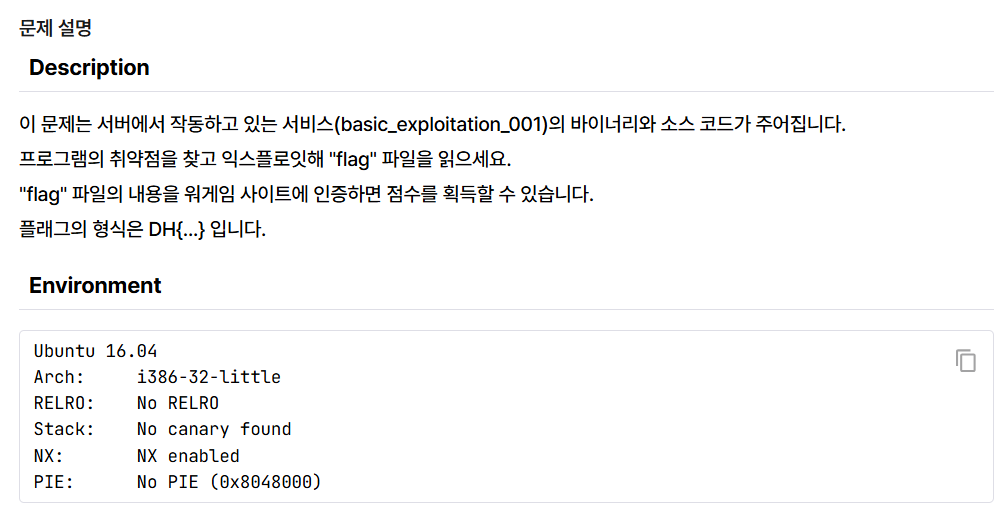
여기서 main 함수를 보면 버퍼는 128 바이트인데 gets 함수는 입력받는 크기에 제한이 없기 때문에 버퍼 오버플로우 취약점이 발생한다.이 점을 이용해 read_flag 함수를 실행시키면 플래그를 얻을 수 있을거같다.read_flag 함수의 주소는 0x80485b9
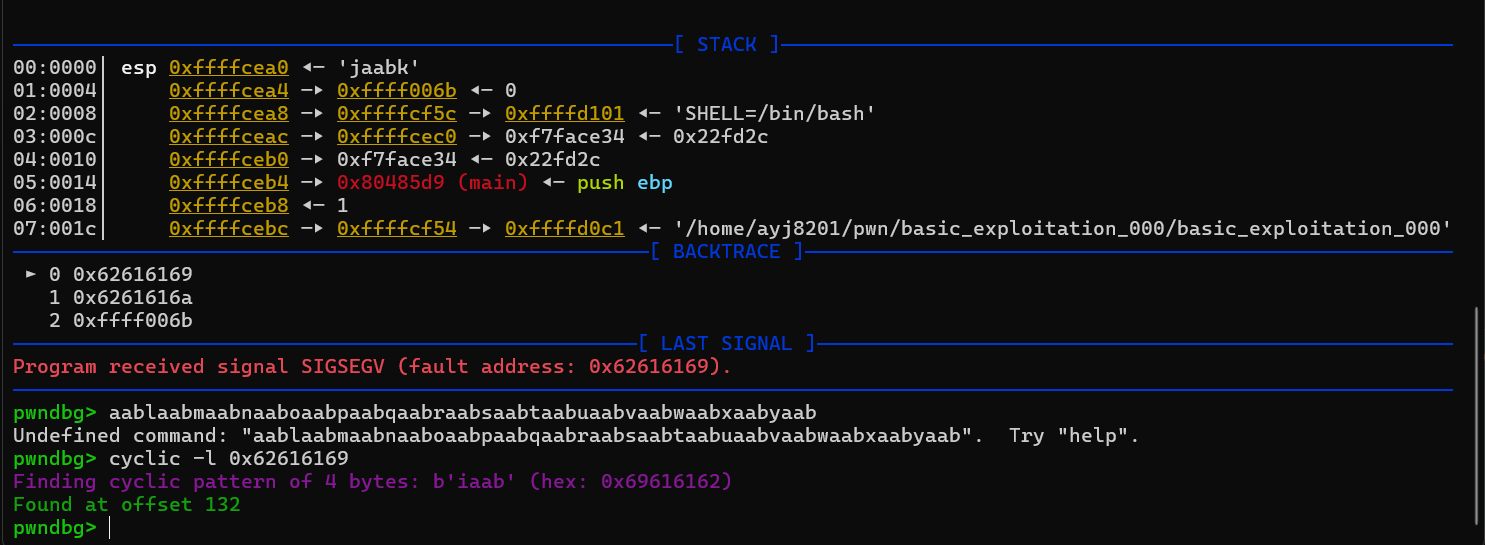
드림핵 basic_exploitation_000 풀이
이 문제는 서버에서 작동하고 있는 서비스(basic_exploitation_000)의 바이너리와 소스 코드가 주어집니다.프로그램의 취약점을 찾고 익스플로잇해 셸을 획득한 후, "flag" 파일을 읽으세요."flag" 파일의 내용을 워게임 사이트에 인증하면 점수를 획득할
드림핵 youth-Case 풀이
그냥 딸랑 hi guest만 나와있는데nginx를 보면 /shop에 대한 모든 요청을 거부하고 있다.https://velog.io/@nobody09/Nodejsnginx-Bypass-nginx-ACL-Rules이 글을 보니 nginx 1.22.0 버전은 \\x
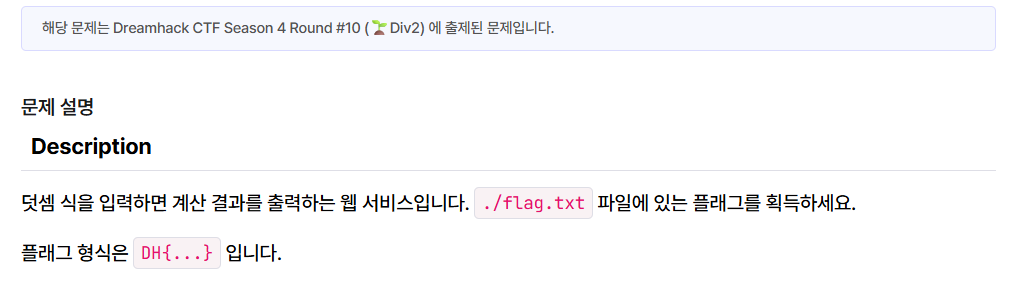
드림핵 Addition calculator 풀이
이런 화면이 떠서여러가지 덧셈식을 입력해 보았다.1+1,1+21-2를 입력했더니filltered가 떴다.w_list = list(string.ascii_lowercase + string.ascii_uppercase + string.digits) w_list.ext
드림핵 NoSQL-CouchDB 풀이
Exercise: CouchDB에서 실습하는 문제입니다.ㅓ.. 음처음 서비스에 들어가니 로그인 창만 달랑 있었다.guest: guest로 로그인을 시도해봤다.오잉?admin으로도 시도해봤다.역시나...그리고 마지막으로 1: 1로 시도해보니..이번에는 fail이 아니고
드림핵 Another Ping 풀이
문제 설명은 못알아먹었지만 ping 관련 문제는 대부분 command injection 취약점을 가지고있다.
드림핵 Are you admin? 풀이
뭐라는 거야name, detail 피라미터를 그대로 화면에 표시한다.따라서 xss 공격이 가능하다.제출한 path를 admin 봇이 방문한다.Authorization 헤더를 확인하고 id와 password가 일치하면 flag를 리턴한다.봇이 자동으로 {'headers
드림핵 CSRF Advanced 풀이
이렇게 로그인을 해란다솔직히 이쯤돼면 login에서 guest: guest로 로그인 하는거는 국룰이긴 하다.당연하게도 로그인에 성공했다.이번에는 저번과 다르게 change password라는 탭에 생겼다.비밀번호를 바꾼다음에 어드민으로 로그인하면 될거같다.admin
드림핵 PTML 풀이
딱 봐도 file-upload 취약점이 있을거같다.딱 봐도 매우 취약해 보인다.이렇게 셀레니움으로 봇이 구현되어 있으니 svg 파일에 js를 집어넣어서 xss공격으로 webhook.site에 보내면 될거같다.vscode를 열어서 1.svg 파일을 생성한 다음 페이로드를
드림핵 DreamDocs 풀이
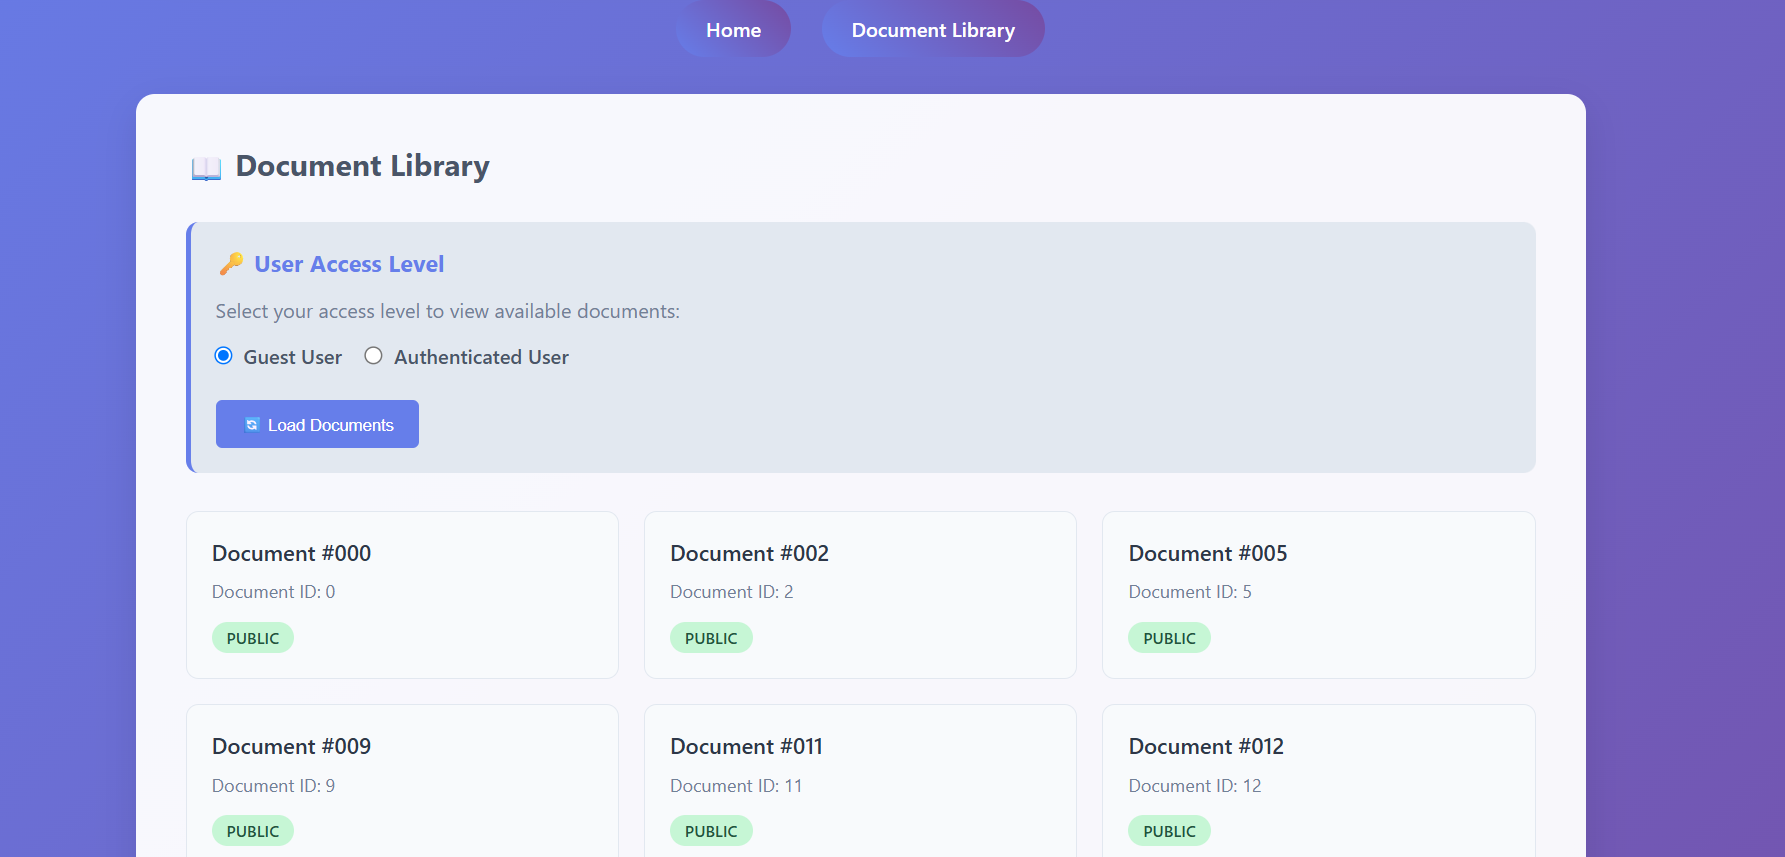
문제 설명DescriptionIntroducing DreamDocs: a platform for browsing docs!이렇게 문서를 열람할 수 있는 서비스다.이 부분을 보면 flag가 들어있는 문서는 100부터 999까지의 무작위 문서 이다.이걸 보면 confide
드림핵 BypassIF 풀이
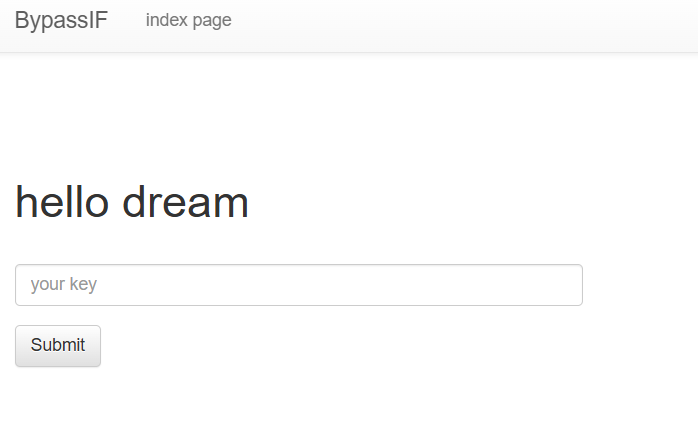
문제 링크 : https://dreamhack.io/wargame/challenges/1151문제 설명DescriptionAdmin의 KEY가 필요합니다! 알맞은 KEY값을 입력하여 플래그를 획득하세요.플래그 형식은 DH{...} 입니다.이렇게 키를 넣어볼
드림핵 mongoboard 풀이
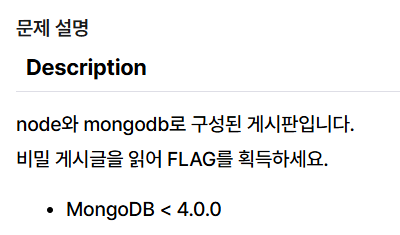
이렇게 글을 쓰고 조회해 볼 수 있는 게시판인듯 하다.FLAG라고 되어있는 글은 조회 할 수 없었다.코드를 보니 이렇게 secret 글은 \_id 값이 null로 되어있는듯 하다.그래서 일단 /api/board 주소로 들어가봤다.이렇게 역시나 secret 글은 \_id
드림핵 random-test 풀이
사물함 번호는 영어 소문자, 숫자포함 4자리 문자열이고,비밀번호는 100이상 200이하의 무작위 숫자다.여기서 사물함 번호의 어느 글자까지 맞는지 알려주는 취약점이 있어서burp suite로 브루트 포스 공격을 해서 한 글자씩 사물함 번호를 알아내면 될거같다.사물함 번